November 10, 2026
|
5 min leestijd


Krijg direct toegang tot een live TrueFoundry-omgeving. Implementeer modellen, stuur LLM-verkeer aan en verken het volledige platform — je sandbox is binnen enkele seconden klaar, creditcard niet vereist.



De razendsnelle manier om je modellen te bouwen, volgen en implementeren!
Zodra een team besluit dat het een MCP gateway nodig heeft, volgt meteen de volgende afslag: draait u zelf een open-source versie, of koopt u een managed variant? Het debat wordt meestal geframed als "gratis versus betaald". Dat is het verkeerde kader, omdat het licentiekosten vergelijkt met een abonnement en de grootste kostenpost aan de open-sourcezijde negeert — een post die op geen enkele factuur verschijnt. Die kostenpost is de tijd die engineers nodig hebben om het systeem in productie te laten draaien, en dat is de factor die in de praktijk de meeste van deze beslissingen doorslaggevend beïnvloedt.
Dit is geen betoog dat managed altijd wint. Dat is niet zo. Er zijn reële situaties waarin het zelf hosten van een open-source gateway de juiste keuze is, en beweren van niet is verkoperspraat. Het doel hier is om de dimensies op een rij te zetten die er echt toe doen, bij elke optie eerlijke cijfers en afwegingen te plaatsen, en u beslisregels te geven die u op uw eigen situatie kunt toepassen. Als u nog aan het beslissen bent of u überhaupt een gateway nodig hebt, is wat een MCP gateway is de voorafgaande vraag; dit artikel gaat ervan uit dat u die vraag al met ja hebt beantwoord.
Wilt u het gemak van een managed MCP gateway zonder de controle over uw data op te geven? Boek een demo.
"Open source versus managed" klinkt als twee opties. In werkelijkheid is het een spectrum met twee assen: hoeveel datacontrole u behoudt, en hoeveel operationele last u draagt. Meestal wordt aangenomen dat die twee samen bewegen — meer controle betekent meer last —, maar de meest interessante deploymentmodellen doorbreken die aanname.
Uiterst links staat puur open-source self-hosting: maximale controle, maximale last. U beheert de broncode, de data en elke operationele verantwoordelijkheid. Uiterst rechts staat managed SaaS: minimale last, waarbij het datavlak in de omgeving van de leverancier draait. In het midden is waar de aanname niet meer opgaat. Een gateway die in-VPC of on-premise is geïmplementeerd, maar wordt beheerd door het controlevlak van de leverancier, levert u data op die uw netwerk nooit verlaat, gecombineerd met software die u niet alleen hoeft te beheren. Die combinatie is de reden waarom de binaire framing mensen misleidt: u behoudt het voordeel van datacontrole dat teams vaak naar open source drijft, terwijl u de operationele last kwijtraakt die de grootste kostenpost van open source vormt. Het onderscheid tussen het gedeelte dat in uw netwerk moet draaien en het gedeelte dat dat niet hoeft, is de scheiding tussen het controlevlak versus datavlak, en dat is de sleutel om deze beslissing correct te beoordelen.
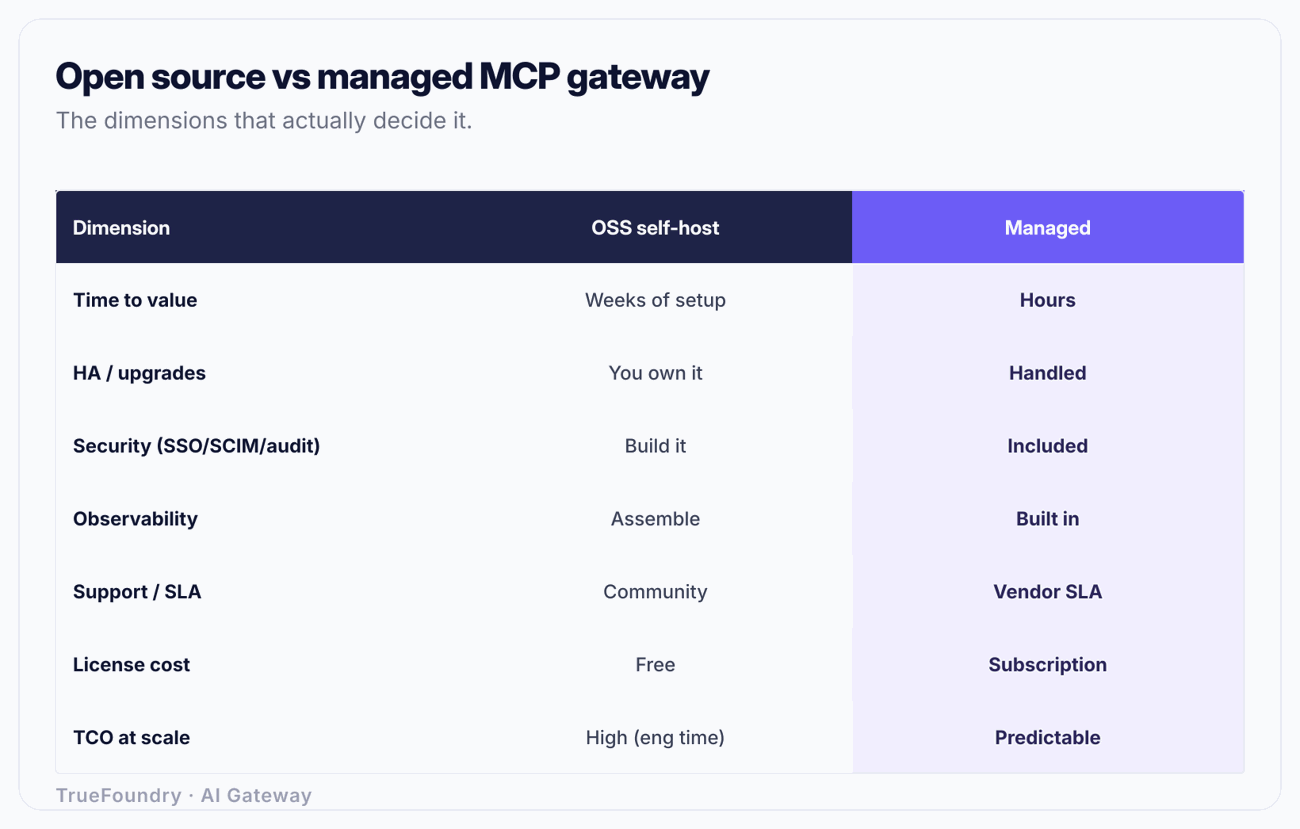
Hier is de eerlijke vergelijking. Geen van beide kolommen is uitsluitend positief.
Het patroon is dat open source de kosten verschuift van de factuur naar de personeelscapaciteit, en managed doet het omgekeerde. Of dat een goede ruil is, hangt volledig af van wat de tijd van uw engineers waard is en of u wilt dat zij zich bezighouden met protocolinfrastructuur of met het bouwen van de agents waarvoor de gateway overkoepelend bestemd is.
De eerste dimensie die men onderschat is time-to-value, en de tweede is de on-call-dienst (piketdienst).
Een open-source gateway opzetten zodat deze één verzoek afhandelt, kost een dag. Een gateway opzetten zodat deze van productiekwaliteit (production-grade) is, kost dat niet. Production-grade betekent dat het hoog beschikbaar (HA) is, zodat het uitvallen van één node niet elke agent in het bedrijf platlegt; het betekent dat SSO en SCIM zijn gekoppeld aan uw identity provider, zodat toegang wordt beheerd op dezelfde plek als de rest van uw toegangsbeheer; het betekent een audit trail die aan de eisen van uw securityteam voldoet; en het betekent dat er iemand wordt gewaarschuwd wanneer het systeem uitvalt. Elk van die punten vraagt om echt werk, en de onderdelen SSO, audit en HA zorgen er regelmatig voor dat een plan als "dit zetten we deze sprint neer" uitloopt op een heel kwartaal.
De piketdienst is een terugkerende kostenpost. Een gateway bevindt zich in het pad van elk verzoek van elke agent die erafhankelijk van is. Dat maakt het infrastructurele apparatuur van tier-één zodra het in gebruik wordt genomen. Self-hosting betekent dat u die piketdienst bezit: de oproep om 2 uur 's nachts wanneer de gateway uitvalt, de hectiek wanneer een dependency een CVE publiceert, de capaciteitsplanning wanneer het gebruik verdrievoudigt. Managed betekent dat de leverancier dit garandeert volgens een SLA. Dit is geen klein detail dat wordt opgeschroefd; voor veel teams is de eerlijke conclusie dat ze geen tier-één-dienst aan hun on-call-rooster willen toevoegen ter ondersteuning van een functionaliteit die niet hun eigen kernproduct is. De discussie over de beste MCP gateway voor AI-systemen in productie gaat dieper in op wat "production-grade" daadwerkelijk vereist.
In de kolom beveiliging is het verschil het grootst, omdat beveiligingsfunctionaliteiten precies die zaken zijn die duur zijn om goed te bouwen en waarbij kleine fouten snel gemaakt zijn.
Een managed gateway wordt geleverd met SSO, SCIM 2.0 provisioning, RBAC, een gecentraliseerde audit trail en guardrails voor PII, prompt injection en secrets, omdat dat basiseisen zijn voor de enterprise-klanten aan wie wordt verkocht. Een open-source gateway levert alleen mee wat het project toevallig heeft ingebouwd, en de enterprise-identiteits- en auditfunctionaliteiten zijn vaak beperkt, zitten achter een betaalmuur (zelfs in "open-core"-projecten) of ontbreken volledig. Als uw organisatie SCIM-gebaseerde provisioning en deprovisioning vereist die gekoppeld is aan uw IdP — en de meeste gereguleerde organisaties eisen dat —, krijgt u dat óf via het managed product, óf u bouwt en onderhoudt de integratie zelf bovenop het open-source project.
Compliance maakt dit nog ingewikkelder. Een gateway die dient als het controlepunt voor AI-toegang valt onder het regelgevend kader waarin u opereert. Het bewijsmateriaal voor audit, toegangsbeheer en dataverwerking dat een auditor eist, is veel eenvoudiger te leveren vanuit een product dat is gebouwd om dit te genereren, dan vanuit een self-hosted omgeving waar u de logging zelf hebt samengesteld. Het governance-oppervlak wordt gedetailleerd beschreven in enterprise MCP governance, en de invalshoek van beveiligings-tools in beste MCP security tools. Korte versie: als compliance een harde eis is in plaats van een wens, zijn de bouwkosten aan de open-sourcezijde geen eenmalige integratie, maar een continue verplichting om die integratie audit-ready te houden wanneer zowel de gateway als de regelgeving veranderen.
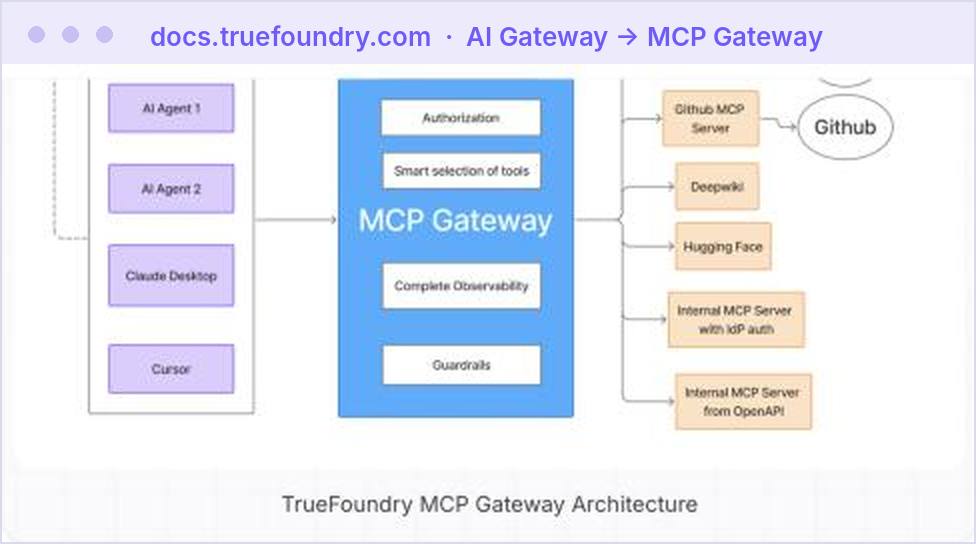
Bekijk hoe TrueFoundry managed draait in uw eigen VPC, on-premise of air-gapped. Boek een demo.
Hier is de berekening die het kader "gratis versus betaald" aan het zicht onttrekt.
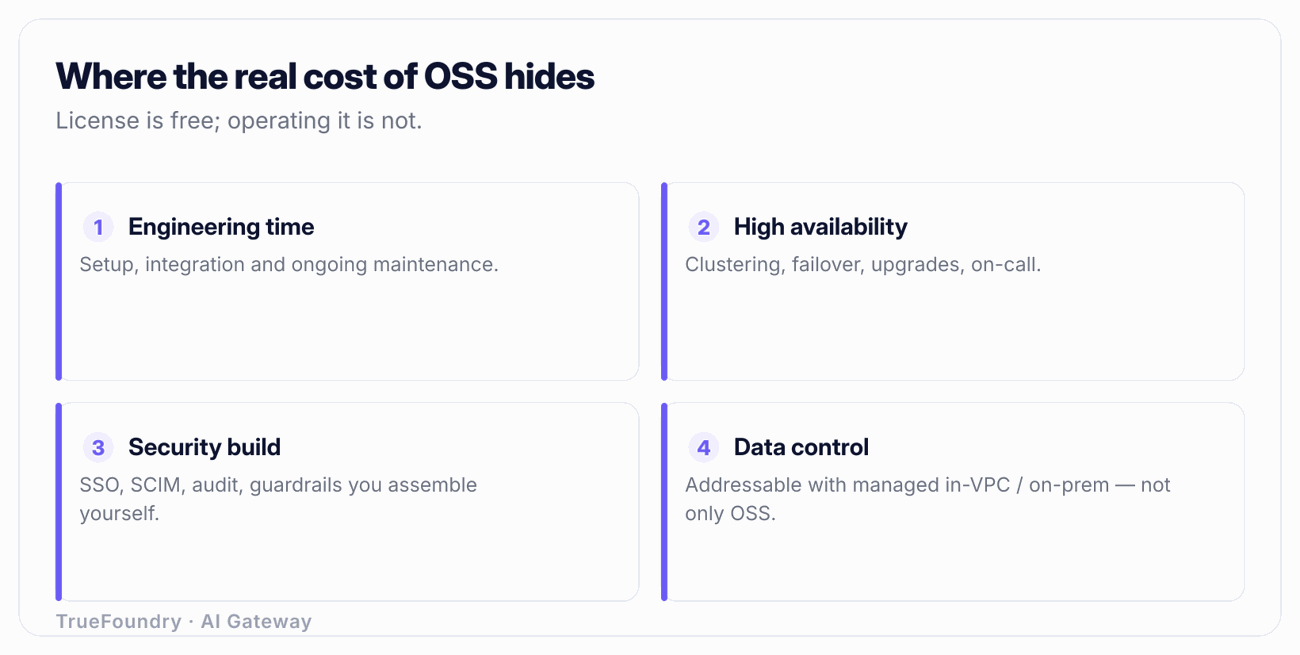
Reken de open-source optie correct door. Neem de engineer-weken die nodig zijn om tot het gewenste productie-niveau te komen: deployment en hardening, HA, SSO- en SCIM-integratie, audit, observability-inrichting en guardrails. Reken voorzichtig op één tot twee engineer-maanden om op hetzelfde niveau te komen van wat een managed product op dag één biedt — en dat geldt alleen als de functies bestaan om te integreren in plaats van dat ze zelf gebouwd moeten worden. Voeg daar de terugkerende kosten aan toe: het deel van de tijd van een engineer en de on-call-belasting voor patching, upgrades, het actueel houden van de identiteitsintegratie en het reageren bij storingen. Bij een volledig belaste kostprijs voor een senior platform engineer worden de kosten van de "gratis" gateway in het eerste jaar volledig gedomineerd door die tijd. Het abonnement waar u mee vergelijkt, is vaak kleiner dan alleen de bouwfase, nog voordat u één dag aan beheer meerekent.
Dit is waarom de TCO-rij omklapt naarmate de schaal toeneemt. Op heel kleine schaal, met één engineer die het leuk vindt om het te beheren en zonder compliance-eisen, zijn de tijdkosten van de open-source optie laag genoeg dat de "gratis licentie" daadwerkelijk wint. Op enterprise-schaal, met HA, compliance en daadwerkelijk gebruik, overheersen de tijdkosten en wint managed op TCO — niet ondanks dat het betaald is, maar omdat de niet-geprijsde engineer-tijd van het alternatief hoger is dan het abonnement. De licentiekosten zijn nooit de variabele geweest die er echt toe deed.
Dit betekent niet dat open source een valkuil is. Het betekent dat de vergelijkingsbasis voor tijd gecorrigeerd moet worden. Als uw organisatie engineers heeft wier tijd daadwerkelijk goedkoper is dan het abonnement, of die anders niets te doen zouden hebben, of als het beheren van deze infrastructuur op zichzelf iets is waarin u expertise wilt opbouwen, kan de rekensom uitvallen in het voordeel van self-hosting. Maak de rekensom simpelweg mét de benodigde tijd erin verwerkt.
Het sterkste argument voor het zelf hosten van open source zijn niet de kosten. Het is datacontrole: de overtuiging, vaak een strikte eis, dat prompts, tool calls en antwoorden het netwerk van de organisatie nooit mogen verlaten, en dat de SaaS-oplossing van een managed leverancier daarom niet gebruikt kan worden. Dit bezwaar klopt voor SaaS, maar is onjuist voor "managed" — en dat onderscheid maakt het hele verschil.
Een managed gateway die alleen als multi-tenant SaaS draait, stuurt het datavlak inderdaad via de leverancier. Maar een gateway die ook in-VPC, on-premise en air-gapped kan worden uitgerold, doet dat niet. Het model van TrueFoundry is precies dit: de gateway kan binnen uw eigen VPC draaien, in uw on-premise omgeving of volledig air-gapped. Hierdoor blijft het datavlak — elke prompt en elke tool call — binnen uw netwerk, terwijl de software nog steeds een ondersteund product is in plaats van iets dat u zelf hebt geassembleerd en nu alleen moet onderhouden. Dat is de configuratie waartegen het bezwaar rond datacontrole afgewogen moet worden, niet multi-tenant SaaS. Het onderliggende principe is de scheiding tussen controlevlak en datavlak: de leverancier kan het controlevlak beheren terwijl het datavlak uw grenzen nooit overschrijdt. Voor teams met eisen rond data residency is dat vaak het beslissende inzicht.
Zodra u dat inzien, wordt het bezwaar specifieker. "We kunnen geen managed oplossing gebruiken omdat onze data het netwerk niet mag verlaten" verandert in "we kunnen geen multi-tenant SaaS gebruiken". Dat is een veel beperktere uitspraak, en een uitspraak waar een in-VPC of on-premise managed deployment direct een antwoord op biedt. De keuze is niet langer "controle óf gemak", maar "welk managed deploymentmodel past binnen onze kaders", waarbij het zelf hosten van open source bewaard blijft voor situaties waarin u ook de broncode zelf moet kunnen lezen en aanpassen.
Teruggebracht tot regels die u kunt toepassen:
De twee rijen die het vaakst de doorslag geven, zijn de eerste en de derde. Als u de capaciteit hebt en sprake is van óf een kleine schaal óf de werkelijke noodzaak om de broncode te bezitten, is open source verdedigbaar. Als er sprake is van serieuze schaal en compliance verplicht is, wint managed bijna altijd op TCO (gecorrigeerd voor tijd). De zorg rond datacontrole die u anders terug zou duwen naar open source, wordt afgevangen door een in-VPC of on-premise managed deployment. Voor het bredere keuzekader past hoe u een AI gateway kiest dezelfde redenering toe op de LLM-zijde.
Ze vergelijken licentie met abonnement en stoppen daar. De licentie is nul en het abonnement niet, dus open source "wints". De één tot twee engineer-maanden aan opbouwtijd plus de doorlopende operationele kosten worden nooit meegeteld. De beslissing wordt genomen op basis van het ene getal dat er niet toe doet.
Ze behandelen SSO, SCIM en audit als vinkjes in plaats van als projecten. Bij een managed product zijn dit instellingen. Bij een self-hosted open-source gateway zijn het integratiewerkzaamheden die vervolgens onderhouden moeten worden als beide zijden veranderen. Het onderschatten hiervan is de meest voorkomende reden waarom het plan "we hebben het deze sprint draaien" een kwartaal uitloopt.
Ze nemen aan dat managed betekent dat hun data het netwerk verlaat. Dat kan, als het om multi-tenant SaaS gaat. Het hoeft echter niet. Een in-VPC, on-premise of air-gapped managed deployment houdt het datavlak binnen uw netwerk. Teams die managed reflexmatig uitsluiten op basis van datacontrole, komen er vaak nooit achter dat de optie die ze eigenlijk zochten gewoon bestaat.
Ze vergeten dat de gateway tier-één infrastructuur wordt. Zodra agents er afhankelijk van zijn, bevindt een self-hosted gateway zich in het kritieke pad. Het vereist HA, een piketdienst en capaciteitsplanning, net als elke andere tier-één dienst. Teams die het als een bijproject hebben opgezet, ontdekken dit tijdens de eerste storing.
Ze kiezen open source voor de controle en maken er vervolgens nooit gebruik van. Het argument van controle — het lezen en aanpassen van de broncode — levert alleen iets op als u dat ook daadwerkelijk doet. Veel teams nemen de volledige operationele last op zich voor een flexibiliteit die ze nooit gebruiken. Dat is het slechtste van beide werelden: de kosten van open source zonder de voordelen ervan.
De keuze tussen open source en managed is geen morele test en geen vergelijking tussen gratis en betaald. Het is de vraag waar u de kosten wilt neerleggen — op een factuur of in de agenda's van uw engineers — en hoe uniek uw vereisten daadwerkelijk zijn. Open source wint wanneer u de personeelscapaciteit hebt om tier-één infrastructuur te beheren, wanneer de schaal klein is, of wanneer u de broncode zelf moet bezitten. Managed wint wanneer er sprake is van serieuze schaal, wanneer compliance een harde eis is en wanneer u liever hebt dat uw engineers agents bouwen in plaats van protocol-infrastructuur te beheren en daar de piketdienst voor te draaien.
Het onderdeel dat het lastigste deel van de discussie wegneemt, is flexibiliteit in deployment. Het bezwaar rond datacontrole dat teams meestal richting self-hosting duwt, wordt opgelost door een managed gateway die in-VPC, on-premise of air-gapped draait. Hierdoor blijft het datavlak binnen uw netwerk zonder dat u de enige beheerder wordt. Reken bij de beslissing de tijd van engineers mee, weeg het af op schaal, beveiliging, operationele capaciteit en uniekheid, en de juiste kolom wordt meestal vanzelf duidelijk.
Kies voor een managed MCP gateway die uw data binnen uw netwerk houdt. Boek een demo.
TrueFoundry AI Gateway levert een latentie van ~3–4 ms, verwerkt 350+ RPS op 1 vCPU, schaalt moeiteloos horizontaal en is klaar voor productie, terwijl LiteLLM last heeft van hoge latentie, moeite heeft boven een gemiddeld aantal RPS, geen ingebouwde schaling heeft en het meest geschikt is voor lichte workloads of prototypes.




Alleen op de factuur. De open-source optie heeft geen licentiekosten, maar vergt ingenieurstijd voor implementatie, high availability, patches en het bouwen van beveiligingsfuncties, wat op enterprise-schaal meestal het abonnement overstijgt. De juiste vergelijking is de totale eigendomskosten inclusief tijd, niet licentie versus abonnement.
Niet noodzakelijk. Multi-tenant SaaS routeert het dataverkeer inderdaad via de leverancier, maar managed gateways die in-VPC, on-prem of air-gapped worden geïmplementeerd, houden elke prompt en tool-aanroep binnen uw netwerk terwijl de leverancier de software blijft onderhouden. Dat model weerlegt het gebruikelijke bezwaar rond databeheersing bij managed oplossingen.
Wanneer u ingenieurs heeft met de tijd om tier-one infrastructuur te draaien, wanneer uw schaal klein is of uw compliance-eisen licht zijn, of wanneer u een echte behoefte heeft om de broncode te lezen en aan te passen. Het is ook zinvol wanneer het draaien van deze infrastructuur zelf een capaciteit is die u wilt bezitten.
Doorgaans SSO, SCIM 2.0-provisioning, RBAC, een gecentraliseerd auditspoor, en guardrails voor persoonsgegevens, prompt-injectie en geheimen, ingebouwd in plaats van zelf samengesteld. Open-source projecten leveren deze ongelijkmatig, vaak achter een open-core betaalmuur of helemaal niet, waardoor u zelf de integraties moet bouwen en onderhouden.
Ja, en veel teams doen dit, meestal wanneer schaal, compliance of de belasting van on-call self-hosting onaantrekkelijk maakt. Omdat beide MCP via hetzelfde protocol blootstellen, maakt het de clients die naar de gateway wijzen niet uit wat er achter het endpoint zit, dus een migratie betekent vooral het opnieuw richten van de backends van de gateway en overschakelen, niet het herbedraden van elke client.



Het laatste nieuws, artikelen en bronnen in je inbox