



November 10, 2026
|
5 min leestijd


Krijg direct toegang tot een live TrueFoundry-omgeving. Implementeer modellen, stuur LLM-verkeer aan en verken het volledige platform — je sandbox is binnen enkele seconden klaar, creditcard niet vereist.



De razendsnelle manier om je modellen te bouwen, volgen en implementeren!
We brengen drie grote productupdates uit om agent governance op TrueFoundry te versterken. Zo krijgen teams controle over welke agents draaien, wat ze kunnen bereiken en namens wie ze handelen.
Agent Identity is de eerste grote lancering in deze reeks.
In een ziekenhuis draagt elke arts en verpleegkundige een ID-badge. Ze scannen deze bij de medicijnkast voordat ze een medicijn kunnen verstrekken, en de kast legt vast wie wat heeft gepakt, voor welke patiënt en wanneer. Stel je nu een drukke afdeling voor waar een paar mensen één badge delen om tijd te besparen. Het logboek vermeldt nog steeds "Dr. Smith heeft 10 mg morfine verstrekt om 02:14 uur", maar niemand kan zeggen wie de lade werkelijk heeft geopend. De registratie van de laatst gebruikte inloggegevens bestaat, maar daarbuiten is er geen traceerbaarheid.
Dat is hoe de meeste AI-agents vandaag de dag werken. Agents roepen modellen, MCP-servers en andere agents aan met behulp van gedeelde API-sleutels, statische service-accounts of welke inloggegevens de ontwikkelaar maar bij de hand had. Wanneer een agent een terugbetaling verwerkt of een klantenbestand bijwerkt, tonen de logs een sleutel, geen agent, en ook niet de persoon namens wie de agent handelde. Dit was een klein ongemak toen agents op kleine schaal opereerden, voornamelijk op interne workflows. Maar naarmate de omvang van de agent-vloot van elke onderneming groeit en teams multi-agent systemen gaan inzetten die gevoelige gegevens kunnen raadplegen en ingrijpende acties kunnen uitvoeren, wordt het gebrek aan traceerbaarheid een enorm risico voor compliance en beveiliging.
DáÁRном lanceren we Agent Identity in TrueFoundry's Agent Gateway.
We hoorden steeds hetzelfde verhaal van platform- en securityteams. Neem een ondersteuningsportal: een support engineer vraagt, handelend voor een klant, het portal om een betaling te verwerken. Het portal roept een support orchestrator agent aan. De orchestrator draagt de taak over aan een payments agent. De payments agent roept een payments MCP server aan die het record daadwerkelijk wegschrijft.
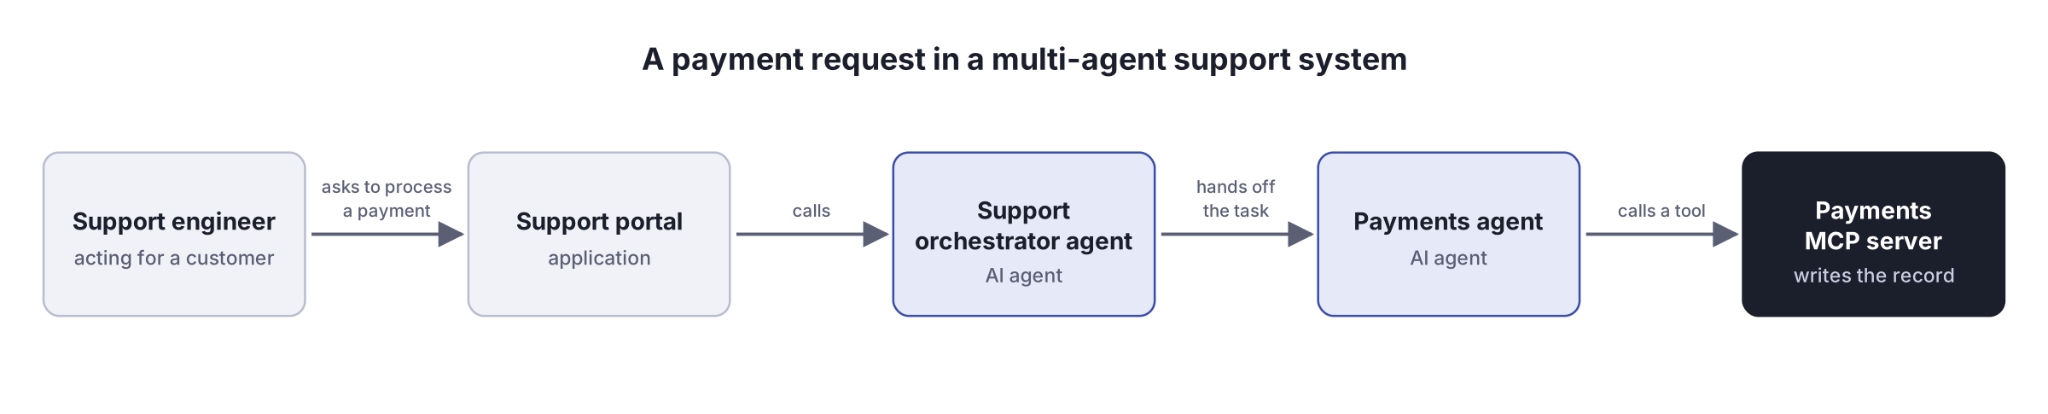
Vier stappen later moet de MCP-server beslissen of deze actie moet worden uitgevoerd. Komt dit verzoek van het portal? Van de engineer? Van de klant die de engineer helpt? In de meeste opstellingen ziet de server alleen de laatste agent in de keten, waardoor deze óf alles vertrouwt, óf niets vertrouwt.
Teams die dit probeerden op te lossen, liepen tegen drie problemen aan:
Agent Identity verplaatst al deze logica uit de agent-code en naar de gateway.
Elke agent die is geregistreerd in TrueFoundry's AI agent registry krijgt precies één identiteit. Je kiest zelf wie deze ondersteunt:
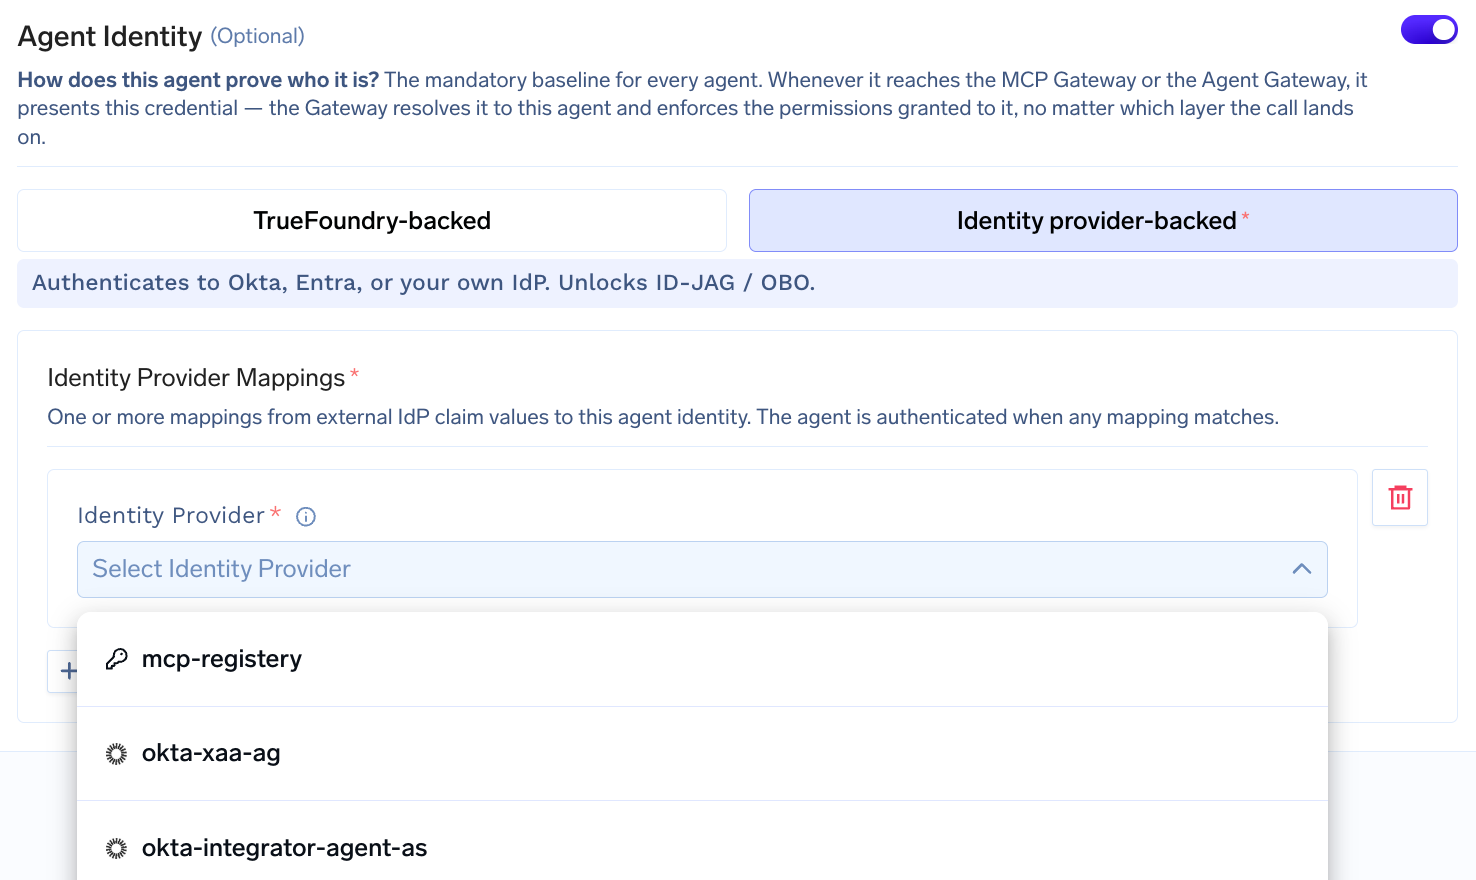
Agents hoeven niet te worden verplaatst om een identiteit te krijgen. Je kunt agents die draaien op AWS Bedrock AgentCore, Vertex AI, LangGraph, aangepaste HTTP-services, A2A-agents of TrueForge registreren zonder ze te herschrijven. Agents die je via de gateway routeert, krijgen volledige beleidshandhaving op inkomende aanroepen. Embedded agents die niet via een proxy kunnen lopen, krijgen nog steeds een identiteit, en hun uitgaande aanroepen naar modellen en MCP-servers blijven onderworpen aan governance.
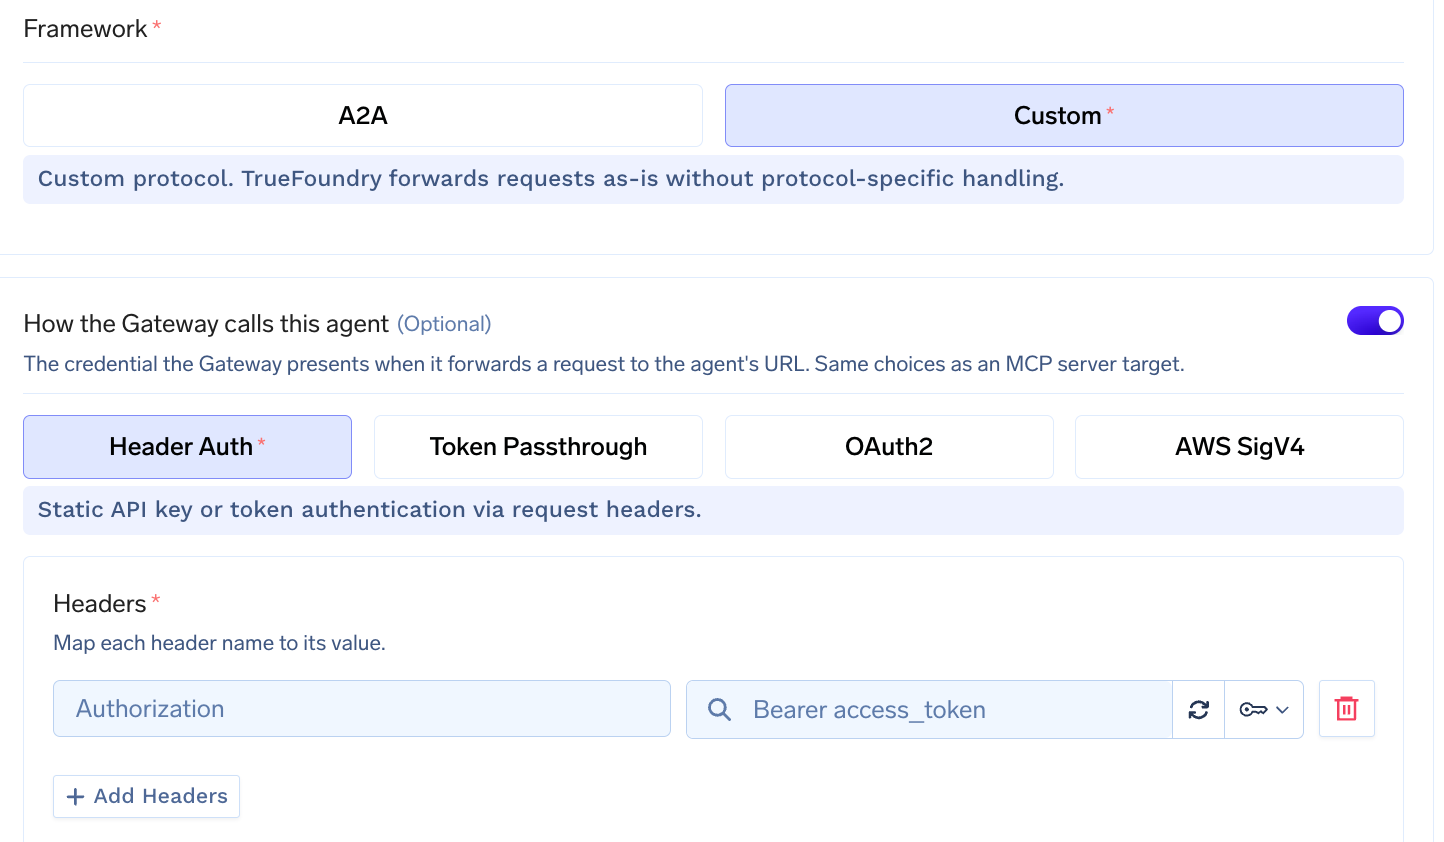
Authenticatie beantwoordt de vraag "wie ben je?". In een multi-agent keten is de moeilijkere vraag echter "namens wie handel je?". Met Agent Identity kun je voor elke stap bepalen hoe de identiteit wordt gepresenteerd aan het volgende systeem:
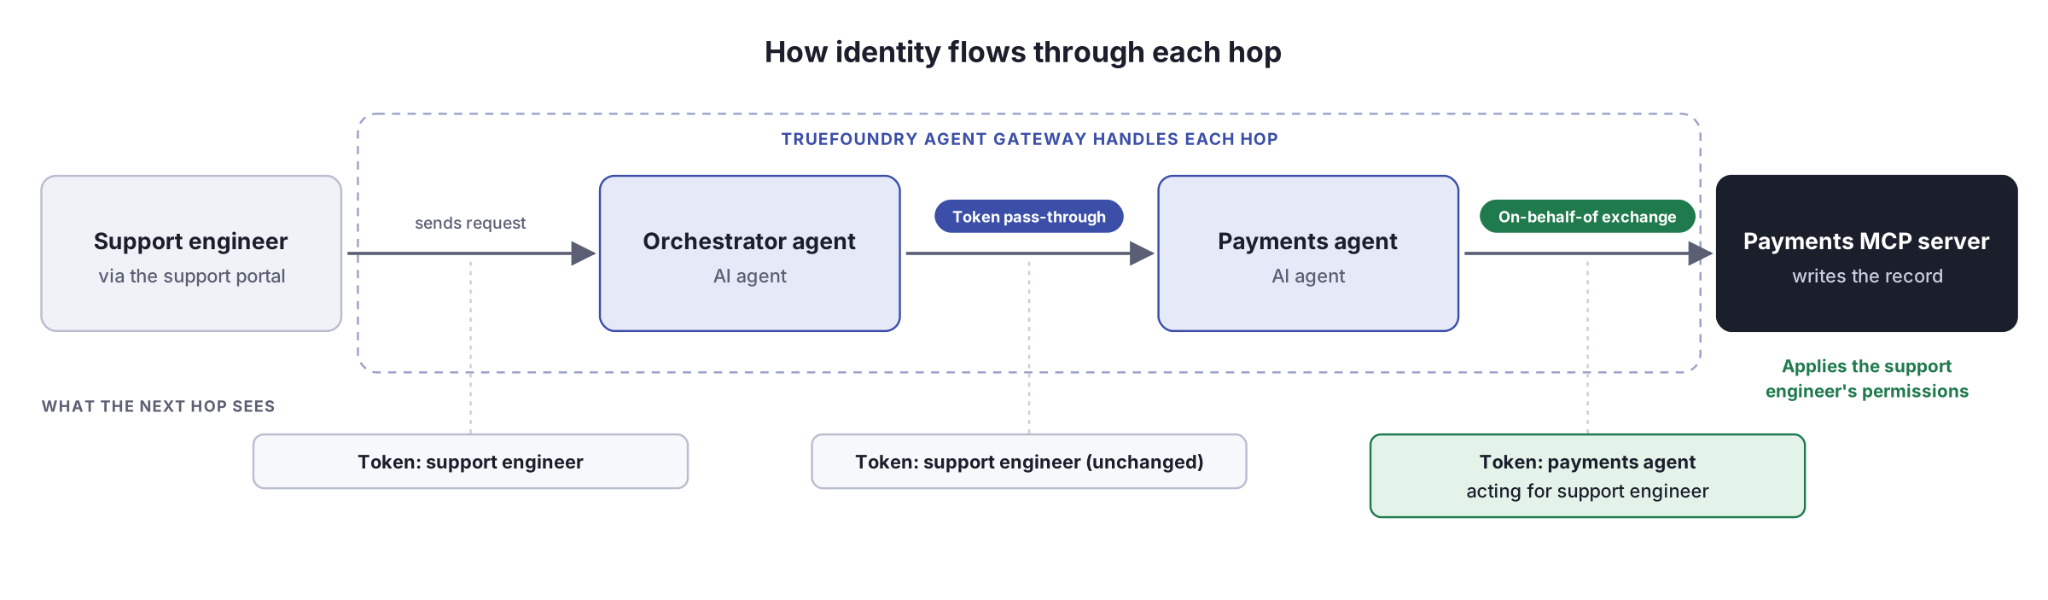
Hoe werkt dit in de praktijk? Laten we teruggaan naar het scenario met de support-agent van eerder. Je kunt de token rechtstreeks trochgeven tussen de orchestrator en de payments agent, en vervolgens on-behalf-of gebruiken bij de uiteindelijke aanroep naar de payments MCP. De MCP-server ziet nu dat de payments agent handelt namens de support engineer, en kan de rechten van die persoon toepassen. In de praktijk bepaalt het achterliggende registratiesysteem aan het einde van de keten meestal welke identiteit het nodig heeft, en met Agent Identity kun je aan die eis voldoen zonder de agent-code aan te raken. De gateway voert de uitwisseling uit, spacert en vernieuwt tokens, en weigert aanroepen die niet de identiteit dragen die de volgende stap vereist.
Identiteit is alleen nuttig als je er actie op kunt ondernemen. Elke agent heeft twee sets beheersmaatregelen:
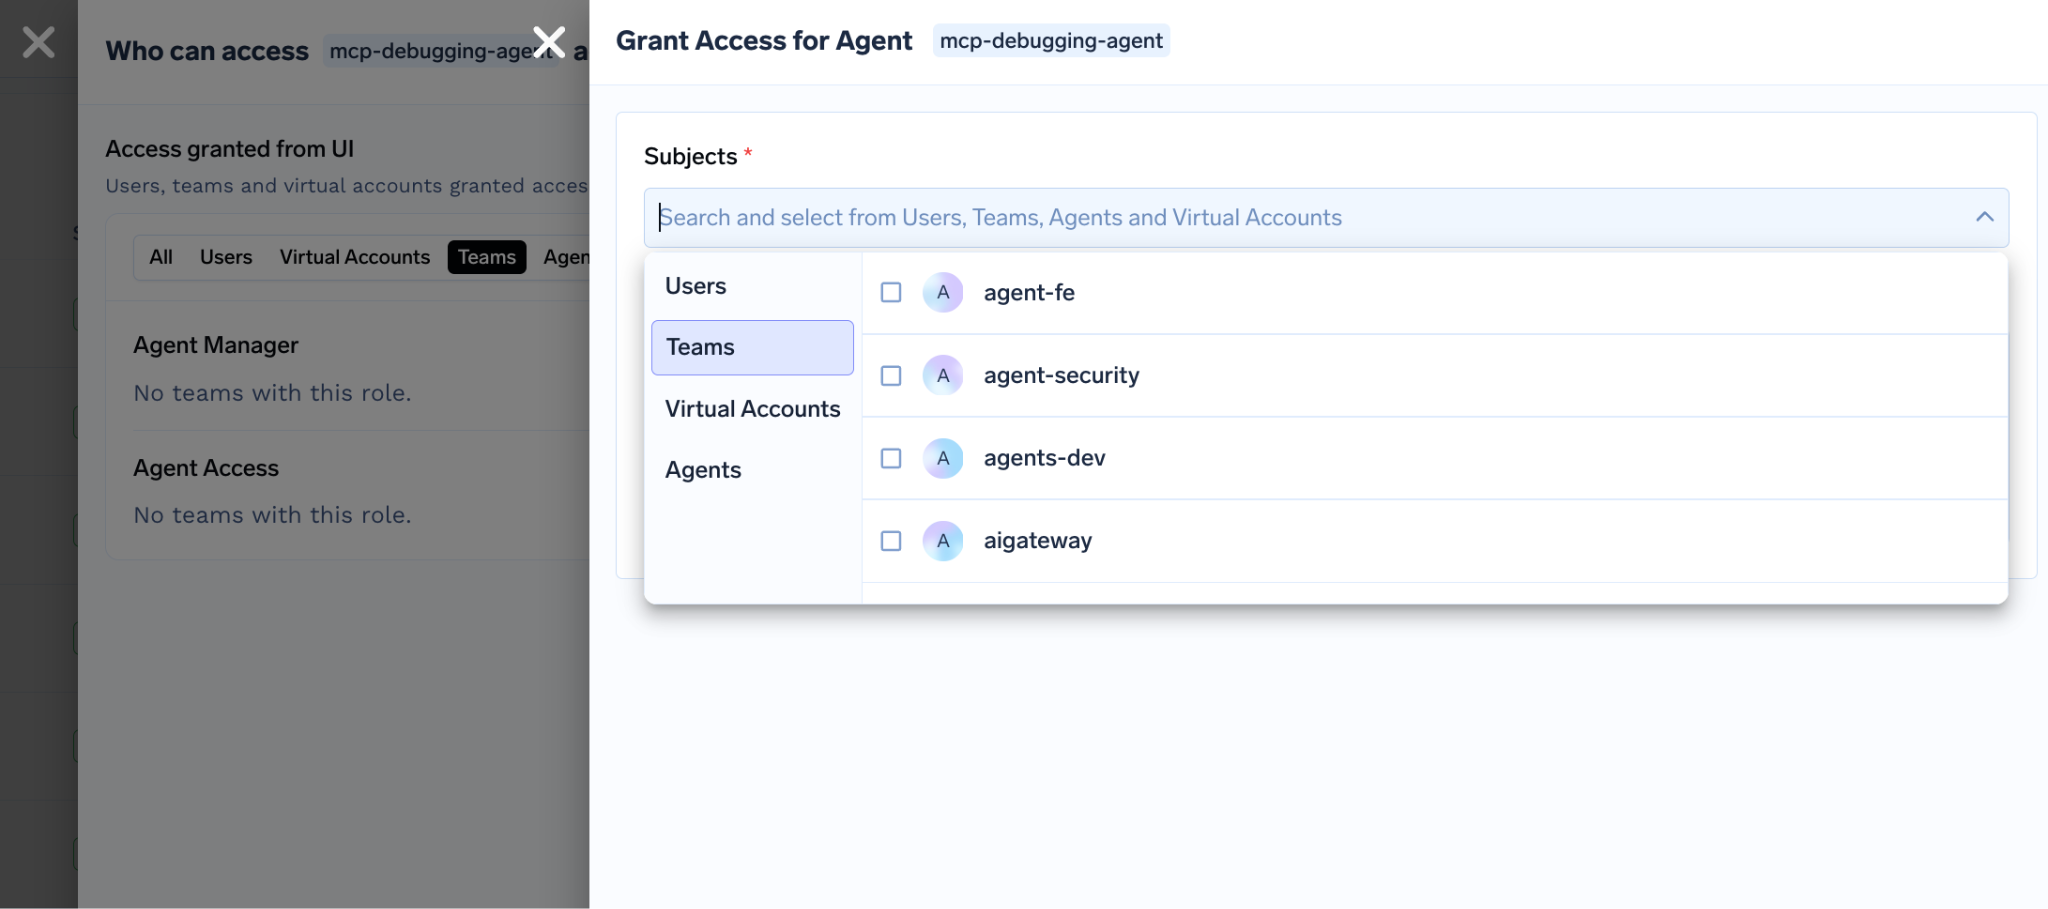
Agents kunnen een eigenaar-team hebben en medewerkers met de rollen Agent Manager of Agent Access. Toegang is gebaseerd op een allow-list: verwijder een toewijzing, en de gateway geeft bij de volgende aanroep een 403-foutmelding terug. Deze policies maken gebruik van hetzelfde RBAC-model als elke andere TrueFoundry-resource, dus er is geen afzonderlijk rechtensysteem om te leren.
Het registreren van een agent omvat vier stappen in de Agent Registry: Metadata, Agent Identity, Config, en Access Control. Je kunt dezelfde configuratie ook toepassen als YAML. Ga naar de Agent Registry documentatie voor een volledige handleiding, inclusief instellingsgidsen voor Okta en Microsoft Entra.
Wil je meer weten over hoe Agent Identity in de TrueFoundry AI Gateway zou werken binnen jouw huidige omgeving?
TrueFoundry AI Gateway levert een latentie van ~3–4 ms, verwerkt 350+ RPS op 1 vCPU, schaalt moeiteloos horizontaal en is klaar voor productie, terwijl LiteLLM last heeft van hoge latentie, moeite heeft boven een gemiddeld aantal RPS, geen ingebouwde schaling heeft en het meest geschikt is voor lichte workloads of prototypes.



Agent identity is a verifiable credential that uniquely identifies an AI agent when it calls models, tools, or other agents. In TrueFoundry, each registered agent gets exactly one identity, issued by TrueFoundry or backed by your identity provider, and the gateway uses it to enforce access and record what the agent did.
Pass-through forwards the caller's original token unchanged to the next system. On-behalf-of exchanges that token with your identity provider for a new one that names both the agent and the user it's acting for. Use on-behalf-of when the downstream system needs to apply per-user permissions.
Ja. Agents kunnen identiteiten gebruiken die worden ondersteund door Okta, Microsoft Entra, elke OIDC-provider, of SPIFFE/SPIRE. On-behalf-of-tokenuitwisseling wordt ondersteund voor zowel Entra als Okta.
Yes. TrueFoundry runs in your VPC, on-prem, air-gapped, or hybrid, so prompts and responses never leave your domain even as you route across many providers.
Ja. Het omvat een MCP Gateway, een Agent Gateway, en een MCP en Agents Register met toegangscontrole op toolniveau, zodat agents van LangGraph, CrewAI, AutoGen, of een aangepast framework centraal kunnen worden gereguleerd.
Ja. De gateway is OpenTelemetry-compliant en sluit aan op Grafana, Datadog, Prometheus, of uw gewenste stack. Het traceert elk verzoek van prompt tot tool- en modeluitvoering, zodat u uniforme logging krijgt zonder wat u al draait te hoeven vervangen.



Het laatste nieuws, artikelen en bronnen in je inbox



















