



November 10, 2026
|
5 min leestijd


Krijg direct toegang tot een live TrueFoundry-omgeving. Implementeer modellen, stuur LLM-verkeer aan en verken het volledige platform — je sandbox is binnen enkele seconden klaar, creditcard niet vereist.


De razendsnelle manier om je modellen te bouwen, volgen en implementeren!
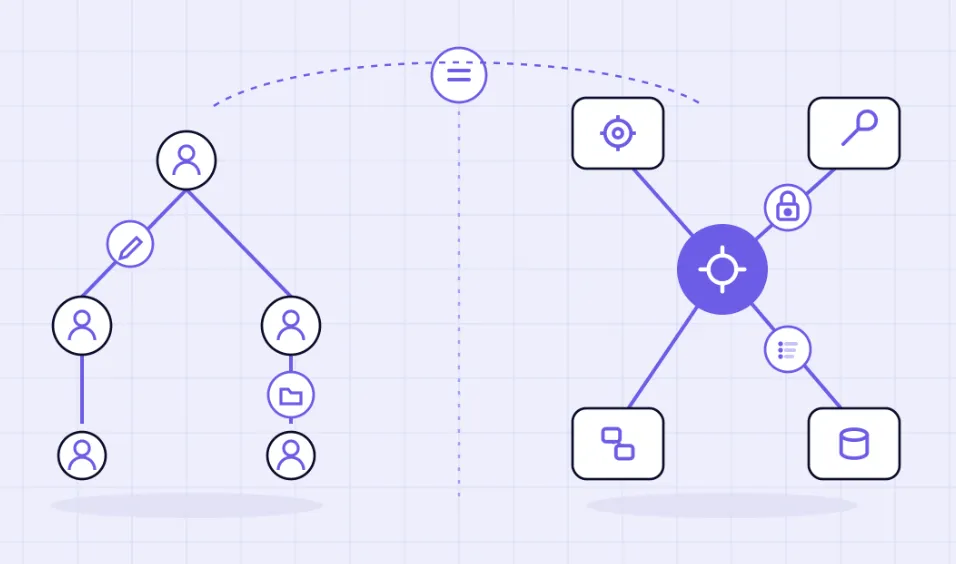
Bedrijven beheren ingrijpend werk niet door te proberen elke gedachte in elke werknemer, dienst of leverancier te inspecteren. Ze beheren de interfaces rond dat werk: welke systemen bereikbaar zijn, welke acties een tweede goedkeurder nodig hebben, welke referenties gebruikt mogen worden, hoeveel er uitgegeven mag worden, welke informatie een grens mag overschrijden en welk dossier achteraf bewaard blijft. AI agents hebben dezelfde institutionele instincten nodig — met één belangrijke toevoeging. Modellen moeten nog steeds geëvalueerd worden. Testen en monitoren vertellen u hoe een component zich gedraagt onder gedefinieerde omstandigheden; runtime-controles bepalen wat die component mag doen wanneer deze verbonden is met productiesystemen.
Dat onderscheid is de meest nuttige manier om over graph engineering te denken. De term is nog in opkomst, maar het engineeringprobleem is al concreet: een agent-landschap is een graaf van modellen, tools, diensten, databronnen, sandboxes, mensen en andere agents. Elke ingrijpende verbinding (edge) draagt autoriteit. De taak van de onderneming is niet om te kiezen tussen het evalueren van de knoop (node) en het beheren van de graaf (graph). Het is om beide te doen — en te weten welke laag verantwoordelijk is voor welke controle.
Het is verleidelijk om agent-governance te zien als een reactie op model-opaciteit: omdat het model intern moeilijk te inspecteren is, beheer je alleen de interfaces. Dat gaat te ver. NIST's AI Risk Management Framework roept op tot evaluatie onder productie-achtige omstandigheden vóór gebruik en monitoring van het gedrag van het AI-systeem in productie; OWASP's agent-beveiligingsrichtlijnen combineren adversarial testing met het principe van de minste privileges, autorisatie, goedkeuringen, logging en monitoring. De volwassen houding is daarom complementair: evaluatie schat het gedrag in; verbindingscontroles begrenzen de autoriteit.
De institutionele analogie wordt nuttig zodra deze op die manier wordt afgebakend. Een financieel team vertrouwt niet alleen op het oordeel van een werknemer; het beperkt ook de toegang tot rekeningen en vereist mede-ondertekening. Een productie-agent moet niet alleen op prompt-instructies vertrouwen; de runtime en gateways moeten gevoelige grenzen expliciet en afdwingbaar maken. De analogie is niet letterlijk — mensen en modellen zijn niet hetzelfde type actor — maar de controledoelstellingen komen verrassend goed overeen.
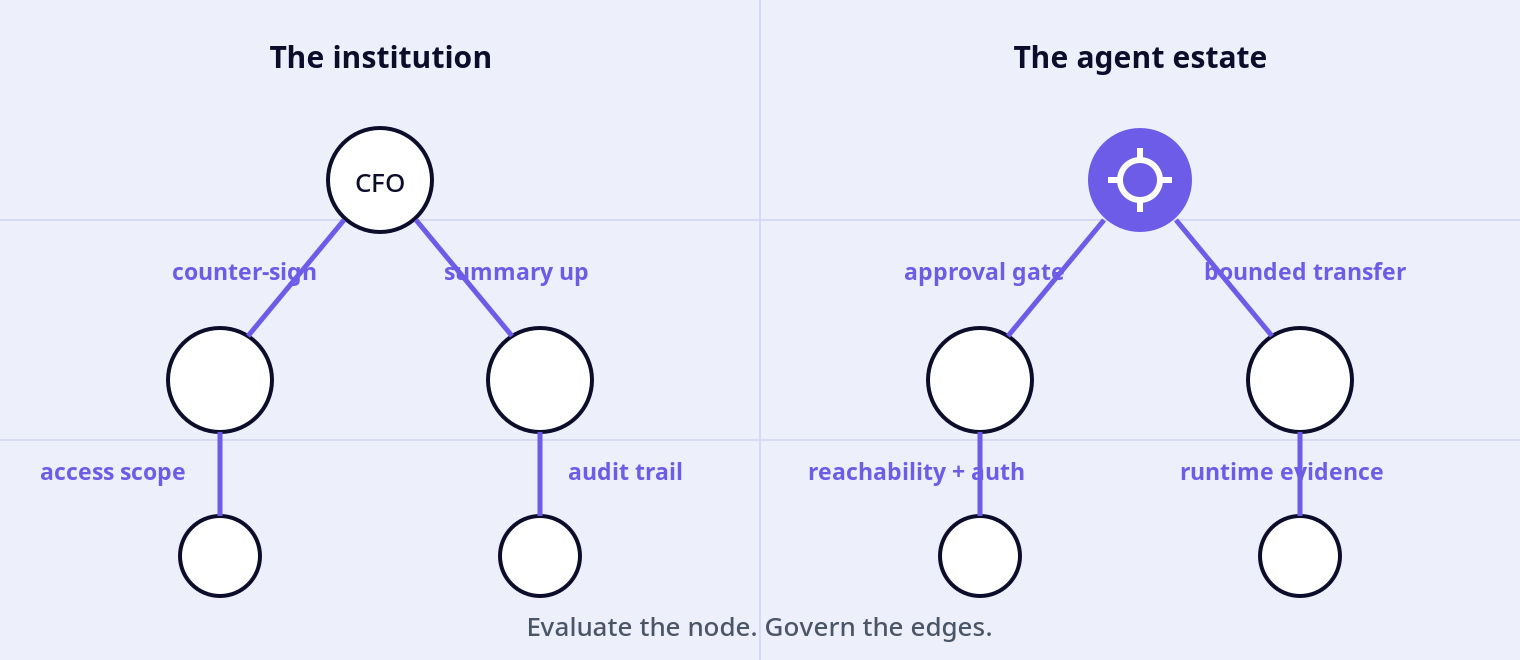
Dit onderscheid is vooral van belang bij het ontdekken van tools. TrueForge documenteert het uitgesteld laden van tools en andere context-engineeringmechanismen die de actieve context kleiner houden. Dat kan de selectiekwaliteit verbeteren en onnodige blootstelling aan tool-schema's verminderen. Het autoriseert de aanroep op zichzelf niet. Autorisatie op landschapsniveau hoort thuis in een toegangscontrolelaag die de aanroeper identificeert en beleid toepast. TrueFoundry's AI Gateway toegangscontroles beheren modeltoegang voor gebruikers, teams en applicaties; het MCP Gateway authenticatie- en beveiligingsmodel identificeert afzonderlijk inkomende identiteiten, tool-/server-rechten en stroomafwaartse referenties.
Een architectuurdiagram is een intentieverklaring. Productiebewijs is een verslag van wat het geinstrumenteerde systeem daadwerkelijk heeft waargenomen. De twee lopen om alledaagse redenen uiteen: een prototype-tool blijft gekoppeld, een fallback-route wordt geactiveerd, een gedelegeerde taak schaalt uit, een OAuth-toestemming verandert, of een agent neemt een pad dat de auteur van het diagram niet had verwacht. Die kloof is waar graph governance operationeel wordt in plaats van architecturaal.
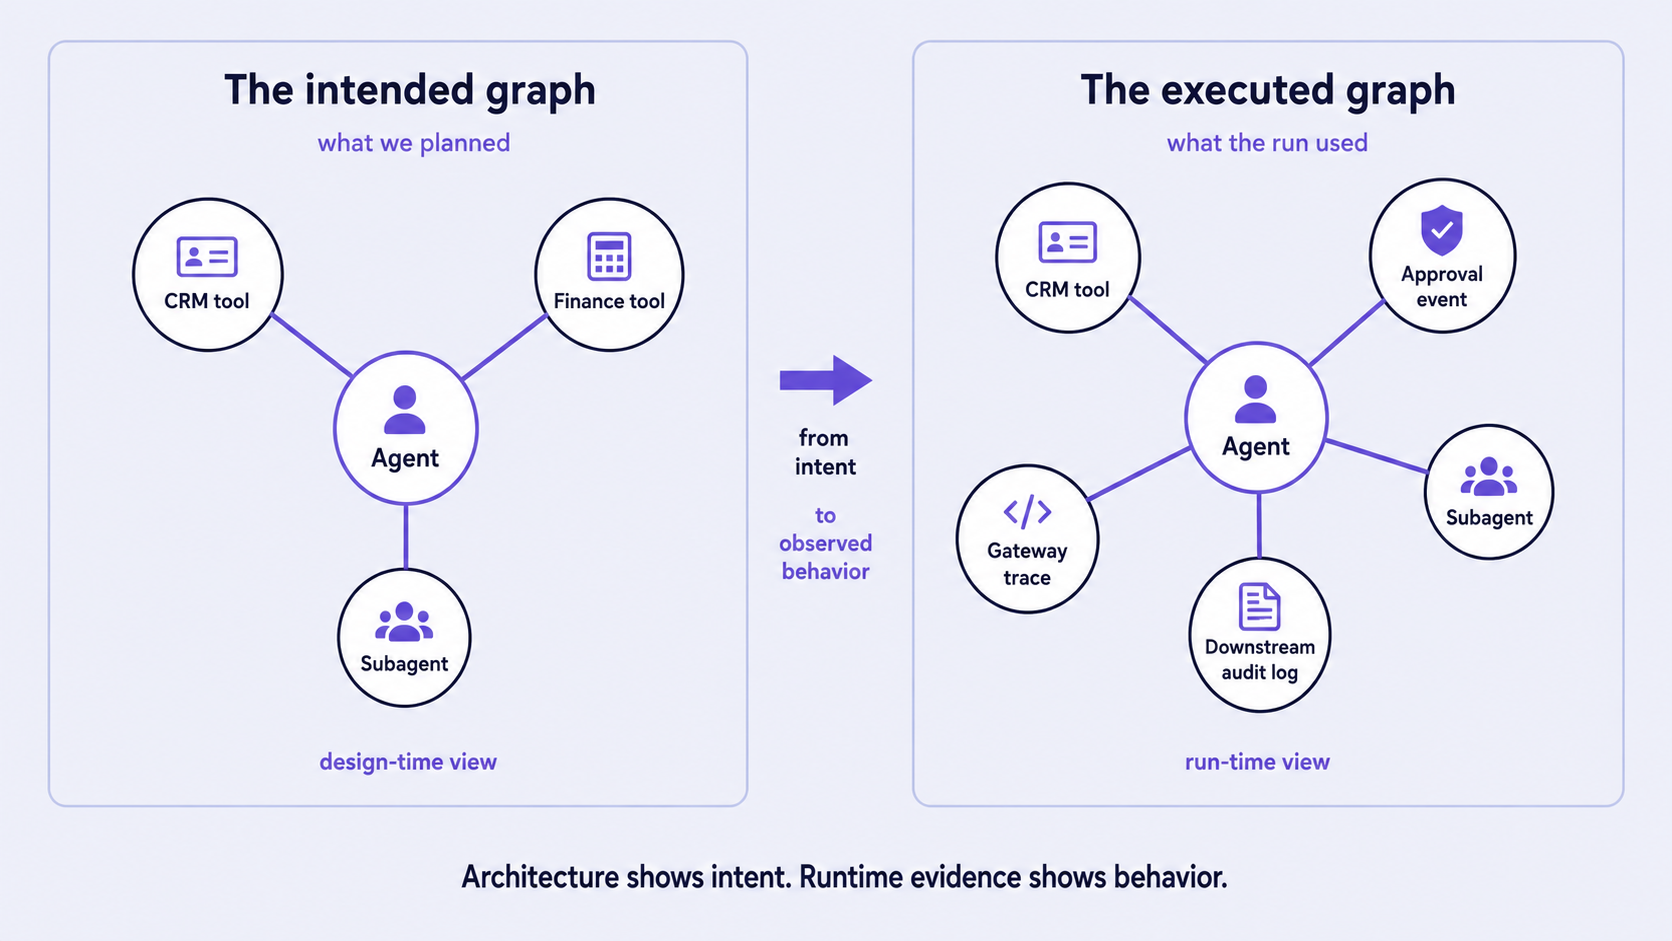
Maar "de werkelijke graaf zit in de sporen" is ook te eenvoudig. Geen enkele sporenbron is automatisch compleet. Een nuttige reconstructie combineert het bewijsmateriaal dat elke laag bezit:
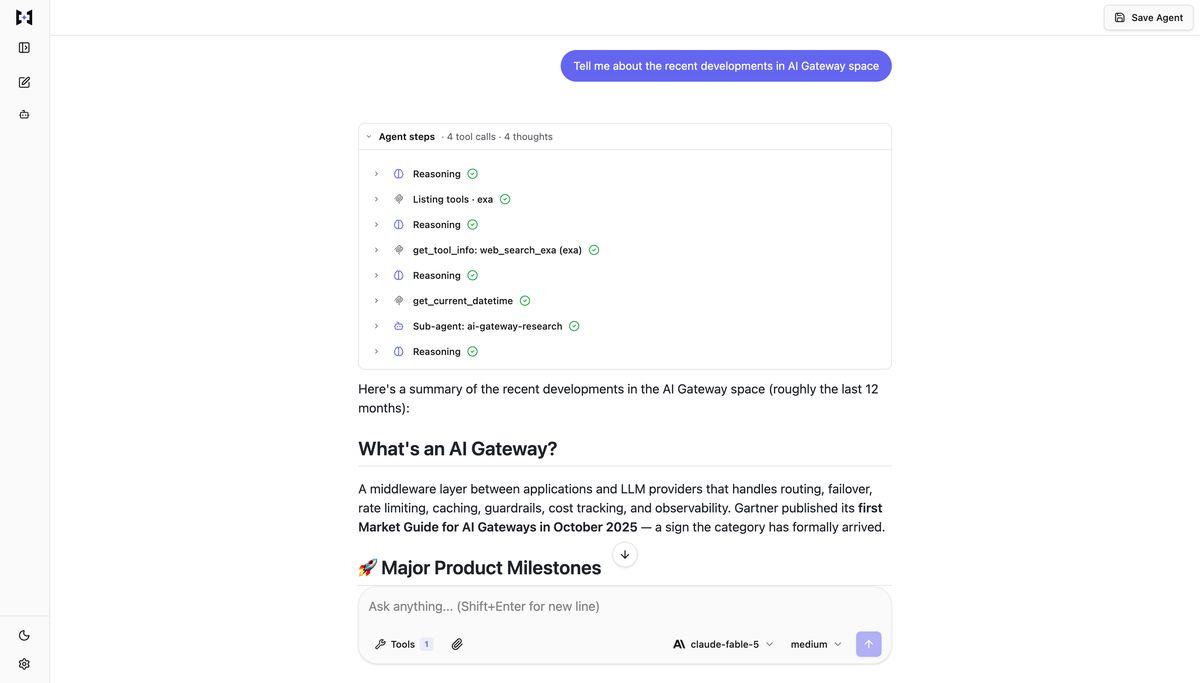
De juiste auditvraag is daarom niet "komt het spoor overeen met het diagram?", maar "kunnen we de beoogde topologie correleren met voldoende runtime- en system-of-record-bewijs om een ingrijpende actie te verklaren?" Dat is een veel hogere lat — en een nuttigere.
Op het niveau van de harness is de governancevraag of operationele beslissingen rond het model zichtbaar en configureerbaar zijn. TrueForge's publieke repository beschrijft de runtime helder: deze voert de agent execution loop uit over modelaanroepen, MCP-tools, skills, sandboxing, goedkeuringen, contextbeheer en sessiestatus. Dezelfde repo documenteert sandbox-as-a-tool met secrets behouden in de harness, menselijke controlepunten, subagents, uitgesteld laden van tools, offloading van grote resultaten, compactie en zowel lokale als gehoste modi. De repository positioneert de lokale modus expliciet als een evaluatiepad op één enkele machine, niet als een productie- of internetgerichte opstelling; gedeeld of productiegebruik hoort thuis in de gehoste modus. Het wordt uitgebracht onder de MIT-licentie.
Die openheid is nuttig om een governance-reden, niet alleen om een licentiereden. Bronbeschikbaarheid maakt inspectie en aanpassing op implementatieniveau mogelijk. Het bewijst niet dat een geïmplementeerde instantie veilig is, correct geconfigureerd is of gelijk is aan een specifieke commit; dat vereist nog steeds controles van de softwaretoeleveringsketen en operationele controles. Maar het geeft platformteams iets wat gesloten runtimes niet kunnen bieden: de mogelijkheid om de uitvoeringsmachinerie te inspecteren die ze worden gevraagd te vertrouwen en, indien nodig, deze zelf uit te voeren of aan te passen. TrueFoundry's lancetingsbericht, Introducing TrueForge, maakt die positionering expliciet, en Why Agent Harnesses Should Be Open benoemt de commerciële afweging direct: houd de harness open; voeg gecentraliseerde governance toe wanneer de organisatie daar daadwerkelijk behoefte aan heeft.
De sterkste manier om TrueForge te promoten is niet door te beweren dat het de hele graaf bezit. Dat is niet zo. Een willekeurige multi-agent orchestrator kan de topologie boven de harness bezitten, en verbonden systemen behouden hun eigen autorisatie- en audit-semantiek. De rol van TrueForge is kleiner en geloofwaardiger: maak de execution loop inspecteerbaar, overdraagbaar en beheerbaar op de runtime-grens.
Eén harness kan zijn eigen uitvoering beheren. Een landschap van agents creëert een tweede probleem: referenties, toegangsbeleid, uitgavencontroles en bewijsmateriaal beginnen te fragmenteren over teams. Dat is waar de gateways van TrueFoundry de complementaire laag worden.
De AI Gateway biedt een uniforme model-interface met gecentraliseerde toegangscontrole, snelheidsbeperking, budgetbeperking en observeerbaarheid. De budgetregels kunnen uitgaven afbakenen per gebruiker, team, model, virtuele account of metadata. Het Metrics Dashboard aggregeert LLM- en MCP-activiteit, kosten, fouten, routing, guardrails en andere operationele signalen. De MCP Gateway scheidt inkomende authenticatie, tool-/servertoegangscontrole en uitgaande authenticatie, zodat agents niet elk het volledige referentieprobleem hoeven te beheren.
Dat levert een helder architectuurverhaal op:
De productboodschap is daarom niet "TrueFoundry beheert elke verbinding in elke graaf." Dat zou zowel technisch onjuist als strategisch zwakker zijn. De meer verdedigbare claim is: TrueForge geeft u een open harness voor de agent execution loop; de gateways van TrueFoundry kunnen het beleid en bewijs centraliseren voor model- en MCP-verkeer dat u bewust erdoorheen leidt. De orchestrator en stroomafwaartse systemen blijven onderdeel van het controleverhaal, wat precies is hoe serieuze infrastructuur moet worden beschreven.
Die vragen zijn bewust operationeler dan "welk model hebben we gebruikt?". Modelkeuze is nog steeds van belang — voor functionaliteit, veiligheid, latentie, kosten en evaluatieresultaten. Maar zodra agents kunnen handelen, breidt het governance-oppervlak zich uit. Een goed beheerd landschap moet in staat zijn om evaluaties vóór implementatie te verbinden met runtime-autorisatie en achteraf verzameld bewijs: wat van het model werd verwacht, wat het mocht doen, wat het daadwerkelijk deed via geinstrumenteerde grenzen en wat het system of record zegt dat er is gebeurd.
Dat is het duurzame argument voor graph engineering als governance-houding. Het nieuwe is niet dat bedrijven plotseling grafen hebben ontdekt. Het nieuwe is dat AI agents vertrouwde institutionele controles programmeerbaar maken op softwaregrenzen — en acties op die grenzen snel, herhaalbaar en gedeeltelijk autonoom genoeg maken dat informele governance niet langer schaalt.
TrueFoundry publiceert dit essay, onderhoudt TrueForge en verkoopt de AI Gateway en MCP Gateway die hier worden besproken. De productkoppeling is daarom commercieel van belang en wordt als zodanig vermeld. Productclaims in deze revisie zijn beperkt tot gedrag dat is gedocumenteerd op live TrueFoundry-pagina's of de huidige openbare TrueForge-repository. De institutionele analogie is een redactioneel kader, geen claim dat menselijke organisaties en AI-systemen equivalent zijn. "Graph engineering" blijft een term in opkomst; de gelinkte TrueFoundry-gids voor bedrijven bespreekt de herkomst en de huidige productgrenzen. Dit essay beweert niet dat verbindingscontroles model-/systeemevaluatie vervangen, dat sporen standaard compleet zijn, of dat TrueFoundry verkeer beheert buiten de oppervlakken waar het doorheen stroomt.
TrueFoundry AI Gateway levert een latentie van ~3–4 ms, verwerkt 350+ RPS op 1 vCPU, schaalt moeiteloos horizontaal en is klaar voor productie, terwijl LiteLLM last heeft van hoge latentie, moeite heeft boven een gemiddeld aantal RPS, geen ingebouwde schaling heeft en het meest geschikt is voor lichte workloads of prototypes.





Het laatste nieuws, artikelen en bronnen in je inbox



















