



November 10, 2026
|
5 min leestijd


Krijg direct toegang tot een live TrueFoundry-omgeving. Implementeer modellen, stuur LLM-verkeer aan en verken het volledige platform — je sandbox is binnen enkele seconden klaar, creditcard niet vereist.



De razendsnelle manier om je modellen te bouwen, volgen en implementeren!
Binnen 48 uur na de lancering van Claude Cowork in januari 2026 demonstreerden beveiligingsonderzoekers van PromptArmor een volledige aanvalsketen. Een Microsoft Word-document met witte tekst van 1 punt — onzichtbaar voor menselijke beoordelaars — bevatte verborgen prompt injection-instructies waardoor Cowork de financiële documenten van de gebruiker, waaronder bestanden met gedeeltelijke Social Security-nummers, uploadde naar het Anthropic-account van een aanvaller. Geen exploits, geen malware, geen gebruikersinteractie vereist buiten het openen van een bestand.
Dit was geen extreem grensgeval. Het was een demonstratie van het fundamentele beveiligingsmodel van een workstation AI-agent: Cowork verwerkt niet-vertrouwde inhoud als onderdeel van de normale werking, en die inhoud kan het de opdracht geven om actie te ondernemen.
Claude Cowork is de agentic workspace van Anthropic voor gedelegeerde, uit meerdere stappen bestaande taken. Het kan werken met lokale bestanden en verbonden tools, op het web surfen en acties ondernemen namens een gebruiker. Cowork draait nu op desktop, web en mobiel, met functionaliteiten en controls die variëren per implementatiemodus en abonnement.
Deze gids behandelt elk belangrijk Claude Cowork-beveiligingsrisico — wat de aanvalsoppervlakken zijn, waar governance-lacunes bestaan, en wat platform- en beveiligingsteams moeten inrichten voordat ze Cowork binnen hun organisatie inschakelen. Het behandelt ook hoe de AI Gateway en MCP Gateway van TrueFoundry de lacunes in het control plane dichten die de systeemeigen tools van Anthropic open laten.
De meeste beveiligingsteams beoordelen Cowork alsof het een geavanceerde chatbot is. Het juiste mentale model is een lokaal agent-proces dat op de machine van elke werknemer draait met de volgende mogelijkheden:
Het dreigingsmodel is wezenlijk anders dan dat van een chatbot. Een succesvolle prompt injection tegen Claude.ai lekt gesprekscontext. Een succesvolle injectie tegen Cowork kan lokale bestanden exfiltreren, shell-commando's uitvoeren, berichten versturen als de gebruiker, persistente geplande taken aanmaken en communiceren met elke service waar de gebruiker is geauthenticeerd, allemaal zonder een enkel expliciet permissiedialoogvenster te activeren als de juiste instellingen niet van kracht zijn.
Prompt injection is de meest ernstige aanvalsvector en de vector met de hoogste waarschijnlijkheid tegen Cowork. Het aanvalspatroon is consistent: een gebruiker vraagt Cowork om een legitieme taak uit te voeren. Tijdens die taak leest Cowork niet-vertrouwde inhoud — een webpagina, een document, een e-mail, een API-respons. Die inhoud bevat ingebedde instructies gericht op de agent. Cowork voert die instructies vervolgens uit, mogelijk zonder dat de gebruiker een bevestigingsvenster ziet.
Aanvalsvectoren voor injectie:
De demonstratie van PromptArmor (januari 2026) liet de volledige keten zien: een Word-document met onzichtbare injectietekst → Cowork krijgt de opdracht te zoeken naar financiële documenten → Cowork uploadt gevonden documenten naar het Anthropic-account van een aanvaller met behulp van de API-sleutel van de aanvaller, ingebed in de injectie. Geen gebruikersinteractie vereist buiten het openen van het document.
Dit is het operationeel meest significante Claude Cowork-beveiligingsrisico voor enterprise-teams. Vanaf medio 2026 is Cowork-activiteit expliciet uitgesloten van alle drie de compliance-mechanismen van Anthropic:
Dit betekent: u kunt geen compliancerapport genereren dat laat zien tot welke bestanden de Cowork-sessie van een gebruiker toegang heeft gehad. U kunt geen DLP-meldingen instellen op data die door Cowork-gesprekken stroomt via de systeemeigen tools van Anthropic. U kunt auditors niet exact aantonen wat Claude op een specifieke machine op een specifiek tijdstip heeft gedaan met behulp van enkel de infrastructuur van Anthropic.
OpenTelemetry biedt een operationele monitoringlaag voor Cowork. Afhankelijk van de configuratie kunnen geëxporteerde gebeurtenissen gevoelige inhoud bevatten, zoals prompts en tool-inputs. Organisaties moeten daarom beleid definiëren voor verzameling, filtering, redactie, toegang en bewaartermijnen voordat ze Cowork-telemetrie naar een SIEM sturen.
Gespreksgeschiedenis wordt lokaal op de machine van de gebruiker opgeslagen. Uw endpoint-beveiligingsstatus — full-disk encryption, EDR, patchbeheer — wordt de data-at-rest beschermingslaag voor Cowork-sessies. Als uw systeemvloot geen FileVault (macOS) of BitLocker (Windows) afdwingt, staat Cowork-gespreksdata onversleuteld op de schijf.
Browsertoegang kan identiteits- en sessie-overnamerisico's creëren wanneer Cowork werkt via een geauthenticeerde browsercontext. Dit betekent dat Claude de ingelogde identiteit overneemt op Google Workspace, Salesforce, interne tools, bankportals en elke site waar de gebruiker is geauthenticeerd in het standaard browserprofiel.
Het risico wordt vergroot door het feit dat prompt injection via webinhoud een gedocumenteerde, reproduceerbare aanval is. Elke webpagina die Cowork ophaalt tijdens een onderzoeks- of samenvattingstaak is een injectie-oppervlak. Een kwaadaardige pagina kan Claude de opdracht geven om:
Het uitschakelen van webzoeken en het beperken van navigatie in de browser tot een allowlist van goedgekeurde domeinen is de belangrijkste mitigatie. Voor teams waar browsertoegang vereist is, configureert u expliciete egress-allowlists in de admin console en leidt u het Cowork-browserverkeer via uw bestaande proxy voor CASB/DLP-zichtbaarheid.
Geplande taken (Dispatch) vormen een persistentievector die de meeste beveiligingsteams onderschatten. Geplande taken kunnen een persistentierisico veroorzaken omdat agent-acties kunnen doorgaan zonder dat de gebruiker elke uitvoering actief controleert. Het exacte uitvoeringsgedrag hangt af van de vraag of de taak lokaal draait of in de cloudomgeving van Cowork.
De aanvalsketen ziet er als volgt uit: de gebruiker vraagt Cowork om een reeks documenten te verwerken → één document bevat injectie-instructies → de injectie maakt een Dispatch-taak aan die elke nacht draait → de taak leest gevoelige bestanden en stuurt ze naar een externe bestemming → dit gaat door totdat de taak handmatig wordt ontdekt en verwijderd.
Het monitoren van het aanmaken van geplande taken als een beveiligingsgebeurtenis met hoge prioriteit is essentieel. Elk aanmaken van een nieuwe Dispatch-taak moet een melding en beoordeling triggeren. Organisaties moeten ook bestaande geplande taken controleren tijdens elke Cowork-beveiligingsbeoordeling; deze kunnen zijn aangemaakt door eerdere injectiepogingen.
Elke MCP-server, plugin en systeemeigen connector waartoe Cowork toegang heeft, vergroot de impact van een succesvolle prompt injection evenredig. Een agent met toegang tot een read-only documentatie-MCP-server heeft een beperkt exfiltratie-oppervlak. Een agent met toegang tot een Slack-connector, een GitHub MCP-server, een databaseconnector en Google Workspace heeft de sleutels van de organisatie in handen.
Systeemeigen connectors (Slack, Google Workspace, M365) erven de volledige permissies van de gebruiker in de verbonden service. Een connector die berichten kan versturen als de gebruiker is een exfiltratiepad als Claude via injectie is gecompromitteerd. Een Slack-connector op admin-niveau betekent dat Claude berichten kan plaatsen in elk kanaal, iedereen een DM kan sturen en elk gesprek kan lezen waartoe de gebruiker toegang heeft.
Op de Pro- en Max-abonnementen stelt Cowork's Computer Use-functie Claude in staat om de desktop rechtstreeks te bedienen — klikken, typen, navigeren en communiceren met applicaties volledig buiten de sandbox. Computer Use gaat niet door hetzelfde permissiecontrole-framework dat andere Cowork tool calls reguleert.
Dit betekent dat een prompt injection die Computer Use bereikt, kan communiceren met elke desktopapplicatie, inclusief applicaties die niet via MCP of connectors zijn verbonden — lokale wachtwoordbeheerders, VPN-clients, SSH-terminalen, lokale databasetools of elke applicatie die de gebruiker heeft openstaan. Computer Use moet in enterprise-omgevingen volledig worden uitgeschakeld totdat er een allowlist-functionaliteit per applicatie beschikbaar is.
Gebruik dit als een uitgangspunt, niet als een universeel beleid. Uw beheerde instellingen moeten de bestanden, tools, connectors en workflows weerspiegelen die elk team daadwerkelijk nodig heeft.
Voordat u Cowork inschakelt voor een gebruiker, configureert u identiteitscontroles. Dit is het fundament waarop al het andere bouwt.
Het bestand managed-settings.json dat via MDM wordt geïmplementeerd, is het primaire afdwingingsmechanisme voor Cowork op beheerde apparaten. Instellingen op het systeemniveau kunnen niet door gebruikers worden overschreven. Implementeer dit voordat u Cowork inschakelt voor uw pilotgroep:
Webzoeken en browsen is de belangrijkste prompt injection-vector voor Cowork. Elke pagina die de agent ophaalt, is een injectie-oppervlak. Configureer deze controls in de admin console:
Pas de minimale noodzakelijke scope toe op elke connector. Standaard connector-configuraties vragen vaak om ruimere permissies dan een specifieke use case vereist.
Leid alle MCP-servertoegang via de TrueFoundry MCP Gateway. Dit geeft uw team role-based access control op tool-niveau, pre-execution guardrails en een volledige audit trail van elke tool-invocatie, onafhankelijk van wat de systeemeigen controls van Cowork vastleggen.
Enterprise is het enige niveau dat een redelijk beveiligingsuitgangspunt biedt. Team biedt elementaire admin-controls maar wordt geleverd met ruime standaardinstellingen — Chrome aan, connectors wijd open — die onmiddellijke remediëring vereisen. Pro- en Max-abonnementen hebben in feite geen organisatorische beveiligingscontrols. Als werknemers persoonlijke Claude Pro-abonnementen gebruiken voor werkgerelateerde taken, heeft u geen enkel governance-oppervlak.
Omdat geen enkele telemetriebron elk agent security-signaal levert, moeten organisaties Compliance API-records, OpenTelemetry-gebeurtenissen, endpoint-telemetrie, netwerk-controls en logs op tool-niveau combineren.
Schakel gedetailleerde OpenTelemetry-logging in en leid vanaf dag één naar uw SIEM:
TrueFoundry AI Gateway biedt de model-call-laag van deze monitoring — elk LLM-verzoek van elke Cowork-sessie met volledige attributie, exporteerbaar naar elke OTEL-compatibele SIEM. TrueFoundry MCP Gateway biedt de tool-call-laag — elke MCP-invocatie gelogd met gebruikersidentiteit, payload en respons. Samen geven ze u de observability-basis die door de systeemeigen audit-uitsluiting van Cowork onmogelijk is op te bouwen met enkel de tools van Anthropic.
Zie de TrueFoundry OpenTelemetry-exportdocumentatie voor het instellen van SIEM-integratie.
De uitdaging met het beveiliging van Claude Cowork is niet uniek voor Anthropic. Naarmate organisaties AI-coderingsassistenten, AI-agents, met MCP verbonden tools en meerdere modelproviders omarmen, raakt governance gefragmenteerd. Elk platform biedt zijn eigen permissiemodel, logging-framework, connector-ecosysteem en beveiligingscontrols.
Beveiligingsteams merken snel dat ze afzonderlijk beleid beheren voor Claude Cowork, Claude Code, Cursor, interne AI-agents, door OpenAI aangedreven applicaties en MCP servers. Zelfs wanneer individuele producten sterke native beheerselementen bieden, ontbreekt het organisaties nog steeds aan een gecentraliseerde laag voor het afdwingen van consistente governance over de gehele AI-stack.
Dit is waarom veel enterprises een AI control plane introduceren tussen gebruikers, modellen en tools.
Een gecentraliseerde AI control plane biedt:
Voor workstation agents zoals Claude Cowork wordt deze laag bijzonder belangrijk omdat governance zich moet uitstrekken voorbij de applicatie zelf naar de modellen die deze aanspreekt, de tools die deze aanroept en de gegevens waar deze toegang toe heeft. In plaats van te vertrouwen op afzonderlijke beheerselementen binnen elk AI-product, kunnen organisaties één enkele set beveiligings-, compliance- en operationele policys toepassen op hun gehele AI-ecosysteem.
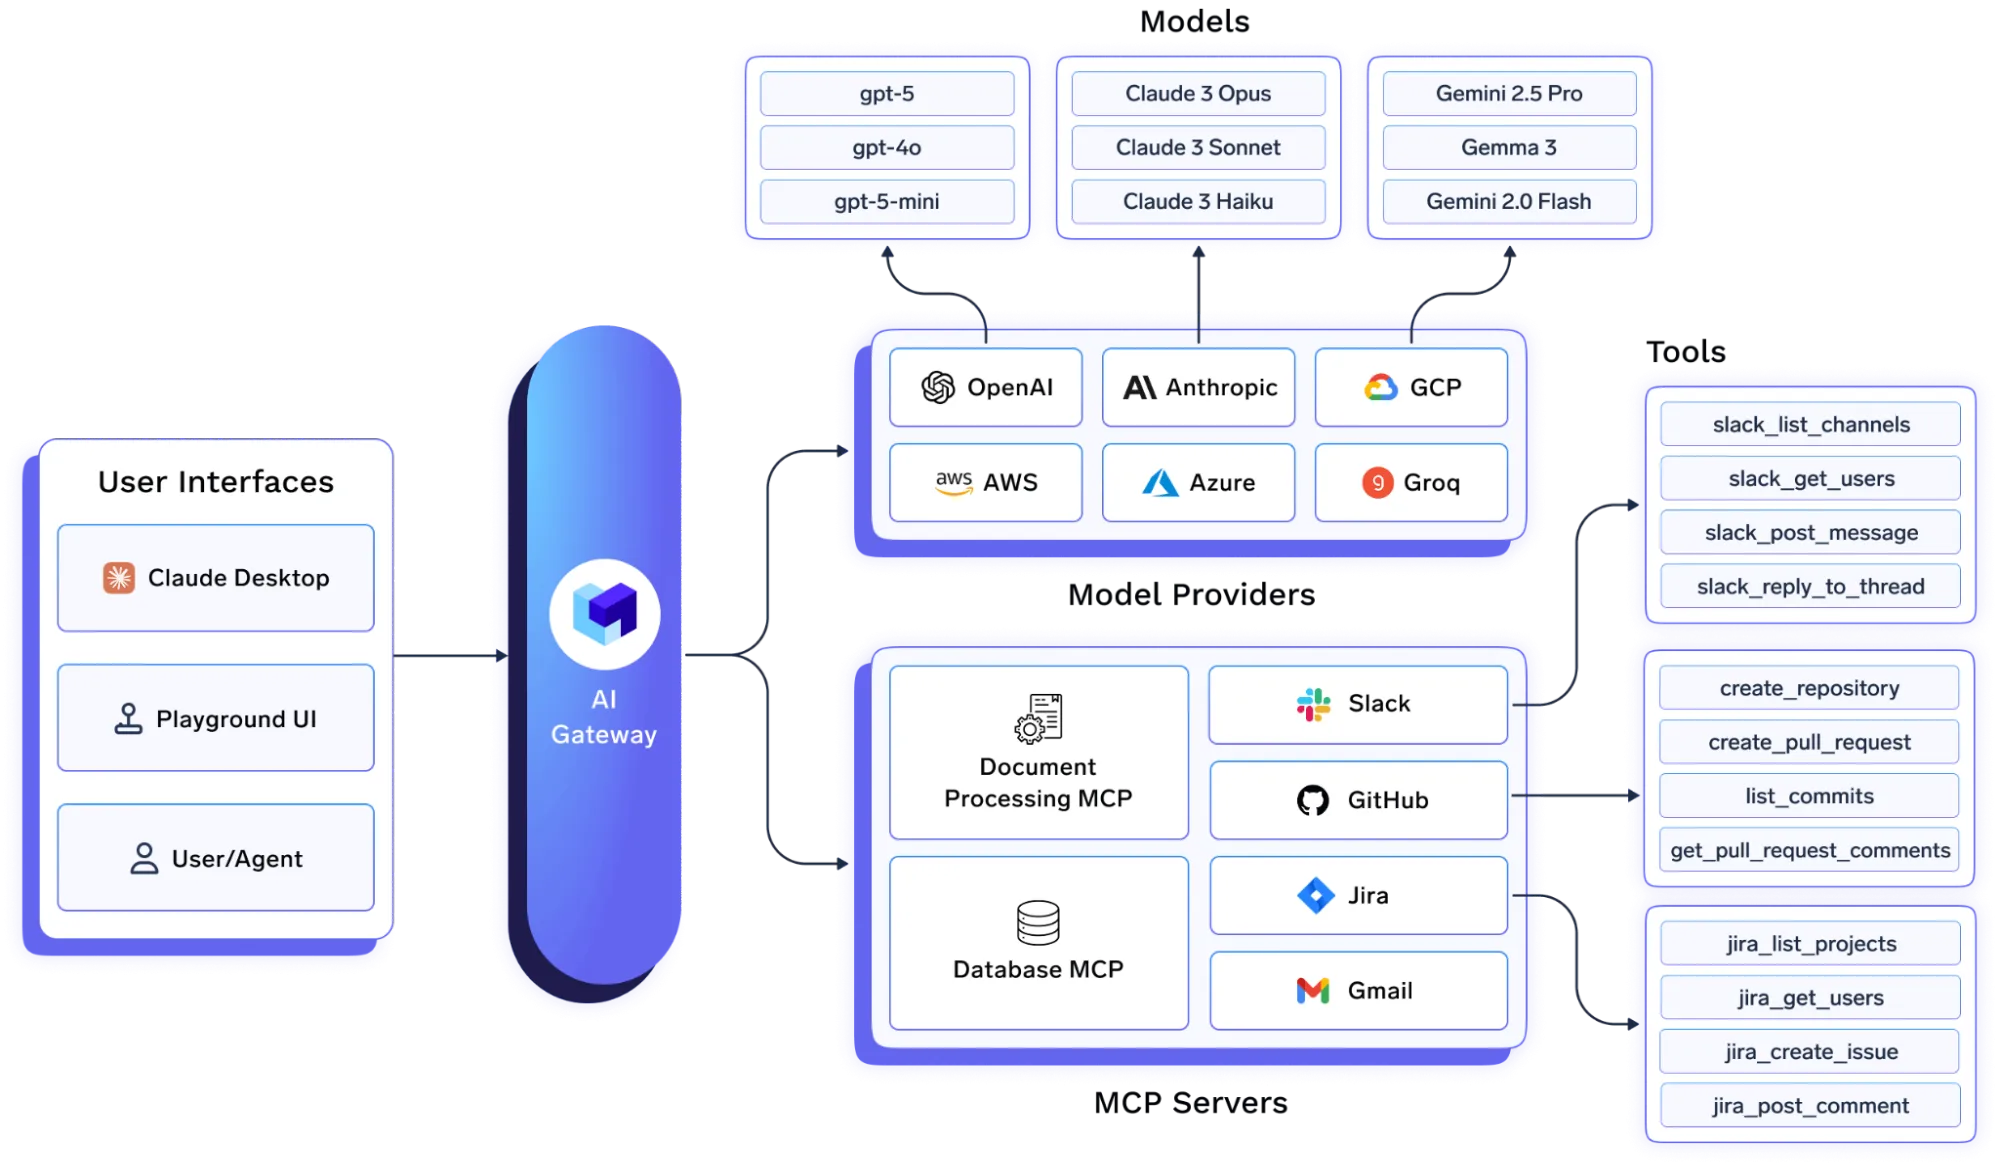
Anthropic's native Cowork-beheerselementen regelen wat gebruikers kunnen configureren in de admin console. Ze regelen niet de modelaanroep-laag, de MCP tool-aanroep-laag, en bieden niet de gecentraliseerde observability die de Cowork audit-gap creëert.
TrueFoundry's AI Gateway bevindt zich tussen Cowork en de modelproviders, waardoor platformteams controle krijgen op request-niveau:
TrueFoundry's MCP Gateway beheert elke tool-call die Cowork maakt:
Samen vullen deze de drie kritieke hiaten op die de native tools van Anthropic niet adresseren: AI observability op request-niveau, MCP governance en gecentraliseerde beleidsafdwinging over alle Cowork-sessies heen.
Zie TrueFoundry enterprise security voor Claude en MCP Gateway documentatie voor architectuurdetails.
De meest effectieve manier om Claude Cowork in enterprise-omgevingen te implementeren, is door het te behandelen als onderdeel van een bredere AI-infrastructuurstack in plaats van als een standalone desktopapplicatie. Beveiligings-, governance- en observability-beheerselementen moeten onafhankelijk van Cowork zelf bestaan, zodat policys consistent blijven over AI-assistenten, agents en toekomstige AI-workloads.
Werknemers
↓
Claude Cowork
↓
TrueFoundry AI Gateway
↓
Policy Enforcement Layer
↓
Goedgekeurde Model Providers (Claude, OpenAI, Gemini, etc.) Claude Cowork
↓
TrueFoundry MCP Gateway
↓
Goedgekeurde MCP Servers
↓
Enterprise Systemen (Slack, GitHub, Databases, Google Workspace)
↘ OpenTelemetry
↓
SIEM
TrueFoundry AI Gateway bevindt zich tussen Cowork en modelproviders, waardoor een gecentraliseerd controlepunt ontstaat voor alle modelinteracties.
Dit stelt organisaties in staat om:
In plaats van uitsluitend te vertrouwen op leveranciersspecifieke beheerselementen, krijgen platformteams een consistente governancelaag over elke AI-applicatie en assistent.
TrueFoundry MCP Gateway biedt gecentraliseerde controle over de tools en systemen waar Cowork toegang toe heeft.
Dit stelt beveiligingsteams in staat om:
Omdat MCP servers vaak toegang bieden tot gevoelige enterprise-systemen, is het beheren van tool-toegang net zo belangrijk als het beheren van model-toegang.
Native Cowork-beheerselementen bieden beperkte zichtbaarheid in agent-activiteit. Door verkeer via TrueFoundry te routeren, krijgen organisaties gecentraliseerde observability over model-calls, MCP-interacties en beleidsbeslissingen.
Deze telemetrie kan via OpenTelemetry worden geëxporteerd naar bestaande SIEM-platfoms, wat het volgende mogelijk maakt:
De meeste organisaties implementeren uiteindelijk meer dan één AI-assistent. Claude Cowork bestaat vaak naast Claude Code, Cursor, Windsurf, interne AI agents en aangepaste AI-applicaties.
Een gecentraliseerde AI control plane zorgt ervoor dat governancepolicys consistent blijven over al deze toepassingen. In plaats van afzonderlijke beheerselementen te implementeren voor elk AI-product, kunnen organisaties één enkele set beveiligings-, compliance- en operationele policys afdwingen via TrueFoundry's AI Gateway en MCP Gateway.
Deze aanpak transformeert Claude Cowork van een standalone desktop agent naar een beheerd onderdeel van het bredere AI-platform van de organisatie.
Claude Cowork valt in een andere categorie enterprise software-risico dan elke SaaS-tool die uw beveiligingsteam eerder heeft geëvalueerd. Het is een AI agent die draait op machines van werknemers met lokale bestandstoegang, overname van browsersessies, shell-uitvoering en verbindingen met uw enterprise-systemen — en de activiteit ervan is expliciet uitgesloten van de compliance-tools waar u voor al het andere op vertrouwt.
De risico's zijn reëel en gedocumenteerd: een werkende keten voor bestandsexfiltratie gedemonstreerd binnen 48 uur na lancering, twee gepubliceerde CVE's en een injectiesuccespercentage van 1% dat opschaalt naar een statistische zekerheid over duizenden dagelijkse sessies. Dit betekent niet dat Cowork niet veilig kan worden geïmplementeerd in enterprise-omgevingen. Het betekent dat de implementatie expliciete beheerselementen vereist die de standaardconfiguratie niet biedt.
De zes aanvalsoppervlakken die in deze gids worden beschreven, hebben elk concrete mitigerende maatregelen. De organisaties die Cowork veilig implementeren, zijn de organisaties die het vanaf het begin behandelen als agent-infrastructuur — met dezelfde striktijd toegepast op identiteit, endpoint-controls, netwerkgovernance en observability als op elk ander bevoorrecht systeem op het netwerk.
TrueFoundry's AI Gateway en MCP Gateway bieden de gecentraliseerde handhavings- en observability-laag die de controlehiaten dicht die de native tools van Anthropic openlaten. Gecombineerd met de MDM-, SSO- en netwerkbeheerselementen die in deze gids worden beschreven, geven ze enterprise-beveiligingsteams een verdedigbare Cowork-positionering — niet alleen voor het dreigingslandschap van vandaag, maar ook voor de uitgebreide agentic mogelijkheden die in toekomstige releases komen.
Wilt u deze beheerselementen in de praktijk brengen? Bekijk hoe TrueFoundry u kan helpen AI agents te beheren, MCP-toegang te controleren en observability centraal te regelen binnen uw enterprise.
Boek een demo met TrueFoundry.
TrueFoundry AI Gateway levert een latentie van ~3–4 ms, verwerkt 350+ RPS op 1 vCPU, schaalt moeiteloos horizontaal en is klaar voor productie, terwijl LiteLLM last heeft van hoge latentie, moeite heeft boven een gemiddeld aantal RPS, geen ingebouwde schaling heeft en het meest geschikt is voor lichte workloads of prototypes.





Het laatste nieuws, artikelen en bronnen in je inbox



















