



November 10, 2026
|
5 min leestijd


Krijg direct toegang tot een live TrueFoundry-omgeving. Implementeer modellen, stuur LLM-verkeer aan en verken het volledige platform — je sandbox is binnen enkele seconden klaar, creditcard niet vereist.



De razendsnelle manier om je modellen te bouwen, volgen en implementeren!
Claude Code wordt snel een standaard AI-coderingsassistent voor enterprise engineeringteams. Ontwikkelaars gebruiken het om code te schrijven, problemen te debuggen, codebases te begrijpen en in toenemende mate te interageren met enterprise-tools via het Model Context Protocol (MCP).
Maar naarmate de adoptie van Claude Code groeit, groeien ook de beveiligingsuitdagingen. Veel organisaties vertrouwen nog steeds op gedeelde API-sleutels, langdurige authenticatiegegevens, onbeheerde MCP-servers en beperkt zicht op hoe AI-tools worden gebruikt. Deze praktijken kunnen op schaal risico's creëren voor de beveiliging, compliance en governance.
In tegenstelling tot traditionele ontwikkelaarstools kan Claude Code toegang krijgen tot coderepositories, interne systemen, databases en door MCP aangedreven tools. Het beveiligen ervan vereist meer dan het beschermen van API-sleutels: het vereist op identiteit gebaseerde authenticatie, controleerbaarheid op gebruikersniveau, toegangsbeheer en governance over de tools en gegevens waartoe het toegang heeft.
In deze gids behandelen we de belangrijkste Claude Code beveiligings-best-practices voor enterprise-implementaties, waaronder SSO, AI-gateways, audit-logging, kostenbeheersing en MCP governance.
Traditionele ontwikkelaarstools werken binnen een relatief beperkte reikwijdte. Een ontwikkelaar logt in, schrijft code en communiceert met een specifieke toepassing. Claude Code is anders.
Met Claude Code kunnen ontwikkelaars niet alleen code genereren en wijzigen, maar ook interageren met externe tools, repositories, databases, API's en enterprise-systemen via MCP-servers. Als gevolg hiervan strekt de beveiligingsperimeter zich uit voorbij het model zelf, om ook de tools, gegevens en acties te omvatten die beschikbaar zijn voor de AI-assistent.
Dit brengt nieuwe risico's met zich mee, waaronder:
Naarmate Claude Code dieper geïntegreerd raakt in engineering-workflows, hebben organisaties een beveiligingsmodel nodig dat gericht is op identiteit, governance, waarneembaarheid (observability) en toegangsbeheer — niet alleen op het beheer van API-sleutels.
Een van de meest voorkomende fouten bij enterprise-implementaties van Claude Code is het verspreiden van gedeelde API-sleutels of service-accountgegevens over teams.
Hoewel deze aanpak kan werken voor een kleine pilot, veroorzaakt het op schaal snel beveiligings- en operationele uitdagingen.
Gedeelde authenticatiegegevens maken het moeilijk om:
Als bijvoorbeeld meerdere ontwikkelaars dezelfde API-sleutel gebruiken, lijkt elk verzoek afkomstig te zijn van één enkele identiteit. Beveiligingsteams verliezen de mogelijkheid om acties toe te schrijven aan individuele gebruikers, wat hiaten veroorzaakt in audit en compliance.
In plaats daarvan moeten enterprises op identiteit gebaseerde authenticatie toepassen, waarbij elk Claude Code-verzoek gekoppeld is aan een specifieke gebruiker. Dit stelt organisaties in staat om toewijzing op gebruikersniveau te behouden, toegangsbeleid toe te passen en onboarding- en offboardingprocessen te vereenvoudigen.
Het doel is simpel: elke Claude Code-actie moet traceerbaar zijn naar een individuele gebruiker, niet naar een gedeelde credential.
Zodra gedeelde API-sleutels zijn geëlimineerd, is de volgende stap ervoor te zorgen dat elke gebruiker toegang krijgt tot Claude Code via de identity provider van uw organisatie.
Single Sign-On (SSO) stelt ontwikkelaars in staat zich te authenticeerden met behulp van bestaande bedrijfskosten van providers zoals OKTA, Microsoft Entra ID of Google Workspace. In plaats van API-sleutels te distribueren, kunnen organisaties gebruikmaken van dezelfde identiteits- en toegangsbeheersystemen die al worden gebruikt voor toepassingen zoals GitHub, Jira, Slack en AWS.
SSO biedt verschillende beveiligings- en operationele voordelen:
Wanneer een werknemer de organisatie verlaat, verwijdert het uitschakelen van hun account in de identity provider bijvoorbeeld onmiddellijk de toegang tot Claude Code en gerelateerde AI-diensten. Het is niet nodig om API-sleutels op te sporen of gedeelde credentials te roteren.
Het belangrijkste is dat SSO een vertrouwde identiteitslaag tot stand brengt die kan worden gebruikt om machtigingen af te dwingen, activiteit te controleren en toegang te beheren over de gehele AI-stack.
Authenticatie alleen is niet genoeg. Enterprises hebben ook zichtbaarheid en controle nodig over hoe Claude Code wordt gebruikt. Wanneer ontwikkelaars rechtstreeks verbinding maken met modelproviders, hebben organisaties vaak beperkt inzicht in gebruikspatronen, modeltoegang, uitgaven en tool-interacties.
Een veiligere architectuur leidt al het Claude Code-verkeer via een AI Gateway.
In plaats van:
Ontwikkelaar → Claude
Wordt de stroom:
Ontwikkelaar → AI Gateway → Claude
Deze extra laag stelt organisaties in staat om:
Een AI Gateway creëert ook een consistent controle-vlak voor meerdere modellen en providers, waardoor organisaties het AI-gebruik kunnen beheren zonder dat ontwikkelaars credentials of provider-specifieke configuraties hoeven te beheren.
Voor enterprises die Claude Code op schaal implementeren, wordt een AI Gateway het fundament voor veilige, waarneembare en kostengestuurde AI-adoptie. In plaats van Claude Code te behandelen als een op zichzelf staande tool, kunnen organisaties het beheren als onderdeel van een breder AI-platform met gecentraliseerde governance- en beveiligingsbesturingselementen.
Naarmate de adoptie van Claude Code groeit binnen engineeringteams, wordt zichtbaarheid even belangrijk als toegangsbeheer. Beveiligings- en platformteams hebben antwoorden nodig op vragen zoals:
Zonder toewijzing op gebruikersniveau worden deze vragen moeilijk of onmogelijk te beantwoorden. Als meerdere ontwikkelaars dezelfde API-sleutel of service-account delen, valt alle activiteit onder één identiteit, wat aanzienlijke hiaten in audit en compliance veroorzaakt.
Elk Claude Code-verzoek moet traceerbaar zijn naar een individuele gebruiker. Organisaties moeten logs bijhouden die het volgende vastleggen:
Deze logs zijn cruciaal voor beveiligingsonderzoeken, compliancereviews, kostentoewijzing en operationele monitoring. Door verkeer via een AI Gateway te leiden, kunnen enterprises audit-logging centraliseren en een compleet beeld krijgen van AI-activiteit over teams heen. In plaats van logs van meerdere providers en tools samen te voegen, krijgen organisaties één enkele bron van waarheid voor AI-gebruik en governance.
Naarmate organisaties het Model Context Protocol (MCP) omarmen, strekt de beveiligingsdiscussie zich uit voorbij modellen en prompts. MCP stelt Claude Code in staat te interageren met externe systemen zoals:
Hoewel dit aanzienlijk uitbreidt wat Claude Code kan doen, brengt het ook nieuwe beveiligingsrisico's met zich mee.
Een MCP-server met te veel machtigingen kan gevoelige gegevens blootleggen of acties toestaan die nooit voor de gebruiker bedoeld waren. In veel gevallen komt het risico niet van het model zelf, maar van de tools waartoe het toegang heeft.
Om MCP veilig in de enterprise te implementeren, moeten organisaties:
Zo zou niet elke werknemer via Claude Code toegang moeten hebben tot productiedatabases, implementatiesystemen of gevoelige interne tools. Toegangsbeheer moet consistent worden afgedwongen voor zowel modellen als MCP-servers.
Dit is waar MCP governance cruciaal wordt. Net zoals organisaties de toegang tot cloudinfrastructuur en SaaS-toepassingen beheren, moeten ze ook de tools en acties beheren die beschikbaar zijn voor AI-assistenten.
Een MCP Gateway biedt een gecentraliseerde laag voor authenticatie, autorisatie, waarneembaarheid (observability) en beleidsafdwinging, wat organisaties helpt om Claude Code en andere AI-agents veilig op te schalen zonder beveiliging op te offeren.
Beveiliging en governance zijn niet langer beperkt tot toegangsbeheer. Naarmate AI-adoptie groeit, is kostenbeheer een even belangrijke prioriteit geworden voor enterprise-teams.
Claude Code kan de productiviteit van ontwikkelaars aanzienlijk verhogen, maar het kan ook leiden tot een aanzienlijk tokenverbruik wanneer het door honderden of duizenden ontwikkelaars wordt gebruikt. Zonder zicht op gebruikspatronen kunnen organisaties moeite hebben om te begrijpen waar AI-uitgaven vandaan komen of hoe deze over teams worden verdeeld.
Veelvoorkomende uitdagingen zijn:
Om deze uitdagingen aan te pakken, moeten organisaties het volgende implementeren:
Zo kunnen engineeringteams toegang nodig hebben tot premiummodellen voor complexe coderingstaken, terwijl andere teams effectief kunnen werken met goedkopere modellen. Het vaststellen van gebruiksbeleid helpt om productiviteit te balanceren met kostenefficiëntie.
Een AI Gateway speelt hierin een sleutelrol door gecentraliseerde zichtbaarheid te bieden in tokenverbruik en uitgaven over gebruikers, teams, modellen en toepassingen. In plaats van te wachten op een verrassing op de factuur aan het einde van de maand, kunnen organisaties proactief het gebruik monitoren en kostenbeheersing in real-time afdwingen.
Zelfs met SSO moeten organisaties ervoor zorgen dat credentials gedurende hun gehele levenscyclus veilig worden behandeld.
Een veelgemaakte fout is het opslaan van langdurige tokens in scripts, configuratiebestanden of ontwikkelomgevingen. Deze credentials kunnen per ongeluk worden blootgesteld via broncoderepositories, gedeelde werkstations of verkeerd geconfigureerde systemen.
In plaats daarvan moeten enterprises moderne praktijken voor credentialbeheer volgen:
Een veilige implementatie moet het aantal langdurige credentials in omloop minimaliseren en ervoor zorgen dat gebruikers zich authenticeren via goedgekeurde identity providers in plaats van zelf API-sleutels te beheren.
Wanneer Claude Code bijvoorbeeld is geïntegreerd met een enterprise identity provider zoals OKTA, kunnen gebruikers zich authenticeren via SSO terwijl toegangstokens op de achtergrond automatisch worden vernieuwd. Dit verbetert zowel de beveiliging als de ontwikkelaarservaring door handmatig credentialbeheer te verminderen. Het doel is om van het veilige pad het gemakkelijkste pad te maken. Ontwikkelaars zouden geen API-sleutels hoeven te kopiëren, geheimen te beheren of handmatig tokens te vernieuwen om toegang te krijgen tot Claude Code.
Veel organisaties zien Claude Code nog steeds als een productiviteitstool voor ontwikkelaars. In werkelijkheid gedraagt het zich steeds meer als een AI-agent met toegang tot enterprise-systemen en de mogelijkheid om acties uit te voeren namens gebruikers.
Via MCP-integraties kan Claude Code:
Dit verandert het beveiligingsmodel volledig.
De primaire vraag is niet langer: "Wie heeft toegang tot Claude?"
In plaats daarvan wordt het: "Waartoe heeft Claude toegang en wat kan het doen namens een gebruiker?"
Organisaties moeten Claude Code evalueren met dezelfde beveiligingsprincipes die gelden voor elk bevoorrecht systeem:
Naarmate AI-agents bekwamer worden, moet governance zich uitstrekken voorbij het model zelf tot de tools, databronnen en acties die beschikbaar zijn voor die agents. De meest succesvolle enterprise-implementaties behandelen Claude Code als onderdeel van een breder AI-platform dat wordt beheerd via gecentraliseerde identiteit, beleidsafdwinging, waarneembaarheid en toegangsbeheer.
Het implementeren van de hierboven besproken beveiligings-best-practices vereist meer dan alleen het beveiligen van Claude Code zelf. Organisaties hebben een gecentraliseerde architectuur nodig die identiteit, governance, waarneembaarheid en kostenbeheersing biedt over de gehele AI-stack.
Dit is waar een AI Gateway cruciaal wordt.
In plaats van ontwikkelaars rechtstreeks verbinding te laten maken met Anthropic of API-sleutels over teams te distribueren, kunnen enterprises al het Claude Code-verkeer via de TrueFoundry AI Gateway leiden. Dit creëert een gecentraliseerd controle-vlak voor authenticatie, autorisatie, monitoring en governance.
Een typische enterprise-implementatie ziet er als volgt uit:
Met deze architectuur kunnen organisaties ontwikkelaars een naadloze Claude Code-ervaring bieden, terwijl de controle-elementen behouden blijven die vereist zijn door beveiligings-, compliance- en platform-engineeringteams.
Een van de grootste uitdagingen bij enterprise Claude Code-implementaties is credentialbeheer.
Veel teams beginnen met API-sleutels of gedeelde service-accounts, die op schaal snel moeilijk te beheren worden. Gedeelde credentials maken auditing moeilijk, verhogen het risico op het lekken van credentials en veroorzaken operationele overhead wanneer gebruikers de organisatie komen versterken of verlaten.
TrueFoundry integreert Claude Code met enterprise identity providers zoals OKTA en Microsoft Entra ID, waardoor ontwikkelaars zich kunnen authenticeren met hun bestaande bedrijfsgegevens.
In plaats van:
Developer → API Key → Claude
Wordt de stroom:
Developer → SSO → TrueFoundry AI Gateway → Claude
Deze aanpak biedt verschillende voordelen:
Voor enterprises betekent dit dat Claude Code een andere beheerde toepassing wordt binnen het bestaande identiteitsecosysteem.

Zodra gebruikers zijn geauthenticeerd, stroomt elk Claude Code-verzoek via de TrueFoundry AI Gateway. In plaats van Claude Code te behandelen als een op zichzelf staande ontwikkelaarstool, kunnen organisaties het beheren via een gecentraliseerde governancelaag die zichtbaarheid en controle biedt over al het AI-gebruik.
De AI Gateway stelt enterprises in staat om het volgende te realiseren:
Elk verzoek wordt gekoppeld aan een individuele gebruiker, team en toepassing. In plaats van activiteit van een gedeeld service-account te zien, kunnen platformteams vragen beantwoorden zoals:
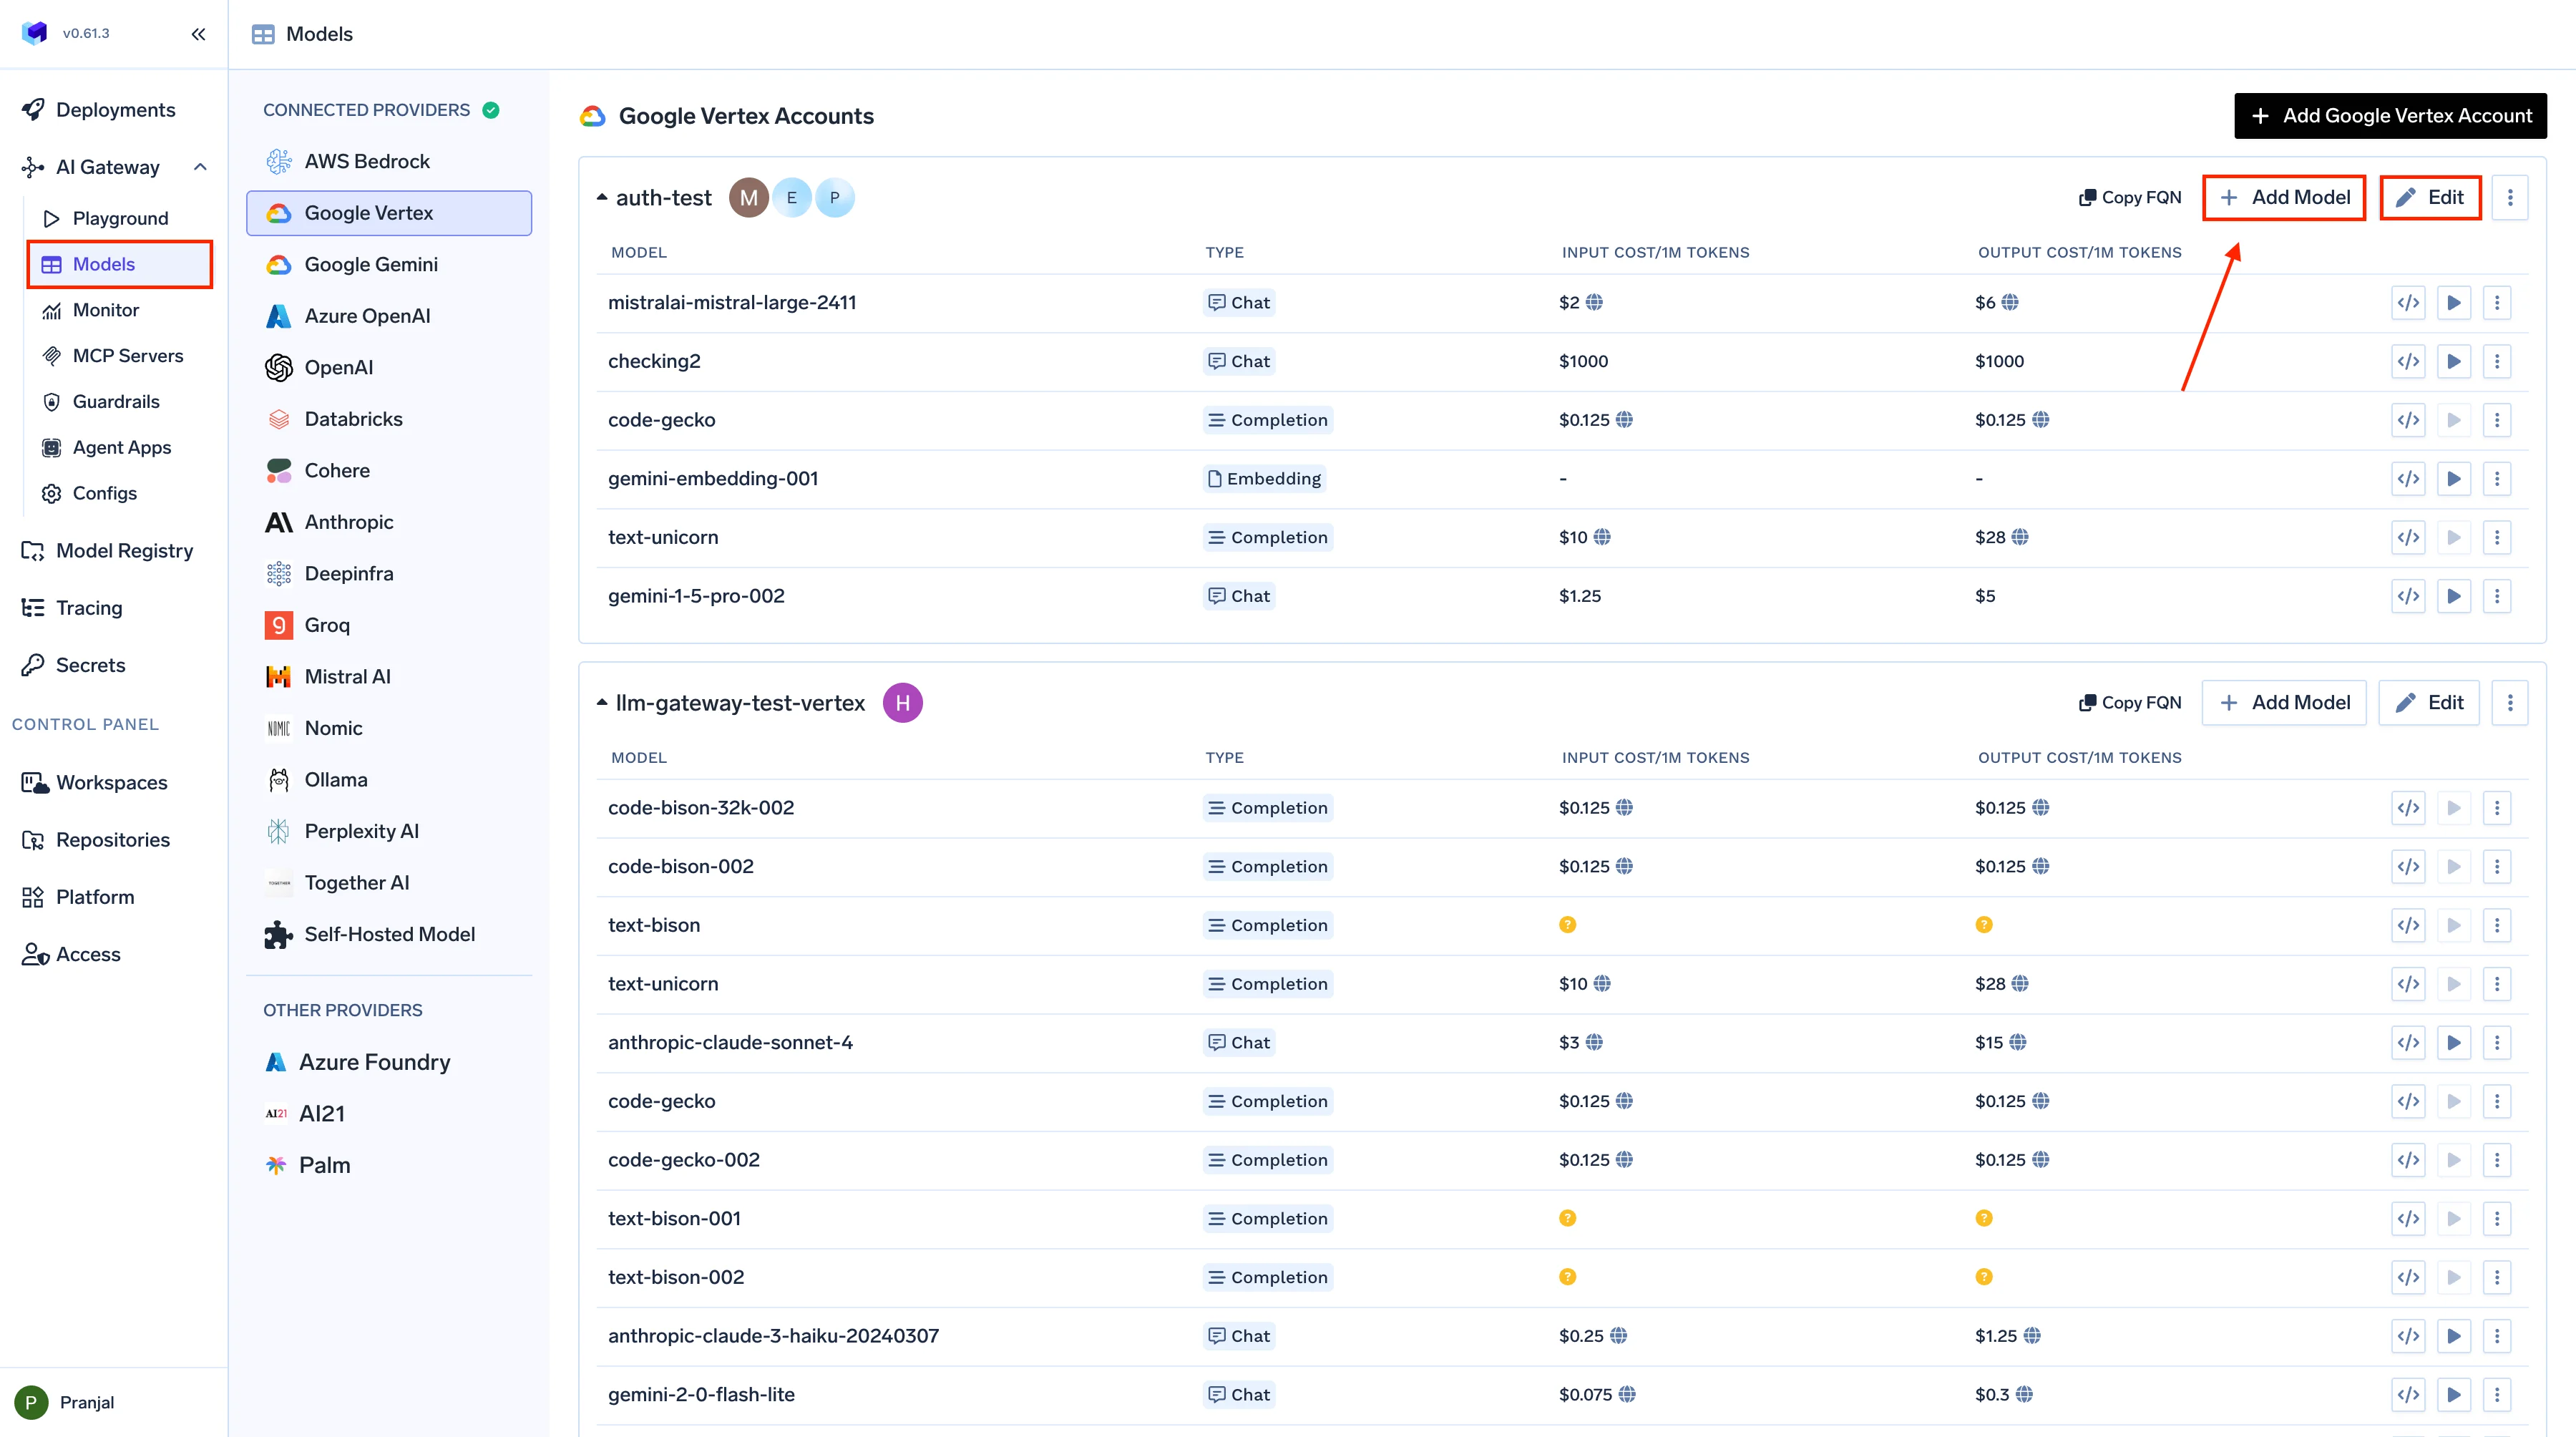
Naarmate de adoptie van Claude Code groeit, kunnen de AI-uitgaven binnen engineeringteams snel toenemen. De TrueFoundry AI Gateway biedt gecentraliseerde zichtbaarheid in:
Organisaties kunnen budgetten, uitgavenwaarschuwingen, quota en snelheidslimieten (rate limits) implementeren om onverwachte kostenoverschrijdingen te voorkomen en tegelijkertijd productief AI-gebruik mogelijk te maken.
Veel enterprises gebruiken meerdere providers en modellen tegelijkertijd. De AI Gateway standaardiseert de toegang over providers heen, waardoor teams Claude, GPT, Gemini en andere modellen via één enkel platform kunnen beheren zonder de ontwikkelaarsworkflows te wijzigen.
Elk verzoek, antwoord, tokenaantal en elke modelaanroeping kan centraal worden gelogd. Dit creëert een volledig audittrail dat het volgende ondersteunt:
Verschillende Claude-producten bieden verschillende niveaus van enterprise-controle. De onderstaande tabel vat samen waar TrueFoundry AI Gateway en MCP Gateway vandaag de dag governance kunnen afdwingen.
Naarmate organisaties MCP omarmen, verschuift de beveiligingsfocus van modeltoegang naar tooltoegang. Claude Code kan interageren met:
Hoewel krachtig, brengen deze integraties ook risico's met zich mee. Een MCP-server met te veel machtigingen kan gevoelige informatie blootleggen of onbedoelde acties toestaan. In veel gevallen is de beveiligingsuitdaging niet het model zelf, maar de systemen waartoe het model toegang heeft. De TrueFoundry MCP Gateway biedt een gecentraliseerde laag voor het beheren van MCP-interacties.
Organisaties kunnen:
Dit stelt beveiligingsteams in staat om zicht te houden op hoe Claude Code interageert met enterprise-systemen, terwijl ontwikkelaars toegang krijgen tot de tools die ze nodig hebben.
Onderaan de stack bevinden zich de repositories, databases, API's en zakelijke toepassingen waartoe Claude Code toegang heeft via MCP.
Deze systemen bevatten vaak:
Door identiteits-, governance- en waarneembaarheidslagen te plaatsen tussen Claude Code en enterprise-systemen, kunnen organisaties het risico aanzienlijk verminderen en tegelijkertijd de productiviteit van ontwikkelaars behouden.
Voor de meeste enterprises is het doel niet alleen om ontwikkelaars toegang te geven tot Claude Code. Het doel is om Claude Code veilig te implementeren, de interacties met enterprise-systemen te beheren en zicht te houden op gebruik en kosten naarmate de adoptie groeit.
TrueFoundry biedt de infrastructuur die nodig is om dit te bereiken via:
Door de TrueFoundry AI Gateway en MCP Gateway te combineren, kunnen organisaties Claude Code transformeren van een op zichzelf staande AI-tool naar een veilig, beheerd en enterprise-gereed platform voor AI-ondersteunde ontwikkeling.
Voordat u Claude Code binnen uw organisatie uitrolt, gebruikt u de volgende checklist om uw beveiligingsniveau te valideren:
☑ Elimineer gedeelde API-sleutels
☑ Schakel SSO in via OKTA, Entra ID of een andere identity provider
☑ Dwing meervoudige authenticatie (MFA) af
☑ Zorg ervoor dat elk verzoek is gekoppeld aan een individuele gebruiker
☑ Leid Claude Code-verkeer via een AI Gateway
☑ Schakel auditlogs op gebruikersniveau in
☑ Houd modelgebruik en tokenverbruik bij
☑ Behoud gecentraliseerde zichtbaarheid over alle teams
☑ Houd een goedgekeurde lijst van MCP-servers bij
☑ Beperk toegang met behulp van rolgebaseerde machtigingen
☑ Audit het gebruik van MCP-tools
☑ Monitor interacties met enterprise-systemen
☑ Configureer teambudgetten en quota
☑ Stel snelheidslimieten en uitgavenwaarschuwingen in
☑ Monitor gebruik per gebruiker, team en model
☑ Evalueer AI-uitgaven regelmatig
☑ Vermijd hardcoded credentials
☑ Gebruik kortstondige tokens
☑ Token-refresh automatiseren
☑ Inloggegevens veilig opslaan
Organisaties die deze maatregelen implementeren, kunnen de veiligheids-, compliance- en operationele risico's die gepaard gaan met grootschalige Claude Code-implementaties aanzienlijk verminderen.
Claude Code verandert de manier waarop engineeringteams software schrijven, beoordelen en onderhouden. Maar naarmate de mogelijkheden ervan uitbreiden door MCP-integraties en toegang tot enterprise-systemen, worden de beveiligingseisen ook complexer.
Het grootste risico is niet het model zelf; het is het uitrollen van Claude Code zonder de identiteits-, governance- en observability-maatregelen die nodig zijn om er veilig op schaal mee te werken.
Door gedeelde API keys te elimineren, SSO te implementeren, verkeer via een AI Gateway te routeren, MCP-toegang te beheren, audit logging in te schakelen en kostenbeheersing af te dwingen, kunnen organisaties ontwikkelaars de voordelen van Claude Code bieden, terwijl ze enterprise-grade beveiliging en compliance behouden.
Een veilige Claude Code-implementatie begint met zichtbaarheid en controle. Platformen zoals de AI Gateway en MCP Gateway van TrueFoundry bieden het fundament dat enterprises nodig hebben om gebruikers te authenticeren, AI-activiteit te beheren, kosten te bewaken en AI-gestuurde ontwikkeling veilig te schalen over teams heen.
De meest veilige manier om Claude Code uit te rollen in een enterprise-omgeving is door Single Sign-On (SSO), gecentraliseerd toegangsbeheer, audit logging en MCP-governance te combineren. In plaats van API keys te verspreiden onder individuele ontwikkelaars, kunnen organisaties het Claude Code-verkeer routeren via een AI Gateway die gebruikers authenticeert, beleid afdwingt, gebruik bewaakt en volledig inzicht biedt in AI-activiteit.
Nee. Gedeelde API keys maken het moeilijk om te identificeren welke gebruiker een actie heeft uitgevoerd, incidenten te onderzoeken of rechten op teamniveau af te dwingen. Enterprise-implementaties moeten gebruikmaken van op identiteit gebaseerde authenticatie via providers zoals OKTA of Microsoft Entra ID, zodat elk Claude Code-verzoek gekoppeld is aan een specifieke gebruiker.
Een AI Gateway fungeert als een gecentraliseerd control plane tussen Claude Code en AI-modelproviders. Het stelt organisaties in staat om authenticatie af te dwingen, gebruik bij te houden, kosten te bewaken, rate limits toe te passen, audit logs bij te houden en toegang over modellen heen te standaardiseren. Dit geeft platform- en securityteams zichtbaarheid en governance zonder de ontwikkelaarservaring te verstoren.
Organisaties moeten MCP-servers behandelen als bevoorrechte infrastructuur. Best practices omvatten het bijhouden van een goedgekeurde lijst van MCP-servers, het afdwingen van authenticatie en role-based access control (RBAC), het monitoren van toolgebruik en het auditen van alle MCP-interacties. Een MCP Gateway kan zorgen voor gecentraliseerde governance en observability voor de toegang van Claude Code tot enterprise-tools, API's, databases en repositories.
TrueFoundry AI Gateway levert een latentie van ~3–4 ms, verwerkt 350+ RPS op 1 vCPU, schaalt moeiteloos horizontaal en is klaar voor productie, terwijl LiteLLM last heeft van hoge latentie, moeite heeft boven een gemiddeld aantal RPS, geen ingebouwde schaling heeft en het meest geschikt is voor lichte workloads of prototypes.





Het laatste nieuws, artikelen en bronnen in je inbox



















