



November 10, 2026
|
5 min leestijd


Krijg direct toegang tot een live TrueFoundry-omgeving. Implementeer modellen, stuur LLM-verkeer aan en verken het volledige platform — je sandbox is binnen enkele seconden klaar, creditcard niet vereist.



De razendsnelle manier om je modellen te bouwen, volgen en implementeren!
Claude Code is niet langer experimenteel. Het leest volledige codebases, bewerkt bestanden, voert terminalcommando's uit, draait tests en itereert op oplossingen — allemaal op basis van instructies in natuurlijke taal. Engineeringteams rollen het snel uit omdat de productiviteitswinst reëel is.
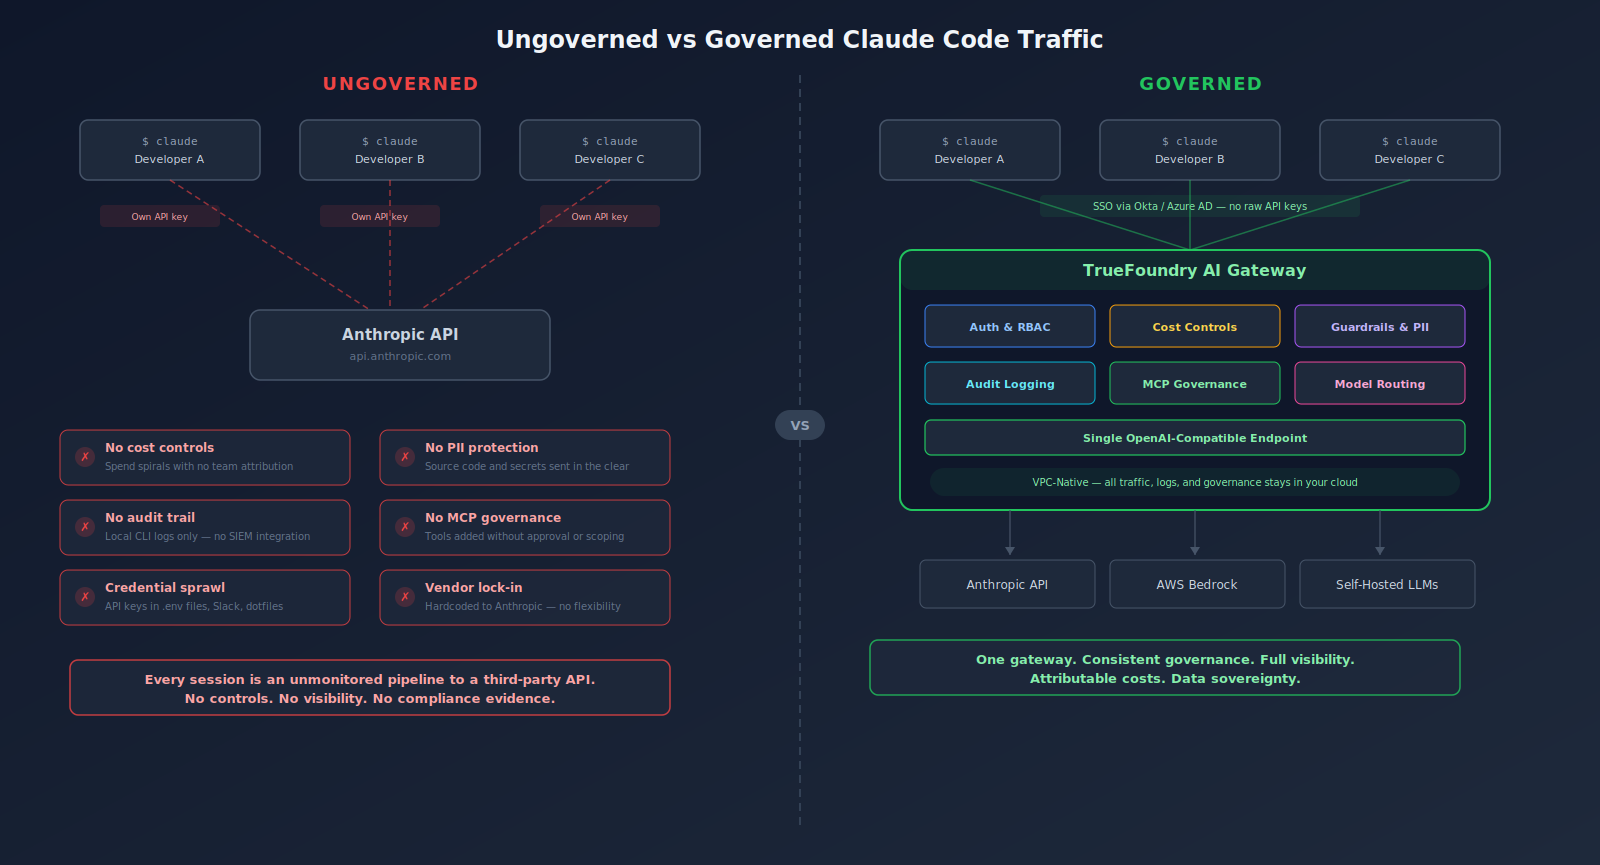
Maar elke Claude Code-sessie is ook een ongemonitorde pijplijn tussen uw ontwikkelaars, uw eigen codebasis en de API van Anthropic. Zonder gecentraliseerde governance brengt die pijplijn ernstige risico's met zich mee op het gebied van beveiliging, kosten en compliance.
In deze gids behandelen we de specifieke risico's van onbeheerde Claude Code-uitrollen en laten we zien hoe de AI Gateway van TrueFoundry platformteams het controle-element biedt dat ze nodig hebben om Claude Code-verkeer op ondernemingsschaal te beheren — zonder ontwikkelaars te vertragen.
Claude Code is de agentic coding-tool van Anthropic. In tegenstelling tot traditionele code-assistenten die de volgende regel in een editor voorstellen, werkt Claude Code als een autonome agent. Het kan:
Het draait in de terminal, in IDE's zoals VS Code en JetBrains, via een desktopapp en in de browser. Het werkt met modellen uit de hele Claude-familie — Opus 4.6, Sonnet 4.6 en Haiku 4.5. Enterprise-klanten kunnen het ook gebruiken via Amazon Bedrock of Google Cloud Vertex AI.
De adoptiecijfers weerspiegelen de impact. Uit de Developer Survey 2025 van Stack Overflow blijkt dat 85% van de ontwikkelaars al AI-codeertools gebruikt of van plan is deze te gebruiken. Gartner voorspelt dat 75% van de wervingsprocessen tegen 2027 testen op AI-vaardigheid zal omvatten. AI-ondersteund coderen wordt de standaard infrastructuur voor ontwikkeling.
Voor een gedetailleerd overzicht van hoe Claude Code taken daadwerkelijk verwerkt, van contextinname tot iteratie, raadpleegt u onze Claude Code workflows-gids.
Ondernemingsbrede adoptie van Claude Code levert niet alleen productiviteitswinst op. Het genereert ook een nieuwe categorie LLM-verkeer — met een hoog volume, veel context en diep verbonden met bedrijfseigen broncode. Zonder governance stapelen vijf risico's zich snel op.
Claude Code-sessies verbruiken tokens op agressieve wijze. Verwijzen naar vijf middelgrote bestanden in een enkele sessie kan al meer dan 30.000 tokens verbruiken. Ontwikkelaars die itereren op complexe refactorings kunnen honderden API-calls per dag genereren. Claude Code zelf heeft geen budgetbeheersing op organisatieniveau — die verantwoordelijkheid ligt bij de laag tussen de ontwikkelaar en de API. Zonder gecentraliseerde handhaving lopen de kosten uit de hand voordat de financiële afdeling de factuur überhaupt ziet.
Claude Code stuurt codecontext naar de servers van Anthropic voor verwerking. Propriëtaire broncode, omgevingsvariabelen, API-sleutels, configuratiebestanden en mogelijk klantgegevens reizen allemaal over het netwerk. Beveiligingsonderzoekers hebben al echte kwetsbaarheden geïdentificeerd — CVE-2025-54794 (path restriction bypass) en CVE-2025-54795 (command injection) zijn gepatcht, maar ze tonen het aanvalsoppervlak aan. Zonder een governancelaag die uitgaand verkeer inspecteert, hebben organisaties beperkte mogelijkheden om data loss prevention af te dwingen.
Gereguleerde industrieën hebben duidelijke verslagen van AI-gebruik nodig: wat werd er verzonden, wat werd er geretourneerd, welke modellen werden gebruikt, door wie en wanneer. Claude Code levert uit zichzelf geen gecentraliseerde, gestructureerde auditlogs die complianceteams vereisen. Elke onbeheerde sessie is een blinde vlek. Wanneer een auditor vraagt: "welke bestanden heeft uw AI-codeertool vorig kwartaal geopend?" — heeft u een beter antwoord nodig dan "dat weten we niet."
Zonder governance zoeken ontwikkelaars hun eigen weg. Verschillende teams configureren Claude Code op verschillende manieren. Ze gebruiken verschillende modellen, passen verschillende beveiligingspraktijken toe of omzeilen organisatie-elementen volledig. Shadow AI-fragmentatie maakt het onmogelijk om een consistent beveiligingsbeleid te handhaven, kosten nauwkeurig te voorspellen of compliance binnen de organisatie aan te tonen.
Zonder een abstractielaag coderen organisaties werkstromen rechtstreeks vast op de API van Anthropic. Als prijzen veranderen, modellen worden uitgefaseerd of het team alternatieven wil evalueren — wordt migratie duur en verstorend. Een onderneming die de tools van elke ontwikkelaar aan één enkele provider koppelt, geeft haar onderhandelingspositie en architecturale flexibiliteit op.
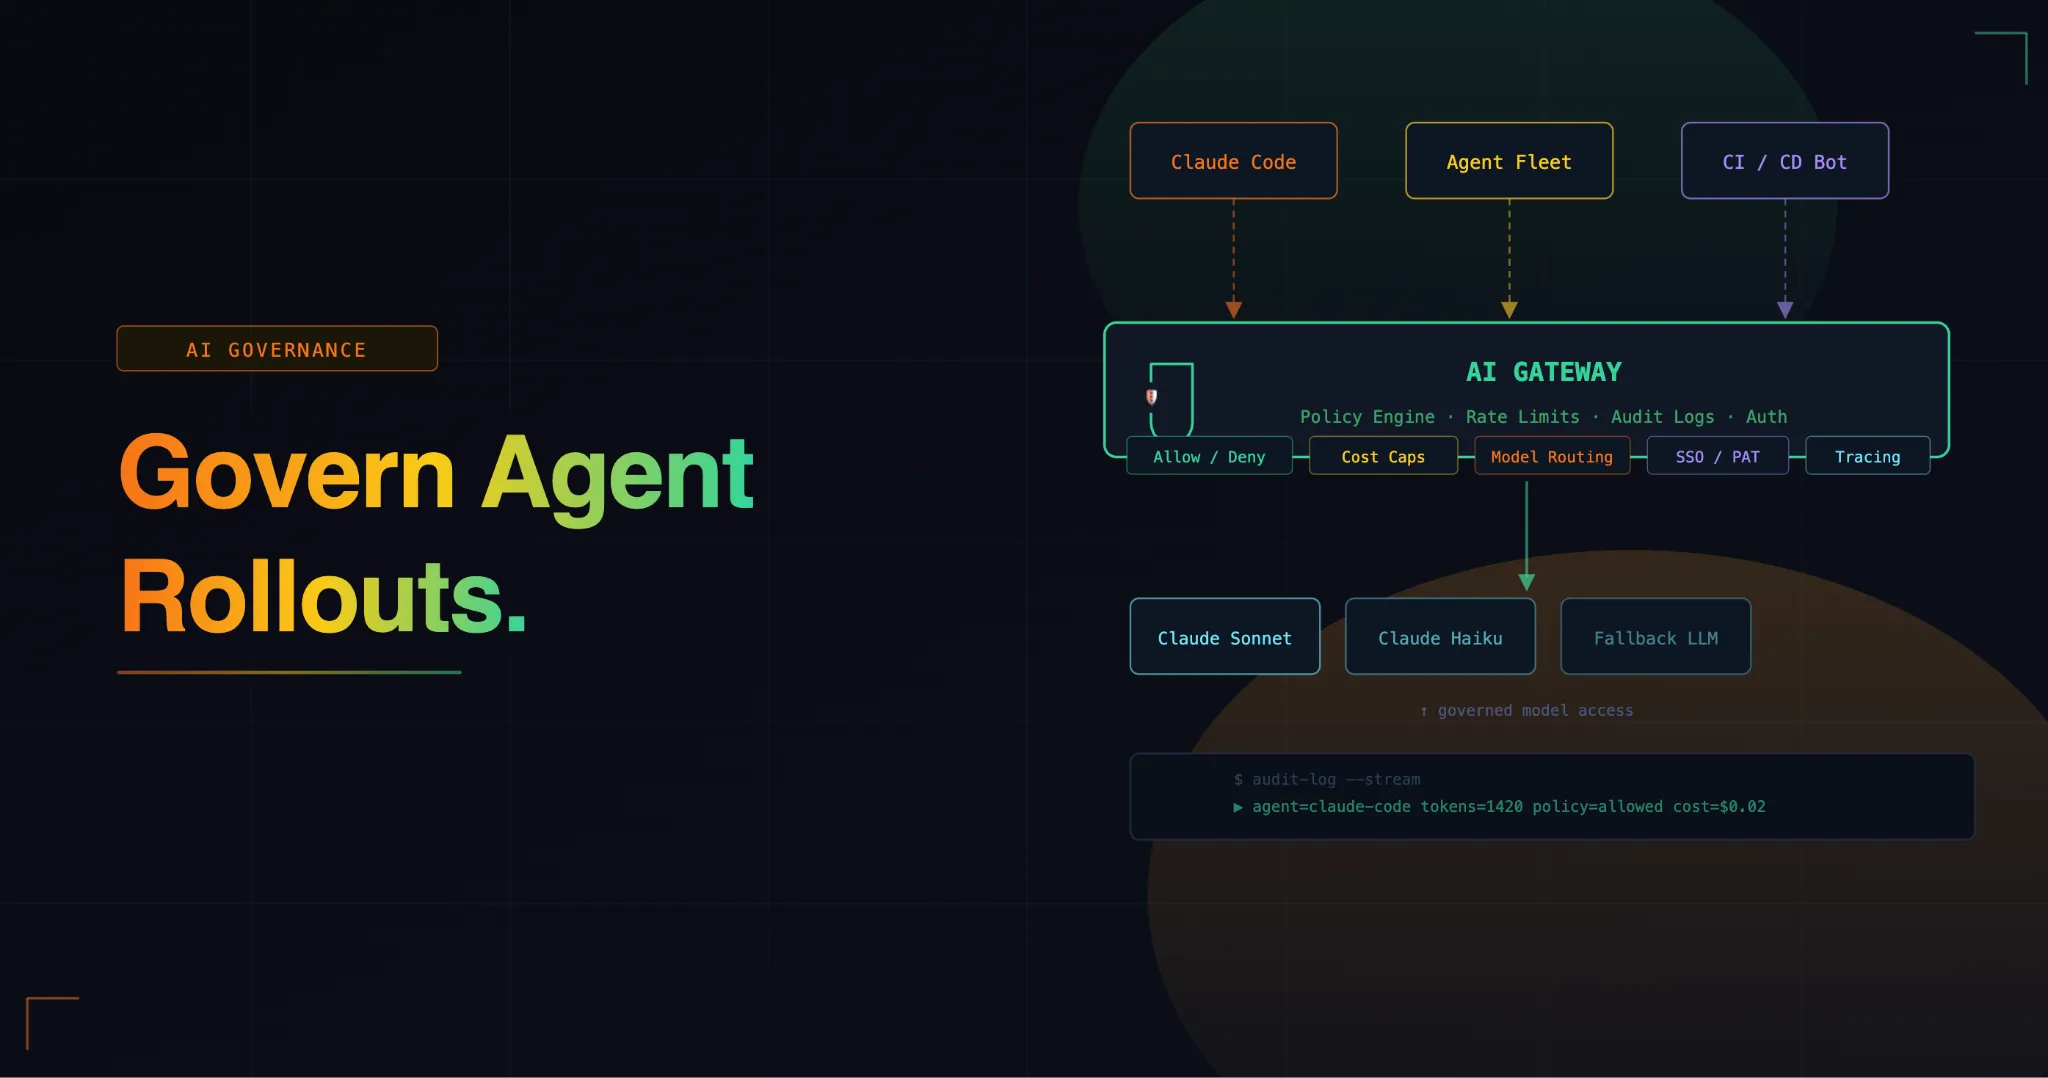
CRO Banner Titel: Uw ontwikkelaars gebruiken Claude Code al — wie beheert het verkeer?
Subtekst: De AI Gateway van TrueFoundry biedt platformteams centrale auth, kostenbeheersing, guardrails en audit logging voor elke Claude Code-sessie
CTA: Boek een demo
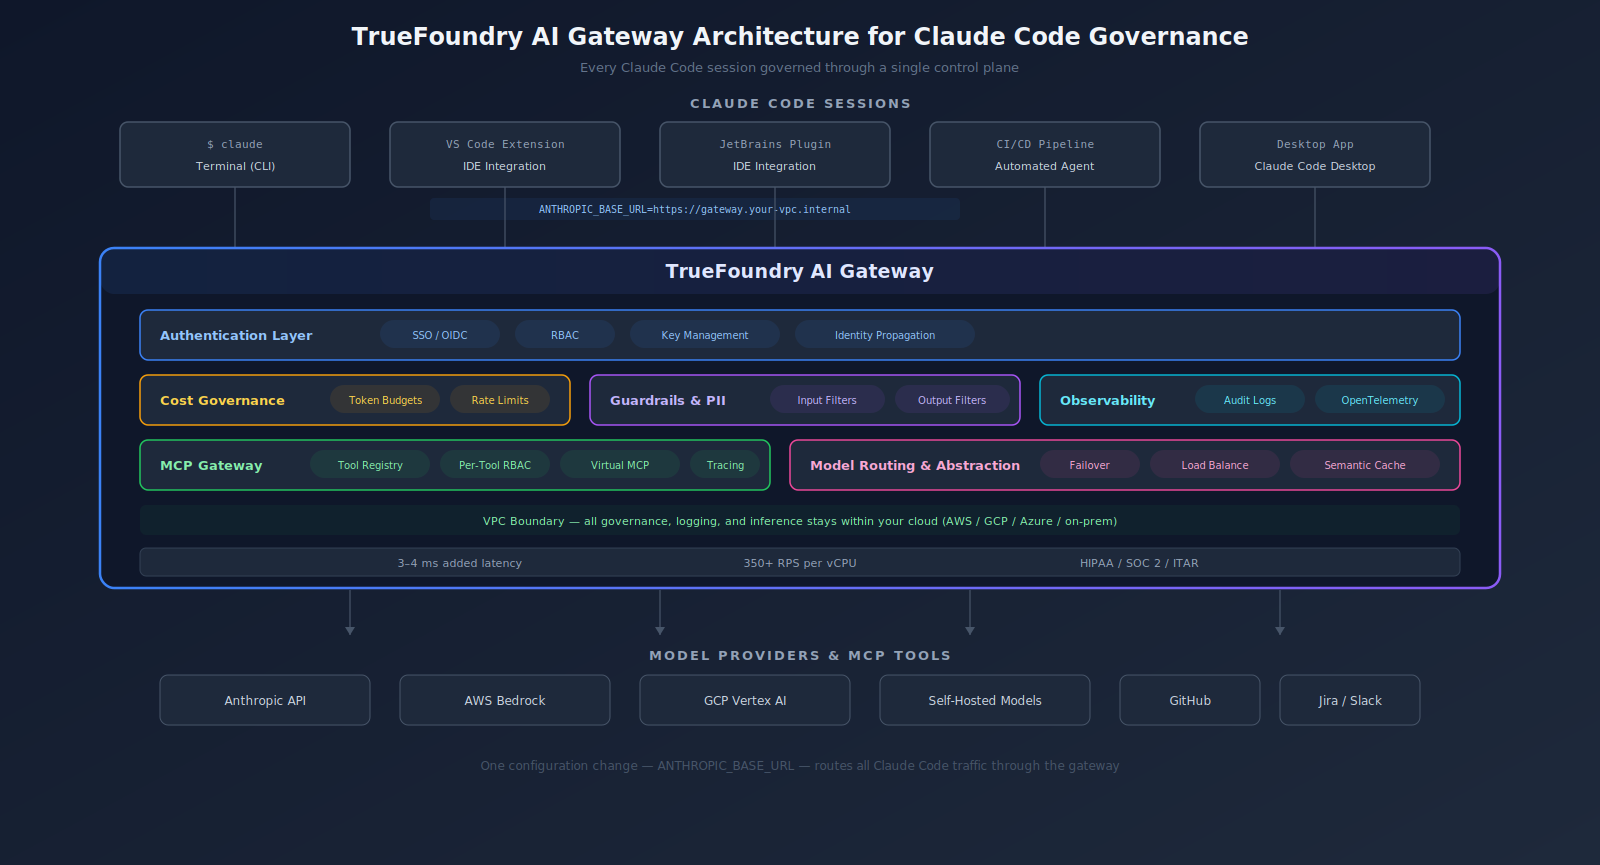
Het AI gateway-patroon pakt deze risico's aan door een gecentraliseerd controle-element te plaatsen tussen alle AI-gebruikende toepassingen (inclusief Claude Code) en de modellen die zij aanroepen. Het is hetzelfde architecturale principe dat API gateways naar REST- en gRPC-verkeer brachten — nu uitgebreid om de specifieke vereisten van LLM-workloads af te handelen.
Een AI gateway bevindt zich in het verzoeksmoest-pad en dwingt governance af op de infrastructuurlaag:
Specifiek voor Claude Code is het AI gateway-patroon een logische keuze. Claude Code communiceert met de API van Anthropic via standaard HTTP. Het omleiden van dat verkeer via een gateway vereist geen wijzigingen in de werkstroom van de ontwikkelaar — alleen een configuratiewijziging die Claude Code naar het gateway-eindpunt wijst in plaats van rechtstreeks naar Anthropic.
Het architecturale patroon is nu de consensus in de sector. Gartner's Hype Cycle for Generative AI 2025 identificeert AI gateways als kritieke infrastructuur om AI op een verantwoorde manier te schalen. TrueFoundry werd erkend in Gartner's Market Guide for AI Gateways 2025 als een opkomende oplossingaanbieder in deze categorie.
TrueFoundry's AI Gateway biedt governance, beveiliging en observability van enterprise-klasse voor LLM-verkeer — inclusief verkeer van Claude Code-sessies. Het gaat verder dan traditionele API gateway-functionaliteiten met AI-native besturingselementen die specifiek zijn gebouwd voor LLM- en agentic-workloads.
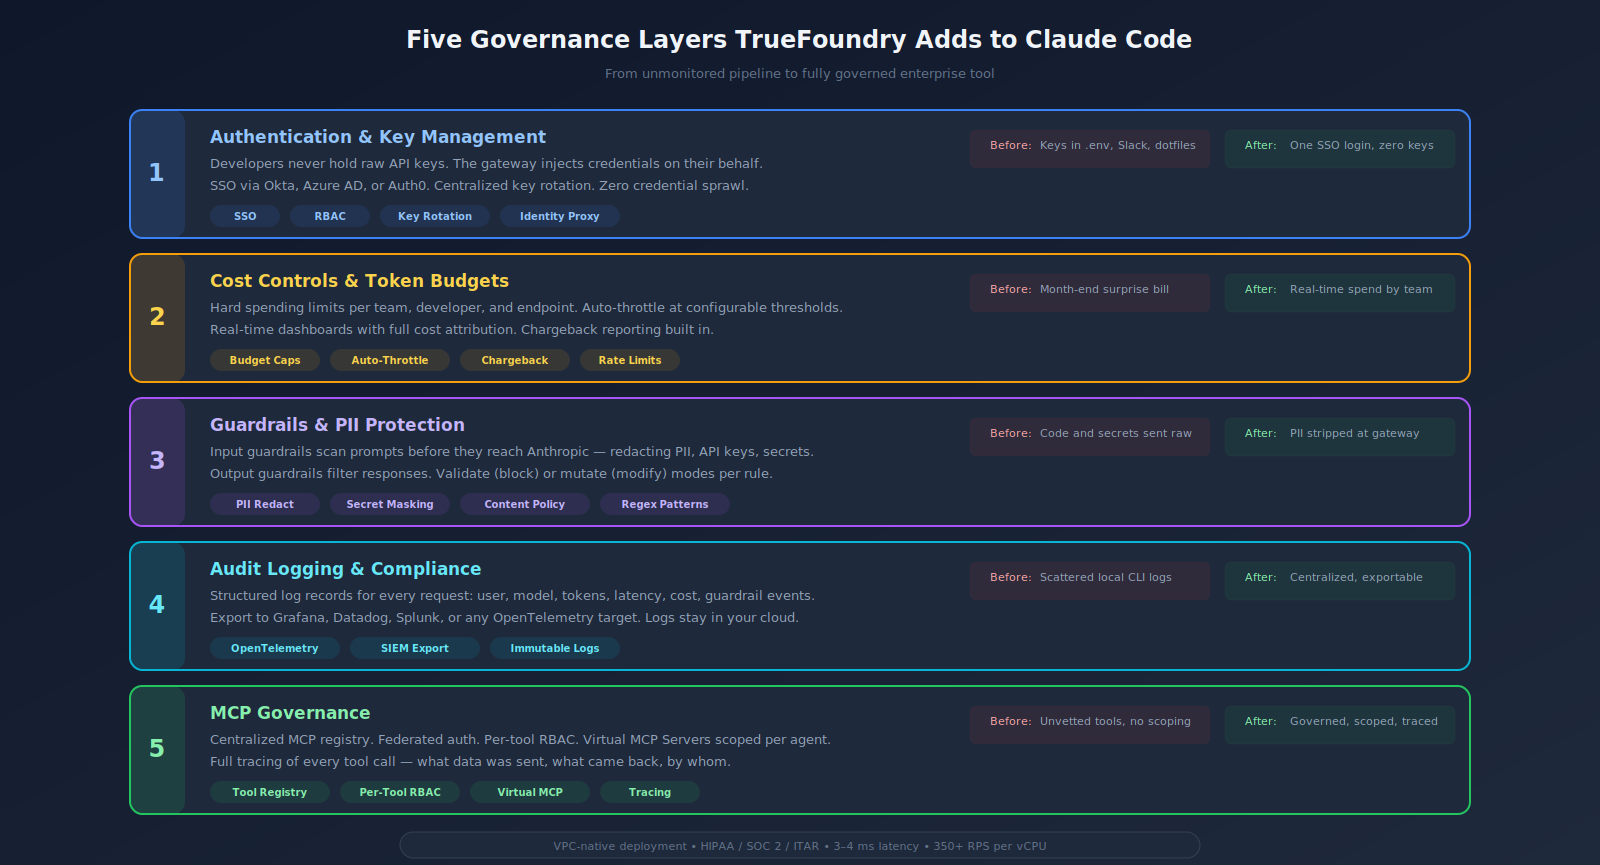
Met de gateway van TrueFoundry in de route beheren individuele ontwikkelaars nooit meer API-sleutels van Anthropic. De gateway voegt authenticatieheaders in namens de ontwikkelaar, met behulp van inloggegevens die centraal worden beheerd door het platformteam. Ontwikkelaars authenticeren eenmalig via uw bestaande identity provider (Okta, Azure AD, Auth0) via SSO, en de gateway verzorgt alle downstream provider-auth.
Het resultaat: geen wildgroei aan inloggegevens, vereenvoudigde sleutelrotatie en geen lekken van API-sleutels via werkstations van ontwikkelaars, .env-bestanden of Slack-berichten.
TrueFoundry dwingt strikte uitgavenlimieten af per team, per ontwikkelaar en per eindpunt. De gateway houdt het tokenverbruik — prompt-tokens, completion-tokens, totale kosten — voor elk verzoek in realtime bij.
Platformteams kunnen:
Voor meer informatie over het inbouwen van kostengovernance in de AI-laag, raadpleegt u onze FinOps for AI-gids.
TrueFoundry's guardrails engine werkt op zowel invoer als uitvoer op de gatewaylaag. Specifiek voor Claude Code-verkeer betekent dit:
Elke regel werkt in de modus valideren (blokkeren) of muteren (aanpassen). Platformteams configureren guardrails centraal. Elke Claude Code-sessie erft deze automatisch over — geen configuratie per ontwikkelaar nodig.
Elk Claude Code-verzoek dat via de gateway wordt geleid, genereert gestructureerde logbestanden: gebruikersidentiteit, gebruikt model, tokenaantallen, latency-statistieken, guardrail-gebeurtenissen en kostentoewijzing. Logs blijven binnen uw infrastructuur en kunnen worden geëxporteerd naar uw bestaande observability stack — Grafana, Datadog, Splunk of een ander OpenTelemetry-compatibel doel.
Wanneer compliance vraagt: "wie heeft afgelopen dinsdag Claude Code gebruikt om productieconfiguraties te wijzigen?" — heeft de gateway het antwoord.
Naarmate de MCP-integratie van Claude Code dieper wordt — met verbindingen naar tools zoals GitHub, Jira, Slack, Confluence en Datadog — breidt TrueFoundry's MCP Gateway de governance uit naar toolverkeer:
Zonder MCP-governance vergroot elke nieuwe toolverbinding die een ontwikkelaar toevoegt het aanvalsoppervlak. Onze enterprise MCP access control guide behandelt het volledige implementatiepatroon.
Hier verschilt TrueFoundry van SaaS-first gateways. TrueFoundry wordt geïnstalleerd binnen uw AWS-, GCP- of Azure-account. Het ondersteunt ook on-premises en air-gapped deployments.
Al het inference-verkeer, de governancelogica, de auditlogs en de observability-data blijven binnen uw cloudgrenzen. Er verwoest geen prompt, codecontext of gebruiksgegeven uw infrastructuur. Voor ondernemingen in de gezondheidszorg, defensie, financiële dienstverlening of een andere gereguleerde sector met strenge eisen aan datalokalisatie — is dit het verschil tussen "we kunnen Claude Code gebruiken" en "we kunnen het niet."
TrueFoundry voldoet direct aan de HIPAA-, SOC 2- en ITAR-vereisten. De gateway voegt ongeveer 3–4 ms latency per verzoek toe, waarbij elke proxy-instantie meer dan 350 verzoeken per seconde afhandelt op een enkele vCPU.
TrueFoundry's gateway biedt een universele LLM API voor meer dan 250 modellen. Begin vandaag nog met Claude Code op de API van Anthropic. Stuur morgen verkeer naar via Bedrock of Vertex gehoste Claude-modellen. Wissel naar GPT-4 of een zelfgehost Llama-model voor specifieke toepassingen. Geen aanpassingen in de werkstroom van ontwikkelaars vereist — alleen een update van de gateway-configuratie.
CRO Banner Titel: Claude Code is een krachtige agent — uw gateway moet deze ook zo beheren
Subtekst: Leid al het Claude Code-verkeer via TrueFoundry's AI Gateway voor centrale kostenbeheersing, guardrails, audit logging en MCP-governance
CTA: Gratis starten
Uw ontwikkelaars gebruiken Claude Code al. De vraag is of dat verkeer wordt beheerd — of dat elke sessie een ongemonitorde pijplijn naar een externe API is.
TrueFoundry's AI Gateway biedt platformteams één enkel controle-element voor al het Claude Code-verkeer: gecentraliseerde auth, kostenlimieten per team, configureerbare guardrails, gestructureerde auditlogs, MCP-governance en volledige datasoevereiniteit. VPC-native. Geschikt voor SOC 2 en HIPAA.
Boek een demo om te zien hoe TrueFoundry Claude Code op ondernemingsschaal beheert. Of start gratis met een live sandbox — geen creditcard nodig.
TrueFoundry AI Gateway levert een latentie van ~3–4 ms, verwerkt 350+ RPS op 1 vCPU, schaalt moeiteloos horizontaal en is klaar voor productie, terwijl LiteLLM last heeft van hoge latentie, moeite heeft boven een gemiddeld aantal RPS, geen ingebouwde schaling heeft en het meest geschikt is voor lichte workloads of prototypes.



Set the ANTHROPIC_BASE_URL environment variable to your TrueFoundry gateway endpoint. The gateway handles authentication with Anthropic's API on your behalf. No changes to the Claude Code CLI or developer workflow required — just a configuration update.
Yes. The guardrails engine scans every outbound request at the gateway layer. You can configure rules to detect and redact API keys, customer PII, internal project names, or any regex pattern — before the request ever leaves your infrastructure.
TrueFoundry voegt ongeveer 3-4 ms per verzoek toe. Vergeleken met LLM-inferentietijden (vaak enkele seconden), is de overhead verwaarloosbaar. Semantisch cachen kan de totale round-trip-tijd voor herhaalde query's zelfs verlagen.
The gateway captures structured log records for every request — user identity, model, tokens, latency, cost, and guardrail events. Logs stay in your infrastructure and export to Grafana, Datadog, Splunk, or any OpenTelemetry target. No scattered local logs on developer machines.
VPC-native deployment. TrueFoundry runs inside your AWS, GCP, or Azure account. All traffic, logs, and governance data stay within your cloud boundary — satisfying HIPAA, SOC 2, and ITAR requirements that SaaS-first gateways cannot meet. Combined with native MCP Gateway support, per-team FinOps controls, and composable guardrails, TrueFoundry provides the full governance stack for Claude Code at enterprise scale.



Het laatste nieuws, artikelen en bronnen in je inbox



















