



November 10, 2026
|
5 min leestijd


Krijg direct toegang tot een live TrueFoundry-omgeving. Implementeer modellen, stuur LLM-verkeer aan en verken het volledige platform — je sandbox is binnen enkele seconden klaar, creditcard niet vereist.




De razendsnelle manier om je modellen te bouwen, volgen en implementeren!
AI ondersteunt softwareontwikkeling niet langer alleen; het schrijft, wijzigt en verzendt actief productiecode. Ontwikkelaars vertrouwen nu op AI code security tools die zelfstandig repositories kunnen lezen, commando's kunnen uitvoeren en pull requests kunnen openen.
Het probleem is dat de meeste security stacks niet zijn gebouwd voor deze verandering. Traditionele tools scannen code pas nadat deze is geschreven, maar AI brengt risico's met zich mee tijdens het genereren, bij tool-toegang en tijdens deployment.
Volgens onderzoek van Veracode uit 2025 veroorzaakt AI kwetsbaarheden in bijna de helft van alle codeertaken. Het onderzoek van Aikido Security uit 2026 meldt eveneens een toenemend aantal incidenten in de praktijk met AI-gegenereerde code.
Deze gids behandelt de beste AI code security tools die enterprise-teams daadwerkelijk helpen hiermee om te gaan.
AI code security oplossingen zijn gespecialiseerde platformen die zijn gebouwd om kwetsbaarheden in AI-ondersteunde en AI-gegenereerde code te beheren, te detecteren en te verminderen. Omdat AI-modellen zijn geoptimaliseerd voor snelheid en output, en niet voor een veilige architectuur, voegen deze tools realtime, contextbewuste guardrails toe om te voorkomen dat onveilige patronen productie bereiken.
In plaats van code alleen te scannen nadat deze is geschreven, beveiligen ze het gehele ontwikkelproces via een paar kernbenaderingen:
AI code security tools analyseren broncode, dependencies, configuratiebestanden en pull requests om beveiligingsrisico's te identificeren. Afhankelijk van het product combineren ze statische analyse, software composition analysis (SCA), secret scanning en AI-gebaseerde redenering. Sommig leggen bevindingen uit in context, adviseren herstelstappen of genereren patches.
Andere valideren wijzigingen door opnieuw te scannen of te testen. Ontwikkelaars moeten voorgestelde herstelacties nog steeds beoordelen, aangezien geautomatiseerde remediation nieuwe bugs kan introduceren of onderliggende problemen onopgelost kan laten.
We hebben elke tool vergeleken op basis van de gedocumenteerde functies, technische mogelijkheden en hoe goed deze past binnen dagelijkse engineering-workflows. Omdat deze tools verschillende problemen oplossen, hebben we ze niet behandeld als directe alternatieven. In plaats daarvan hebben we gekeken naar wat elke tool beschermt, hoe deze past in het ontwikkelproces en welke teams er de meeste waarde uit halen.
We hebben ook gekeken naar hoe elke tool omgaat met beveiligingsrisico's, van kwetsbare code en gelekte secrets tot onveilige dependencies en AI-specifieke bedreigingen. Sommige tools richten zich op het vinden en herstellen van kwetsbaarheden, terwijl andere teams helpen AI-gegenereerde code te beheren of AI-systemen in runtime te beveiligen. We hebben hun AI-mogelijkheden beoordeeld, inclusief de manier waarop ze problemen detecteren, bevindingen toelichten en herstelacties aanbevelen of toepassen.
Integratie was een andere belangrijke factor. We hebben gecontroleerd hoe goed elke tool werkt met de bestaande omgevingen van ontwikkelaars, waaronder IDE's, Git-repositories, pull requests en CI/CD-pipelines. Voor grotere engineeringteams hebben we ook gekeken naar deployment-opties, schaalbaarheid, access controls, audit trails en rapportage.
Vervolgens hebben we openbaar beschikbare prijzen en pakketdetails beoordeeld om de kosten van het gebruik van elke tool te begrijpen. Waar prijzen afhankelijk waren van gebruik, seats of maatwerkafspraken voor enterprises, hebben we dat meegewogen in plaats van ervan uit te gaan dat elk team hetzelfde bedrag betaalt.
De meeste security tools in deze categorie zijn scanners: ze analyseren code nadat deze bestaat en rapporteren wat er mis is gegaan. TrueFoundry kiest voor een andere aanpak door de omstandigheden te controleren waaronder AI-gegenereerde code in de eerste plaats wordt gemaakt.
Centraal staat de AI Gateway, een reverse proxy tussen elke ontwikkelaar en elke LLM-provider die ze gebruiken. Of het nu gaat om Claude Code, Cursor of een OpenAI-compatibele CLI-tool, al het verkeer stroomt door één laag.
Vanaf daar kunnen teams afdwingen welke modellen zijn toegestaan, uitgavenlimieten per team instellen, inputs en outputs inspecteren en van provider wisselen zonder enige clientconfiguratie te wijzigen. De installatie is eenvoudig: stuur ANTHROPIC_BASE_URL simpelweg naar het endpoint van de gateway.
De MCP Gateway voegt nog een cruciale controlelaag toe.
Moderne AI-coding agents communiceren in toenemende mate met databases, interne API's en services van derden via MCP-servers. Dit introduceert een nieuw aanvalsoppervlak dat de meeste organisaties momenteel niet kunnen zien of controleren.
TrueFoundry stelt teams in staat om goedgekeurde servers op een allowlist te zetten, elke tool-aanroep te inspecteren en ongeautoriseerde of risicovolle acties vóór uitvoering te blokkeren. Dit maakt agentic AI security praktisch in plaats van theoretisch.
TrueFoundry draait binnen de eigen cloud van de klant (AWS, GCP of Azure), wat garandeert dat code, prompts en logs de VPC nooit verlaten. Voor gereguleerde sectoren is deze ingebouwde dataresidentie en controlelaag vaak een doorslaggevende factor.
Op basis van gebruik. Schaalt mee met het verzoekvolume en de functies van de governance tool die u inschakelt. Omdat alles in uw eigen cloud draait, blijven infrastructuurkosten transparant. Geen verplichtingen vooraf. Begin met één team en breid van daaruit uit. Prijsdetails zijn op aanvraag beschikbaar.
TrueFoundry scoort 4.6/5 op G2 (begin 2026). Beoordelaars noemen consequent het vermogen van het platform om AI governance te vereenvoudigen zonder dat teams worden vertraagd. Veelvoorkomende onderwerpen zijn helder inzicht in LLM-kosten en het gebruik over verschillende teams, snelle deployment (meerdere beoordelaars vermelden dat ze binnen een week live waren) en behulpzame support die technische problemen snel uitzoekt.
Platform- en ML engineering-teams vormen het grootste deel van de beoordelaars, en de feedback is zeer positief over het gebruiksgemak en de controle over de infrastructuur.
Snyk Code was al een favoriet voor developer security lang voordat AI-codegeneratie bestond, en ze hebben zich goed aangepast. Hun DeepCode AI-engine combineert symbolische AI met generatieve AI en data-flow-analyse op meer dan 25 miljoen data-flowgevallen om kwetsbaarheden met hoge nauwkeurigheid te vinden en te herstellen.
De mogelijkheden rondom AI worden hier steeds sterker.
In mei 2025 lanceerde Snyk het AI Trust Platform, dat zich specifiek richt op de beveiliging van AI-gegenereerde code, de beveiliging van agentic workflows en de bescherming van de AI supply chain. Dat is een betekenisvolle evolutie ten opzichte van hun traditionele scanner-roots.
Snyk Code biedt een Free-pakket aan voor $0 voor individuele ontwikkelaars en kleine teams, evenals betaalde pakketten voor grotere ontwikkelingsteams.
Cycode richt zich op de vraag waar CISO's 's nachts van wakker liggen: waar bevindt AI-gegenereerde code zich precies in onze codebase, en heeft iemand het daadwerkelijk beoordeeld voordat het naar productie ging? Hun 2026 State of Product Security-rapport ondervroeg 400 CISO's en AppSec-leiders en stelde vast dat 100% van de organisaties AI-gegenereerde code in productie had staan.
Slechts 19% had volledig inzicht in waar en hoe AI werd gebruikt, waardoor 81% geen volledig overzicht had.
Cycode gebruikt een op maat gemaakt prijsmodel op basis van het aantal actieve ontwikkelaars en het AI-gebruik. Het publiceert geen vaste prijzen op de officiële prijzenpagina.
Wiz Code is de applicatiebeveiligingslaag binnen het Wiz Cloud-Native Application Protection Platform (CNAPP), ontworpen om de kloof te dichten tussen kwetsbaarheden in code en hun daadwerkelijke blootstelling in cloudomgevingen. De belangrijkste waarde ligt in het verbinden van risico's tijdens de ontwikkeling met de runtime cloudcontext.
Wiz Code gebruikt aangepaste prijzen op offertebasis in plaats van een standaard openbaar tarief. De prijs is afhankelijk van de geselecteerde beveiligingsmodules, licentievereisten en de omvang van uw omgeving.
Als uw ontwikkelingsworkflow volledig op GitHub draait, is deze opzet het overwegen waard. Het is echter belangrijk om te begrijpen dat het om twee afzonderlijke producten gaat met gescheiden prijzen.
GitHub Copilot verzorgt AI-ondersteund coderen, en de coding agent voert basis-security checks uit zoals CodeQL-analyse, secret scanning en dependency reviews voordat pull requests worden geopend. Deze bescherming geldt echter alleen voor code die door de agent is gegenereerd, niet voor wijzigingen door menselijke ontwikkelaars.
GitHub Advanced Security (GHAS) biedt de volledige beveiligingsdekking. Sinds april 2025 is het opgesplitst in twee producten: Code Security ($30 per actieve committer/maand) en Secret Protection ($19 per actieve committer/maand), waarmee diepere scanning, autofixes en secret detection in private repositories worden afgedekt.
Checkmarx is al langer actief in enterprise AppSec dan de meeste tools op deze lijst bestaan. Ze zijn niet voor niets de gevestigde naam.
In maart 2026 lanceerden ze de Assist-familie van agentic AI agents, waaronder Developer Assist, Triage Assist en Remediation Assist, die autonoom beveiligingskwetsbaarheden in de ontwikkelingslevenscyclus voorkomen en herstellen. Dat komt bovenop hun toch al brede scandekking.
Checkmarx One gebruikt aangepaste prijzen op offertebasis in plaats van vaste openbare tarieven. De kosten zijn afhankelijk van het pakket, de geselecteerde beveiligingsmodules, het deployment-model en het aantal ondersteunde ontwikkelaars.
OpenAI’s Codex Security kiest voor een andere aanpak door eerst een threat model van de repository op te bouwen, waarbij de architectuur, trust boundaries, authenticatie-aannames en gevoelige datastromen in kaart worden gebracht voordat de analyse draait.
Bevindingen worden vervolgens op basis van deze context geprioriteerd, zodat teams zien wat echt belangrijk is in hun systeem, in plaats van generieke scores voor de ernst van de situatie.
Gelanceerd op 6 maart 2026 (codenaam Aardvark), heeft het via verantwoorde onthulling (responsible disclosure) al bijgedragen aan 14 CVE's, waaronder geheugenveiligheidsproblemen in GnuTLS, een 2FA-bypass in GOGS en bevindingen in OpenSSH, libssh, PHP en Chromium.
OpenAI Codex Security is beschikbaar als research preview voor in aanmerking komende ChatGPT Pro-, Business-, Enterprise- en Edu-gebruikers. Er is geen afzonderlijke vaste openbare prijs vermeld voor Codex Security zelf. Toegangs- en gebruikskosten hangen af van het ChatGPT-abonnement en de facturatie-afspraken.
De groei van Cursor valt niet te negeren. Ontwikkelaars bij meer dan de helft van de Fortune 500 gebruiken het inmiddels, een mijlpaal die ruimschoots twee jaar na de lancering werd bereikt. Volgens een gepubliceerde casestudy van Cursor heeft Stripe Cursor uitgerold naar meer dan 3.000 engineers, van wie ruim 70% het actief gebruikt.
Het Enterprise-abonnement voegt toe wat securityteams daadwerkelijk nodig hebben: afgedwongen privacycontrols, gesandboxte agent-uitvoering en het Hooks-systeem waarmee u aangepaste governance-logica direct in de agent-loop kunt injecteren.
Anthropic kondigde Claude Code Security aan op 20 februari 2026, met de melding dat het kwetsbaarheden aan het licht bracht die in tientallen jaren van door experts beoordeelde open-sourceprojecten over het hoofd waren gezien. Met behulp van Claude Opus 4.6 identificeerde het systeem meer dan 500 problemen in productie-codebases.
Verschillende bevindingen zijn al gepatcht, waaronder 22 Firefox-kwetsbaarheden (waarvan 14 met hoge ernst) die zijn verholpen in Firefox 148, samen met problemen in Ghostscript, OpenSC en CGIF.
In tegenstelling tot traditionele SAST-tools die vertrouwen op patroonherkenning, analyseert het code holistisch. Het volgt datastromen en begrijpt hoe authenticatie en zakelijke logica samenwerken om diepere, contextafhankelijke kwetsbaarheden op te sporen.
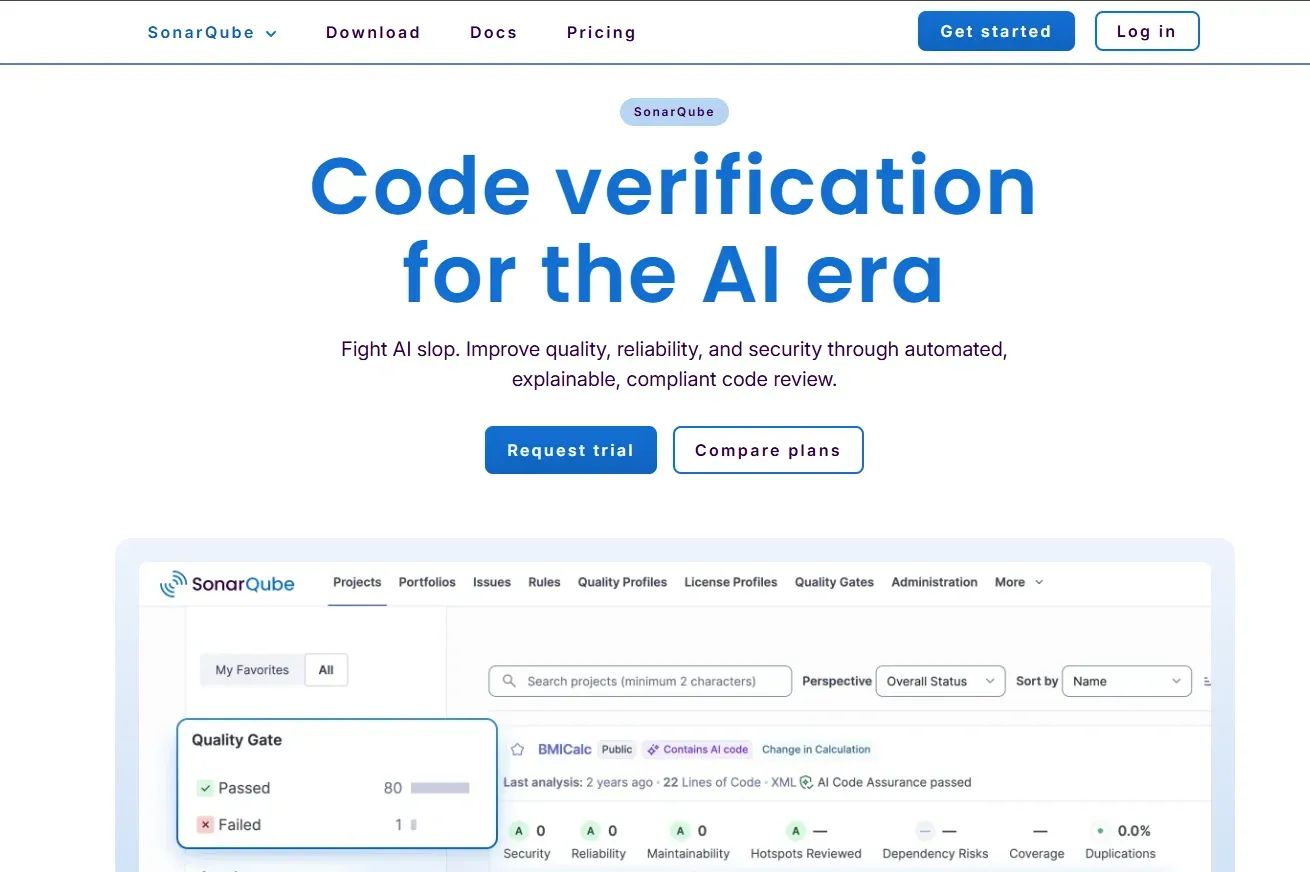
SonarQube is een platform voor statische code-analyse dat ontwikkelingsteams helpt automatisch bugs, beveiligingskwetsbaarheden en problemen met codekwaliteit vroeg in het ontwikkelproces te detecteren. Het integreert met IDE's en CI/CD-pipelines om continu code in meer dan 35 programmeertalen te inspecteren en kwaliteitsnormen af te dwingen via configureerbare "quality gates".
SonarQube biedt gratis en betaalde pakketten, met prijzen gebaseerd op het type implementatie en het volume geanalyseerde code.
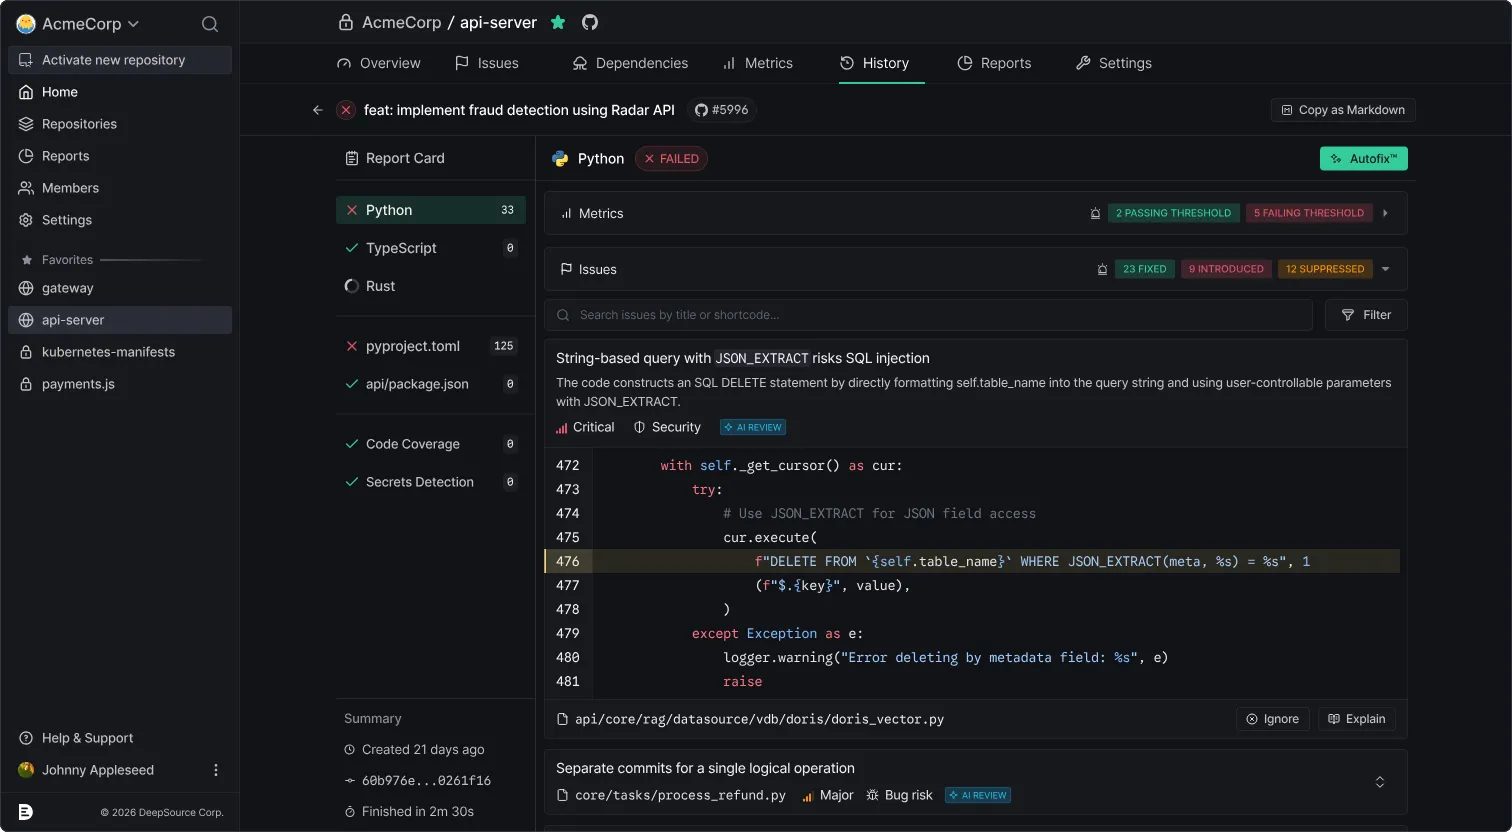
DeepSource is een cloud-native platform voor codereview en statische analyse dat deterministische analyse combineert met AI-ondersteunde codereviews en geautomatiseerde fixes. Het helpt ontwikkelingsteams problemen met codekwaliteit, beveiligingskwetsbaarheden, blootgestelde geheimen en kwetsbare afhankelijkheden te identificeren binnen hun bestaande repository-workflows.
In tegenstelling tot tools die zich primair richten op de governance van AI-agents, richt DeepSource zich op het beoordelen van code en het helpen van ontwikkelaars om problemen op te lossen voordat ze naar productie gaan.
DeepSource biedt gratis en betaalde pakketten, met prijzen gebaseerd op actieve bijdragers in plaats van simpelweg het aantal gebruikerslicenties.
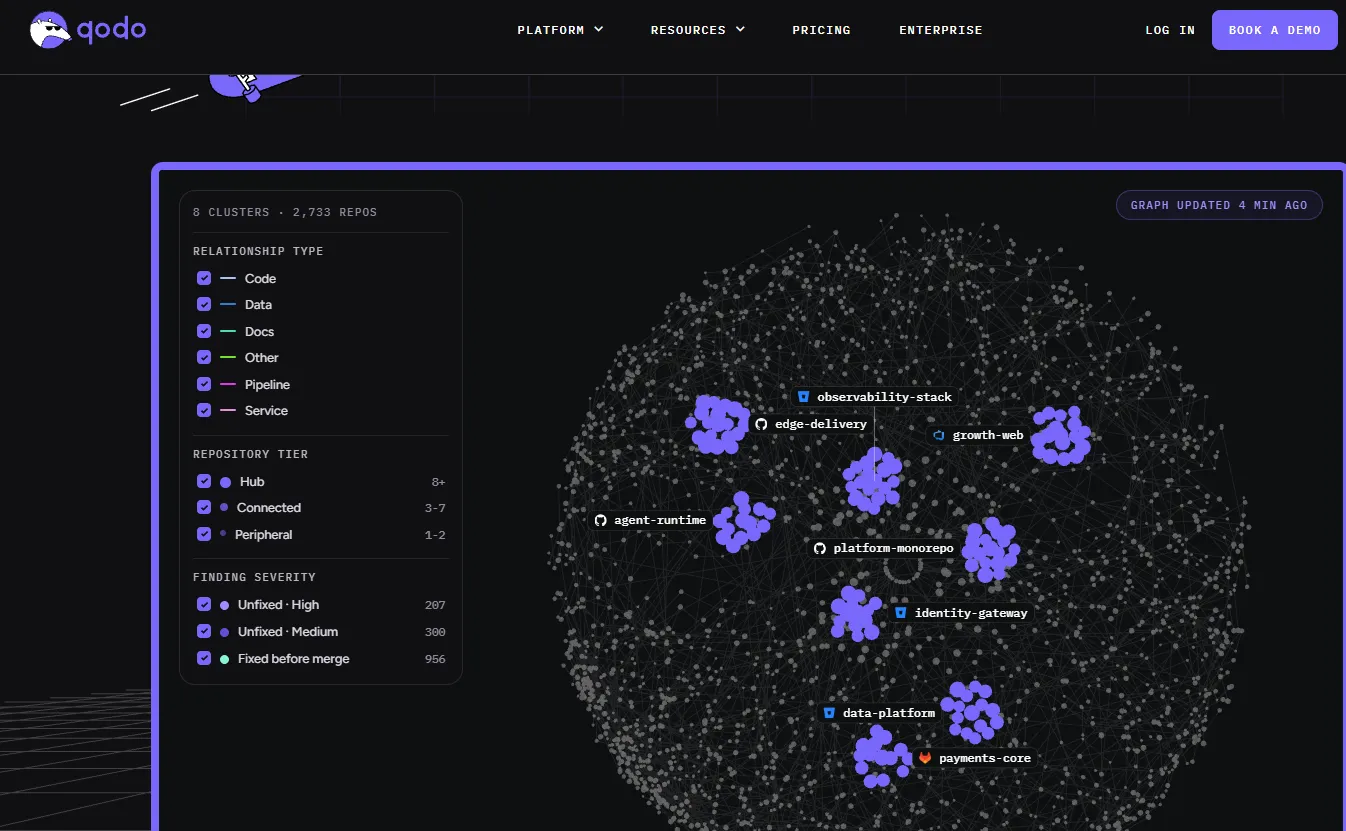
Qodo is een AI-gestuurd platform voor codereview en testen, ontworpen om engineeringteams te helpen de codekwaliteit te verbeteren en de consistentie in grote codebases te behouden. Het combineert pull request-reviews, geautomatiseerde testgeneratie en aanpasbare coderingsregels om potentiële problemen te identificeren voordat code wordt gemerged.
Qodo biedt een op credits gebaseerd Pro Team-pakket vanaf $ 30 per maand. Credits worden gedeeld binnen het team en de kosten hangen af van de review-activiteit in plaats van een vast tarief per gebruiker.
AI code security tools brengen beveiliging dichter bij de plek waar moderne software daadwerkelijk wordt gebouwd: binnen AI-ondersteunde ontwikkelworkflows. Bekijk hier de voordelen:
1. Snellere detectie van kwetsbaarheden: AI-gestuurde analyse identificeert beveiligingsproblemen vroeg in de ontwikkelingslevenscyclus, vaak terwijl de code nog wordt geschreven of beoordeeld, wat de kosten voor het later herstellen van bugs verlaagt.
2. Beter beheer van risico's bij AI-gegenereerde code: Ze helpen nieuwe risico's aan te pakken die worden geïntroduceerd door AI-coderingstools, zoals hallucineerde afhankelijkheden, onveilige patronen en onbedoelde datablootstelling.
3. Verbeterde productiviteit van ontwikkelaars: Door direct te integreren in IDE's en CI/CD-pipelines, verminderen deze tools de communicatie heen en weer tussen ontwikkelaars en beveiligingsteams en bieden ze realtime suggesties voor herstel.
4. Brede en diepere codedekking: Moderne platformen combineren meerdere technieken, zoals SAST, SCA, geheimendetectie en soms AI-redenering, om code, afhankelijkheden, infrastructuur en API's in één systeem te dekken.
5. Minder beveiligingsruis door slimmer prioriteren: AI-gestuurde analyse helpt meldingen met een lage impact te filteren en prioriteert kwetsbaarheden op basis van echte misbruikbaarheid en systeemcontext.
6. Beter beheer van AI-tools en -agents: Geavanceerde platformen bieden ook controle over hoe AI-modellen en coderings-agents toegang krijgen tot data, API's en interne systemen, waardoor het risico op datalekkage of onveilige acties wordt verkleind.
7. Sterkere compliance en auditgereedheid: Gecentraliseerde logging, beleidshandhaving en zichtbaarheid in AI-gegenereerde code helpen organisaties gemakkelijker te voldoen aan beveiligings- en regelgevingsvereisten.
Niet elke AI code security tool lost hetzelfde probleem op. Sommige scannen broncode op kwetsbaarheden, terwijl andere beheren hoe AI-modellen, coderings-agents en tools toegang krijgen tot uw systemen.
Het kiezen van de juiste oplossing begint met het identificeren van de grootste beveiligingslekken. Gebruik deze checklist om uw opties te vergelijken.
In de praktijk heeft u mogelijk meer dan één beschermingslaag nodig. Een governanceplatform zoals TrueFoundry kan helpen bij het beheren van model- en MCP-toolinteracties, terwijl applicatiebeveiligingstools zoals Snyk en Checkmarx code en afhankelijkheden scannen op kwetsbaarheden.
Op AI gerichte beveiligingstools zoals Claude Code Security kunnen een extra analyselaag toevoegen. Kies de combinatie op basis van uw dreigingsmodel, bestaande beveiligingsstack en de controles die u kunt verifiëren in een proof of concept.
De juiste AI code security-inrichting hangt af van waar risico's uw ontwikkelworkflow binnendringen. U heeft mogelijk tools nodig die gegeneerde code scannen, fixes valideren, afhankelijkheden beveiligen of beheren waar AI-coderings-agents toegang toe hebben. Deze mogelijkheden overlappen elkaar, maar ze lossen verschillende problemen op.
Tools voor codescanning identificeren kwetsbaarheden in broncode, inclusief code die is geschreven of gewijzigd door AI-assistenten. Ze gebruiken technieken zoals static application security testing (SAST), datastroomanalyse en AI-ondersteunde redenering om problemen zoals injectiefouten, onveilige authenticatie en onjuiste invoervalidatie te signaleren.
Tools zoals Snyk Code, Checkmarx One en SonarQube kunnen helpen deze problemen te detecteren tijdens de ontwikkeling of in CI/CD-pipelines. Vergelijk bij het vergelijken de ondersteunde talen, de detectiedekking, de Marge voor vals-positieven en hoe bevindingen worden geprioriteerd.
Het vinden van een kwetsbaarheid is slechts een deel van de taak. Ontwikkelaars moeten het probleem ook begrijpen, het oplossen en bevestigen dat de wijziging geen ander probleem heeft geïntroduceerd. Sommige tools leggen bevindingen uit in context, adviseren codewijzigingen of genereren rechtstreeks patches in de workflow van de ontwikkelaar.
Zoek naar ondersteuning voor fixes via pull-requests, geautomatiseerd heropenen van tests en validatie via testen of opnieuw scannen. Een gegenereerde patch is geen bewijs dat een kwetsbaarheid is opgelost, dus ontwikkelaars moeten de wijziging beoordelen en het resultaat verifiëren voordat ze deze mergen.
AI-coderingsassistenten kunnen kwetsbare pakketten voorstellen, inloggegevens in code openbaar maken of afhankelijkheden introduceren die onnodig of onbetrouwbaar zijn. Software composition analysis (SCA) helpt bekende kwetsbaarheden in pakketten van derden te identificeren, terwijl het scannen van geheimen blootgestelde API-sleutels, tokens en wachtwoorden detecteert.
Tools voor de beveiliging van de toeleveringsketen kunnen pakketherkomstcontroles, licentie-analyse en zichtbaarheid in afhankelijkheden over repositories heen toevoegen. Platformen zoals Snyk en Cycode bieden mogelijkheden op dit gebied. Controleer of de tool repositories en build-pipelines kan scannen, bereikbare kwetsbaarheden kan identificeren waar ondersteund, en ontwikkelaars kan helpen bevindingen te herstellen.
AI-coderings-agents kunnen meer doen dan alleen code genereren. Afhankelijk van hun machtigingen kunnen ze shell-commando's uitvoeren, toegang krijgen tot interne diensten, MCP-tools aanroepen en repositories wijzigen. Codescanning alleen kan deze acties niet controleren.
AI-governanceplatformen helpen beheren tot welke modellen en tools agents toegang hebben, dwingen beleid af en bieden zichtbaarheid in hun activiteit. De AI Gateway en MCP Gateway van TrueFoundry beheren bijvoorbeeld modelverzoeken en MCP-toolinteracties die via hen worden gerouteerd. Agent-runtimes kunnen controles toevoegen zoals sandboxing en menselijke goedkeuringspoorten. Verifieer bij het evalueren van deze categorie de identiteits- en toegangscontroles, beleidshandhaving, controleerbaarheid en implementatie-opties.
Het cruciale verschil: code security tools helpen kwetsbaarheden te vinden en op te lossen, terwijl AI-governancetools beheren hoe modellen en agents werken. Teams die op grote schaal AI-coderings-agents gebruiken, hebben mogelijk beide nodig.
Dit is de realiteit van 2026: AI ondersteunt de ontwikkeling niet meer alleen, het drijft deze aan. Engineers bij 's werelds grootste bedrijven hebben aanzienlijke delen van hun workflow overgedragen aan AI-agents die codebases lezen, commando's uitvoeren en autonoom code pushen. Dat vertraagt niet.
De beveiligingshulpmiddelen hebben het tempo niet bijgehouden. De meeste organisaties proberen AI-gegenereerde code nog steeds te beveiligen met dezelfde tools voor statische analyse die ze al een decennium gebruiken. Die tools zijn nooit ontworpen voor een wereld waarin een AI-agent verbinding maakt met een niet-gevalideerde MCP-server, een niet-beoordeelde afhankelijkheid binnenhaalt en code commit die er correct uitziet, maar niet veilig is.
De organisaties die hierop vooroplopen, zijn de organisaties die governance en detectie combineren: beheren hoe AI-tools bij de bron toegang krijgen tot modellen, infrastructuur en data, terwijl ze ook de output scannen op de kwetsbaarheden die er onvermijdelijk doorheen glippen.
Stap over van reactief scannen naar proactieve governance met de AI control plane van TrueFoundry voor enterprise-teams. Meld u vandaag nog aan.
TrueFoundry AI Gateway levert een latentie van ~3–4 ms, verwerkt 350+ RPS op 1 vCPU, schaalt moeiteloos horizontaal en is klaar voor productie, terwijl LiteLLM last heeft van hoge latentie, moeite heeft boven een gemiddeld aantal RPS, geen ingebouwde schaling heeft en het meest geschikt is voor lichte workloads of prototypes.



AI code security tools detect and prevent vulnerabilities introduced by AI-assisted development. They scan AI-generated code, govern model and tool access, control agent interactions via MCP servers, and maintain audit logs. Examples include Snyk and Checkmarx for scanning, and TrueFoundry for governance.
AI-codebeveiligingstools detecteren kwetsbaarheden met behulp van statische analyse (SAST), afhankelijkheidsscanning (SCA), geheimendetectie, en runtime-contextanalyse. Geavanceerde tools gebruiken ook AI-redenering om codegedrag te begrijpen, datastromen te traceren, en problemen te identificeren die patroongebaseerde scanners missen.
There is no single best tool. Enterprises using multiple AI coding tools benefit from TrueFoundry for centralized governance. Snyk and Checkmarx are strong for scanning, while Claude Code Security and OpenAI Codex Security excel at deep vulnerability discovery through AI reasoning.
AI-codeertools opereren met toegang op ontwikkelaarsniveau, wat bestandsleesacties, code-commits, API-aanroepen, en MCP-gebaseerde tooluitvoering mogelijk maakt. Risico's omvatten onveilige codegeneratie, ongecontroleerde afhankelijkheden, en blootstelling van gevoelige data aan externe modellen. Studies tonen aan dat AI in bijna de helft van de taken kwetsbaarheden introduceert.
TrueFoundry secures AI development via an AI Gateway and MCP Gateway inside the customer’s cloud. It governs model access, enforces budgets, controls agent tool usage, and blocks unsafe actions. All traffic stays within the VPC, enabling compliance with SOC 2, HIPAA, and EU AI Act.



Het laatste nieuws, artikelen en bronnen in je inbox



















