



november 20, 2026
|
5 min leestijd


Krijg direct toegang tot een live TrueFoundry-omgeving. Implementeer modellen, stuur LLM-verkeer aan en verken het volledige platform — je sandbox is binnen enkele seconden klaar, creditcard niet vereist.



De razendsnelle manier om je modellen te bouwen, volgen en implementeren!
De dienst die door Amazon is gelanceerd om veiligheidsmaatregelen toe te passen op generatieve AI is AWS Bedrock Guardrails. In plaats van uw eigen moderatiesysteem te bouwen, stelt u de guardrails in binnen de Bedrock-console, waar ze van toepassing zijn op een specifieke set regels met betrekking tot de inhoud binnen uw applicatie.
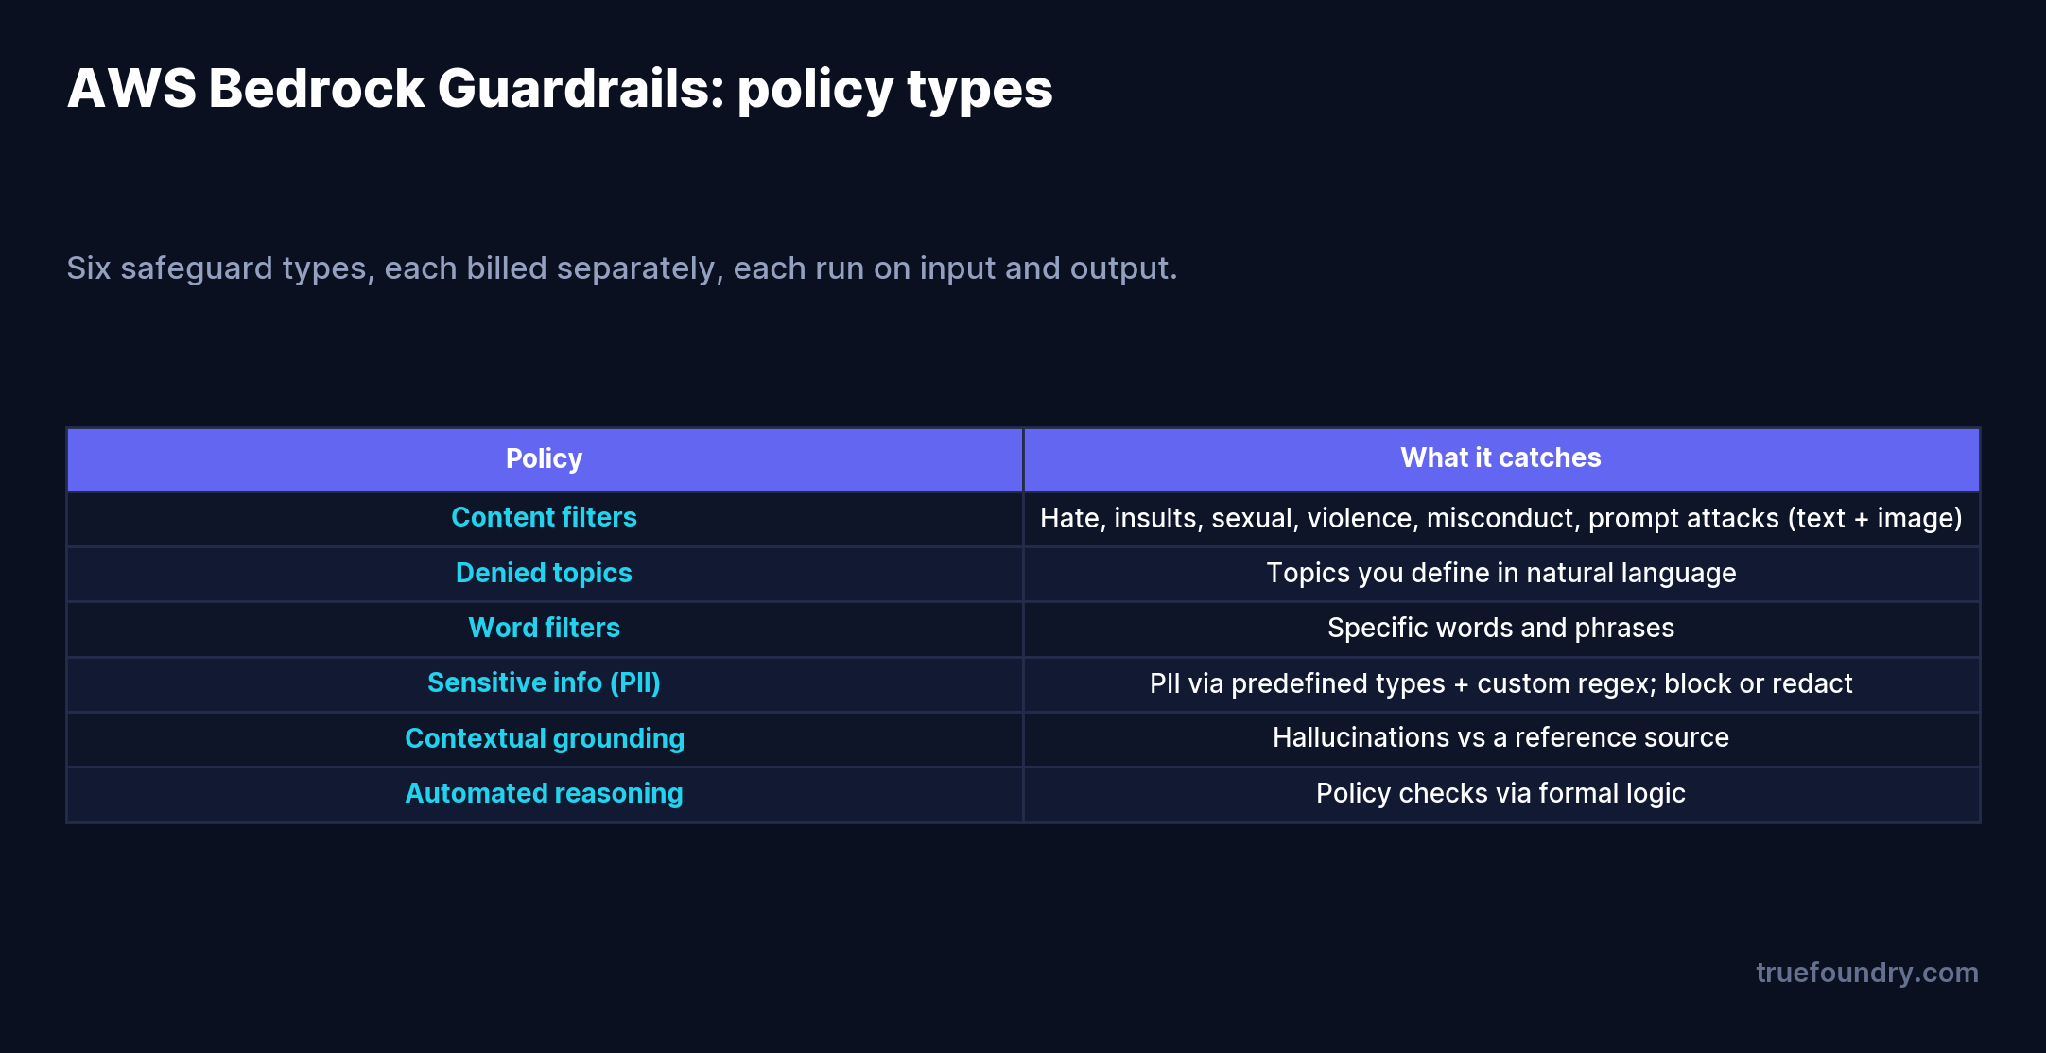
Er zijn zes policytypen: contentfilters (haat, beledigingen, seksueel, geweld, wangedrag en prompt-attacks, over tekst en afbeeldingen), geweigerde onderwerpen die u in natuurlijke taal beschrijft, woordfilters, filters voor gevoelige informatie die PII detecteren en redigeren via vooraf gedefinieerde typen of aangepaste regex, contextuele grounding-checks die hallucinaties markeren ten opzichte van een bronreferentie, en geautomatiseerde redeneerchecks. U kunt overtredende inhoud rechtstreeks blokkeren, of redigeren en het verzoek doorlaten.
Het is een goede, goed onderhouden dienst. Één beperking in de structuur is vrij duidelijk: het bevindt zich binnen de wereld van Bedrock. Uw verzoek gaat rechtstreeks naar Anthropic of OpenAI en gaat niet door Bedrock Guardrails. Dit is het verschil dat een gateway overbrugt.
De meeste teams gebruiken niet één model. Ze gebruiken er meerdere, verspreid over providers, en ze veranderen in de loop van de tijd welke ze gebruiken. Als uw veiligheidsbeleid vastzit aan de inference van één provider, is elke andere model-call onbeschermd — en het opnieuw implementeren van moderatie per provider is precies het dubbele, uiteenlopende werk dat u wilt vermijden.
Het routeren van Bedrock Guardrails via de TrueFoundry AI Gateway ontkoppelt de policy van het model. De gateway aanroept Bedrock's ApplyGuardrail API als een guardrail-stap rond elk modelverzoek, zodat:
De gateway voert guardrails uit op twee hooks rondom het model: input (voordat de prompt het model bereikt) en output (na de respons).
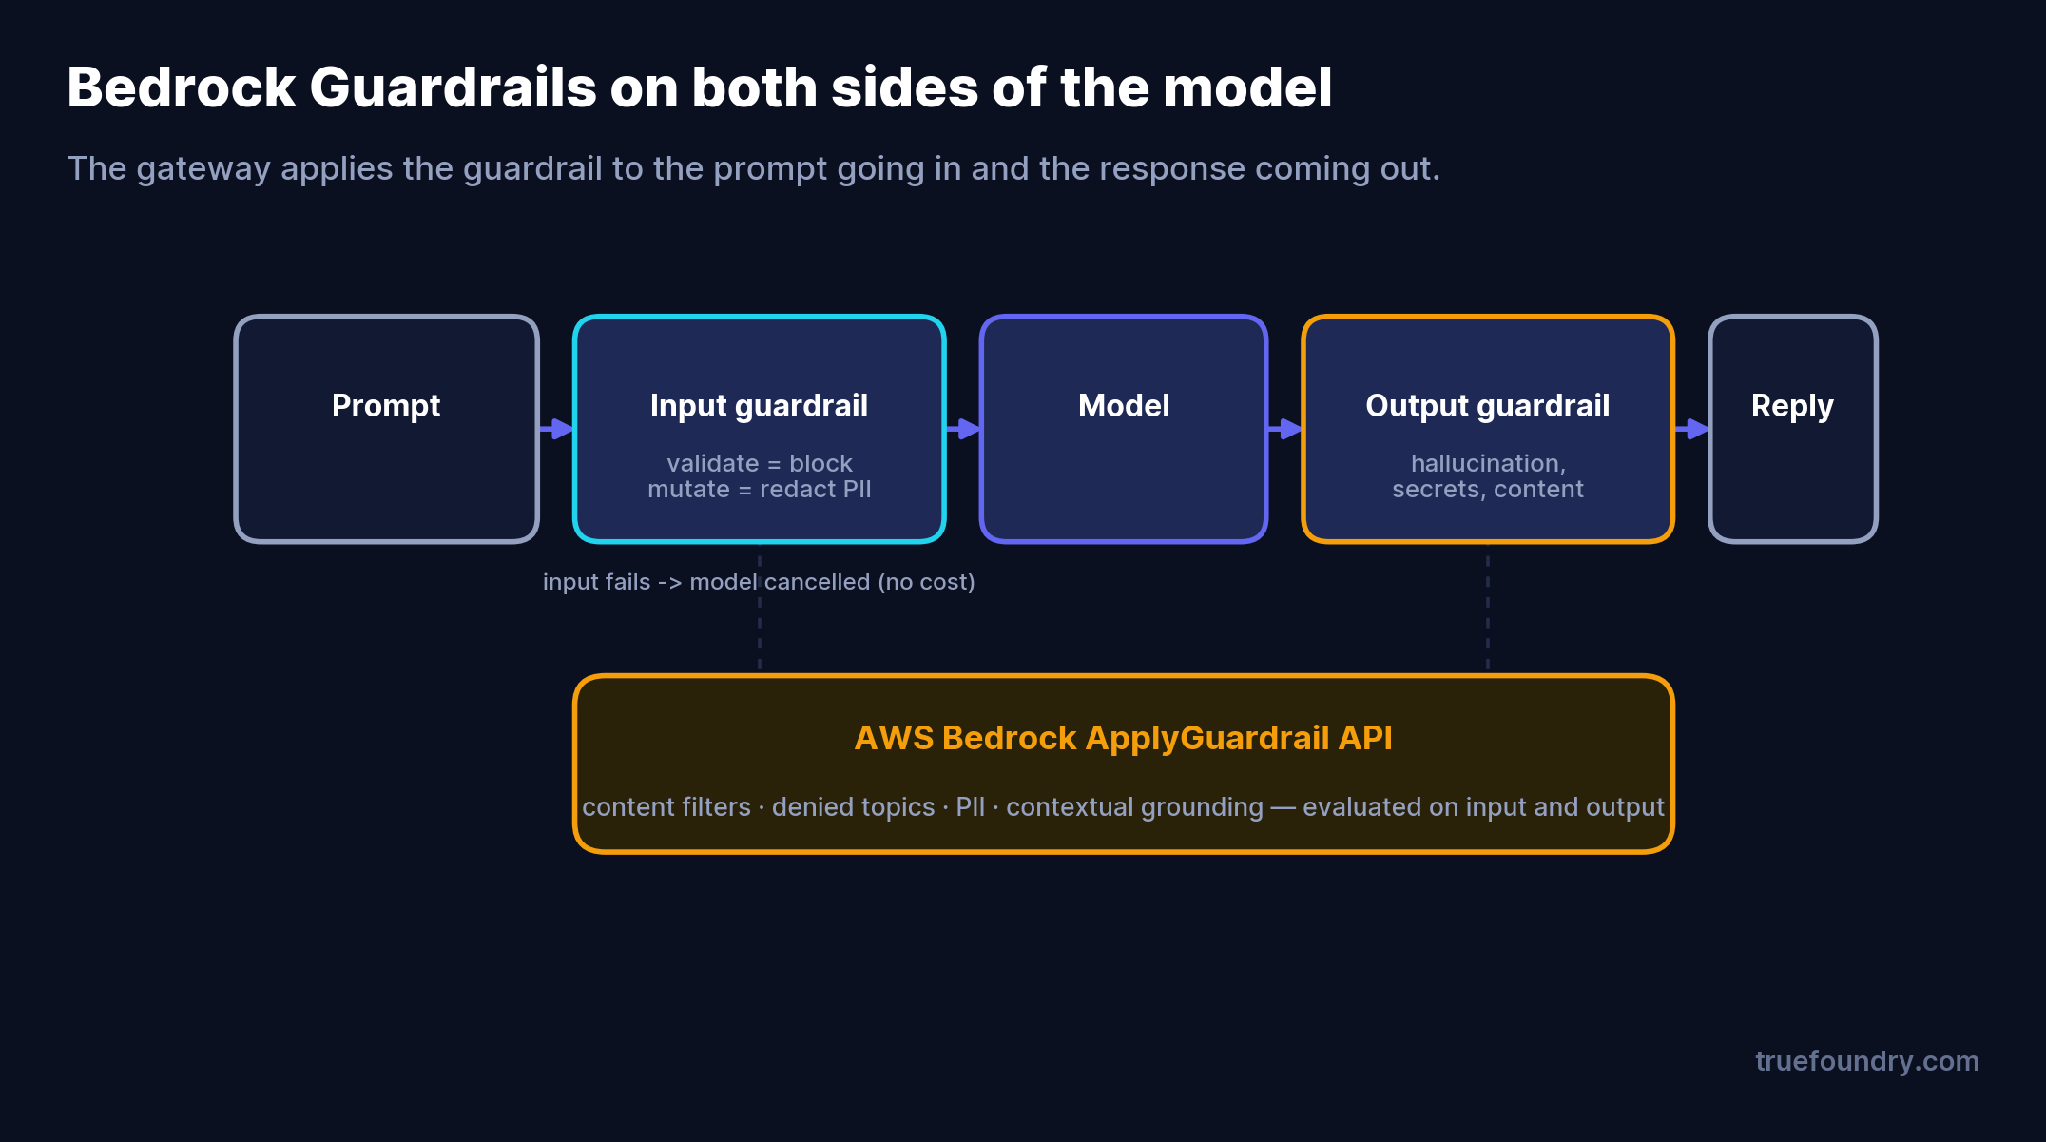
De volgorde is bewust gekozen. Inputmutatie (bijvoorbeeld het redigeren van PII) draait eerst en blokkeert totdat het voltooid is. Inputvalidatie draait vervolgens in parallel met het modelverzoek — zodat een contentcheck geen latentie toevoegt aan het normale pad, en als deze mislukt terwijl het model nog aan het genereren is, annuleert de gateway het modelverzoek zodat u niet betaalt voor een respons die u toch zou weggooien. Nadat het model reageert, draaien outputmutatie en outputvalidatie voordat er iets de client bereikt.
U beheert twee dingen per guardrail:
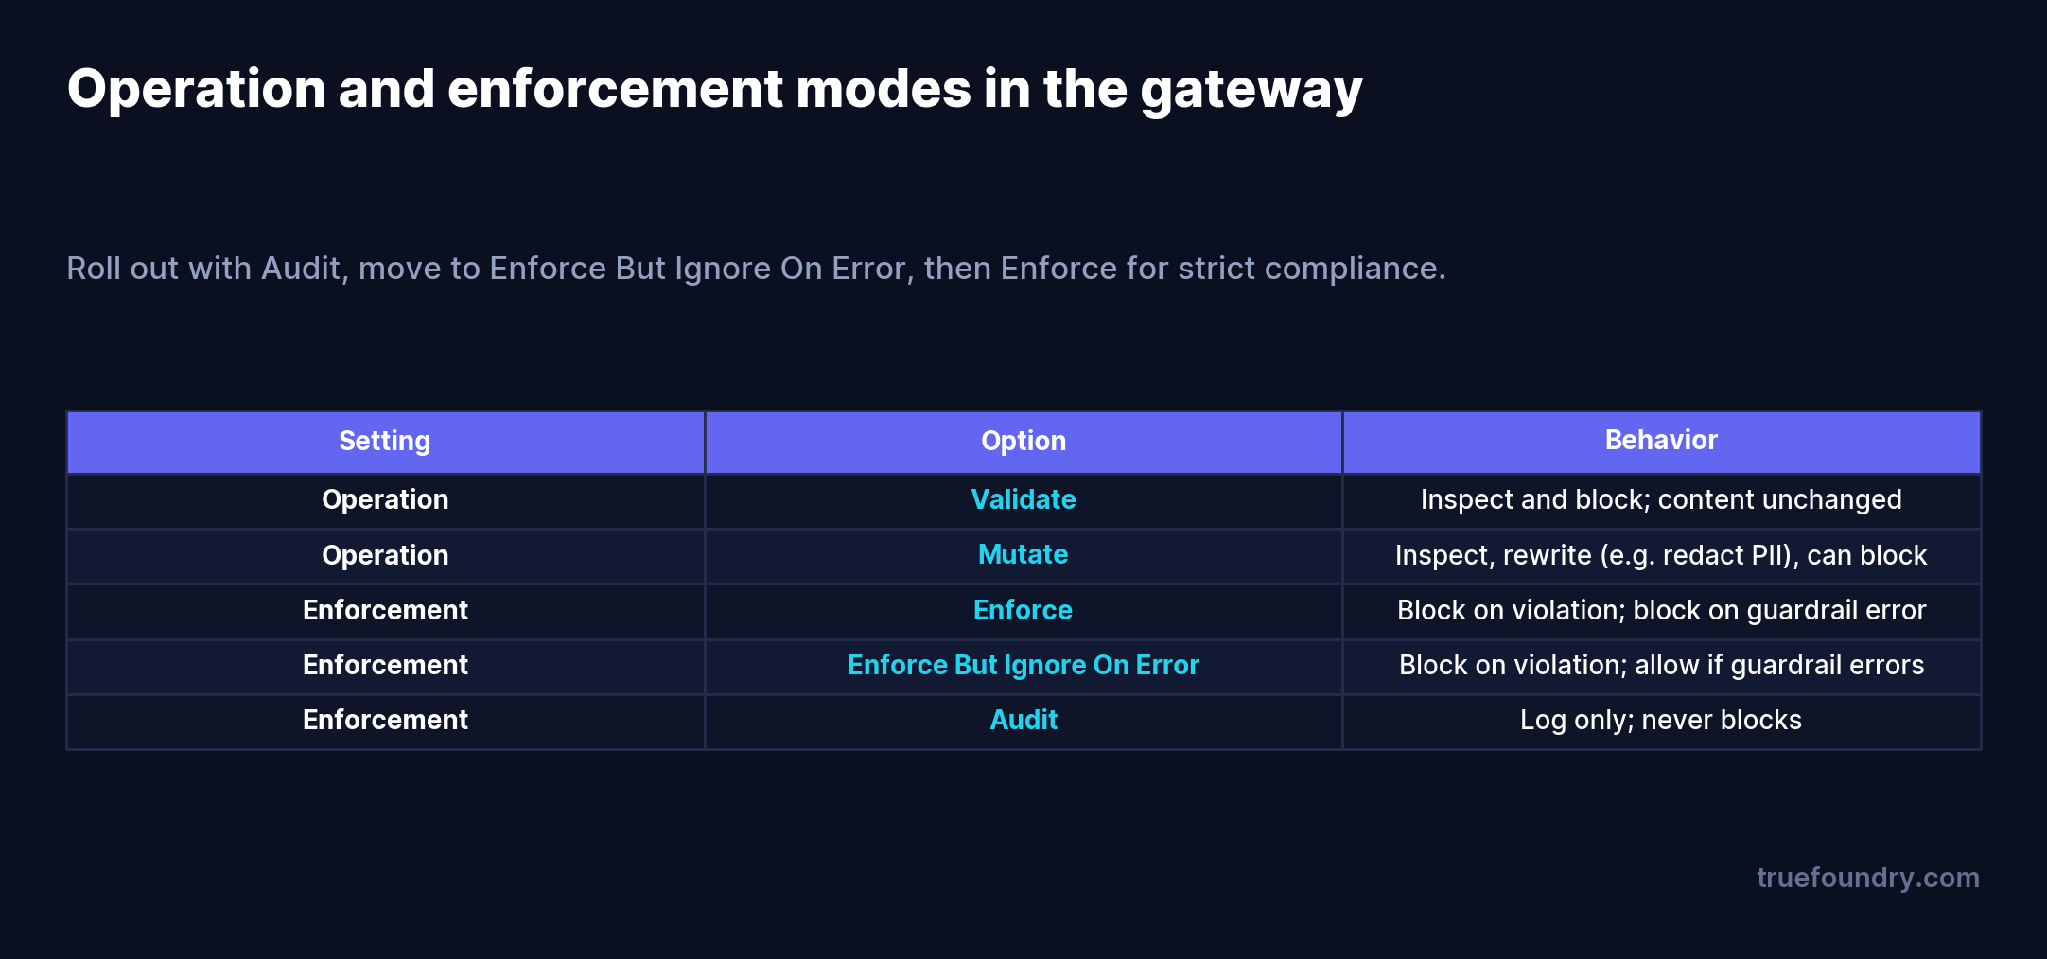
Werking (Operation) is Validate (inspecteren en blokkeren, inhoud ongewijzigd) of Mutate (inspecteren en herschrijven — bijv. een gedetecteerde naam anonimiseren naar {NAME} — en optioneel blokkeren). Handhaving (Enforcement) bepaalt wat er gebeurt bij een overtreding en bij een guardrail-fout: Enforce blokkeert beide; Enforce-but-ignore-on-error blokkeert overtredingen maar laat verkeer door als de guardrail zelf een timeout krijgt; Audit logt alleen. De gateway stuurt de inhoud naar Bedrock's ApplyGuardrail API en reageert op het antwoord — als Bedrock GUARDRAIL_INTERVENED retourneert, blokkeert de gateway (Validate) of vervangt deze de geredigeerde tekst (Mutate).
Ze beschermen één provider en vergeten de rest. Bedrock Guardrails op Bedrock-modellen is het halve werk als de helft van uw verkeer elders naartoe gaat. Handhaaf het bij de gateway zodat de dekking uniform is.
Ze springen direct naar Enforce. Het inschakelen van harde blokkering in productie zonder nulmeting veroorzaakt uitval door false positives. Begin in Audit, bekijk wat het zou opvangen en aangescherpt het daarna.
Ze vergeten dat output-guardrails niet draaien op streaming. Met stream: true worden outputchecks overgeslagen — er is geen volledige respons om te evalueren. Als u outputmoderatie nodig hebt, stel dan stream: false in of valideer aan de client-zijde.
Ze negeren de kosten van beveiligen. Elke policy wordt gefactureerd, op zowel input als output, dus elk verzoek wordt twee keer geëvalueerd. Het stapelen van meerdere policies op hoog-volume verkeer kan de guardrail-kostenlijn laten rivaliseren met de inference-kostenlijn — houd dit bij.
Maak eerst de guardrail aan in de AWS Bedrock-console — definieer uw policies en noteer vervolgens de Guardrail Identifier en Version, die u nodig hebt om de verbinding te maken.
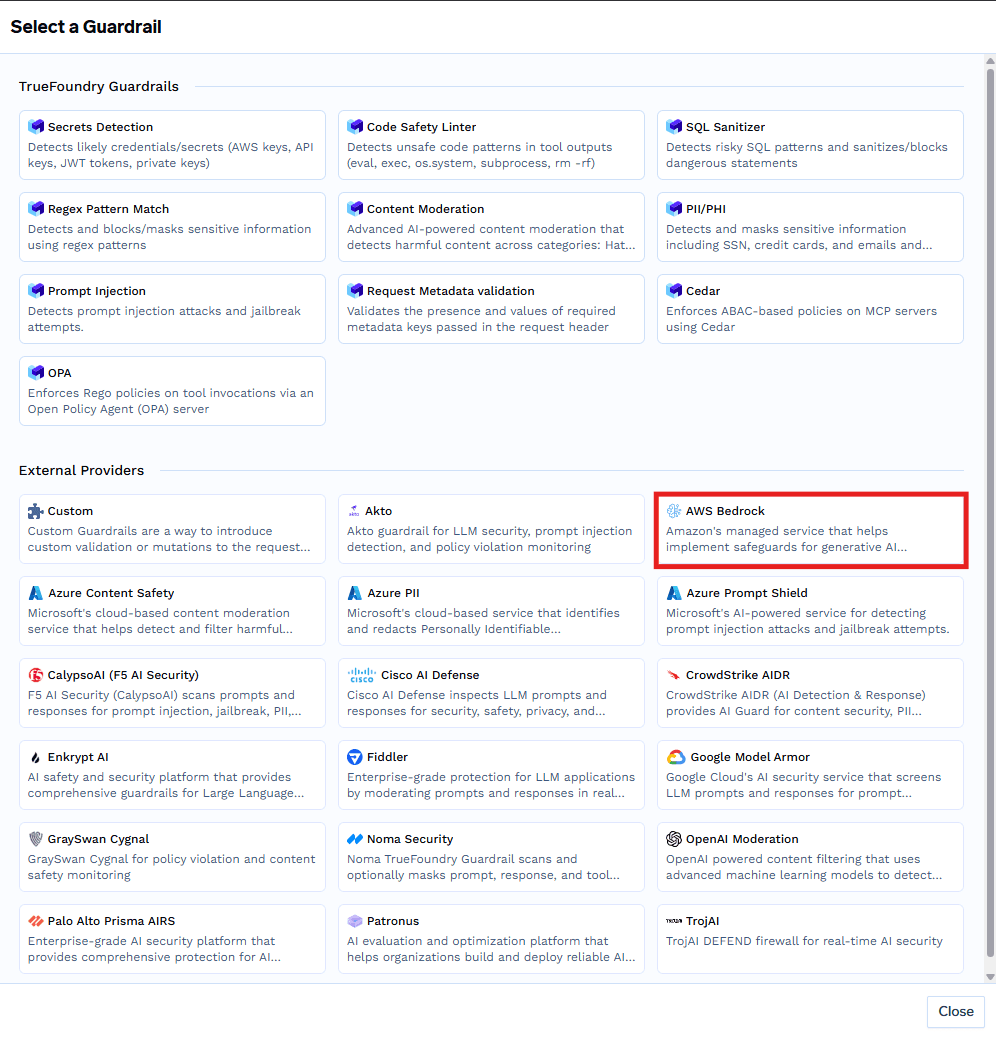
Maak in TrueFoundry een guardrails-groep aan en selecteer AWS Bedrock als de provider.
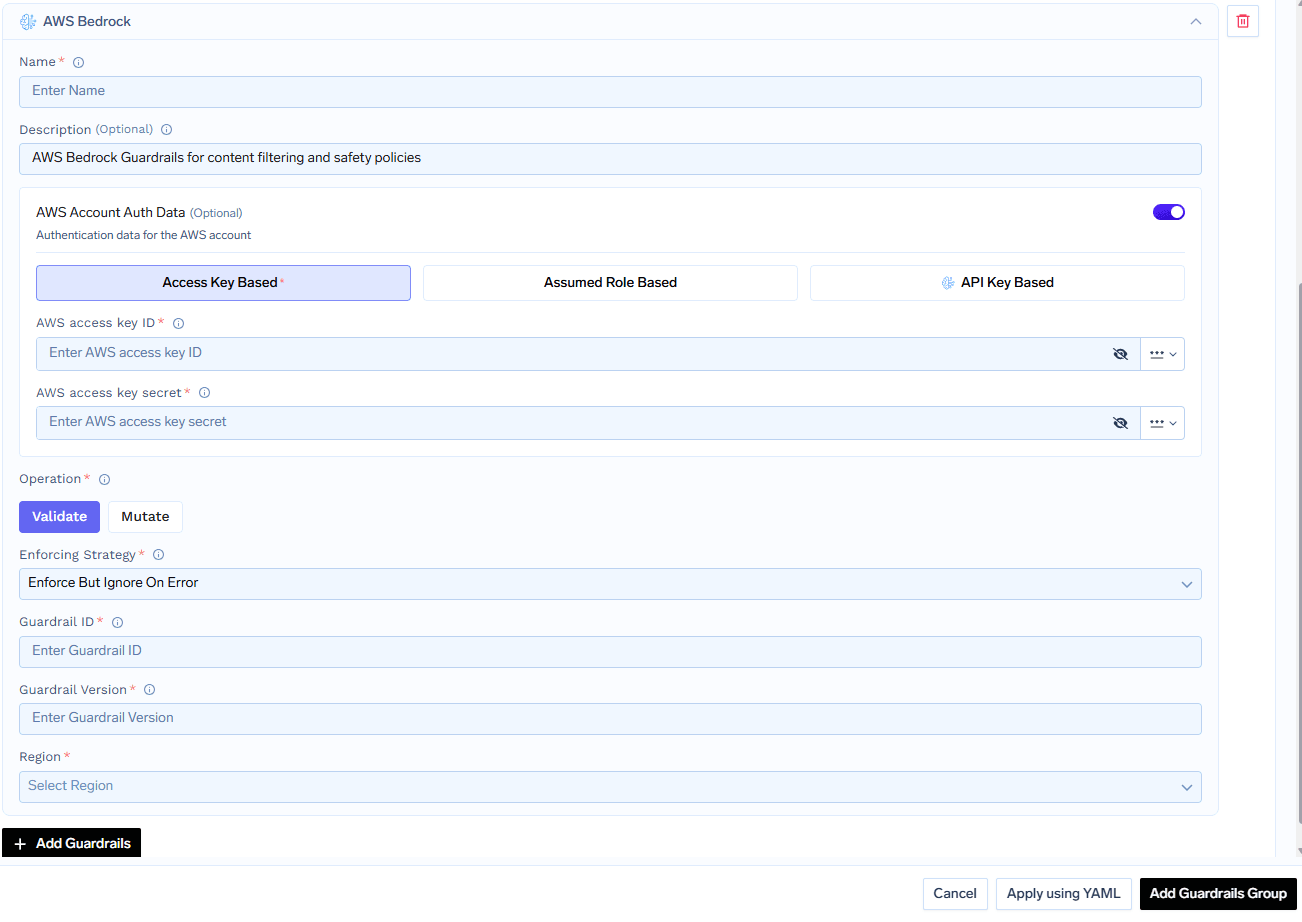
Vul de configuratie in: een naam, de werking (Validate of Mutate), de Guardrail Identifier en Version uit AWS, en uw AWS-authenticatie — hetzij een access key-paar of een assumed IAM-rol met External ID en regio. De IAM-entiteit heeft de bedrock:ApplyGuardrail permissie nodig.
Pas het organisatiebreed toe via AI Gateway → Policies → Guardrails, of per verzoek met de X-TFY-GUARDRAILS header:
Wanneer Bedrock ingrijpt, ziet de gateway een gestructureerde respons en reageert daarop — hier een PII-blokkade:
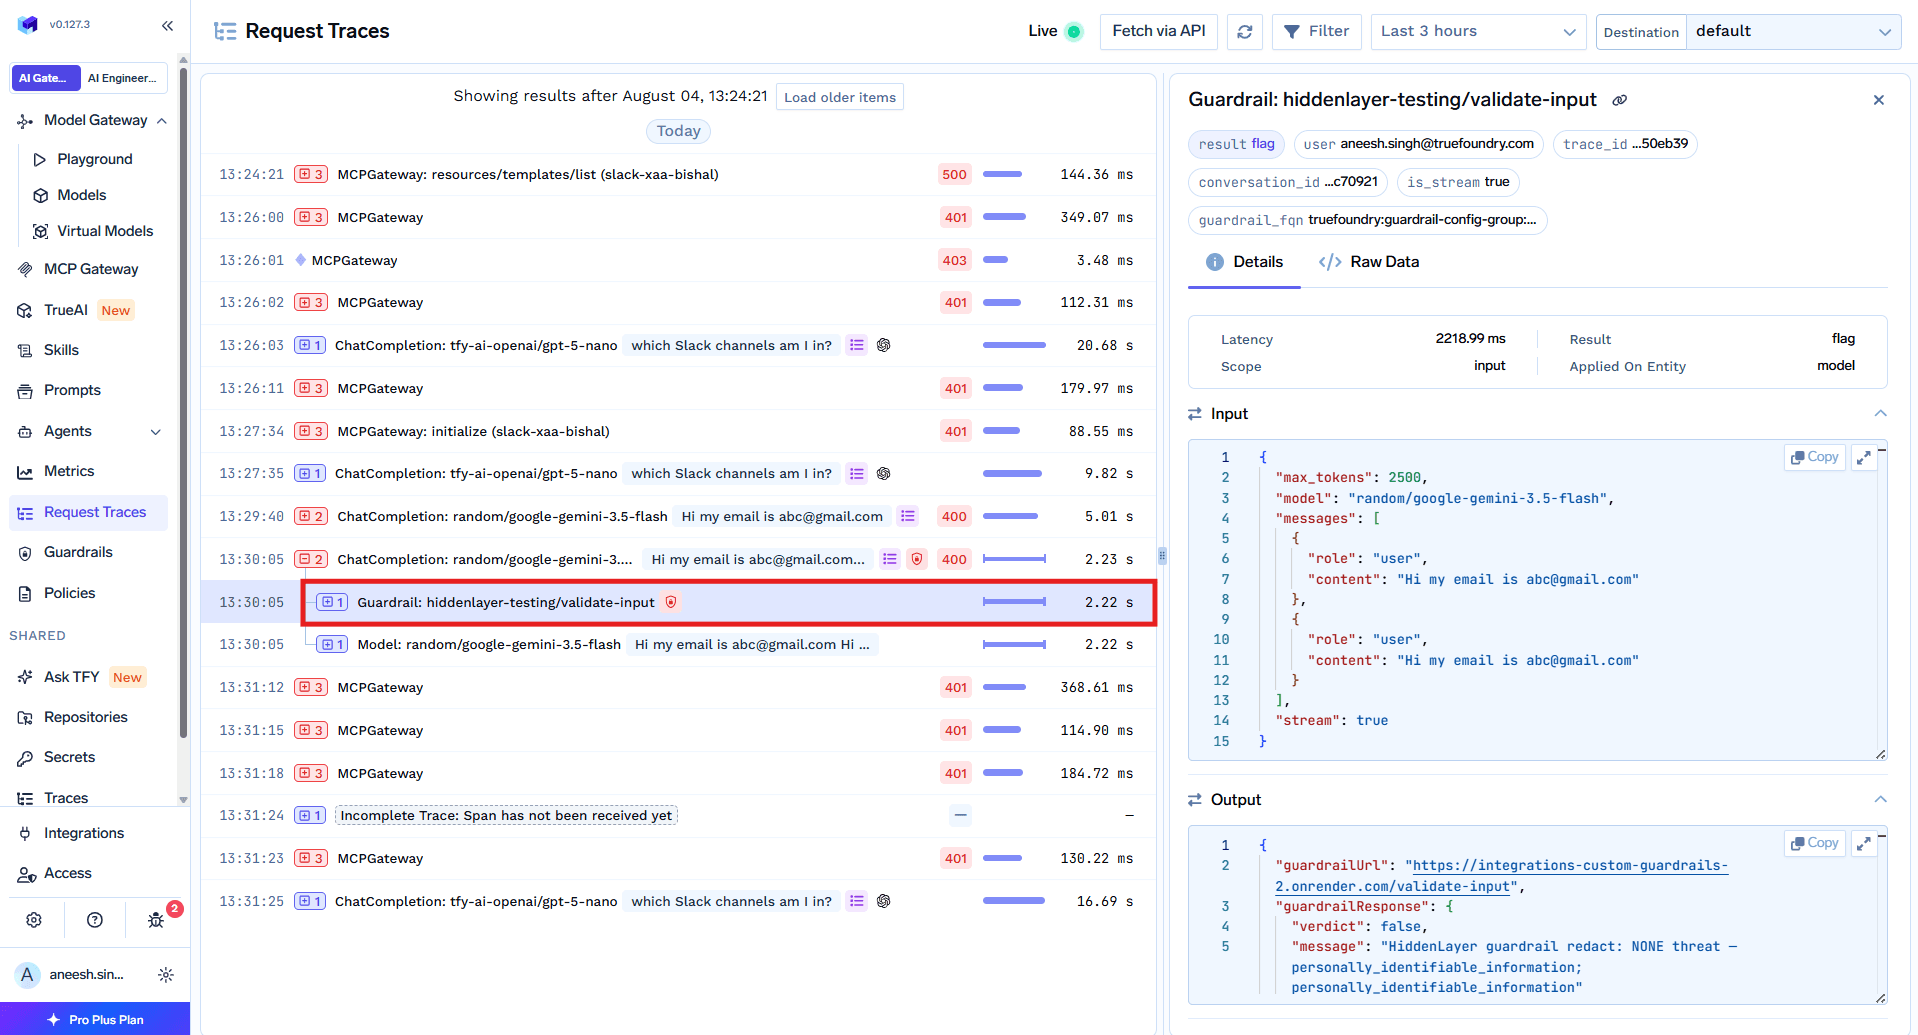
Elke guardrail-run verschijnt in Monitor → Request Traces met de bijbehorende latentie, het resultaat en wat er is opgevangen.
Bedrock Guardrails wordt gefactureerd per policytype, per 1.000 teksteenheden — en omdat de guardrail op zowel de prompt als de respons draait, wordt elk verzoek twee keer geëvalueerd. Prijzen van na 2024 stelden contentfilters en geweigerde onderwerpen op ongeveer $0,15 per 1.000 teksteenheden, met PII en contextual grounding lager; cijfers van derden uit 2026 variëren, dus controleer dit op de Amazon Bedrock-prijzenpagina voordat u een budget opstelt [VERIFIËER huidige Bedrock Guardrails tarieven]. De praktische waarschuwing: het inschakelen van drie of vier policies bij een hoog volume kan de guardrail-uitgaven hoger maken dan uw inference-uitgaven. Door het via de gateway uit te voeren, zijn die kosten — en de latentie die elke check toevoegt — zichtbaar per verzoek in plaats van verborgen in een AWS-factuur.
Een supportassistent routert naar Claude voor kwaliteit, maar moet dezelfde PII- en contentpolicy handhaven die het bedrijf al in Bedrock heeft gebouwd. In plaats van moderatie voor Anthropic opnieuw te bouwen, koppelt het team de bestaande Bedrock-guardrail bij de gateway in Mutate-modus voor PII en Validate-modus voor content.
Nu wordt elke Claude-call gecontroleerd door Bedrock's ApplyGuardrail bij de ingang (PII geredigeerd voordat de prompt wordt verzonden) en bij de uitgang (content gevalideerd voordat het antwoord wordt verzonden). Dezelfde guardrail dekt ook de op GPT gebaseerde interne tools van het team, zonder extra integratie. Één policy, één keer gedefinieerd in AWS, gehandhaafd over twee providers — en elke beslissing zichtbaar in request traces.
AWS Bedrock Guardrails is een krachtige veiligheidsdienst met één structurele beperking: het beschermt alleen Bedrock. De meeste teams gebruiken meer dan alleen Bedrock, wat betekent dat een eenmaal gedefinieerde policy overal van toepassing zou moeten zijn — en niet per provider opnieuw moet worden geïmplementeerd met het risico op onderlinge verschillen.
Het routeren van Bedrock Guardrails via de TrueFoundry AI Gateway zorgt ervoor dat één policy elk model dekt, gehandhaafd aan beide kanten van elke call, veilig uitgerold van Audit naar Enforce, en volledig observeerbaar tot op het niveau van latentie en kosten per verzoek. U behoudt de guardrail die u al in AWS hebt gebouwd en breidt deze uit naar uw gehele modellenpark.
TrueFoundry AI Gateway levert een latentie van ~3–4 ms, verwerkt 350+ RPS op 1 vCPU, schaalt moeiteloos horizontaal en is klaar voor productie, terwijl LiteLLM last heeft van hoge latentie, moeite heeft boven een gemiddeld aantal RPS, geen ingebouwde schaling heeft en het meest geschikt is voor lichte workloads of prototypes.


Een managed AWS-dienst die veiligheidsbeleid - content-filters, geweigerde onderwerpen, woordfilters, PII-detectie, contextuele grounding, en geautomatiseerd redeneren - toepast op generatieve-AI-prompts en -responsen.
Ja, via de TrueFoundry AI Gateway. De gateway roept de ApplyGuardrail-API van Bedrock aan als een guardrail-stap rondom elk model, zodat hetzelfde beleid OpenAI, Anthropic, Gemini, en open modellen dekt.
Ze worden gefactureerd per beleidstype per 1.000 teksteenheden, en draaien op zowel input als output, dus elk verzoek wordt twee keer geëvalueerd. Tarieven zijn in de loop der tijd veranderd en cijfers van derden uit 2026 verschillen - bevestig dit op de prijspagina van Amazon Bedrock.
Invoervalidatie draait parallel met het modelverzoek, dus voegt dit meestal geen wachttijd toe op het gangbare pad; invoermutatie en output-guardrails draaien synchroon. De gateway toont de latentie van elke guardrail in verzoektraces.
Dat hangt af van de handhavingsstrategie: Enforce blokkeert, Enforce-but-ignore-on-error laat het verzoek door, en Audit staat altijd toe. Enforce-but-ignore-on-error is de veiligste standaard.
Ja. Het data plane van TrueFoundry draait in uw VPC of on-prem, zodat de prompts en optimalisatiedata van DSPy binnen uw omgeving blijven.



Het laatste nieuws, artikelen en bronnen in je inbox

















