



November 10, 2026
|
5 min leestijd


Krijg direct toegang tot een live TrueFoundry-omgeving. Implementeer modellen, stuur LLM-verkeer aan en verken het volledige platform — je sandbox is binnen enkele seconden klaar, creditcard niet vereist.


De razendsnelle manier om je modellen te bouwen, volgen en implementeren!
In Deel 1 hebben we twee BCG-publicaties samen gelezen — het AI at Work 2026-onderzoek (juni) en The Agentic Leadership Playbook: A Scaling Strategy for CTOs and CIOs (begin juli 2026; experts Mark Abraham en Neveen Awad) — en hebben we geselecteerde onderzoeks- en leiderschapsbevindingen gemapt op gedocumenteerde AI Gateway-controles. Dit deel pakt de agent-bevindingen uit beide documenten op — de statistieken uit het onderzoek over adoptie versus governance en de observaties van de experts uit het playbook over wat er verandert wanneer agenten handelen in plaats van adviseren — en zet hetzelfde patroon sectie voor sectie voort. Het pakt de overdracht op die in Deel 1 expliciet is gemaakt: bouw agenten tegen een vertrouwde kern, inspecteer hun waarneembare uitvoering en gemeten resultaten, en breid uit naarmate het vertrouwen groeit. BCG meldt dat agenten snel mainstream worden terwijl governance achterblijft: ongeveer 30% van de respondenten geeft aan dat hun organisatie AI-agenten heeft geïntegreerd in workflows, zo'n 61% verwacht dat agenten binnen drie jaar de helft van hun werk uitvoeren, maar ongeveer de helft van de respondenten zegt dat hun bedrijf geen duidelijke governance heeft voor teams die bestaan uit mensen en AI. Dit deel past dezelfde redactionele methode toe op die agent-bevindingen en stelt de vraag hoe beheerde tool-toegang (de MCP Gateway) en een beheerde runtime (de Agent Harness) een deel van de kloof in het operationele model kunnen overbruggen. Net als in Deel 1 worden de BCG-cijfers geparafraseerd met bronvermeldingen naar primaire bronnen, en worden functionaliteiten in de tekst geciteerd met verwijzingen naar de documentatie van TrueFoundry.
In Deel 1 is de methode vastgesteld: BCG benoemt een kloof; een gedocumenteerde controle mapt op een technisch gedeelte daarvan; de operationele beslissingen blijven bij de organisatie. Die bevindingen betroffen modelverkeer en sloten aan bij de AI Gateway. BCG's agent-bevindingen zijn van een andere orde. Een agent is geen enkele model-call; het is een loop die plant, tools aanroept, resultaten observeert en beslist of hij doorgaat — en die tool-calls bereiken echte systemen en vereisen echte inloggegevens. Het beheren van een agent betekent daarom het beheren van twee dingen die de AI Gateway alleen niet volledig dekt: de tools die de agent aanroept en de runtime die de loop aanstuurt.
Dat is waarom dit deel twee extra functionaliteiten introduceert in plaats van de eerste te hergebruiken. De MCP Gateway beheert tool-toegang — het Model Context Protocol-verkeer tussen agenten en de systemen waarop zij reageren. De Agent Harness is de runtime die de agent-loop uitvoert met ingebouwde governance. De onderstaande secties behandelen ze opeenvolgend: het tekort, tool-governance, de runtime, en vervolgens workflow-herontwerp en deployment.
BCG's agent-data bevatten kansen en waarschuwingen in één adem: ongeveer 30% van de respondenten geeft aan dat hun organisatie AI-agenten heeft geïntegreerd in workflows — een stijging ten opzichte van 13% het jaar ervoor — en ongeveer 61% gelooft dat agenten binnen drie jaar ten minste de helft van hun werkverantwoordelijkheden zouden kunnen uitvoeren (bcg.com/press/3june2026). Daarnaast staat de governance-meting: ongeveer de helft van de respondenten zegt dat hun bedrijf duidelijke governance mist voor het beheren van teams die bestaan uit mensen en AI, en een meerderheid meldt een beperkt begrip van wat agenten zijn.
Het feit dat adoptie sneller gaat dan governance is schadelijker voor agenten dan voor chat, omdat een agent handelt, acties aan elkaar ketent via meerdere tools en daarvoor vaak over inloggegevens beschikt. Een onbeheerde populatie agenten is daarom een permanent risico — ongeregistreerde agenten, ingebedde inloggegevens, niet-geauditeerde tool-toegang. Het playbook, dat een maand later vanuit het tegenovergestelde perspectief werd gepubliceerd, meldt hetzelfde beeld: ongeveer 5% van de bedrijven is agent-first, de meeste andere zitten onder 30% adoptie, waarbij het verschil wordt toegeschreven aan leiderschap en veranderdiscipline in plaats van modelkeuze (het playbook). Het benoemt ook waarom de governance-kloof belangrijker is voor agenten dan voor chat: agenten handelen in plaats van te adviseren, waardoor de kosten van een slechte invoer verschuiven van een misleidende dia naar een verkeerd uitgevoerde actie — in het voorbeeld van de experts stuurt een gebrekkige definitie van "vervallen klant" een campagne in de war. De kloof die BCG meet vanaf de werkvloer is dezelfde kloof die een infrastructuurteam van bovenaf ziet, en de twee volgende secties stemmen deze af op twee gedocumenteerde technische controleoppervlakken die een deel ervan kunnen oplossen: via MCP beheerde tool-toegang en vervolgens een beheerde agent-runtime.
De eerste helft van agent-governance betreft de tools. Veel agenten bereiken externe systemen via tools, toenemend via het Model Context Protocol — en waar ze dat ook doen, stelt elk beveiligingsteam dezelfde vraag: met wiens inloggegevens, onder welke autorisatie, met welk audit-trail? Dit sluit aan bij de MCP Gateway. Volgens de documentatie van TrueFoundry bevindt authenticatie van agent-tools zich in de MCP Gateway in plaats van in de agent: agenten roepen tools op naam aan, en de gateway verzorgt het injecteren van inloggegevens, het vernieuwen van tokens en delegatie per gebruiker (docs/agent-platform/agent-harness/overview). Het productoppervlak voegt de controles toe die dit geschikt maken voor enterprise-toepassingen: het routen van MCP-tool-calls via geregistreerde servers, het toepassen van OAuth2, RBAC en op metadata gebaseerd beleid op via de gateway verlopen tool-invocaties, en het traceren en toeschrijven van die calls voor beveiligings- en compliance-beoordelingen (MCP-servers in de Agent Harness-documentatie).
Dit adresseert wat onbeheerde agenten gevaarlijk maakt: gecentraliseerde, door de gateway beheerde authenticatie vermindert de noodzaak om inloggegevens in agent-definities in te bedden — inloggegevens worden eenvoudiger te roteren, te beperken qua scope en in te trekken, omdat ze centraal worden beheerd in plaats van in configuraties te worden geplakt. Gecentraliseerde identiteit, delegatie, RBAC per tool en tool-beperkingen kunnen helpen om risico's op 'confused deputy' en overmatige rechten te verminderen. En omdat via de gateway verlopen tool-calls worden getraceerd en toegeschreven, heeft de impliciete vraag van BCG — welke agent wat deed, op welk systeem, met welke data — een antwoord voor het verkeer dat de gateway verwerkt. De MCP Gateway breidt de beveiligingsregels uit Deel 1 uit van model-calls naar tool-calls: hetzelfde principe van beheren bij de gateway, toegepast op de acties die een agent onderneemt in plaats van de tekst die deze genereert. Het is ook de concrete vorm van de datadoctrine uit het playbook. Wanneer de experts adviseren om agenten te bouwen tegen een vertrouwde kern van data en het oppervlak uit te breiden naarmate het vertrouwen groeit, is het register één toegangscontrolemechanisme rond een vertrouwde kern: het beperkt welke goedgekeurde servers en tools de agent mag gebruiken, afgebakend door RBAC en delegatie per gebruiker, en het uitbreiden ervan is een bewuste, auditeerbare registerwijziging. De organisatie moet nog steeds de kwaliteit, herkomst en semantische correctheid van de onderliggende data vaststellen.
De tweede helft van agent-governance is de runtime — de loop zelf en de bijbehorende controles. Dit sluit aan bij de Agent Harness, die TrueFoundry omschrijft als een beheerde harness gebouwd op de AI Gateway en MCP Gateway: u kiest een model, verbindt MCP-servers, voegt vaardigheden toe en schrijft instructies, terwijl het platform de orchestratie, sandbox-levenscyclus, tool-uitvoering, goedkeuringen, governance en observeerbaarheid beheert (docs/agent-platform/agent-harness/overview). De bepalende governance-eigenschap: er worden nooit API-sleutels of inloggegevens in agent-definities geplakt — modellen, MCP-servers en vaardigheden worden op naam gerefereerd via een centraal controle-element, met model-inloggegevens in de AI Gateway, tool-authenticatie in de MCP Gateway en vaardigheden in een Skills Registry met versiebeheer en RBAC-governance.
De harness adresseert een technisch gedeelte van het governance-tekort van BCG. Volgens de documentatie voert het een orchestratieloop uit — plannen, handelen, observeren, doorgaan of stoppen — met tool-routing en -uitvoering, geheugen- en contextcontroles voor langdurige taken, beveiligingsgrenzen waaronder sandboxing en machtigingen, en human-in-the-loop goedkeuringspoorten die gevoelige tool-calls onderbreken en expliciete goedkeuring vereisen voordat ze worden uitgevoerd (docs/agent-platform/agent-harness/overview). Omdat de harness in hetzelfde gateway-vlak draait als model- en MCP-verkeer, blijven governance en observeerbaarheid in één systeem in plaats van drie. Het resultaat is een technisch gedeelte van "governance voor mens-en-AI-teams", uitgedrukt als een runtime: agenten die handelen met beheerde identiteiten, gebruikmaken van goedgekeurde modellen en tools, en geconfigureerde gevoelige of destructieve tool-calls onderbreken voor goedkeuring. Het is ook waar de stapsgewijze discipline uit het playbook operationeel wordt: bouw tegen de vertrouwde kern en gebruik vervolgens run-traces, evaluaties en zakelijke resultaten om te beslissen wanneer u de datatoegang of autoriteit van een agent uitbreidt.
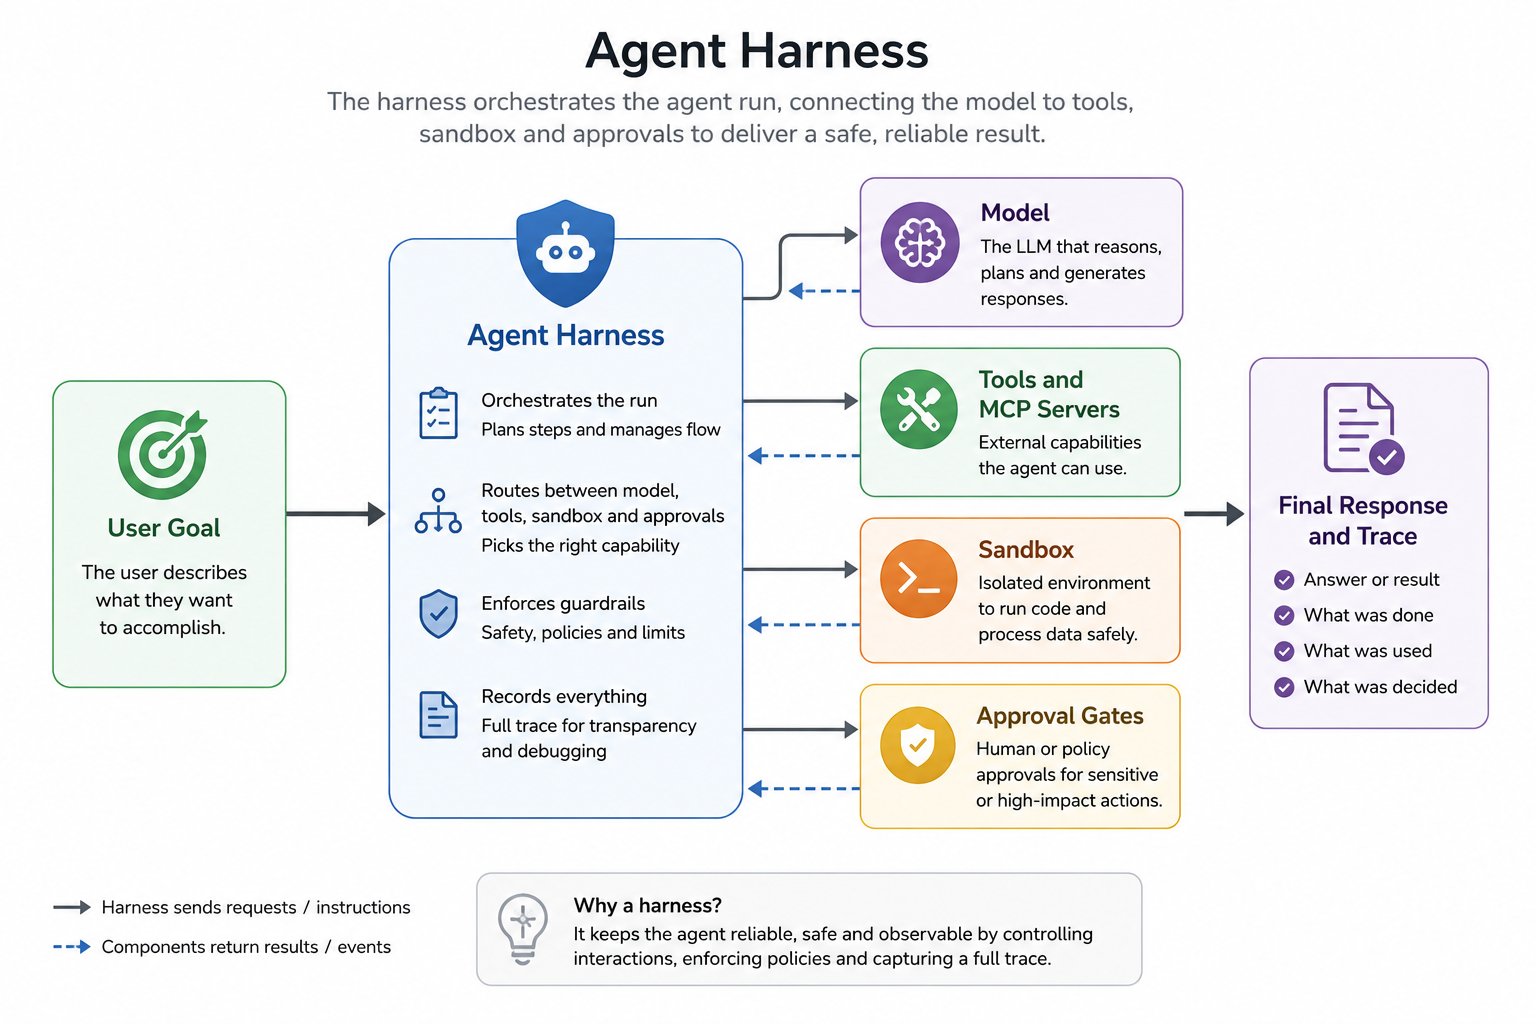
Agenten tillen de toezichtsvraag uit Deel 1 naar een hoger niveau — het aansturen van een agent is moeilijker dan het aansturen van een enkele call — en het antwoord van de harness is tracing per stap plus goedkeuringspoorten. Volgens de documentatie van TrueFoundry moet observeerbaarheid over model-, tool- en agentverkeer één overzicht bieden — end-to-end traces per run, met kosten, tokens en latentie per stap (blog/agent-harness-managed-ai-agents). Die trace per stap is wat een supervisor een inzichtelijk verslag geeft van wat een agent heeft gedaan, welke tool is aangeroepen en wat elke stap kostte — de versie op agent-schaal van de zichtbaarheid die BCG's bevinding over de bestuurlijke revolutie vereist, en de praktische implementatie van het advies uit het playbook om te bekijken hoe agenten presteren en conclusies te trekken voordat hun autoriteit wordt uitgebreid: run-traces maken het waarneembare uitvoeringspad inzichtelijk — aangeroepen tools, geselecteerde acties, expliciete tussenresultaten, goedkeuringen, kosten — hoewel ze de private interne redenering van een model niet blootleggen.
De goedkeuringspoort is de andere helft: geselecteerde gevoelige tool-calls of calls met een hoge impact worden gepauzeerd voor expliciete menselijke autorisatie — toezicht op de juiste plek, geen continu toezicht. Goedkeuringspoorten en MCP-toegangscontroles kunnen de impact van geconfigureerde gevoelige acties verkleinen; ze nemen de bredere governance- en operationele modelrisico's niet weg waarvan BCG's data aantonen dat de meeste organisaties deze nog niet hebben geadresseerd.
Het end-to-end herontwerpen van workflows vereist een uitvoeringsomgeving waarin agentic workflows kunnen worden gebouwd, geobserveerd en beheerd; de Agent Harness is zo'n beheerde runtime. Het erft modeltoegangsbeleid, budgetten, rate limits en beveiligingsregels van de AI Gateway, terwijl runtime-uitvoeringscontroles en goedkeuringspoorten helpen om geconfigureerd gedrag te beheren (harness docs; over het algemeen afbakenen van loops, zie onze blogpost over loop-engineering) — hetzelfde mechanisme voor budgetten en beleid uit Deel 1, afgestemd op de agent-loop, wat de reden is dat de harness is gebouwd op de AI Gateway in plaats van er los van te staan.
Deployment maakt dit bruikbaar voor de gereguleerde ondernemingen in BCG's steekproef van 14 markten: het platform draait als SaaS, self-hosted of on-premise, met een split-plane architectuur waarin het compute-vlak — inclusief de gateway — draait binnen het eigen cloudaccount van de klant, zodat prompts, completions en data dit niet hoeven te verlaten (blog/field-notes-ai-cost-gateway-not-a-switch). Voor een bank of een ziekenhuis is "waar draait dit" op zichzelf al een strategische vraag, en dankzij de flexibiliteit in deployment kunnen toeschrijving, beveiligingsregels en MCP-governance in het gateway-vlak blijven terwijl de Harness draait in dezelfde door de klant gecontroleerde omgeving — inclusief workloads die geen multi-tenant SaaS kunnen gebruiken — een deployment-flexibiliteit die beheerde agent-operaties haalbaar kan maken voor soevereiniteitsgevoelige of gereguleerde workloads. Het playbook voegt de versneller en de grens van het herontwerp toe: agenten verkorten de traagste invoer — een cyclus van acht weken voor het verzamelen en opschonen van data tot ongeveer een week, volgens de experts — terwijl de intelligentielaag — in de definitie van Abraham, het mappen van de werkelijke zakelijke context van het bedrijf op zijn data zodat agenten de drijfveren van het bedrijf begrijpen — menselijk werk blijft, volgens hen het meest ondergewaardeerde onderdeel van agentic deployment. Awad formuleert de oriëntatie van de leiders in het enige directe citaat uit het playbook in deze post: "Ze vragen: 'Hoe werken we anders?'" — niet hoe ze agenten moeten deployen (het playbook). Agenten versnellen het herontwerp; ze bedenken het niet.
Het zou een verkeerde voorstelling van zaken zijn voor zowel BCG als TrueFoundry om te beweren dat het platform de waardekloof vanzelf dicht; TrueFoundry geeft de grens in zijn eigen documentatie aan: deze primitives zijn wat het operationele model mogelijk maakt — ze zijn niet het operationele model op zich; het platform geeft u de knoppen en de data, en een bevoegd team moet nog steeds de drempels instellen en reageren op de waarschuwingen (blog/field-notes-ai-cost-gateway-not-a-switch). Dat is dezelfde verdeling die het contrast tussen strategie en tools bij BCG impliceert (+25 punten voor strategische helderheid versus +5 voor tool-toegang, in de vergelijking van het onderzoek) — en het playbook vermeldt dit in zijn eigen cijfers: succes met agentic implementatie draait voor ongeveer 70% om mensen en verander-management, waarbij de verst gevorderde ondernemingen meer dan de helft van hun personeel hebben getraind. Strategie bepaalt de drempels, beslist wat er gemeten moet worden, kiest wat er uitgefaseerd wordt en bepaalt welk hoogwaardiger werk de uren moet opvullen die AI oplevert. De vier functionaliteiten die in deze serie zijn gemapt — AI Gateway, beveiligingsregels, MCP Gateway, Agent Harness — kunnen geselecteerd technisch beleid afdwingbaar maken en de telemetrie genereren die organisaties helpt om dit te evalueren. BCG schrijft deze architectuur niet voor; de mapping is de interpretatie van TrueFoundry van een manier om een deel van de reactie te operationaliseren.
De volgorde uit Deel 1 blijft van kracht op agent-niveau: eerst strategie, dan de uitvoeringslaag die actie mogelijk maakt. Een beheerde runtime zonder strategie leidt tot beheerde agenten die onduidelijk werk uitvoeren; een agent-strategie zonder beheerde uitvoering laat het technische gedeelte van de kloof in het operationele model open die BCG meet. In beide delen is de bewering constant en helder geweest: strategie blijft de variabele met de meeste impact; een gedeeld controle-element kan helpen om delen van die strategie te vertalen naar beheerd technisch gedrag.
Samen gebracht stemmen de twee delen de bevindingen van BCG af op vier functionaliteiten over gateway- en runtimelagen, elk onderbouwd met verwijzingen naar documentatie: kostentoewijzing en observeerbaarheid (AI Gateway), beveiligingsregels en policy-as-configuration, tool-governance (MCP Gateway) en de beheerde runtime (Agent Harness) — met goedkeuringspoorten, traces en SaaS/self-hosted/on-premise deployment. Het patroon is nooit veranderd: een BCG-bevinding aan de ene kant, een gedocumenteerde functionaliteit aan de andere kant, en de operationele beslissingen die door de hele organisatie worden genomen.

Die consistentie is het argument. BCG's bijdrage is het bewijs dat strategie, en niet tooling, de variabele is met de meeste impact — waarmee de strijd verschuift van "welk model wint" naar uitvoering. De enige toevoeging van deze serie is een laag waarin geselecteerd technisch beleid kan worden afgedwongen en operationele telemetrie kan worden verzameld, concreet genoeg weergegeven om te verifiëren: de gateway- en harness-functionaliteiten die ervoor zorgen dat een duidelijke strategie kan worden omgezet in beheerd technisch gedrag, gemeten waar de gateway het verkeer verwerkt in plaats van in een presentatie en een reeks adoptiegrafieken. Strategie is belangrijker dan tools. Het draait ook op infrastructuur — en de kloof tussen een verklaarde strategie en een uitgevoerde strategie is het verschil tussen AI-adoptie en AI-voordeel.
Waarom de MCP Gateway en Agent Harness pas in Deel 2 introduceren? Omdat de functionaliteit de bevinding volgt. Deel 1 mapt kwesties rondom modelverkeer op gedocumenteerde AI Gateway-controles. De bevindingen in Deel 2 gaan over agenten, die tool-calls toevoegen (beheerd door de MCP Gateway) en een runtime-loop (beheerd door de Agent Harness). Het tegelijk introduceren van alle vier zou hebben troebel gemaakt welke functionaliteit op welke kloof reageert; de koppeling sectie voor sectie is juist het punt.
Neemt de Agent Harness de noodzaak voor menselijk toezicht weg? Nee. Goedkeuringspoorten bieden expliciete controlepunten: geconfigureerde gevoelige of destructieve tool-calls worden gepauzeerd voor menselijke autorisatie — en goedkeuringspoorten bepalen op zichzelf niet de bredere taakverdeling van de organisatie (docs/agent-platform/agent-harness/overview). Goedkeuringspoorten zijn één runtime-controle die relevant is voor die governance-kloof; ze zijn geen compleet operationeel model. Ze bieden controlepunten op specifieke locaties, geen continu toezicht.
Hoe zit het specifiek met het probleem van ingebedde inloggegevens? Ingebedde inloggegevens zijn één type fout dat de harness-architectuur adresseert: volgens de documentatie worden inloggegevens niet in agent-definities geplakt — agenten refereren aan modellen, tools en vaardigheden op naam, terwijl inloggegevens centraal in de gateways aanwezig zijn (docs/agent-platform/agent-harness/overview). De toegang van een agent is een beheerde configuratie in plaats van een geheime sleutel die in de configuratie is gekopieerd, wat een veelvoorkomende en belangrijke bron van risico bij agent-governance is.
Is deze analyse verbonden aan BCG? Nee. Het is een onafhankelijk commentaar op de gepubliceerde, openbare bevindingen van BCG, geparafraseerd met bronvermelding en URLs naar de bronnen. BCG-cijfers zijn zelfgerapporteerde onderzoeksresultaten en de vergelijking tussen strategie en tools is een verband dat het rapport trekt, geen gecontroleerde causale schatting; het contrast van +25 versus +5 punten kan het beste richtingsgevend worden gelezen. TrueFoundry-functionaliteiten worden in de tekst geciteerd met verwijzingen naar openbare documentatie.
Wat voegt het playbook van BCG uit juli 2026 toe aan de mapping in Deel 2? Wat er op het spel staat (agenten handelen, dus datatraceerbaarheidsfouten worden verkeerd uitgevoerde acties), de methode (een vertrouwde kern met het register als één toegangscontrolemechanisme eromheen, inspectie van waarneembare uitvoering en stapsgewijze uitbreiding op basis van gemeten run-resultaten) en de grens (de intelligentielaag blijft door mensen gebouwd). De mapping is de redactionele synthese van TrueFoundry.
Serie: Deel 2 van 2 · ← Deel 1: Van strategische helderheid naar gateway-controles
Dit is het tweede deel van een tweedelige analyse; Deel 1 introduceert het onderzoek van BCG en stemt de bevindingen aan de modelzijde af op de AI Gateway. Alle TrueFoundry-functionaliteiten worden in de tekst geciteerd met verwijzingen naar openbare product- of documentatiepagina's en weerspiegelen wat die pagina's vermelden op het moment van schrijven; functionaliteiten ontwikkelen zich, dus verifieer dit met de huidige documentatie. BCG-cijfers zijn geparafraseerd met bronvermelding uit het rapport "AI at Work" uit 2026 en persmateriaal en zijn zelfgerapporteerde onderzoeksresultaten; dit is een onafhankelijk commentaar dat niet is gelieerd aan of goedgekeurd door BCG. Een platform is geen vervanging voor strategie, wat het centrale punt is van beide delen.
TrueFoundry AI Gateway levert een latentie van ~3–4 ms, verwerkt 350+ RPS op 1 vCPU, schaalt moeiteloos horizontaal en is klaar voor productie, terwijl LiteLLM last heeft van hoge latentie, moeite heeft boven een gemiddeld aantal RPS, geen ingebouwde schaling heeft en het meest geschikt is voor lichte workloads of prototypes.





Het laatste nieuws, artikelen en bronnen in je inbox



















