



November 10, 2026
|
5 min leestijd


Krijg direct toegang tot een live TrueFoundry-omgeving. Implementeer modellen, stuur LLM-verkeer aan en verken het volledige platform — je sandbox is binnen enkele seconden klaar, creditcard niet vereist.


De razendsnelle manier om je modellen te bouwen, volgen en implementeren!
De literatuur over enterprise AI heeft een blinde vlek in de levenscyclus: gidsen over het uitrollen van een agent zijn overal te vinden; gidsen over het buitengebruik stellen van een agent zijn uiterst zeldzaam. De provisioning-helft van de levenscyclus is uitvrijgebreid gedocumenteerd — identiteit, scopes, budgetten, evaluatie, lancering. De decommissioning-helft wordt behandeld zoals organisaties alle einden behandelen: als iets dat vanzelf wel goed komt. Dat gebeurt niet, en het identiteitsonderzoek van 2026 schetst wat "vanzelf goed komen" oplevert. Gravitee's 2026 survey work laat zien dat enterprise agent-vloten ongeveer verdubbelen in een kwartaal, terwijl slechts ongeveer een vijfde van de teams agent-identiteiten überhaupt individueert — en de onzichtbare laag die het resultaat is, de populatie van credentials en actors die niemand kan toeschrijven, kan agents en credentials bevatten die nooit goed buiten gebruik zijn gesteld: de pilot die eindigde maar waarvan de service account dat niet deed, de workflow die werd vervangen door een betere terwijl de key van de oude agent bleef werken, het experiment van de vertrokken engineer dat nog steeds een token vasthoudt. Niet-buitengebruik gestelde agents zijn dark matter in de meest vermijdbare vorm — massa die aan de onzichtbare laag wordt toegevoegd, niet door gehaaste provisioning, maar door afwezige off-boarding. Deze post schrijft de ontbrekende helft van de levenscyclus: wat het buitengebruik stellen van een agent daadwerkelijk inhoudt (het is veel meer dan het stoppen van een proces), het zesstappen-playbook — inventariseren, omleiden, intrekken, bewaren, tombstonen, verifiëren — waarom auditverplichtingen van onmiddellijke algehele verwijdering vaak het verkeerde instinct maken voor de records, en het structurele punt eronder: pensioen is goedkoop en betrouwbaar in exacte verhouding tot hoe goed de agent werd beheerd toen deze actief was, wat decommissioning het definitieve argument maakt voor het platform — en de eerste vraag die u moet stellen over elke agent die u staat op het punt te maken.
Provisioning is eenvoudig goed te doen omdat alles eraan in de tegenwoordige tijd staat en gemotiveerd is: een team wil de agent, er zijn budgetten, checklists worden gevolgd omdat de lancering ervan afhangt. Buitengebruikstelling keert elk van die voorwaarden om, en daarom faalt het stilzwijgend en vaak. De motivatie is weg — het team is overgestapt op de vervanging, de sponsor van de pilot is van team veranderd, niemand's OKR zegt "schakel dingen uit." De kennis is weg — de engineer die weet waar de key van de agent leeft is vertrokken, en de agent zelf verschijnt in geen enkele inventaris omdat deze nooit is geïndividueerd. En de prikkel is omgekeerd — iets uitschakelen riskeert het breken van een afhankelijkheid die iemand is vergeten, terwijl het laten draaien vandaag niets zichtbaars riskeert; dus de rationele zet, lokaal, is altijd om het te laten staan. Het resultaat is dat het mechanisme ongehinderd draait: wanneer provisioning de inventaris en buitengebruikstelling inhaalt, hopen identiteiten en credentials zich op, zelfs nadat hun oorspronkelijke workloads zijn verdwenen — en de specifiek agentische escalatie is dat het overblijfsel geen inerte key is maar lopende autonomie: een niet-buitengebruik gestelde agent zit er niet zomaar als aanvalsoppervlak, hij blijft handelen, geld uitgeven en gegevens aanraken onder een doel dat niemand meer beheert. De incidenten van het jaar bieden de waarschuwing in het algemeen: gecompromitteerde of zich misdragende agents worden ingeperkt door in te trekken wat ze bezitten, en een agent waarvan niemand zich herinnert dat deze iets bezit, is de agent die niet kan worden ingeperkt, omdat deze niet kan worden gevonden. Decommissioning, uitgevoerd als een discipline, is hoe een omgeving haar telling zuiver houdt — en de telling is, zoals de dark-matter-analyse aantoont, het fundament waar al het andere op staat.
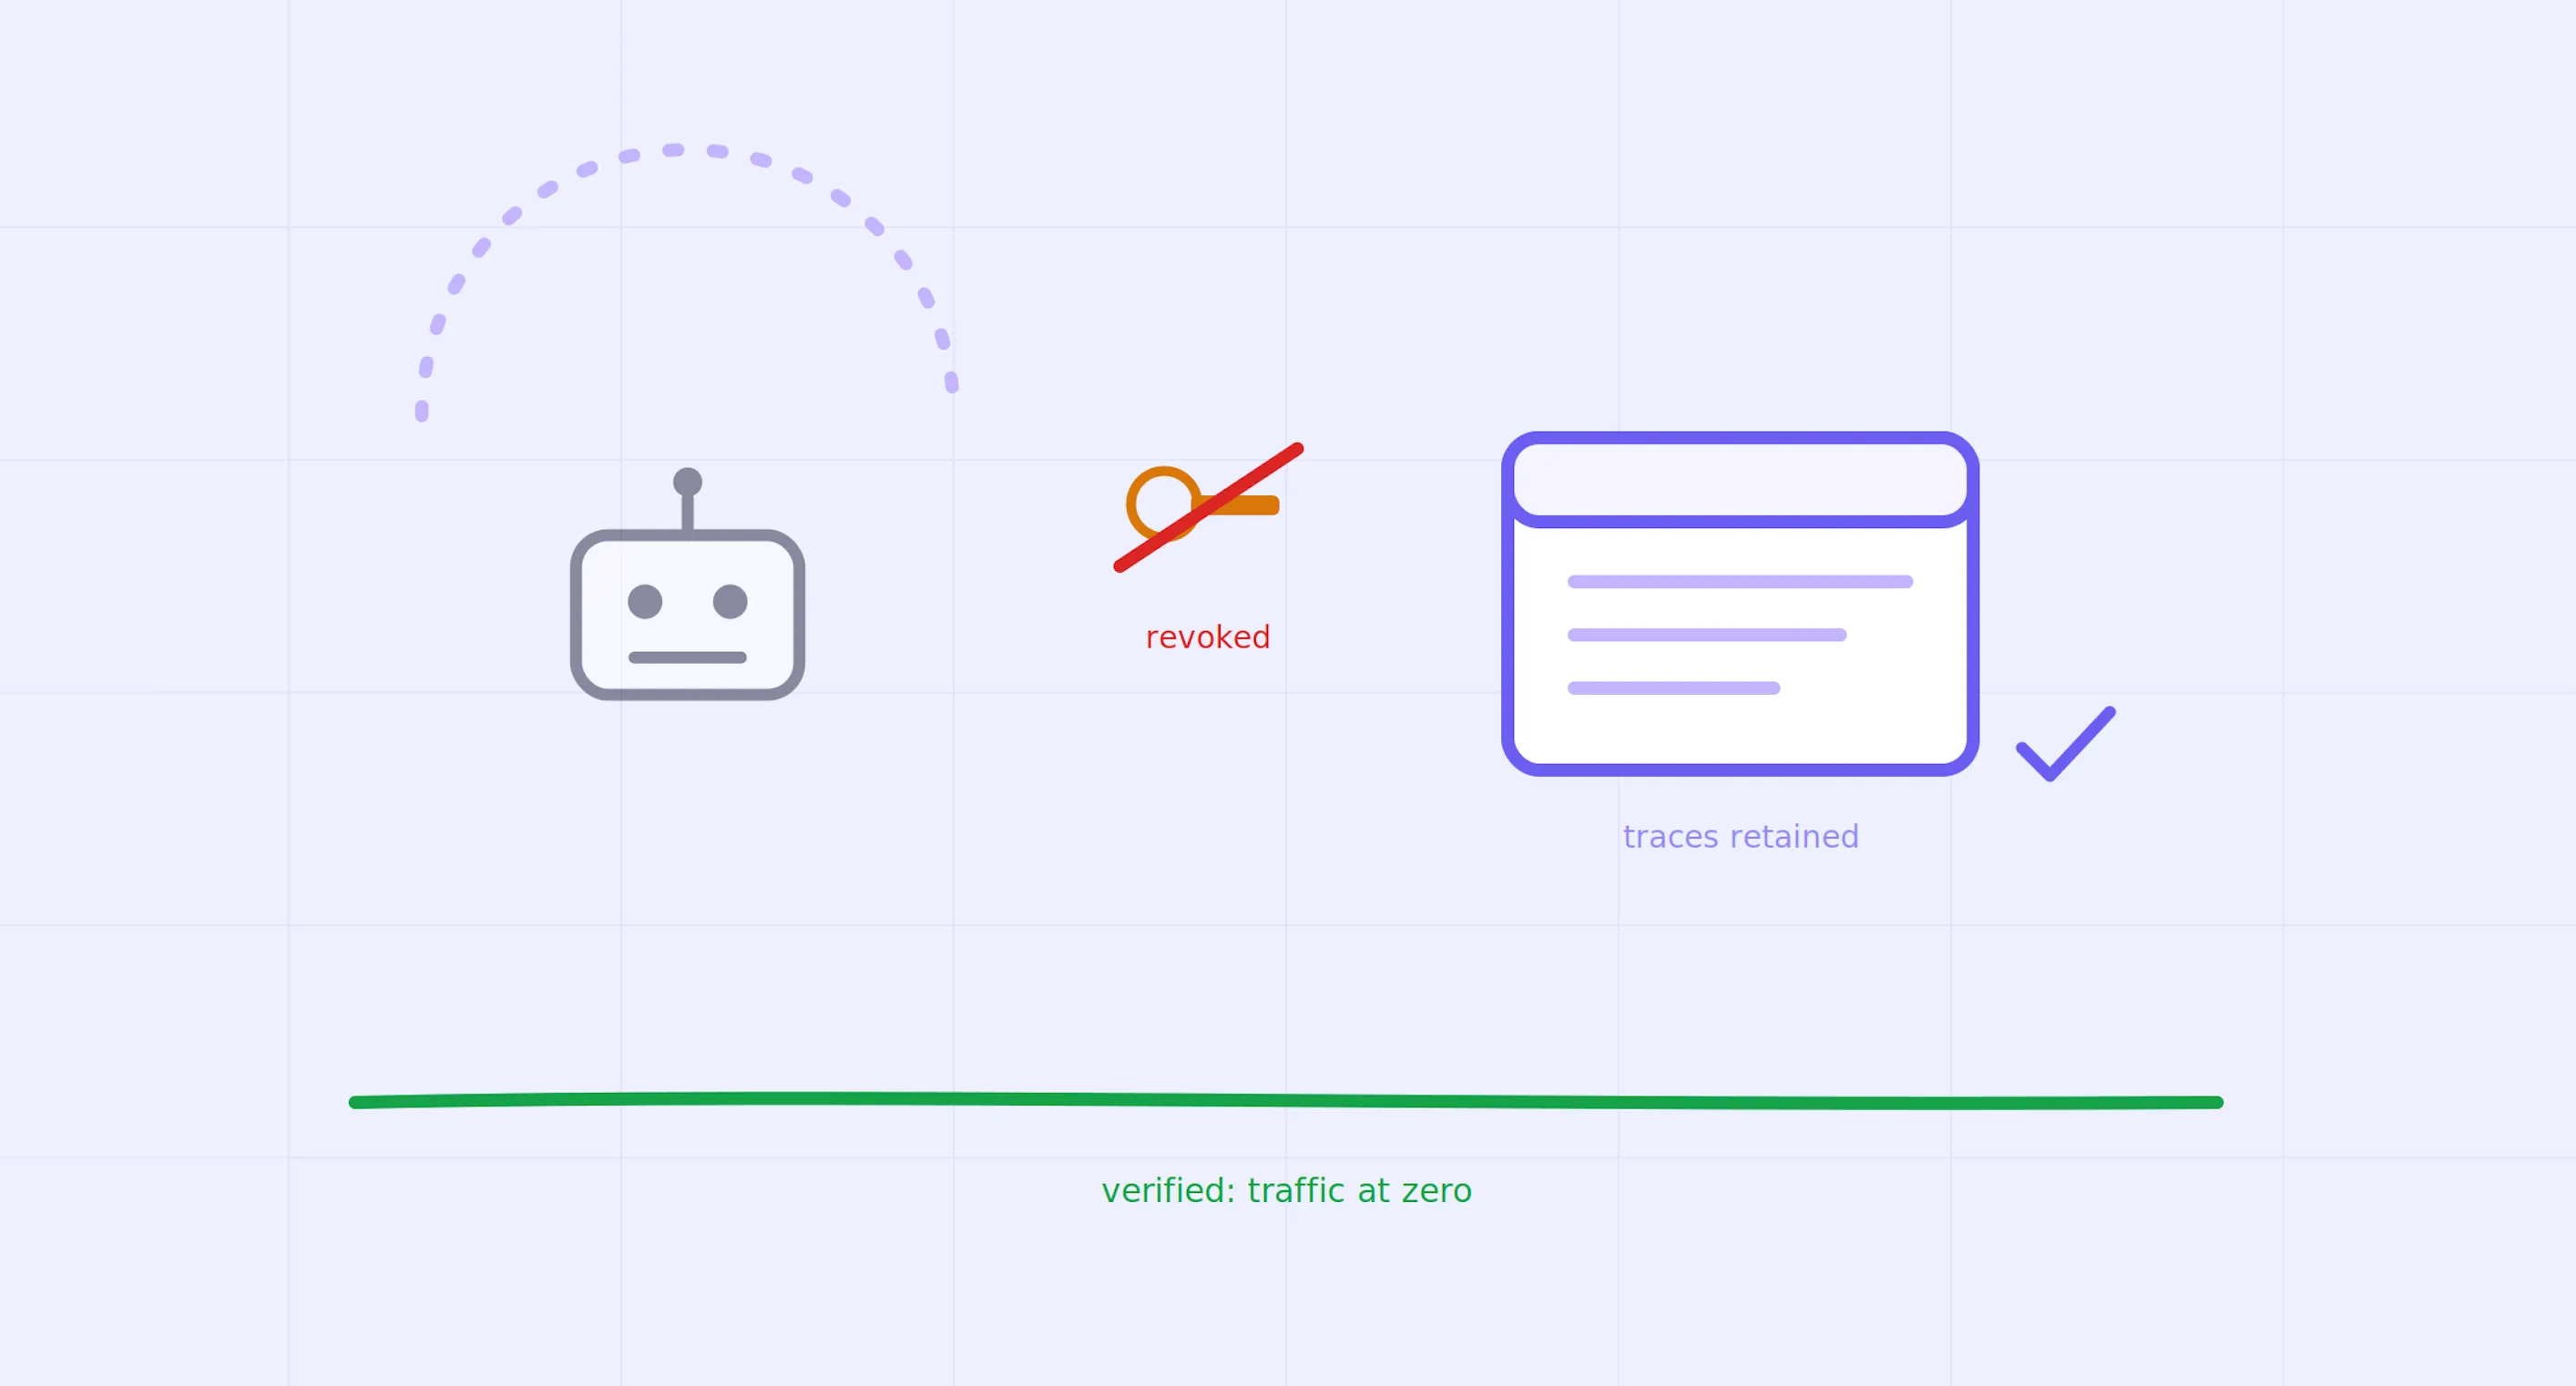
Hier is de procedure die de literatuur overslaat, in de volgorde die de klassieke failure modes voorkomt. Inventariseren: som alles op wat de agent bezit en aanraakt — credentials (allemaal: de officiële en de kopieën), tool-scopes, budgetregels, geplande triggers, wachtrijen die hij verbruikt, systemen die hem aanroepen, dashboards die ernaar verwijzen. De inventarisatie is triviaal als de agent is geïndividueerd op een plane en archeologisch als dat niet zo was; hoe dan ook, het overslaan ervan is hoe stap drie de productie verstoort. Omleiden (en leegmaken): voordat er iets wordt ingetrokken, bevriest u de inname en verplaatst u de afhankelijke elementen — geplande triggers uitgeschakeld zodat er geen nieuw werk begint, wachtrijen leeggemaakt of overgedragen, actieve runs gecheckpoint of laten voltooien, child-agents gestopt, en aanroepers gericht op een opvolger via een agent-level service-alias, workflow-registry, gateway-route, of welke indirectielaag het applicatieplatform ook onderhoudt, zodat downstream workflows nooit een dood nummer bellen. Afhankelijke elementen die bellen via een indirectielaag migreren met één gewijzigde entry; afhankelijke elementen die het eindpunt hardcoded hebben, zijn een gecoördineerde migratie — dezelfde gefaseerde cutover-discipline die geldt voor modeldeprecations, één laag hoger toegepast. Eén voorbehoud dat de manier van buitengebruikstelling bepaalt: omleiden past bij geplande vervanging, terwijl een gecompromitteerde of onveilige agent meestal fail closed moet gaan — aanroepers krijgen fouten, geen stille opvolger die slechte aannames erft. Intrekken: elke credential ongeldig gemaakt (het intrekken van de credential trekt de kopieën ervan in — het zijn dezelfde credentials), scopes verwijderd, identiteit uitgeschakeld, en — waar de agent een toegewezen virtueel account heeft of een betrouwbaar gepropageerde identifier waar budgetregels mee overeenkomen — de uitgavenregel afgedwongen op nul zodat geen verdere model-calls de gateway passeren: de inperkingshebomen uit het incident-runbook, permanent overgehaald. Bewaren: de stap waar het verwijderingsinstinct de mist in gaat — de sporen, beslissingen, guardrail-uitkomsten en evaluatiehistorie van een buiten gebruik gestelde agent dragen vaak bewaarplichten (audit, legal hold en het eigen leren van de organisatie) die langer meegaan dan de actor, terwijl andere records kunnen vallen onder dataminimalisatie, contractuele, privacy- of klantverwijderingsplichten die het tegenovergestelde voorschrijven; buitengebruikstelling brengt de agent tot zwijgen zonder amnesie, wat wordt bewaard en voor hoe lang volgt geschreven beleid in plaats van instinct, en centrale spooropslag is wat die scheiding mogelijk maakt in plaats van aspirationeel (the audit posture). Voeg kennisoverdracht hierin samen: de prompts, scopes, eval-cases en uit incidenten afgeleide regels die de agent heeft verzameld, zijn de erfenis van zijn opvolger — het migreren ervan is hoe de verificatielaag van de omgeving zich over generaties heen opbouwt in plaats van te resetten. Tombstonen: houd een buitengebruikstellingsrecord bij — in de agent-registry, CMDB, governance-ledger of auditdatabase — dat de buiten gebruik gestelde identiteit herleidbaar houdt tot een echte principal met een eigenaar en een einddatum, en voorkomt dat de naam stilzwijgend hergebruikt wordt om verouderde rechten te erven; waar het platform de identiteit samen met de registratie van de agent verwijdert, leeft de tombstone in het governance-system-of-record in plaats van in de runtime. Verifiëren: voer vier controles uit tegen het attributierecord — succesvol verkeer toegeschreven aan de buiten gebruik gestelde agent (moet nul zijn; al het andere betekent dat intrekking onvolledig is of dat er een alternatieve credential bestaat), mislukte pogingen die ingetrokken credentials presenteren (de goedaardige handtekening van een kopie die de inventarisatie heeft gemist, nu uitgesloten), succesvolle calls van ongedocumenteerde identiteiten die mappen naar dezelfde workload, en verkeer dat de afhankelijkheden van de agent bereikt buiten de beheerde route om. De meest waardevolle output van het playbook is vaak deze controle: de kopie of de omzeiling opgevangen door telemetrie in plaats van door een incident.

Dit is waar TrueFoundry past, en het argument is het playbook structureel gelezen: elke stap is goedkoop waar het operationele leven van de agent via een beheerde laag liep, en duur in verhouding tot hoeveel ervan eromheen liep. Inventarisatie is een query wanneer de agent een geregistreerde principal is waarvan de scopes, het budget en het verkeer plane-records zijn (access control; analytics) — en een forensisch project wanneer de toegang een gedeelde key is die in omgevingsvariabelen is geplakt, wat het dark-matter provisioning-patroon is dat zijn voorspelbare einde vindt. Omleiden is één registry- of route-entry waar afhankelijke elementen bellen via een indirectielaag die het platform onderhoudt, en een gecoördineerde migratie van meerdere teams waar ze eindpunten hardcoded hebben gemaakt. Intrekking is chirurgisch waar identiteit is geïndividueerd — één principal uitgeschakeld, niets anders verstoord — en collateraal waar credentials werden gedeeld, wat is hoe buitengebruikstellingen voor onbepaalde tijd worden uitgesteld: niemand durft de key in te trekken die elf andere dingen gebruiken. Bewaren is eenvoudiger en betrouwbaarder waar sporen centraal werden opgenomen per verzoek onder een gedefinieerd beleid, en kwetsbaar waar bewijs is verspreid over vluchtige opslag lokaal bij de uitrol. Zelfs verificatie — de controle op nul verkeer — is precies het mechanisme voor attributiepercentages dat de dark-matter-analyse voorstelde, uitgevoerd voor één principal. Wat de achterwaarts werkende conclusie van deze post oplevert: decommissioning is een provisioning test. De vraag "hoe zouden we dit uitschakelen?" — gesteld op de dag van de lancering, vóór het eerste verzoek — auditeert in één zin of de agent beheerd wordt geboren: geïndividueerde identiteit, uit taken afgeleide scopes, gehandhaafd budget, gealiaseerde afhankelijke elementen, centrale sporen. Een agent waarvan de creatie deze vraag kan beantwoorden, gaat in een middag met pensioen; een agent waarvan de creatie dat niet kan, heeft de organisatie vooraf verplicht tot een archeologisch project of, waarschijnlijker, tot het nooit meer buiten gebruik stellen ervan — en "het nooit meer buiten gebruik stellen," vermenigvuldigd over omgevingen waarvan Gravitee's data uit 2026 aantoont dat ze in een kwartaal ongeveer verdubbelen, is hoe onzichtbare lagen ontstaan. De twee einden van de levenscyclus zijn dezelfde discipline in een andere tijdsvorm.

Reikwijdte en openheid. Het 6-stappen playbook is een redactionele synthese — praktijk voor levenscyclusbeheer uit de wereld van service-accounts en workload-identiteit, aangepast aan agents en geïnformeerd door de resultaten uit identiteitsenquêtes die worden geciteerd in onze dark-matter- en identiteitstelling-analyses — geen standaard; name bewaarstappen kruisen wettelijke en regelgevende verplichtingen die variëren per jurisdictie en industrie, en niets hier is juridisch advies of vervangt juridisch advies over wat moet worden bewaard en voor hoe lang. Ons belang is het bekendgemaakte en inmiddels vertrouwde belang: het playbook is goedkoop op een beheerd plane en duur daarbuiten, en wij verkopen het plane — daarom hebben we de procedure zelf leverancier-neutraal gehouden (elke stap is uitvoerbaar op elke stack die voorziet in geïndividueerde identiteit, intrekbare scopes, gehandhaafde budgetten, gealiaseerde routing en centrale sporen) en de productmapping geframed als een afhankelijkheidsverklaring in plaats van een differentiator. Twee opmerkingen over functionaliteiten voor de nauwkeurigheid: TrueFoundry's virtuele modellen zijn routing op modelniveau — een stabiele naam over provider-targets heen — geen agent-service registry, daarom noemt de omleidingsstap de indirectielaag in algemene termen; en agent-identiteit op het platform is één-op-één met de registratie van de agent en momenteel in beta, dus de tombstone in dit playbook is een record dat uw governance-systeem bijhoudt, geen levenscyclus-status van het platform. Twee beperkingen ten opzichte van het artikel. Ten eerste dekt het playbook de operationele footprint van de agent; agents laten ook outputs achter — geschreven documenten, gewijzigde records, beïnvloede beslissingen — waarvan de levenscyclus behoort tot de systemen die ze vasthouden, en het buiten gebruik stellen van de actor oordeelt niet over de artefacten. Ten tweede gaan tombstoning en bewaren ervan uit dat de organisatie historie wil, en er zijn legitieme dataminimalisatieregimes die het tegenovergestelde voorschrijven voor bepaalde records; waar bewaarplichten en verwijderingsplichten botsen, is dat de afweging van een jurist, niet van een engineer. Wat we duidelijk zullen beweren is de kloof die deze post dient te dichten: de industrie heeft de geboortehelft van de agent-levenscyclus duizend keer geschreven en de doodshelft bijna nooit, slechte buitengebruikstelling is een vermijdbare bijdrager aan de laag van onzichtbare agents die iedereen nu onderzoekt, en de omgevingen die zichtbaar blijven zullen de omgevingen zijn die "hoe zouden we dit uitschakelen?" behandelen als een launch-gate vraag — omdat agents, net als al het andere dat een enterprise draait, ook met pensioen gaan.
Er worden geen directe citaten gebruikt; de context van de enquête is geparafraseerd uit het geciteerde Gravitee-rapport, en het playbook is een redactionele synthese in plaats van een nalevingsstandaard — bewaar- en verwijderingsverplichtingen variëren per jurisdictie, en niets hier is juridisch advies. Ons commerciële belang in het platform waarop het playbook leunt, is vermeld in de tekst; de procedure zelf is uitvoerbaar op elke stack die de genoemde functionaliteiten biedt. Product functionaliteiten zijn geparafraseerd uit openbare documentatie die actueel was op het moment van schrijven; de productafbeeldingen zijn TrueFoundry's eigen documentatiemiddelen, gereproduceerd met bronvermelding.
TrueFoundry AI Gateway levert een latentie van ~3–4 ms, verwerkt 350+ RPS op 1 vCPU, schaalt moeiteloos horizontaal en is klaar voor productie, terwijl LiteLLM last heeft van hoge latentie, moeite heeft boven een gemiddeld aantal RPS, geen ingebouwde schaling heeft en het meest geschikt is voor lichte workloads of prototypes.





Het laatste nieuws, artikelen en bronnen in je inbox



















