



November 10, 2026
|
5 min leestijd


Krijg direct toegang tot een live TrueFoundry-omgeving. Implementeer modellen, stuur LLM-verkeer aan en verken het volledige platform — je sandbox is binnen enkele seconden klaar, creditcard niet vereist.


De razendsnelle manier om je modellen te bouwen, volgen en implementeren!
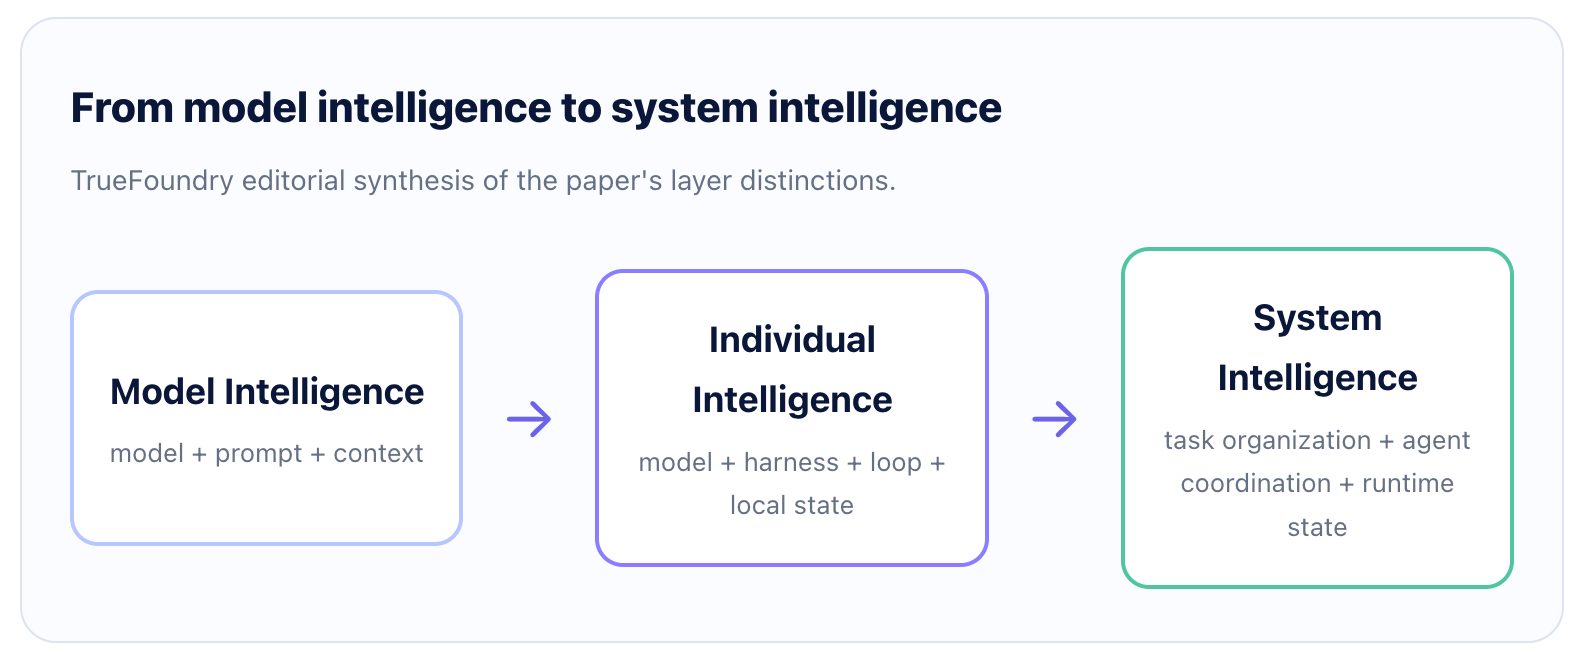
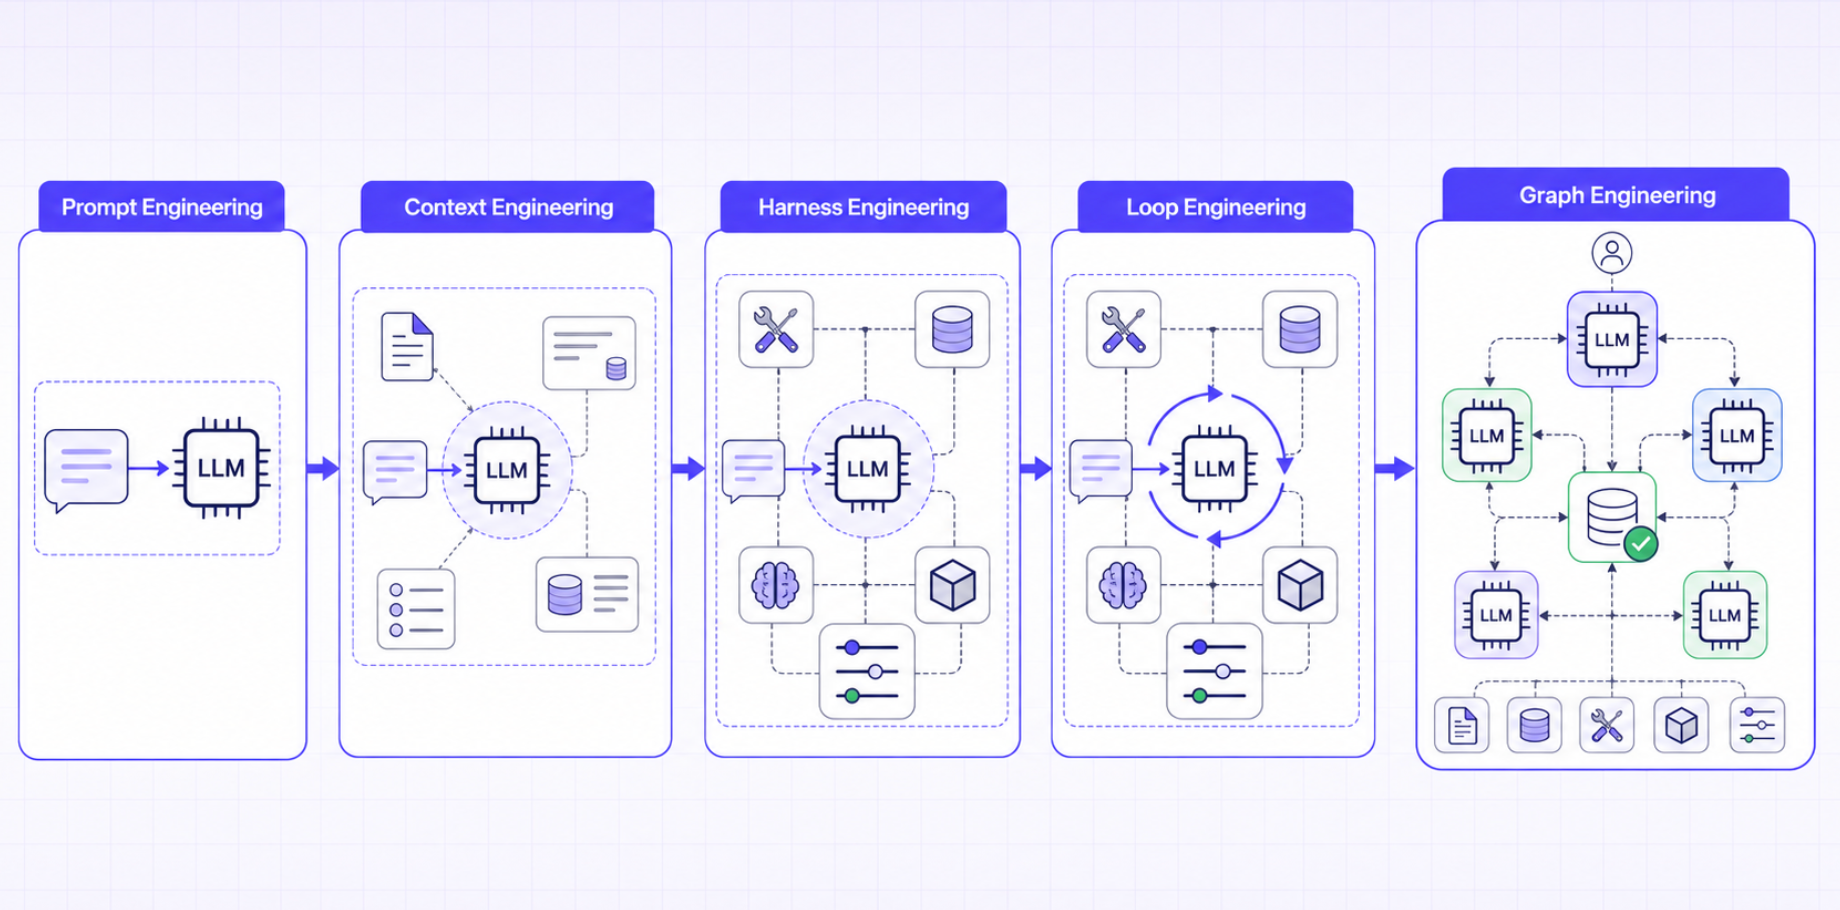
Een nieuw onderzoek dat Graph Engineering voorstelt als een opkomend paradigma biedt een nuttige hiërarchie voor ontwikkelaars van agents: prompting en context vormen een model-call; een harness en loop veranderen dat model in een persistente agent; organisatie op graph-niveau coördineert meerdere agents, werkstructuren en runtime states tot één systeem.
Het overzicht plaatst Prompt Engineering, Context Engineering, Harness Engineering, Loop Engineering en Graph Engineering op verschillende lagen in plaats van ze als concurrerende termen te behandelen. Prompt en context werken het dichtst bij de inference. Harness Engineering breidt het model uit met persistente en uitvoerbare mogelijkheden over calls heen. Loop Engineering organiseert de herhaalde interactie met die mogelijkheden. Graph Engineering richt zich op de organisatie op systeemniveau.
Die scheiding is nuttig omdat "agent framework" vaak heel verschillende zaken op één hoop gooit. Een tool-schema, een sessie-store, een sandbox, een goedkeuringscontrolepunt en een retry-loop zijn niet hetzelfde type element, zelfs als één SDK ze via één API beschikbaar maakt.
Het gedeelte over Harness Engineering in de paper groepeert vier gebieden:
Het cruciale punt is de reikwijdte. Harness Engineering is niet simpelweg "geef het LLM tools". Het gaat om de persistente runtime waarin die tools, geheugens, skills, uitvoeringsgrenzen en controles bruikbaar blijven over meerdere calls heen.
Dit is waar TrueForge een opvallend directe koppeling heeft met het vocabulaire van de paper. De huidige documentatie van TrueForge omschrijft het als een open-source agent harness—de runtimelaag rond een LLM die de execution loop uitvoert en MCP-tools, skills, sandboxing, goedkeuringen, subagents, contextbeheer en persistente sessie-state met elkaar verbindt.
De koppeling is niet louter rhetorisch. De serverdocumentatie van TrueForge vermeldt dat de server een turn plant, het model aanroept, tools uitvoert, stappen streamt, pauzeert voor menselijke goedkeuring bij gevoelige acties, de context slank houdt voor lange taken en sessies behoudt bij herverbindingen en herstarts. De SDK maakt Agent, Session, Turn, Event en Delta tot expliciete runtime-objecten.
TrueForge houdt de productgrens ook zuiver. Het vereist niet de TrueFoundry AI Gateway om te draaien. De openbare productpagina geeft aan dat de harness zelfstandig werkt; het koppelen van de gateway voegt beheerde toegang tot modellen, MCP's en skills toe. Dat is belangrijk voor de draagbaarheid, omdat de open runtime gescheiden kan blijven van het enterprise policy-vlak eromheen.
De paper maakt een nuttig onderscheid: Harness Engineering bepaalt welke mogelijkheden en bronnen persistent beschikbaar zijn en hoe ze worden georkestreerd; Loop Engineering bepaalt hoe die mogelijkheden herhaaldelijk worden aangeroepen en aangepast naarmate de taak-state verandert.
Dat klinkt subtiel totdat er in productie iets misgaat.
Dit is ook de reden waarom een iteration_limit niet moet worden verward met een verifier. Een runtime kan een ontspoorde uitvoering stoppen; het kan niet voor elke applicatie de juiste domeinspecifieke definitie van "voltooid" afleiden.
Het overzicht ondersteunt niet zomaar de producten van TrueFoundry of eerdere redactionele claims. Wat het wél biedt, is een onderzoekstaxonomie die het gemakkelijker maakt om verschillende grenzen die in deze publicatiereeks zijn verdedigd, precies te formuleren. Vijf korte regels uit die eerdere reeks tonen de continuïteit aan:
Samen gelezen is de volgorde bewust gekozen: de loop maakt één agent operationeel; de harness maakt de mogelijkheden duurzaam; de graph organiseert het werk boven de individuele loop; en gateways kunnen geselecteerde gedeelde grenzen beheren zonder te beweren dat ze de graph zelf bezitten.
Het argument uit de paper voor Graph Engineering begint bij een structurele beperking, niet bij de claim dat "multi-agent altijd beter is". Sommige taken vereisen heterogene expertise, onderling afhankelijke subtaken, parallel werk, onafhankelijke verificatie en persistente state die geen enkele individuele agent-loop overzichtelijk kan organiseren.
Meer tools in één harness stoppen of meer tokens in één context laden lost dat organisatieprobleem niet noodzakelijk op. Het maakt het centrale uitvoeringspunt hooguit groter.
Dat onderscheid is waardevol voor architectuurbeoordelingen. Vraag jezelf af, voordat je meer agents toevoegt, of het probleem daadwerkelijk een systeem-organisatieprobleem is:
Het onderzoek verdeelt Graph Engineering in drie onderling verbonden perspectieven. Deze taxonomie is nuttiger dan generieke "multi-agent orchestratie", omdat elk perspectief andere foutmodi en andere infrastructuurvereisten kent.
De derde categorie—Runtime State Management—is in productie bijzonder belangrijk. Een ontworpen workflow vertelt je wat er *zou moeten* gebeuren. Gedeelde runtime state moet je vertellen wat er *werkelijk is* gebeurd, wat geldig blijft, wat is mislukt en waar de uitvoering veilig kan worden hervat.
De paper maakt expliciet onderscheid tussen state-registratie, foutlokalisatie en herstel bij storingen. Dat is een sterkere insteek dan observabiliteit zien als een verzameling traces achteraf. De runtime-historie maakt deel uit van het vermogen van het systeem om veilig door te gaan.
Deze grens moet expliciet zijn. TrueForge is een agent harness. Het kan de runtime zijn binnen een agentic graph-node; het moet niet worden omschreven als een oplossing die automatisch een willekeurige graph van taken, services, mensen, databases en andere agents beheert.
Een productie-graph kan worden gedefinieerd in applicatiecode, een orchestratie-framework, een workflow-engine of een ander systeem. Sommige nodes kunnen TrueForge-agents zijn. Andere kunnen deterministische services, queues, menselijke beoordelingsstappen, evaluators, batch-jobs, databases of externe agents zijn.
Dat geeft ons een heldere architectuur:
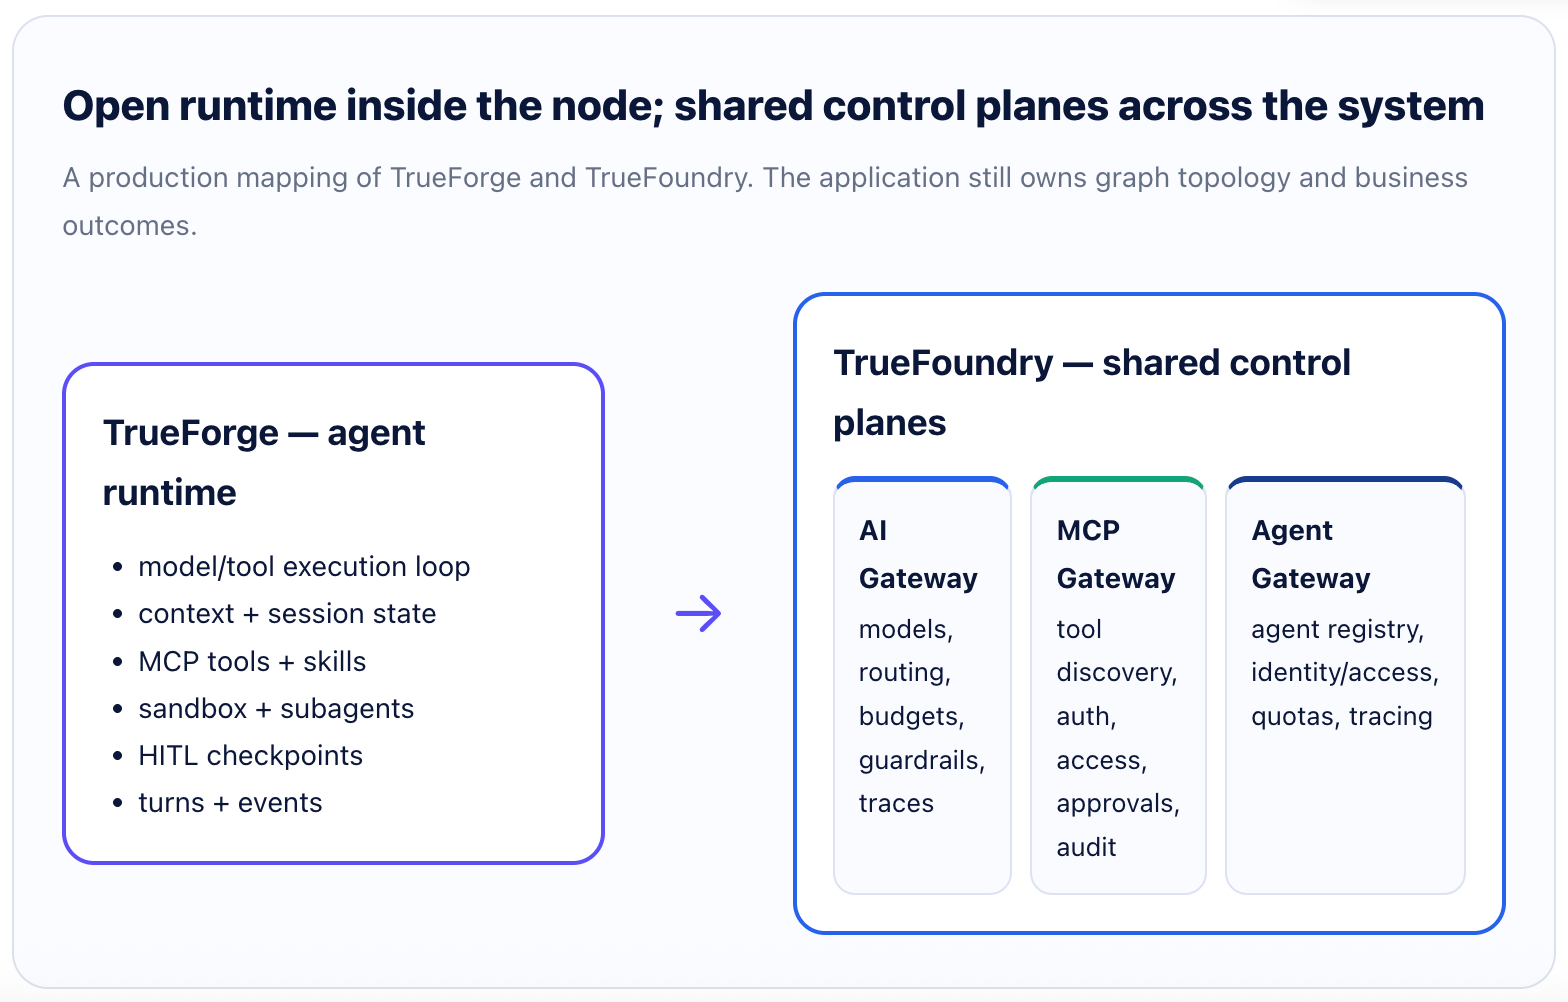
De overstap van één agent naar een graph vermenigvuldigt het aantal operationele raakvlakken. Verschillende nodes kunnen verschillende modellen kiezen, andere tools aanroepen, onafhankelijk budgetten verbruiken, andere rechten vereisen en afzonderlijke traces genereren. Als elke node de provider-authenticatie, autorisatielogica, tool-policy en kostenbeheersing lokaal inbouwt, leidt de organisatie op systeemniveau al snel opnieuw tot versnippering van de infrastructuur.
Dit is waar de TrueFoundry Gateways de harness aanvullen.
TrueFoundry positioneert de AI Gateway momenteel als het gemeenschappelijke model-vlak voor uniforme provider-toegang, routing en fallbacks, access control op modelniveau, budgetten, rate limits, guardrails en observabiliteit. In een graph betekent dit dat het modelbeleid gecentraliseerd blijft, zelfs als de uitvoering over meerdere nodes is verdeeld.
MCP Gateway centraliseert de ontdekking van en beheerde toegang tot tools en MCP-servers, inclusief authenticatie, access control, downstream-wachtwoorden, goedkeuringen en controleerbaarheid voor al het verkeer dat erdoorheen wordt geleid. Dat sluit naadloos aan bij de aandacht in de paper voor functionaliteitsfundamenten: het systeem heeft in toenemende mate behoefte aan een expliciet overzicht van welke mogelijkheden bestaan, wie ze mag gebruiken en onder welke voorwaarden.
De huidige documentatie over de Agent Gateway van TrueFoundry beschrijft een gecentraliseerd agent-register, identiteits-/toegangsbeheer, quota/budgetten en tracing/controle op agentniveau. Dit helpt om een groeiend agent-landschap overzichtelijk te houden. Maar dit moet niet worden verward met taak-graph-orchestratie; het registreren en beheren van agents is niet hetzelfde als het bepalen van de graph-topologie die ze coördineert.
Een van de sterkste productiegerichte gedeelten van het artikel gaat over Runtime State Management. Er wordt in betoogd dat gedistribueerde systemen meer nodig hebben dan taakdefinities en communicatiepaden. Ze hebben een betrouwbaar overzicht nodig van vastgelegde state-overgangen, herkomst (provenance), huidige verplichtingen, storingen en herstelgrenzen.
Het Agent → Session → Turn → Event-model van TrueForge levert hierin nuttige lokale informatie. Een sessie begrenst één probleem en behoudt de gesprekshistorie; turns volgen elkaar op binnen die sessie; events beschrijven modelberichten, MCP-initialisatie, tool-antwoorden, goedkeuringsvereisten, voltooiing en subagent-threads. Dat maakt de lokale execution loop op een bruikbaar niveau reconstrueerbaar.
Op systeemschaal zijn lokale event-streams echter slechts een deel van de oplossing. Een omvangrijke graph-run moet mogelijk het volgende met elkaar correleren:
Dat is het verschil tussen "we hebben traces" en "we kunnen het uitgevoerde systeem reconstrueren".
Het overzicht vraagt zich ten slotte af of de huidige versnipperde stack zou kunnen evolueren naar een graph-native agent operating system. Het stelt zich taken, agents, mogelijkheden en runtime states voor als getypeerde en geversioneerde eersteklas objecten, met gedeelde services voor scheduling, capability-discovery, persistente state, provenance-logging, rechtenhandhaving, checkpointing, replay, rollback en observabiliteit op graph-niveau.
Dat is een nuttige stip op de horizon, maar het moet niet worden verward met huidige marketingtaal.
TrueForge en de TrueFoundry Gateways bieden verschillende bouwstenen die zo'n toekomstig fundament nodig zou hebben: een open uitvoerings-runtime, persistente sessies/events, toegang tot functionaliteit via MCP, sandboxing, goedkeuringen, controle-vlakken voor modellen/tools/agents, budgetten, identiteit en traces. Maar de huidige stack biedt niet automatisch het in de paper voorgestelde universele getypeerde graph-fundament, structurele transacties, structuurevolutie over de hele graph of een universele graph-scheduler.
Deze afbakening maakt het productverhaal juist sterker. We kunnen beschrijven wat er vandaag de dag bestaat zonder te beweren dat we een onderzoeksagenda hebben voltooid die de paper zelf omschrijft als toekomstige infrastructuur.
De paper is een overzicht en conceptuele synthese, geen bewijs dat elke complexe taak multi-agent moet worden. De term "System Intelligence" is het door de auteurs voorgestelde kader, geen gestandaardiseerd volwassenheidsmodel voor de industrie.
Evenzo claimt dit artikel niet dat TrueForge of TrueFoundry "Graph Engineering" implementeert zoals gedefinieerd in de paper. De zuivere koppeling is specifieker:
Onthulling: TrueFoundry publiceert dit artikel, ontwikkelt de TrueFoundry AI/MCP/Agent Gateways en onderhoudt TrueForge. Productclaims zijn beperkt tot het huidige openbare materiaal van TrueFoundry en TrueForge. De koppeling van de onderzoekstaxonomie uit de paper aan deze producten is een redactionele analyse van TrueFoundry; noch de paper, noch de auteurs ervan beoordelen of ondersteunen TrueFoundry. Auteursvermeldingen in de referentielijst identificeren de individuele auteur van de geciteerde TrueFoundry-artikelen; verwijzingen in de tekst verwijzen naar die artikelen als TrueFoundry-publicaties.
TrueFoundry AI Gateway levert een latentie van ~3–4 ms, verwerkt 350+ RPS op 1 vCPU, schaalt moeiteloos horizontaal en is klaar voor productie, terwijl LiteLLM last heeft van hoge latentie, moeite heeft boven een gemiddeld aantal RPS, geen ingebouwde schaling heeft en het meest geschikt is voor lichte workloads of prototypes.





Het laatste nieuws, artikelen en bronnen in je inbox



















