October 24, 2026
|
5 minutos de lectura


Obtenga acceso instantáneo a un entorno TrueFoundry en vivo. Implemente modelos, dirija el tráfico de LLM y explore la plataforma completa: su sandbox estará listo en segundos, sin necesidad de tarjeta de crédito.



¡Una forma increíblemente rápida de crear, rastrear e implementar sus modelos!
Toda decisión de acceso empresarial depende de la gestión de identidades y accesos. Ya sea que un usuario abra un documento, una API reciba una solicitud o un agente de IA invoque una herramienta, las organizaciones deben identificar quién solicita el acceso y si dicha solicitud debe ser aprobada.
Durante años, los sistemas IAM gestionaban principalmente a empleados, socios, contratistas, aplicaciones y cuentas de servicio. Ese perímetro se ha expandido. Las empresas ahora necesitan gestionar identidades de usuario, identidades de máquina, microservicios, API, agentes de IA y flujos de trabajo autónomos que operan en entornos de nube distribuidos.
Esta guía explica qué es el IAM, cómo funciona la gestión de identidades y accesos, los cuatro pilares del IAM y por qué el IAM tradicional se queda corto para las cargas de trabajo de IA. También explica cómo TrueFoundry amplía los conceptos de IAM para gobernar agentes de IA, llamadas a modelos, herramientas MCP y registros de auditoría.
Gestión de identidades y accesos (IAM) se refiere a las políticas, procesos y tecnologías que garantizan que las identidades autorizadas accedan a los recursos aprobados. El significado de IAM va más allá del inicio de sesión. Incluye autenticación, autorización, gobernanza de identidades, aplicación de políticas, auditoría de accesos, informes y administración del ciclo de vida.
En esencia, un sistema IAM responde a tres preguntas cada vez que se solicita acceso: ¿Quién o qué realiza la solicitud? ¿Está esa identidad autorizada para realizar la acción? ¿Existe evidencia de esta solicitud para futuras revisiones, investigaciones o cumplimiento normativo?
El IAM ayuda a las personas adecuadas a obtener acceso seguro a los recursos correctos en el momento oportuno. También reduce el riesgo de acceso no autorizado al aplicar políticas de acceso a empleados, contratistas, aplicaciones, servicios, dispositivos móviles, API y cargas de trabajo de IA.
La gestión moderna de identidades y accesos también mejora la eficiencia operativa. Reduce el trabajo manual de aprobación, agiliza el aprovisionamiento de usuarios y ayuda a los administradores de sistemas a gestionar cuentas de usuario, roles, privilegios y niveles de acceso en todos los sistemas empresariales.
El IAM es un pilar de la ciberseguridad porque la mayoría de las medidas de seguridad dependen de la identidad. El cifrado protege los datos confidenciales. Los controles de red gestionan las conexiones. El IAM decide si una identidad verificada debe acceder a información confidencial en primer lugar.
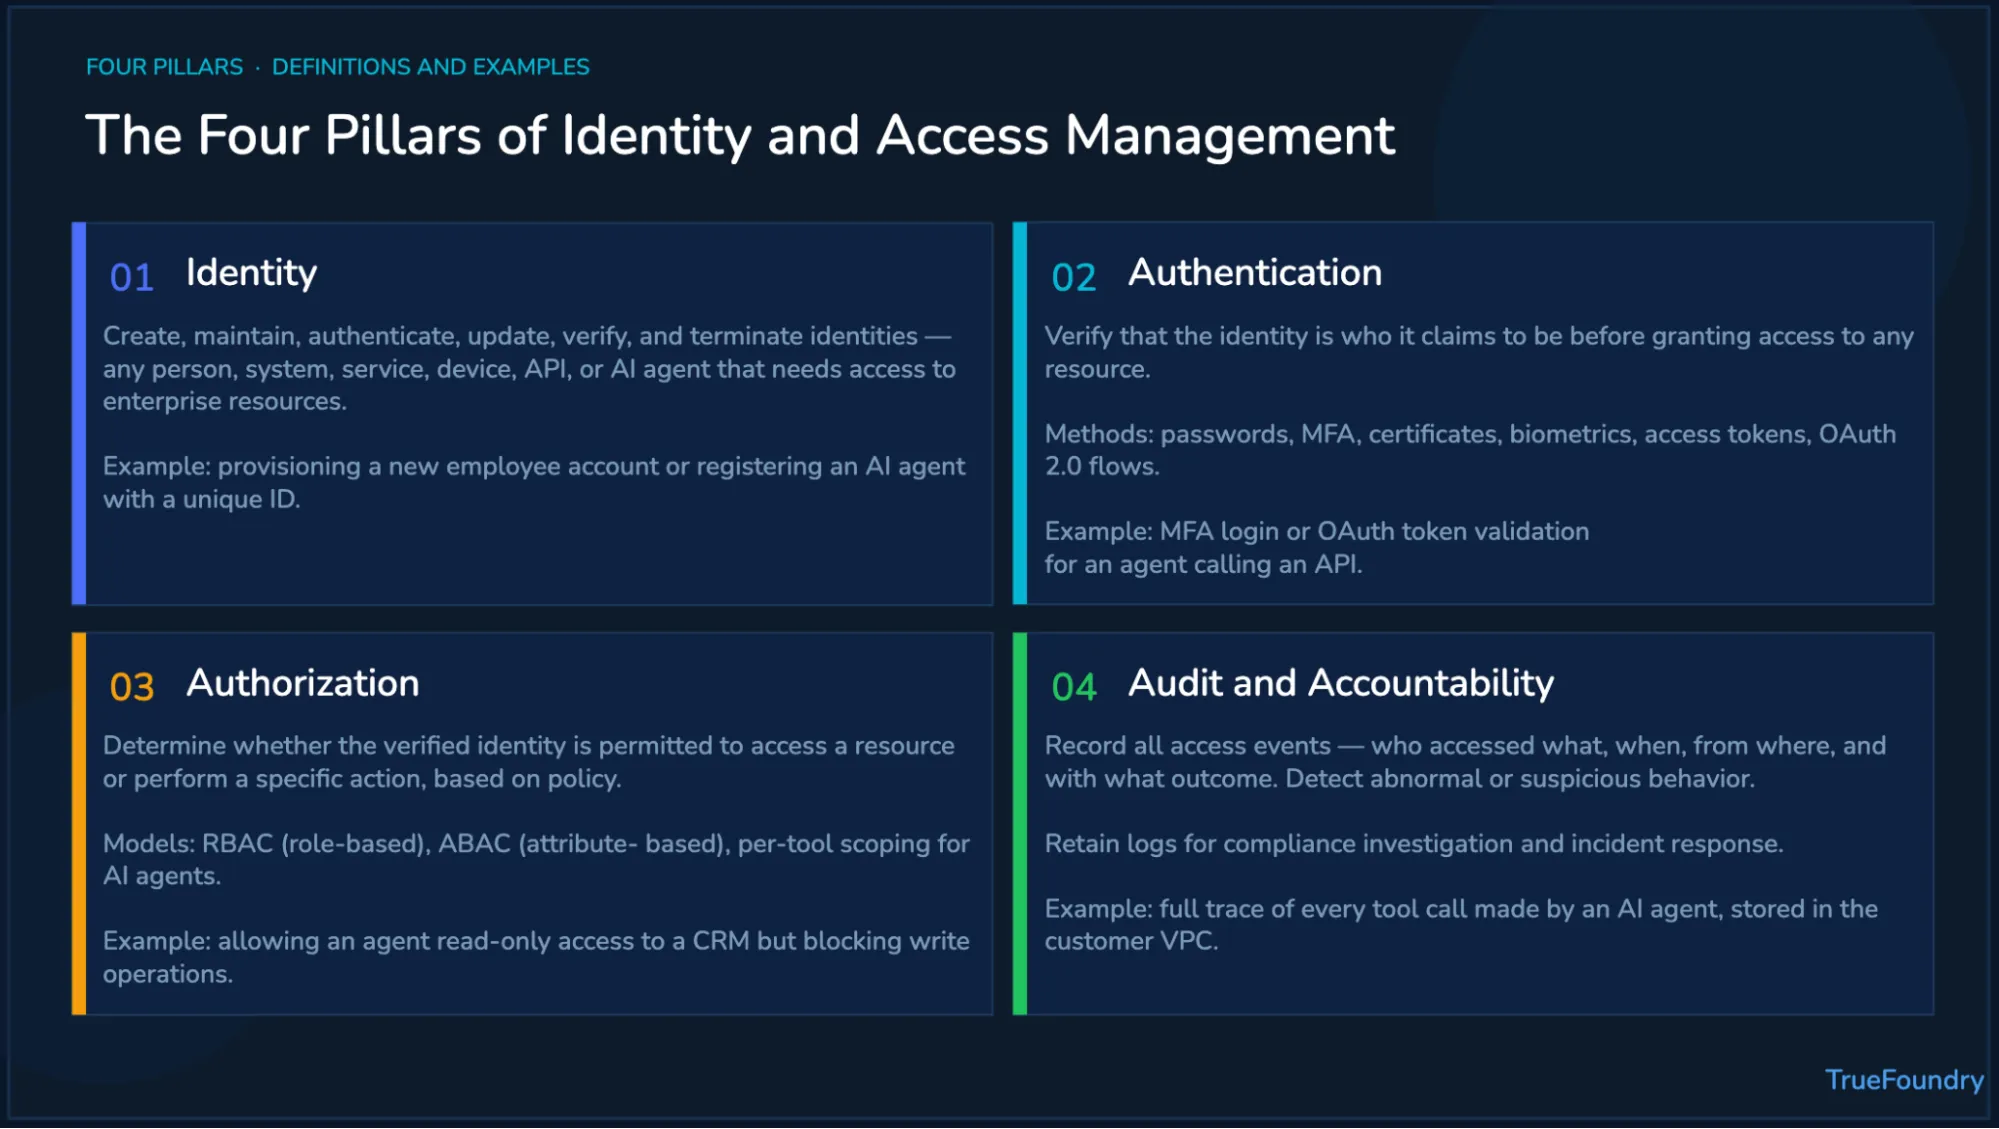
Los cuatro pilares de la gestión de identidades y accesos son la identidad, la autenticación, la autorización y la rendición de cuentas mediante auditoría. Cada pilar cubre una parte diferente del ciclo de vida del acceso. Juntos, ayudan a las empresas a controlar el acceso, mejorar la experiencia del usuario y reducir los riesgos de seguridad.
La identidad es el registro que representa a una persona, servicio, aplicación, dispositivo o agente de IA. Un sistema de gestión de identidades crea, mantiene, verifica, actualiza y elimina dichos registros cuando los usuarios o sistemas cambian.
Este pilar abarca información de identidad como nombres, roles, departamentos, propiedad de dispositivos, cuentas de servicio y permisos asignados. También incluye las credenciales que ayudan a demostrar que una entidad es legítima durante las comprobaciones de acceso posteriores.
La autenticación verifica que una identidad sea genuina antes de que comience el acceso. Las contraseñas, claves de seguridad, certificados, datos biométricos, tokens de acceso y la MFA pueden servir como factores de autenticación para los sistemas empresariales.
Protocolos como Security Assertion Markup Language ayudan a los sistemas de identidad de confianza a compartir una aserción de seguridad con los proveedores de servicios. Estos patrones admiten el SSO y el acceso remoto, al tiempo que reducen la fricción de los inicios de sesión repetidos para los equipos distribuidos.
La autorización determina qué puede hacer una identidad verificada una vez que la autenticación se ha completado con éxito. Asigna usuarios, roles, grupos, dispositivos, aplicaciones o agentes a recursos y acciones aprobados.
Las empresas utilizan el control de acceso basado en roles, los controles basados en atributos y las políticas de control de acceso para satisfacer diferentes necesidades. Un representante de ventas puede acceder a las oportunidades de los clientes, mientras que las herramientas financieras permanecen restringidas bajo políticas de gestión de acceso independientes.
La auditoría y la responsabilidad garantizan que las decisiones de acceso se registren, revisen e investiguen cuando sea necesario. Los equipos realizan un seguimiento de los intentos de acceso, los resultados de las políticas, el comportamiento inusual de los usuarios y los cambios de permisos en los sistemas empresariales.
Este pilar respalda la gobernanza interna y los requisitos normativos externos. También ayuda a los equipos de seguridad a detectar usos indebidos, investigar incidentes y fortalecer los programas de protección de datos tras la aparición de patrones de acceso sospechosos.
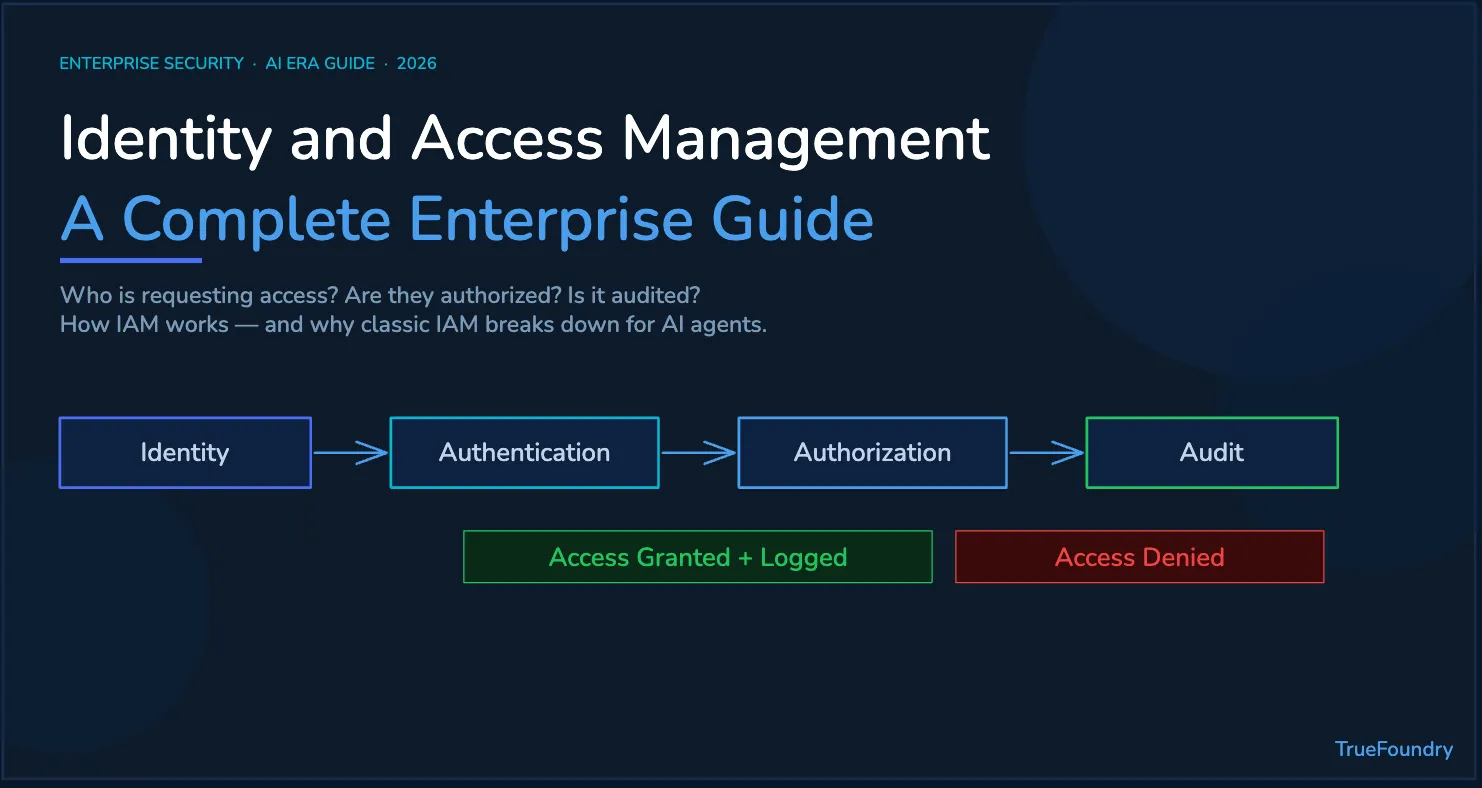
Un flujo de trabajo típico de gestión de identidades y accesos sigue cuatro pasos: verificación de identidad, autenticación, autorización y registro de auditoría. El flujo parece sencillo, aunque los entornos empresariales reales lo hacen complejo al abarcar aplicaciones, usuarios, dispositivos, API y servicios en la nube.
En primer lugar, un sistema IAM recibe una solicitud de acceso a un recurso empresarial. El solicitante puede ser un usuario humano, una aplicación, una cuenta de servicio, un agente de IA o una identidad de máquina. A continuación, el sistema IAM verifica la identidad mediante el proceso de autenticación requerido.
Si la autenticación se realiza correctamente, el sistema IAM evalúa las políticas de acceso. Comprueba si la identidad cuenta con los derechos de acceso, roles de usuario, estado del dispositivo, contexto de ubicación y atributos de seguridad necesarios. Si la solicitud no supera estas comprobaciones, se deniega el acceso.
Si la solicitud está permitida, se concede el acceso y se registra. El registro de auditoría debe capturar la identidad, el recurso, la acción, la marca de tiempo, el resultado de la política y el contexto. Esta evidencia ayuda a los equipos de seguridad a cumplir con los requisitos de cumplimiento e investigar posibles brechas de datos.
Las grandes empresas suelen integrar la gestión de identidades y accesos con proveedores como Microsoft Entra ID, anteriormente Azure Active Directory, u Okta. Estas soluciones centralizan los requisitos de autenticación, las políticas de acceso y la gobernanza de identidades en toda la infraestructura de TI.
La autenticación adaptativa también puede utilizar el contexto, las señales de riesgo y el aprendizaje automático para ajustar las decisiones de acceso. Por ejemplo, el trabajo remoto desde un dispositivo no gestionado puede requerir una verificación más estricta que un inicio de sesión desde una red corporativa de confianza.
La gestión de identidades y accesos tradicional se diseñó para usuarios humanos e identidades de aplicaciones conocidas. Los sistemas modernos de inteligencia artificial plantean un desafío diferente. Los agentes de IA pueden llamar a modelos, abrir herramientas, recuperar datos y ejecutar flujos de trabajo sin intervención humana directa.
Esto es importante porque la gestión de identidades y accesos clásica asume eventos de ciclo de vida predecibles. Un usuario se incorpora, recibe acceso, cambia de rol y, finalmente, se marcha. Los agentes de IA funcionan de forma distinta: pueden ejecutarse continuamente, heredar permisos de manera dinámica y tomar decisiones en todos los sistemas en tiempo real.
Los principios de confianza cero (Zero Trust) ayudan a enmarcar el problema. Las empresas no deben confiar en una solicitud solo porque provenga de una red interna, una cuenta de servicio de confianza o una aplicación aprobada. Cada llamada a un modelo, invocación de herramienta y acción de flujo de trabajo sigue necesitando una autorización consciente de la identidad.
Los agentes de IA pueden invocar herramientas, llamar a API, consultar bases de datos, actualizar tickets y ejecutar flujos de trabajo de forma autónoma. Esto crea un nuevo desafío de identidad. Las organizaciones necesitan saber qué agente actuó, bajo qué autoridad lo hizo y si la acción estaba permitida.
Muchos equipos utilizan cuentas de servicio compartidas para resolver esto rápidamente. Ese patrón genera una responsabilidad débil, ya que varios agentes pueden operar bajo la misma identidad. También dificulta las pistas de auditoría cuando los equipos necesitan determinar quién inició una acción.
El mejor patrón es una identidad de agente vinculada a la identidad del usuario y al contexto de la tarea. Esto reduce el exceso de permisos y genera pruebas más claras para los equipos de seguridad. También disminuye el riesgo de acceso no autorizado durante los flujos de trabajo autónomos.
Los entornos empresariales modernos incluyen miles de identidades de máquina. Estas representan aplicaciones, microservicios, API, agentes de IA, contenedores, scripts de automatización, flujos de trabajo e integraciones de servicio a servicio en entornos en la nube.
Las identidades de máquina pueden superar en volumen a los usuarios humanos. Esto hace que la gestión de credenciales, la emisión de tokens, la rotación de secretos, la creación de políticas de acceso y la gobernanza del ciclo de vida sean más difíciles de gestionar manualmente. Además, las revisiones manuales dejan de ser fiables a medida que los sistemas escalan.
Por tanto, un sistema de IAM debe admitir la autenticación máquina a máquina a escala empresarial. Debe autenticar servicios, regular llamadas a API, aplicar políticas de seguridad y conservar pruebas de auditoría sin añadir una fricción excesiva a los equipos de desarrollo.
Los agentes de IA a menudo necesitan permisos diferentes para distintas tareas. Un agente puede leer notas de CRM durante la clasificación de soporte, llamar a herramientas de facturación durante los reembolsos y consultar documentos internos durante la resolución de problemas. Cada flujo de trabajo necesita un alcance de permisos independiente.
El IAM tradicional suele basarse en roles de usuario estáticos. Los roles estáticos pueden otorgar permisos excesivos a los agentes u obligar a los administradores a crear muchas variantes de identidad. Ambos resultados aumentan la complejidad y debilitan el principio de menor privilegio.
El alcance dinámico de permisos otorga a los agentes solo el acceso necesario para la tarea actual. También permite a los equipos restringir el acceso por flujo de trabajo, modelo, herramienta, entorno y contexto de usuario. Aquí es donde la aplicación a nivel de puerta de enlace cobra importancia.
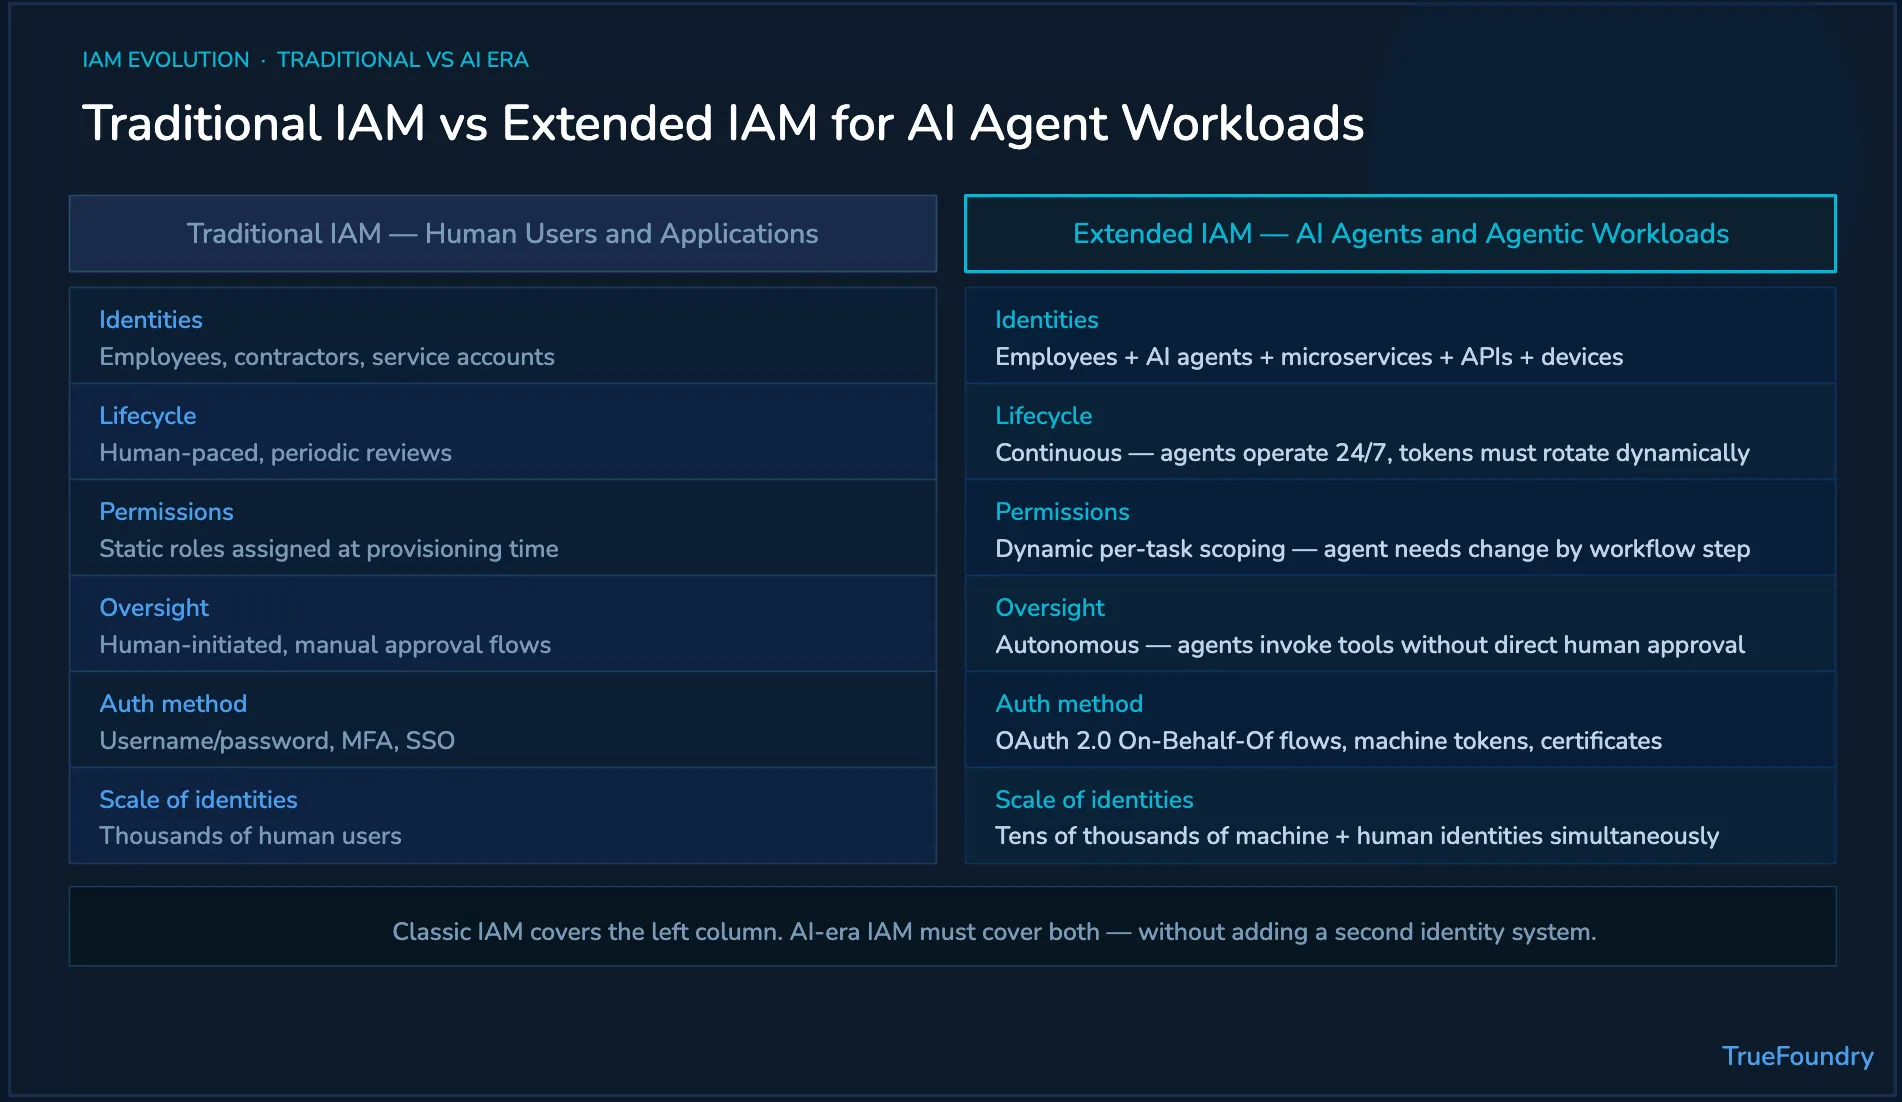
Las mejores prácticas convencionales de IAM siguen siendo válidas, aunque los agentes de IA necesitan controles de tiempo de ejecución más sólidos. Las empresas deben gobernar a los usuarios humanos, las identidades de máquina y los flujos de trabajo de agentes de forma conjunta. El objetivo es proporcionar un acceso seguro sin ralentizar el trabajo legítimo con IA.
Estas prácticas cobran mayor importancia durante la transformación digital. A medida que la IA se integra en soporte, ingeniería, finanzas, recursos humanos y operaciones, las organizaciones necesitan soluciones de gestión de acceso que se apliquen tanto a la actividad humana como a la autónoma.
TrueFoundry extiende los conceptos de IAM a las cargas de trabajo de IA en producción. Ayuda a las empresas a gobernar las llamadas a modelos, los comandos de herramientas MCP y las acciones de los agentes a través de una plataforma unificada puerta de enlace de IA (AI Gateway) implementada en la nube, VPC, entorno local o entorno aislado (air-gapped) del cliente.
La diferencia clave es la ubicación de la aplicación. La gestión de identidades y accesos (IAM) tradicional regula el acceso a aplicaciones y recursos. TrueFoundry aplica controles conscientes de la identidad en la capa de puerta de enlace, antes de que los agentes de IA accedan a modelos, herramientas, datos o sistemas empresariales.
Esto ayuda a las empresas a integrar controles de IAM en los flujos de trabajo de IA sin crear un segundo sistema de identidad desconectado. También permite a los equipos de seguridad definir quién puede utilizar qué modelo, qué herramienta y qué flujo de trabajo bajo políticas aprobadas.
Para los equipos de IA que crean sistemas conectados a herramientas, la puerta de enlace MCP segura es fundamental, ya que las herramientas pueden acceder a sistemas empresariales reales. TrueFoundry ofrece a los equipos un punto de control antes de que los agentes ejecuten esas llamadas a herramientas.
Reserve una demostración para ver cómo TrueFoundry extiende el IAM a modelos, agentes, herramientas, presupuestos y registros de auditoría.
TrueFoundry AI Gateway ofrece una latencia de entre 3 y 4 ms, gestiona más de 350 RPS en una vCPU, se escala horizontalmente con facilidad y está listo para la producción, mientras que LitellM presenta una latencia alta, tiene dificultades para superar un RPS moderado, carece de escalado integrado y es ideal para cargas de trabajo ligeras o de prototipos.





Las últimas noticias, artículos y recursos enviados a tu bandeja de entrada