November 6, 2026
|
5 minutos de lectura


Obtenga acceso instantáneo a un entorno TrueFoundry en vivo. Implemente modelos, dirija el tráfico de LLM y explore la plataforma completa: su sandbox estará listo en segundos, sin necesidad de tarjeta de crédito.


¡Una forma increíblemente rápida de crear, rastrear e implementar sus modelos!
Los componentes reutilizables de agentes aceleran la entrega. Sin embargo, también importan instrucciones, código, dependencias, credenciales, alcance de herramientas y salida de datos (egress) al entorno de ejecución (runtime). Por lo tanto, la seguridad requiere una decisión de admisión vinculada a la versión, no una insignia de confianza asociada a un nombre.
s, imágenes de contenedor y plantillas de servicio. Una skill puede codificar un procedimiento operativo de alto valor. Un servidor MCP puede convertir una API interna en una superficie de herramientas descubrible. Un agente preconstruido puede comprimir semanas de trabajo de orquestación en un punto de partida listo para desplegar. Esto resulta útil precisamente porque el componente trae consigo su propio comportamiento.
Esa misma propiedad genera el problema de seguridad. Un componente de agente no es únicamente código fuente. Puede contener instrucciones en lenguaje natural que alteren el comportamiento del modelo, scripts con efectos en el momento de la instalación, librerías de terceros, flujos de credenciales, esquemas de herramientas, destinos permitidos y supuestos sobre quién puede autorizar una acción. Un escaneo de malware convencional sigue siendo necesario, pero no responde a si una instrucción aparentemente inofensiva provoca la revelación de secretos, si una herramienta de solo lectura puede encadenarse en una ruta de escritura o si la instalación accede a un endpoint no declarado.
La abstracción adecuada es una canalización de control de admisión para entregables que conllevan comportamiento. La decisión debe vincularse a un estado inmutable, escalar la profundidad de la revisión según la capacidad, ejercitar comportamientos inciertos bajo contención y expirar cuando cambien los hechos sustanciales.
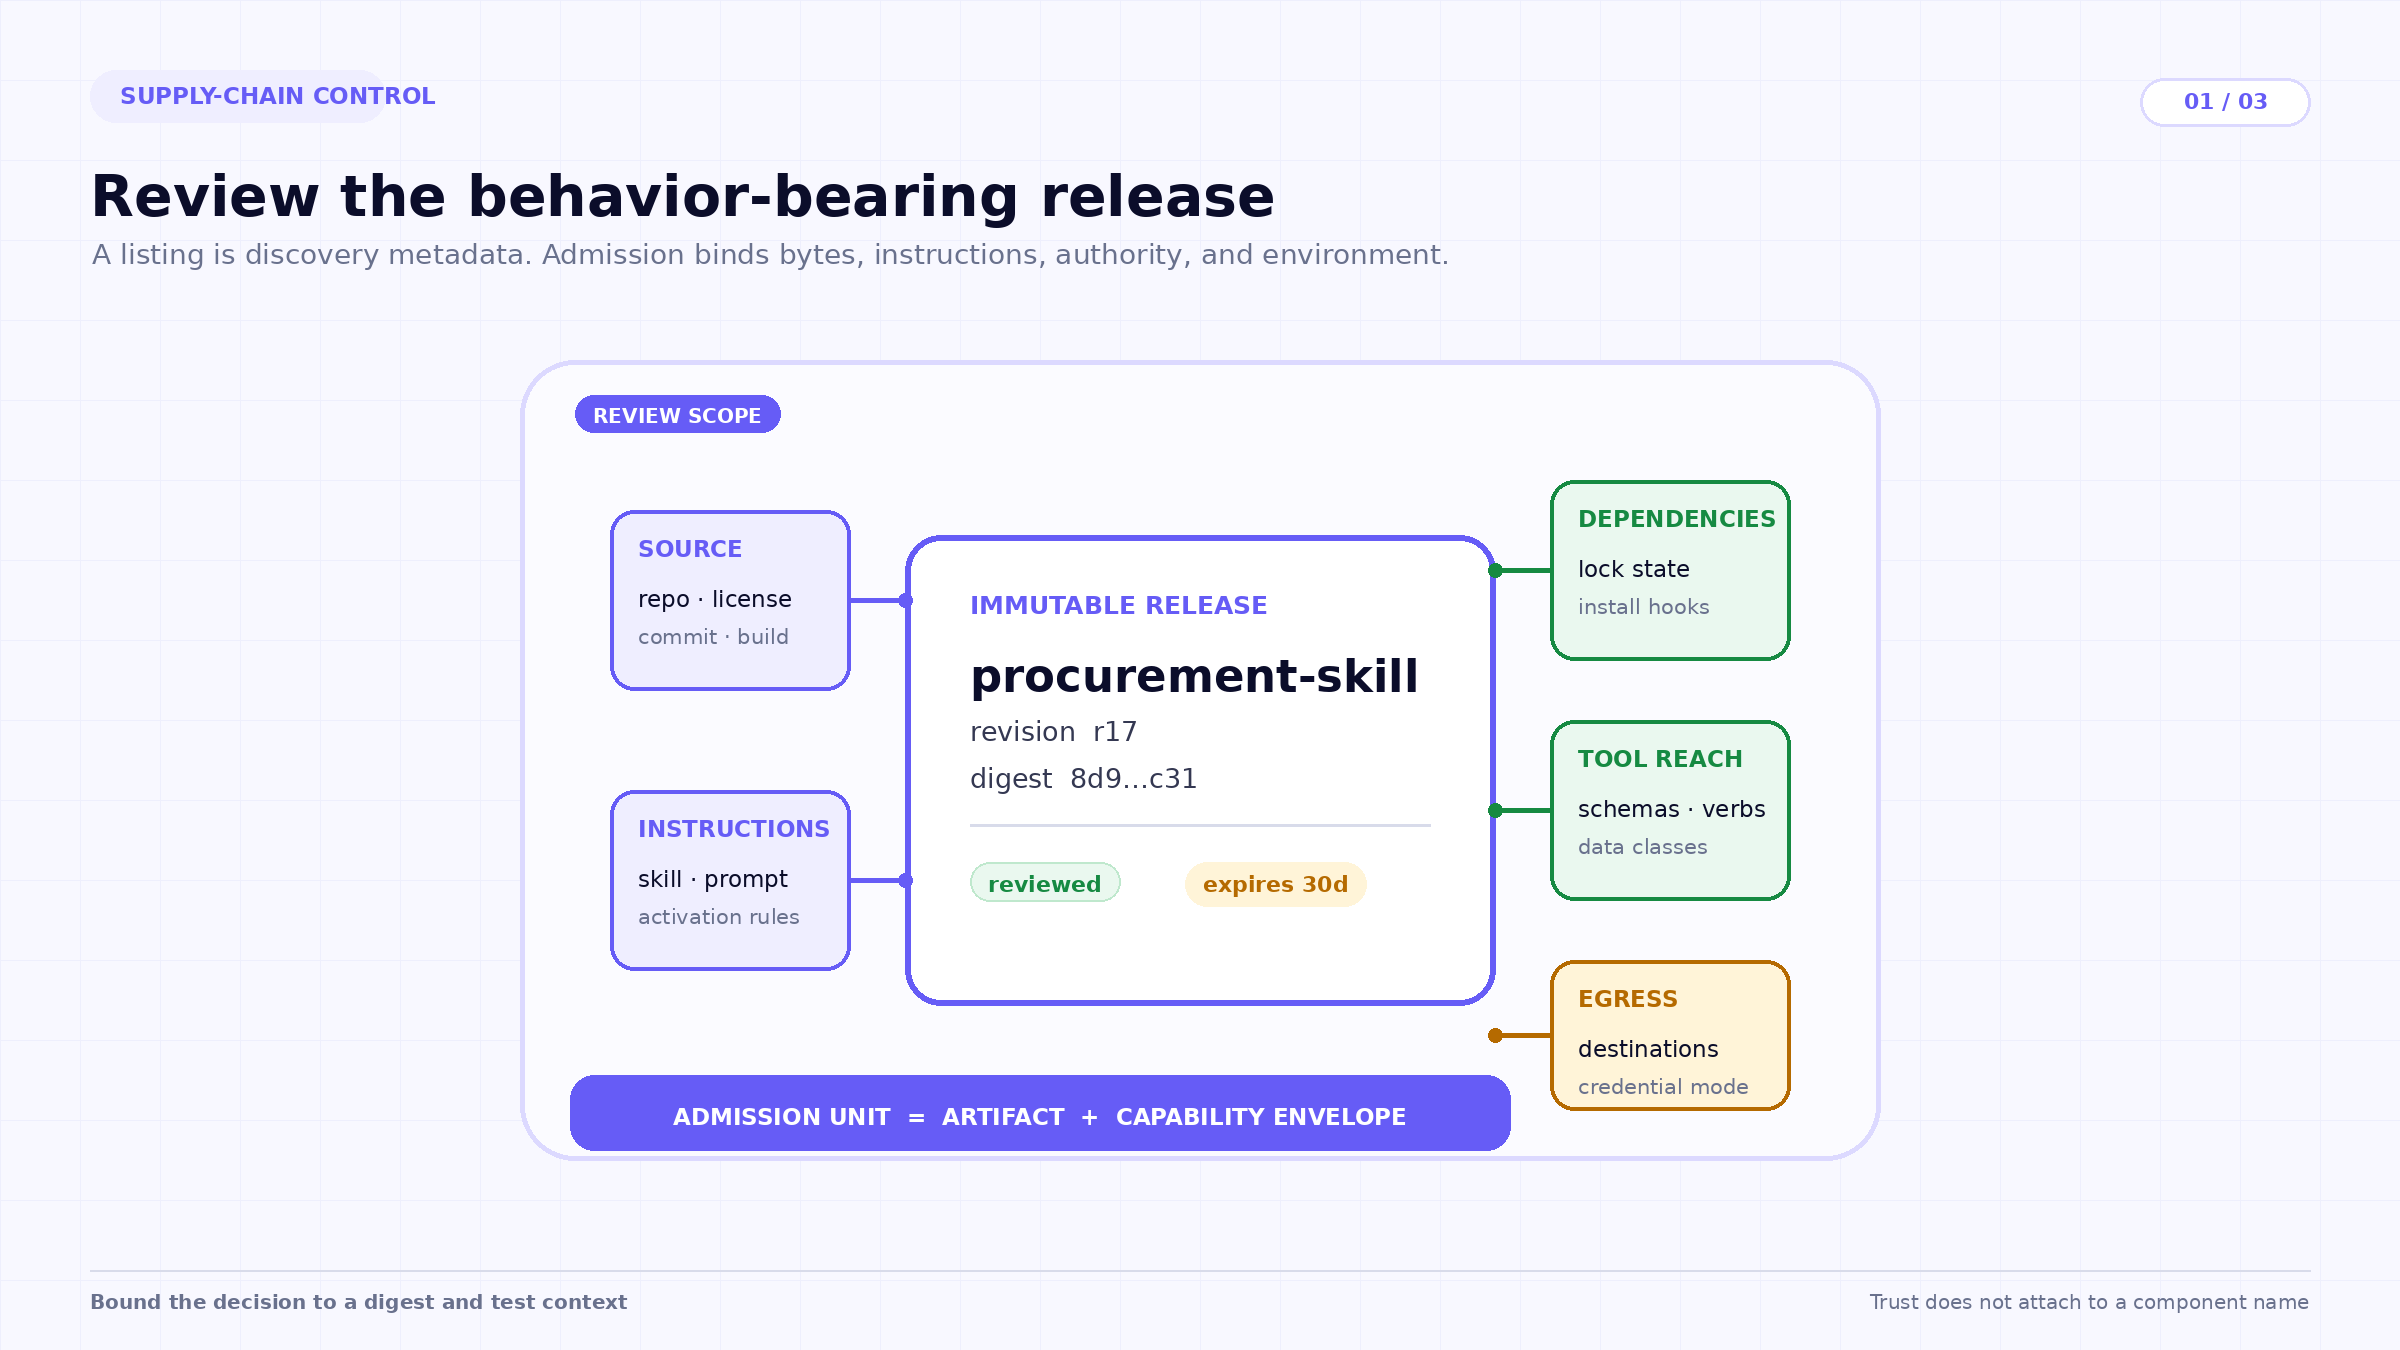
Una identidad de entrega práctica comienza con un commit de código fuente inmutable o un hash de contenido (digest). También debe registrar el repositorio y el desarrollador, la licencia, la receta de compilación (build recipe), el estado de bloqueo de dependencias (dependency lock), los archivos de instrucciones incluidos, las herramientas expuestas, los secretos solicitados, los destinos de red, las clases de datos y los pasos de instalación. El objetivo no es generar burocracia por sí misma, sino hacer que la decisión sea reproducible: un revisor debería ser capaz de precisar exactamente qué bytes y capacidades se evaluaron.
Aquí es donde las cadenas de suministro de agentes difieren de las librerías ordinarias. Dos entregas con código ejecutable idéntico pueden comportarse de forma distinta si sus instrucciones varían. Dos agentes con prompts idénticos pueden acarrear riesgos diferentes si uno recibe una herramienta de finanzas y el otro una herramienta de búsqueda pública. El comportamiento efectivo del componente surge del artefacto, del contexto del modelo y del entorno de ejecución, así como de la autoridad disponible durante la ejecución. Por tanto, el manifiesto necesita tanto los datos del artefacto como el paquete de capacidades (capability envelope) en el que se probó el componente; un digest por sí solo no puede describir el comportamiento resultante.
No todos los componentes merecen la misma ruta de revisión. Una skill compuesta únicamente de texto que resume un documento público presenta una superficie diferente a la de un servidor MCP capaz de rotar credenciales de producción. Sin embargo, "sin código ejecutable" no significa "sin riesgo de seguridad". Las instrucciones pueden contener Unicode oculto, directivas codificadas, reglas de activación engañosas, pasos de exfiltración de datos o directrices para ampliar permisos. Por el contrario, un servidor pequeño con código fuente puede ser de bajo riesgo si envuelve un endpoint de solo lectura documentado, utiliza dependencias fijadas (pinned dependencies), no custodia credenciales y no puede acceder a redes arbitrarias.
Un clasificador útil considera al menos cinco dimensiones: ejecución, sensibilidad de datos, autoridad, salida de datos (egress) y capacidad de doble uso. La ejecución evalúa si el componente contiene scripts, ganchos de instalación (install hooks), acceso a shell o carga dinámica. Los datos evalúan qué clasificaciones puede leer o emitir. La autoridad evalúa si las herramientas expuestas son de solo lectura, reversibles, mutables o destructivas. La salida de datos evalúa si los destinos son fijos, controlados por políticas o arbitrarios. La capacidad de doble uso evalúa si el componente puede escanear, explotar, manipular credenciales o modificar controles de seguridad, incluso cuando su propósito declarado sea defensivo.
La clasificación debe determinar los controles, no limitarse a la prioridad en la cola. Una skill de texto de bajo riesgo puede recibir comprobaciones estructurales, detección de contenido oculto, análisis de instrucciones y una prueba de comportamiento limitada. Un servidor MCP mutable debería añadir análisis de dependencias y flujo de secretos, inspección de esquemas, revisión de autenticación, ejecución dinámica restringida y pruebas negativas para operaciones no autorizadas. Un componente capaz de realizar acciones de seguridad ofensiva puede requerir una decisión de política independiente antes de que comience la revisión técnica.
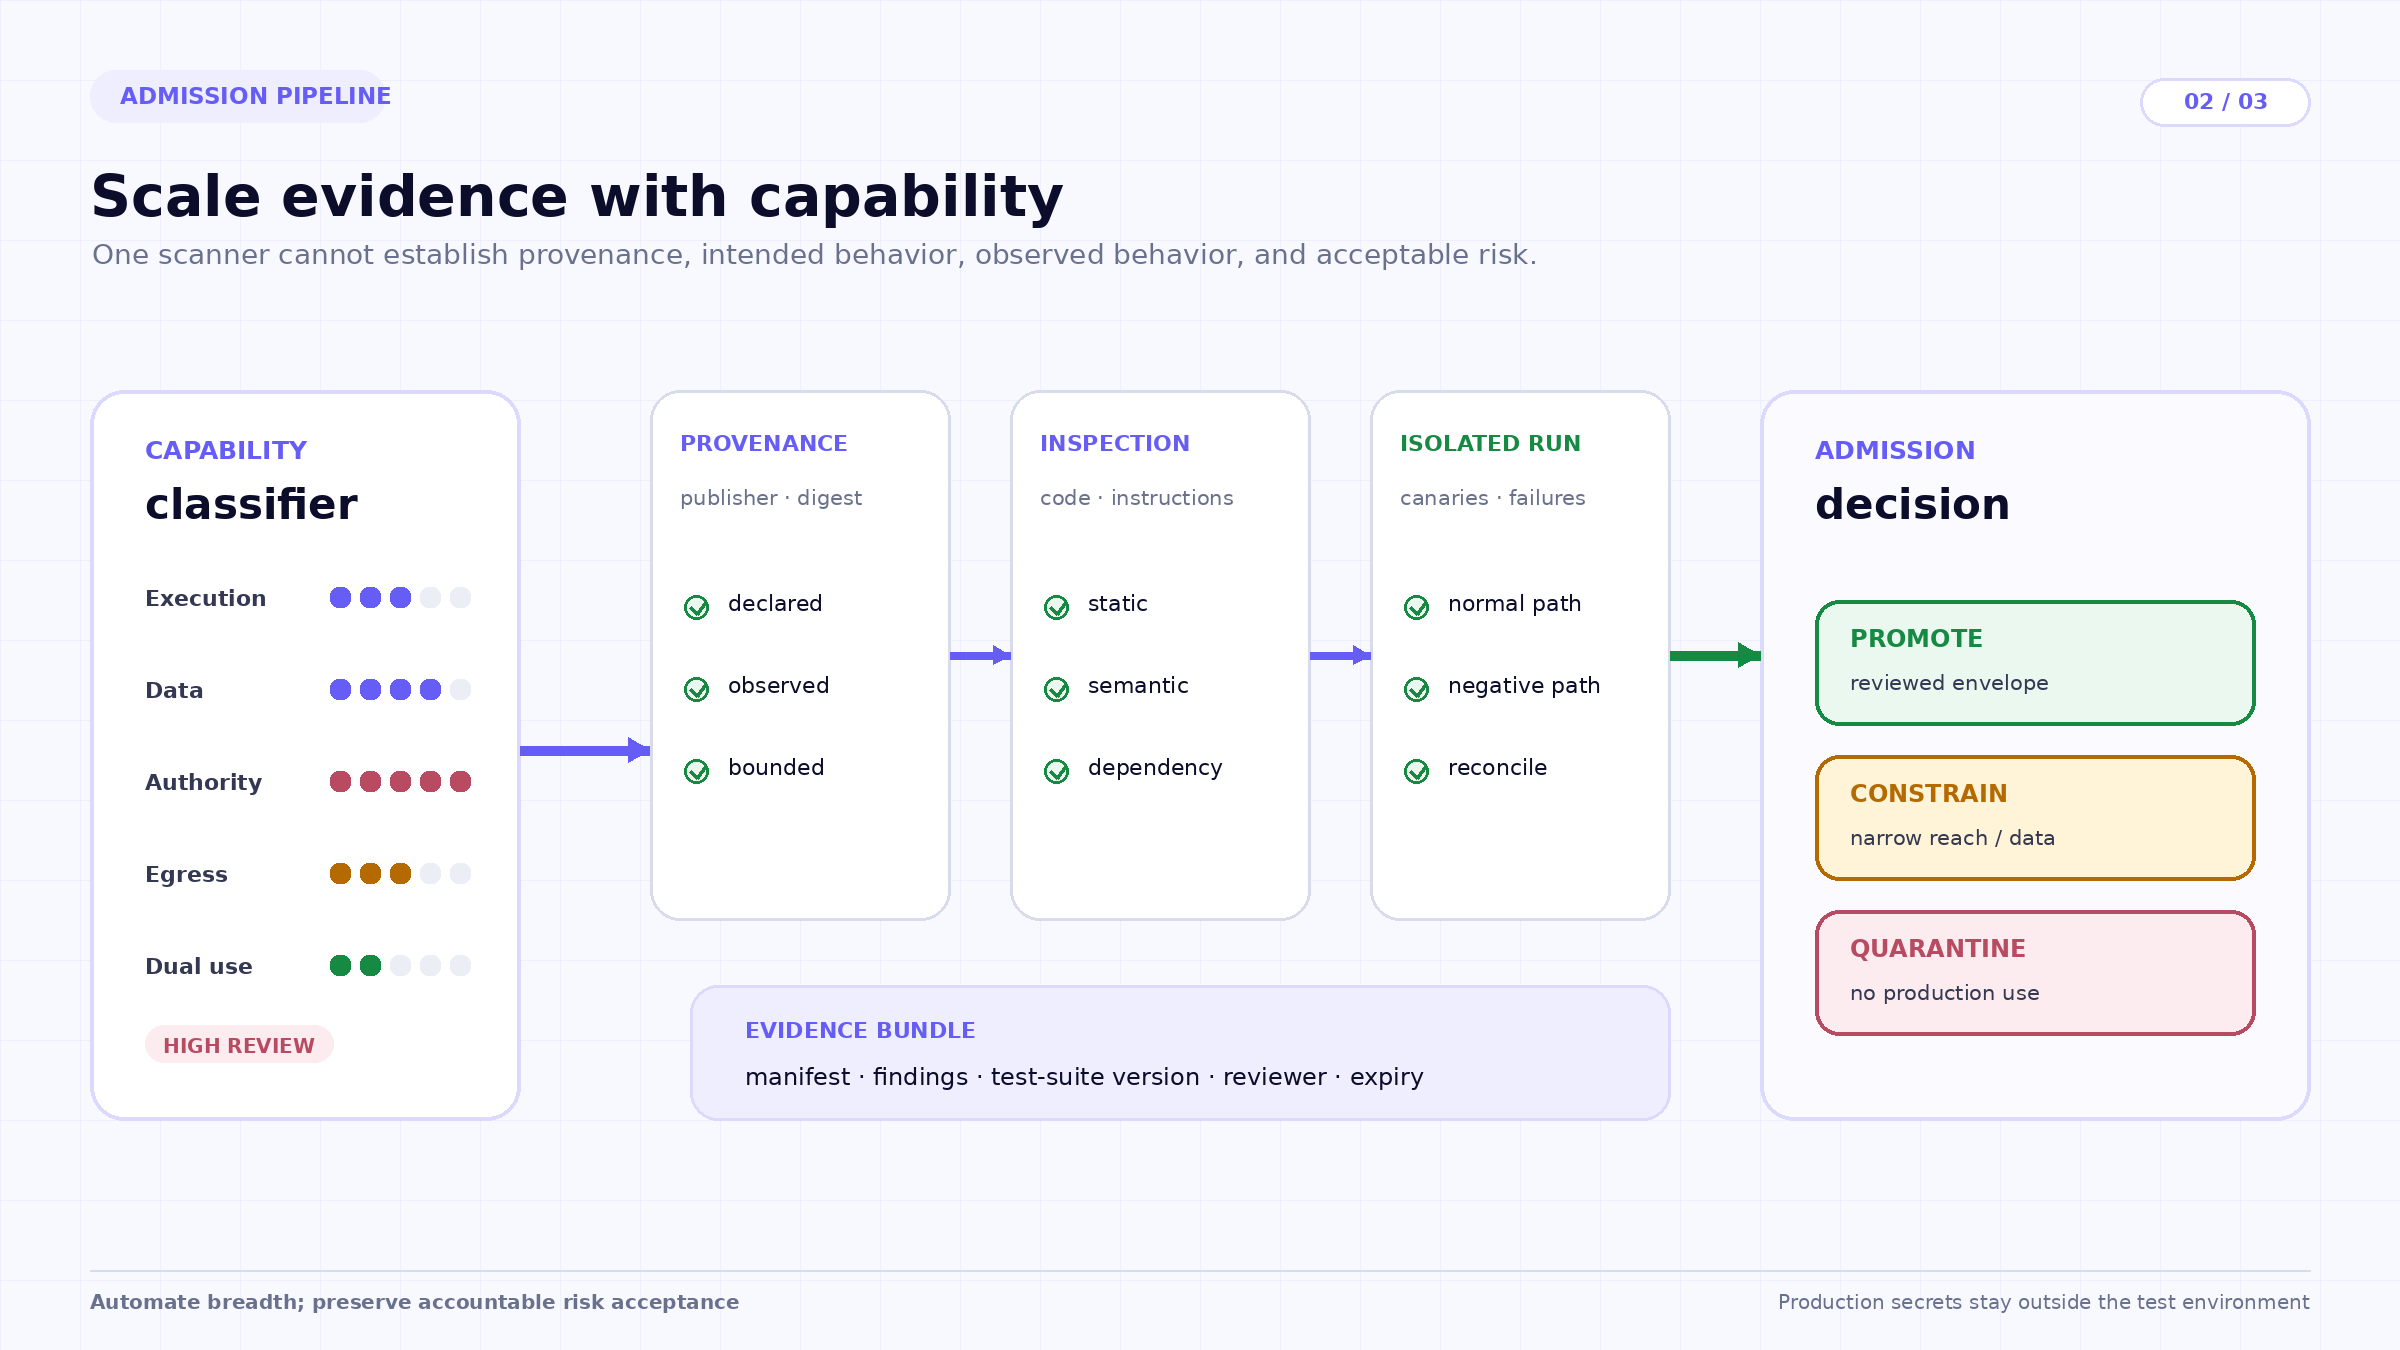
La revisión estática es más sólida cuando los datos son visibles en los artefactos: dependencias vulnerables, referencias de Git no fijadas, ganchos de instalación sospechosos, secretos en código duro (hard-coded), texto ofuscado, declaraciones excesivas de herramientas o inconsistencias de licencias. La revisión semántica examina qué solicitan las instrucciones al modelo, qué condiciones las activan y si el componente intenta anular políticas de mayor prioridad. Ninguno de los dos modos prueba de manera fiable el comportamiento en tiempo de ejecución.
La revisión dinámica debe instalar y ejercitar el componente en un entorno limpio e instrumentado. Comience con los pasos documentados; las desviaciones son hallazgos en sí mismas. Proporcione al entorno credenciales sintéticas y datos canario, restrinja los destinos de red, registre la actividad de archivos y procesos, y exponga únicamente recursos de prueba. El entorno de revisión nunca debe requerir credenciales de producción reales; si una prueba depende de ellas, el diseño de la prueba ya ha cruzado el límite de confianza que pretende evaluar. Ejercite tareas normales, entradas malformadas, contenido inyectado, permisos denegados, tokens expirados, fallos de herramientas y cancelaciones. Compare las acciones observadas con el manifiesto. Un destino no declarado o un intento de lectura de archivos puede ser relevante aunque ningún dato haya salido del sandbox.
La revisión humana sigue siendo necesaria para gestionar ambigüedades y la aceptación de riesgos. Los sistemas automatizados pueden clasificar hallazgos y probar amplias superficies, pero alguien responsable debe decidir si una discrepancia constituye un fallo crítico, una condición de uso restringido o un riesgo aceptado. Un riesgo aceptado requiere un propietario, una justificación, un alcance y una fecha de expiración. "El modelo no lo señaló" no constituye un registro de aprobación.
La promoción debe publicar algo más que una marca de verificación verde. El registro de la decisión debe vincular el digest de la entrega, los inputs de compilación, el paquete de capacidades, la versión del conjunto de pruebas, el revisor, los hallazgos conocidos y la fecha de expiración. Los consumidores necesitan un paquete de capacidades: versión aprobada, entornos permitidos, identidades autorizadas, conjunto de herramientas, clases de datos, política de salida de datos, aprobaciones requeridas, requisitos de sandbox, conjunto de evaluación, limitaciones conocidas y desencadenantes de expiración o reevaluación. Un componente revisado para datos sintéticos y herramientas de solo lectura no debería convertirse silenciosamente en un elemento aprobado para credenciales de producción y mutaciones.
El paquete también separa la calidad del componente de la responsabilidad del despliegue local. Un servidor MCP revisado centralmente aún puede desplegarse de forma deficiente: con una credencial de servicio sobrepotenciada, colaboradores demasiado amplios o acceso de salida sin restricciones. Por el contrario, un componente con un hallazgo menor puede ser utilizable dentro de un paquete local más estricto. La admisión establece la postura máxima revisada; el despliegue puede restringirla, pero no debería ampliarla sin una nueva decisión.
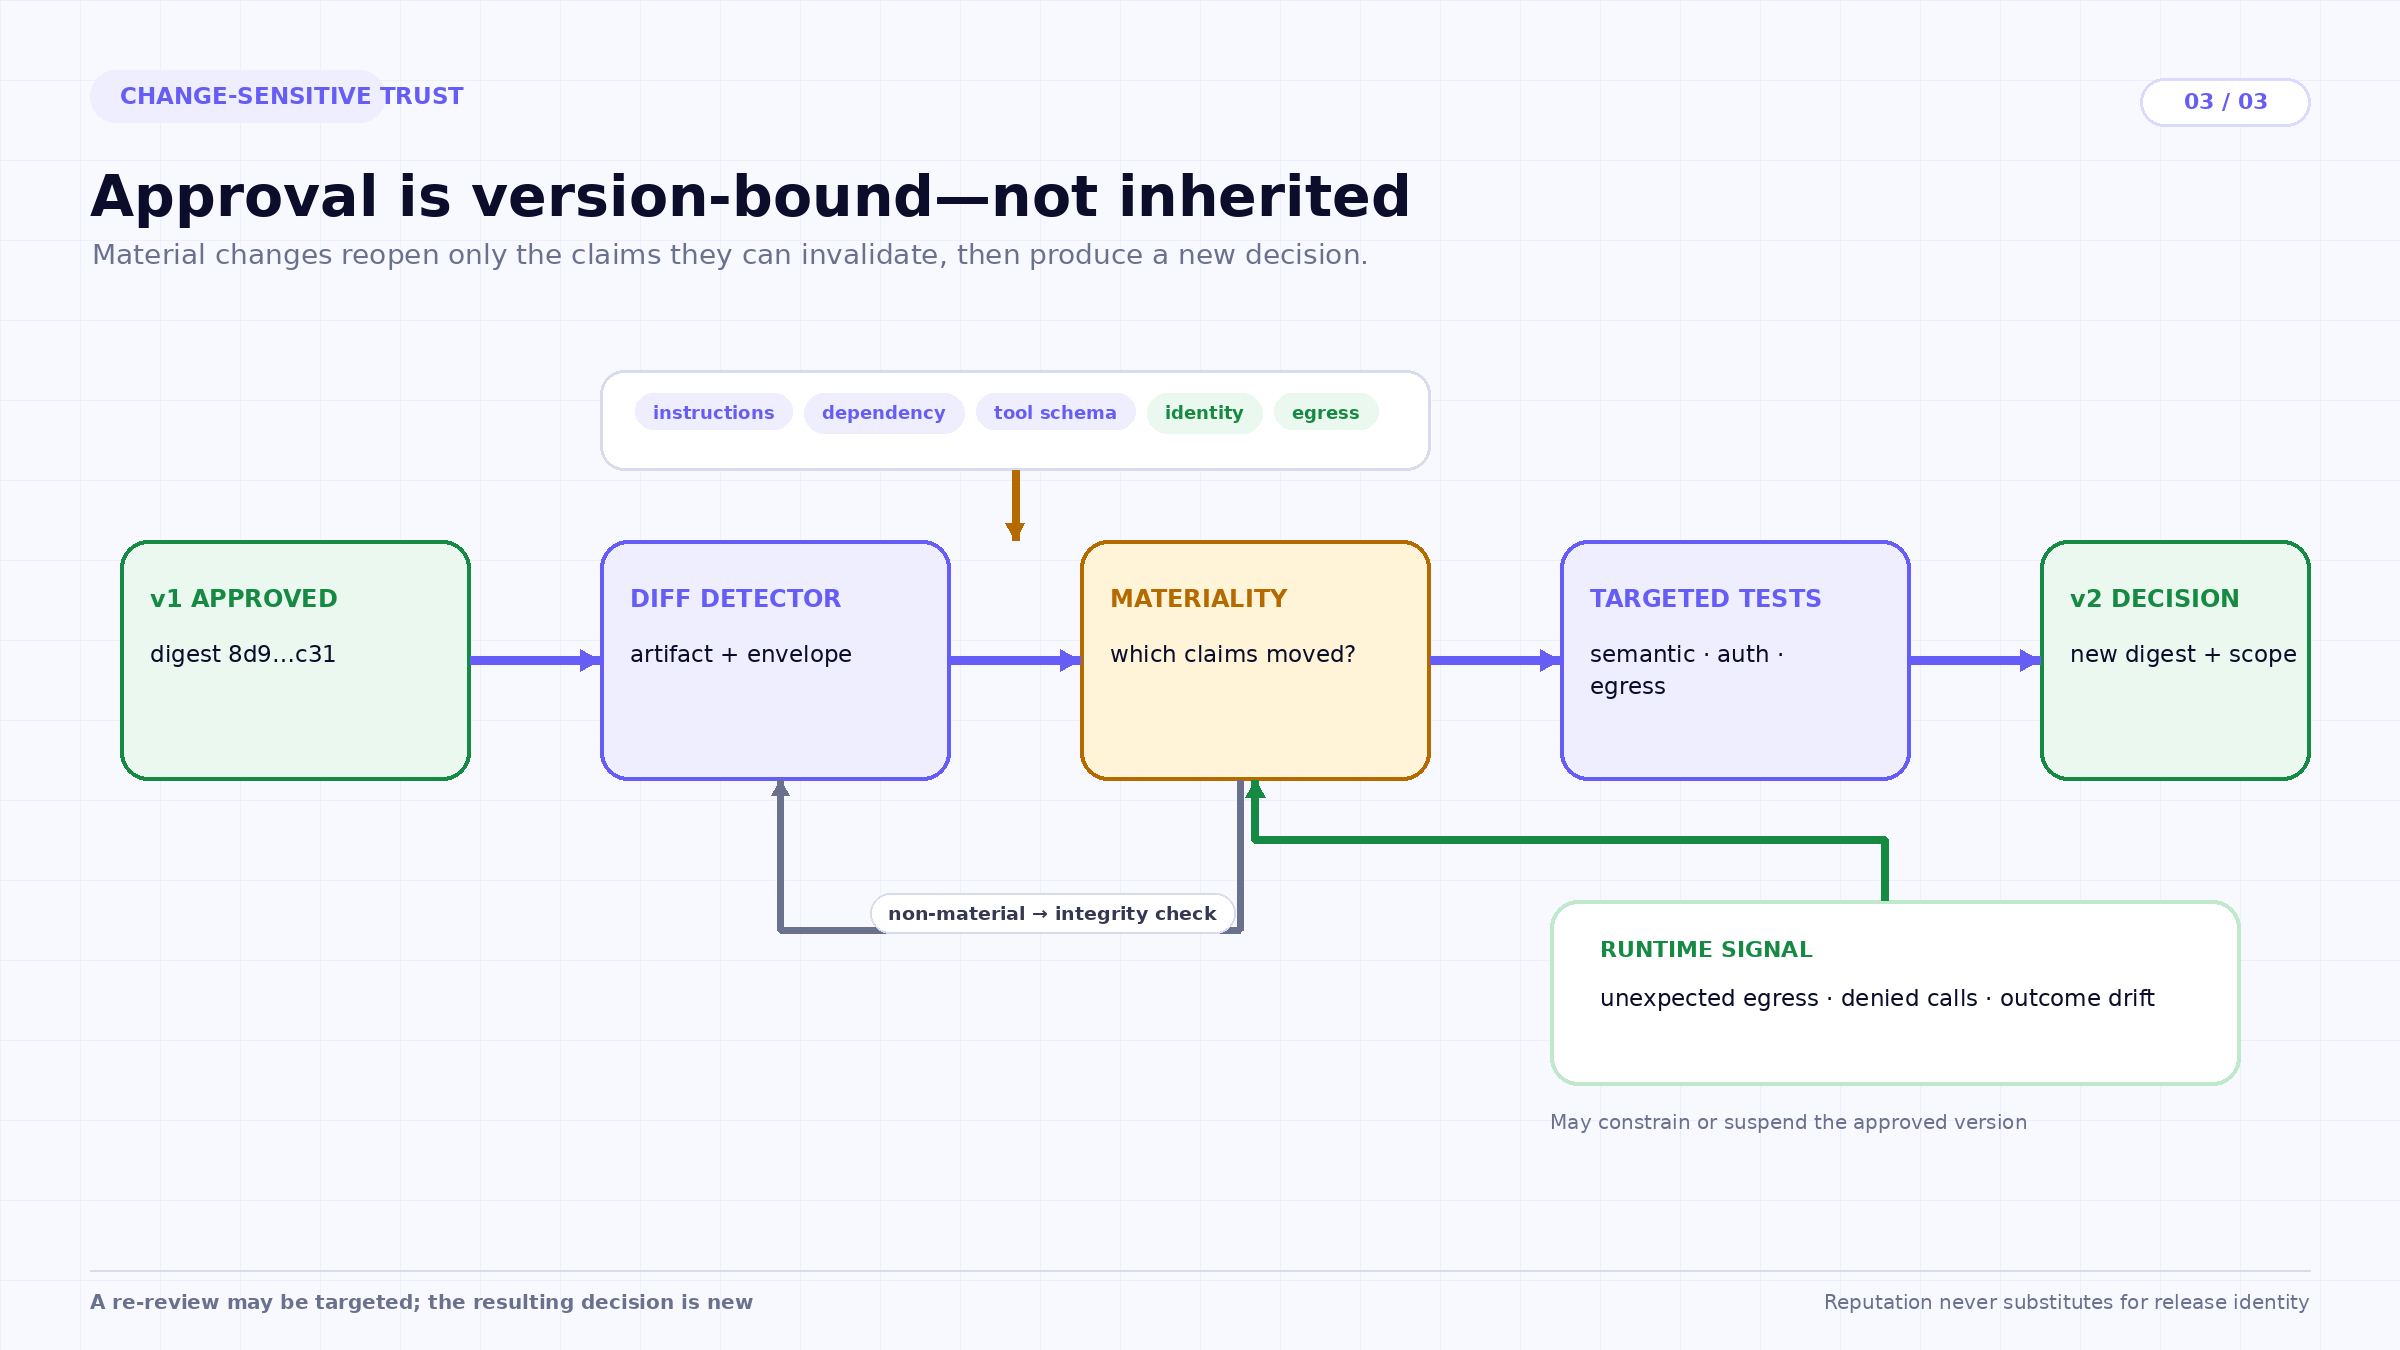
Las reglas de sustancialidad previenen ambos extremos: arrastrar ciegamente la confianza hacia adelante y volver a ejecutar cada prueba ante cualquier errata. Las ediciones exclusivas de documentación pueden requerir comprobaciones de integridad. Un parche de dependencia puede requerir análisis de composición de software y pruebas de regresión. Una nueva herramienta mutable debería reabrir el modelado de amenazas, las pruebas de autorización y la revisión dinámica. Una instrucción de skill modificada debería volver a ejecutar las evaluaciones semánticas y de trayectoria. La transferencia de un desarrollador o repositorio debería reabrir la revisión de procedencia aunque el digest no haya cambiado.
La evidencia en tiempo de ejecución también puede activar una reevaluación. Una salida de datos inesperada, la activación fuera de la tarea declarada, llamadas repetidas a herramientas denegadas, comportamientos de búsqueda de privilegios, accesos anómalos a datos o la desviación de resultados pueden justificar la restricción o suspensión del componente. La promoción es, por tanto, un estado del ciclo de vida, no una puntuación de reputación permanente.
El stack de TrueFoundry y TrueForge proporciona superficies de evidencia y aplicación muy útiles en torno a esta canalización, pero no sustituye a un programa de revisión de seguridad.
Un modelo operativo natural consiste en mantener los candidatos fuera del uso en producción, revisarlos en una revisión inmutable, publicar las versiones aceptadas con un paquete de capacidades y hacer que la política de despliegue permita únicamente versiones promovidas. Los registros de TrueFoundry hacen que los activos sean identificables y gobernables; el estado de admisión y la decisión de seguridad continúan formando parte del proceso de entrega de la organización. El acceso a MCP se puede restringir posteriormente por identidad de agente o usuario, y las herramientas sensibles pueden requerir una política de aprobación. La aplicación debe seguir correlacionando los eventos en tiempo de ejecución con el sistema autorizado para confirmar los resultados reales.
Supongamos que un equipo desea publicar una skill de compras que lea solicitudes de proveedores, verifique políticas, consulte un servicio de riesgo de proveedores, elabore una recomendación y pueda crear una solicitud de compra en el ERP. El código fuente contiene un archivo de skill, un auxiliar de Python y referencias a dos herramientas MCP.
La recepción fija el commit del repositorio y genera el hash de todo el conjunto. La clasificación marca datos comerciales sensibles, una herramienta mutable, salida fija hacia el servicio de riesgo y el ERP, y ninguna necesidad de acceso a shell arbitrario. Las comprobaciones estáticas inspectan el auxiliar y las dependencias. La revisión semántica confirma que la skill trata el contenido de correos y documentos como evidencia no confiable en lugar de como instrucciones, nunca solicita credenciales y desvía las excepciones de política a un humano.
La revisión dinámica se ejecuta con proveedores sintéticos y datos canario. Las pruebas incluyen un adjunto malicioso que pide al agente ignorar la política de compras, un tiempo de espera (timeout) del ERP tras una solicitud exitosa, una respuesta de riesgo de proveedor que contiene instrucciones ocultas y un usuario que carece de autoridad de compra. El componente aprueba solo si se ignoran las instrucciones inyectadas, el usuario no autorizado no puede crear una solicitud, los reintentos no duplican la mutación y el identificador de la operación se concilia con el registro del ERP.
La promoción autoriza la versión exacta de la skill en producción, requiere los servidores MCP revisados, restringe la herramienta del ERP a la creación de solicitudes en lugar de la aprobación de órdenes de compra y exige una aprobación puntual para solicitudes que superen el umbral de la organización. La decisión publicada establece que la elegibilidad final del proveedor y la autoridad de compra permanecen en la política y los sistemas de registro de la empresa. Un cambio futuro que añada actualizaciones de datos bancarios de proveedores reabrirá automáticamente la revisión.
Los registros hacen que los ecosistemas de agentes sean utilizables. El control de admisión hace que la reutilización sea gobernable. La distinción es importante porque la reputación, la popularidad y una revisión previa limpia son sustitutos débiles de una decisión específica para una versión sobre lo que un componente puede hacer en un entorno particular.
Por lo tanto, el patrón empresarial más sólido no es "escanear una vez y confiar para siempre". Es: identificar una entrega inmutable, clasificar su capacidad, combinar evidencia del artefacto y de su comportamiento, promoverla con un paquete delimitado, observarla en uso y reabrir la decisión cuando cambien los hechos relevantes. Se trata de la disciplina convencional de la cadena de suministro extendida a las partes de un sistema de agentes donde el comportamiento se expresa tanto en código como en lenguaje.
Divulgación editorial. Este artículo refleja la interpretación de ingeniería de TrueFoundry sobre los materiales públicos citados a fecha 13 de septiembre de 2026. Las capacidades de los productos se limitan a la documentación enlazada. Los ejemplos son ilustrativos y no constituyen asesoramiento legal, una opinión de auditoría, una evaluación comparativa (benchmark) independiente ni una garantía de cumplimiento o seguridad.
TrueFoundry AI Gateway ofrece una latencia de entre 3 y 4 ms, gestiona más de 350 RPS en una vCPU, se escala horizontalmente con facilidad y está listo para la producción, mientras que LitellM presenta una latencia alta, tiene dificultades para superar un RPS moderado, carece de escalado integrado y es ideal para cargas de trabajo ligeras o de prototipos.





Las últimas noticias, artículos y recursos enviados a tu bandeja de entrada