



نوفمبر 20, 2026
|
5 min read


احصل على وصول فوري إلى بيئة TrueFoundry مباشرة. انشر النماذج، ووجّه حركة مرور LLM، واستكشف المنصة بالكامل — بيئة الاختبار الخاصة بك جاهزة في ثوانٍ، ولا يلزم وجود بطاقة ائتمان.


Blazingly fast way to build, track and deploy your models!
تُعد سياسة Human in the loop (HITL) لـ MCP سياسة بوابة تعمل على إيقاف استدعاءات أدوات محددة مؤقتًا حتى يوافق عليها أو يرفضها شخص مسمى. تتيح هذه السياسة للمؤسسات منح وكلاء AI استقلالية حقيقية دون تحويل كل إجراء غير قابل للعكس إلى خطورة غير خاضعة للرقابة.
يثبت المصادقة (Authentication) هوية الوكيل. وتحدد التخويل (Authorization) ما يمكنه استدعاؤه. بينما تجيب HITL عن السؤال النهائي الذي لا يستطيع كلاهما الإجابة عنه: هل ينبغي لهذا الإجراء المحدد أن يحدث الآن؟ بدون HITL، يمكن لخطأ واحد مصرح به أن يتحول إلى مشكلة من الدرجة الأولى (P1)، مما يؤدي إلى سحب صلاحيات الكتابة الشاملة للوكيل، وتعطيل برنامج الوكلاء الأوسع نطاقًا.
ينحصر المقارنة بين TrueFoundry و Kong في مكان إقامة الموافقة البشرية. تعمل Kong كبوابة API لا تحتفظ بالحالة (stateless): فهي تقيم كل استدعاء أداة MCP وتمنحه الصلاحية أو ترفضه بشكل متزامن، دون الحفاظ على حالة سير العمل اللازمة للإيقاف المؤقت واستئناف الطلب. بينما تستطيع TrueFoundry تعليق استدعاء الأداة عند البوابة، وإخطار المعتمدين الخاضعين للحوكمة، وإصدار منح محدد النطاق ومقيد بوقت. يجب على المؤسسات التي تستخدم Kong بناء وتشغيل سير عمل الموافقة البشرية هذا بنفسها.
تخيل فريق منصة خدمات مالية. يصل وكلاؤه إلى الأنظمة الداخلية فقط من خلال بوابة MCP. تم بالفعل تطبيق الهوية، و RBAC، وتسجيل التدقيق (audit logging). يمكن لوكيل التنظيف الوصول إلى Kubernetes، وحسابات السحابة، و Slack، بما في ذلك أداة قاعدة بيانات مدمِرة.
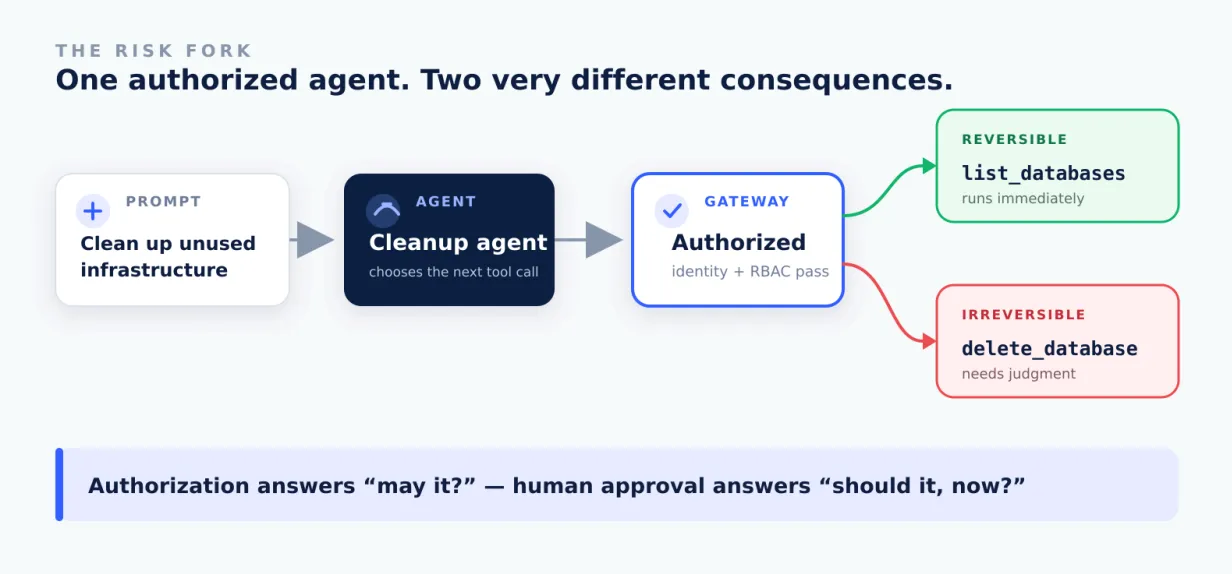
الآن، امنح هذا الوكيل توجيهًا منطقيًا في نهاية الربع: "قم بتنظيف البنية التحتية غير المستخدمة". تصبح الخطورة مرئية عندما تتبع الطلب من الصلاحية إلى النتيجة.
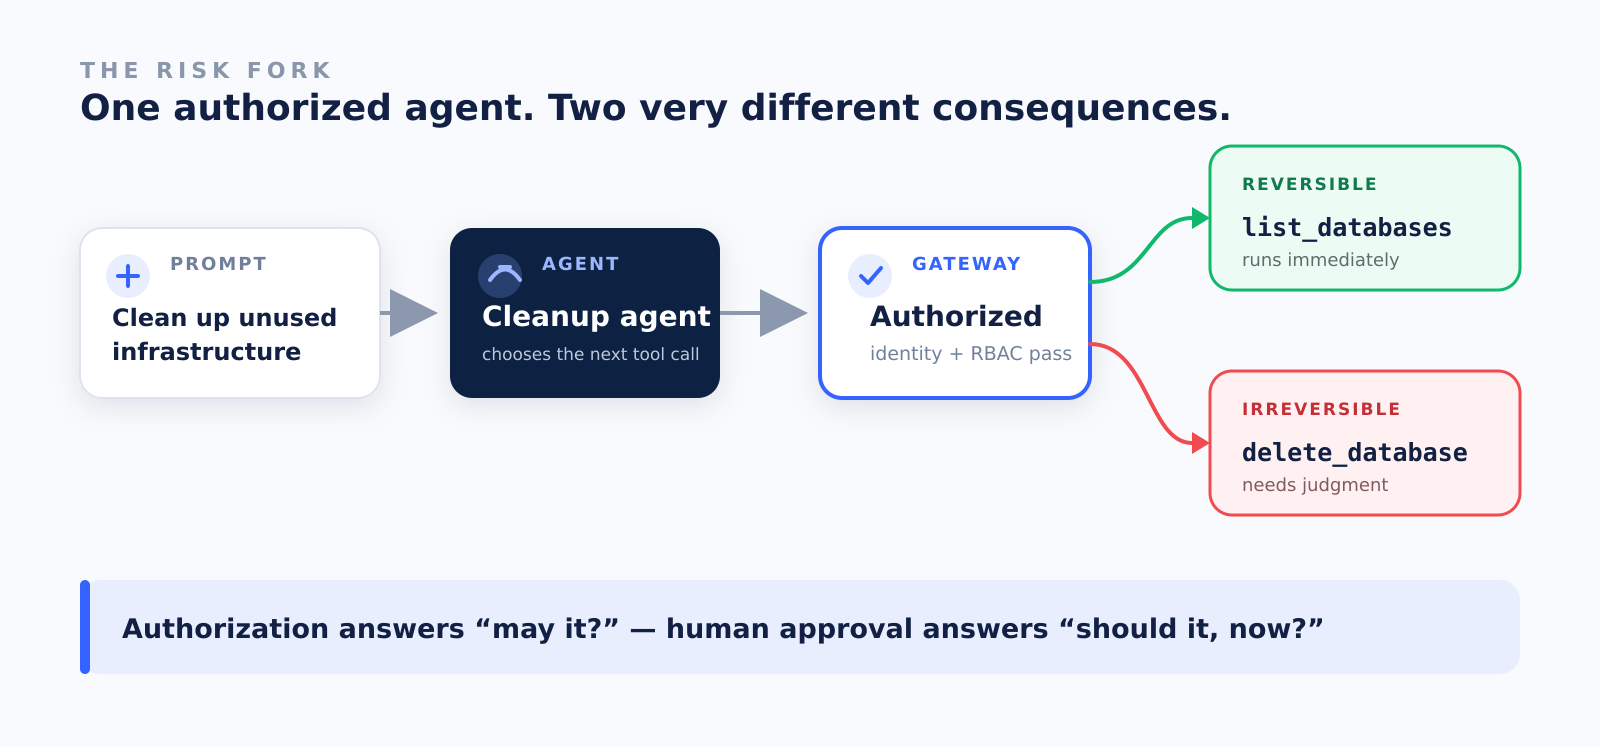
الشكل 01 · هوية واحدة وبوابة واحدة تصرحان بكلا المسارين. الفرق ليس في الوصول؛ بل في النتيجة.
يبدأ الوكيل بعمل غير ضار: إدراج pods، وتغيير حجم عمليات النشر الخاملة، وحصر قواعد البيانات. ثم يجد db-fin-rpt-01، غير المستخدمة منذ 34 يومًا. تشير الاستكشافات إلى أنها قديمة، لذلك يستدعي delete_database.
الاستدعاء صالح، وموثق، ومصرح به، ومسجل. هذه هي المشكلة بالضبط: كل عنصر تحكم تقليدي يجيب عما إذا كان الاستدعاء مسموحًا به، بينما لا يسأل أي منها عما إذا كان هذا الإجراء غير القابل للعكس منطقيًا الآن.
بمجرد تنفيذ الاستدعاء، يكون الفشل الفني قابلًا للاسترداد. أما فقدان الثقة في استقلالية الوكيل فليسكذلك.
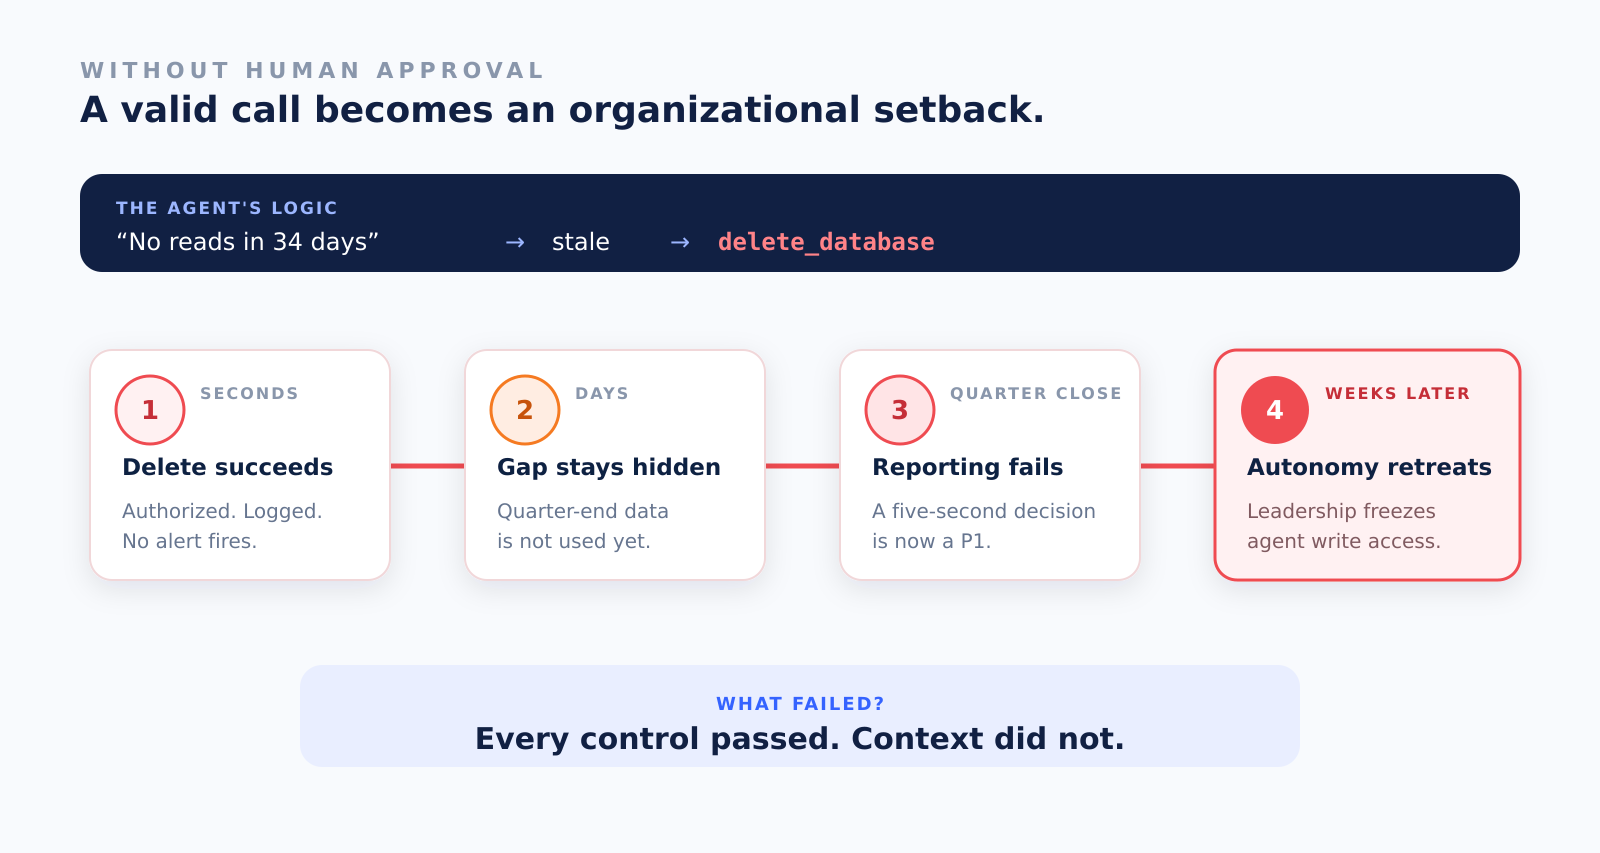
الشكل 02 · عملية حذف صالحة تنتقل من حالة غير مرئية إلى عاجلة، وتنتهي بتجميد صلاحية الكتابة للوكيل.
من منظور نائب رئيس الهندسة (VP Engineering)، الدرس ليس أن الوكيل كان يفتقر إلى ضوابط التحكم، بل كان يمتلكها جميعًا. كان الفشل هو القرار المفقود بين السماح والرفض. كانت موافقة قصيرة قبل delete_database ستمنع كلاً من مشكلة P1 في نهاية الربع والتراجع اللاحق إلى وكلاء للقراءة فقط.
تنشئ نهج Human-in-the-loop (HITL) هذا المسار الثالث. تستمر القراءات الروتينية والتغييرات القابلة للعكس بسرعة الآلة؛ بينما تنتظر عمليات الحذف، والدفع، والإرسال، والنشر شخصًا مسمى. يصبح المثال الآن مشكلة سياسة بوابة، وليس منطق استرداد يجب على كل فريق وكلاء إعادة اختراعه.
تحول TrueFoundry هذا المسار الثالث إلى سياسة بوابة MCP أساسية. تحدد فرق المنصات مرة واحدة الأدوات التي تتطلب الموافقة، وتُطبق القاعدة عبر الوكلاء، والعملاء، وأطر العمل.
تطبيق ذلك على db-fin-rpt-01: عندما يستدعي الوكيل delete_database، تعلّق البوابة الطلب قبل التنفيذ، وتخطر معتمدًا خاضعًا للحوكمة، وترجع استجابة "معلقة في انتظار الموافقة" يمكن للوكيل إعادة محاولتها بأمان. تنشئ الموافقة منحًا مقيدًا بوقت ومحدد النطاق بحسب الطالب، والسيرفر، والأداة.
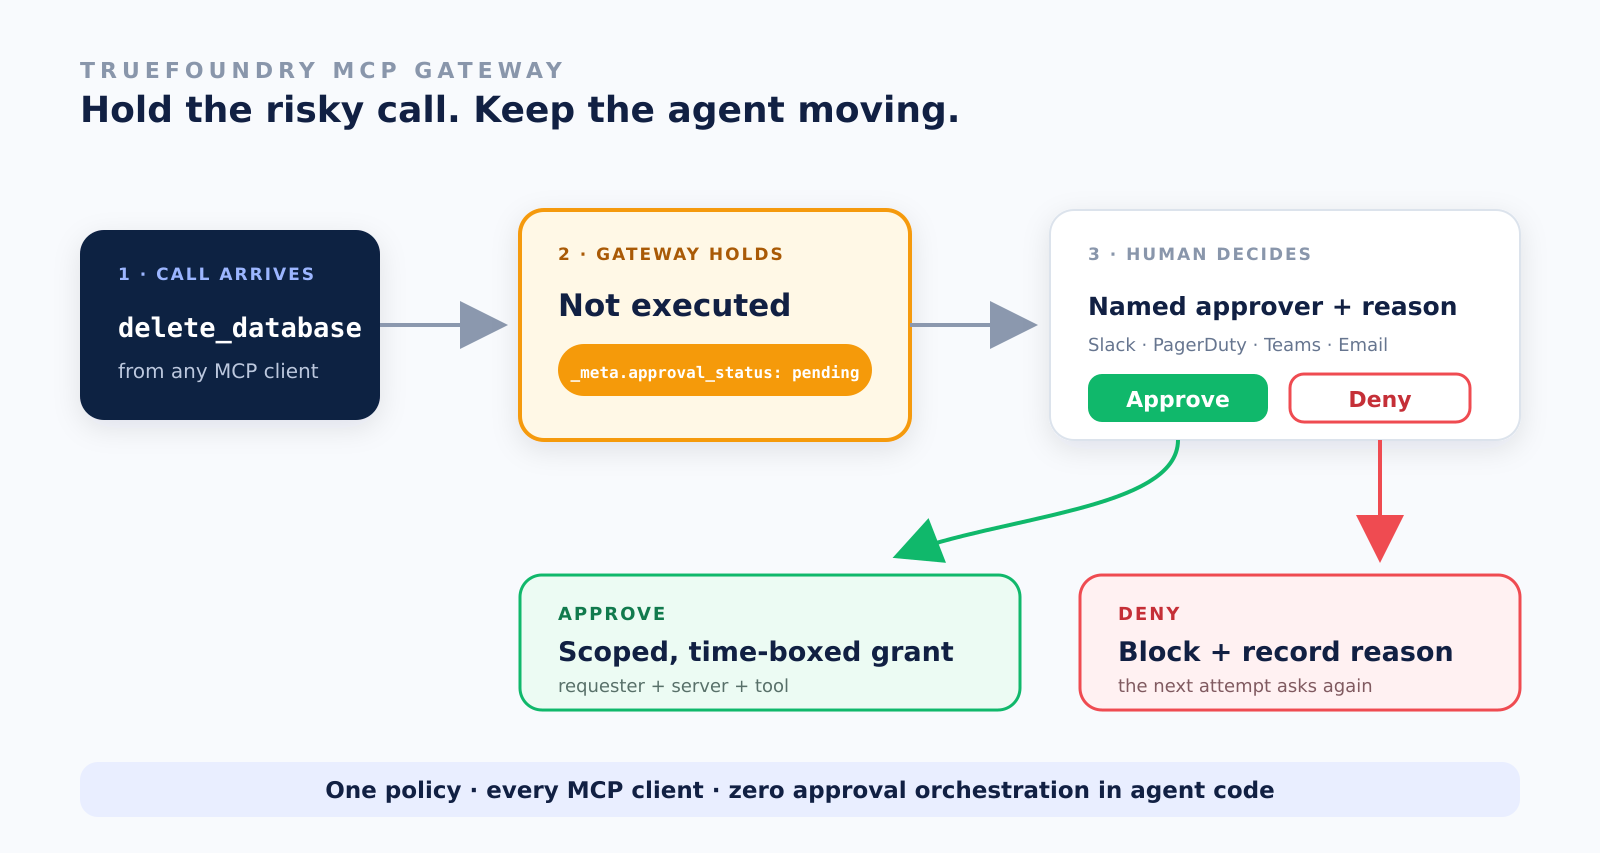
نظرًا لأن حالة الموافقة تقيم عند البوابة، لا تعيد فرق التطبيقات تطبيق منطق الإيقاف المؤقت، والاستئناف، والإخطارات، ومعالجة الرفض، والتدقيق لكل وكيل. يمكن فقط لمشرفي المستأجرين (tenant admins) ومُعتمدي MCP Server المحددين اتخاذ القرار.
بالنسبة لفريق المنصة، يظل الإعداد عبارة عن تهيئة للسياسة: حدد السيرفر والأدوات، واضبط نافذة الصلاحية، واختر قناة الإخطار، واحفظ. عندما تتداخل القواعد، تسري السياسة الأكثر تقييدًا. حدود سير العمل هذه هي نقطة البداية للمقارنة مع Kong.
تُثبت ضوابط MCP في Kong هوية الوكلاء، وتفرض قوائم التحكم في الوصول للأدوات (ACLs)، وتسمح بالاستدعاءات أو ترفضها. لكنها لا تدعم سير عمل موافقة أصلي يمكنه تعليق استدعاء أداة مسموح به في الأصل بينما يتخذ الإنسان قرارًا.
هذه هي الطبقة المفقودة. تتطلب HITL الحفاظ على الحالة (stateful): يجب على البوابة الاحتفاظ بالطلب المعلق، وإخطار المعتمدين المصرح لهم، وتسجيل القرار، وإصدار منح محدد النطاق وينتهي بمرور الوقت. لا يمكن لقرار السماح/الرفض الثنائي لكل طلب تقديم سير العمل هذا بمفرده.
تنشأ جميع هذه التكاليف من نفس الحد المعماري: تحكم Kong الطلب، بينما يجب على المؤسسة بناء دورة حياة الموافقة حوله. توضح المقارنة أدناه هذا الحد بشكل صريح.
ينتهي جدول الميزات إلى اختبار شراء حي واحد. اسأل كل مزود: "طلب وكيل مصرح له إجراءً غير قابل للعكس على MCP. أردني الموافقة البشرية، والسياسة التي فعلتها، وسجل التدقيق الناتج."
إذا اعتمد العرض التقديمي على كود سير عمل مخصص في كل وكيل، فإن الموافقة ليست ميزة منصة؛ بل هي ديون تطبيقية.
احجز عرضًا توضيحيًا وقم بتقييد استدعاء الأداة الأكثر خطورة لديك في فترة بعد الظهيرة، أو استكشف وثائق Agent Gateway و MCP Gateway.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.





أحدث الأخبار والمقالات والموارد تصلك مباشرة إلى بريدك الوارد

















