October 7, 2026
|
5 min read


Obtenha acesso instantâneo a um ambiente TrueFoundry ao vivo. Implante modelos, direcione o tráfego de LLM e explore a plataforma completa — seu sandbox estará pronto em segundos, sem necessidade de cartão de crédito.



Published: October 7, 2026

Blazingly fast way to build, track and deploy your models!
A maioria das empresas protege bancos de dados, aplicações e sistemas de arquivos por meio de controles de acesso estabelecidos. Bem menos aplicam salvaguardas equivalentes em sistemas de IA, criando lacunas em torno de modelos, ferramentas, agentes e dados conectados. Essas lacunas podem expor dados confidenciais e aumentar os riscos de segurança. Elas também podem complicar investigações após incidentes de segurança graves.
O controle de acesso para IA define quais usuários, serviços ou agentes podem interagir com os recursos de IA da empresa. Ele também rege as ações permitidas após o sucesso da autenticação e autorização. O gerenciamento de acesso eficaz deve abranger cada usuário humano, identidade de serviço e agente de IA envolvido em todo o fluxo de trabalho.
Ambientes modernos apresentam desafios adicionais porque as aplicações de IA generativa conectam modelos a ferramentas e informações corporativas. Um Gateway de LLM pode centralizar a autenticação e as permissões de modelos por trás de uma interface governada. Essa arquitetura protege a experiência do usuário enquanto reduz a autorização fragmentada em grandes modelos de linguagem.
Este guia explica o que é controle de acesso para IA, seus quatro modelos operacionais e seus princípios fundamentais de segurança. Ele também examina como a inteligência artificial fortalece os controles existentes. Por fim, explica como a aplicação no nível da infraestrutura protege modelos, agentes, ferramentas e dados corporativos.
O significado de controle de acesso para IA é direto, embora a implementação se torne difícil em ambientes complexos. Ele define quais identidades podem acessar modelos, agentes, ferramentas e conjuntos de dados. Também determina as operações permitidas após uma identidade receber acesso autenticado e autorizado.
Três áreas definem o escopo prático do controle de acesso para IA:
Essas proteções evitam o acesso não autorizado a informações confidenciais, sistemas protegidos e propriedade intelectual da empresa. Elas também limitam ações não autorizadas após o início de um fluxo de trabalho por um usuário legítimo. A governança eficaz abrange identidade, autoridade delegada, permissões de recursos e todas as decisões de acesso resultantes.
Diferente das aplicações convencionais, os agentes podem continuar a agir em várias ferramentas após receberem uma única solicitação. Portanto, a autorização não pode parar no login inicial. As políticas devem seguir a identidade do usuário em cada chamada de modelo, solicitação de recuperação e invocação de ferramenta.
Os sistemas de controle de acesso corporativo usam estruturas estabelecidas para conceder, aplicar e revisar permissões. Esses modelos de controle de acesso permanecem relevantes para cargas de trabalho de IA, embora os agentes introduzam execução dinâmica e autoridade delegada. O controle de acesso tradicional, portanto, fornece a base, enquanto regras contextuais abordam o comportamento moderno da IA.
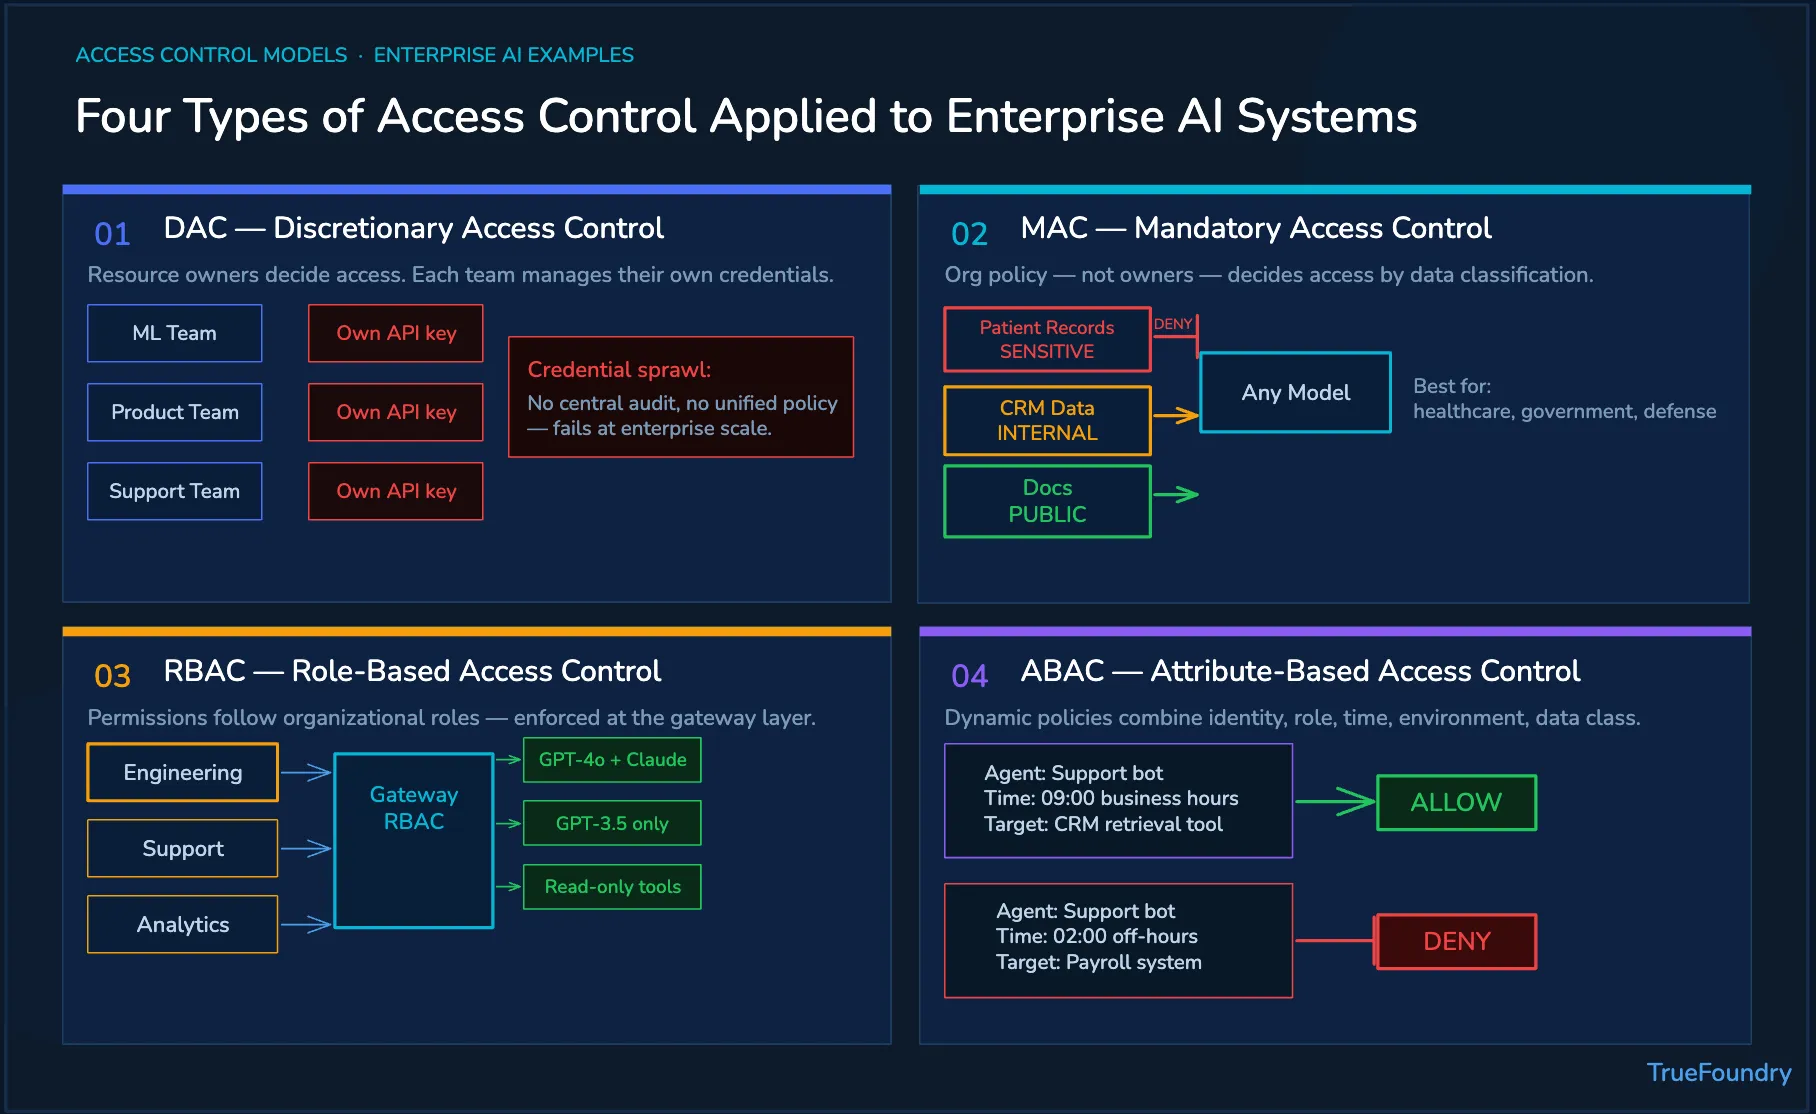
O Controle de Acesso Discricionário permite que os proprietários dos recursos decidam quem recebe acesso. Em ambientes de IA, equipes individuais podem gerenciar credenciais de modelos, permissões de ferramentas e configurações de agentes. Essa flexibilidade pode favorecer a experimentação quando os fluxos de trabalho são pequenos e possuem proprietários bem definidos.
Essa abordagem torna-se difícil em equipes distribuídas e recursos de produção compartilhados. Decisões inconsistentes podem causar proliferação de credenciais, aumento indevido de privilégios e falta de responsabilidade. Portanto, o DAC exige uma revisão centralizada antes que o acesso se expanda para além de ambientes de desenvolvimento isolados.
O Controle de Acesso Obrigatório aplica classificações definidas pela organização em vez da discrição do proprietário do recurso. Os modelos recebem permissões de acordo com rótulos de informação e restrições de recursos. Este modelo é adequado para ambientes governamentais, de saúde, financeiros e de defesa, que possuem requisitos rigorosos de manuseio.
O MAC pode impedir que modelos selecionados processem registros restritos ou conjuntos de dados de produção. Sua eficácia depende de uma classificação precisa e de políticas de segurança consistentes. Uma rotulagem fraca pode gerar falhas de conformidade ou expor informações além dos limites aprovados.
As equipes devem conectar as regras do MAC às estruturas de segurança de IA aplicáveis. Esse alinhamento ajuda a traduzir os requisitos de conformidade regulatória em classificações, controles, evidências e responsabilidades definidas.
O Controle de Acesso Baseado em Funções atribui permissões de acordo com as responsabilidades organizacionais. Funções de engenharia, suporte, análise e segurança recebem acesso a modelos ou ferramentas predefinidos. Este modelo simplifica o provisionamento quando as responsabilidades permanecem estáveis entre equipes e aplicações.
O RBAC oferece suporte à governança de identidade, gestão de identidade e aplicação repetível de políticas em cargas de trabalho corporativas. A aplicação via gateway avalia as funções antes que as solicitações cheguem aos modelos ou ferramentas. A governança centralizada de IA também conecta permissões à responsabilidade, auditabilidade e supervisão do ciclo de vida.
O Controle de Acesso Baseado em Atributos avalia identidade, departamento, ambiente, horário, classificação de recursos e origem da solicitação. Esses sinais contextuais suportam políticas de acesso dinâmicas para fluxos de trabalho complexos de agentes. As políticas podem permitir o uso de ferramentas de suporte ao cliente durante horários aprovados e negar o acesso a recursos de produção em outros momentos.
O ABAC também pode examinar o comportamento do usuário, o risco atual e padrões de acesso recentes em tempo real. Ele permite decisões granulares quando as condições da tarefa mudam rapidamente. É necessária uma precedência clara de políticas, pois atributos conflitantes podem gerar resultados inconsistentes.
Um controle de acesso de IA robusto depende de quatro princípios aplicáveis a todos os modelos de acesso. Essas práticas recomendadas reduzem a exposição criada por configurações incorretas de permissão. Elas fortalecem a postura de segurança da organização e conectam o design de permissões à gestão de riscos corporativos.
Esses princípios também reduzem a exposição a novas ameaças à segurança de IA. Toda permissão deve ter um proprietário, um propósito aprovado, um cronograma de revisão e uma condição de revogação.
A IA também fortalece as operações de acesso existentes por meio de análises mais rápidas e tomada de decisão adaptativa. O aprendizado de máquina pode examinar grandes volumes de dados de usuários, serviços, dispositivos e aplicativos. Essas capacidades complementam os métodos tradicionais, ajudando as equipes a identificar riscos em mudança antes que acessos prejudiciais continuem.
A IA também pode fortalecer a segurança física em instalações e áreas restritas. Reconhecimento facial, análise de vídeo e dispositivos IoT podem ajudar a identificar ameaças à segurança física. Essas capacidades devem operar dentro de sistemas de segurança governados que abordem privacidade, proporcionalidade e o tratamento de falsos positivos.
Incorporar o controle de acesso de IA dentro do código do aplicativo torna-se difícil à medida que modelos, agentes e ferramentas se multiplicam. A TrueFoundry aplica regras de acesso por meio do Gateway de IA, que opera dentro do caminho de inferência. Ele centraliza autenticação, autorização, monitoramento e controles por meio de uma única plataforma.
Essa abordagem em nível de infraestrutura fortalece a segurança dos dados, pois cada solicitação passa pela mesma camada de aplicação. Ela também ajuda as equipes a identificar configurações incorretas antes que se tornem falhas de segurança graves. As políticas permanecem consistentes entre provedores, aplicativos, agentes, ferramentas e ambientes de implantação.
Agende uma demonstração para ver como a TrueFoundry centraliza a identidade, os controles de política e a auditabilidade em todas as cargas de trabalho de IA corporativa em produção.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.





As últimas notícias, artigos e recursos enviados para sua caixa de entrada