October 7, 2026
|
5 min read


Obtenha acesso instantâneo a um ambiente TrueFoundry ao vivo. Implante modelos, direcione o tráfego de LLM e explore a plataforma completa — seu sandbox estará pronto em segundos, sem necessidade de cartão de crédito.



Published: October 7, 2026
Blazingly fast way to build, track and deploy your models!
A RunLayer se posiciona como uma plataforma única de viabilização e controle de IA, estruturada em torno do Protocolo de Contexto de Modelo (MCP). Seus conectores expõem ferramentas aprovadas pela organização por meio de um gateway MCP, e o plugin RunLayer oferece aos usuários do Cursor e do Claude Code um ponto de entrada único para essas ferramentas, habilidades e agentes.
O que diferencia a RunLayer é sua abordagem de descoberta e segurança em tempo de execução. Seu produto de Shadow AI, chamado AI Watch, é instalado como um pacote nas máquinas dos funcionários via Jamf, Intune, Kandji, Mosyle ou outro MDM. Uma vez implantado, ele detecta servidores e habilidades MCP não autorizados, aplica políticas de uso de ferramentas em tempo real e registra as sessões dos agentes. Além disso, a RunLayer executa o ToolGuard, um conjunto de modelos de segurança para ecossistemas MCP, e o AgentGuard, que monitora toda a trajetória de um agente para identificar tentativas de manipulação. O fluxo de trabalho de segurança é complementado por gestão de incidentes, aprovações, logs de auditoria e alertas no Slack.
Existe um compromisso em relação ao escopo. A RunLayer foi criada para proteger e governar a forma como os agentes utilizam ferramentas. Ela não é um gateway de LLM que roteia milhares de modelos por trás de uma única API, nem serve ou implanta seus próprios modelos. Equipes que precisam de roteamento de modelos, balanceamento de carga ou inferência auto-hospedada utilizarão a RunLayer em conjunto com outro sistema, e não em substituição a ele.
Ideal para: equipes de segurança que precisam localizar e controlar o uso de MCP e agentes "sombra" (shadow) em dispositivos de funcionários.
A TrueFoundry é uma plataforma mais abrangente que coloca modelos, servidores MCP e agentes atrás de um gateway governado. O gateway de IA oferece aos desenvolvedores uma API única, compatível com OpenAI, para mais de 1.600 LLMs, tornando a troca de provedores tão simples quanto alterar o nome do modelo. Projetamos o gateway para atuar no caminho crítico sem se tornar um gargalo, adicionando apenas cerca de 3 a 4 ms de sobrecarga enquanto atende a mais de 350 RPS em uma única vCPU.
Apontar um aplicativo para o gateway exige apenas uma linha de alteração. Você mantém o SDK da OpenAI e substitui a URL base:
from openai import OpenAI

# Point the OpenAI SDK at the TrueFoundry gateway
client = OpenAI(
    api_key="your_truefoundry_api_key",
    base_url="{GATEWAY_BASE_URL}",
)

response = client.chat.completions.create(
    model="openai-main/gpt-4o-mini",   # switch providers by changing this name
    messages=[{"role": "user", "content": "Summarize our Q3 roadmap"}],
)
print(response.choices[0].message.content)
O gateway faz muito mais do que rotear modelos. Ele inclui balanceamento de carga e fallbacks, cache semântico, guardrails para PII e injeção de prompt, limites de taxa e orçamentos por equipe, além de observabilidade baseada em OpenTelemetry. No lado dos agentes, nosso Gateway MCP centraliza a autenticação para que uma única chave acesse todos os servidores MCP registrados, com RBAC em nível de ferramenta e servidores MCP virtuais que expõem um subconjunto curado de ferramentas. O Registro MCP, o Registro de Agentes e o Registro de Habilidades permitem que as equipes de plataforma publiquem catálogos governados, dos quais os criadores de agentes podem extrair recursos sem nunca manipular credenciais brutas.
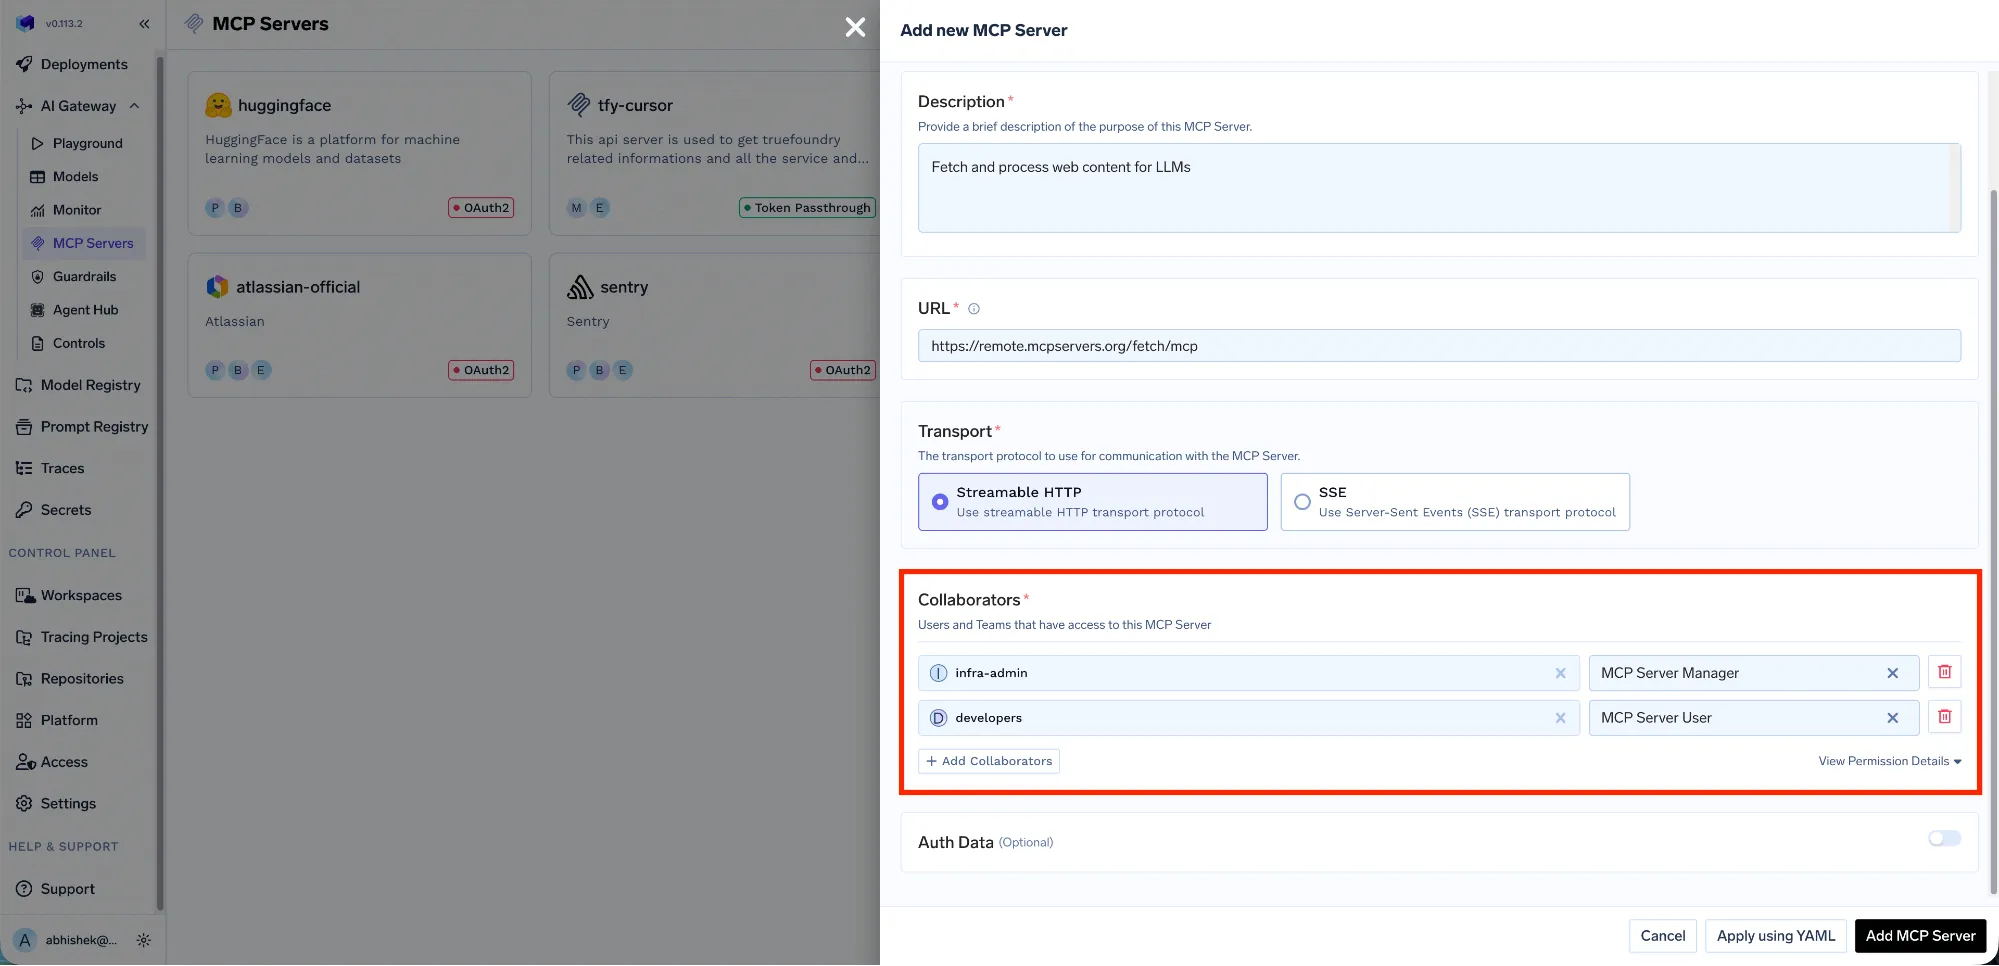
Ideal para: equipes de plataforma e engenharia que desejam modelos, MCP e agentes governados em um único plano de controle, implantados em sua própria infraestrutura.
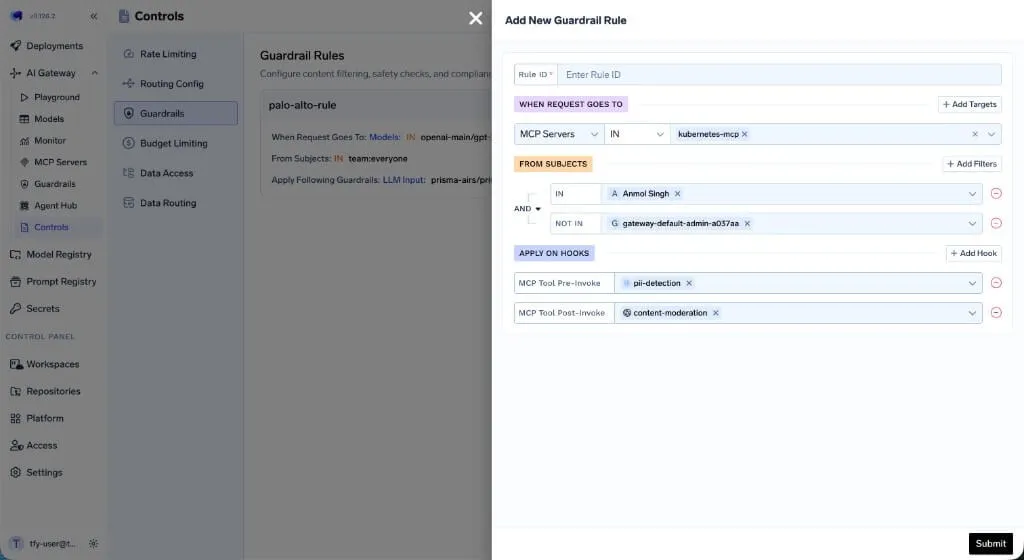
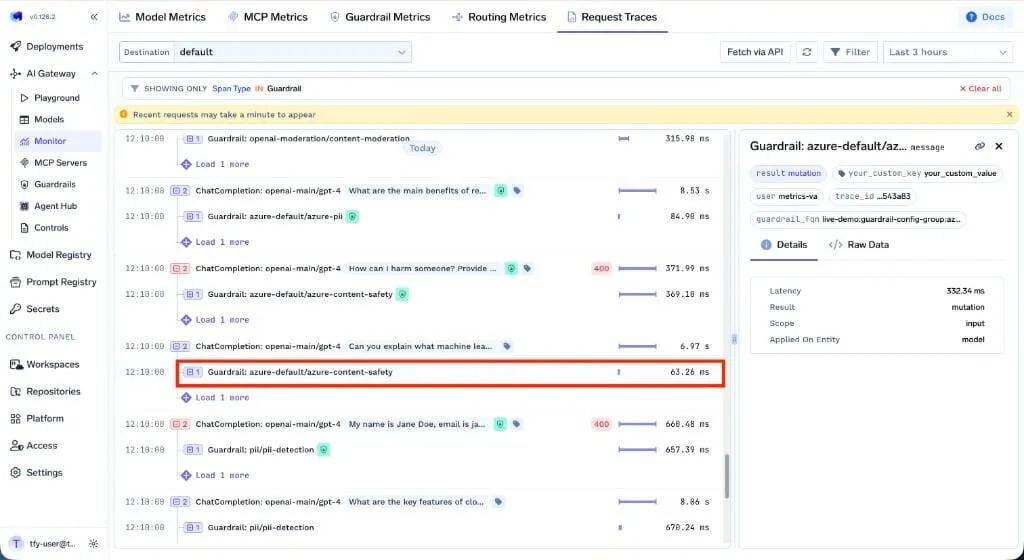
Sim, e vale a pena detalhar, pois é onde os dois produtos mais se sobrepõem. Em relação à segurança MCP, o gateway da TrueFoundry autentica cada chamada com OIDC, JWT ou chaves de API, e então verifica as permissões em nível de ferramenta antes que ela seja executada. Você pode anexar guardrails em quatro pontos: entrada de LLM, saída de LLM, pré-invocação de ferramenta MCP e pós-invocação de ferramenta MCP. As políticas podem ser escritas em Cedar ou OPA, ferramentas destrutivas podem exigir aprovação humana, e cada chamada é rastreada com uma trilha de auditoria unificada e um botão de interrupção (kill switch) por agente.
{
  "llm_input_guardrails": ["global/pii-redaction"],
  "llm_output_guardrails": ["global/openai-moderation"]
}
Sobre Shadow AI, a TrueFoundry adota uma abordagem focada no tráfego. Ela coloca um ponto de controle à frente de cada chamada de modelo e cobre tanto a IA que suas equipes constroem quanto a IA que seus funcionários usam, desde o Cursor e Claude Code até o aplicativo ChatGPT e o claude.ai. Ferramentas cooperativas são roteadas pelo gateway com um patch de configuração MDM; as demais são capturadas com o agente aitori de código aberto ou com seu gateway de segurança web existente. Para detecção de ameaças em endpoints, o gateway também se integra ao CrowdStrike AIDR, que foi desenvolvido para a adoção de IA generativa pelos funcionários e validação de ferramentas MCP.
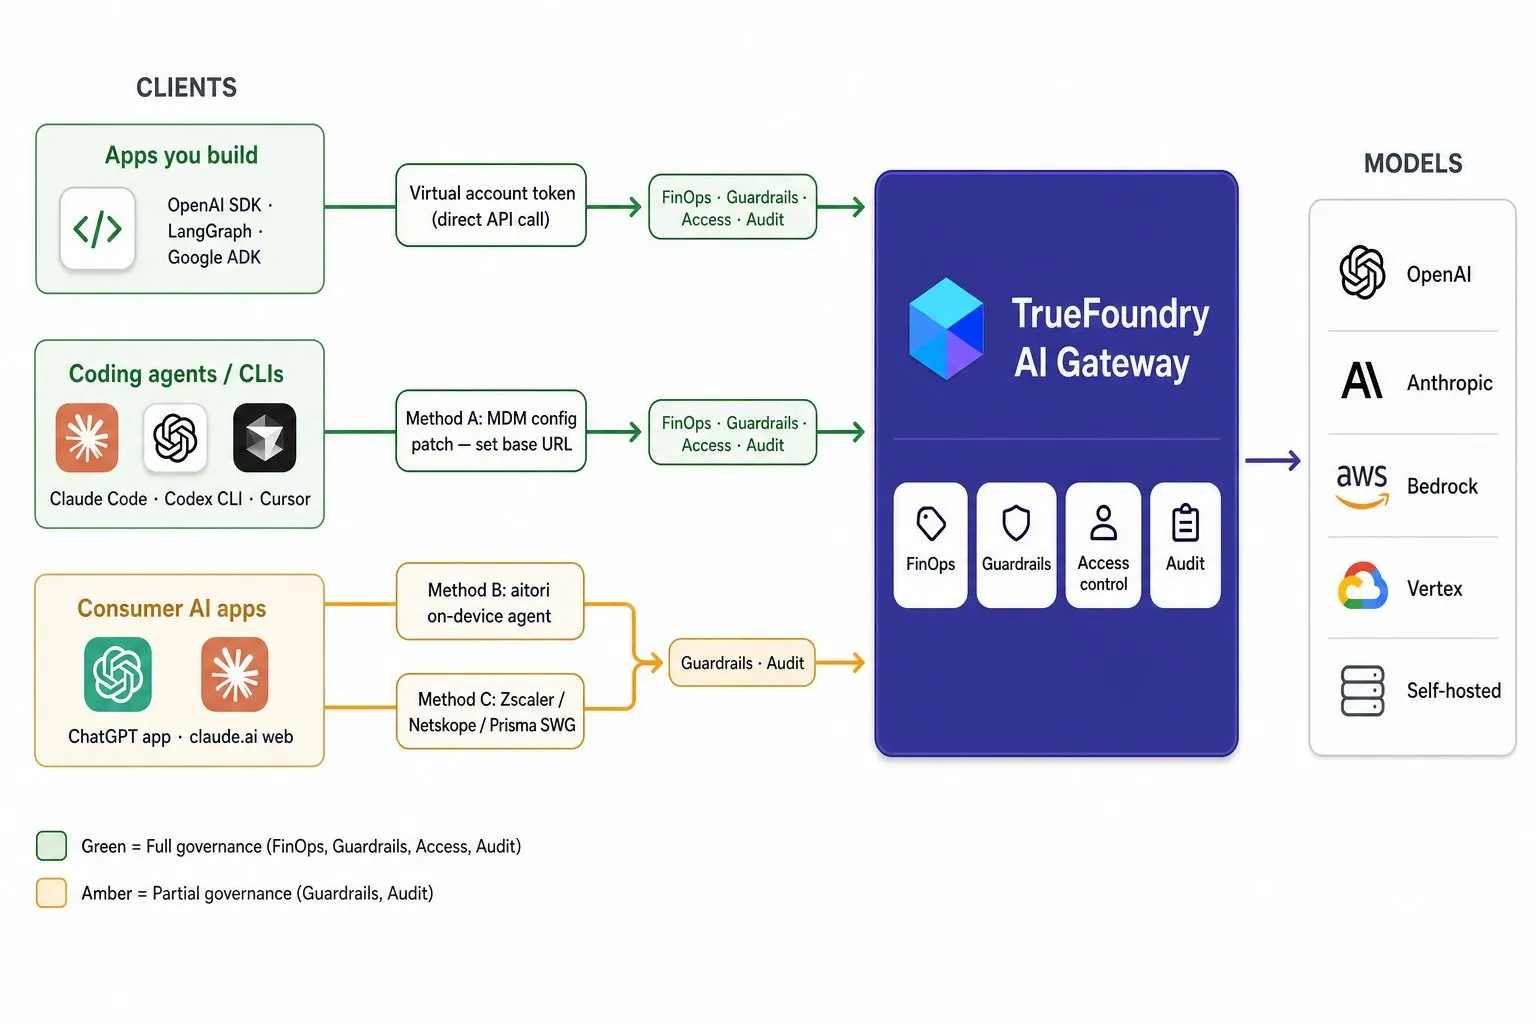
A distinção honesta: a RunLayer é especializada em escanear dispositivos de funcionários para inventariar servidores e habilidades MCP que nunca foram declarados. A TrueFoundry governa e audita o tráfego em si e se conecta a ferramentas de endpoint para a parte de descoberta. Ambas dão às equipes de segurança controle sobre a IA não autorizada; elas apenas partem de pontos diferentes.
A tabela abaixo reflete as funcionalidades documentadas publicamente para ambas as plataformas no momento da redação deste documento.
Escolha a TrueFoundry quando o gateway precisar oferecer mais do que apenas segurança. Se seus desenvolvedores chamam muitos provedores e você deseja uma API única, balanceamento de carga e controle de custos para todos eles, essa é a função do gateway. Equipes que estão padronizando um Gateway de LLM para toda a organização, obtenha acesso a modelos e governança de MCP no mesmo lugar.
Também é ideal quando você implanta seus próprios modelos. Executar modelos de pesos abertos no vLLM ou Triton junto ao gateway mantém o serviço e o roteamento em um único plano de controle, em vez de distribuídos entre dois fornecedores. Setores regulamentados também preferem essa abordagem, já que toda a plataforma é executada em sua própria VPC e oferece suporte a SOC 2, HIPAA e GDPR. E para programas de agentes, manter o Gateway de MCP, o Registro de Agentes e o Registro de Skills em um só lugar significa que as equipes de plataforma configuram o acesso uma única vez e os desenvolvedores nunca precisam lidar com segredos.
A maneira mais simples de definir a diferença entre RunLayer e TrueFoundry é camada versus plataforma. O RunLayer é uma camada de segurança robusta sobre a atividade de IA que já ocorre, sendo especialmente eficaz para detectar o uso de MCP "sombra" em dispositivos de funcionários e monitorar o comportamento de agentes em tempo de execução. Se esse problema de descoberta for sua principal preocupação, ele cumpre bem o papel.
O TrueFoundry resolve um problema maior, e faz isso sem abrir mão dos controles de segurança pelos quais o RunLayer é conhecido. É o gateway governado para modelos, servidores MCP e agentes, e também é onde você implanta e disponibiliza seus próprios modelos, com total auto-hospedagem, se necessário. Acesso em nível de ferramenta, guardrails, detecção de ameaças em MCP e auditoria fazem parte de uma plataforma, em vez de serem uma camada sobreposta separada. Para equipes que, de outra forma, teriam que construir um gateway para modelos, uma camada de MCP, uma pilha de serviço e uma ferramenta de governança, consolidar tudo em um único gateway elimina complexidades desnecessárias. Se você está avaliando uma solução apenas de segurança gateway de MCP em comparação a uma plataforma completa, essa consolidação é o fator decisivo.
Tanto o RunLayer quanto o TrueFoundry trazem governança para a IA corporativa, mas não são o mesmo tipo de ferramenta. O RunLayer é o especialista em segurança que encontra e controla o uso de MCP e agentes "sombra" no endpoint. O TrueFoundry é a plataforma que unifica modelos, MCP e agentes atrás de um único gateway que você pode executar em sua própria VPC, com segurança de MCP, governança de IA sombra, implantação de modelos e conformidade, tudo incluído.
Se você está avaliando um gateway de MCP corporativo e deseja que modelos, MCP e agentes sejam governados em um só lugar, em vez de fragmentados entre vários fornecedores, agende uma demonstração para ver como o TrueFoundry lida com isso de ponta a ponta.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.


RunLayer é uma plataforma de segurança MCP e IA sombra que identifica e gerencia o uso não autorizado de agentes e ferramentas, frequentemente ao nível do dispositivo através de MDM. TrueFoundry é um gateway e plataforma de IA completos que unifica o acesso a mais de 1.000 LLMs, servidores MCP e agentes, com implantação de modelos e conformidade integradas. RunLayer protege o uso de IA existente; TrueFoundry é o plano de controle que as equipes utilizam como base, e também abrange a segurança MCP e a IA sombra.
Yes. TrueFoundry governs third-party AI tools like Cursor, Claude Code, and ChatGPT through the gateway using an MDM config patch, the aitori agent, or your existing secure web gateway. For MCP security it adds tool-level RBAC, pre and post-tool guardrails, Cedar or OPA policies, approval workflows, and a unified audit trail, plus integrations with CrowdStrike AIDR, TrojAI, and Palo Alto AIRS.
Não no sentido de LLM. O RunLayer foca em conectores MCP, descoberta de IA sombra e segurança de tempo de execução de agentes, em vez de rotear o tráfego de modelos entre provedores. Para uma única API que abrange mais de 1.000 modelos com balanceamento de carga e controle de custos, um gateway de IA como o TrueFoundry se encarrega disso.
Ambos são robustos, com abordagens distintas. A RunLayer foca na descoberta de servidores MCP ocultos em endpoints e no monitoramento do comportamento de agentes com ToolGuard e AgentGuard. A TrueFoundry impõe a segurança MCP dentro do gateway com autenticação centralizada, RBAC em nível de ferramenta, servidores MCP virtuais e salvaguardas nos hooks pré e pós-ferramenta, juntamente com acesso a modelos e integrações de detecção de ameaças.



As últimas notícias, artigos e recursos enviados para sua caixa de entrada