



November 10, 2026
|
5 min leestijd


Krijg direct toegang tot een live TrueFoundry-omgeving. Implementeer modellen, stuur LLM-verkeer aan en verken het volledige platform — je sandbox is binnen enkele seconden klaar, creditcard niet vereist.




De razendsnelle manier om je modellen te bouwen, volgen en implementeren!
Uw systemen lijken goed te werken op basis van het dashboard van uw infrastructuurlaag, met geïmplementeerde AI-modellen en actieve autonome agents. Toch weet niemand binnen uw organisatie welke agent welke tools aanroept, toegang heeft tot welke gevoelige gegevens, wie verantwoordelijk is en wat het de organisatie als geheel kost.
Dit is precies het soort probleem waarvoor een AI control plane is gebouwd. Terwijl grote enterprises overstappen van geïsoleerde op LLM gebaseerde experimenten naar productiewaardige AI-systemen die denken, handelen en communiceren over bedrijfsapplicaties en infrastructuur heen, wordt de governance-laag die deze AI-systemen beheert net zo belangrijk als de AI-modellen zelf.
Dit artikel behandelt wat een AI control plane is, hoe het verschilt van traditionele infrastructuurconcepten, wat het moet omvatten voor agentic AI-workloads, en hoe TrueFoundry een geünificeerde control plane biedt voor enterprises die productiewaardige AI-systemen op schaal verbinden en beheren.
Een AI control plane is de gecentraliseerde governance-hub die bedrijfsregels beheert, volgt en afdwingt over de vele AI-systemen van een organisatie, waaronder LLM-interacties, AI-agents, MCP-toolintegraties en agent-naar-agent-verbindingen.
Het concept van de AI control plane is overgenomen uit de netwerkwereld, waar de scheiding tussen de control plane en data plane al decennialang de basis van de infrastructuur vormt. Bij netwerken beheert de control plane de routingbeslissingen en beleidsafdwinging, terwijl de data plane het daadwerkelijke verkeer afhandelt. Dezelfde scheiding geldt voor AI.
De AI control plane beheert tot welke modellen en tools toegang mogelijk is, hoe requests van agents worden gerouteerd, welk governance-beleid van toepassing is en welke gegevens in het auditspoor worden bijgehouden. De daadwerkelijke agentic uitvoering — inference-aanroepen naar een GPU-pool, tool-aanroepen via MCP, berichten tussen agents — wordt onafhankelijk afgehandeld door de data plane. Hierdoor kunnen platformteams de routing, budgetten en redacties aanpassen zonder agent-software opnieuw te hoeven programmeren of te deployen.
In de begindagen van AI-implementaties bij enterprises was het proces overzichtelijk. Teams deden een paar API-aanroepen naar grote taalmodellen, onderhielden een klein team en bouwden een eenvoudig logging-systeem.
Die tijd is voorbij, nu hebben we:
Wanneer u autonome agents introduceert, vermenigvuldigt de complexiteit zich op manieren die single-shot prompts nooit veroorzaakten. Eén enkel verzoek van een gebruiker kan 15 verschillende aanroepen veroorzaken over net zoveel tools en betrokkenheid van ten minste vijf verschillende systemen vereisen, elk met eigen toegangsgrenzen, kostengestuurde implicaties en niveaus van gevoeligheid van data.
Zonder een AI control plane in het midden:
Aangezien autonome agents handelen namens gebruikers met daadwerkelijke bevoegdheid, veroorzaken onbeheerde AI-systemen aanzienlijke risico's op het gebied van regelgeving, niet alleen kostenproblemen.

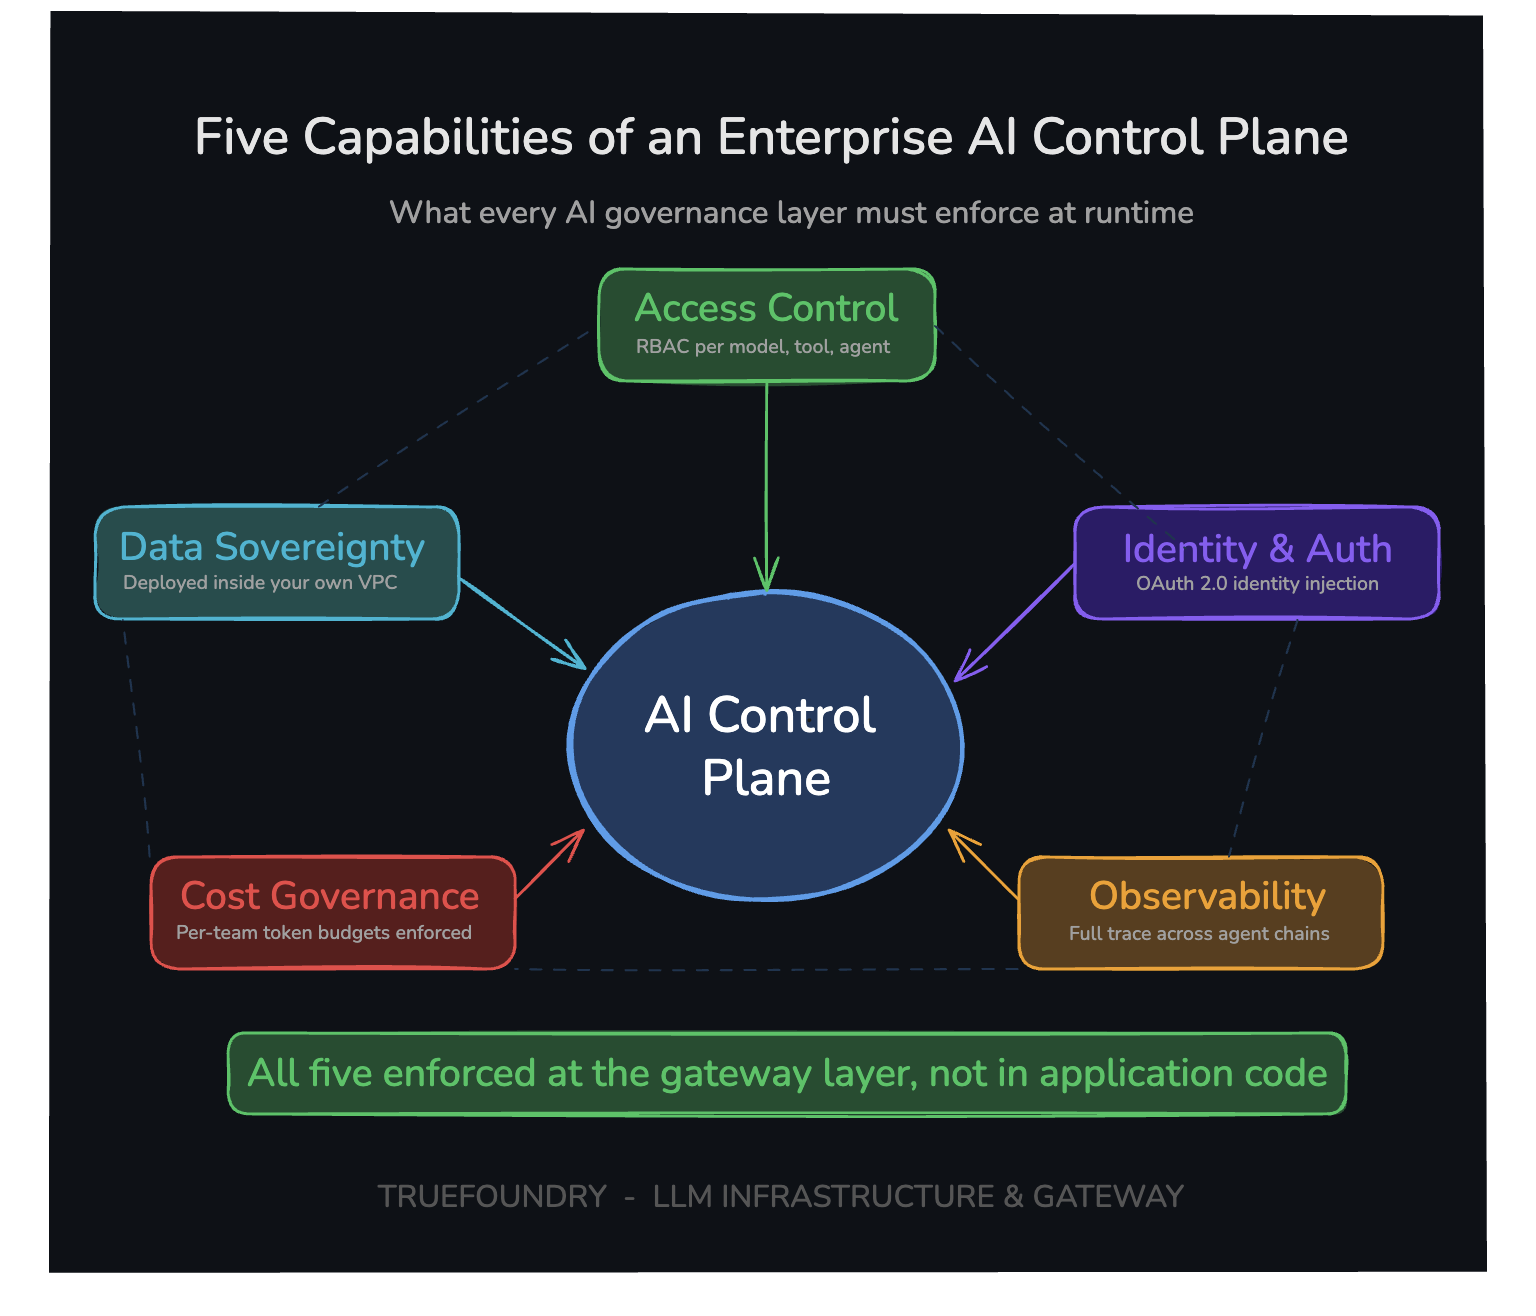
Vijf kerncapaciteiten onderscheiden een functionele AI control plane van een eenvoudige wrapper om een gateway. Elk van deze moet op de infrastructuurlaag werken, niet binnen de applicatiecode, om effectief te zijn.
Alleen geautoriseerde teams en gebruikers kunnen modellen, tools en AI-agents gebruiken. Beleidsafdwinging werkt op de gatewaylaag voordat requests van agents naar backend-systemen worden gestuurd, en wordt niet achteraf afgedwongen door applicatiecode.
Vereisten omvatten RBAC voor teams en gebruikers, autorisatie op toolniveau in plaats van alleen op API-niveau, beleidsafdwinging vóór uitvoering in plaats van achteraf, en een consistent beleid dat op alle diensten wordt toegepast. Als aan een vereiste niet wordt voldaan, raakt de toegangslogica gefragmenteerd en inconsistent over teams heen, wat op schaal het probleem van shadow-agents veroorzaakt.
Gedeelde service-accounts vergroten de 'blast radius' aanzienlijk wanneer inloggegevens gecompromitteerd raken. Als een token van een agent-service lekt, kan het elke database lezen en elke API aanroepen telkens wanneer het namens een gebruiker heeft gehandeld.
Een goede AI control plane moet de gebruikersidentiteit injecteren in elk verzoek, ervoor zorgen dat autonome agents altijd handelen op een manier die consistent is met de identiteit van een echte gebruiker, gebruikersidentiteiten koppelen aan specifieke, afgebakende rechten, en integreren met enterprise identity providers zoals Okta en Microsoft Azure AD. Dit verschuift AI van anonieme automatisering naar een identiteitsbewust uitvoeringsmodel dat voldoet aan regelgevingskaders en compliance-audits.
Elk verzoek moet worden gelogd met behulp van gebruikersidentiteit, model, tool, kosten, latentie en output in een gestructureerd, doorzoekbaar formaat om agentic workflows te ondersteunen met traceerbaarheid door volledige uitvoeringsketens van meerstaps-processen, niet alleen de uiteindelijke invoer en uitvoer.
Specifiek voor AI-agent-workflows heeft observability extra diepgang nodig. Stap-voor-stap traceerbaarheid van de uitvoering, verslagen van tussentijdse besluitvorming, en telemetrie en metadata van de tool-aanroepketen. Zonder dit niveau van observability is het opsporen van fouten in een AI-systeem gebaseerd op gokwerk in plaats van bewijs. Metrieken over agent-workflows moeten toegankelijk zijn via een geünificeerd dashboard met realtime inzicht.
Tokengebruik moet worden gemonitord met configureerbare budgetlimieten die worden afgedwongen voordat kosten worden gemaakt. Realtime inzicht in kosten over alle LLM's elimineert verrassingen op de factuur en voorkomt dat AI draait zonder verantwoording.
Afdwinging is net zo belangrijk als het bijhouden. De AI control plane moet een gedefinieerde budgetlimiet toepassen per team, service en endpoint, een gedefinieerde maximale kostprijs per transactie, en kostenschattingen voorafgaand aan de uitvoering van transacties. Zonder deze controles hopen kosten zich op zonder verantwoording en komen ze pas aan het licht wanneer de facturatieperiode sluit. Bedrijfsleiders hebben ROI-toewijzing nodig op workloadniveau, niet een geconsolideerde cloudfactuur.
Het routeren van AI-verkeer via externe SaaS-platformen voor governance en/of analytics stelt enterprises bloot aan zowel risico's van data-egress als compliance-aansprakelijkheid. Elke prompt kan PII, PHI, broncode, klantedatabestanden en de interne strategie van een organisatie bevatten. In veel gevallen is het verzenden van kopieën van al die elementen naar een externe observability-leverancier in ruil voor een mooi trace-overzicht qua geaccepteerde compromissen simpelweg niet voldoende voor de meeste gereguleerde enterprises.
Voor goede governance/controle moet de nieuwe control plane vier dingen doen:
1) Het moet draaien vanuit uw eigen infrastructuur, hetzij in uw VPC of on-premises (d.w.z. in tegenstelling tot in de cloud van een derde)
2) Het moet data binnen de juiste beveiligingsgrenzen van de infrastructuur van uw organisatie houden
3) Het moet onnodige data-overdrachten minimaliseren vanaf de infrastructuur van uw organisatie
4) Het moet volledig compliance-bewijs bieden (bijv. SOC 2, HIPAA, enz.) voor wettelijke vereisten.
Deze factor speelt doorgaans een grote rol bij beslissingen over implementaties op enterprise-niveau.
Veel organisaties proberen een AI Control Plane te maken met tools die ze al in huis hebben, maar al deze combinaties vertonen nog steeds dezelfde structurele tekortkomingen.
Al deze tools waren oorspronkelijk bedoeld voor uitdagingen van vóór de specifieke governance-vereisten voor AI-agents. Gezamenlijk zorgen hun hiaten ervoor dat het onmogelijk is om beleidsafdwinging te garanderen op live agent-requests vóór uitvoering over elk model en elke tool binnen de netwerkgrens van een organisatie.
TrueFoundry's AI control plane stelt organisaties in staat om alle autonome agents over meerdere cloudproviders te verbinden, te monitoren en te beheren via geünificeerde AI, in plaats van afzonderlijke tools te onderhouden voor agents, proxies en andere componenten. Door de LLM gateway, MCP gateway en Agent gateway te verenigen in één control plane, beheren organisaties agentic workloads vanuit één governance-laag in plaats van vanuit drie losgekoppelde systemen.
De TrueFoundry AI gateway wordt uitsluitend geïmplementeerd binnen de AWS-, GCP- of Azure-account van de organisatie. Alle inference-aanroepen, AI-agent-orchestratie, tool-uitvoering en MCP-interacties worden beheerd zonder dat data de netwerkgrens van de organisatie verlaat, wat zorgt voor naleving van HIPAA-, SOC 2- en ITAR-regelgeving.
Dit betekent dat een platformteam een nieuwe provider kan activeren, 10% van het verkeer daarnaartoe kan routeren, een regel voor PII-redactie kan toepassen, de dagelijkse uitgaven kan beperken tot $ 2.000 en alle aanroepen kan auditeren zonder apps opnieuw te deployen.
Boek een demo om te zien hoe TrueFoundry AI-governance verenigt, agent-workflows beveiligd, kosten beheerst en productiewaardige controle levert over enterprise-implementaties.

TrueFoundry AI Gateway levert een latentie van ~3–4 ms, verwerkt 350+ RPS op 1 vCPU, schaalt moeiteloos horizontaal en is klaar voor productie, terwijl LiteLLM last heeft van hoge latentie, moeite heeft boven een gemiddeld aantal RPS, geen ingebouwde schaling heeft en het meest geschikt is voor lichte workloads of prototypes.



An AI control plane is the centralized governance layer that governs, tracks, and enforces compliance requirements across an organization's many AI systems, including LLM interactions, AI agents, MCP tool integrations, and agent-to-agent connections. It is the smart layer in the data request path that ensures every agent request happens correctly, with the responsible party accountable, and the proper audit trail records maintained across all agentic workflows.
The AI control plane provides visibility, security, and cost management by controlling access control and use of AI throughout an organization. Without it, enterprises face fragmented provider integrations, shared service accounts with excessive authorization scope, unaccounted token spend, incomplete audit logs, and shadow agents. With it, a single policy enforcement layer for all model calls and agent actions provides one source of truth for cost, access, and compliance requirements evidence.
The AI control plane is structured in three layers. The LLM gateway manages API routing, key protection, budget policy enforcement, and prompt and response guardrails. The MCP gateway controls AI agent-to-tool interactions, defining which tools are available under which identities and authorization scopes. The Agent gateway manages orchestration of autonomous agents, defining multi-step workflows and session-level governance policies. All three layers share identity management, cost telemetry, and audit policies.
In network engineering, control plane is the part of a system that makes decisions regarding the execution of operations, routing, access control, and policy decisions, whereas the part of the system that executes those decisions is referred to as the data plane. In AI, the AI control plane makes policy-enforcement decisions about which models and tools can be accessed and under what conditions, while the data plane performs the actual inference and agent execution.



Het laatste nieuws, artikelen en bronnen in je inbox



















