



November 10, 2026
|
5 min leestijd


Krijg direct toegang tot een live TrueFoundry-omgeving. Implementeer modellen, stuur LLM-verkeer aan en verken het volledige platform — je sandbox is binnen enkele seconden klaar, creditcard niet vereist.



De razendsnelle manier om je modellen te bouwen, volgen en implementeren!
Bifrost is een open-source, single-binary Go gateway, self-hosted op uw eigen infrastructuur, die momenteel LLM-routing, MCP en agent-mode auto-execution afhandelt. TrueFoundry is een enterprise AI-platform waarvan de gateway één laag vormt van een groter control plane. Hier is een praktijkgerichte vergelijking op basis van primaire bronnen.
Als u in 2026 een AI gateway kiest, komen zowel Bifrost als TrueFoundry op uw shortlist te staan — en op een functiematrix lijken ze meer op elkaar dan in de praktijk het geval is. We hebben Bifrost lokaal uitgevoerd en de documentatie van beide leveranciers gelezen om dit vanuit primaire bronnen te schrijven: de runtime-functionaliteit van Bifrost is afkomstig van een draaiende v1.5.7-instantie, de claims over enterprise, compliance en deployment komen uit de documentatie van Bifrost / Maxim, en elke claim over TrueFoundry komt uit de officiële documentatie.
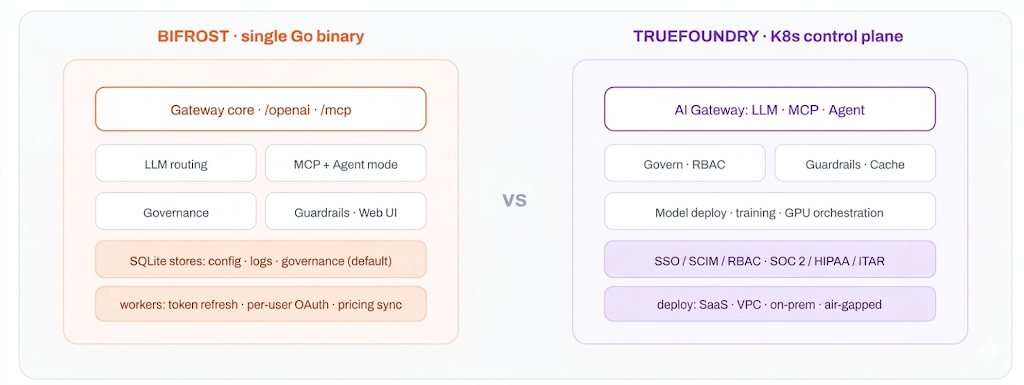
Bifrost is een gateway die u zelf draait: één Go-binary, nul externe afhankelijkheden om te starten (het start op met een lokale SQLite-database), gelicentieerd onder Apache-2.0 en self-hosted. TrueFoundry is een platform dat u adopteert: een LLM + MCP + Agent gateway die deel uitmaakt van een Kubernetes-native stack die ook modellen implementeert en traint, MCP-servers host en agents uitvoert — te installeren als SaaS, VPC, on-prem of air-gapped. De ene is een enkele, op zichzelf staande tool; de andere is het beheerde control plane voor de gehele AI-lifecycle.
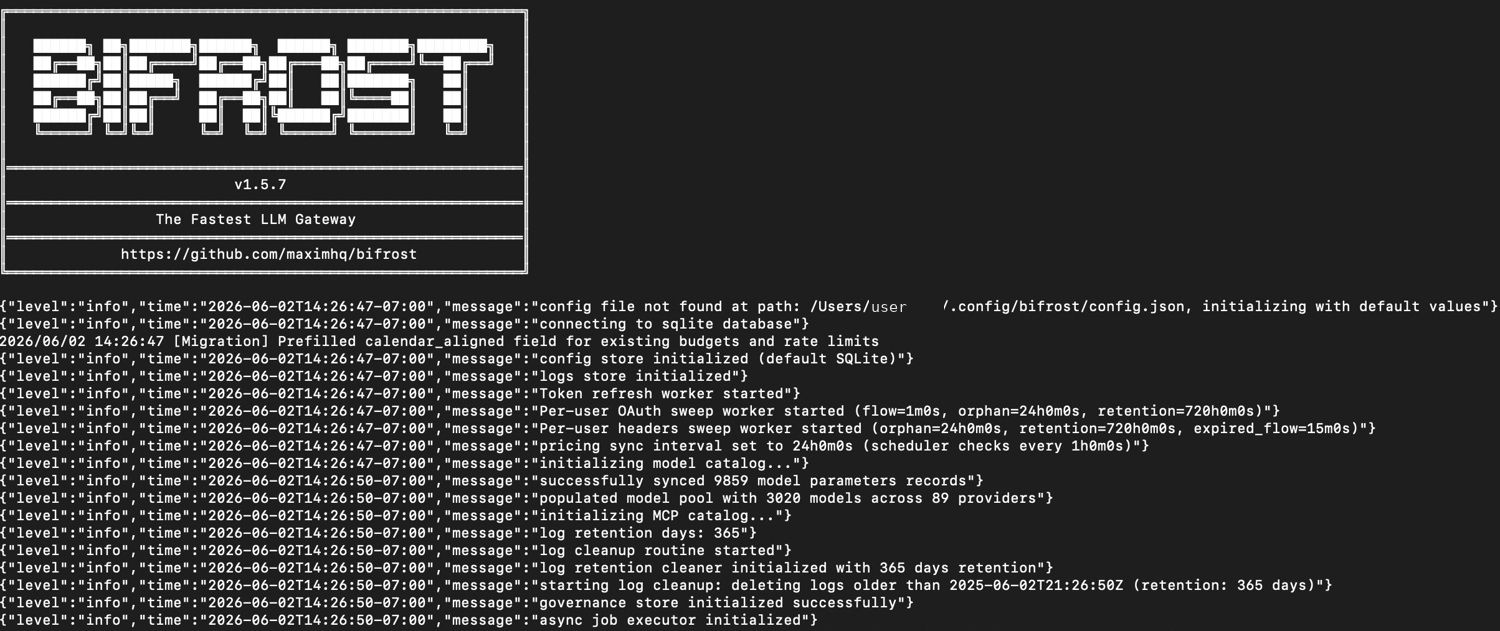
Het opstarten van Bifrost vertelt het verhaal. Bij de eerste opstart vindt het geen configuratie en initialiseert het standaardwaarden, maakt het verbinding met een lokale SQLite-database en zet het configuratie-, logboek- en governance-stores op — geen externe database nodig om te beginnen. Het start workers voor tokenvernieuwing, een OAuth-sweep per gebruiker en een prijssynchronisatie, en laadt vervolgens zijn catalogus: in deze build 3.020 modellen over 89 providers, met een standaard bewaartermijn voor logboeken van 365 dagen.
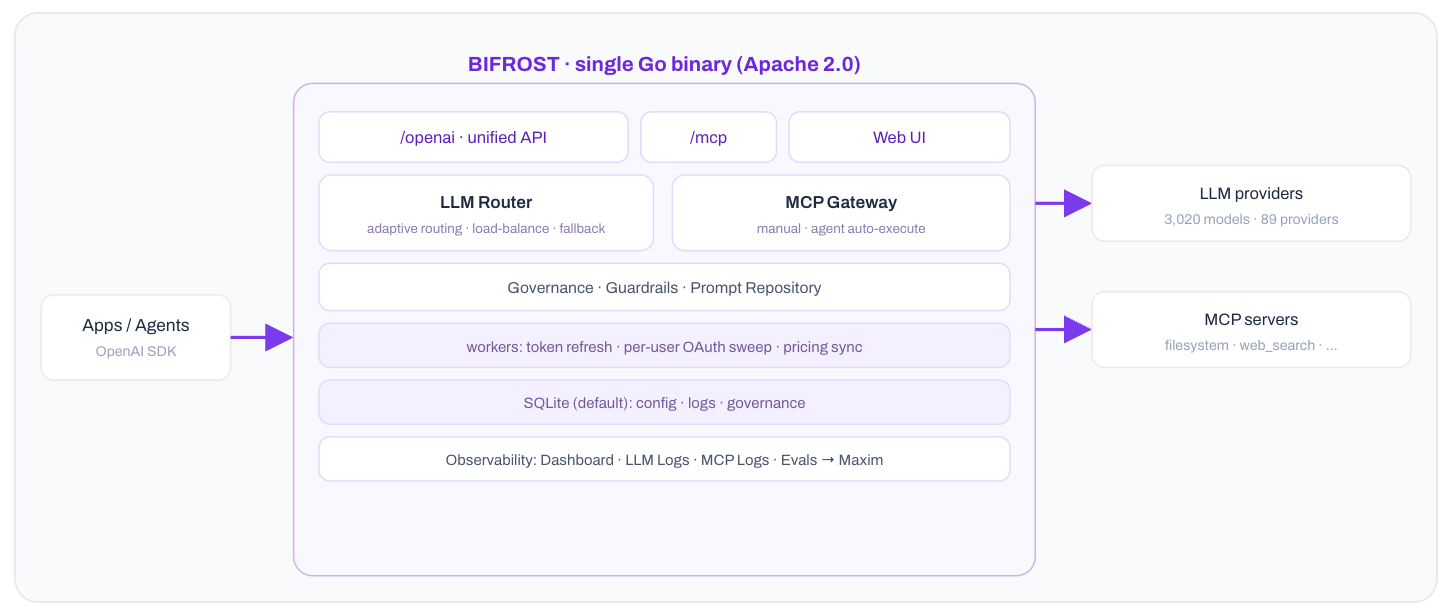
Alles bij elkaar vormt dat de structuur van Bifrost: één proces dat de routing, de MCP gateway, governance, guardrails, prompt-opslag, de workers, de datastores en de UI bevat — er is niets anders nodig om het te draaien.
TrueFoundry draait dit om. Er is geen enkele binary; de gateway wordt geïnstalleerd in Kubernetes als onderdeel van een control plane, wordt GitOps-style geconfigureerd via YAML met de TrueFoundry CLI, en draait als SaaS of binnen uw eigen VPC, datacenter of een air-gapped netwerk. Dat vereist meer installatiewerk dan een Go-binary — en dat is precies waarom TrueFoundry de garanties op het gebied van datasoevereiniteit en compliance kan bieden die een self-managed binary aan u overlaat.
Architectonisch gezien is de gateway van TrueFoundry een stateless layer gebouwd op het lichtgewicht Hono-framework, die gesynchroniseerd blijft vanuit het control plane via een NATS-queue. Authenticatie, autorisatie, rate-limiting en budgetcontroles draaien allemaal in het geheugen — er staat geen externe call in het request-pad tenzij u cached — terwijl logboeken en metrieken asynchroon naar ClickHouse worden geschreven. TrueFoundry behaalt hiermee 250 RPS op een enkele pod met 1 vCPU / 1 GB, schaalbaar tot ~350 RPS voor verzadiging, met een overhead van ruwweg +7 ms (ongeveer +12 ms met volledige tracing).
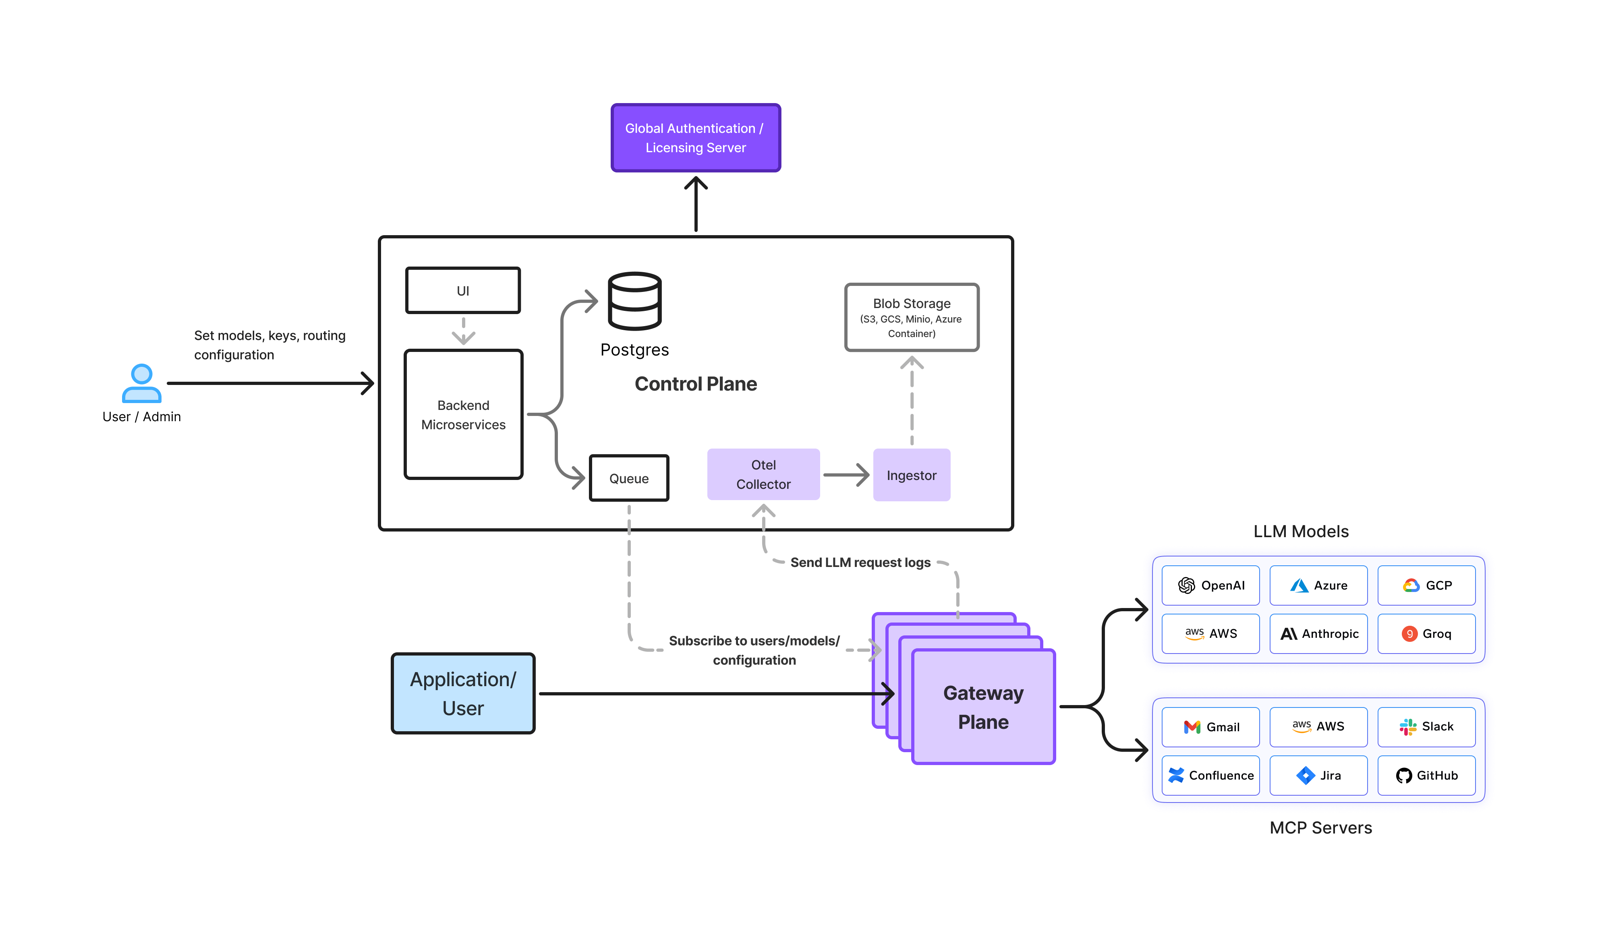
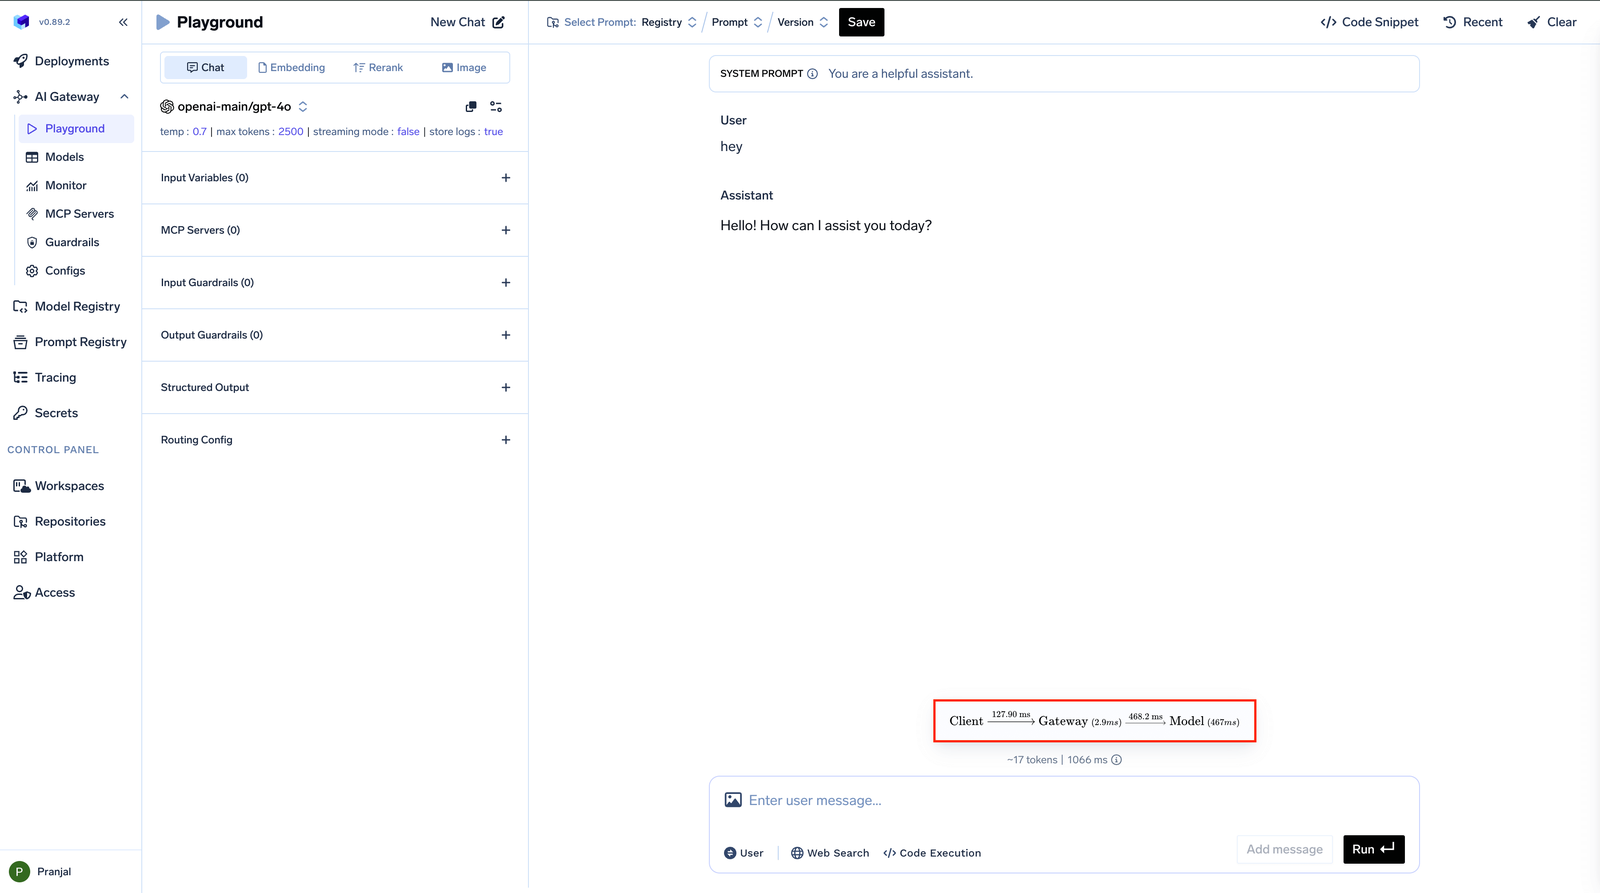
De overstap naar een van beide vereist enkel een aanpassing van de base-URL. Bifrost ontsluit zijn providers via /openai; TrueFoundry biedt een geünificeerd eindpunt en selecteert de backend via een geconfigureerde virtuele modelnaam. De geobserveerde catalogus van Bifrost is qua absoluut aantal groter; TrueFoundry combineert 1600+ beheerde modellen met eersteklas deployment van private modellen op uw eigen GPU's.
Bifrost — exact gebruik (vanuit de console)
TrueFoundry — dezelfde SDK, gateway-eindpunt
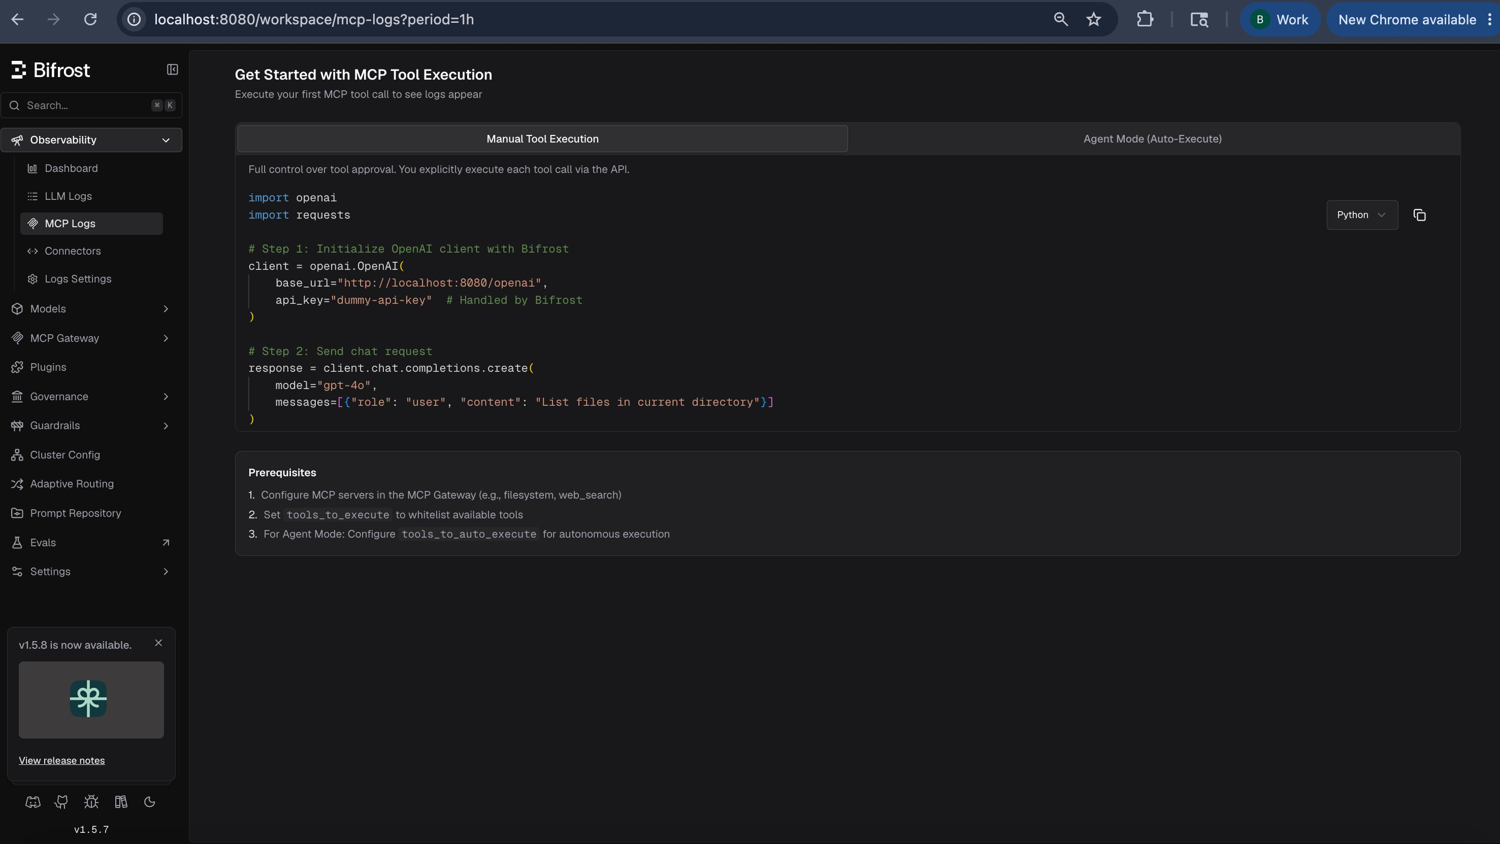
Beide hebben hierin geïnvesteerd en het ontwerp vertoont opvallende overeenkomsten. De MCP Gateway van Bifrost biedt twee modi: Manual Tool Execution, waarbij u elke tool-call expliciet goedkeurt en uitvoert via de API, en Agent Mode, waarin de gateway deze automatisch uitvoert. U zet aanroepbare tools op de whitelist met tools_to_execute en, voor autonome runs, tools_to_auto_execute.
TrueFoundry geeft dezelfde controle vorm als Virtual MCP Servers (gecurede tool-subsets), RBAC per team, en pre/post-call MCP guardrails — plus vooraf gebouwde servers voor Slack, Confluence, Sentry en Datadog, en de mogelijkheid om elke REST/OpenAPI-service te registreren als MCP server. Het gedeelde patroon ziet er als volgt uit:
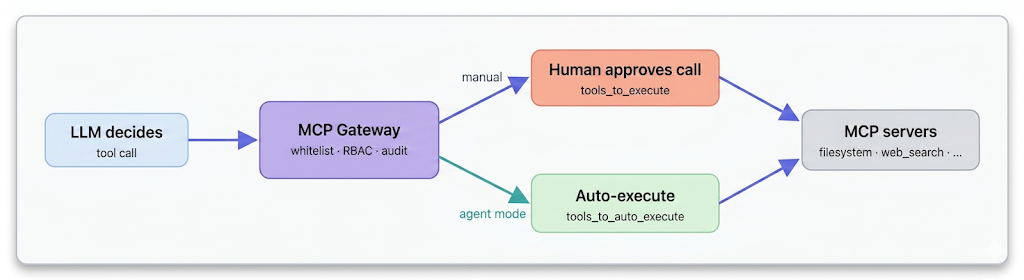
Kortom: voor ruwe MCP-plumbing zijn de twee aan elkaar gewaagd. Het verschil zit in het omliggende control plane — TrueFoundry voegt enterprise-identiteit toe aan elke tool call (één automatisch ververst OAuth-token per gebruiker over alle servers), vooraf gebouwde enterprise connectors en een Agent Gateway voor session-aware workflows met meerdere agents; Bifrost houdt het lean en self-hosted.
Bifrost levert echte OAuth per gebruiker met token refresh — zichtbaar in de boot workers en uitermate geschikt om individuele gebruikers te laten authenticeren bij downstream MCP servers — en de Enterprise-tier voegt op SAML gebaseerde SSO en role-based access control toe. TrueFoundry werkt voornamelijk op de org-identity-laag: SSO via OIDC of SAML 2.0 via elke grote IdP, optionele SCIM-provisioning voor geautomatiseerde user/team-sync, en RBAC — met een gedocumenteerde flow en de keuze om login te routeren via de auth-server van TrueFoundry (de standaard) of, in het on-prem Enterprise-plan van een hogere tier, rechtstreeks met uw IdP te communiceren zodat er geen auth-verkeer uit uw omgeving vertrekt.
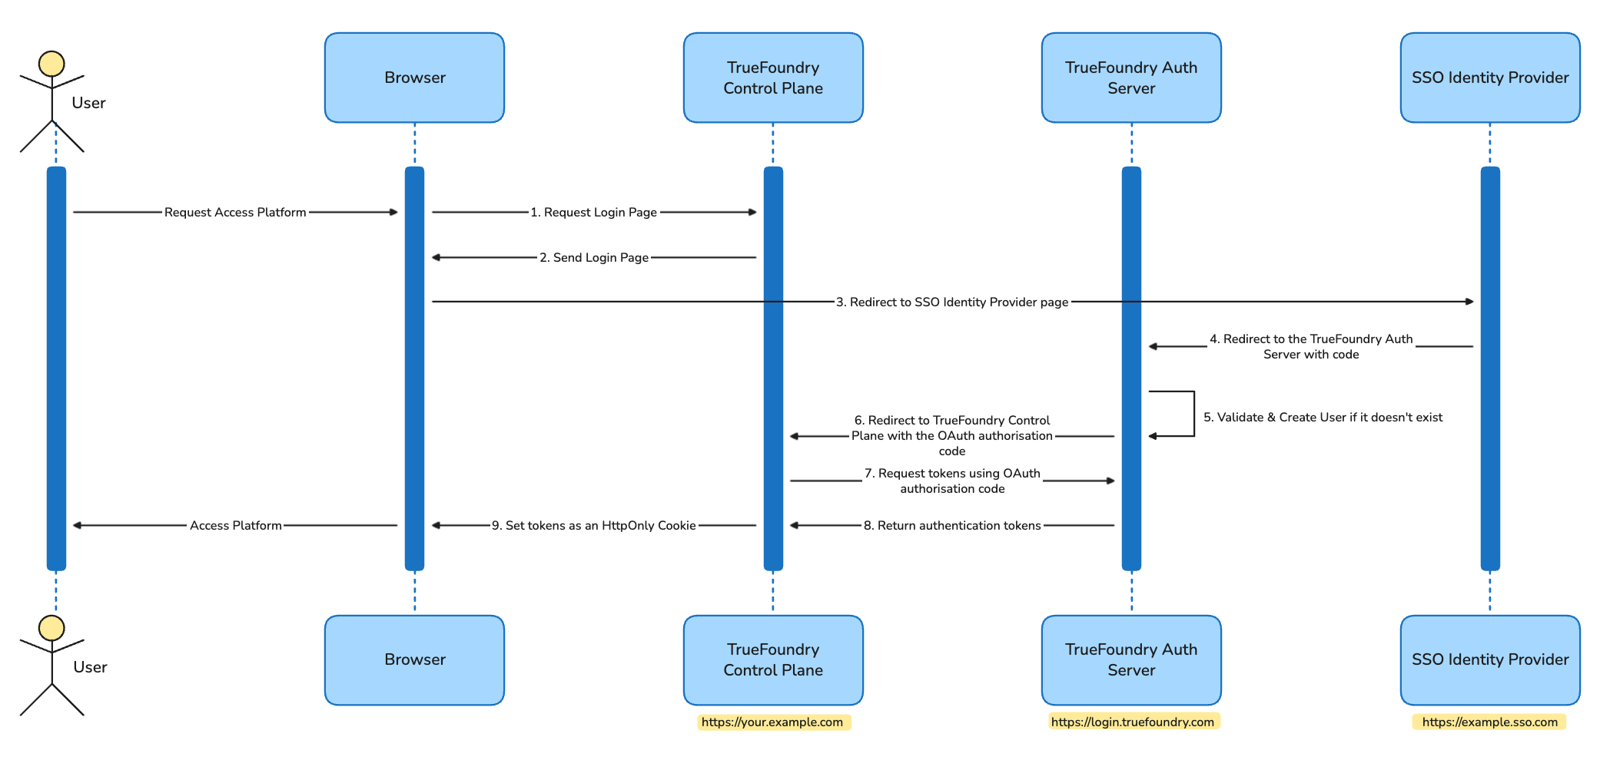
Waar ze echt uiteenlopen is aan de top van de regelgevingsladder. Beide leveranciers vermarkten openlijk SOC 2 Type II en HIPAA, en beide bieden VPC-, on-prem- en air-gapped-implementaties — dus op die assen is het eerder gelijkwaardigheid dan een groot verschil. (Zoals gebruikelijk zijn de certificeringen van elke leverancier gekoppeld aan hun beheerde, geauditeerde infrastructuur; voor self-hosted-implementaties hangt compliance ook af van uw eigen controls.) Eén verschil springt er wel uit: ITAR. TrueFoundry heeft ITAR-compliant-implementaties aangekondigd voor defensie- en ruimtevaartworkloads die onder exportcontrole vallen, wat Bifrost niet adverteert. Het voegt ook SCIM-gestuurde provisioning en de optie voor direct-to-IdP-login toe. Voor een team dat gewoon tool-auth per gebruiker wil op infrastructuur die het zelf beheert, is de ingebouwde OAuth van Bifrost voldoende; voor ITAR of volledig zelfvoorzienende, centraal geprovisioneerde identiteit is TrueFoundry het eenvoudigere inkooptraject.
Bronnen & methode. Bifrost-details zijn afkomstig van een draaiende v1.5.7-instantie (startup-logboek en MCP Tool Execution-scherm, hierboven getoond). TrueFoundry-details en het SSO-diagram zijn afkomstig uit de openbare documentatie. Schema's — waaronder het Bifrost-architectuurdiagram — zijn originele illustraties samengesteld op basis van openbare informatie en een zelfbeheerde instantie, niet overgenomen uit het materiaal van Bifrost; de twee TrueFoundry-diagrammen en de Playground-screenshot zijn van TrueFoundry zelf. Prestatiecijfers die door leveranciers zijn opgegeven of gebenchmarkt (bijv. TrueFoundry's +7 ms overhead bij 250–350 RPS op een 1 vCPU / 1 GB pod) zijn als zodanig gelabeld. Compliance- en implementatiemogelijkheden die voor beide leveranciers worden beschreven, weerspiegelen de gepubliceerde verklaringen van de respectievelijke leverancier en niet een onafhankelijke audit; bevestig de huidige scope in het relevante Trust Center of contract. Bifrost's compliance- en implementatieclaims zijn hier ontleend aan Maxim's gepubliceerde Bifrost-materialen — de Bifrost-beveiligings- / industrie-pagina's en de Bifrost-documentatie — inclusief hun vermelde VPC-, on-prem- en air-gapped-implementatieopties en SOC 2 Type II / HIPAA / ISO 27001 / GDPR audit-trail-status.
Disclaimer. Dit is een onafhankelijke vergelijking gepubliceerd door TrueFoundry voor algemene informatieve doeleinden; het is geen juridisch, financieel of professioneel advies. “Bifrost” is een project van Maxim AI (H3 Labs) en wordt aangeboden onder de Apache 2.0-licentie; “TrueFoundry” en bijbehorende merken zijn handelsmerken van TrueFoundry. Alle productnamen, logo's en handelsmerken van derden zijn het eigendom van hun respectievelijke eigenaren en worden hier uitsluitend genoemd ter identificatie en vergelijking te goeder trouw — hun gebruik impliceert geen enkele verbondenheid met, sponsoring door of goedkeuring van die eigenaren, en Bifrost / Maxim AI heeft dit artikel niet beoordeeld of goedgekeurd. Verklaringen over Bifrost zijn geverifieerd aan de hand van de openbare documentatie en een self-hosted v1.5.7-instantie, en verklaringen over TrueFoundry aan de hand van de eigen documentatie, per juni 2026; beide producten ontwikkelen zich snel, dus controleer de huidige mogelijkheden, prijzen en licenties rechtstreeks bij elke leverancier voordat u beslissingen neemt. Prestatiecijfers zijn door de leverancier opgegeven of ontleend aan de gepubliceerde benchmarks van elke leverancier onder hun vermelde omstandigheden en kunnen in uw omgeving afwijken. We hebben geprobeerd nauwkeurig en onbevooroordeeld te zijn; als u denkt dat iets hier onjuist of verouderd is, neem dan contact met ons op, dan zullen we het omgaand beoordelen en corrigeren.
TrueFoundry AI Gateway levert een latentie van ~3–4 ms, verwerkt 350+ RPS op 1 vCPU, schaalt moeiteloos horizontaal en is klaar voor productie, terwijl LiteLLM last heeft van hoge latentie, moeite heeft boven een gemiddeld aantal RPS, geen ingebouwde schaling heeft en het meest geschikt is voor lichte workloads of prototypes.





Het laatste nieuws, artikelen en bronnen in je inbox



















