



August 24, 2023
|
5 min leestijd


Krijg direct toegang tot een live TrueFoundry-omgeving. Implementeer modellen, stuur LLM-verkeer aan en verken het volledige platform — je sandbox is binnen enkele seconden klaar, creditcard niet vereist.



De razendsnelle manier om je modellen te bouwen, volgen en implementeren!
TrueFoundry maakt het heel eenvoudig om applicaties te implementeren op Kubernetes-clusters in uw eigen cloudprovider-account. Het doet dit door de infrastructuurcomponenten te abstraheren voor data scientists en ontwikkelaars, terwijl de beste praktijken op het gebied van beveiliging, infrastructuur en kostenoptimalisatie worden gehandhaafd.
De belangrijkste motieven achter de huidige architectuur van TrueFoundry zijn:
GKE Autopilot dwingt af dat verzoeken en limieten voor bronnen dezelfde waarden hebben, terwijl AKS, EKS en GKE Standard dat niet doen.
EKS en GKE hebben een optie voor automatische node-provisioning, terwijl AKS hier geen mogelijkheid voor biedt.
De node-provisioningtijd is vrij hoog voor AKS, wat leidt tot zeer traag autoscaling-gedrag.
Cloud-native zijn geeft ons toegang tot de verschillende hardware die door verschillende cloudproviders wordt geleverd, vooral in het geval van GPU's.
4. Integreren in plaats van opnieuw uitvinden: TrueFoundry integreert met de meeste veelgebruikte systemen in plaats van het wiel opnieuw uit te vinden. Deze filosofie stuurt veel van onze architectuurbeslissingen. Het maakt de reis soms moeilijker voor ons, omdat het niet altijd eenvoudig is om integraties te bouwen waar geen solide API's beschikbaar zijn - maar wij doen het zware werk om die API's en interfaces te bouwen, zodat onze gebruikers niet nog een tool hoeven te leren.
Machine Learning vereist een ingewikkelde stack die moet worden opgezet zodat data scientists snel kunnen experimenteren en opleveren.
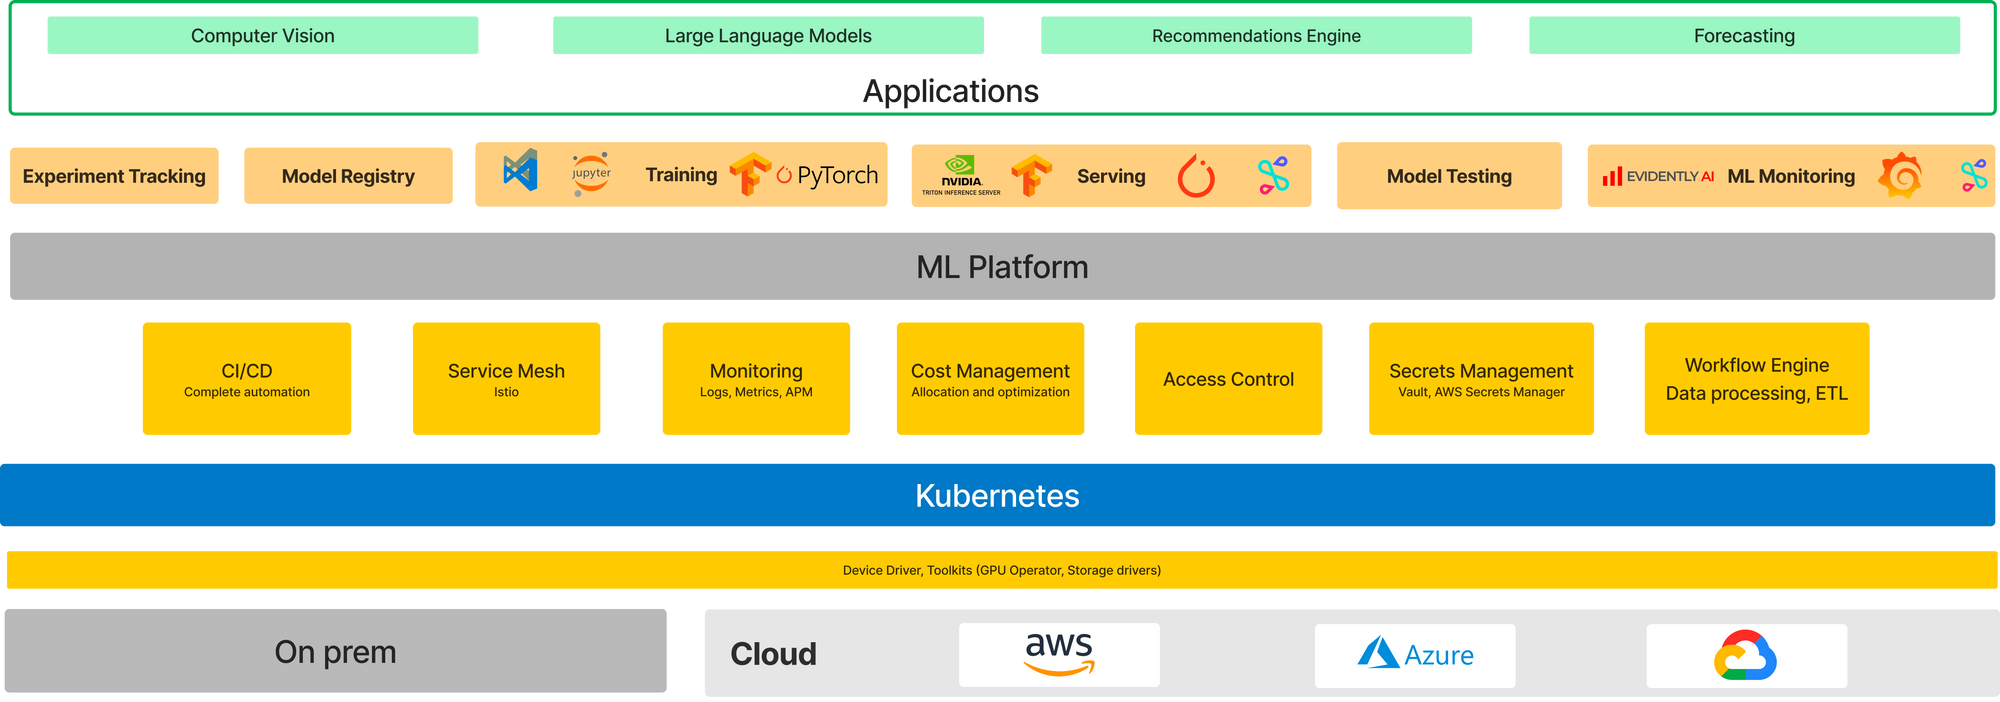
Idealiter zouden ontwikkelaars meer tijd moeten besteden in de bovenste groene laag, terwijl de onderste lagen volledig voor hen verborgen zouden moeten zijn. TrueFoundry biedt een open en aanpasbare stack die werkt met wat u momenteel gebruikt en helpt data scientists te itereren op de applicaties zonder zich te richten op de onderliggende infrastructuurlagen.
In het onderstaande diagram biedt TrueFoundry de Model Training, Serving en Model registry om het voor data scientists gemakkelijker te maken om modellen te bouwen, te volgen en te implementeren.
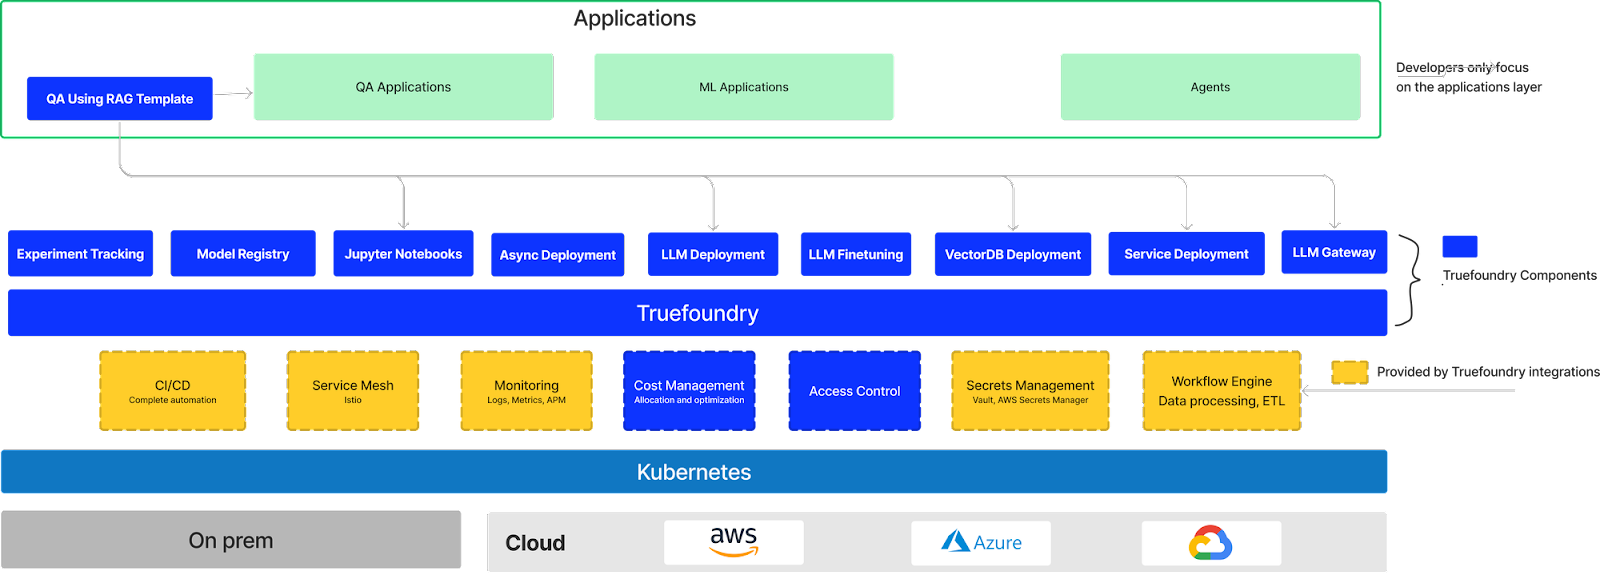
De belangrijkste set integraties die TrueFoundry momenteel biedt, zijn:
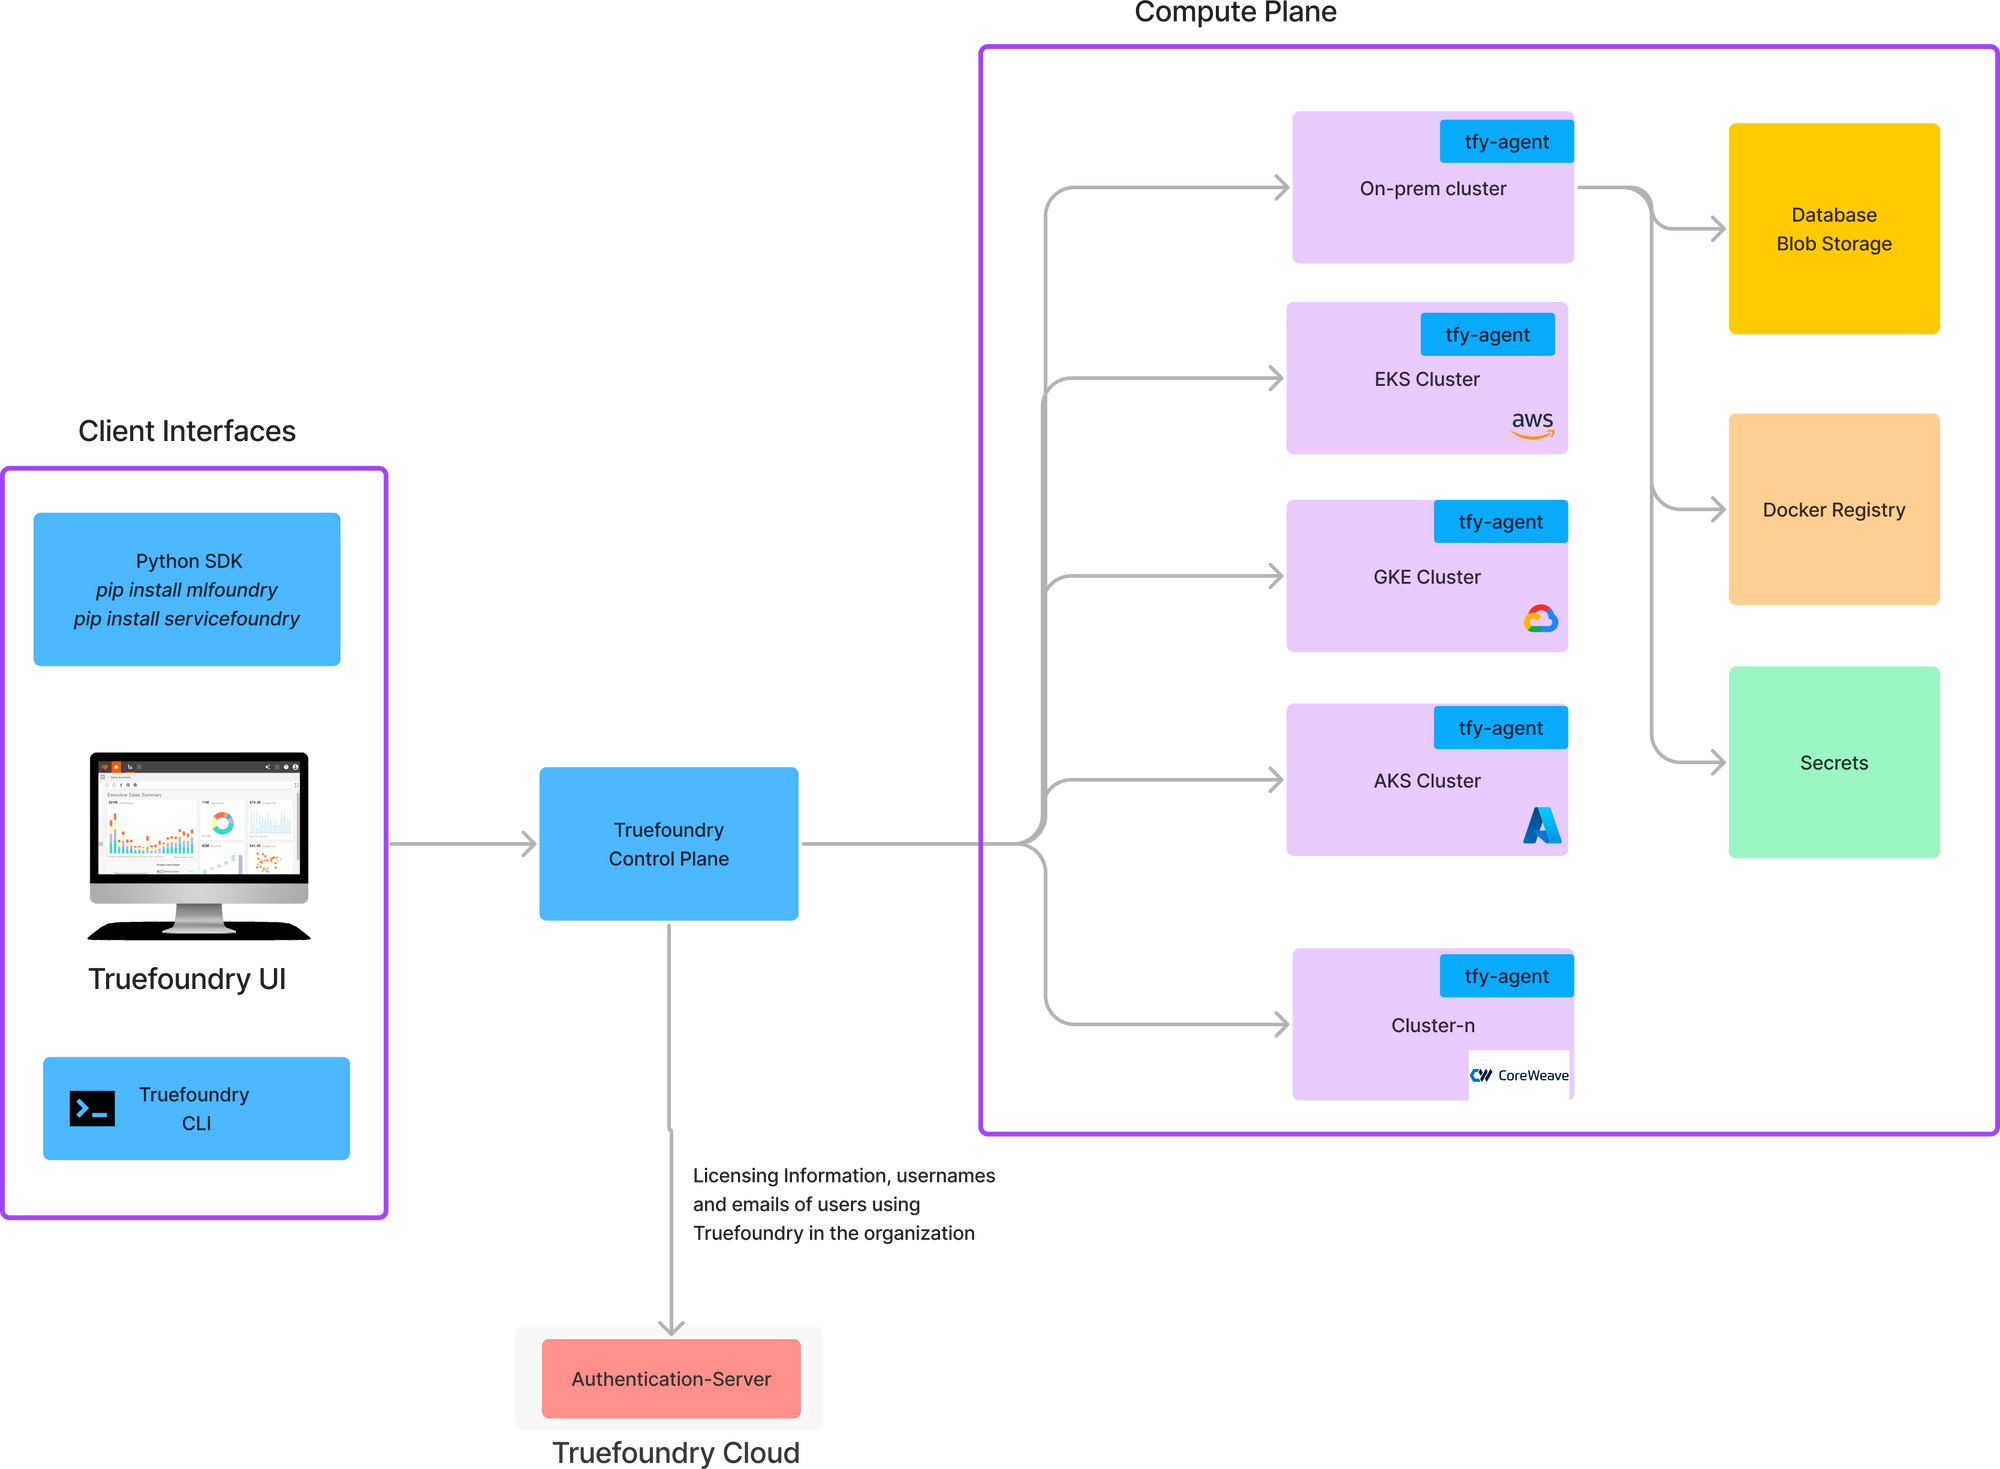
TrueFoundry biedt een split-plane architectuur die bestaat uit de volgende hoofdcomponenten:
3. Client Interfaces: Ontwikkelaars en data scientists kunnen communiceren met de UI met behulp van een Python SDK, onze web-UI of de TrueFoundry CLI's (servicefoundry en mlfoundry). TrueFoundry stelt ook API's beschikbaar voor clients om automatiseringsworkflows te bouwen, die hier zijn gedocumenteerd: https://docs.truefoundry.com/reference
4. Authenticatieserver: Er is een centrale authenticatie- en licentieserver die alle organisaties en hun leden bijhoudt. Deze server wordt gehost door TrueFoundry en kan ook integreren met externe IdP's om al onze gebruikers een single sign-on-ervaring te bieden.
Veilige netwerkomgeving
De tfy-agent-component heeft geen ingress en is verantwoordelijk voor het initialiseren van de verbinding met de control plane. Het zet een permanente versleutelde verbinding op met de control plane waarover de communicatie plaatsvindt. Hierdoor werkt het systeem zelfs als de compute-plane clusters privé zijn of zich in verschillende VPC's bevinden. De enige beperking is dat de URL van de control plane toegankelijk moet zijn voor alle compute-plane clusters. U kunt ook de permissies die aan de tfy-agent zijn verleend beheren met behulp van Kubernetes RBAC om toegang te krijgen tot bepaalde namespaces.
Zachte afhankelijkheid van de TrueFoundry control plane
De TrueFoundry control plane is alleen verantwoordelijk voor het orchestreren van de deployments naar de compute plane. Het bevindt zich niet in het kritieke pad van de verzoekstroom naar de geïmplementeerde services. Dus zelfs als u de TrueFoundry Control Plane verwijdert, blijven alle geïmplementeerde services probleemloos draaien. Deze ontkoppeling van servicebetrouwbaarheid van TrueFoundry helpt ervoor te zorgen dat TrueFoundry niet in het kritieke pad van de servicebetrouwbaarheid ligt.
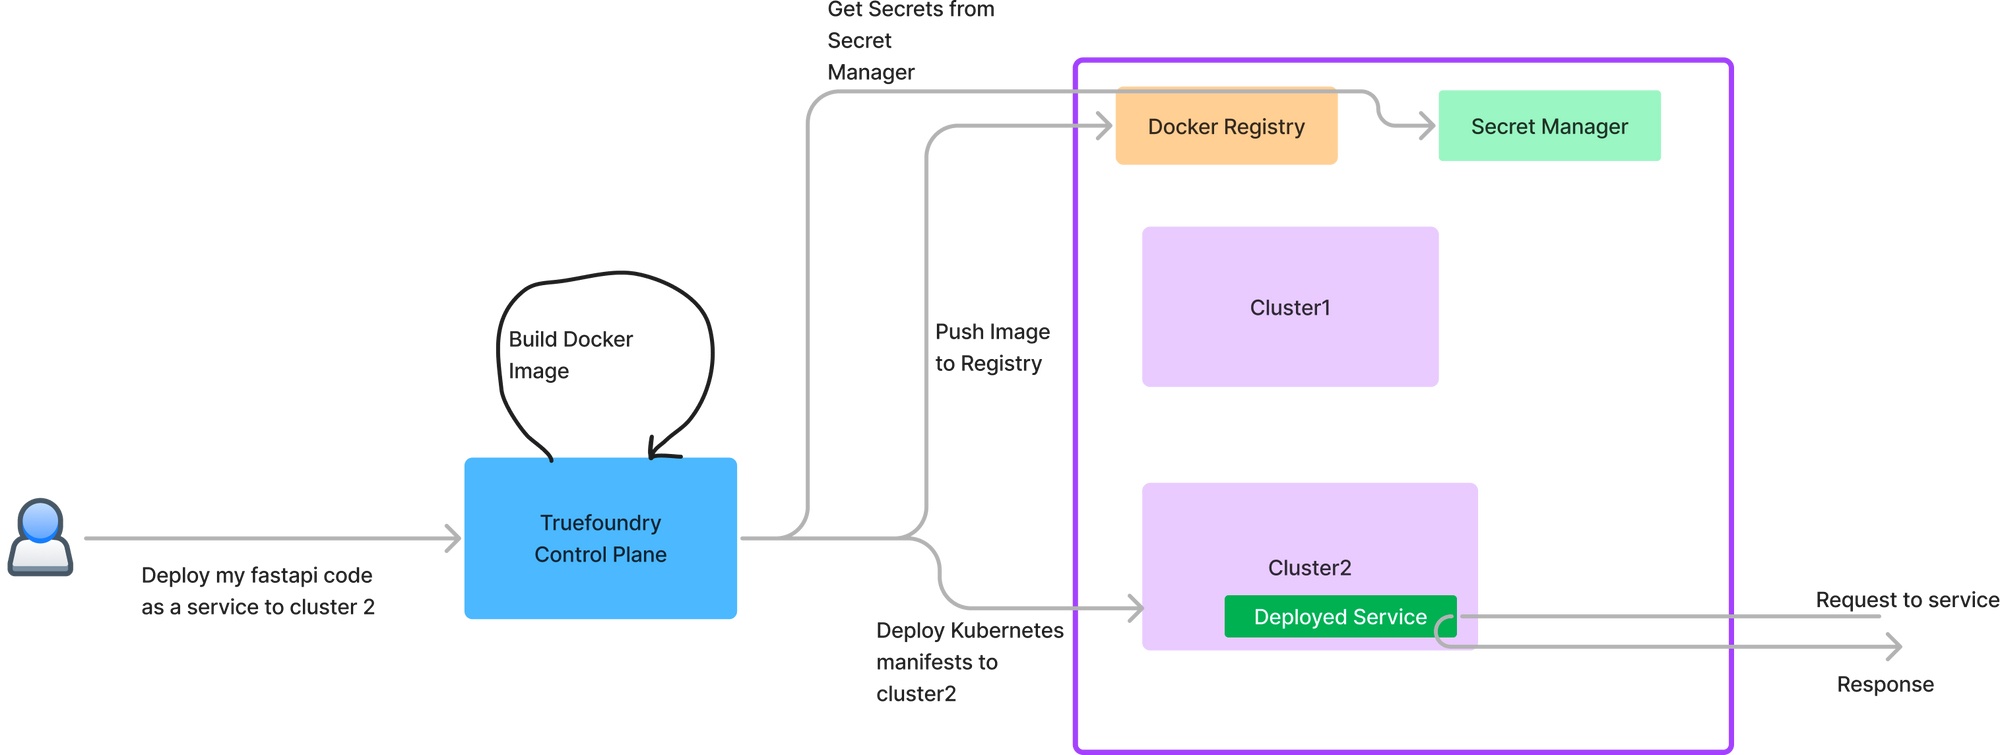
Efficiënt beheer van meerdere clusters
De TrueFoundry Control Plane biedt één centraal overzicht om alle Kubernetes-clusters in de organisatie te bekijken, verspreid over multicloud-providers en on-premise. Dit maakt het ook heel eenvoudig om workloads van het ene cluster naar het andere te verplaatsen met onze functie Clone and Promote.
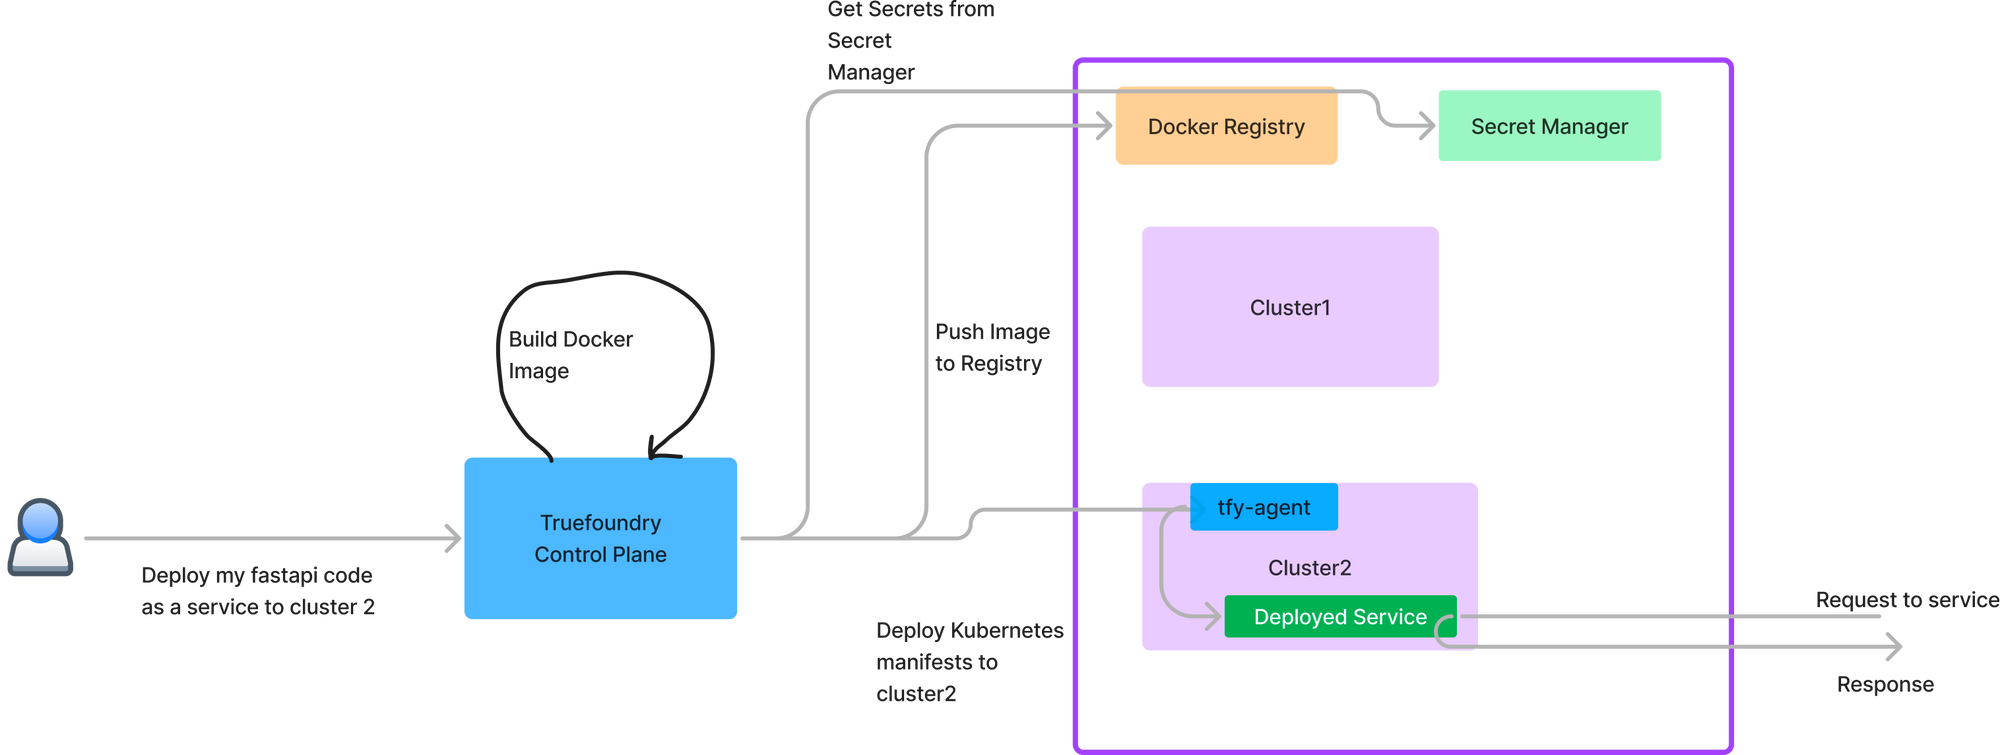
Lagere kosten en minder onderhoud
De TrueFoundry-agent is een zeer lichtgewicht component die op elk afzonderlijk cluster draait, terwijl er slechts één exemplaar van de control plane nodig is. De control plane heeft meer bronnen nodig (3 CPU, 6 GB RAM), terwijl de agent slechts 0,2 CPU en 400 MB RAM nodig heeft. Naarmate het verkeer en de teams schalen, moeten we meestal meer clusters toevoegen op basis van regio's of teams. Maar de control plane hoeft niet te worden gerepliceerd, wat leidt tot lagere kosten en minder onderhoud.
De TrueFoundry Control Plane bestaat uit meerdere microservices die de deployments, de opslag van modelmetadata, enz. orchestreren. De belangrijkste componenten van de TrueFoundry Control Plane zijn:
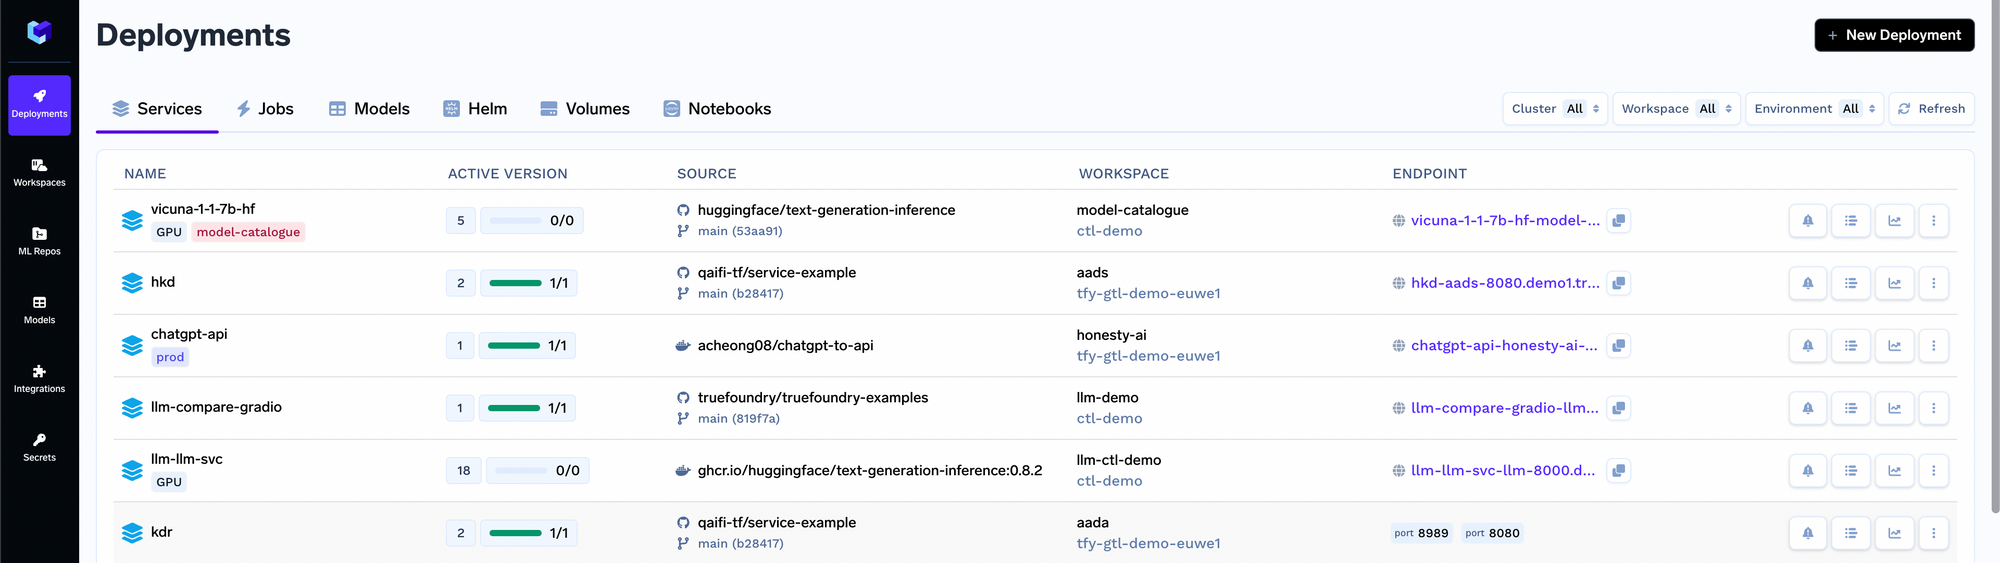
2. Microservices voor het orchestreren van deployments: De control plane bestaat uit enkele microservices om de deployments over de clusters te orchestreren en slaat ook live updates op van alle verbonden clusters in de compute plane.
3. Postgres-database: Deze wordt gebruikt om alle informatie over teams, geïmplementeerde services en hun metadata op te slaan.
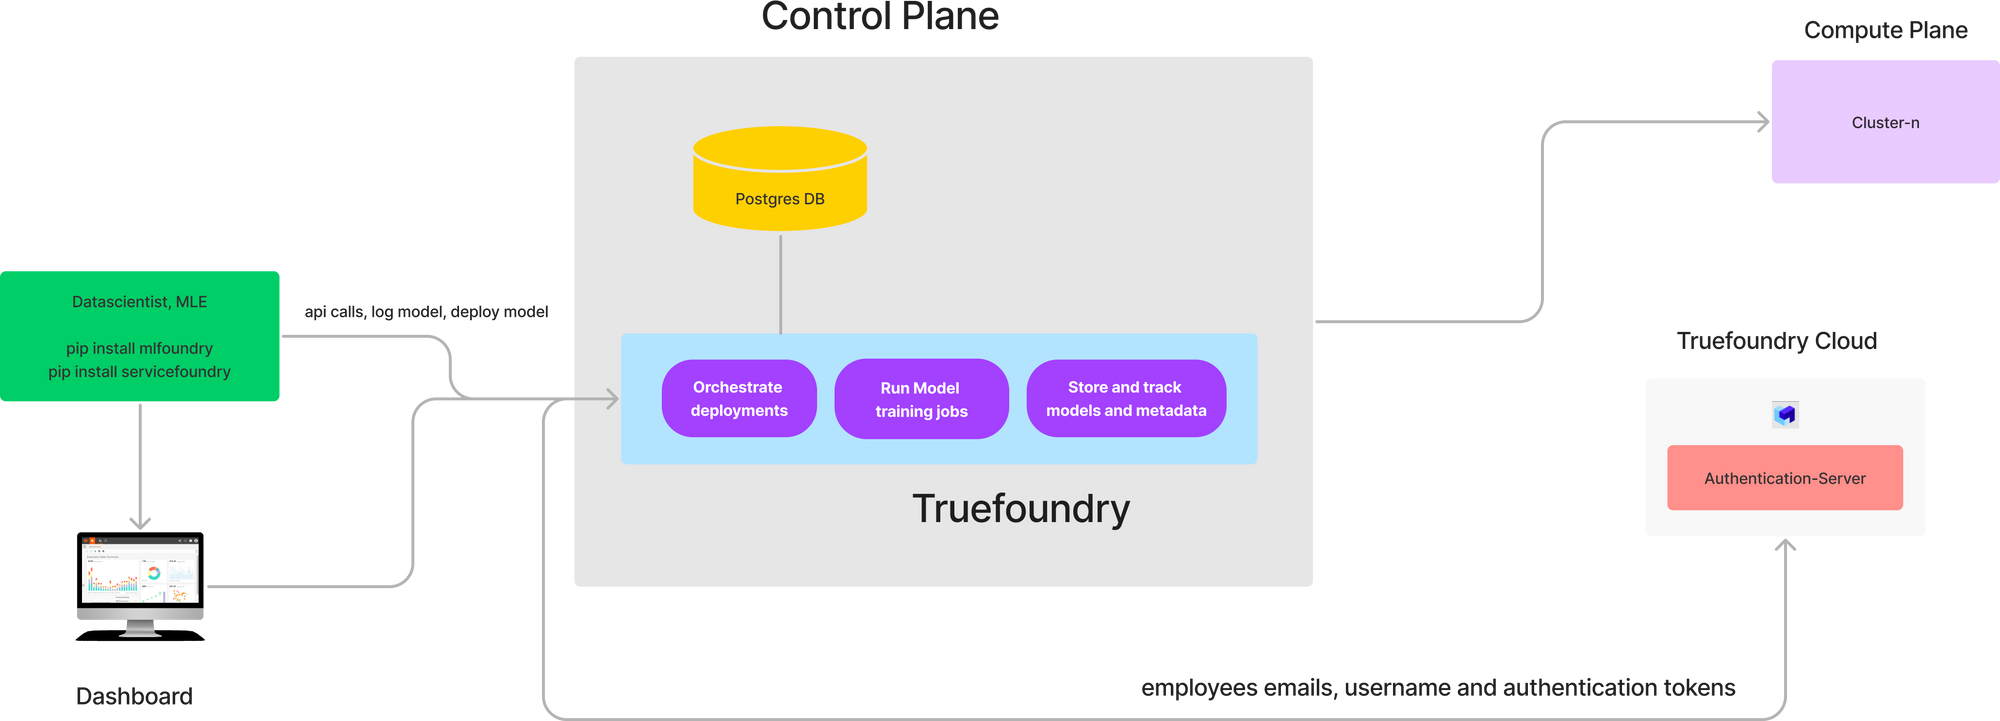
We moeten enkele componenten op het Compute-Plane cluster installeren om optimaal te profiteren van TrueFoundry. De lijst is als volgt:
TrueFoundry kan werken met elke onderliggende AMI, inclusief Bottlerocket op AWS. Omdat de agent net als elke andere Helm chart op Kubernetes draait, hebben we geen beperkingen of vereisten voor de onderliggende AMI's en kan deze op elke AMI draaien, inclusief bare-metal machines.
De tfy-agent voert alle acties op de Kubernetes-gebruiker uit namens de gebruikers die zijn ingelogd op het TrueFoundry-platform. Daarom vereist het beheerderstoegang tot een bepaalde set namespaces waarop de gebruikers applicaties mogen implementeren. We hebben functionaliteit om een bepaalde set namespaces op een black- of whitelist te zetten, en de agent kan alleen acties uitvoeren op die namespaces.
TrueFoundry vertrouwt op een authenticatieserver op onze servers voor licentieverlening en authenticatie.
TrueFoundry biedt een fijnmazige RBAC-besturing op tenant-, cluster-, workspace- en ML-repo-niveau. Om de RBAC-mechanismen in TrueFoundry te begrijpen, kunt u onze documentatie hier lezen: https://www.truefoundry.com/docs/platform/manage-user-roles-and-permissions
Alle autorisatieregels bevinden zich in de Postgres-tabel in de control plane en elke API-call wordt gecontroleerd om te zien of de gebruiker geautoriseerd is om die verbinding uit te voeren.
TrueFoundry biedt een basis image build-pipeline die is geoptimaliseerd om images heel snel te bouwen op Kubernetes. Als u de pipeline voor het bouwen van images wilt aanpassen met statische controles of andere hulpprogramma's voor het scannen op kwetsbaarheden, zijn er twee benaderingen:
TrueFoundry integreert met de meest populaire opslaglocaties voor het beheer van geheimen. Het slaat de geheime waarden zelf niet op en bewaart alleen het pad naar die geheimen.
TrueFoundry AI Gateway levert een latentie van ~3–4 ms, verwerkt 350+ RPS op 1 vCPU, schaalt moeiteloos horizontaal en is klaar voor productie, terwijl LiteLLM last heeft van hoge latentie, moeite heeft boven een gemiddeld aantal RPS, geen ingebouwde schaling heeft en het meest geschikt is voor lichte workloads of prototypes.





Het laatste nieuws, artikelen en bronnen in je inbox























