



November 10, 2026
|
5 min leestijd


Krijg direct toegang tot een live TrueFoundry-omgeving. Implementeer modellen, stuur LLM-verkeer aan en verken het volledige platform — je sandbox is binnen enkele seconden klaar, creditcard niet vereist.


De razendsnelle manier om je modellen te bouwen, volgen en implementeren!
Een AI-model de mogelijkheid geven om code uit te voeren is een van de meest waardevolle upgrades die u kunt doorvoeren. In plaats van 100.000 rijen in de context in te lezen, kan de agent code schrijven die hierover rekent. In plaats van een model te vragen om bestanden mentaal te transformeren, kan het een parser uitvoeren. In plaats van een vage suggestie terug te geven, kan het een artefact bouwen en testen.
Het is ook het moment waarop een AI-systeem stopt "gewoon tekst" te zijn. Code kan bestanden lezen, sockets openen, CPU verbruiken, processen forken, omgevingsvariabelen inspecteren en alles aanpassen waar de runtime bij kan. Het juiste productiepatroon is niet "het model meer vertrouwen". Het is het model een kleinere computer geven.
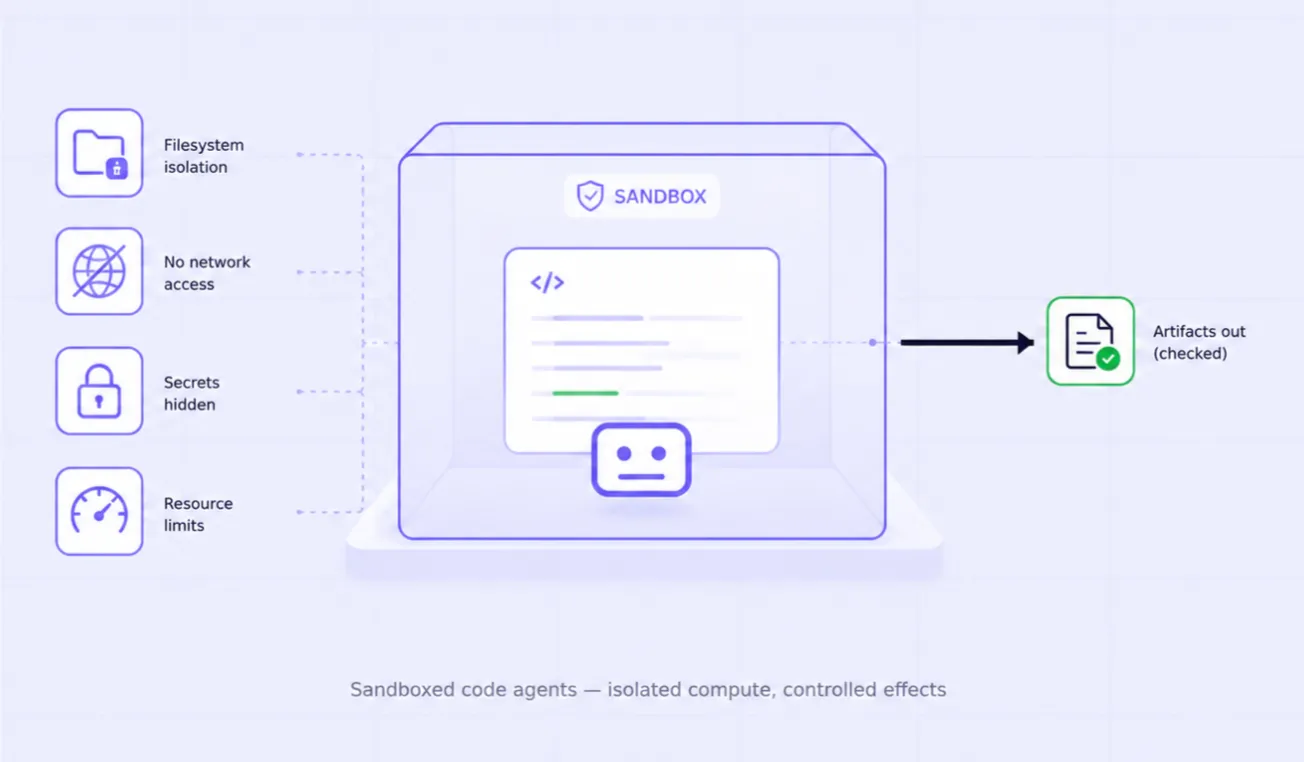
Geef de uitvoering een werkruimte, niet het bestandssysteem van de host. Koppel alleen noodzakelijke invoer en maak gevoelige hostpaden onbereikbaar. Artefact-export moet expliciet zijn, zodat "de agent heeft een bestand aangemaakt" niet betekent dat "de agent overal kan schrijven".
Netwerktoegang moet worden behandeld als een functionaliteit. Veel analysetaken hebben helemaal geen uitgaand netwerk nodig. Andere hebben mogelijk een allowlist nodig. Brede uitgaande communicatie verandert willekeurige code-uitvoering in een pad voor datadiefstal (data exfiltration).
Injecteer standaard geen langdurige provider- of bedrijfsinloggegevens in de sandbox-omgeving. Als de agent een externe functionaliteit nodig heeft, kies dan voor een beheerde tool die buiten de sandbox authenticeert en alleen de specifieke vereiste bewerking beschikbaar stelt.
Stel limieten in voor kloktijd, CPU, geheugen, processen en uitvoergrootte. Zonder deze limieten verandert een incidentele oneindige lus of onbeperkte data-uitbreiding in een infrastructuurincident in plaats van een mislukte agent-stap.
Scheid creatie van de consequenties. De sandbox kan een patch, rapport, afbeelding, SQL-bestand of implementatieplan genereren. Een latere beleids-/goedkeuringsstap bepaalt of dat artefact wordt gepubliceerd of toegepast.
"Gesandboxed" is geen binaire eigenschap. Som de functionaliteiten op die het proces ontvangt: lees-/schrijfpaden, uitgaande bestemmingen, pakketinstallatie, aanmaken van subprocessen, kernel-functies, omgevingsvariabelen, gekoppelde inloggegevens en maximale uitvoeringstijd. De beveiligingsstatus is de doorsnede van die functionaliteiten, niet het containerlabel.
Een werkruimte zonder host-koppelingen maar met onbeperkt internet en cloud-inloggegevens kan bijvoorbeeld nog steeds data exfiltreren of infrastructuur wijzigen. Een werkruimte zonder netwerk maar met een beschrijfbaar productievolume kan nog steeds schade veroorzaken. Het nuttige ontwerpartefact is een matrix van functionaliteiten die precies laat zien wat elke klasse agent-jobs mag doen.
Veel nuttige taken voor code-agents vereisen geen directe toegang tot productie. Laat de agent een patch, notebook, rapport, migratieplan, deployment manifest of getransformeerde dataset in de sandbox maken. Promoveer dat artefact vervolgens via een afzonderlijk gecontroleerd pad. Dit creëert een natuurlijk controlepunt waar deterministische tests, beleid en menselijke beoordeling kunnen plaatsvinden vóór er consequenties zijn.
Het patroon is bijzonder sterk voor softwarewerk: genereer patch → voer tests uit in sandbox → stuur diff en testbewijs uit → keur goed → pas toe via een gecontroleerde repository of deployment-tool. De agent krijgt een rijkdom aan autonomie over berekeningen zonder gelijkwaardige autonomie over productie te krijgen.
Een agent die vrijelijk pakketten kan installeren, kan willekeurige installatiescripts van derden uitvoeren en zijn netwerkoppervlak vergroten. Productiesandboxes moeten gebruikmaken van gecureerde base images, vastgezette afhankelijkheidssets, pakketbronnen op een allowlist of een expliciet pakketinstallatiebeleid. Het gemak van "pip install wat je maar nodig hebt" is geschikt voor sommige kortstondige werkzaamheden met een laag risico, maar het moet een bewuste keuze zijn.
Sla de versie van het sandbox-image/runtime op, de id's van de invoerartefacten, uitgevoerde commando's of codecellen, exit-statussen, gegenereerde artefact-hashes en alle beheerde externe aanroepen. Een volledige herhaling van byte tot byte is misschien niet altijd praktisch, maar een operator moet kunnen uitleggen wat er is uitgevoerd en welke uitvoer de sandbox-grens heeft overschreden.
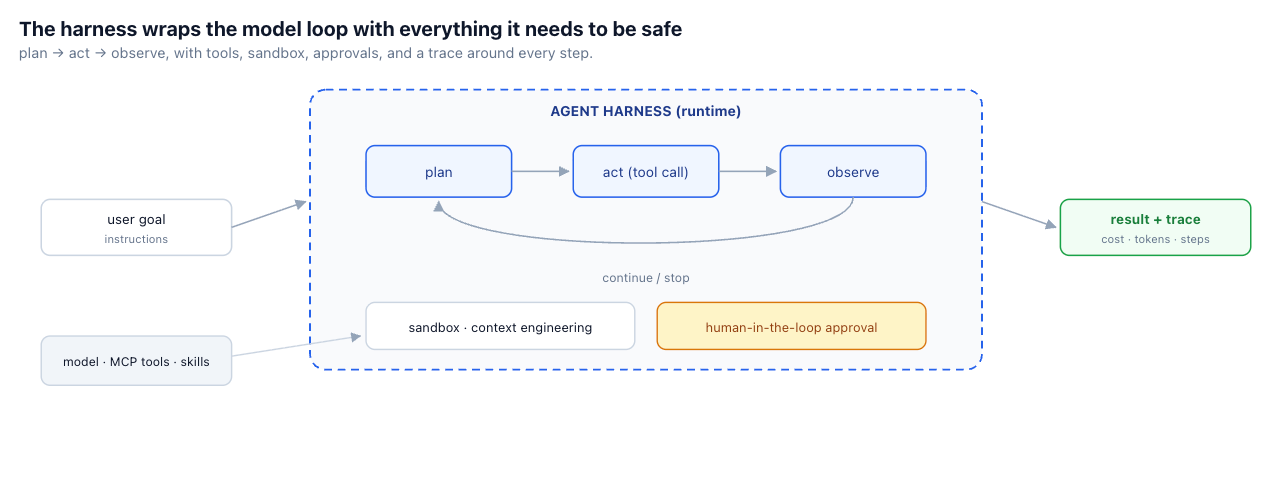
TrueFoundry's Agent Harness behandelt gesandboxte uitvoering als onderdeel van de runtime rond het model, samen met contextbeheer, goedkeuringen, tool-uitvoering en tracing. Dat maakt code-uitvoering nuttig voor zowel automatisering als contextbeheer: omvangrijke tussenliggende data kan in de werkruimte worden verwerkt in plaats van gekopieerd te worden via herhaalde model-turns.
Externe acties kunnen beter worden uitgedrukt via de MCP Gateway, waar tool-inloggegevens, toegangsbeheer, guardrails vooraf/achteraf en goedkeuringen zijn gecentraliseerd. Agent Registry levert de identiteits-/eigenaarscontext rondom de agent, en end-to-end traces correleren sandbox-werk met model- en toolstappen.
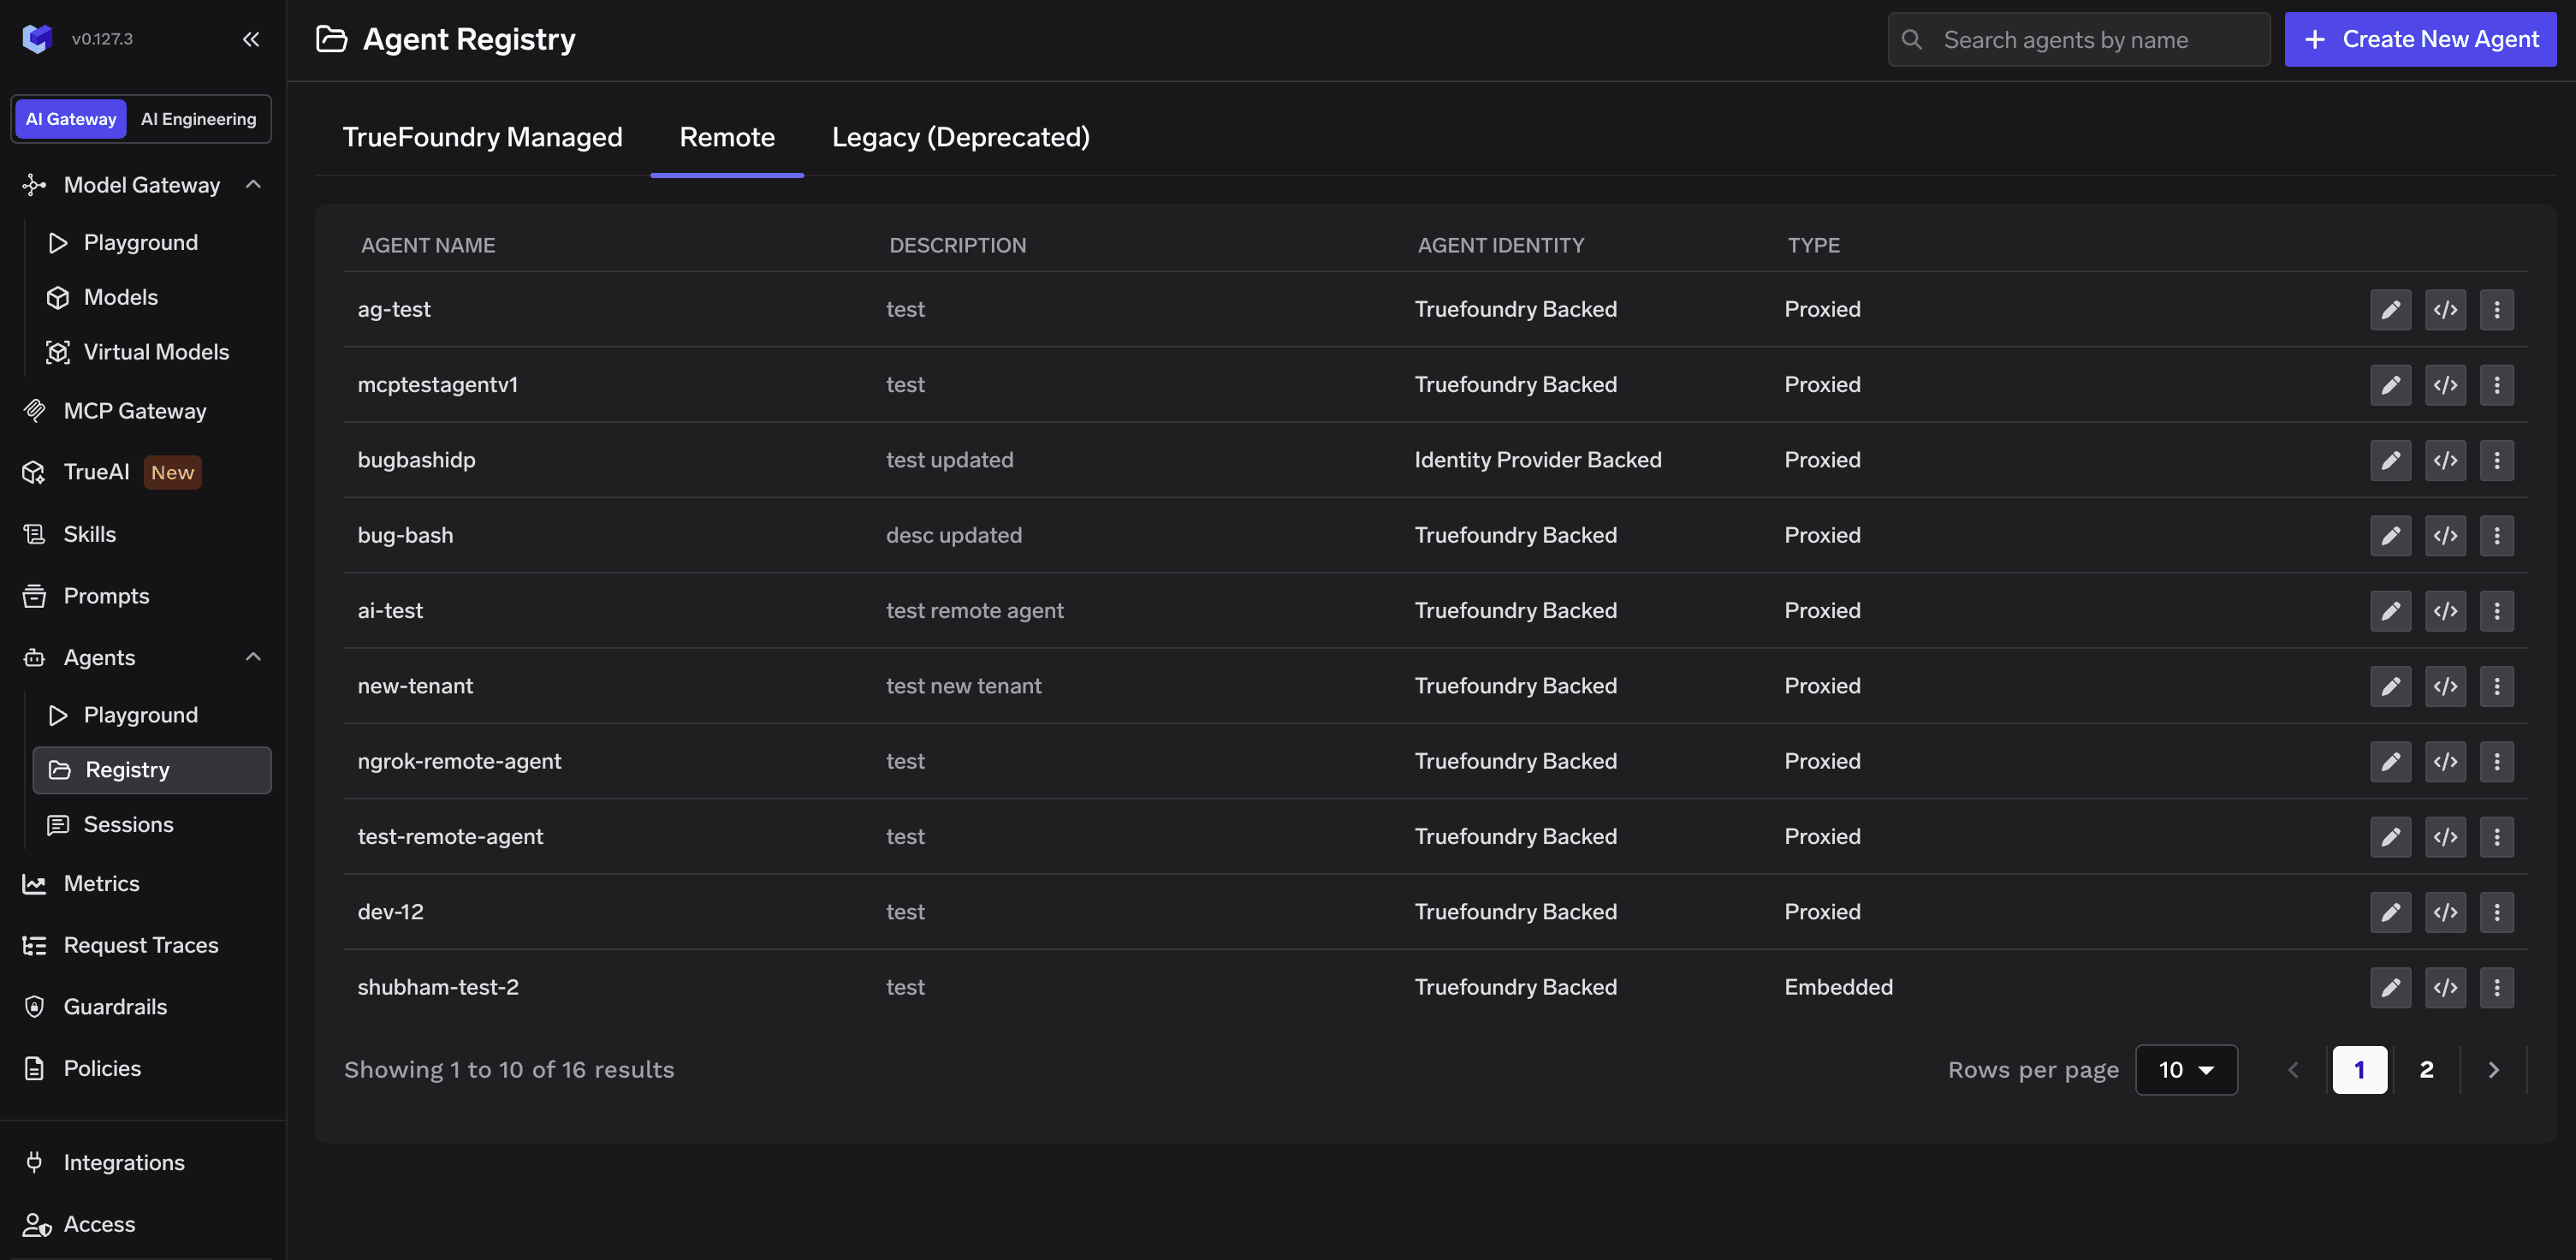
Het architectonische punt is scheiding: de sandbox is waar de agent mag rekenen; de gateway is waar de agent autoriteit verdient om andere systemen te beïnvloeden.
Een sandbox verkleint de impactradius; het maakt willekeurige code niet automatisch betrouwbaar. Kernel-/container-escapes, afhankelijkheidsrisico's, overmatige rechten en netwerkblootstelling blijven van belang. Omgevingen met een hoge mate van zekerheid vereisen mogelijk sterkere isolatie dan een standaardcontainer.
Bovendien heeft niet elke agent code-uitvoering nodig. Het toevoegen van een shell aan een workflow die slechts drie goed gedefinieerde API's aanroept, vergroot het aanvalsoppervlak zonder veel functionaliteit toe te voegen. Gebruik het kleinst mogelijke uitvoeringsoppervlak dat het probleem oplost.
Sandboxing is een defense-in-depth controle, geen garantie voor veiligheid. De isolatiesterkte moet overeenkomen met de gevoeligheid van de betrokken code, data, netwerken en stroomafwaartse systemen.
TrueFoundry AI Gateway levert een latentie van ~3–4 ms, verwerkt 350+ RPS op 1 vCPU, schaalt moeiteloos horizontaal en is klaar voor productie, terwijl LiteLLM last heeft van hoge latentie, moeite heeft boven een gemiddeld aantal RPS, geen ingebouwde schaling heeft en het meest geschikt is voor lichte workloads of prototypes.





Het laatste nieuws, artikelen en bronnen in je inbox



















