



November 10, 2026
|
5 min leestijd


Krijg direct toegang tot een live TrueFoundry-omgeving. Implementeer modellen, stuur LLM-verkeer aan en verken het volledige platform — je sandbox is binnen enkele seconden klaar, creditcard niet vereist.


De razendsnelle manier om je modellen te bouwen, volgen en implementeren!
Het Model Context Protocol (MCP), eind 2024 geïntroduceerd door Anthropic, heeft in stilte de manier veranderd waarop we AI-agents verbinden met de tools en data die ze nodig hebben. In plaats van kwetsbare, eenmalige integraties, standaardiseert MCP de "adapterlaag", zodat agents met veel minder maatwerk kunnen communiceren met diensten zoals Slack, Jira of GitHub. Dat is krachtig — en chaotisch. Terwijl bedrijven LLM-aangedreven agents uitrollen, starten ze duizenden MCP-servers op. Zonder een control plane leidt die groei snel tot integratiechaos: dubbele connectors, verspreide inloggegevens en weinig zicht op wie AI toegang geeft tot wat.
Obot MCP Gateway (gelanceerd door Obot AI in augustus 2025) probeert dit op te lossen. Zie het als zowel een interne App Store als een verkeersleider: een centrale control plane waar IT MCP-servers kan onboarden, beveiligen en monitoren, terwijl werknemers goedgekeurde tools ontdekken en verbinden.
Hoewel Obot een goed ontworpen open-source-aanpak biedt, hebben enterprise-organisaties vaak behoefte aan diepere observability, multi-cloud-ondersteuning en governance — functionaliteiten waarin TrueFoundry's MCP Gateway en andere geavanceerde alternatieven vooroplopen.
Deze gids verkent hoe Obot werkt, waar het past en vijf van de beste alternatieven voor Obot MCP Gateway voor AI-infrastructuur op enterprise-schaal.
Obot is een open-source control plane voor MCP-servers, ontworpen voor enterprise-governance. In de kern lost het drie alledaagse problemen op: discovery (hoe werknemers de tools vinden die ze mogen gebruiken), toegangsbeheer (wie welke MCP mag aanroepen) en observability (wie wat deed, wanneer en hoe vaak). Het resultaat is minder "schaduw"-MCP's die ongecontroleerd draaien en meer consistente, auditeerbare verbindingen tussen agents en enterprise-systemen.
In de praktijk bundelt Obot een service registry, een webgebaseerde catalogus, RBAC en beleidshandhaving, credential management en proxying. Admins kunnen MCP-vermeldingen toevoegen via een UI of GitOps, documentatie en metadata koppelen en een gecureerde catalogus publiceren voor werknemers. Gebruikers kiezen vervolgens een tool en krijgen een eenmalige verbindings-URL die in een LLM-client kan worden ingeplugd — geen handmatige authenticatie of handmatig koppelwerk vereist. Zowel handhaaft Obot het beleid als dat het tussen de client en de MCP-server zit om gecentraliseerde logging en auditing te bieden.
Eenvoudig gezegd: Obot geeft IT-teams de tools om MCP-servers te behandelen als eersteklas, beheerde infra in plaats van een snelgroeiende verzameling ad-hoc connectors.
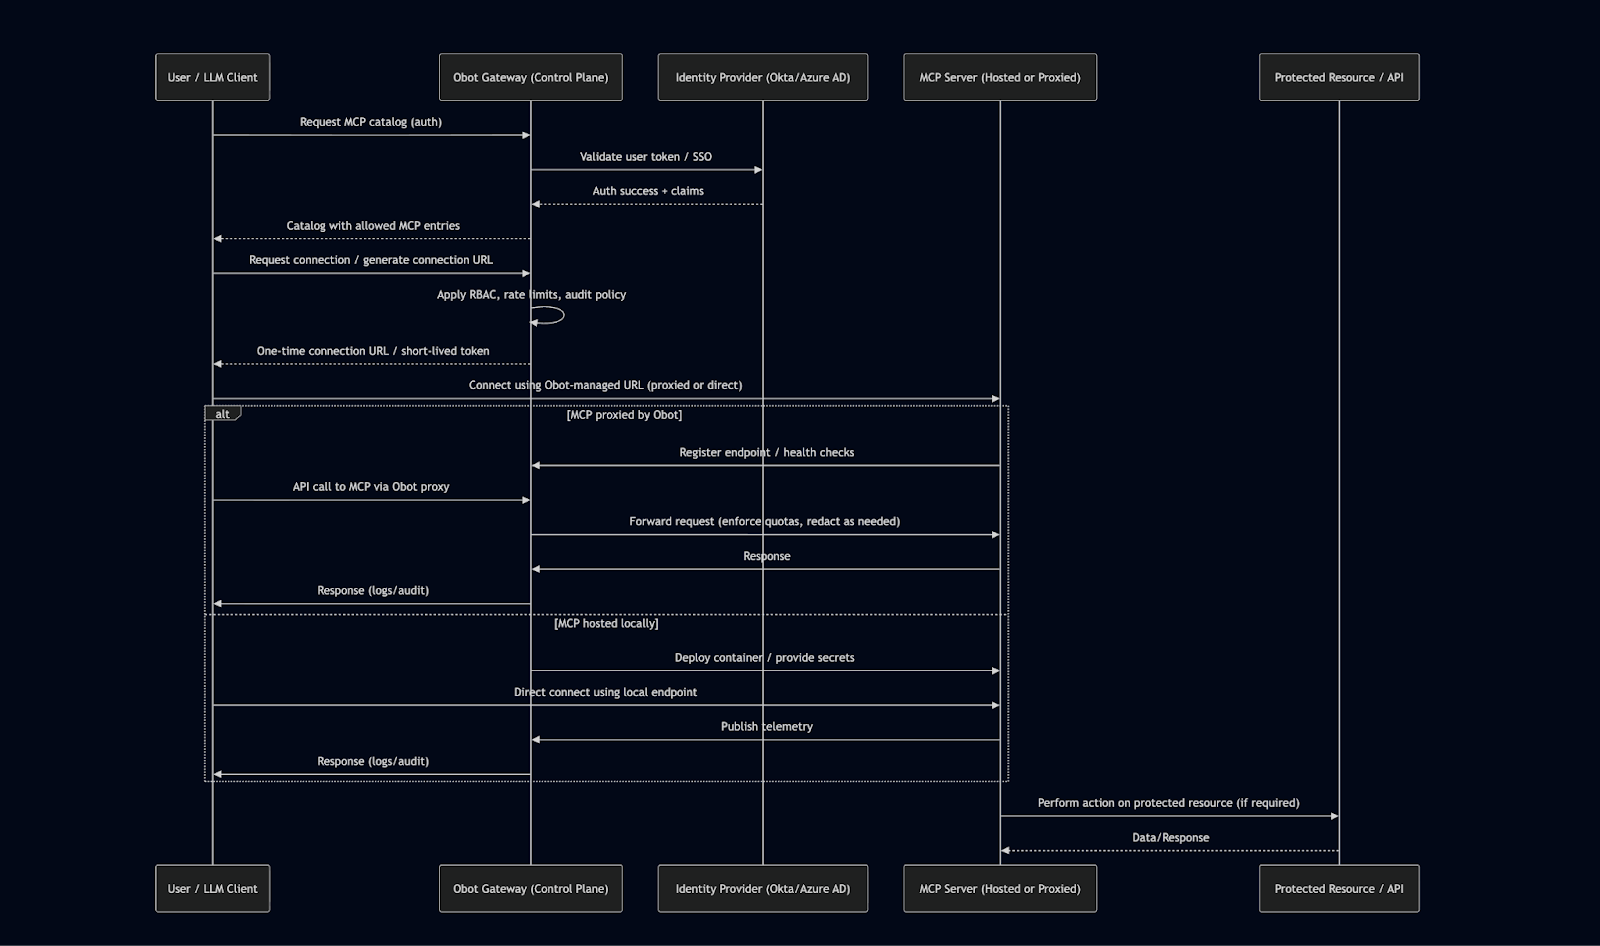
Onder de motorkap fungeert Obot als een veilige proxy en control plane voor al het MCP-verkeer. De typische workflow is als volgt:
Admin Setup & Integratie
IT uitrolt de Obot Gateway (vaak op Kubernetes) en integreert deze met identity providers zoals Okta, Azure AD of Google Workspace voor geünificeerde authenticatie.
Catalogusconfiguratie
Obot bevat standaard veelgebruikte MCP-connectors (Slack, GitHub, Notion, etc.). Admins kunnen er meer toevoegen via een UI of GitOps-workflow, waarbij elke connector wordt voorzien van metadata en gebruiksdocumentatie.
Toegangsbeheer & Beleid
Beheerders definiëren welke teams toegang hebben tot welke MCP-servers. Beleidsregels worden rechtstreeks door de gateway van Obot gehandhaafd.
Gebruikersdiscovery & Verbinding
Werknemers bladeren door een webcatalogus van goedgekeurde MCP's, maken verbinding via one-click URL's en autoriseren hun AI-tools direct om de geselecteerde dienst te gebruiken.
Routing & Observability
Elk MCP-verzoek gaat door de proxylaag van Obot, wat zorgt voor een geünificeerde audit trail, verzoeklogs en prestatiemetrieken voor compliance en debugging.
Hoewel Obot MCP Gateway een sterke open-source basis biedt voor het beheren van Model Context Protocol-servers, is het voornamelijk ontworpen voor lichte, interne use cases.
Ondernemingen die op schaal werken — met honderden agents, strenge compliance-eisen en multi-cloud-implementaties — vereisen diepere governance, observability en prestatie-optimalisatie.
Belangrijke overwegingen zijn onder meer:
Beveiliging & Compliance: Sommige gateways (zoals Lasso Security) richten zich op geavanceerde beveiligingscontroles en realtime scanning van agent-aanroepen. Een onderneming die gevoelige of gereguleerde gegevens verwerkt, geeft mogelijk de voorkeur aan een gateway met ingebouwde guardrails en dreigingsdetectie.
Integratie-ecosysteem: Obot biedt veel connectors, maar andere leveranciers (bijv. TrueFoundry, Microsoft Azure Gateway) bieden diepere integratie met specifieke platforms of diensten. Als een organisatie bijvoorbeeld sterk heeft geïnvesteerd in Azure, past Microsofts MCP-gateway (die is ingebouwd in Azure-diensten) mogelijk naadlozer in bestaande workflows.
Prestaties & Schaalbaarheid: Gateways verschillen in hun overhead en doorvoer. TrueFoundry's MCP-gateway heeft bijvoorbeeld een latency van minder dan 3ms onder belasting door authenticatie en rate limits in-memory af te handelen. Als er duizenden gelijktijdige tool-aanroepen worden verwacht, kan de voorkeur uitgaan naar prestatie-geoptimaliseerde oplossingen.
Deploymentmodel: Sommige teams geven prioriteit aan container-native benaderingen. Docker's MCP Gateway behandelt elke MCP als een geselecteerde container in een sandbox met strenge ressourcelimieten en beveiligingsgrenzen. Ondernemingen die al Docker gebruiken, vinden die benadering mogelijk vertrouwd en eenvoudig te adopteren.
Flexibiliteit & Uitbreidbaarheid: Alternatieven bieden mogelijk plugin-architecturen of unieke functies. Met de open-source gateway van Lasso kunnen gebruikers bijvoorbeeld aangepaste security interceptors toevoegen om verzoeken te filteren of te transformeren. Andere platforms (zoals IBM's Context Forge) maken het mogelijk om "virtuele" MCP-servers samen te stellen uit bestaande API's.
Lees ook: Wat is MCP Gateway
Belangrijkste metrieken voor het evalueren van een gateway
| Criterium | Wat moet u evalueren? | Prioriteit | TrueFoundry |
|---|---|---|---|
| Latency | Voegt <10ms p95 overhead toe voor time-to-first-token? | Must Have | ✅ Ondersteund |
| Dataresidentie | Bewaart logs binnen uw regio (EU/US)? | Afhankelijk van use case | ✅ Ondersteund |
| Op latency gebaseerde routing | Stuurt automatisch om op basis van realtime latency/storingen? | Must Have | ✅ Ondersteund |
| Key-rotatie & intrekking | Sleutels roteren of intrekken zonder downtime? | Must Have | ✅ Ondersteund |
| Key-rotatie & intrekking | Sleutels roteren of intrekken zonder downtime? | Must Have | ✅ Ondersteund |
| Key-rotatie & intrekking | Sleutels roteren of intrekken zonder downtime? | Must Have | ✅ Ondersteund |
| Key-rotatie & intrekking | Sleutels roteren of intrekken zonder downtime? | Must Have | ✅ Ondersteund |
| Key-rotatie & intrekking | Sleutels roteren of intrekken zonder downtime? | Must Have | ✅ Ondersteund |

TrueFoundry MCP Gateway is een enterprise-grade oplossing ontworpen om grootschalige MCP-implementaties te bundelen en te beheren. Gebouwd als onderdeel van het TrueFoundry AI Platform, biedt het één control plane die naadloos integreert met bestaande AI-infrastructuur — inclusief LLM-beheer, telemetrie en compliance-handhaving — waardoor teams zowel modellen als tools kunnen beheren zonder fragmentatie.
Omdat het diep is geïntegreerd in het TrueFoundry-ecosysteem, krijgen ondernemingen één centraal overzicht van alle AI-activiteiten — van LLM's tot verbonden tools — wat zorgt voor consistente governance, compliance en inzicht in prestaties.
Kortom, TrueFoundry MCP Gateway is meer dan zomaar een connector — het is een complete control plane voor AI-infrastructuur. Voor organisaties die schaal, betrouwbaarheid en compliance nodig hebben, valt TrueFoundry op als het meest complete alternatief voor Obot.
Voor ondernemingen die de beste MCP gateway evalueren op schaal, compliance en prestaties, biedt TrueFoundry een geünificeerde control plane die speciaal is gebouwd voor AI-systemen in productieomgevingen.
TrueFoundry gaat verder dan het zijn van een gateway — het is een compleet orkestratie- en governanceplatform voor AI-infrastructuur.
Door modelbeheer, observability en beleidshandhaving onder één systeem te verenigen, elimineert TrueFoundry de wildgroei aan integraties en biedt het één centraal overzicht van alle AI-agentactiviteiten.
De latency van minder dan 3 ms, diepe observability en enterprise-grade compliance maken het de voorkeurskeuze voor organisaties die schaalbare, veilige en conforme AI-systemen bouwen.
Docker MCP Gateway is een container-native oplossing die wordt aangeboden als een Docker-plugin, gericht op teams die al bekend zijn met containerizatieworkflows. Het behandelt elke MCP-server als een gecontaineriseerde workload met sterke isolatie en ressourcelimieten, waarbij meerdere MCP-servers worden samengevoegd achter één veilige interface. Een opvallende functie is het Interceptor Framework — waarmee aangepaste scripts of plugins verzoeken in realtime kunnen inspecteren, wijzigen of blokkeren.
Bijvoorbeeld:
Docker's MCP Gateway blinkt uit in beveiligingsfiltering en auditeerbaarheid, met een nauwe integratie in Docker Desktop en Docker Swarm. De afweging is extra latency (typisch 50–200 ms round trip) en een container-centrisch model, maar voor teams die al Docker-infrastructuur gebruiken, biedt het standaard vertrouwdheid en sterke isolatie.
IBM's Context Forge is een open-source MCP-gateway en -registry ontworpen voor grote ondernemingen die federatie en uitbreidbaarheid nodig hebben. Het kan automatisch meerdere gateways ontdekken via mDNS, functionaliteiten van verschillende uitrollen samenvoegen en zelfs meerdere MCP-servers combineren tot één eindpunt.
Belangrijkste kenmerken:
Context Forge voelt als traditionele IBM-middleware — zeer configureerbaar, federatievriendelijk en veiligheidsbewust.
Het bevindt zich echter nog in beta en mist officiële enterprise-ondersteuning, waardoor het het meest geschikt is voor organisaties met sterke DevOps-capaciteiten die een DIY-setup kunnen beheren.
In plaats van een losse gateway aan te bieden, heeft Microsoft MCP-functionaliteit rechtstreeks geïntegreerd in het Azure-ecosysteem. De Azure MCP Gateway fungeert als een sessiebewuste reverse proxy voor op Kubernetes gehoste MCP-servers en verbindt met Azure API Management, Container Apps en Azure Monitor.
Hoewel dit diepe Azure-integratie en vereenvoudigde operaties biedt, kunnen multi-cloud of on-premise setups complexer zijn en zijn de aanpassingsopties beperkt.
In essentie geeft Microsofts benadering de voorkeur aan gemak en afstemming op het ecosysteem boven portabiliteit.
Lasso Security’s MCP Gateway is een open-source, op beveiliging gerichte gateway die zich richt op risicobeheer en dreigingsdetectie. Het fungeert als een proxy en orkestrator voor alle MCP-interacties, waarbij beveiliging, governance en monitoring in elk verzoek worden ingebouwd.
Belangrijke onderscheidende factoren zijn onder meer:
Hoewel de diepe beveiligingslaag wat overhead kan introduceren, is Lasso ideaal voor gereguleerde industrieën of organisaties die beveiliging op de eerste plaats zetten en strikte auditeerbaarheid en beleidscontrole nodig hebben.
De Obot MCP Gateway vertegenwoordigt een belangrijke stap voorwaarts in geünificeerde AI-integratie — door een gratis, open-source control plane te bieden die governance, schaalbaarheid en interoperabiliteit toevoegt aan moderne MCP-implementaties.
Naarmate de adoptie van AI-agents binnen ondernemingen echter versnelt, wordt de noodzaak voor robuuste gateways voor productieomgevingen steeds kritieker.
Platforms zoals Obot en TrueFoundry leggen de nadruk op orkestratie met lage latency en end-to-end lifecyclebeheer, terwijl leveranciers zoals Docker, IBM en Microsoft hun bestaande infrastructuurecosystemen uitbreiden om te voldoen aan de eisen van AI-workloads. Ondertussen bouwen op beveiliging gerichte gateways zoals Lasso Security dreigingsdetectie en compliance-handhaving rechtstreeks in de communicatielaag in — waardoor AI-naar-tool-interacties op schaal worden beveiligd.
Door deze benaderingen zorgvuldig te vergelijken, kunnen ondernemingen een MCP-gateway selecteren die het beste past bij hun architectuur, governance en prestatiedoelstellingen.
Op de lange termijn zal dit evoluerende ecosysteem organisaties in staat stellen om AI-agents vol vertrouwen te verbinden met echte systemen — waarbij beveiliging, betrouwbaarheid en flexibiliteit centraal blijven staan bij elke uitrol.
Toonaangevende opties voor Obot MCP Gateway-alternatieven met geavanceerde controle zijn TrueFoundry, Docker MCP Gateway en Lasso Security. Deze platforms bieden gespecialiseerde functies zoals ultra-lage latency, container-native isolatie of geavanceerde beveiligingsscanning. Elk alternatief speelt in op verschillende behoeften, variërend van ontwikkelaarsgerichte plugins tot volledige oplossingen voor enterprise-governance en observability.
U moet alternatieven overwegen als u functies op productieschaal nodig heeft, zoals latency onder 3ms, gedetailleerde audit trails en multi-cloud-ondersteuning. Hoewel Obot dient als een nuttig instappunt, mist het de diepe governance en enterprise compliance-standaarden die nodig zijn voor organisaties die gevoelige gegevens en complexe, gedistribueerde AI-infrastructuur beheren.
Obot richt zich voornamelijk op basis-serverdiscovery en interne proxying voor eenvoudigere setups. In tegenstelling daartoe bieden geavanceerde oplossingen zoals TrueFoundry een uitgebreide control plane voor zowel LLM's als tools. Dit omvat diepere observability via gestructureerde tracing, geïntegreerd kostenbeheer en native Kubernetes-schaling die basisregisters niet kunnen evenaren.
Ja, verschillende open-source opties zoals de gateway van Lasso en verschillende op Docker gebaseerde plugins bieden vergelijkbare functionaliteit met variërende complexiteit. Deze door de community gedreven projecten stellen ontwikkelaars in staat om security interceptors aan te passen of eigen connectors toe te voegen, waardoor commerciële licentiekosten worden vermeden terwijl de flexibiliteit in de wijze van uitrol en beheer van hun MCP-servers behouden blijft.
TrueFoundry is een ideaal Obot MCP Gateway-alternatief omdat het een hoogwaardige control plane biedt met een latency van minder dan 3 ms en native Kubernetes-schaling. Het verenigt modelbeheer en tool-governance in één dashboard, terwijl de dataresidentie binnen uw VPC gegarandeerd blijft. Deze combinatie van beveiliging, snelheid en diepe telemetrie maakt het de beste keuze voor grote organisaties.
TrueFoundry AI Gateway levert een latentie van ~3–4 ms, verwerkt 350+ RPS op 1 vCPU, schaalt moeiteloos horizontaal en is klaar voor productie, terwijl LiteLLM last heeft van hoge latentie, moeite heeft boven een gemiddeld aantal RPS, geen ingebouwde schaling heeft en het meest geschikt is voor lichte workloads of prototypes.





Het laatste nieuws, artikelen en bronnen in je inbox



















