



November 10, 2026
|
5 min leestijd


Krijg direct toegang tot een live TrueFoundry-omgeving. Implementeer modellen, stuur LLM-verkeer aan en verken het volledige platform — je sandbox is binnen enkele seconden klaar, creditcard niet vereist.



De razendsnelle manier om je modellen te bouwen, volgen en implementeren!
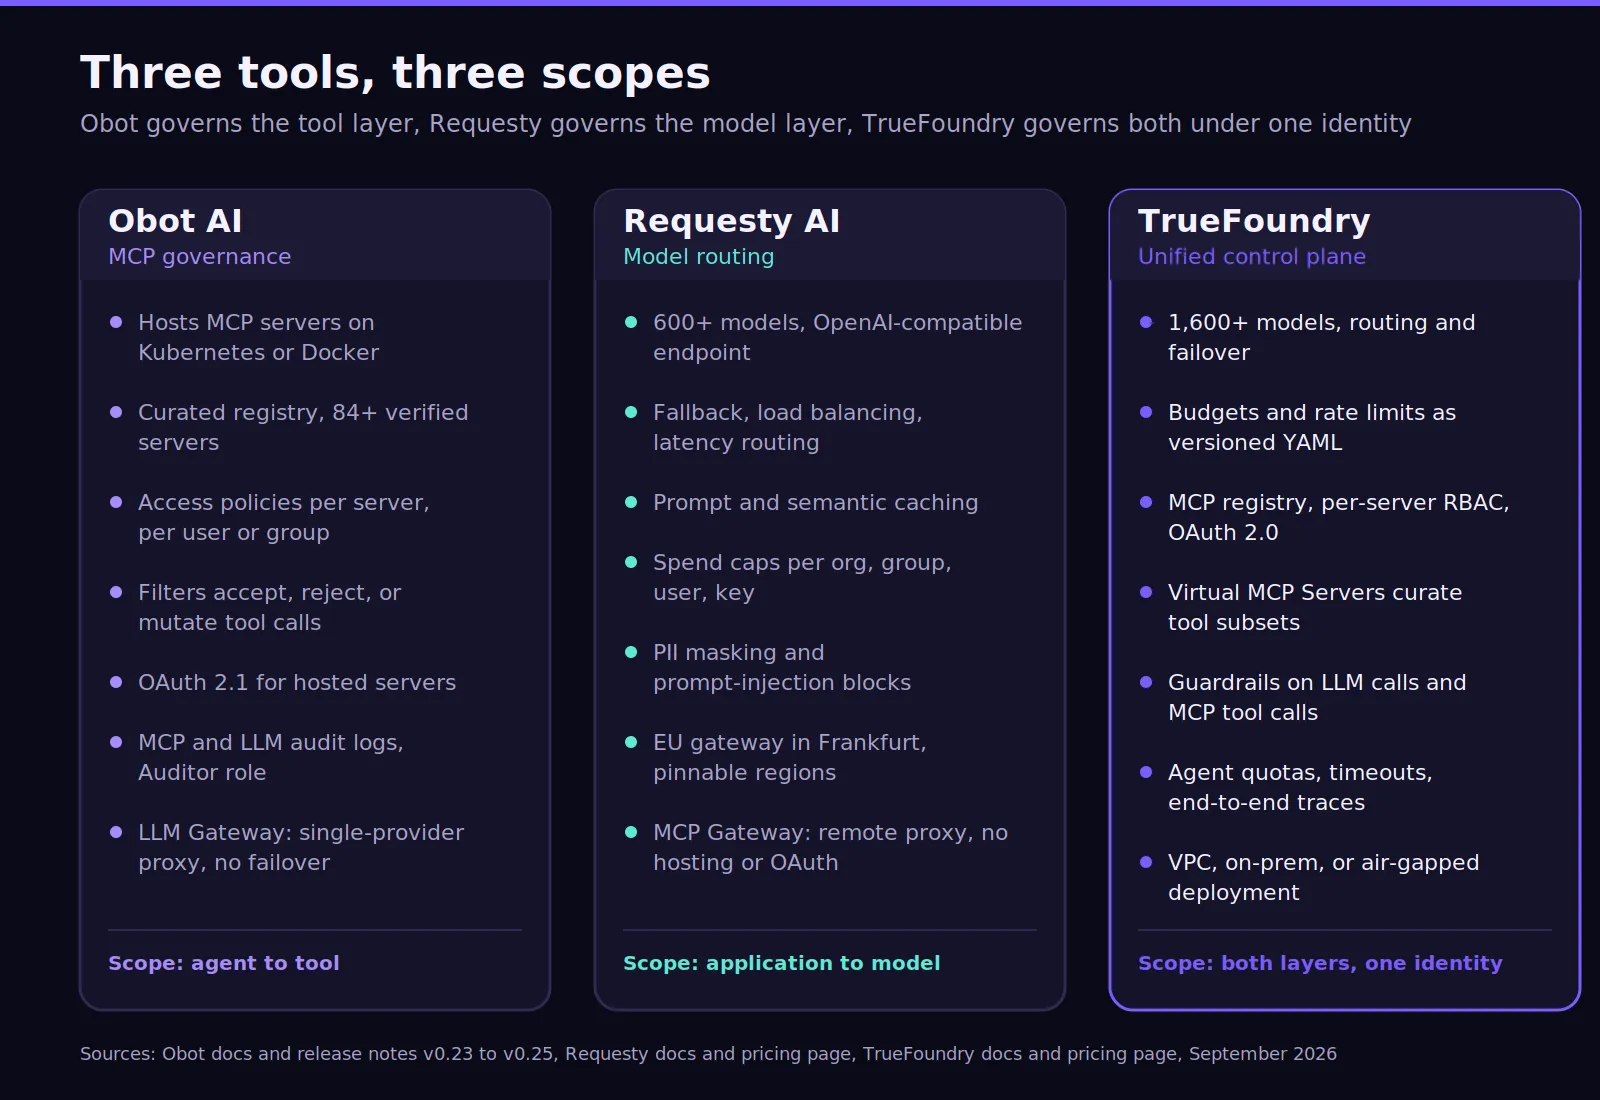
De vergelijking tussen Requesty AI en Obot AI begint met het inzicht dat hun primaire rollen verschillen. Obot bevindt zich op het snijvlak van agents, modellen en tools. Requesty bevindt zich voornamelijk tussen applicaties en LLM-providers.
Obot AI centreert zijn platform rond de Obot MCP Gateway. Het kan MCP-servers hosten of proxyen, credentials beheren, access-policies afdwingen en verzoeken vastleggen. De control plane omvat ook een LLM Gateway, model-policies, registries en agent-services.
Requesty richt zich sterker op modeltoegang. Applicaties wijzigen de base-URL naar Requesty en krijgen toegang tot 600+ modellen via een OpenAI-compatibel endpoint. Routing-policies ondersteunen fallback, load balancing, kostengerichte selectie en latency-gebaseerde routing over verschillende providers.
Het praktische onderscheid blijft nuttig. Obot helpt IT-teams te beheren welke identiteiten toegang krijgen tot welke tools en modellen. Requesty helpt applicaties betrouwbaar een modelprovider te selecteren en tegelijkertijd de kosten en beschikbaarheid te beheersen.
Teams die de model-gateway-architectuur onderzoeken, kunnen ook TrueFoundry's LLM Gateway-analyse raadplegen voor de rol van gecentraliseerde providertoegang.
Functietabellen kunnen architectonische verschillen verbergen, dus de toelichting onder deze tabel is van belang. Obot heeft meer van de MCP-infrastructuur in eigendom en kan binnen door de klant beheerde omgevingen draaien. Requesty werkt als een beheerde cloudservice, waardoor de meeste gateway-operations bij de klant weggenomen worden.
De kernfunctionaliteiten van Obot reiken inmiddels verder dan MCP. De LLM Gateway ondersteunt OpenAI, Anthropic, Amazon Bedrock, Azure en compatibele endpoints. Beheerders definiëren policies voor modeltoegang, terwijl Obot de upstream-credentials opslaat in plaats van ze aan gebruikers bloot te stellen.
De Obot Gateway verwerkt ook MCP-hosting op Docker of Kubernetes. Het ondersteunt remote servers wanneer organisaties al hun eigen MCP-servers beheren. Filters kunnen verkeer accepteren, weigeren of wijzigen voordat een goedgekeurde tool-call wordt doorgestuurd.
Requesty lost een ander routingprobleem op. De intelligente routing kan verkeer verdelen op basis van kosten, latency, kwaliteit of een gedefinieerde fallback-volgorde. Dit maakt het sterker voor multi-provider-betrouwbaarheid en kostenoptimalisatie wanneer applicaties meerdere commerciële modellen gebruiken.
Agentbeheer zorgt voor nog een duidelijk verschil. Obot beschouwt een AI-agent als een beheerde platformidentiteit met toegang tot modellen en tools. Requesty beheert voornamelijk de model-routingpolicies die een agent gebruikt.
Obot Agent ondersteunt gesprekken en geplande workflows, terwijl Agent Authorization Scopes machine-credentials bieden. Een beheerder kan een API-sleutel beperken tot geselecteerde MCP-servers, LLM-proxytoegang of andere mogelijkheden. Dit maakt veilige toegang mogelijk zonder gebruik te maken van de interactieve login van een persoon.
In plaats van dat ontwikkelaars credentials opnemen in lokale AI-tools, biedt Obot gecentraliseerd credential-beheer en servertoegang. Filters dwingen policy-enforcement af voordat goedgekeurde verzoeken de downstream-systemen bereiken. De gateway verwerkt ook upstream OAuth-flows en ververst het benodigde OAuth-token namens de gebruiker.
Device Management breidt de zichtbaarheid uit naar ondersteunde developer-clients zoals Claude Code, Codex en Cursor. Handhaving van tool-calls blijft experimenteel, terwijl lokale activiteit nog steeds kan worden geauditeerd. Dit geeft engineeringteams zicht op AI-activiteit buiten centraal gehoste agent-workloads.
Requesty biedt niet hetzelfde gehoste agent-executiemodel. In plaats daarvan stelt het organisaties in staat een routing-policy en een uitgavenplafond toe te passen op specifieke agents. Dat is nuttig wanneer de belangrijkste vereiste modelbetrouwbaarheid blijft in plaats van de volledige workflow-executie.
Teams die alternatieven rond agent- en MCP-governance evalueren, kunnen ook Obot AI-alternatieven bekijken.
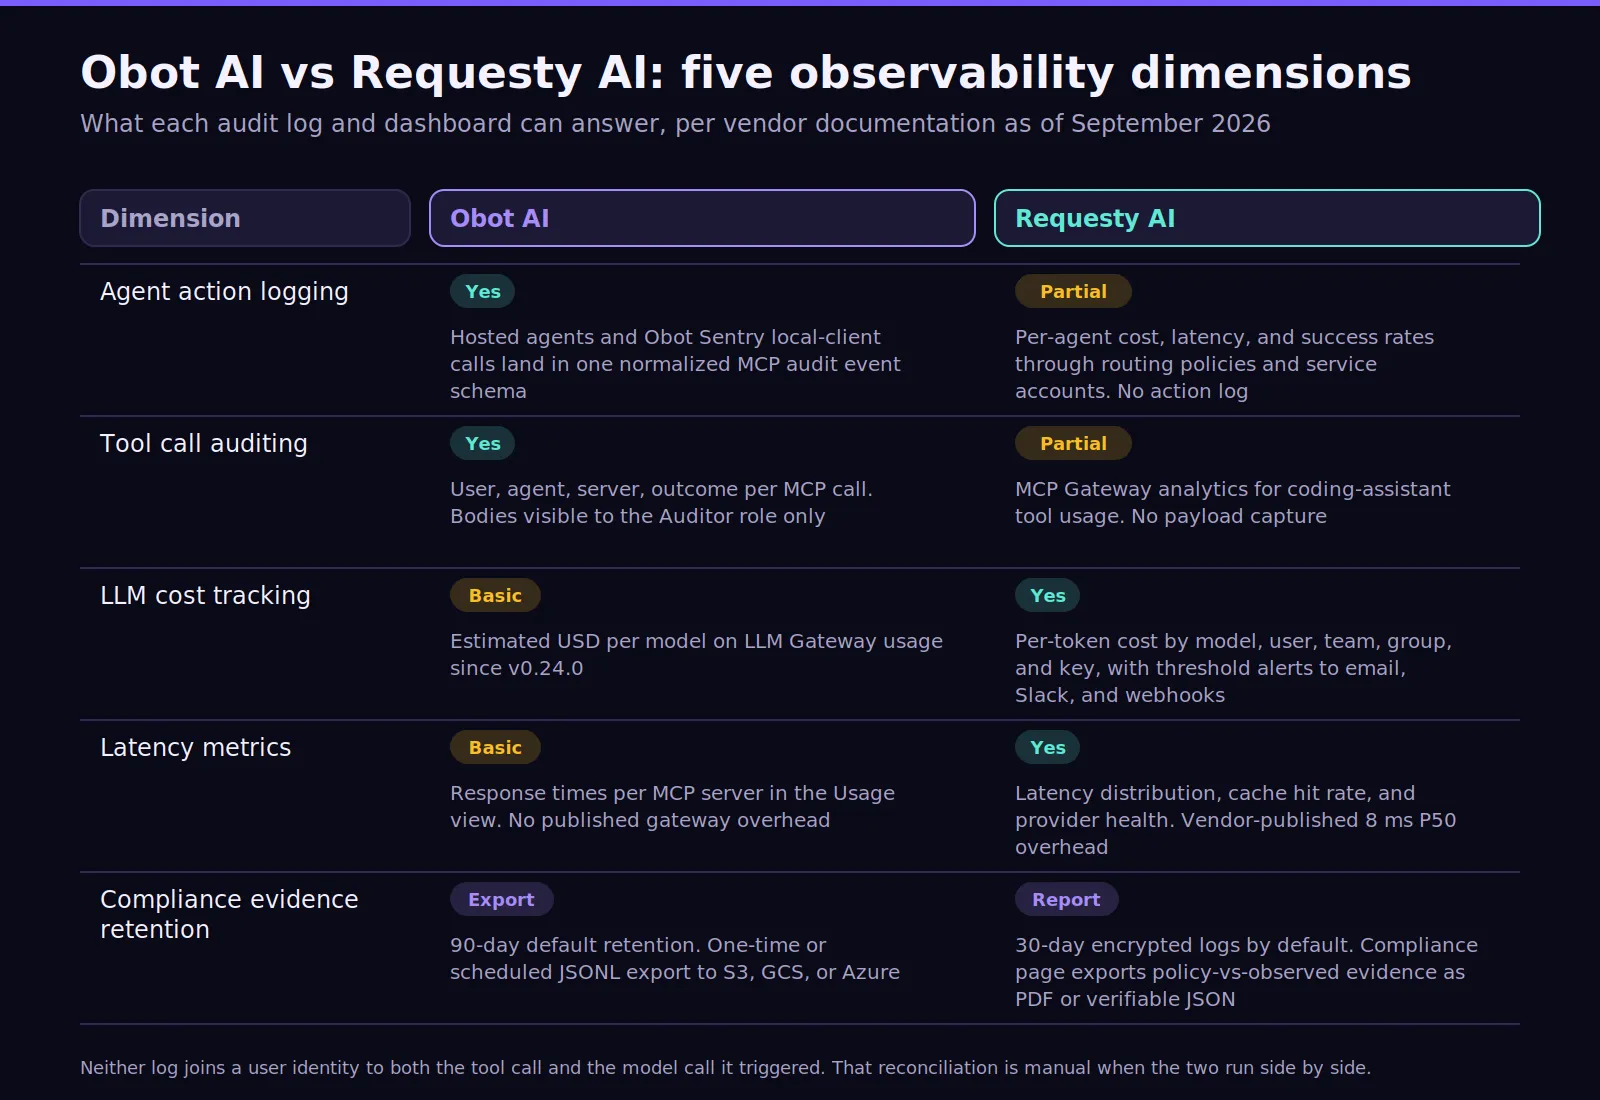
Beide platformen bieden observability, hoewel ze verschillende operationele vragen beantwoorden. Obot richt zich op agent-, model- en tool-activiteit. Requesty richt zich sterker op providergedrag, kosten, routing en gateway-prestaties.
Obot legt MCP-verzoeken, gebruikers, timestamps, resultaten, modelinformatie en tokengebruik vast. De LLM-auditrecords bevatten ook de provider, het gevraagde model, clientdetails en de duur. Voor gevoelige verzoek- of responsgegevens is de Auditor-rol vereist.
Audit-exports kunnen naar Amazon S3, Google Cloud Storage, Azure Blob Storage of compatibele object storage worden gestuurd. Organisaties behouden daardoor de volledige controle over langetermijnbewijslast en kunnen de opslag afstemmen op hun privacyvereisten.
Requesty legt de nadruk op latency van verzoeken, cacheprestaties, modelkosten, fouten en provider-routing. Het dashboard biedt realtime inzicht in kosten en gebruik over sleutels, teams en modellen heen. De gateway ondersteunt ook policy-gebaseerde regionale routing en endpoints zonder dataretentie.
Dit onderscheid is van belang voor compliance-vereisten. Obot biedt een gedetailleerde audit-trail rond agent- en MCP-acties. Requesty geeft teams meer inzicht in de resultaten van model-routing, de toepassing van policies en de kosten van het productiemodelverkeer.
De prijs- en deploymentmodellen weerspiegelen verschillende beheersfilosofieën. Obot geeft klanten meer controle over de infrastructuur. Requesty rekent kosten voor een volledig beheerde gateway en neemt de meeste operationele werkzaamheden uit handen.
Obot biedt momenteel drie edities vanuit dezelfde container-image. De standaardeditie ondersteunt tot 100 gebruikers en 100 apparaten. Community blijft gratis en voegt Entra, Okta, JumpCloud en Auth0 toe. Enterprise heft die limieten op en voegt enterprise-ondersteuning toe.
Een Kubernetes- of Docker-deployment houdt Obot binnen de infrastructuur van de klant. Gehoste MCP-workloads draaien in afzonderlijke containers of Kubernetes-workloads. Deze structuur kan geschikt zijn voor organisaties met strikte vereisten voor een private cloud, interne credentials of lokale audit-opslag.
Requesty biedt een gratis instap en pay-as-you-go-prijzen. De huidige prijzen voegen 5% toe aan de upstream-modelkosten, terwijl provider-sleutels van de klant zelf 0% toeslag dragen. Het gratis pakket ondersteunt 200 dagelijkse verzoeken op beschikbare gratis modellen.
De enterprise-prijzen van Requesty zijn op maat. Enterprise voegt SSO, RBAC, compliance-ondersteuning, aangepaste SLA's en diepere organisatie-controls toe. De SOC 2 Type II-observatieperiode is momenteel in behandeling, terwijl EU-residency beschikbaar is in Frankfurt.
Voor grootschalige workloads moeten teams de licenties vergelijken met de operationele verantwoordelijkheid. Self-hosting betekent dat patching, schalen, opslag en ondersteuning interne verantwoordelijkheden blijven. SaaS neemt veel van dat werk weg, terwijl de klant de deploymentopties en de beveiligingsgrens van de leverancier accepteert.
Lees ook: AI gateway kosten gids
Obot AI is geschikt voor teams die een toegewijde MCP-governancelaag nodig hebben. Het is nuttig wanneer interne agents, coding-assistents en AI-clients goedgekeurde toegang nodig hebben tot lokale, remote of gehoste MCP-servers. Het ondersteunt ook organisaties die de voorkeur geven aan open-source infrastructuur en self-hosted controle.
Een kanttekening is hier op zijn plaats. De limiet van 100 gebruikers en 100 apparaten onder Obot Enterprise is geïntroduceerd in v0.25.0 en geldt nu voor GitHub- en Google-auth-deployments die voorheen onbeperkt waren. Bestaande gebruikers blijven werken voorbij de limiet, maar je kunt geen nieuwe toevoegen. Houd bij het bepalen van de omvang van de pilot rekening met dat aantal.
Requesty AI is geschikt voor teams die snelle toegang nodig hebben tot veel modellen via een beheerde gateway. De grootste waarde ligt in betrouwbare LLM-providers, routing-policies, caching, analytics en uitgavenbeheer zonder self-hosted infrastructuur.
Het platform werkt ook goed voor prototype-workloads waar teams snel willen experimenteren met modellen. Zodra het gebruik matige RPS of hogere pieken bereikt, moeten teams de betrouwbaarheid van de provider en scenario's met hoge latency testen met realistisch productieverkeer in plaats van geïsoleerde verzoeken.
De gateway van Requesty kan om gedegradeerde providers heen routen en centraal modelbeperkingen toepassen. Dat kan de ervaring van ontwikkelaars verbeteren wanneer teams anders afzonderlijke credentials en integraties zouden onderhouden. De OpenAI-compatibele interface minimaliseert bovendien wijzigingen in de applicatie.
Het kiezen van Obot AI of Requesty AI op basis van alleen een demo kan nog steeds tot de verkeerde conclusie leiden. Het ene platform laat zien hoe tooltoegang wordt geblokkeerd, terwijl het andere een succesvolle failover toont. Beide scenario's zijn van belang, hoewel ze elk een andere productielaag meten.
De vergelijking tussen Obot AI en Requesty AI brengt een gedeelde beperking aan het licht wanneer één workflow beide lagen doorkruist. Obot beheert modellen, agents en MCP-toegang binnen zijn platform. Requesty biedt diepere routing over verschillende providers. Geen van beide combineert elke enterprise-control op hetzelfde diepgaande niveau.
Een support-workflow kan één model aanroepen, een CRM bevragen via MCP, een case bijwerken en een andere agent aansturen. Dit creëert een potentieel risico op datalekkage wanneer identiteit, rechten, budgetten en logs verspreid zijn over onafhankelijke systemen.
Requesty heeft ook zijn eigen MCP-integraties uitgebreid. De MCP Gateway ondersteunt gecentraliseerde authenticatie, tool-whitelisting, gebruiksanalyses en gedeelde of per-gebruiker-credentials voor remote MCP-servers. Het vervangt echter geen volledige MCP-hosting of volledige executie-governance voor agents.
De ontbrekende onderdelen worden duidelijker wanneer teams één policy willen voor modellen én tools:
Een toegewijde agentlaag wordt relevant wanneer deze acties veranderen in multi-step workflows. TrueFoundry's Agent Gateway biedt retries, timeouts, policy-controls, traceerbaarheid en beheerde tool-executie over die workflows.
TrueFoundry is geschikt wanneer enterprises één enkel platform willen dat model-, tool- en agent-governance verbindt. De AI control plane brengt model-routing, identiteit, policies, budgetten, guardrails en observability samen binnen dezelfde productie-architectuur.
De modellaag ondersteunt multi-provider-routing en model-serving via gehoste en self-hosted endpoints. Budgetpolicies kunnen worden toegepast op gebruikers, teams, modellen of metadata voordat aanvullende verzoeken worden uitgevoerd.
Een budgetregel is een geversioneerd YAML-object, dus het bevindt zich in Git naast de rest van de platformconfiguratie:
Wanneer de RAG-pipeline van het supportteam de $ 5.000 per maand overschrijdt, retourneert de gateway een 429 met `error_origin_level: rate_limit_budget` in de body en het geschonden regel-ID in de `x-tfy-applied-rules`-header, in plaats van een verrassing op de factuur. Dat dekt de use-case voor multi-provider toegang en kosten-governance die Requesty AI bedient, met het extra architectonische voordeel van een VPC-native deployment.
De TrueFoundry MCP gateway biedt RBAC per server, Virtual MCP Server-abstracties, OAuth 2.0-tokenbeheer met automatische verversing en audit-trails die voor elke tool-aanroep gekoppeld zijn aan de gebruikersidentiteit.
Een Virtual MCP Server neemt een subset van tools van meerdere geregistreerde servers (bijvoorbeeld GitHub zonder `delete_pr` en Slack zonder `delete_message`) en stelt deze beschikbaar als één endpoint waarvoor geen deployment nodig is. Guardrails worden op dezelfde policy-laag gekoppeld, en één YAML-bestand beheert LLM-calls én MCP-tool-calls:
Deze architectuur is nuttig wanneer afzonderlijke gateway-producten overlappende policies zouden creëren. Het kan governance ook vereenvoudigen wanneer meerdere teams modellen, agents en MCP-tools delen over verschillende omgevingen.
Kies TrueFoundry wanneer:
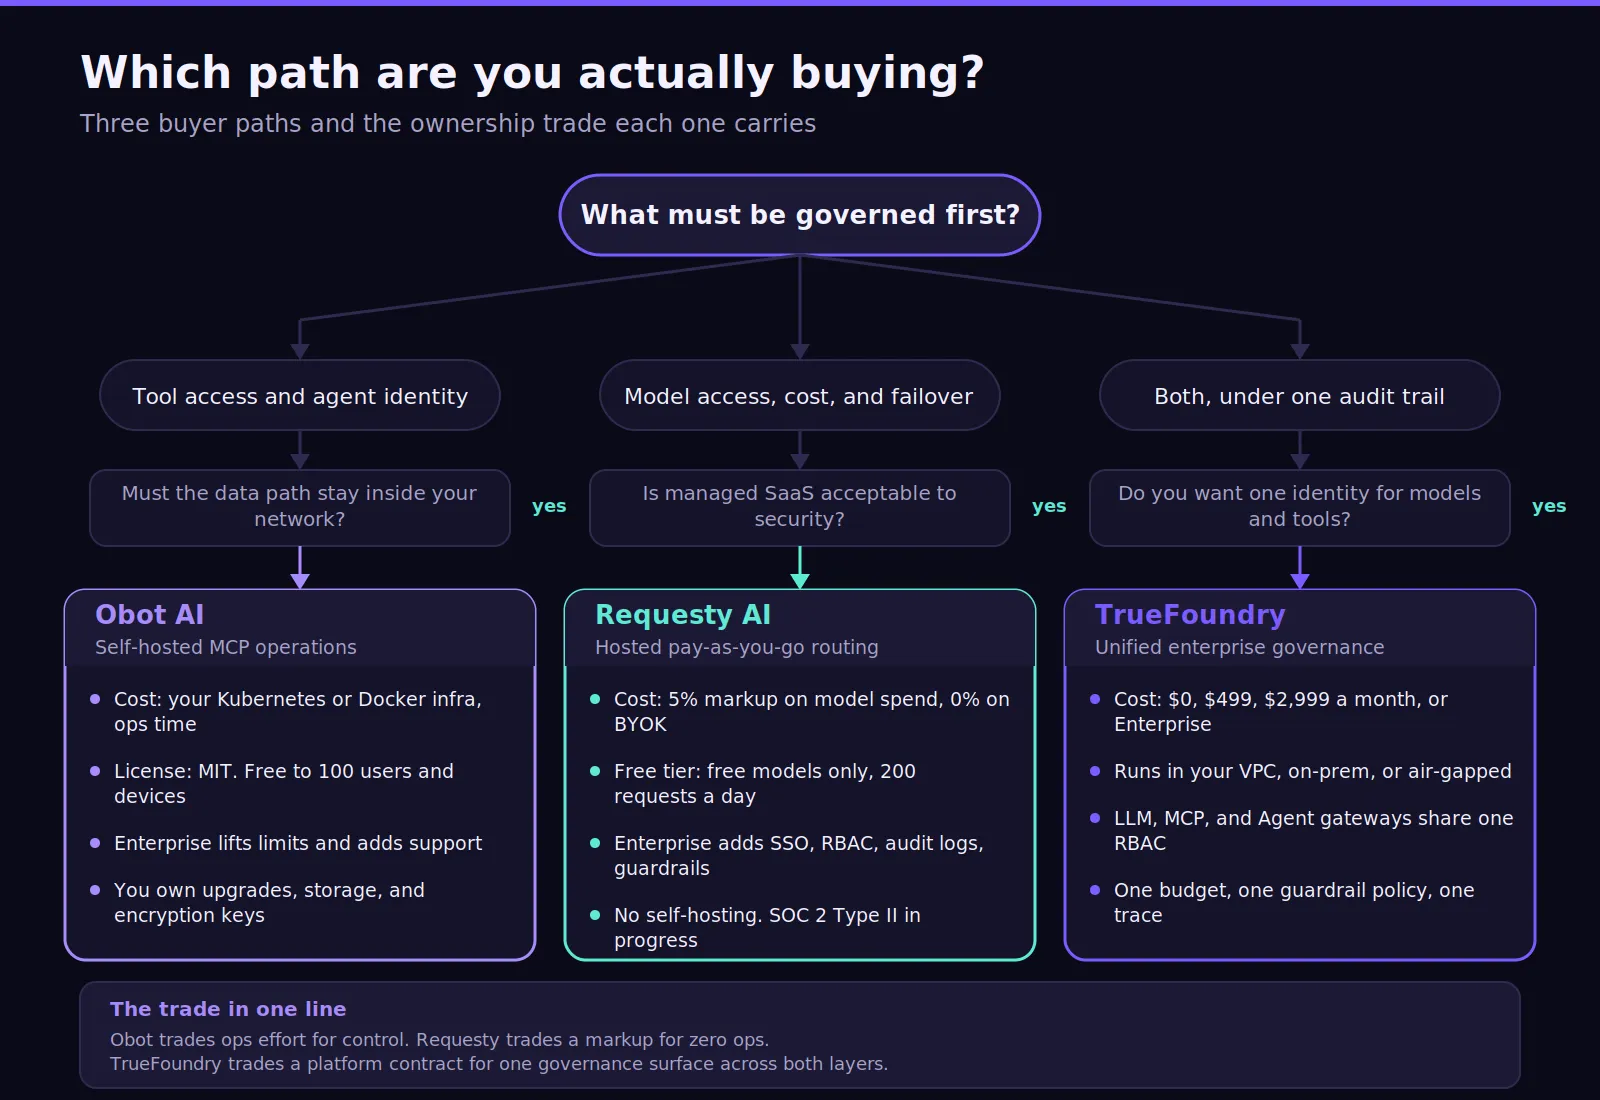
TrueFoundry biedt momenteel Developer voor $0, Pro voor $499 per maand, Pro Plus voor $2.999 en aangepaste Enterprise-prijzen. Enterprise ondersteunt VPC- en air-gapped control- en gateway-planes.
Voor teams die bredere productie-architecturen vergelijken, biedt TrueFoundry één beheerlaag voor modellen, tools, agents en beheerde enterprise-executie.
Boek een demo met TrueFoundry om te zien hoe één enterprise control plane modellen, MCP-tools, agents, budgetten, policies en audit-bewijsmateriaal vandaag nog veilig kan beheren binnen jouw productie-AI-omgeving.
TrueFoundry AI Gateway levert een latentie van ~3–4 ms, verwerkt 350+ RPS op 1 vCPU, schaalt moeiteloos horizontaal en is klaar voor productie, terwijl LiteLLM last heeft van hoge latentie, moeite heeft boven een gemiddeld aantal RPS, geen ingebouwde schaling heeft en het meest geschikt is voor lichte workloads of prototypes.



The main difference in Obot AI vs Requesty AI is the layer each platform emphasizes. Obot provides self-hosted MCP governance, model policies, agent access, and audit records. Requesty provides managed multi-provider routing, caching, failover, and cost controls. Obot gives teams greater infrastructure ownership, while Requesty reduces operational work around model connectivity and provider reliability.
Obot provides stronger native agent capabilities through hosted agents, workflows, scoped machine credentials, MCP access, and tool governance. Requesty supports per-agent routing policies and service accounts, although execution remains outside its primary scope. For Requesty AI or Obot AI, the choice depends on whether agent execution or reliable model routing creates the larger production problem.
Obot records MCP requests, model activity, users, clients, outcomes, and token usage, with scheduled exports for retention. Requesty focuses more deeply on latency, provider health, cost, caching, and routing outcomes. The better option depends on what teams must investigate: agent and tool behavior, or provider reliability and model economics across production workloads.
Obot is free for up to 100 users and devices, while Community adds enterprise identity providers at no additional licensing fee. Enterprise removes those limits and adds support. Requesty uses a 5% pay-as-you-go markup and currently charges 0% markup for BYOK. Its Enterprise plan is custom. Self-hosted Obot also introduces infrastructure costs that managed Requesty does not.
Choose Obot when MCP governance, self-hosting, tool permissions, and infrastructure ownership drive the requirement. Choose Requesty when the best option is a managed gateway with multi-provider routing, caching, failover, and spend controls. Obot offers greater full control, while Requesty removes much of the operating work associated with running gateway infrastructure internally.
Requesty AI and Obot AI apply security at different layers. Obot controls access to MCP and models through identity, filters, policy rules, and customer-managed infrastructure. Requesty applies approved-model policies, spend controls, regional routing, and payload protections through its managed gateway. Organizations should compare security features, compliance needs, and where policy evidence must reside before selecting either platform.



Het laatste nieuws, artikelen en bronnen in je inbox



















