



november 20, 2026
|
5 min leestijd


Krijg direct toegang tot een live TrueFoundry-omgeving. Implementeer modellen, stuur LLM-verkeer aan en verken het volledige platform — je sandbox is binnen enkele seconden klaar, creditcard niet vereist.



De razendsnelle manier om je modellen te bouwen, volgen en implementeren!
Enterprise-teams vergelijken Obot AI vs LiteLLM wanneer hun AI-stack te groot wordt voor directe model-calls. LiteLLM is meestal de vertrouwde keuze voor multi-model routing, virtuele sleutels, het bijhouden van uitgaven, budgetten en OpenAI-compatibele toegang. Obot AI komt in beeld wanneer MCP-serverbeheer, zichtbaarheid op AI-clients, identiteit en tool-governance belangrijk worden.
De werkelijke vraag is niet of de ene tool de andere in elk geval vervangt. LiteLLM begint vanuit de LLM proxy-laag. Obot AI begint dichter bij MCP-governance en het beheer van het enterprise AI-ecosysteem. Een team dat LiteLLM al zonder problemen draait, heeft qua routing geen reden om over te stappen. Een team dat verdrinkt in onbeheerde MCP-servers op laptops van ontwikkelaars, heeft qua routing geen reden om te blijven.
TrueFoundry wordt relevant wanneer teams model routing, MCP-tools, agent-workflows, budgetten, guardrails en auditlogs samen willen beheren — wat meestal het punt is waarop twee open-source gateways beginnen te voelen als twee afzonderlijke compliance-projecten.
Een nuttige vergelijking tussen LiteLLM vs Obot AI begint bij de migratie-intentie. Sommige teams willen een proxy server vervangen. Anderen willen MCP-governance toevoegen rondom agents, coding-tools en interne AI-clients. Dit vertegenwoordigt verschillende aankoopmotieven.
Het essentiële verschil is waar de visie van elk project begint. De configuratie van LiteLLM beschrijft voornamelijk modellen en de regels om ze te bereiken. De catalogus van Obot begint met MCP-servers en policy's die bepalen wie ze kan bereiken. Beide projecten zijn sindsdien uitgebreid naar elkaars terrein.
LiteLLM biedt nu één enkele API over 140+ integraties, samen met budgetten, routing, guardrails en het bijhouden van gebruik. De use case van de LLM gateway-architectuur blijft een natuurlijke setting om model-aware routing te vergelijken met een algemene proxy-benadering. LiteLLM positioneert zijn product nu zelf als een AI Gateway die LLM-, MCP- en agent-verkeer omvat.
Beide gateways hebben een gratis, open-source instappunt, dus de softwareprijs alleen biedt geen volledige vergelijking. De kosten van eigenaarschap omvatten ook infrastructuur, observability, identiteit, upgrades en gateway-operaties.
De OSS-tier van LiteLLM dekt 140+ providers, gebruikers, teams, budgetten, rate limiting, fallbacks, request logging en Prometheus-metrics. Enterprise-prijzen schalen op basis van jaarlijkse gateway request-capaciteit, implementatie-architectuur en ondersteuningsvereisten. Enterprise voegt SSO, SCIM, OIDC- of JWT-authenticatie, auditlogs, secret managers, multi-regio ondersteuning en service-SLA's toe.
Dat maakt LiteLLM eenvoudiger te evalueren wanneer teams het verwachte request-volume al begrijpen. De LiteLLM-prijsanalyse van TrueFoundry biedt aanvullende context rondom infrastructuur en enterprise TCO.
Obot heeft ook een gratis pad. Het huidige editiemodel ondersteunt standaard tot 100 gebruikers en apparaten. Community behoudt die limieten en voegt identiteitsopties toe zoals Microsoft Entra, Okta, JumpCloud en Auth0. Enterprise verwijdert die limieten en voegt formele ondersteuning toe.
De vergelijking moet daarom ook hosting, databases, opslag voor observability, sleutelbeheer, compliance-eisen en engineering-inspanningen omvatten. LiteLLM vereist PostgreSQL voor functies zoals virtuele sleutels. Obot vereist infrastructuur voor de gateway en gehoste MCP-workloads.
Niet volledig. Obot ondersteunt waardevolle modeltoegang, hoewel LiteLLM dieper gericht blijft op routing over meerdere providers.
LiteLLM biedt een uniforme interface voor vele LLM-providers. Applicaties gebruiken een gateway base URL, een sleutel en een geconfigureerde modelnaam. Routing kan verkeer verdelen over providers, regio's en credentials, terwijl fallback en kostenbeheersing worden toegepast.
De LLM Gateway van Obot volgt een ander model. Het ontsluit provider-compatibele eindpunten voor OpenAI- en Anthropic-modellen, Generic Responses-eindpunten, AWS Bedrock en Azure. Een Obot API-sleutel met LLM proxy-scope vervangt directe provider-credentials.
Beheerders passen vervolgens Model Access Policies toe om te bepalen welke modellen elke eindgebruiker kan zien en aanroepen. De geretourneerde modellijst bevat alleen goedgekeurde keuzes. De gateway houdt upstream-credentials binnen Obot in plaats van ze over applicaties te verspreiden.
Obot kan Google Vertex ook elders in het platform als provider configureren. Huidige externe provider-specifieke gateway-routes stellen Google Vertex echter niet beschikbaar.
LiteLLM blijft het sterkere startpunt wanneer fallback over meerdere providers en request routing de doorslag geven. Obot is sterker wanneer enterprise governance rondom gebruikers, agents, modellen en MCP-systemen belangrijker is.
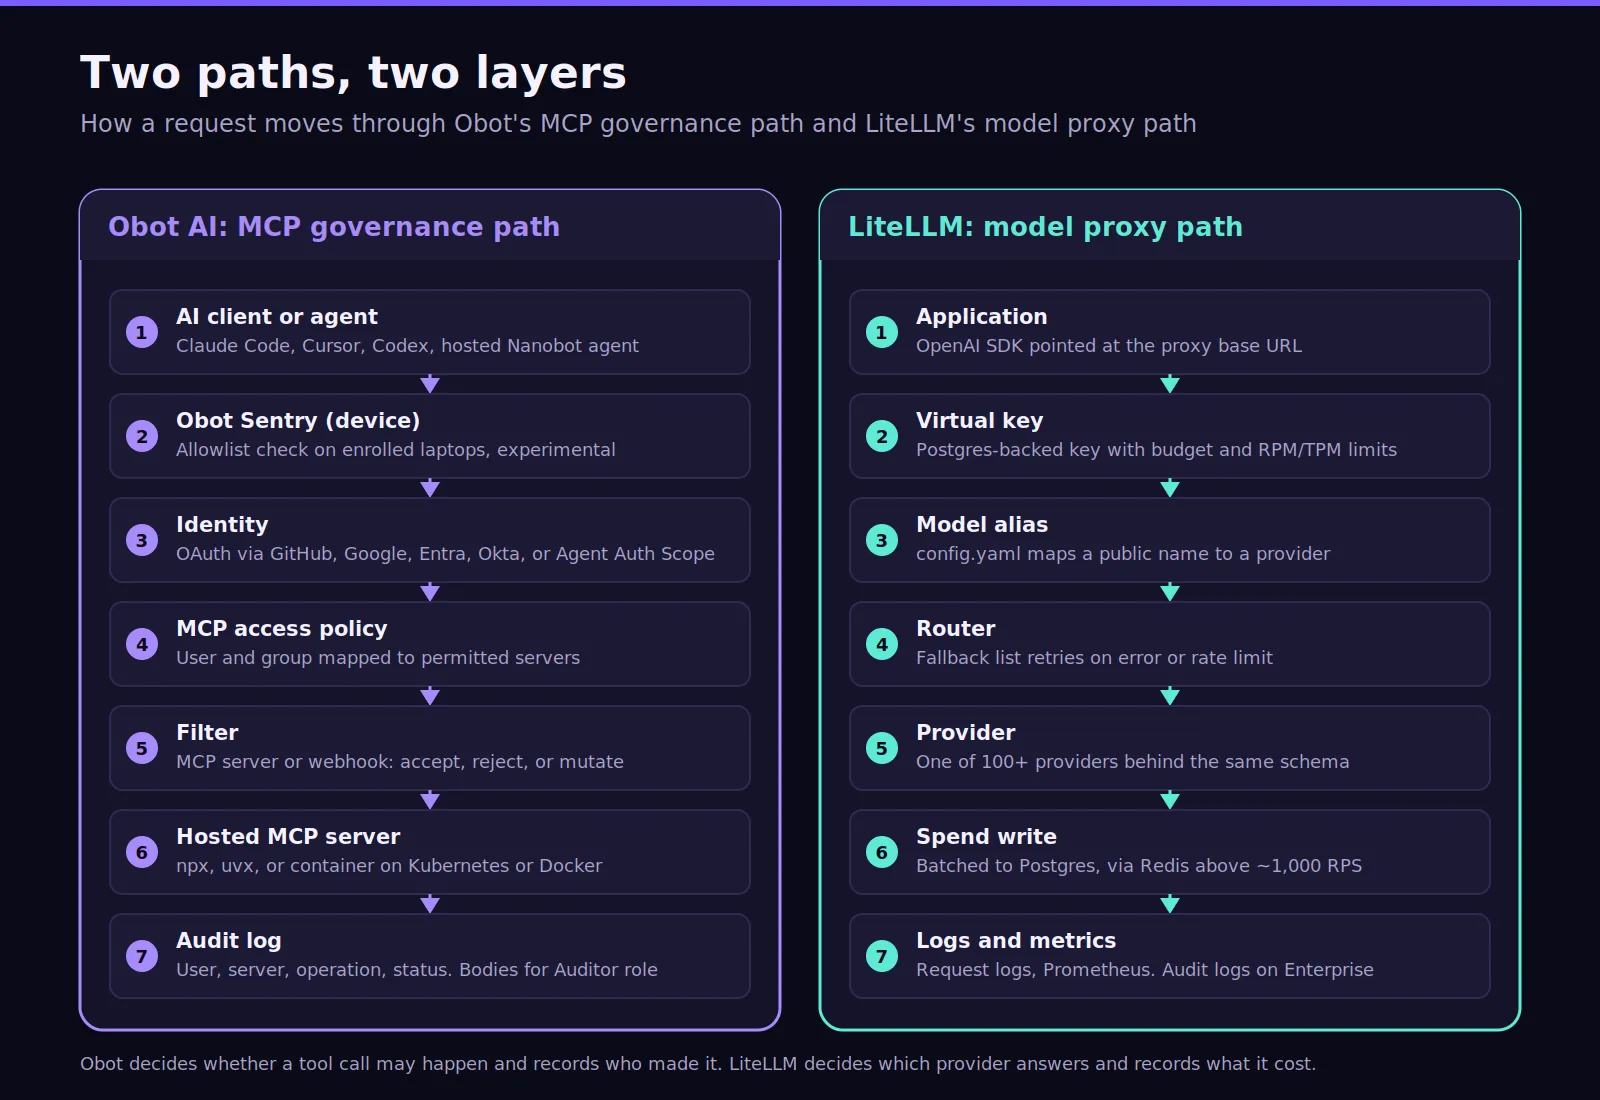
LiteLLM is het sterkst wanneer applicaties voornamelijk LLM-verkeer genereren. De beslissing verandert wanneer een AI-agent tools begint aan te roepen, gevoelige gegevens ophaalt of actie onderneemt in enterprise-systemen. Model routing wordt dan één enkele controlelaag.
LiteLLM verdient hier credits omdat de huidige functionaliteiten breder zijn dan oudere vergelijkingen suggereren. De MCP-laag biedt een vast eindpunt voor geregistreerde servers. Clients authenticeren met hetzelfde gateway credential-model, terwijl toegang kan worden toegewezen per sleutel of team.
De LiteLLM gateway scheidt client-authenticatie ook van upstream OAuth-flows. Hierdoor kan het gateway-credential gescheiden blijven van OAuth-credentials aan de serverzijde. Coding-tools zoals Claude Code kunnen verbinden met zowel LiteLLM model routing als MCP-eindpunten.
Obot gaat verder in MCP-operaties. Het vergelijkingspunt voor de MCP Gateway is de diepte van hosting en policy's. Obot kan npx, uvx, gecontaineriseerde en externe MCP-workloads uitvoeren terwijl authenticatie en autorisatie worden afgedwongen.
De access policy's van Obot koppelen goedgekeurde servers aan specifieke gebruikers of groepen uit de identity-provider. Filters kunnen individuele tool calls inspecteren en requests vervolgens accepteren, weigeren of wijzigen voordat ze doorgaan. Aangepaste filters kunnen functionaliteiten zoals PII-maskering ondersteunen indien vereist.
Obot Sentry breidt governance ook uit naar lokale AI-tools. Device Management kan activiteit van Claude Code, Codex, Cursor en VS Code inventariseren. Dit zorgt voor een diepere integratie wanneer lokale ontwikkelaarsactiviteit samen met gateway-gebeurtenissen zichtbaar moet zijn.
Observability is een andere praktische waterscheiding tussen LiteLLM en Obot AI. Elk platform ziet de laag die het voornamelijk beheert.
LiteLLM volgt uitgaven, budgetten, gebruik per sleutel of team, request-gedrag, provider-resultaten en gateway-activiteit. Het kan tokengebruik toewijzen aan sleutels, gebruikers, teams, organisaties, tools, agents en MCP-workloads.
Obot richt zich meer op MCP-requests, lokale clientactiviteit, model-calls, apparaten en platform-governance. Het auditsysteem relateert activiteit over MCP-servers, model-providers, gehoste workloads en apparaten van gebruikers. Beheerders kunnen activiteit filteren op gebruiker, server, tool, provider, model, client, apparaat of sessie.
Voor platformteams is het verschil belangrijk. Model-observability beantwoordt welk model is aangeroepen en wat het kostte. MCP-observability beantwoordt welke identiteit welke tool bereikte en wat er daarna gebeurde.
De gateway observability-analyse van TrueFoundry legt uit hoe model-latency, fouten, uitgaven, policy's en traces gecorreleerd kunnen worden op de gateway-laag.
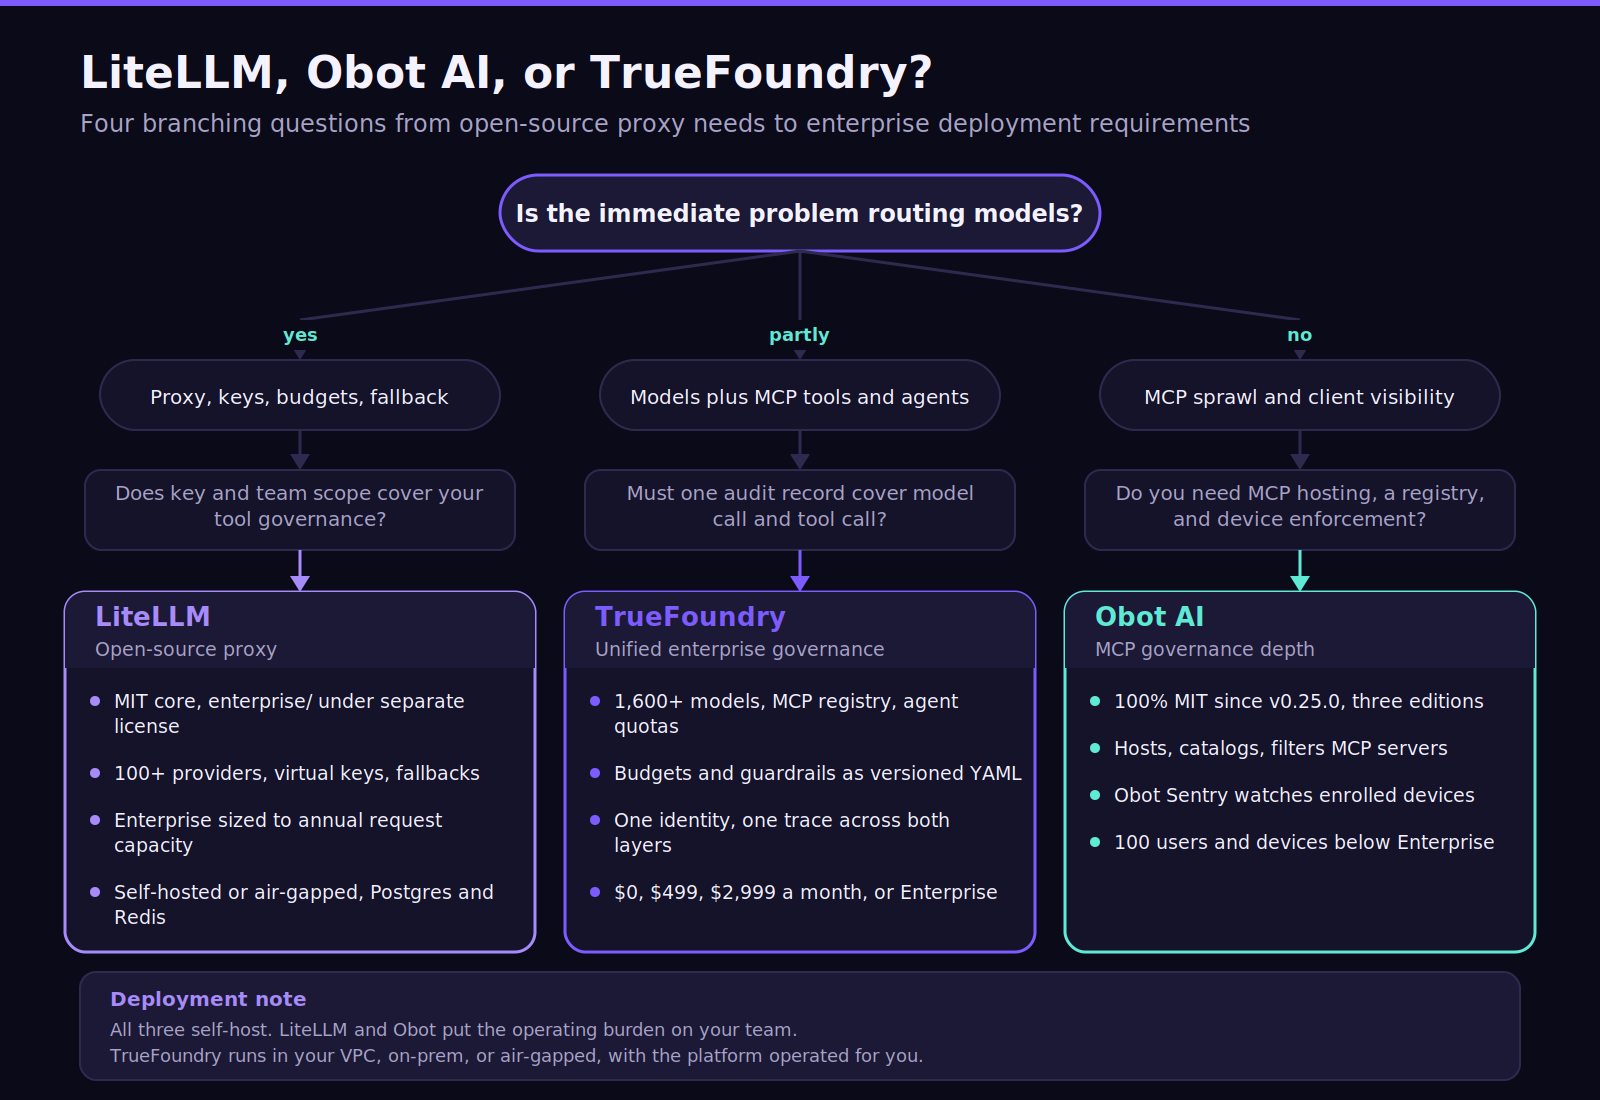
Het migreren van een proxy is zelden het moeilijkste deel. De uitdaging ligt in het migreren van aannames die al verankerd zijn in de applicatiecode. Voor de overstap moeten teams controleren:
Drie punten vragen extra aandacht. LiteLLM-applicaties gebruiken mogelijk publieke aliassen, terwijl Obot provider-native namen verwacht voor ondersteunde gateway-routes. Dat betekent dat model-identifiers migratiewerk kunnen veroorzaken in productie-applicaties.
LiteLLM bevat ook fallback-gedrag dat niet rechtstreeks overeenkomt met het model-toegangsmodel van Obot. Omgevingsvariabelen die provider-instellingen en credentials bevatten, moeten mogelijk worden bijgewerkt naarmate de verantwoordelijkheid verschuift tussen gateways.
De sleutelmodellen verschillen eveneens. LiteLLM gebruikt gateway credentials met daaraan gekoppelde budgetten en toegang. Obot kan via de Obot API gescopete credentials uitgeven, terwijl een Obot token ondersteunde client-workflows kan authenticeren. Deze rechtenmodellen komen niet één-op-één overeen.
Teams kunnen LiteLLM daarom behouden voor modellen, terwijl ze Obot toevoegen voor MCP. Een andere optie ontstaat wanneer agentic workflows policy's vereisen over beide lagen. De Agent Gateway van TrueFoundry biedt workflow-quota, traces en gecentraliseerde identiteit voor autonome agents.
TrueFoundry dient als de enterprise consolidatielaag. De enterprise AI gateway biedt routing, observability, guardrails, budgetten, policy-handhaving en model-governance. Het kan draaien via SaaS of via door de klant beheerde implementatiepatronen.
Het platform ondersteunt provider-routing, fallback, rate limiting en kostentransparantie voor meer dan 1.600 modellen. Policy's kunnen ook als YAML worden opgeslagen, waardoor teams governance kunnen controleren via versiebeheer in plaats van losse controls binnen applicaties te onderhouden.
Budgetpolicy's kunnen gebruik afbakenen tot gebruikers, teams, applicaties, modellen of omgevingen. Dit zorgt voor real-time handhaving voordat dure LLM-calls doorgaan.
Overschrijdt $200 per dag, en de gateway reageert met een 429 inclusief `error_origin_level: rate_limit_budget` en de geschonden regel-ID in de `x-tfy-applied-rules` header. De audit-modus volgt dezelfde regel zonder te blokkeren, wat de veilige manier is om een limiet in te voeren bij een team dat er nooit een heeft gehad.
De MCP Gateway beheert tooltoegang via een centrale registry, RBAC per server, OAuth 2.0 tokenbeheer met automatische verversing, en Virtual MCP Servers die een geselecteerde subset van tools van meerdere servers als één eindpunt ontsluiten zonder dat een nieuwe deployment nodig is. Guardrails worden gekoppeld aan MCP tool calls in hetzelfde policy-bestand dat LLM-calls beheert:
De MCP-laag verbindt model-governance met tooltoegang in plaats van tools te behandelen als een willekeurig ander applicatieprobleem. Gefedereerde identiteit, RBAC, OAuth 2.0, observability en serverregistratie ondersteunen enterprise MCP-workloads.
TrueFoundry is daarom een optie op één enkel platform wanneer afzonderlijke proxy- en MCP-producten dubbele policy's veroorzaken. Teams kunnen deze architectuur ook rechtstreeks vergelijken via de TrueFoundry vs LiteLLM-vergelijking.
Kies TrueFoundry wanneer:
TrueFoundry vermeldt momenteel Developer op $0 per maand, Pro op $499 per maand, Pro Plus op $2.999 per maand, en aangepaste Enterprise-prijzen. Enterprise ondersteunt VPC- en air-gapped gateway- en control-plane-deployments
Kies LiteLLM wanneer de directe behoefte bestaat uit modeltoegang, provider-routing, budgetten, fallbacks en het bijhouden van uitgaven. Het blijft een sterke kandidaat wanneer productieworkloads voornamelijk een model-aware gateway nodig hebben.
Kies Obot AI wanneer MCP-governance, zichtbaarheid op AI-clients, server-hosting, model-access policy's en identiteitsbewuste controls de keuze bepalen. Het past bij teams die te maken hebben met een wildgroei aan MCP's en onbeheerde verbindingen met developer-tools.
Kies TrueFoundry wanneer modellen, tools, agents, budgetten, guardrails en observability één enkele governance-architectuur vereisen. Deze benadering biedt volledige controle over meerdere AI-lagen zonder afzonderlijke policy-systemen te hoeven onderhouden.
De keuze tussen Obot AI of LiteLLM is dus een keuze van het startniveau. Het juiste antwoord hangt af van de vraag of model routing dan wel MCP-governance de acute operationele beperking is.
Teams die een ander API gateway-pad overwegen, zoals Kong Gateway of Kong AI Gateway, moeten die categorie afzonderlijk evalueren. Die platformen starten vanuit bredere AI-verkeers- en API-beheervraagstukken.
Boek vandaag nog een gratis demo om te zien hoe TrueFoundry de governance van modellen, MCP en agents verbindt binnen productie-omgevingen.
TrueFoundry AI Gateway levert een latentie van ~3–4 ms, verwerkt 350+ RPS op 1 vCPU, schaalt moeiteloos horizontaal en is klaar voor productie, terwijl LiteLLM last heeft van hoge latentie, moeite heeft boven een gemiddeld aantal RPS, geen ingebouwde schaling heeft en het meest geschikt is voor lichte workloads of prototypes.


Het belangrijkste verschil tussen Obot AI en LiteLLM is waar elk platform begint. LiteLLM is model-proxy-eerst, met routering, budgetten, providertoegang, en uitgavencontroles. Obot is MCP-governance-eerst, met hosting, serverbeleid, zichtbaarheid van lokale clients, en toolcontroles. Beide reiken nu verder dan die oorspronkelijke grenzen, hoewel hun sterkste mogelijkheden nog steeds hun startarchitecturen weerspiegelen.
Obot kan modeltoegang bieden via providercompatibele endpoints, hoewel het de routeringsdiepte van LiteLLM niet repliceert. LiteLLM ondersteunt cross-provider-load-balancing en fallback over veel modelproviders heen. Obot richt zich op gebruikersspecifieke modelrechten en beschermde providercredentials. Teams die afhankelijk zijn van routeringsveerkracht moeten daarom LiteLLM behouden of een andere modelroutingslaag introduceren.
LiteLLM biedt momenteel bredere providerdekking. De publieke productinformatie vermeldt meer dan 140 providerintegraties. De externe gateway van Obot ondersteunt routes voor OpenAI, Anthropic, Generic Responses Compatible, Amazon Bedrock, en Azure. Obot kan elders in het platform extra providers configureren, hoewel niet alle providers via de externe gateway-endpoints worden blootgesteld.
Beide producten hebben open-source fundamenten. LiteLLM biedt een gratis self-hosted OSS-gateway, terwijl geselecteerde enterprise-functies een Enterprise-licentie vereisen. Het huidige editiemodel van Obot biedt ook een gratis instappad en Community-editie, waarbij Enterprise gebruikers- en apparaatlimieten verwijdert. Kopers moeten licentiering vergelijken naast support, authenticatie, beveiliging, en operationele vereisten.
Slechts gedeeltelijk. Beide ondersteunen providercompatibele interfaces, hoewel hun configuratie en modelnaamgeving verschillen. LiteLLM-applicaties kunnen afhankelijk zijn van aliassen, routering, API-sleutels, en fallbackgedrag die niet rechtstreeks naar Obot overgaan. Teams moeten elke modelreferentie, credential, routeringsbeleid, en MCP-afhankelijkheid inventariseren voordat ze van gateway wisselen.
De beste keuze tussen LiteLLM en Obot AI hangt af van de ontbrekende mogelijkheid. Obot past bij teams die MCP-hosting, zichtbaarheid van lokale clients, en servergovernance nodig hebben. Een bredere gateway is passend wanneer de vereiste modelroutering, MCP-controles, budgetten, agent-workflows, en enterprise-compliance combineert in een enkele beleids- en observabilitylaag.



Het laatste nieuws, artikelen en bronnen in je inbox

















