



November 10, 2026
|
5 min leestijd


Krijg direct toegang tot een live TrueFoundry-omgeving. Implementeer modellen, stuur LLM-verkeer aan en verken het volledige platform — je sandbox is binnen enkele seconden klaar, creditcard niet vereist.



De razendsnelle manier om je modellen te bouwen, volgen en implementeren!
MintMCP is een gehoste gateway voor het beheren van hoe AI-agents verbinding maken met tools via het Model Context Protocol (MCP) — authenticatie, toegangscontrole op toolniveau, beleidsregels en een activiteitslogboek bevinden zich vóór elke connector. We hebben het meerdere weken in de praktijk getest: instellen van connectors, bundeling, OAuth-stromen, governance-beleid en een volledige belastingstest met betrekking tot latency, doorvoer en foutgedrag — waarna we alles hebben gecontroleerd aan de hand van de openbare documentatie van MintMCP en dezelfde evaluatie hebben uitgevoerd op de MCP Gateway van TrueFoundry met behulp van een consistente set criteria. Deze beoordeling is geschreven op basis van dat werk, voltooid in september-oktober 2026. Beschouw alles wat MintMCP na die datum heeft uitgebracht dus als buiten het bereik van deze beoordeling.
We hebben de onderstaande bewergingen getagd op de manier waarop we ze hebben getest: Geverifieerd (we hebben het zelf in de praktijk gereproduceerd), Gedocumenteerd (vermeld in de openbare documentatie van de leverancier, maar niet onafhankelijk gereproduceerd), of gemarkeerd als een open vraag waar het bewijs echt niet doorslaggevend was. Waar een getal in onze eigen tests vergezeld gaat van een methodologische nuance, hebben we die nuance erbij gehouden in plaats van het als een absolute benchmark te citeren.
Goed om vooraf duidelijk te stellen: deze beoordeling — en de praktijktesten erachter — heeft betrekking op MintMCP's MCP (tool) Gateway: de laag die beheert hoe een agent een verbonden tool zoals Tavily, AWS, GitHub of Slack aanroept. Het omvat geen LLM/model-routing, omdat er niets daarvan is getest en omdat MintMCP het product niet op die manier lijkt te positioneren. De eigen content van MintMCP onderscheidt zichzelf expliciet van "model-routing gateways [die] voornamelijk LLM-verkeer afhandelen" en positioneert de MCP Gateway en Agent Gateway in plaats daarvan rond beheerde toegang tot tools. Verschillende maatregelen die klinken als algemene kosten- of veiligheidscontroles — tokenbudgetten, verzoeksnelheidslimieten, een organisatiebreed maandelijks limiet — zijn gedocumenteerd als onderdeel van een afzonderlijk product voor AI-modelverkeer, niet in de MCP-tool-verbindingsgateway die in deze beoordeling is getest. Als snelheidsbeperking of budgettering specifiek voor tool-calls voor u een vereiste is, heeft noch MintMCP noch (volgens dezelfde beoordeling van de documentatie) de MCP Gateway van TrueFoundry momenteel een specifieke, bevestigde controle daarvoor — dat is een gelijkwaardigheidsgat aan beide kanten dat het waard is om te weten, niet een gat dat specifiek is voor MintMCP.
MintMCP draait als een enkele gehoste laag — de klant beheert zelf nooit infrastructuur. Elke connector die u toevoegt, kan los worden gebruikt of worden gegroepeerd in wat MintMCP een Virtual MCP noemt, een bundel van verschillende tools die als één eindpunt worden aangeboden. Toegang wordt beheerd op organisatieniveau: er is geen native project-, workspace- of omgevingsobject, dus het scheiden van "staging" van "productie" of het ene team van het andere betekent het maken van meerdere Virtual MCP's en deze een naam geven op basis van afspraken.
Wat echt opviel als sterk in de praktijktesten:
Het beste voor: teams die een gehoste, relatief eenvoudige manier willen om toegang tot MCP-tools te beheren zonder infrastructuur op te zetten, en die kunnen leven met een plat tenancy-model op organisatieniveau en Enterprise-exclusieve policy-functionaliteiten.
TrueFoundry's MCP Gateway maakt deel uit van een breder control plane dat ook LLM-routing en model-serving afhandelt. De documentatie beschrijft drie intern gescheiden lagen — een control plane, een compute plane en een gateway plane — met toegewezen netwerksegmentatie ertussen, een explicietere architecturale claim dan MintMCP ergens in zijn eigen materiaal vermeldt. (Gedocumenteerd uit de eigen documentatie van TrueFoundry; dit is een verschil in hoe expliciet elke leverancier zijn interne werking beschrijft, geen onafhankelijk geverifieerde veiligheidsvergelijking.)
Een aantal gebieden waar onze tests een echt, bevestigd voordeel voor TrueFoundry aankoonden:
Het beste voor: teams die MCP-governance willen in hetzelfde control plane als LLM-routing en modelimplementatie, en die een fijnmazigere tenancy of tool-call-specifieke policy-handhaving nodig hebben dan een plat model op organisatieniveau biedt.
Beide platforms delen een structurele beperking die goed is om te weten, ongeacht de leverancier: geen van beide biedt traditionele load balancing over meerdere exemplaren van dezelfde tool-server, omdat de moderne transportlaag van MCP stateful is — het verdelen van één gesprek over meerdere server-instances zou de sessiecontinuïteit verbreken. Dit is een gevolg van het protocol, geen ontbrekende functie aan weerszijden.
De meeste prestatiecontent over "gateway X vs. gateway Y" bestaat uit door leveranciers geclaimde cijfers die worden herhaald zonder methodologie. We hebben in plaats daarvan een gecontroleerde, praktische benchmarksuite uitgevoerd op de MCP gateway van MintMCP — een gekoppelde latency-test, een opschaling van gelijktijdigheid tot uitval, metingen van koude starts en een timeout-controle bij zware belasting — en we publiceren de methodologie samen met de cijfers, zodat deze kan worden gecontroleerd in plaats van op goed geloof te worden aangenomen.
Opmerking over de reikwijdte: elk onderstaand cijfer weerspiegelt een meting aan de clientzijde ten opzichte van MintMCP's gehoste SaaS-gateway, vanaf één oorsprongsmachine, over één testperiode — geen garantie voor productiedoorvoer op een andere schaal, locatie of connector. Deze cijfers zijn ook specifiek voor de geteste connectors (Tavily, AWS Knowledge) — een andere downstream-tool met andere responsschalen of latency-kenmerken zou zich anders kunnen gedragen via dezelfde gateway. We hebben op twee manieren getest: een gekoppelde, afwisselende vergelijking (elke query achtereenvolgens uitgevoerd via de gateway en rechtstreeks op de oorspronkelijke API, waarbij de volgorde van de calls werd afgewisseld om volgorde-bias te neutraliseren) voor latency, en een opschaling van gelijktijdigheid (c=50 tot c=400, ~90.000+ totale verzoeken via de hey load-testing tool) voor doorvoer en foutgedrag.
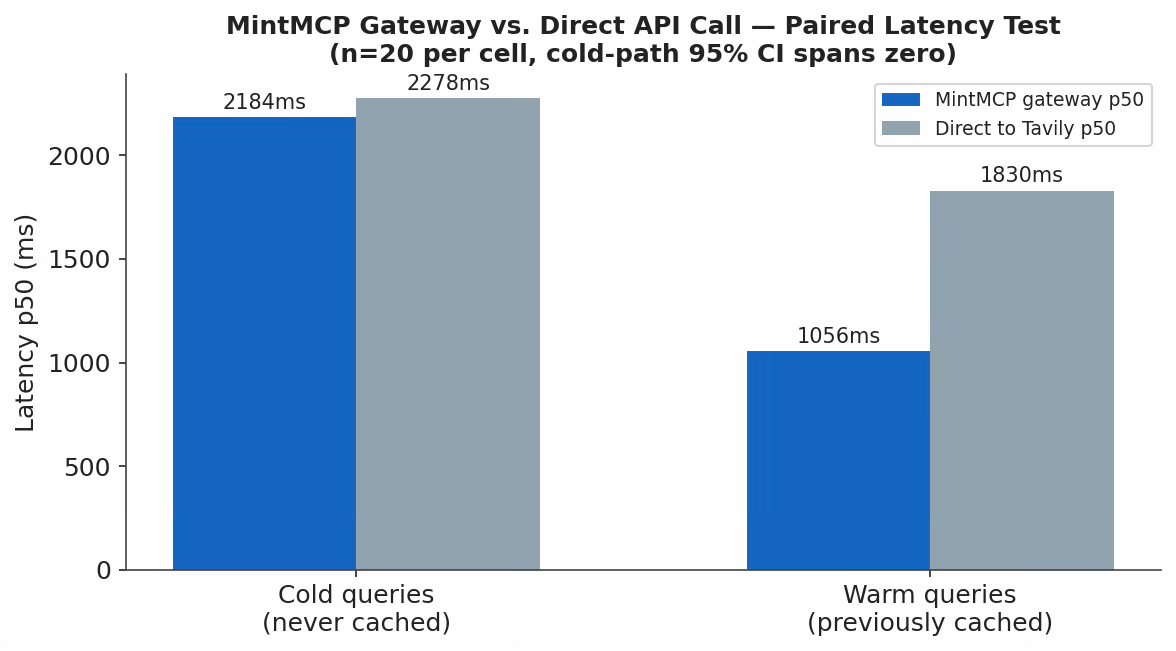
1. Voegt MintMCP latency toe ten opzichte van het rechtstreeks aanroepen van de tool? Niet meetbaar bij nieuwe verzoeken.
Op het koude pad — het pad dat gateway-overhead daadwerkelijk isoleert van caching — was de gemiddelde delta +94ms met een betrouwbaarheidsinterval van 95% van [−357, +545]. Het interval bevat nul: geen statistisch detecteerbare latency-overhead op een query die de gateway niet eerder heeft gezien. Het snelheidsvoordeel op het warme pad is een caching-effect, geen voordeel in gateway-prestaties. (Betrouwbaarheid: Geverifieerd, in de praktijk, n=20 per cel, oktober 2026.)
2. Een echte, eerlijke vertraging bij ongebruikte verbindingen (idle-connection penalty). Gateway-calls die kort (~0,25s) na een eerdere call werden gemaakt, vertoonden een mediaan van 2116ms, terwijl calls gemaakt na een langere pauze (~4,5s) een mediaan vertoonden van 3279ms — ongeveer 1,1 seconde trager na zelfs een korte periode van inactiviteit. Directe calls naar de oorsprong vertoonden geen vergelijkbaar patroon. De waarschijnlijke oorzaak: MintMCP's upstream verbindingspool of worker-processen worden koud na een paar seconden inactiviteit. Dit is het meest van belang voor wisselend of laag-volume agent-verkeer. (Betrouwbaarheid: Geverifieerd, in de praktijk, oktober 2026.)
3. Doorvoer en gedrag bij verzadiging.
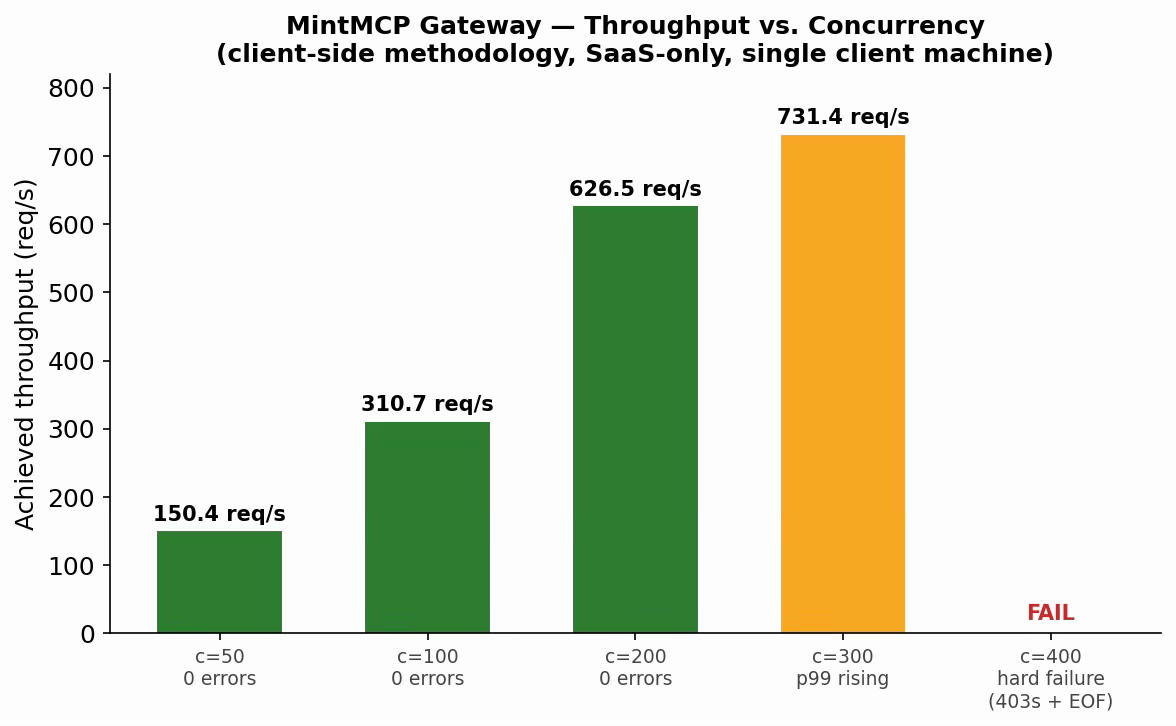
Wargenomen plafond: ~200 gelijktijdige verbindingen voor aanzienlijke achteruitgang, vanaf één clientmachine tegen MintMCP's gedeelde SaaS-tenant. Dit is wat één verantwoord afgebakende client heeft waargenomen, geen capaciteitslimiet voor het hele platform. (Betrouwbaarheid: Geverifieerd, in de praktijk, ~90.000+ totale verzoeken, september 2026.)
4. Kosten van de eerste call vs. de stabiele toestand. De eerste call duurde 0,653s tegenover een gemiddelde in stabiele toestand van 0,408s — een bescheiden, reële kostenpost voor een koude start, los van de bevinding over de inactiviteitsvertraging hierboven. (Betrouwbaarheid: Geverifieerd, in de praktijk, september 2026.)
5. Gedrag bij zware belasting — en geen configureerbare timeout. Een call bij zware belasting (584 KB aan ruwe content) werd voltooid zonder fouten en zonder timeout. Afzonderlijk daarvan werd op geen enkel gecontroleerd niveau een configureerbare call-timeout gevonden — connector-dashboard, bundel-dashboard of het beleidsgedeelte op organisatieniveau. Welke timeout er ook geldt, deze is ofwel afwezig of ingesteld door MintMCP zelf, en niet iets dat een klant kan aanpassen. (Betrouwbaarheid: Geverifieerd voor de belastingstest en dashboardcontroles; Gedocumenteerd, niet uitputtend, voor het doorzoeken van de documentatie.)
Wat dit in de praktijk betekent: geen meetbare overhead bij nieuwe query's; een reëel caching-voordeel van ~770ms bij herhaalde query's (plan rond uw werkelijke herhalingspercentage, niet het getal in de koptekst); een reproduceerbare vertraging van ~1,1s bij ongebruikte verbindingen die het weten waard is voor wisselend verkeer; schone doorvoer tot ~200 gelijktijdige verbindingen waarbij prestatieverlies (geen fouten) begint rond de 300; en momenteel geen instelbare timeout, dus een trage downstream-tool heeft geen opvangnet op gateway-niveau.
De volledige methodologie — gebruikte tools, toegepaste controles en de waarborgen die we hebben gehandhaafd bij het testen van de belasting van een gedeelde SaaS-tenant van een derde partij — is afzonderlijk gedocumenteerd: MintMCP Benchmarks — Testmethodologie (Google Doc).
Waar MintMCP echt sterk is
Het beleid voor het afschermen van nieuwe mogelijkheden (new-capability gating) is het absolute pluspunt: bij de meeste governance-gateways kunt u een tool in- of uitschakelen, maar het vereisen van een expliciete beoordeling voordat een nieuw toegevoegde actie live gaat — met een geforceerde organisatiebrede overschrijving en een wijzigingsgeschiedenis in diff-stijl — is een echte, goed gebouwde functie waarvoor we nergens een equivalent hebben gevonden, inclusief in TrueFoundry's eigen documentatie op het moment van deze beoordeling. Qua prestaties voegt de gateway geen meetbare latency toe bij nieuwe calls en blijft deze goed overeind tot een paar honderd gelijktijdige verbindingen.
Als uw vereisten verder gaan dan een MCP-implementatie voor één team — meerdere omgevingen, goedkeuringsworkflows op afdelingsniveau of tool-call-specifieke guardrails die verschillen van LLM-verkeerscontroles — is de MCP Gateway van TrueFoundry gebouwd om die tenancy- en policy-granulariteit native af te handelen, in hetzelfde control plane dat ook LLM-routing en model-serving uitvoert. Die consolidatie is het belangrijkst wanneer een platform- of beveiligingsteam begint te vragen wie wat kan zien, en of dat later aantoonbaar is — wat precies de as is waarop het platte model van MintMCP op organisatieniveau het zwakst is.
MintMCP is een bekwame, relatief eenvoudig op te zetten MCP-gateway met één echt uitspringende governance-functie — de gecontroleerde uitrol van nieuw toegevoegde tool-mogelijkheden —, echte, confirmed gaten in tenancy-granulariteit en self-service goedkeuringsworkflows, en solide, geverifieerde prestatiekenmerken: geen meetbare latency-overhead bij nieuwe calls, schone doorvoer tot een paar honderd gelijktijdige verbindingen, en één concreet zwak punt in een vertraging van ~1,1 seconde bij ongebruikte verbindingen zonder configureerbare timeout. Geen van de testen achter deze beoordeling heeft betrekking gehad op LLM/model-routing, en dat zou ook niet moeten gelden voor de conclusies erover. Als uw organisatie MCP-governance nodig heeft die verder schaalt dan één platte tenant, of guardrails en policy-handhaving specifiek voor tool-call-verkeer, boek dan een demo om te zien hoe TrueFoundry’s MCP Gateway dit afhandelt in hetzelfde control plane als uw modelverkeer.
TrueFoundry AI Gateway levert een latentie van ~3–4 ms, verwerkt 350+ RPS op 1 vCPU, schaalt moeiteloos horizontaal en is klaar voor productie, terwijl LiteLLM last heeft van hoge latentie, moeite heeft boven een gemiddeld aantal RPS, geen ingebouwde schaling heeft en het meest geschikt is voor lichte workloads of prototypes.



MintMCP is a hosted gateway for governing how AI agents connect to tools through the Model Context Protocol. It handles authentication, tool-level access control, policy rules, and activity logging for connectors like Slack, GitHub, or internal APIs, run entirely as MintMCP’s own infrastructure rather than something you self-host.
It’s an MCP (tool) gateway, not a model-routing/LLM gateway. MintMCP’s own materials describe it as focused on governed tool and agent access, distinct from “model-routing gateways” that handle LLM traffic — so don’t expect LLM cost controls, model fallback, or token-level routing from the core product this review tested.
In een gepaarde, praktijktest tegen verse (niet-gecachete) query's werd geen statistisch meetbare overhead gevonden - het 95%-betrouwbaarheidsinterval voor het verschil omvat nul. Herhaalde query's leken sneller via MintMCP, maar dat weerspiegelt responsecaching, niet de snelheid van de gateway.
In our concurrency ramp, MintMCP handled up to roughly 200 concurrent connections cleanly (0 errors), began degrading around 300, and failed outright around 400 — tested from a single client machine against MintMCP’s shared SaaS infrastructure, not a guaranteed platform ceiling.
Ja, op het niveau van het aan- of uitzetten van individuele toolacties, en het vereisen van review voordat nieuw toegevoegde acties live gaan. Wat het niet native ondersteunt, is tenancy onder organisatieniveau - er is geen ingebouwd project- of omgevingsconcept, dus isolatie op teamniveau moet handmatig worden nagebouwd met aparte bundels.
Ja. Het omvat een MCP Gateway, een Agent Gateway, en een MCP en Agents Register met toegangscontrole op toolniveau, zodat agents van LangGraph, CrewAI, AutoGen, of een aangepast framework centraal kunnen worden gereguleerd.
TrueFoundry supports SOC 2, HIPAA, and GDPR standards, with RBAC, SSO, and immutable audit logging built in. See the Trust Center for current attestations.



Het laatste nieuws, artikelen en bronnen in je inbox



















