



August 24, 2023
|
5 min leestijd


Krijg direct toegang tot een live TrueFoundry-omgeving. Implementeer modellen, stuur LLM-verkeer aan en verken het volledige platform — je sandbox is binnen enkele seconden klaar, creditcard niet vereist.



Bijgewerkt: November 10, 2026
Gepubliceerd: November 9, 2026
De razendsnelle manier om je modellen te bouwen, volgen en implementeren!
LLM-gestuurde applicaties hebben een dringende behoefte gecreëerd voor modellen om toegang te krijgen tot actuele, domeinspecifieke data uit uiteenlopende bronnen. MCP pakt dit aan door een gestandaardiseerd, universeel protocol te bieden waarmee applicaties dynamisch data en functionaliteiten kunnen ontsluiten voor elke LLM-gestuurde applicatie.
In de kern volgt het Model Context Protocol (MCP) een op JSON-RPC gebaseerde client-serverarchitectuur waarin een host-applicatie verbinding kan maken met meerdere servers:
Transportlagen bepalen hoe een MCP Client en Server met elkaar communiceren.

In deze configuratie is de MCP Client binnen de MCP Host verantwoordelijk voor het opstarten van de MCP Server op dezelfde machine. Communicatie tussen de MCP Client en MCP Server verloopt via STDIN en STDOUT. Hierbij communiceert één MCP Server slechts met één enkele MCP client.
Een typische configuratie ziet er als volgt uit:
Voorbeeld: U kunt de MCP Server van GitHub lokaal uitvoeren met Docker en een Personal Access Token (PAT)
GitHub - github/github-mcp-server: GitHub's officiële MCP Server
Normaliter kan de autorisatie op twee manieren plaatsvinden:
Gezien deze beperkingen is STDIO-transport ongeschikt voor het bouwen van aangepaste MCP Servers bovenop de eigen diensten, databronnen of SaaS-abonnementen (zoals GitHub of Slack) van een bedrijf. Het blijft echter nuttig voor developer tool-toepassingen in IDE's.

Streamable HTTP stelt MCP Servers in staat om meerdere MCP clients te verwerken die verbinding maken en communiceren via het HTTP-protocol. Dit neemt een groot deel van de beperkingen van het STDIO-transport weg. Met name:
Autorisatie binnen deze transportlaag is actief in ontwikkeling. De meest recente specificatie van 2025-03-26 vermeldt:
Een typische autorisatiestroom ziet er ongeveer zo uit:

In de bovenstaande stroom fungeert de MCP Server die tokens uitgeeft zowel als Resource Server en als Autorisatieserver. Dit is onpraktisch voor MCP Servers voor Slack, GitHub, enz., waar de provider al zijn eigen OAuth2 Autorisatieserver heeft geïmplementeerd. Interne bedrijfsdiensten achter door een IDP geleverde Autorisatieservers kampen met hetzelfde probleem (bijv. een ArgoCD-installatie achter een door Okta geleverde Autorisatieserver).
De specificatie staat toe om dit te delegeren aan een externe autorisatieserver, maar de MCP Server moet dan wel zijn eigen token uitgeven en de relatie met het externe token beheren. Dit doet alle voordelen van een externe autorisatieserver teniet, aangezien de MCP Server alsnog veilig tokenbeheer en de OAuth2-routes moet implementeren.

localhost en een select aantal redirect URI's toe, zoals Claude, etc.Bij TrueFoundry willen we dat onze collega's hun Atlassian-, Sentry-, Slack-, GitHub- en andere accounts actief kunnen koppelen aan LLM's als extra context. We willen er ook voor zorgen dat elke medewerker alleen toegang heeft tot resources of acties kan uitvoeren via LLM's waarvoor zij geautoriseerd zijn. MCP + OAuth2 lijkt de perfecte manier om dit te ontsluiten.
Gezien het bovenstaande hebben we de volgende architectuur ontwikkeld.

Hierin bevinden zich enkele componenten.
We hebben HTTP MCP Servers geschreven voor providers zoals Slack, Sentry, Atlassian, GitHub, enz., volgens het Streamable HTTP-transport.
Deze MCP Servers fungeren als proxy tussen de LLM en de HTTP API's van de provider. Merk op dat dit geen 1:1 vertaling is. De HTTP API's van deze providers bevatten veel onnodige informatie die de LLM gemakkelijk van de wijs kan brengen en het contextvenster kan vervuilen. Een list pod-tool op een Kubernetes MCP-server bevat bijvoorbeeld veel dubbele inhoud omdat de pod-specificatie zich over meerdere pods herhaalt. Grote velden, zoals managedFields, zijn voor de meeste gebruikersverzoeken niet nodig. Andere SaaS-providers hebben geneste bovenliggende entiteiten, velden die niet functioneel zijn (zoals Avatar URL), enz. Dit is waar we de meeste van onze ontwikkeltijd aan willen besteden. Uiteindelijk hebben we een systeem in MCP nodig dat LLM's helpt het datamodel van een systeem te ontdekken en vervolgens dynamisch te zoeken naar specifieke velden van resources.
Deze MCP-servers verwachten een HTTP Authorisation-header en sturen deze rechtstreeks door naar de HTTP API van de provider.
Na het uitrollen van de MCP Servers maken we OAuth2 Apps of confidential clients aan voor elke provider. Zo ziet dat eruit voor Slack.
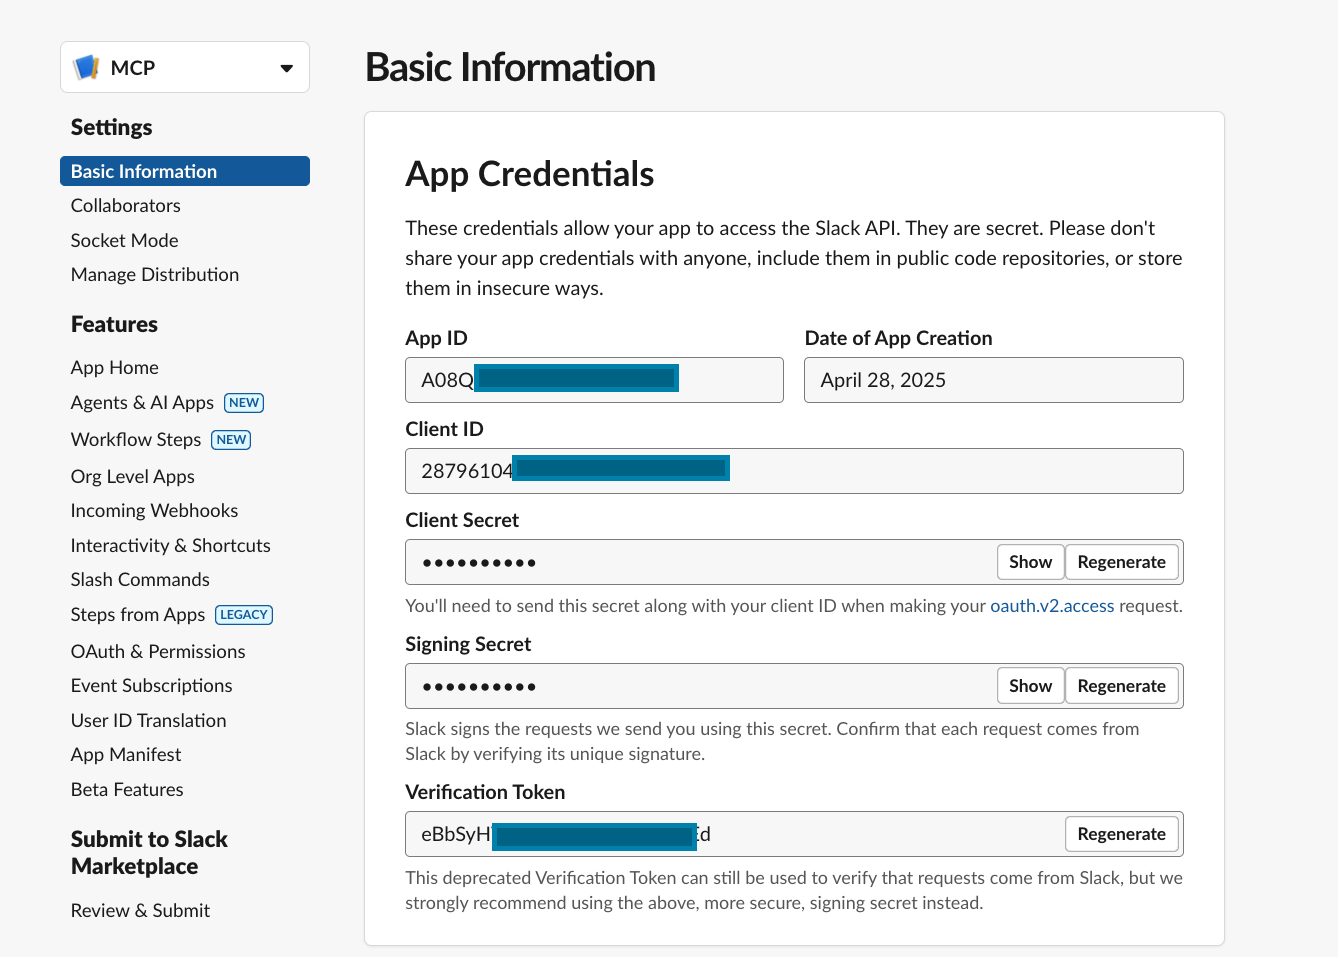

Hierboven ziet u ook dat de autorisator redirect URI is geconfigureerd. Dit ziet er meestal uit als https://base-url/mcp-integrations/oauth2/callback.
Vervolgens integreren we de MCP Server samen met de URL.

We kunnen de scopes gebruiken om deze hele integratie alleen-lezen te maken, als we dat willen, of permissies geven op specifieke resourcetypen. Zelfs als de MCP-server tools heeft om resources te "schrijven" en de gebruiker "schrijf"-toegang heeft, zal de LLM niet automatisch dezelfde rechten krijgen.
Zodra de integratie is voltooid, kunnen we de MCP Server selecteren in de Gateway Playground.


Als de gebruiker niet geautoriseerd is, gebruiken we de OAuth2-clientinformatie in de integratie en loodsen we de gebruiker door de OAuth2 Authorisation code flow. Aan het einde van het proces slaat TrueFoundry de Access en Refresh Tokens (indien ondersteund en ingeschakeld) veilig op.
We kunnen onze inloggegevens verwijderen uit TrueFoundry of ze zelfs rechtstreeks intrekken bij de provider.

Zodra u geautoriseerd bent, kunt u de context van de MCP-servers rechtstreeks in onze Playground gebruiken.
Let op: we geven geen OAuth2-inloggegevens door aan de frontend. De frontend roept een API aan:
LLM Gateway implementeert de "agentic" loop, waarbij de initiële berichten en de tool-beschrijvingen van de MCP Server naar de LLM worden gestuurd. De gebruiker kan ook de tools filteren die aan de LLM worden getoond. Op basis van de reactie van de LLM kan de LLM Gateway communiceren met de MCP Servers en de inloggegevens van de aanroeper doorgeven. We vernieuwen automatisch kortstondige inloggegevens. De updates worden via SSE naar de frontend gestuurd.


Deze combinatie van MCP + OAuth2 stelt onze collega's in staat om data van providers zoals Slack, GitHub, Sentry, enz. veilig te integreren in hun op LLM gerichte workflow.
Enkele toepassingen:
TrueFoundry AI Gateway levert een latentie van ~3–4 ms, verwerkt 350+ RPS op 1 vCPU, schaalt moeiteloos horizontaal en is klaar voor productie, terwijl LiteLLM last heeft van hoge latentie, moeite heeft boven een gemiddeld aantal RPS, geen ingebouwde schaling heeft en het meest geschikt is voor lichte workloads of prototypes.





Het laatste nieuws, artikelen en bronnen in je inbox























