



november 20, 2026
|
5 min leestijd


Krijg direct toegang tot een live TrueFoundry-omgeving. Implementeer modellen, stuur LLM-verkeer aan en verken het volledige platform — je sandbox is binnen enkele seconden klaar, creditcard niet vereist.




De razendsnelle manier om je modellen te bouwen, volgen en implementeren!
Bij vroege enterprise AI hield menselijk toezicht in dat iemand de output las voordat er gehandeld werd. Een model opstelde een antwoord, een mens controleerde het, en daar stopte het proces. Artificial intelligence agents kunnen een CRM-record bijwerken of een downstream workflow starten. Ze kunnen ook meerdere keren handelen binnen één enkele taak.
Wanneer software kan handelen, moeten teams beslissen waar menselijk oordeel de uitvoering binnenkomt. Het beoordelen van AI-output na uitvoering is te laat als er al een terugbetaling is gedaan. Het komt ook te laat na verwijderde data of gewijzigde records. Human on the loop vs human in the loop wordt daarom een beslissing over het ontwerp van de uitvoering.
Human-in-the-loop pauzeert geselecteerde acties totdat iemand ze goedkeurt. Human-on-the-loop laat begrensde acties doorgaan onder toezicht. De meeste organisaties hebben beide nodig gedurende de gehele AI-levenscyclus. De juiste balans volgt responsible AI-praktijken en hangt af van het risico op actieniveau.
Het belangrijkste verschil zit in de timing binnen de uitvoeringsworkflow. Human-in-the-loop plaatst een mens vóór acties met een hoge impact. Human-on-the-loop voegt toezicht toe tijdens de uitvoering. Human on the loop vs. human in the loop blijft actiespecifiek.
HITL-systemen kunnen langzaam falen door wachtrijen en stempelgedrag. HOTL kan snel falen zonder een werkende stopbediening. Een risicobeheersingskader moet duidelijke richtlijnen definiëren en de juiste mensen aan elk pad toewijzen.
NIST behandelt menselijke rollen als een spectrum van autonome systemen tot volledig handmatige beslissingen. Het framework geeft aan dat verantwoordelijkheden duidelijk moeten worden gedefinieerd en gedifferentieerd. Dat maakt human in the loop vs. human on the loop een duidelijke ontwerpkeuze.
EU-regels voor hoogrisico-AI vereisen ook effectief menselijk toezicht. Artikel 14 vereist dat mensen relevante systemen kunnen monitoren, overschrijven of onderbreken. De vereisten voor hoogrisico-AI uit Bijlage III zijn onder de huidige regels van toepassing vanaf december 2027. Deze regelgevende vereisten maken directe menselijke controle belangrijk voor gereguleerde implementaties.
Timing wordt het duidelijkst binnen het uitvoeringspad zelf. Bij HITL bereikt een ingrijpende actie een goedkeuringscontrolepunt vóór de uitvoering. De beoordelaar ontvangt context om het verzoek goed te keuren, af te wijzen of te wijzigen. De uitvoering wordt pas hervat nadat de vereiste menselijke beoordeling een beslissing heeft vastgelegd.
HOTL verwijdert dat controlepunt voor acties die al worden vertrouwd binnen ingestelde limieten. Mensen monitoren realtime activiteit via waarschuwingen, traces en drempelwaarden. Ze houden stopbedieningen beschikbaar terwijl de workflow doorloopt. Dit verschil is daarom direct zichtbaar in de status van de workflow.
De twee modi kunnen zich op verschillende lagen van één verzoek bevinden. Een LLM Gateway kan large language models beheren onder HOTL-regels. Het controlepunt kan later verschijnen wanneer een AI-agent een gevoelig hulpprogramma (tool) aanroept. Een modelaanroep kan een terugbetaling plannen, terwijl de uitvoering van de tool goedkeuring vereist.
Een vastgehouden toolaanroep moet een 'in behandeling'-status (pending) retourneren in plaats van een foutmelding. De agent moet dat resultaat behandelen als een vereiste stap. Het negeren van de status kan leiden tot herhaalde pogingen of dubbele acties. Dit ontwerppatroon houdt een in behandeling zijnd verzoek gescheiden van geslaagde en mislukte statussen:
De sessie is een MCP client die is verbonden via de gateway. De statuscontrole beschermt zakelijke workflows tegen voortijdige uitvoering. Het beschermt ook operationele data tegen een losgekoppeld handmatig proces dat werk in behandeling als een succes behandelt.
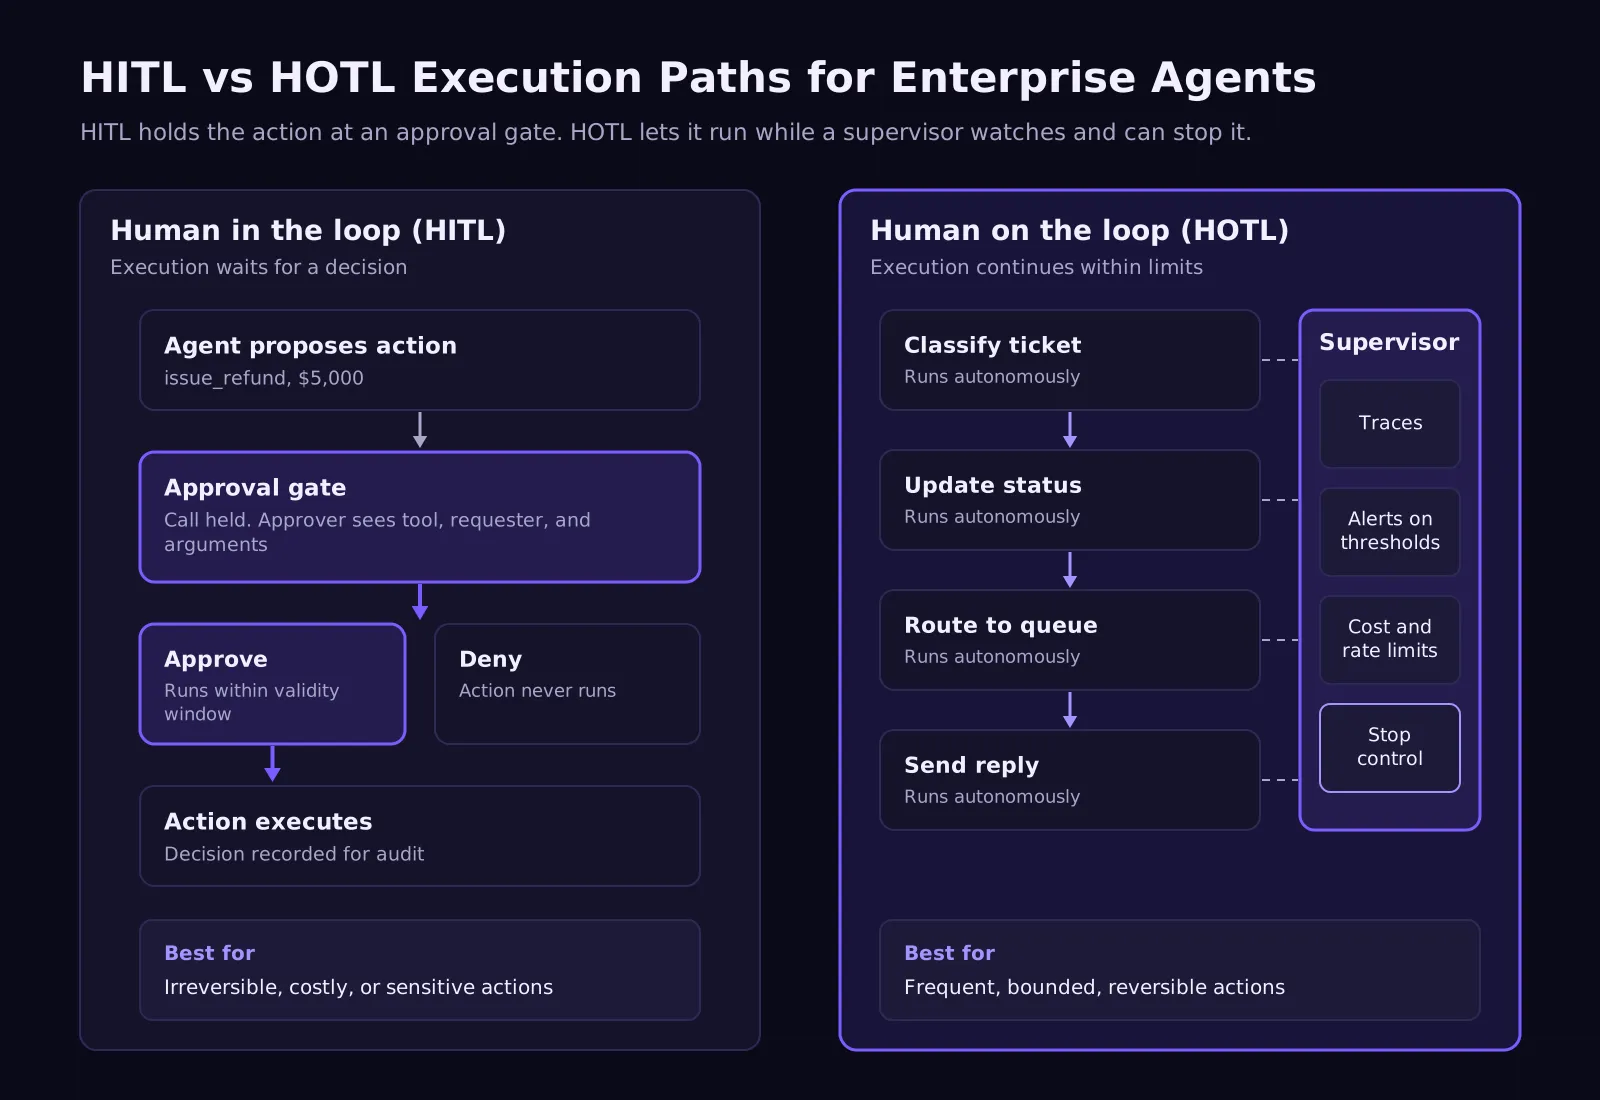
HITL is geschikt wanneer onjuiste acties duur, gevoelig of moeilijk terug te draaien zijn. Teams in de financiële dienstverlening kunnen het gebruiken voor grote overboekingen en ongebruikelijke accountwijzigingen. Zorgprofessionals hebben het mogelijk nodig voor gevoelige beslissingen met beschermde gegevens. Andere use-cases zijn onder meer destructieve wijzigingen, contractuele verplichtingen en intelligente documentgoedkeuring vóór externe indiening.
Beoordelaars hebben voldoende context nodig voor betekenisvolle menselijke betrokkenheid. Een bericht dat aangeeft dat een agent het e-mailadres van een klant wil bijwerken, biedt beperkte context. Een beter scherm toont de bestaande waarde, voorgestelde waarde, aanvrager, reden en impact. Die context vermindert inconsequente beslissingen en maakt menselijke feedback nuttiger.
AWS raadt aan om risicovolle bewerkingen te pauzeren vóór de uitvoering en beoordelaars van voldoende context te voorzien. Hun richtlijnen adviseren ook tijdstempels, identiteiten van beoordelaars, timeouts en escalatieroutes. Deze controles leveren auditbewijs op en voorkomen vertragingen.
TrueFoundry volgt hetzelfde principe via het MCP tool approval model. Een toolaanroep blijft in behandeling totdat een geautoriseerde goedkeurder een beslissing vastlegt. Het verzoek kan de tool, de aanvrager en de voorgestelde argumenten tonen vóór de uitvoering. Hier wordt human on the loop vs human in the loop een concrete beleidskeuze
HOTL is geschikt voor frequent, begrensd, observeerbaar en redelijkerwijs omkeerbaar werk. Ticketclassificatie en contentrouting kunnen te traag worden met constante goedkeuringen. De toezichthouder grijpt in wanneer de activiteit een gedefinieerde drempelwaarde overschrijdt. Dit geeft het systeem autonomie zonder waarborgen te verwijderen.
Effectieve HOTL hangt af van verschillende samenhangende operationele controles:
Zonder deze controls hebben supervisors vaak alleen op papier echte controle. De meest effectieve manieren behouden toezicht via alerts en uitvoerbare controls. Dat zorgt voor een betere aansluiting op werk met een hoog volume.
Een Agent Gateway wordt nuttig wanneer toezicht zich uitstrekt over meerdere workflowstappen. Regels op modelniveau beoordelen één verzoek per keer. Runtime controls kunnen retries, tools, budgetten, timeouts en resultaten volgen. De analyse van human-on-the-loop vs human-in-the-loop verandert naarmate workflows autonomer worden.
Ja, human-in-the-loop en human-on-the-loop werken meestal het beste samen binnen één enkele workflow. Elke modus wordt toegepast op acties die passen bij het bijbehorende risicoprofiel. Een volwassen HITL-aanpak dwingt niet bij elke stap goedkeuring af. Het bewaart de aandacht voor kritieke punten waar mensen de meeste waarde toevoegen.
Een supportmedewerker kan onder toezicht accountgegevens ophalen, problemen categoriseren en een concept-e-mail voorbereiden. Dezelfde workflow kan pauzeren vóór een grote terugbetaling of contractuele wijziging. De klantervaring blijft snel tijdens routine-taken. Menselijke medewerkers behouden de controle over de actie met een hoger risico.
Teams kunnen feedback in natuurlijke taal gebruiken om opeenvolgende policies te verbeteren. Herhaalde correcties versterken de evaluatiedata en modelnauwkeurigheid. Dit creëert een loop tussen reviewresultaten en continue evaluatie. Generatieve AI-systemen profiteren wanneer nuttige reviewsignalen toekomstige beslissingen verbeteren.
Neem de beslissing per actie in plaats van per agent. Eén workflow kan tools met verschillende risico's ontsluiten. Het gelijk behandelen van elke tool vertraagt veilig werk of stelt gevaarlijke acties bloot. Human-on-the-loop vs human-in-the-loop moet worden geëvalueerd op basis van omkeerbaarheid, impact, gevoeligheid, frequentie, detectiesnelheid en interventiecapaciteit.
Een supportbeleid maakt deze verschillen in de praktijk concreet. Alleen-lezen zoekopdrachten kunnen onder toezicht met tracing draaien. Omkeerbare statusupdates kunnen gebruikmaken van alerts en rate limits. Een grote terugbetaling vereist mogelijk HITL wanneer een drempelwaarde wordt overschreden. Het verwijderen van klanten moet tijdens elke gevoelige uitvoering afhankelijk blijven van goedkeuring.
Beleid per actie geeft ook antwoord op de vraag hoeveel controle een organisatie nodig heeft. Alles beoordelen leidt tot vermoeidheid, terwijl niets goedkeuren onnodige risico's creëert. Human-on-the-loop of human-in-the-loop moet een keuze op actieniveau blijven. Dit geeft AI governance-teams een duidelijker operationeel model.
Een persoon binnen de workflow maakt geen van beide benaderingen automatisch veilig. HITL kan leiden tot lange wachtrijen en stempelen zonder te kijken wanneer werk met een laag risico evenveel controle krijgt. Een zwakke context leidt tot tragere, minder betrouwbare beslissingen. Systemen die content genereren, hebben mogelijk ook review nodig wanneer beleidsregels haatdragende taal signaleren.
HOTL draagt het tegenovergestelde risico omdat het supervisoren kan ontbreken aan effectieve stop-controles. Mensen kunnen problemen herkennen en er alsnog niet in slagen ze snel in te dammen. Volwassen systemen hebben intrekking, rollback, waarschuwingen en responsroutes nodig die zijn verbonden met live-uitvoering. Anders registreert supervisie incidenten in plaats van ze te voorkomen.
Beide modi kunnen falen wanneer autorisaties hun doel overleven. Permissies moeten beperkt blijven tot één aanvrager, tool en geldigheidsvenster. Dit houdt risicobeheer afgestemd op de huidige behoeften.
Teams moeten een AI-modelscore niet beschouwen als automatisch bewijs van veiligheid. Een diepere blik moet beleidscontext, impact, historische overrides en uitkomsten omvatten. De belangrijke vraag is of supervisie elke actie beschermt.
Breid autonomie fasegewijs uit, waarbij u gebruikmaakt van productiebewijs in plaats van enkel modelvertrouwen. De instelling human-on-the-loop vs. human-in-the-loop mag pas veranderen nadat geobserveerd gedrag dit ondersteunt. Teams moeten goedkeuringen, overrides, incidenten en uitkomsten bijhouden voordat ze de supervisie verminderen.
Een praktische progressie kent vier duidelijke fasen voor teams:
Bevorder een actie alleen wanneer bewijs de verandering ondersteunt. Herhaalde ongewijzigde goedkeuringen kunnen meer gesuperviseerde autonomie ondersteunen. Frequente aanpassingen tonen aan dat de workflow nog steeds strengere controles nodig heeft. Behandel human in the loop en human on the loop als instellingen die per tool evolueren.
Acties met een hoog risico hoeven helemaal niet te promoveren. Sommige kunnen HITL blijven terwijl ander werk onder HOTL draait. In het HOTL VS HITL-debat kan deze permanente splitsing een sterke eindtoestand zijn. Het behoudt de veiligheid terwijl waardevolle workflow-automatisering behouden blijft.
Teams kunnen intern bewijs vergelijken met Databricks-onderzoek of een relevante case study. Externe bevindingen spelen een belangrijke rol, terwijl verschillende beslissingen nog steeds organisatiespecifiek bewijs vereisen.
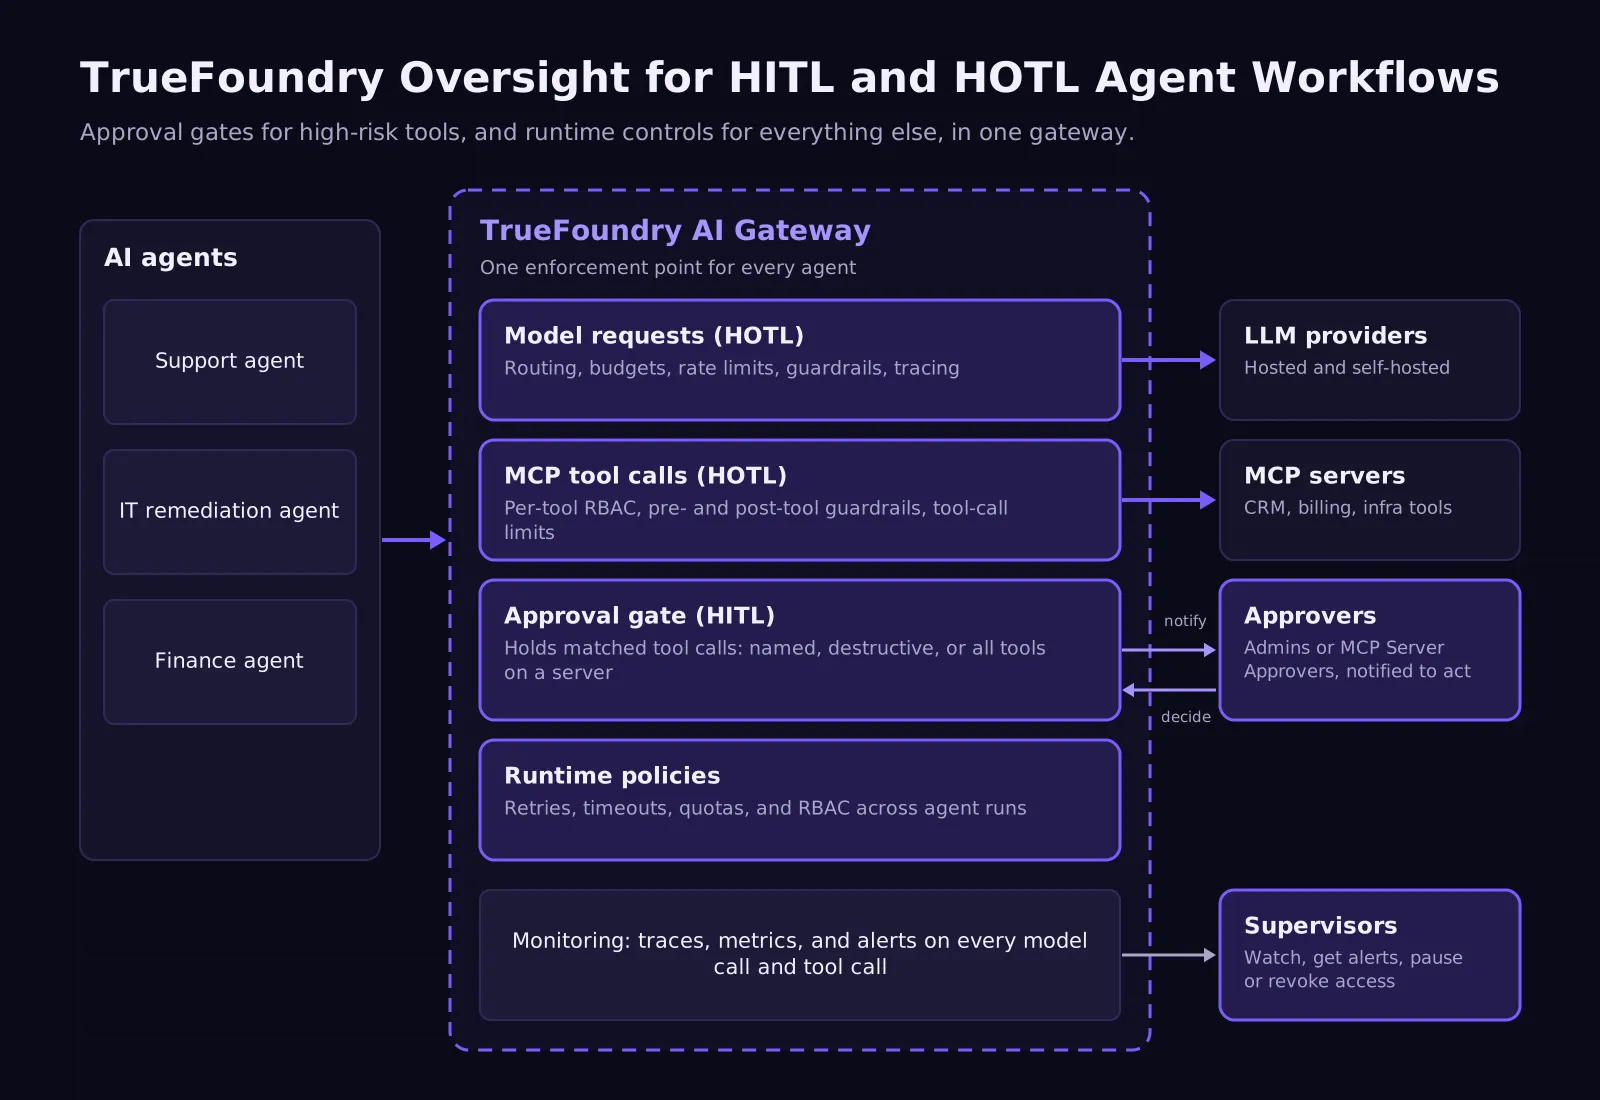
TrueFoundry verplaatst goedkeuringslogica van applicatiecode naar gedeelde infrastructuur. Voor HITL kan de MCP Gateway overeenkomende tool calls vasthouden vóór uitvoering. Het kan die verzoeken vervolgens routeren naar geautoriseerde goedkeurders onder een gedeeld beleid. Dit geeft teams consistente handhaving over bedrijfssystemen heen.
Beleid kan zich richten op specifieke tools of server-scopes. Aangewezen goedkeurders kunnen elke gevraagde uitvoering toestaan of weigeren met een reden. Geldigheid kan betrekking hebben op één uitvoering of een gedefinieerd tijdsvenster. Deze aanpak voegt structuur toe zonder elke applicatie te dwingen om goedkeuringsworkflows opnieuw te bouwen.
Voor HOTL centraliseert de AI Gateway identiteit, guardrails, budgetten, rate limits, observability en beleid. De Agent Gateway voegt controles op workflow-niveau en tracing op stap-niveau toe. De LLM Gateway kan modeltoegang afzonderlijk van tool-beoordeling beheren. Samen ondersteunen deze lagen human-on-the-loop vs. human-in-the-loop governance.
TrueFoundry ondersteunt ook verantwoorde AI-praktijken via MCP-toegangsbeheer en agent governance. Agent observability verbindt model calls, tools, kosten en uitkomsten in volledige traces. Deze controles helpen teams gefragmenteerde goedkeuringslogica te vervangen door consistente enterprise AI-controles.
Als u goedkeuringsfases en runtime-controls wilt zien werken op uw eigen agents, boek dan een demo met het TrueFoundry-team.
TrueFoundry AI Gateway levert een latentie van ~3–4 ms, verwerkt 350+ RPS op 1 vCPU, schaalt moeiteloos horizontaal en is klaar voor productie, terwijl LiteLLM last heeft van hoge latentie, moeite heeft boven een gemiddeld aantal RPS, geen ingebouwde schaling heeft en het meest geschikt is voor lichte workloads of prototypes.





Het laatste nieuws, artikelen en bronnen in je inbox

















