



November 10, 2026
|
5 min leestijd


Krijg direct toegang tot een live TrueFoundry-omgeving. Implementeer modellen, stuur LLM-verkeer aan en verken het volledige platform — je sandbox is binnen enkele seconden klaar, creditcard niet vereist.


De razendsnelle manier om je modellen te bouwen, volgen en implementeren!
Het moderne software-ecosysteem vertrouwt in toenemende mate op microservices en gedistribueerde architecturen, waar efficiënte communicatie, beveiliging en observability van cruciaal belang zijn.
In deze omgeving fungeren service proxies als de ruggengraat van een betrouwbare infrastructuur. Envoy Proxy is een populaire keuze geworden en biedt geavanceerde functies zoals load balancing, service discovery, traffic routing en telemetrie. De robuuste architectuur maakt het een favoriet voor ondernemingen die cloud-native ontwerpen, Kubernetes of service mesh-frameworks omarmen.
Naarmate organisaties schalen, worden de beperkingen van een enkele proxyoplossing echter duidelijk. Teams hebben mogelijk meer flexibiliteit, diepere observability, betere integratie met multi-cloudomgevingen of eenvoudiger operationeel beheer nodig.
Het verkennen van alternatieven voor Envoy kan platforms aan het licht brengen die verbeterde prestaties, enterprise-ready governance of gespecialiseerde ondersteuning voor moderne microservices-patronen bieden.
Envoy Proxy is een hoogwaardige, open-source edge- en service-proxy ontworpen voor cloud-native toepassingen en microservice-architecturen. Envoy is ontwikkeld door Lyft en is een hoeksteen geworden in moderne infrastructuur vanwege de flexibiliteit, schaalbaarheid en rijke reeks functies.
Het fungeert als een communicatiebus en universeel datavlak voor services, verwerkt al het inkomende en uitgaande verkeer en biedt tegelijkertijd observability, veerkracht en beveiliging in gedistribueerde systemen.
In de kern vereenvoudigt Envoy Proxy de communicatie tussen services onderling. Het ontkoppelt serviceclients van de complexiteit van netwerken, waardoor ontwikkelaars zich kunnen concentreren op applicatielogica in plaats van het bouwen van aangepaste routing-, load balancing- of monitoringsystemen. Envoy ondersteunt geavanceerde functies zoals dynamische service discovery, health checking, HTTP/2- en gRPC-ondersteuning, circuit breaking en rate limiting. Deze mogelijkheden maken het ideaal voor organisaties die service mesh-architecturen omarmen, zoals Istio of Consul, waar Envoy vaak dient als de standaard sidecar-proxy.
De architectuur van Envoy maakt het een veelzijdige tool voor het bouwen van veilige, betrouwbare en observeerbare gedistribueerde systemen. Het plug-in-ecosysteem, de dynamische configuratie en de prestatie-optimalisaties hebben het tot een standaardcomponent gemaakt voor ondernemingen die microservices op schaal implementeren. Door verkeersbeheer te centraliseren en tegelijkertijd fijnmazige controle te bieden, helpt Envoy teams de operationele complexiteit te verminderen en de veerkracht van het systeem te verbeteren.
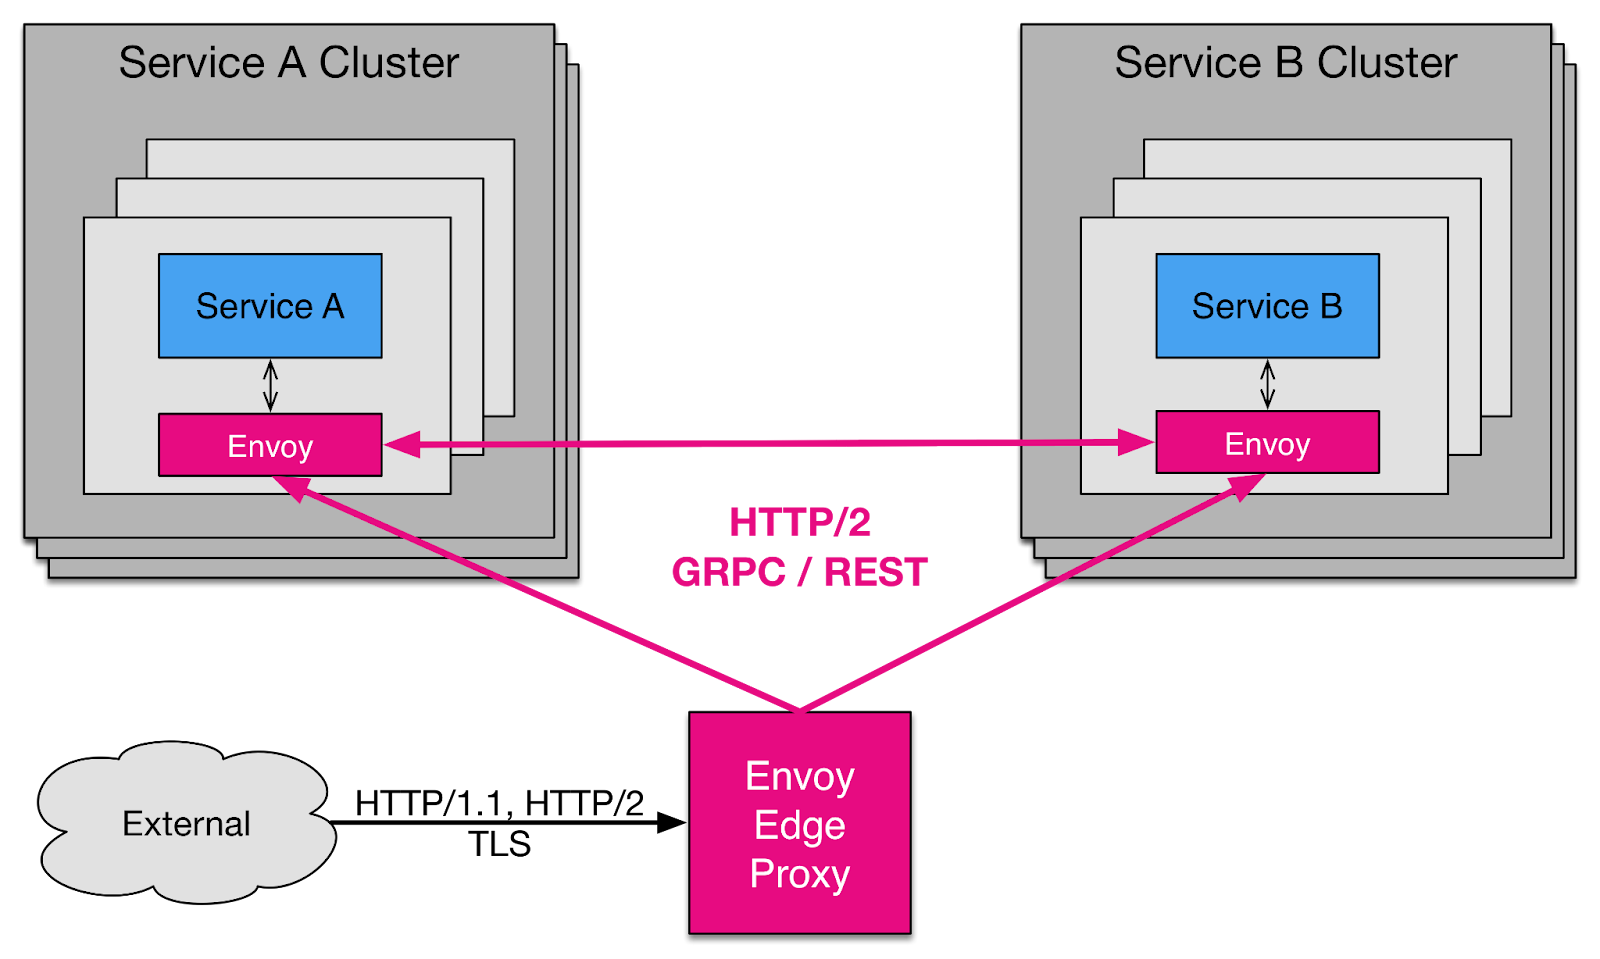
Envoy Proxy fungeert als een hoogwaardige communicatielaag voor moderne microservices, bevindt zich tussen services om al het inkomende en uitgaande verkeer af te handelen. Het kan werken als een sidecar-proxy naast elke service, aan de rand van een netwerk, of als een zelfstandige servicegateway. Door verkeer te onderscheppen, biedt Envoy functies zoals load balancing, service discovery, retries, rate limiting en observability zonder dat er wijzigingen in de applicatiecode nodig zijn.
Wanneer een client een verzoek stuurt, ontvangt Envoy dit als eerste. De proxy beoordeelt het verzoek aan de hand van geconfigureerde regels voor routing, retries en rate limiting.
Envoy gebruikt service discovery om de beschikbare instanties van de doel-service te bepalen. Op basis van routingregels selecteert het een eindpunt met behulp van strategieën zoals least request, round-robin of weighted routing.
Voordat Envoy het verzoek doorstuur, past het circuit breakers, timeouts en retry-beleid toe om ervoor te zorgen dat downstream-storingen niet escaleren. Als een verzoek mislukt, kan het automatisch opnieuw proberen volgens vooraf gedefinieerde regels.
Wanneer verkeer door Envoy stroomt, registreert het telemetrie zoals verzoekaantallen, latency, fouten en responscodes. Deze gegevens voeden dashboards, tracing-systemen en alarmeringsmechanismen.
Envoy ondersteunt HTTP/1.1, HTTP/2, gRPC en TCP. Het kan headers transformeren, metadata injecteren of verzoeken en antwoorden dynamisch wijzigen.
Belangrijkste kenmerken
Door te werken als een transparante tussenpersoon, stelt Envoy ontwikkelaars in staat zich te concentreren op zakelijke logica, terwijl het verkeerscontrole, veerkracht en observability van enterprise-klasse biedt. De dynamische configuratie en uitbreidbaarheid maken het geschikt voor zeer schaalbare, gedistribueerde applicaties.
Envoy Proxy is een robuuste en op grote schaal toegepaste oplossing, maar het is geen universele tool voor elke situatie. Organisaties worden vaak geconfronteerd met uitdagingen met betrekking tot complexiteit, operationele overhead en schaalbaarheid bij het implementeren van Envoy op enterprise-schaal.
Het configureren en beheren van de dynamische routing, het beleid en de telemetrie van Envoy kan diepgaande expertise vereisen, wat de implementatie kan vertragen en de onderhoudskosten kan verhogen.
Bovendien richt het kernontwerp van Envoy zich sterk op microservices-communicatie en service mesh-integratie, wat mogelijk niet volledig tegemoetkomt aan bepaalde behoeften van ondernemingen. Teams die bijvoorbeeld op zoek zijn naar geïntegreerd AI-verkeersbeheer, verbeterde agent-orchestratie of GPU- en workload-observability van enterprise-kwaliteit, vinden Envoy out-of-the-box mogelijk ontoereikend. Op vergelijkbare wijze kan het beheren van multi-cloud- of hybride implementaties op schaal omvangrijk zijn met alleen Envoy, vooral wanneer geavanceerde beveiligings-, governance- of compliancefuncties vereist zijn.
Andere overwegingen zijn prestaties en hulpbronnenefficiëntie. Hoewel Envoy hoogwaardige prestaties levert, kan de rijke reeks functies overhead met zich meebrengen voor lichte workloads of kleinschalige services.
Organisaties geven ook steeds meer prioriteit aan tools die observability, governance en orchestratie verenigen op één enkel platform, in plaats van te vertrouwen op afzonderlijke configuraties en externe plug-ins.
Door alternatieven te verkennen, kunnen teams oplossingen vinden die zijn afgestemd op hun operationele prioriteiten. Platforms zoals TrueFoundry, Portkey, LiteLLM, AWS Bedrock en Azure AI Foundry bieden extra voordelen, waaronder gecentraliseerd agentbeheer, verbeterde tracing, vereenvoudigde orchestratie van meerdere modellen en compliance van enterprise-kwaliteit. Het kiezen van het juiste alternatief zorgt voor verminderde complexiteit, betere schaalbaarheid, verbeterde governance en een snellere time-to-production voor moderne gedistribueerde applicaties.
Het kiezen van de juiste gateway voor uw applicaties kan een enorm verschil maken in prestaties, beveiliging en schaalbaarheid. Hoewel Envoy Proxy een krachtige en flexibele optie blijft, zoeken veel organisaties naar alternatieven die eenvoudiger beheer, functies van enterprise-kwaliteit of geïntegreerde AI-mogelijkheden bieden.
Deze opties zijn alternatieven voor een op Envoy gerichte architectuur, eerder dan in elk geval directe vervangers. Sommige, zoals Linkerd, gebruiken een ander datavlak, terwijl andere bredere gateway- of service mesh-mogelijkheden bieden die mogelijk nog steeds Envoy-componenten gebruiken.
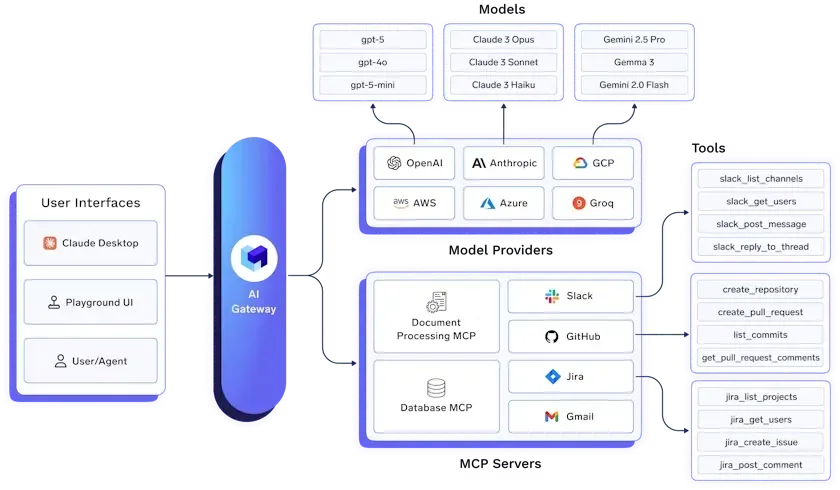
TrueFoundry biedt een AI Gateway van enterprise-kwaliteit, ontworpen om API- en AI-workloads op schaal veilig te beheren, te routen en te observeren. De gateway centraliseert LLM- en serviceverkeer en biedt universele toegang tot meerdere AI-modellen, waaronder OpenAI, Claude, Gemini, Groq, Mistral en meer.
Door routing, observability en governance te integreren, vereenvoudigt TrueFoundry het verkeersbeheer en garandeert het hoge prestaties en lage latency voor productieworkloads.
Het platform stelt organisaties in staat om workloads met meerdere modellen naadloos te orchestreren, het beheer van API-sleutels te centraliseren en strikte op teams gebaseerde toegangscontrole te implementeren. Volledige observability maakt het mogelijk om latency, tokengebruik, foutpercentages en verzoekvolumes te bewaken, met gecentraliseerde registratie om verzoeken en antwoorden te inspecteren, wat zorgt voor compliance en snelle debugging.
Belangrijkste kenmerken:
Met zijn AI Gateway garandeert TrueFoundry een veilig, betrouwbaar en observeerbaar verkeersbeheer, wat het een robuust Envoy Proxy-alternatief maakt voor ondernemingen die hun API- en AI-workflows willen stroomlijnen.
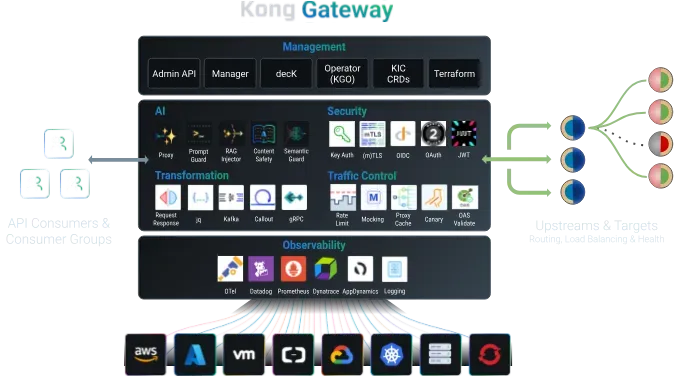
Kong AI Gateway is een hoogwaardige API- en AI-gateway ontworpen om multi-LLM-integratie en API-verkeersbeheer te vereenvoudigen. Het centraliseert routing, beveiliging, observability en beleidshandhaving voor zowel AI-workloads als traditionele API's.
Kong biedt slimme routing, semantische caching en RAG-pipeline-integratie, waardoor ondernemingen kosten kunnen optimaliseren, een hoge beschikbaarheid kunnen handhaven en antwoorden met een lage latency kunnen garanderen. De cloud- en self-hosted opties bieden flexibiliteit in hybride en multi-cloudomgevingen, wat het een robuust alternatief maakt voor Envoy Proxy voor verkeersorchestratie in ondernemingen.
Belangrijkste kenmerken:
Lees ook: Top 5 Kong AI-alternatieven
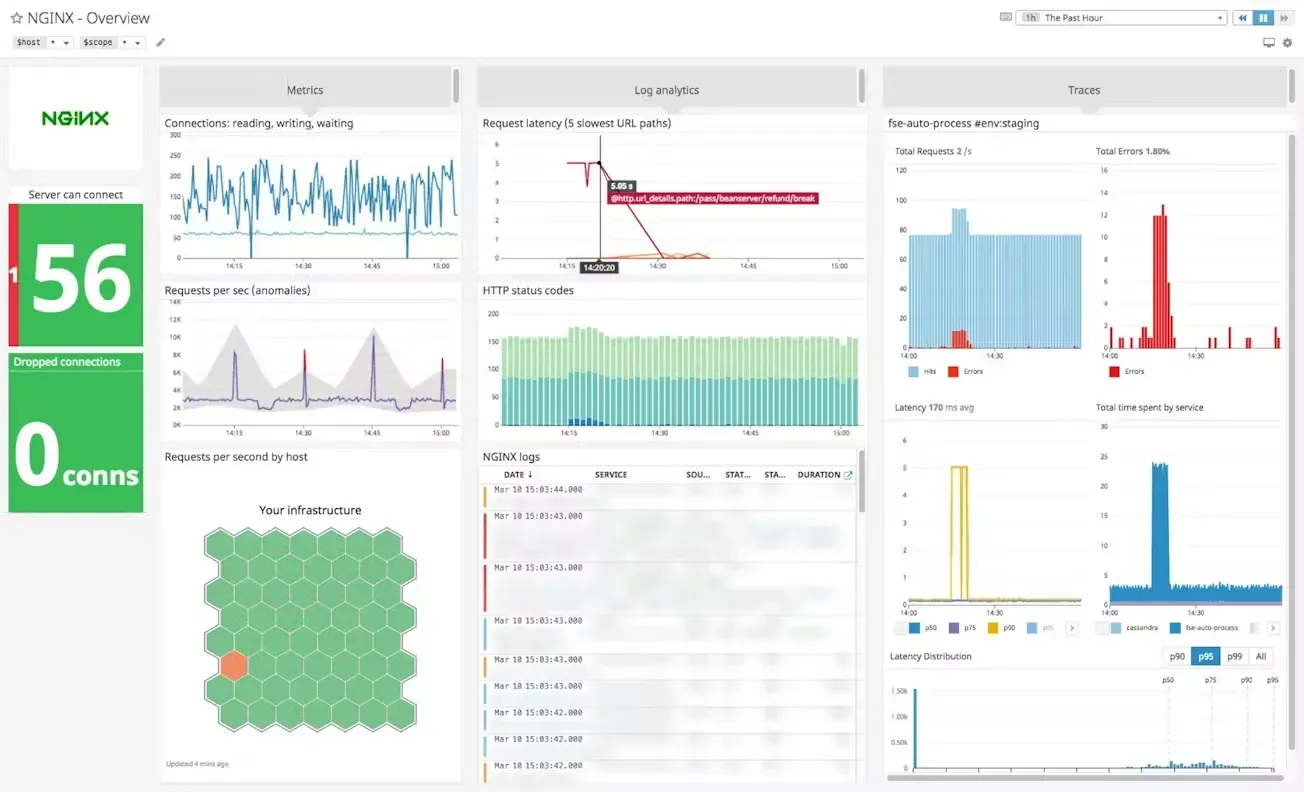
NGINX Plus is een geavanceerde, commerciële versie van NGINX die reverse proxy-, load balancing- en API gateway-mogelijkheden combineert. Het biedt ondernemingen hoogwaardig verkeersbeheer, naadloze schaalbaarheid en robuuste observability. NGINX Plus is geschikt voor zowel traditionele microservices als moderne AI-applicaties en biedt gecentraliseerde routing, caching en beveiligingshandhaving.
De flexibele architectuur ondersteunt hybride, on-premise en cloudimplementaties, waardoor het een betrouwbare keuze is voor het beheren van complex API-verkeer in productie.
Belangrijkste kenmerken:
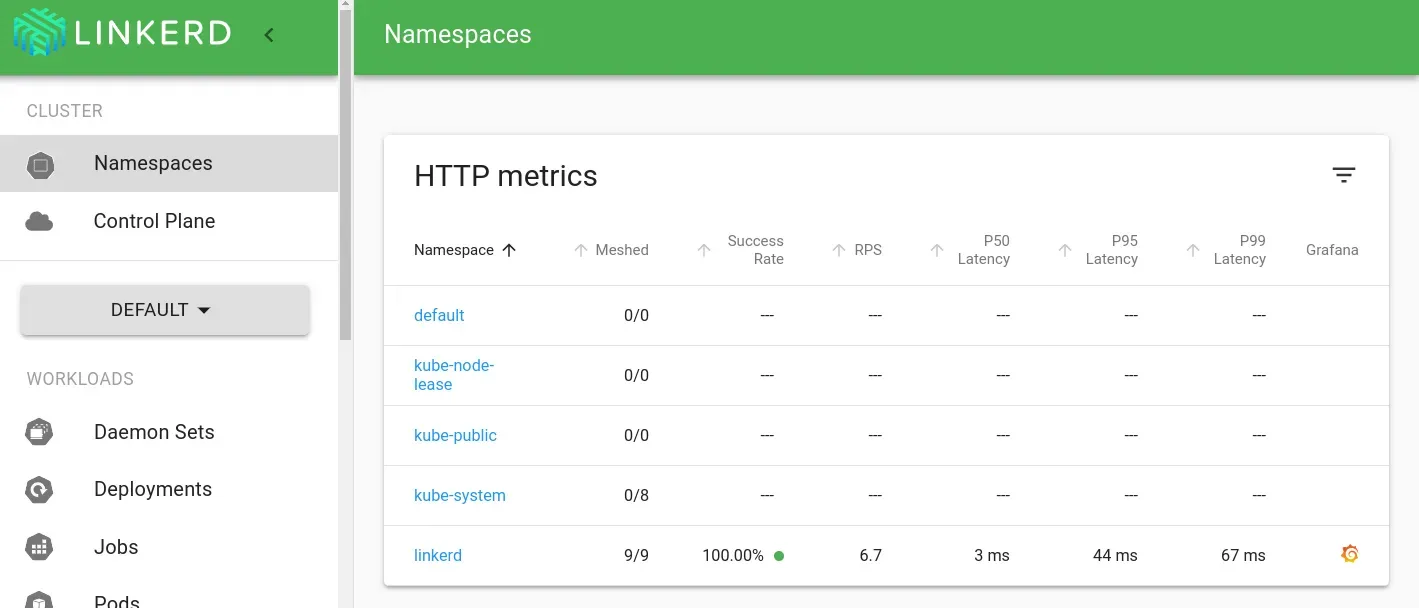
Linkerd is een lichtgewicht, cloud-native service mesh ontworpen om service-to-service-communicatie in Kubernetes- en microservices-omgevingen te vereenvoudigen. In tegenstelling tot Envoy legt het de nadruk op eenvoud, minimale configuratie en hoge prestaties, waardoor het ideaal is voor teams die de voordelen van een service mesh willen zonder de operationele complexiteit.
Belangrijkste kenmerken:
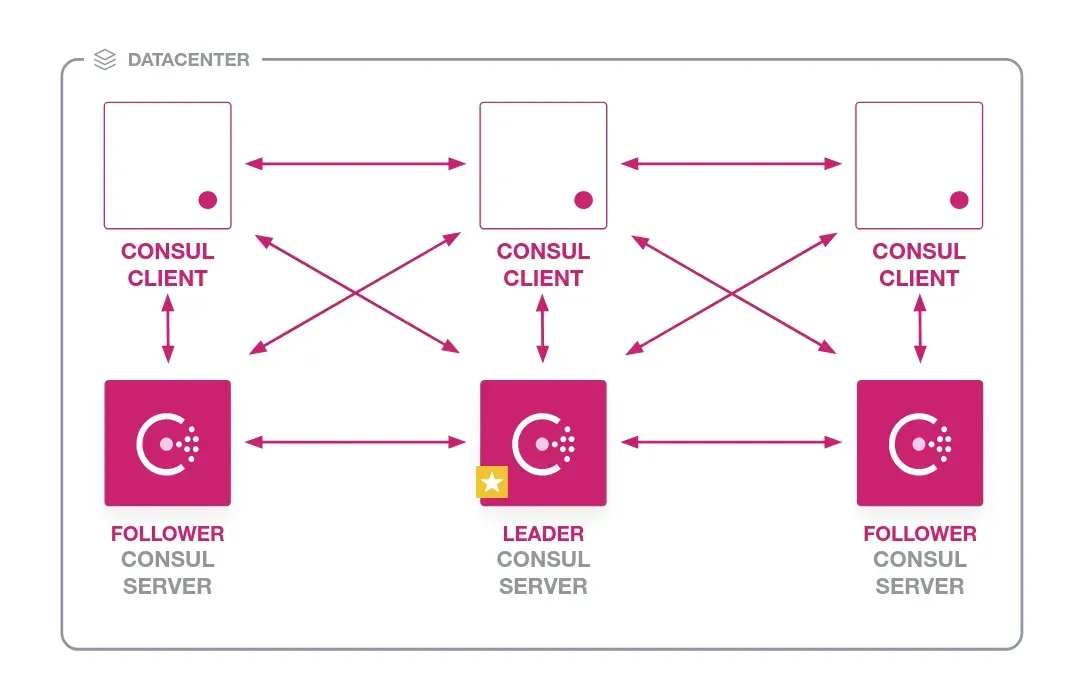
Consul Connect, onderdeel van het Consul-platform van HashiCorp, is een service mesh van enterprise-kwaliteit gericht op veilige en betrouwbare communicatie tussen services onderling. Het maakt gebruik van mutual TLS (mTLS)-versleuteling en op identiteit gebaseerde autorisatie om microservices-verkeer te beschermen, wat zorgt voor beveiliging en governance van enterprise-klasse.
Belangrijkste kenmerken:
Er is geen enkel Envoy-alternatief dat bij elke casus past. Uw keuze moet afhangen van de vraag of u AI-verkeersbeheer, Kubernetes-netwerken, API-beheer, service mesh-mogelijkheden of sterkere enterprise-controles nodig hebt.
De volgende voorbeelden kunnen helpen om te bepalen welk alternatief het meest geschikt is:
Als uw focus ligt op het beheren van LLM- en AI-verkeer, is TrueFoundry een geschikte keuze. De AI Gateway biedt gecentraliseerde modeltoegang, intelligente routing, observability, governance, rate limits, toegangscontrole en fallback over meerdere AI-providers.
Linkerd is een goede optie voor Kubernetes-omgevingen waar u een lichtgewicht service mesh wilt. Het richt zich op veilige communicatie tussen services, verkeersbeheer, betrouwbaarheid en observability zonder onnodige operationele complexiteit toe te voegen.
Kong Gateway is zeer geschikt voor organisaties die API's beheren naast AI-workloads. Het biedt gecentraliseerde routing, beveiliging, rate limiting, observability en beleidsregels, terwijl de AI Gateway-mogelijkheden deze controles uitbreiden naar LLM-verkeer.
NGINX Plus is een geschikte keuze wanneer u een volwassen reverse proxy, load balancer en verkeersbeheerlaag nodig hebt voor applicatie- en API-workloads. Het is beter geschikt voor traditionele proxy- en applicatieleveringsvereisten dan voor AI-specifieke gatewayfuncties.
Consul kan een goede keuze zijn als u een breder service mesh-besturingsvlak wilt voor service discovery, identiteit, mTLS, toegangsbeleid en verkeersbeheer in gedistribueerde omgevingen. De service mesh gebruikt Envoy vaak als datavlak-proxy, dus het is een alternatieve architectuur in plaats van een directe vervanging voor Envoy.
Envoy Proxy heeft zichzelf bewezen als een veelzijdige en hoogwaardige edge- en service-proxy, maar moderne ondernemingen vereisen vaak gespecialiseerde mogelijkheden zoals geïntegreerde AI-routing, geavanceerde observability en vereenvoudigde beleidshandhaving. Dit heeft geleid tot de omarming van alternatieve platforms die verkeersbeheer combineren met beveiliging, schaalbaarheid en governance van enterprise-kwaliteit.
Als uw voornaamste uitdaging het beheren van verkeer over meerdere LLM-providers is, is TrueFoundry de meest gespecialiseerde optie. De AI Gateway centraliseert modeltoegang, routing, fallbacks, kostenbeheersing, guardrails, RBAC en observability, en ondersteunt zowel gehoste als self-hosted modellen.
Ontdek TrueFoundry AI Gateway om te zien hoe deze controles kunnen worden toegepast op uw AI-productieverkeer, of spreek met een expert over uw huidige architectuur.
TrueFoundry AI Gateway levert een latentie van ~3–4 ms, verwerkt 350+ RPS op 1 vCPU, schaalt moeiteloos horizontaal en is klaar voor productie, terwijl LiteLLM last heeft van hoge latentie, moeite heeft boven een gemiddeld aantal RPS, geen ingebouwde schaling heeft en het meest geschikt is voor lichte workloads of prototypes.



Popular Envoy Proxy alternatives include Kong Gateway, NGINX Plus, and Linkerd. While Kong excels at API management, Linkerd offers a lightweight service mesh for Kubernetes. TrueFoundry is a specialized option for organizations needing a gateway that unifies traditional traffic with advanced large language model orchestration and governance.
Yes, Envoy serves as a high-performance data plane for API gateways, though it functions primarily as a service proxy. While it handles basic load balancing, it lacks high-level AI features like semantic caching and token-based rate limiting. Specialized gateways like TrueFoundry extend these capabilities to manage complex, multi-provider LLM traffic.
The main drawbacks are a steep learning curve and lack of native support for AI-specific requirements. Standard Envoy configurations do not include built-in token-level rate limiting or automated LLM fallbacks. Engineering teams often choose specialized alternatives to gain deeper observability into generative AI traffic without the overhead of manual proxy management.
TrueFoundry is a superior alternative because it unifies traditional API management with AI-specific governance and sub-3ms latency. It provides granular RBAC, deep token-level observability, and cost tracking within your own VPC. This architecture ensures full data residency while simplifying the complexity of secure, multi-model routing for production-grade agentic workflows.
Start by identifying your primary requirement, such as AI traffic management, API management, Kubernetes networking, or service mesh. Then compare alternatives based on deployment model, scalability, observability, security features, operational complexity, integrations, and total cost.
Some alternatives can be easier to operate, depending on your infrastructure and use case. Lightweight options such as Linkerd prioritize simplicity, while platforms like TrueFoundry and Kong provide centralized management for AI and API workloads.



Het laatste nieuws, artikelen en bronnen in je inbox



















