



November 10, 2026
|
5 min leestijd


Krijg direct toegang tot een live TrueFoundry-omgeving. Implementeer modellen, stuur LLM-verkeer aan en verken het volledige platform — je sandbox is binnen enkele seconden klaar, creditcard niet vereist.



De razendsnelle manier om je modellen te bouwen, volgen en implementeren!
Je denkt waarschijnlijk niet veel na over je cursor, maar het kan je digitale beveiliging meer beïnvloeden dan je weet. Elke keer dat je op links klikt of informatie invoert, heeft je cursor interactie met websites en apps, en dit kan risico's opleveren als je niet voorzichtig bent. Deze gids is ontworpen voor DevSecOps-teams, security engineers en ontwikkelaars die een helder beeld nodig hebben van wat er met hun code gebeurt: wat cursor security is, hoe Cursor werkt, de typen gegevens die het verwerkt, kwetsbaarheden uit het verleden, de belangrijkste risico's en best practices om het veilig te gebruiken.

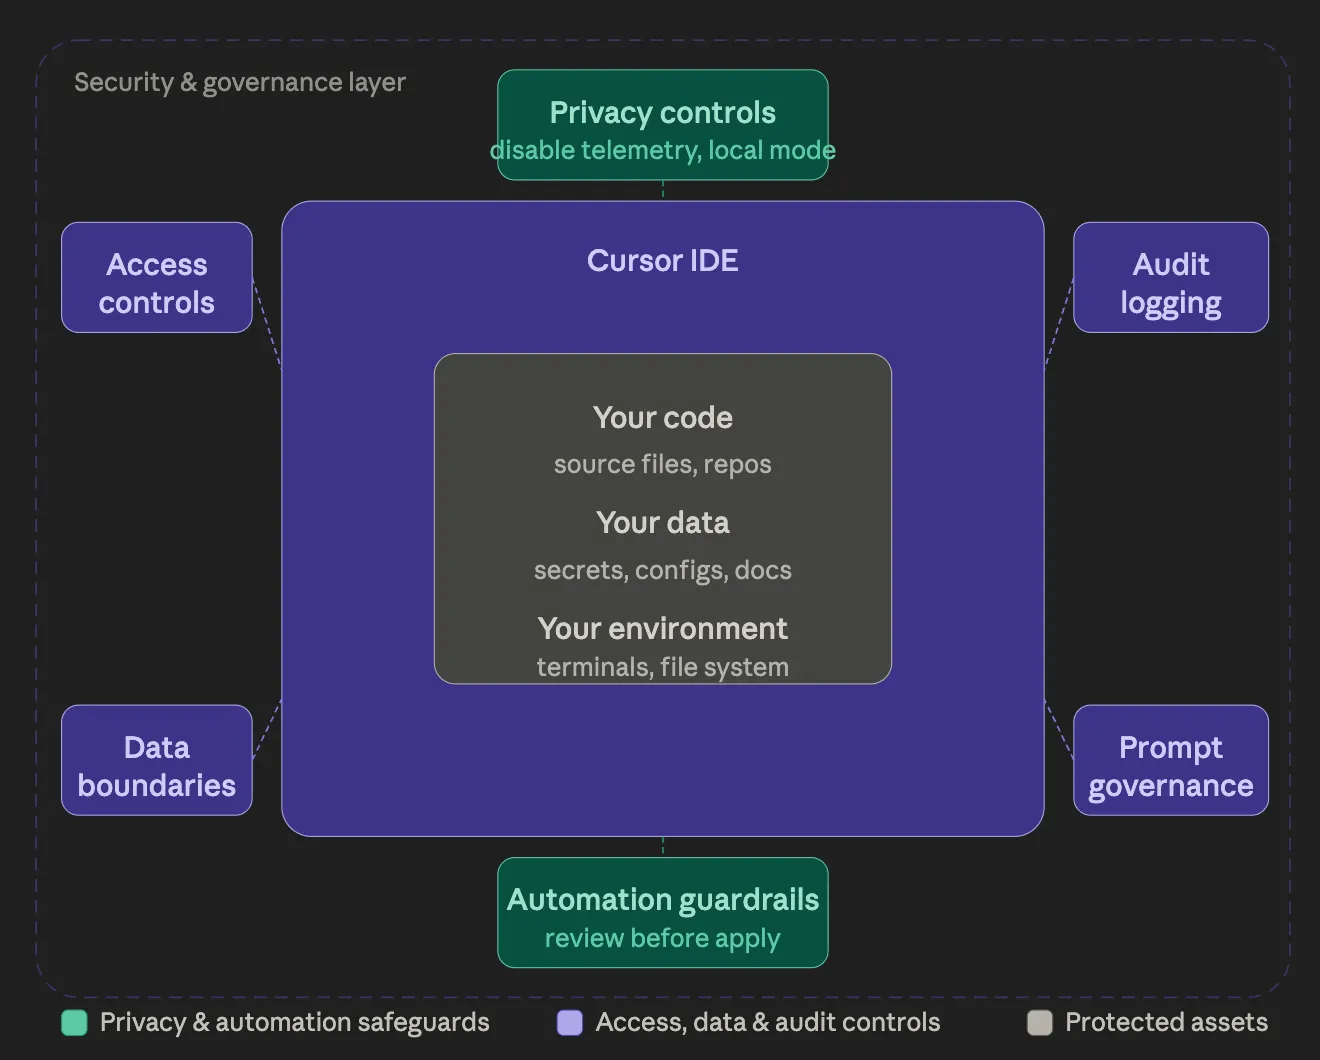
AI-gestuurde IDE's zijn snel geëvolueerd van "nice-to-have" tools naar essentiële ontwikkelinfrastructuur, vaak sneller dan beveiligingsteams zich kunnen aanpassen. Cursor, van Anysphere, is een leidend voorbeeld: een op VS Code gebaseerde editor met diepe AI-integratie die code kan genereren, refactoren en zelfs externe acties of code kan uitvoeren.
Cursor is niet langer een niche. Halverwege 2025 benadrukten rapporten de snelle groei, met een omzet rond de $ 500M ARR [Bron]. Cursor geeft zelf aan dat het wordt gebruikt door "tienduizenden bedrijven", met klanten die openbaar worden genoemd in het bericht over de Enterprise-lancering [Bron]. De CEO van NVIDIA heeft ook in het openbaar het wijdverbreide gebruik van AI-coderingstools, waaronder Cursor, binnen NVIDIA erkend. [Bron] Deze groei is grotendeels organisch geweest, gedreven door virale adoptie, ontwikkelaarscommunity's en een gul freemium-model.
Wat Cursor uniek maakt, is de aanpak: je schrijft niet langer alleen handmatig code; je stuurt een AI-agent aan die code voor je leest, schrijft en uitvoert, een trend die vaak "vibe coding" wordt genoemd.
Het inbedden van agentic AI in de IDE brengt echter nieuwe beveiligingsuitdagingen met zich mee. In tegenstelling tot traditionele editors werkt Cursor in een met de cloud verbonden, semi-autonome omgeving waar code continu communiceert met externe systemen.
Voor ondernemingen staat er bij deze risico meel op het spel. Met grootschalige adoptie en opkomende kwetsbaarheden zoals CVE-2025-exploits, is het begrijpen van hoe Cursor omgaat met beveiliging essentieel.
Voordat we in de infrastructuur van cursor security duiken, is het belangrijk om de Cursor-engine te begrijpen. Cursor is niet zomaar een statische IDE; het is een verzameling hoog-autonome agenten die samenwerken. In termen van beveiliging vertegenwoordigt elke functie van Cursor een beveiligingsvraag, die ook een potentiële blootstelling is. Hier is hoe de primaire mogelijkheden van Cursor zich vertalen naar een aanvalsoppervlak.
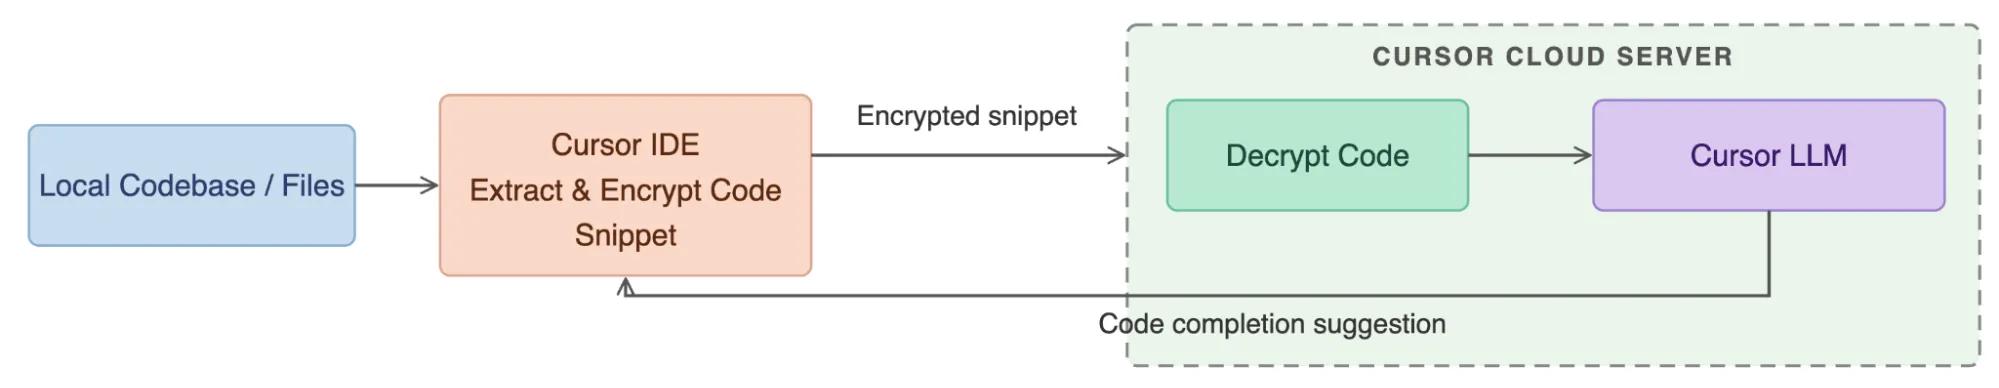
Cursor voorspelt code inline terwijl je typt. Kleine fragmenten van je actieve bestand worden versleuteld en naar de servers van Cursor gestuurd, waar een custom LLM in minder dan een seconde aanvullingen genereert.
Beveiligingsrisico: Voor organisaties vereist dit absolute zero data retention (ZDR), om ervoor te zorgen dat miljoenen query's per seconde alleen in het geheugen worden verwerkt en nooit naar permanente logs worden geschreven. Eventuele tekortkomingen kunnen gevoelige code blootleggen.
Cursor kan samenwerken om functies te bouwen of bugs te corrigeren. Het gebruikt agentic reasoning om in je geïndexeerde codebase te zoeken en fragmenten te combineren tot rijke prompts voor het AI-model.
Beveiligingsrisico: Ondanks verbeteringen ten opzichte van op fragmenten gebaseerde AI is indirecte prompt-injectie mogelijk. Kwaadaardige instructies die verborgen zijn in libraries van derden, README-bestanden of opmerkingen kunnen de agent "vergiftigen", waardoor deze ongeautoriseerde taken uitvoert of interne logica lekt naar een externe URL.
Cursor refactort gerichte codeblokken op een precieze, chirurgische manier. De geselecteerde code en instructies worden naar het model gestuurd, dat een diff retourneert die rechtstreeks op je bestand wordt toegepast.
Beveiligingsrisico: Snelle AI-refactorings kunnen subtiele beveiligingsfouten introduceren, vooral bij vermoeidheid van de beoordelaar. Voorbeelden hiervan zijn niet-gevalideerde invoer, hardcoded secrets of logische fouten die door de AI zijn gehallucineerd. Ontwikkelaars moeten bewerkingen zorgvuldig inspecteren voordat ze deze accepteren.

BugBot beoordeelt Pull Requests en stelt oplossingen voor, waarvoor lees-/schrijftoegang tot je privé GitHub-repositories vereist is.
Beveiligingsrisico: Je CI/CD-pipeline is nu gedeeltelijk afhankelijk van de cloudinfrastructuur van Cursor. BugBot moet worden behandeld als een entiteit met privileges, en de machtigingen moeten strikt worden afgebakend om het risico te minimaliseren.
Cursor draagt langdurige taken over aan achtergrondagenten, zoals het uitvoeren van volledige testsuites op geïsoleerde Ubuntu-gebaseerde VM's in de AWS-cloud van Cursor.
Beveiligingsrisico: Dit introduceert remote code execution in het dreigingsmodel. Cloud tenant-isolatie en VM-beveiliging zijn cruciaal omdat propriëtaire code verhuist van je lokale machine naar door Cursor beheerde cloudomgevingen.
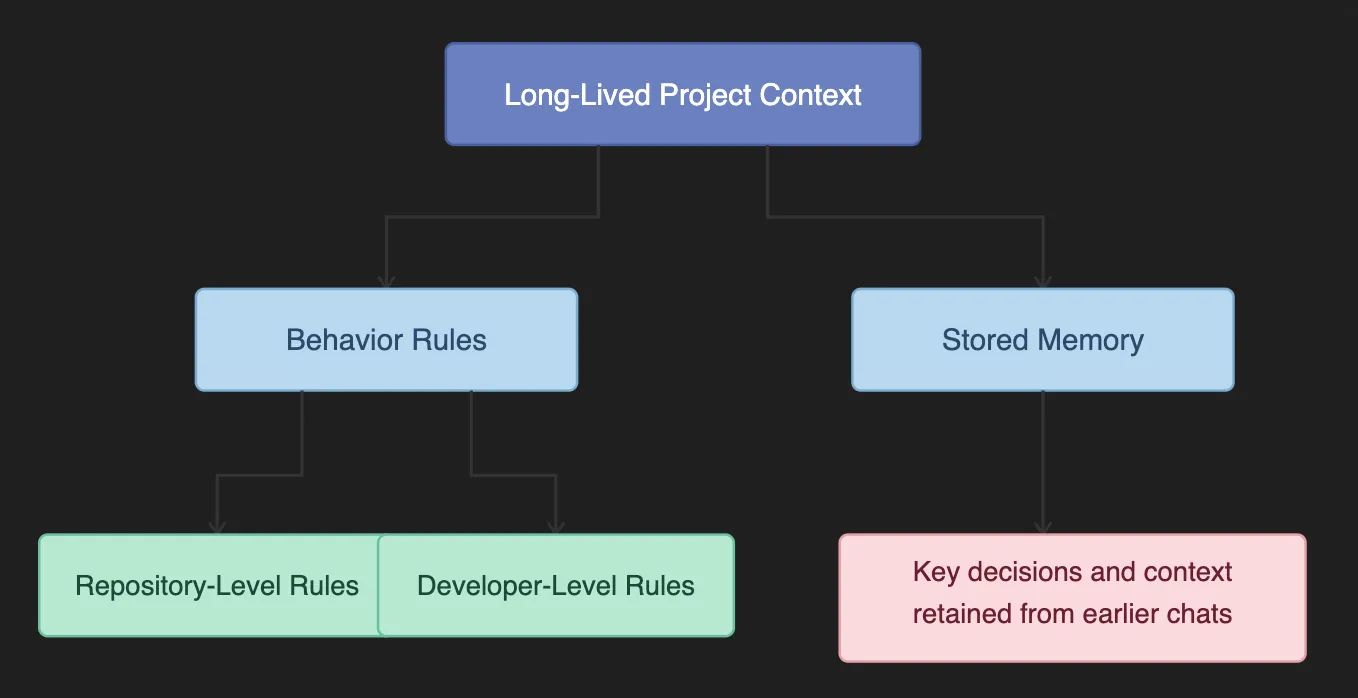
Cursor onthoudt projectspecifieke stijlgidsen en architectuurbeslissingen uit het verleden. Het injecteert instructies uit .cursorrules-bestanden en "herinneringen" in de context van elke prompt.
Beveiligingsrisico: Een gecompromitteerd .cursorrules-bestand in een gedeelde repository kan permanente, onzichtbare bias in de AI injecteren. Aanvallers kunnen de AI bijvoorbeeld dwingen om consistent een kwaadaardige library voor versleuteling te gebruiken in de IDE's van het team.
Cursor kan je hele project "begrijpen" en doorzoeken op basis van semantische betekenis, niet alleen op trefwoorden. Het gebruikt Merkle Tree-synchronisatie om code in kaart te brengen in embeddings die zijn opgeslagen in een externe vectordatabase (Turbopuffer).
Beveiligingsrisico: Gevoelige logica of secrets (zoals .env-bestanden) kunnen onbedoeld worden gevectoriseerd als ze niet zijn uitgesloten met .cursorignore. Dit stelt kritieke informatie bloot aan externe opslag.
Nu je de mogelijkheden en het aanvalsoppervlak van Cursor begrijpt, is de volgende stap om te onderzoeken waar je gegevens naartoe gaan, hoe ze worden verwerkt en de meerlaagse infrastructuur die Cursor gebruikt om je code veilig te houden.
Cursor integreert nauw met je IDE en brengt AI-gestuurde automatisering naar je ontwikkelingsworkflow. Hoewel dit snelheid en flexibiliteit mogelijk maakt, behandelen veel ontwikkelaars hun IDE als een black box.
Als je een CISO, security engineer of senior AI-ontwikkelaar bent, rijst er één belangrijke vraag:
"Waar gaat mijn code precies naartoe?"
Cursor pakt dit aan via een architectuur met drie lagen die een duidelijke keten van gezag (chain of custody) creëert - van je lokale machine, via de cloudorkestratie van Cursor, naar AI-inference en terug:

De Cursor-client, een fork van VS Code, houdt je meest gevoelige gegevens lokaal verankerd en voert alle kritieke voorverwerking uit voordat er iets uit je omgeving vertrekt. Het indexeert je code, maakt lokale embeddings aan, onderhoudt een Merkle-boom van bestandshashes en voert semantische zoekopdrachten uit om alleen de relevante fragmenten te selecteren die naar de cloud moeten worden gestuurd. Cursor respecteert ook .cursorignore- en .gitignore-regels, waardoor gevoelige bestanden, secrets of PII worden gefilterd.
Vanuit een beveiligingsperspectief zorgt dit voor dataminimalisatie (slechts een klein deel van de code verlaat ooit je machine) en filtering voorafgaand aan de verzending, waardoor de client de sterkste grens is om je broncode te beschermen.
De backend van Cursor fungeert als een veilige orkestratielaag die AI-prompts samenstelt zonder je broncode op te slaan. Deze "Cursor Gateway", die voornamelijk op AWS wordt gehost, combineert gebruikersquery's met de fragmenten die op de client zijn geselecteerd en permanente projectinstructies (zoals .cursorrules). Het past prompt engineering, routinglogica en beveiligingscontroles toe, en zelfs door de gebruiker geleverde API-sleutels gaan er doorheen voor beheer.
In de Privacy-modus worden alle codes in het geheugen verwerkt met logging zonder gegevensbewaring (zero retention), en vindt er geen langetermijnopslag plaats. De Gateway vertegenwoordigt de laatste door Cursor beheerde grens voordat gegevens de LLM-providers van derden bereiken.
Inference vindt plaats via externe LLM-providers zoals OpenAI, Anthropic of Google. Deze modellen ontvangen de definitief samengestelde prompt, verwerken deze en streamen de uitvoer via de backend terug naar de client.
Voor zakelijke klanten zorgen Zero Data Retention (ZDR)-overeenkomsten ervoor dat code niet langer wordt opgeslagen dan het inference-venster, dat prompts niet worden gebruikt voor training en dat er geen secundaire retentie plaatsvindt. Het selecteren van conforme providers en het afdwingen van contractuele garanties is essentieel om de beveiliging en naleving binnen de onderneming te handhaven.

Cursor heeft interactie met meerdere typen gegevens, die elk door verschillende lagen stromen en unieke beveiligingsoverwegingen met zich meebrengen. De onderstaande tabel geeft een overzicht van de belangrijkste gegevenstypen, hun primaire lagen, voorbeelden en beveiligingsopmerkingen.
Cursor’s AI-mogelijkheden bieden krachtige automatisering, maar ze brengen ook nieuwe beveiligingsuitdagingen met zich mee. Bekijk hier de zeven belangrijkste beveiligingsrisico's van Cursor:
Aanvallers kunnen prompts ontwerpen die bedoeld zijn om de AI van Cursor te misleiden tot het uitvoeren van onbedoelde commando's of het wijzigen van kritieke projectbestanden. Omdat deze acties rechtstreeks in uw terminal of bestandssysteem kunnen worden uitgevoerd, kan misbruik leiden tot beschadiging van de code of zelfs tot volledige aantasting van de omgeving.
Cursor gebruikt project- en conversatiecontext om AI-suggesties te verbeteren. Als deze context wordt vergiftigd, bijvoorbeeld met misleidende fragmenten of instructies, kan dit overwaaien naar andere projecten. Dit kan logische fouten, beveiligingslekken of het per ongeluk lekken van gevoelige informatie veroorzaken.
Rules-bestanden bepalen hoe Cursor-agents zich gedragen, inclusief triggers en uitvoeringsparameters. Een geknoeid rules-bestand kan kwaadaardige instructies verbergen, waardoor aanvallers permanente toegang krijgen of willekeurige code kunnen uitvoeren wanneer het bestand wordt geladen.
In de Auto-run-modus kunnen agents commando's uitvoeren zonder menselijke goedkeuring. Hoewel dit handig is, verwijdert het kritieke beoordelingsstappen, wat het risico vergroot dat onveilige scripts onopgemerkt worden uitgevoerd en mogelijk malware introduceren of de ontwikkelomgeving aantasten.
AI-gegenereerde output kan per ongeluk API-keys, authenticatietokens of inloggegevens bevatten. Als deze geheimen openbaar worden gemaakt in logs, versiebeheer of gedeelde omgevingen, kunnen aanvallers directe toegang krijgen tot gevoelige systemen en gegevens.
Cursor kan automatisch packages installeren als onderdeel van AI-workflows. Kwaadaardige of aangetaste packages uit openbare registries kunnen geobfusceerde scripts bevatten die gegevens exfiltreren, malware installeren of ongeautoriseerde commando's uitvoeren bij de installatie.
Wanneer meerdere agents dezelfde namespace delen, kan een kwaadwillende actor een gespoofde agent maken die zich voordoet als een vertrouwde agent. Dit kan het agent-systeem van Cursor kapen, waardoor aanvallers ongeautoriseerde commando's kunnen uitvoeren of gevoelige informatie kunnen exfiltreren.

In 2025 identificeerden onderzoekers twee spraakmakende kwetsbaarheden in de manier waarop Cursor omgaat met MCP-servers, wat de reële risico's van agentic AI in IDE's benadrukt.
De eerste, CurXecute (CVE-2025-54135), toonde de gevaren van indirecte prompt injection aan. Onderzoekers ontdekten dat Cursor toestond dat bepaalde bestanden binnen een workspace konden worden aangemaakt zonder dat goedkeuring van de gebruiker vereist was.
Dit betekende dat een aanvaller een kwaadaardig bericht kon opstellen, zoals een Slack-melding die door de AI-agent werd gemonitord, om de AI te misleiden een schadelijk .cursor/mcp.json-bestand te schrijven. Omdat oudere versies van Cursor niet om bevestiging vroegen bij het aanmaken van nieuwe bestanden, kon dit lek worden misbruikt voor Remote Code Execution (RCE) door simpelweg een tekstbericht te sturen.
De tweede kwetsbaarheid, MCPoison (CVE-2025-54136), maakte misbruik van een fout in de vertrouwensvalidatie bij de afhandeling van goedkeuringen voor MCP-servers door Cursor. In eerdere versies vertrouwde Cursor een server voor onbepaalde tijd zodra deze eenmaal was goedgekeurd. Een aanvaller kon aanvankelijk een onschadelijke configuratie commiten aan een gedeelde repository en wachten tot deze werd goedgekeurd.
Later konden ze het commando stilzwijgend vervangen door een kwaadaardige payload, zoals een reverse shell. Omdat de servernaam ongewijzigd bleef, vroeg Cursor de gebruiker niet opnieuw om goedkeuring, wat een onopgemerkte uitvoering van kwaadaardige commando's mogelijk maakte.
Samen onderstrepen deze kwetsbaarheden het belang van strikte goedkeuringsworkflows, het monitoren van configuratiebestanden en het up-to-date houden van AI-geschikte IDE's.
Het beveiligen van Cursor betekent het toepassen van gelaagdecontroles om te voorkomen dat fouten, misleidende suggesties of onverwacht gedrag uitgroeien tot incidenten. Elke laag voegt menselijk toezicht toe, beperkt autonome acties en verbetert de zichtbaarheid. Bekijk het hier:
Dit zijn de essentiële stappen die elke ontwikkelaar vanaf dag één zou moeten implementeren:
Als teams deze drie fundamentele stappen implementeren, beperken ze de meest voor de hand liggende risico's op individueel niveau.
Zodra Cursor door meerdere ontwikkelaars in een team wordt gebruikt, worden consistentie en afdwingbare praktijken essentieel:
Vanaf een bepaalde omvang is vertrouwen op "configureer dit alsjeblieft correct" niet meer voldoende. Gecentraliseerde knoppen zoals een AI gateway zijn nodig voor zichtbaarheid, routing en afdwingbare guardrails.
Plaats er iets tussenin
Zodra Cursor in meerdere teams wordt gebruikt, heeft u een centrale plek nodig om te zien en te beheren wat agents doen. Het eenvoudigste patroon is om model- en tool-verkeer via een gateway-laag te routen, in plaats van elke laptop rechtstreeks te laten communiceren met providers en MCP servers.
De TrueFoundry AI Gateway is bijvoorbeeld ontworpen als een proxy tussen applicaties en LLM-providers, en kan ook tussen applicaties en MCP-servers staan, zodat teams routing kunnen standaardiseren en governance op één plek kunnen toevoegen. In de praktijk geeft dit security-teams een helder controlepunt voor zaken als request-observability, beleidshandhaving en guardrails die requests en responses valideren of transformeren.
Dit is van belang omdat de meeste AppSec-tools (SAST/DAST/SCA) de code pas zien nadat deze is geschreven. Een gateway geeft u zicht op AI-gebruik terwijl het plaatsvindt, wat precies de plek is waar prompt injection, onveilig tool-gebruik en beleidsschendingen meestal beginnen.
Belangrijke grens: Dit controlepunt beheert model/tool-verkeer, maar het voorkomt niet automatisch lokale acties (zoals het uitvoeren van terminalcommando's), tenzij uw omgeving en instellingen die beperkingen afzonderlijk afdwingen.
Standaardiseer identiteits- en databeleid: Als Cursor op grote schaal wordt gebruikt, moet het onder dezelfde regels vallen als andere tools voor softwareontwikkeling. Single Sign-On, consistente instellingen en beleid voor zero data retention verminderen gokwerk en maken audits eenvoudiger.
Op dit punt is Cursor niet langer "zomaar een editor", maar wordt het een onderdeel van uw ontwikkelinfrastructuur.
Cursor voelt krachtig aan omdat het wrijving wegneemt, en dat is ook het doel. Maar wrijving bestaat met een reden, vooral als het gaat om het uitvoeren van commando's of het beheren van dependencies. Teams die Cursor veilig gebruiken, vechten niet tegen deze wrijving en vertrouwen de AI ook niet blindelings. Ze laten de AI het denk- en conceptwerk afhandelen, terwijl mensen verantwoordelijk blijven voor goedkeuring en verantwoording.
Het mentale model is eenvoudig en effectief: AI kan voorstellen, maar mensen beslissen.
Naarmate development tools meer agentic worden, zal succes niet behoren tot degenen die ten koste van alles het snelst bewegen. Het zal behoren tot de teams die snel bewegen met intentie, waarbij snelheid wordt gecombineerd met bewuste controle en beveiliging.
Beveilig en beheer uw AI-workflows met TrueFoundry AI Gateway. Boek een demo.
Cursor brengt beveiligingsrisico's met zich mee, zoals prompt injection, automatische uitvoer door agents en blootstelling via integraties van derden. De risico's zijn reëel, maar beheersbaar als de juiste maatregelen, privacyinstellingen en menselijke controle worden toegepast. Enterprise-teams moeten Cursor behandelen als onderdeel van hun beveiligingsinfrastructuur.
Cursor kan veilig zijn voor de privacy als Privacy Mode is ingeschakeld, Vanaf een bepaalde omvang is vertrouwen op "configureer dit alsjeblieft correct" niet meer voldoende. Gecentraliseerde knoppen zoals een AI gateway zijn nodig voor zichtbaarheid, routing en afdwingbare guardrails.gevoelige bestanden zijn beschermd en regels zoals .cursorignore worden gebruikt. Zonder deze maatregelen zouden fragmenten van de code de lokale omgeving kunnen verlaten, wat mogelijk gevoelige of bedrijfseigen informatie blootlegt.
Cursor kan minimale telemetrie loggen, wat netwerk-identifiers zoals IP-adressen kan omvatten voor diagnostiek of analyses. Enterprise-privacybeleid en Privacy Mode helpen om de blootstelling te beperken, maar gebruikers moeten ervan uitgaan dat sommige metadata op netwerkniveau zichtbaar kunnen zijn voor dienstverleners.
De Privacy Mode is effectief in het verminderen van het bewaren van code buiten de lokale sessie, wat de blootstelling aan AI-servers minimaliseert. Hoewel het de privacy versterkt, zorgt de combinatie met dotfile-bescherming, .cursorignore en gecontroleerde integraties voor een omvattende beveiliging van gevoelige projecten.
TrueFoundry AI Gateway levert een latentie van ~3–4 ms, verwerkt 350+ RPS op 1 vCPU, schaalt moeiteloos horizontaal en is klaar voor productie, terwijl LiteLLM last heeft van hoge latentie, moeite heeft boven een gemiddeld aantal RPS, geen ingebouwde schaling heeft en het meest geschikt is voor lichte workloads of prototypes.





Het laatste nieuws, artikelen en bronnen in je inbox



















