



november 20, 2026
|
5 min leestijd


Krijg direct toegang tot een live TrueFoundry-omgeving. Implementeer modellen, stuur LLM-verkeer aan en verken het volledige platform — je sandbox is binnen enkele seconden klaar, creditcard niet vereist.


De razendsnelle manier om je modellen te bouwen, volgen en implementeren!
Beleid en jaarlijkse audits beschrijven de beoogde controle. Agentic systems hebben een tweede laag nodig: bewijs dat de relevante control daadwerkelijk is afgedwongen voor de specifieke release, identiteit, actie en uitkomst die plaatsvonden.
Traditionele governance-artefacten beantwoorden belangrijke vragen: wie is de eigenaar van de use-case, welk beleid is van toepassing, welk risiconiveau is toegewezen, welke controls zijn ontworpen en wie heeft de uitrol goedgekeurd. Agentic systems voegen daar een moeilijkere vraag aan toe: heeft de relevante control gewerkt toen deze release, handelend onder deze identiteit en context, deze actie probeerde uit te voeren?
Het antwoord kan niet alleen uit een beleidsdocument komen. Het kan ook niet komen uit een grote berg traces. Assurance vereist een keten van claims die de verplichting verbindt met een controledoelstelling, een handhavingspunt, bewaarde bewijslast en een test die onderscheid kan maken tussen geslaagd, mislukt, uitzondering en onbekend.
Dit is de praktische betekenis van continuous assurance. Het betekent niet dat elke juridische beoordeling is geautomatiseerd of dat elke gebeurtenis in real-time wordt geïnspecteerd. Het betekent dat assurance behouden blijft naarmate het systeem verandert, met gebruik van bewijslast die dicht genoeg bij de uitvoering staat om te detecteren wanneer een eerder geldige claim niet langer opgaat.
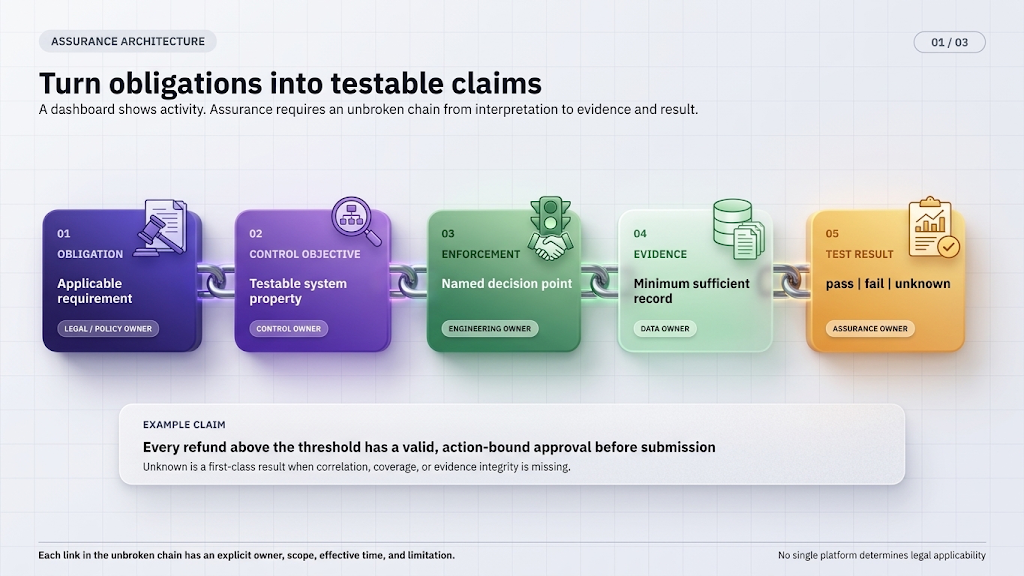
Figuur 1 toont de minimale keten. Een verplichting wordt vertaald naar een systeemeigenschap; een benoemde component dwingt die eigenschap af; records tonen aan welke beslissing is genomen; en een test evalueert de records tegen expliciete criteria. Als er een schakel ontbreekt, kan een dashboard activiteit tonen zonder te bewijzen dat de beoogde control is toegepast.
Neem de vereiste "een mens moet terugbetalingen van hoge waarde goedkeuren." Dit is te vag om te testen. Een controledoelstelling zou kunnen luiden: voordat een terugbetaling boven een gedefinieerde drempel wordt ingediend, moet een bevoegde beoordelaar de genormaliseerde operatie één keer goedkeuren; de goedkeuring verloopt na vijftien minuten of na een materiële wijziging aan klant, bestelling, bedrag, valuta of bestemming; het betalingssysteem moet de terugbetaling nog steeds autoriseren en doorvoeren.
Nu zijn de handhavingspunten identificeerbaar. De applicatie categoriseert waarde en materiële velden. Een gateway of runtime houdt de tool call tegen. Het identiteitssysteem bepaalt de bevoegdheid van de beoordelaar. Het handelsplatform past het terugbetalingsbeleid toe en voert het effect door. De bewijslast omvat beleidsversie, aanvrager en agent, genormaliseerde operatie-digest, goedkeuring, tijdstempels, operatie-ID, tool-resultaat en gereconcilieerd terugbetalingsrecord.
De assurance-test kan meer rapporteren dan geslaagd of mislukt. "Onbekend" is cruciaal: ontbrekende correlatie, onderdrukte bewijslast, klokafwijking of een niet-waargenomen omzeiling mogen niet als succes worden geteld. Uitzonderingen moeten vermelden wie ze heeft geaccepteerd, waarom, voor welk bereik en tot wanneer. Dit verandert het control-ontwerp in een operationeel contract.
Ontwerpbewijs toont aan dat een control bestaat: architectuur, configuratie, beleid, beoordelingsrecord, testplan en eigenaar. Operationeel bewijs toont aan dat de control is toegepast op relevante uitvoeringen. Beide zijn van belang. Een perfect geconfigureerde gateway dekt geen verkeer af dat eromheen gaat. Een runtime-gebeurtenis bewijst niet dat het uitgerolde beleid de beoordeelde versie was. Een downstream-transactie kan een uitkomst bewijzen zonder uit te leggen welke agent of goedkeuring deze heeft geproduceerd.
Bouw een dekkingsmodel. Breng alle relevante agents, omgevingen, model-routes, MCP-servers, directe API-paden, credentials en authoritative systems in kaart. Identificeer voor elke control de handhavingspopulatie en de bewijslastpopulatie. Test vervolgens op hiaten tussen verwacht en waargenomen verkeer. Continuous assurance die omzeilingspaden negeert, kan veranderen in continue valse zekerheid.
Control-eigenaren moeten de frequentie bepalen op basis van risico en bewijslast-latentie. Sommige claims kunnen bij elk verzoek worden geëvalueerd: een identiteit was aanwezig, een tool was toegestaan, een guardrail draaide, een goedkeuring bestond. Andere vereisen periodieke steekproeven of batch-joins: uitkomsten werden gereconcilieerd, retentie is uitgevoerd, toegang bleef gepast, of een fairness-metric op populatieniveau bleef binnen een goedgekeurde marge. "Continuous" beschrijft het behoud van de koppeling en tijdige detectie, niet noodzakelijkerwijs een evaluatie van elke verplichting in milliseconden.
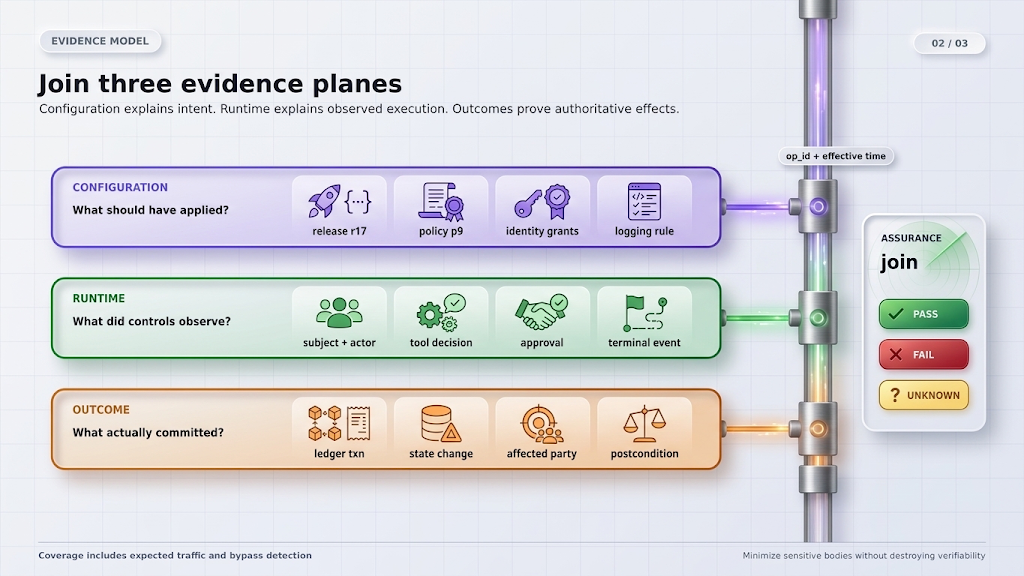
Figuur 2 verdeelt bewijslast in configuratie-, runtime- en uitkomstlagen. Configuratie legt uit wat op dat moment bedoeld en van kracht was. Runtime legt uit wat de agent en het control plane hebben waargenomen. Uitkomstbewijs legt uit wat geautoriseerde systemen hebben doorgevoerd en op wie dit van invloed was. Correlatie-ID's, records van van-kracht-zijnde tijden en gesynchroniseerde klokken verbinden de lagen; geen van allen kan de andere vervangen. Waar de integriteit van bewijslast van belang is, moeten export, toegangsbeheer, retentie en onveranderlijkheid (tamper-evidence) expliciet worden ontworpen in plaats van te worden afgeleid uit het bestaan van een trace.
Configuratiebewijs omvat agent- en workflow-release, modelgeschiktheid, prompt- en skill-revisies, tool-schema's, toekenning van identiteiten, goedkeuringsbeleid, guardrail-beleid, logging-regels en omgeving. De semantiek van de ingangsdatum is van belang. Een auditor die een uitvoering van augustus onderzoekt, heeft het beleid en de machtigingen nodig die toen golden, niet de instellingen die vandaag zichtbaar zijn.
Runtimebewijs omvat sessie- en turn-identificatoren, actor en subject, geselecteerd model, token- en latentiemetadata, tool-intentie, genormaliseerde argumenten of beschermde digest, autorisatie- en guardrail-resultaten, goedkeuringsstatus, retry- en annuleringsgebeurtenissen, en de status van voltooiing. Het moet onderscheid maken tussen voorgesteld, geprobeerd, bevestigd, geweigerd en mislukt. Een bericht van een model waarin staat dat het een terugbetaling zal uitvoeren, is geen tool-poging; een tool-respons is niet noodzakelijkerwijs een doorgevoerde terugbetaling.
Uitkomstbewijs bevindt zich in authoritative systems: de terugbetalingstransactie, gewijzigde toegangstoekenning, verzonden notificatie, aangemaakte support-ticket, uitgerold artefact of record van klantimpact. Reconciliatie koppelt de operatie-identificator aan die status. Deze laag is essentieel voor het testen van de effectiviteit, omdat een control precies zoals ontworpen kan werken terwijl de zakelijke uitkomst nog steeds mislukt—of een niet-waargenomen pad kan een uitkomst produceren zonder de verwachte runtime-bewijslast.
Complianceprogramma's reageren op onzekerheid vaak door alles te bewaren. Voor agentic systems kan dat een tweede risico creëren: prompts, tool-payloads, opgehaalde documenten en modelresponsen kunnen persoonsgegevens, credentials, vertrouwelijke communicatie, broncode of gereguleerde records bevatten. Het ontwerp van bewijslast moet beginnen bij de claim en de minimale velden bewaren die nodig zijn om deze te testen.
Gebruik gestructureerde metadata voor identiteit, release, model, tool, beleid, beslissing en correlatie. Bewaar genormaliseerde veld-digests wanneer beoordelaars moeten bewijzen dat een goedkeuring overeenkwam met een actie, zonder de volledige payload in de centrale trace te bewaren. Bewaar gevoelige inhoud alleen waar het doel dit vereist, met redactie, strikte toegang, retentie en verwijdering. Onderhoud koppelingen naar het authoritative record in plaats van elk zakelijk object te kopiëren naar de AI observability store.
TrueFoundry's gedocumenteerde logging-configuratie is een nuttig voorbeeld van dit onderscheid. Regels bepalen of verzoek- en respons-inhoud worden opgeslagen en welke gevoelige patronen worden geanonimiseerd in de opgeslagen kopie. Kosten, tokens, latentie en metadata blijven geregistreerd. Dat kan een privacybewust ontwerp van bewijslast ondersteunen, maar de organisatie kiest nog steeds het rechtmatige doel, de retentie, toegang, lokalisatie en of vooraf gedefinieerde of aangepaste patronen voldoende zijn voor haar gegevens.
Traces zijn een onderlaag van bewijslast. Ze zijn geen evaluator, een control-test of een juridische conclusie. Een assurance-service heeft expliciete logica nodig over die records: populatiedefinitie, verwachte gebeurtenissen, toegestane sequenties, timing, uitzonderingen, uitkomst-joins en verwerking van ontbrekende gegevens.
Gebruik voor gedragscontrols offline regressiesets en trajectcontroles tegen geversioneerde releases. Evalueer voor operationele controls productiegebeurtenissen en uitkomsten. Definieer voor statistische verplichtingen noemers, cohorten, betrouwbaarheid, materialiteit en escalatie. Eén enkele "compliance-score" heeft de neiging om te verbergen welke claim is mislukt en of het bewijs afwezig of nadelig was.
Houd juridische interpretatie en technische testlogica verbonden maar gescheiden. Juridisch adviseurs of compliance-eigenaren bepalen welke verplichtingen van toepassing zijn en keuren de controledoelstelling goed. Engineering implementeert handhaving en bewijslast. Interne audit- of assurance-functies beoordelen of het ontwerp en de werking de claim ondersteunen. Een gateway-leverancier mag de klant niet compliant verklaren louter omdat een functie is ingeschakeld.
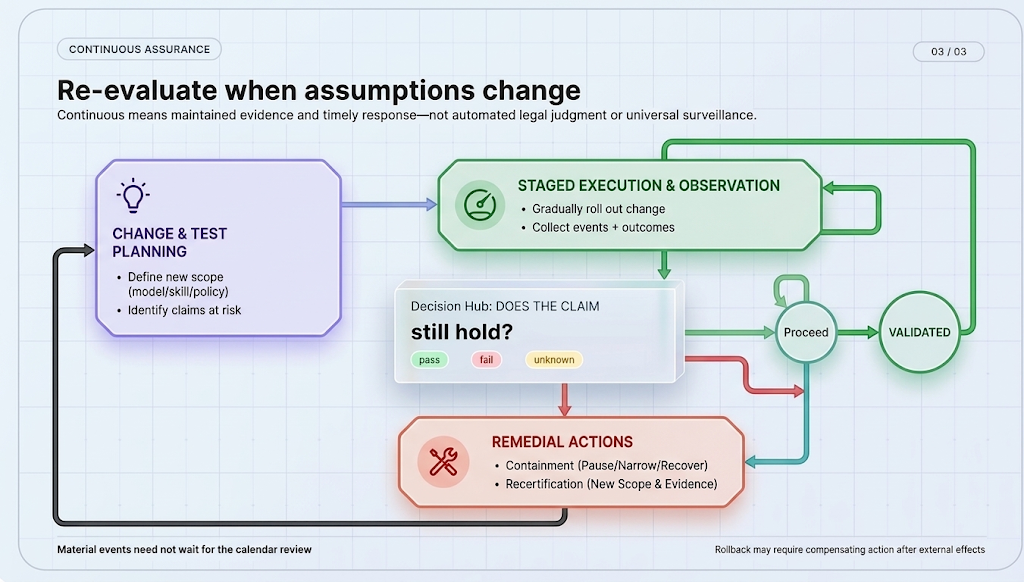
Afbeelding 3 sluit de cyclus. Wijzigingen in releases, modellen, tools, identiteiten, beleid en regelgeving kunnen voorafgaand aan of tijdens de uitrol gerichte her-evaluaties opleveren. Productiegedrag en afgestemde resultaten kunnen achteraf aanleiding zijn voor inperking of hercertificering. Een eerdere goedkeuring blijft alleen geldig zolang de aannames, de reikwijdte en het bewijsmateriaal daarvan geldig blijven.
Periodieke reviews blijven nuttig, maar bij ingrijpende gebeurtenissen moet daar niet op worden gewacht. Een nieuwe tool verandert bevoegdheden. Een update van de model-routing kan gedrag veranderen zonder dat de applicatiecode wijzigt. Een herziening van een skill kan de werkwijze veranderen. Een wijziging in de identity-provider mapping kan bepalen wie toegang krijgt. Een aanpassing van het loggingbeleid kan bewijsmateriaal doen verdwijnen. Een nieuwe juridische interpretatie van regelgeving kan de beheersdoelstelling veranderen, zelfs als het systeem ongewijzigd blijft.
Classificeer wijzigingen op basis van de claims die ze in gevaar brengen. Prompt- of modelwijzigingen vragen om een evaluatie van het gedrag en het verloop (trajectory). Tool- en sandbox-wijzigingen vereisen aanvullende tests op functionaliteit, afhankelijkheden en inperking. Identiteits- en beleidswijzigingen vragen om autorisatie- en negatieve-toegangstests. Loggingwijzigingen vragen om tests op de volledigheid van bewijsmateriaal en privacy. Wijzigingen in downstream schema's vereisen afstemmings- en postcondition-tests.
Gebruik een gefaseerde uitrol, beperkte doelgroepen, monitoring en rollbacks voor ingrijpende wijzigingen. Een rollback betekent niet altijd een volledig herstel: als een agent al externe effecten heeft veroorzaakt, moet de organisatie mogelijk compenserende maatregelen nemen. Assurance moet daarom ook bewijs van inperking en herstel omvatten, en niet alleen het vrijgeven van een release.
De Europese Commissie heeft aangegeven dat gespecificeerde interactieve AI-systemen vanaf 2 augustus 2026 mensen moeten informeren dat zij met AI communiceren. Daarnaast geldt voor bepaalde door AI gegenereerde of gemanipuleerde content dat deze moet voldoen aan de geldende vereisten voor etikettering of machinereesbare markering. De precieze verplichting hangt af van de rol, het systeem, de content, uitzonderingen en toepassingsrichtlijnen. Engineering moet de toepasselijke juridische conclusie vertalen naar testbare claims, in plaats van simpelweg een algemeen vinkje "AI-disclaimer ingeschakeld" te kopiëren naar elke workflow.
Voor een interactieve agent kan een testbare claim betrekking hebben op de tekst van de disclosure, het kanaal, de timing, de taal, de bestendigheid bij een overdracht (handoff), en het bewijs dat deze daadwerkelijk is getoond. Voor gegenereerde content kan de claim betrekking hebben op de vraag welke outputklassen een markering vereisen, waar de markering wordt toegepast, of transformaties deze behouden en welke uitzonderingen gelden. Een agent-runtime kan vastleggen dat deze disclosure-metadata heeft gegenereerd; het leveringskanaal of contentplatform moet vervolgens bewijzen dat gebruikers deze ook daadwerkelijk hebben ontvangen of behouden.
Dit illustreert het centrale patroon: verplichtingen overschrijden systeemgrenzen. Het model, de gateway, de runtime, de applicatie, de gebruikersinterface en het system of record bevatten elk een deel van het bewijsmateriaal. Continue assurance is het gestructureerd samenbrengen hiervan, en niet de claim dat één enkel platform de volledige wetgeving afdekt.
Een implementatie kan elk verzoek labelen met id's voor use-case, omgeving, release, beheersingsset en operatie; model- en MCP-verkeer door de beoogde control planes routen; TrueForge-gebeurtenisreeksen bewaren; en de relevante metadata exporteren. Een afzonderlijk assurance-proces evalueert vervolgens de verwachte beheersmaatregelen, koppelt gezaghebbende resultaten en opent uitzonderingen. Deze scheiding houdt het afdwingen dicht bij het verkeer, terwijl het compliance-oordeel expliciet en controleerbaar blijft.
Een agent voor de klantenservice kan vragen over bestellingen beantwoorden en terugbetalingen voorstellen. Terugbetalingen onder een lage drempel kunnen automatisch worden uitgevoerd voor bestellingen die daardoor in aanmerking komen; grotere of ongebruikelijke terugbetalingen vereisen menselijke goedkeuring. De organisatie moet daarnaast zorgen voor een AI-disclosure in het chatkanaal en moet voorkomen dat onnodige betalings- of identiteitsgegevens in observability-opslagen worden bewaard.
De beheersingsset zet de agent-, prompt- en skill-release vast; definieert toegestane modellen en tools; vereist dat het kanaal de disclosure toont vóór de eerste reactie van de agent; beperkt de terugbetalingstool op basis van identiteit; en past een eenmalige goedkeuring toe bij waardevolle transacties. Loggingregels onderdrukken of redigeren gevoelige bodies, terwijl id's en besluitvormingsmetadata behouden blijven. De commerce-service beoordeelt onafhankelijk of iemand in aanmerking komt voor een terugbetaling en ondersteunt een idempotente operatie-id.
Runtime-assurance test elke groep terugbetalingen op een geauthenticeerd subject en agent, de verwachte beleidsversie, het autorisatieresultaat, de vereiste goedkeuring, de operatie-id en de eindgebeurtenis. Een geplande koppeling vergelijkt succesvolle tool-calls met commerce-transacties en signaleert zowel losstaande succesvolle tool-calls als transacties zonder beheerd runtime-pad. Een test op kanaalniveau neemt steekproeven uit sessies om te verifiëren dat de disclosure daadwerkelijk is getoond, en niet alleen dat de agent disclosure-metadata heeft verzonden.
Wanneer de drempel voor terugbetaling verandert, worden de test voor goedkeuringsbeheersing en de getroffen scenario's opnieuw uitgevoerd. Wanneer een modelroute verandert, worden de tests voor gedragsregressie en verloop (trajectory) opnieuw uitgevoerd. Wanneer de chatclient verandert, wordt de weergave van de disclosure opnieuw gecertificeerd. Als er een hiaat in de correlatie ontstaat, meldt het systeem "onbekend", opent een uitzondering en start een onderzoek, in plaats van ontbrekend bewijsmateriaal te behandelen als compliant gedrag.
Een nuttig auditpakket is gericht op claims. Het bevat de reikwijdte en doelgroep, de bron van de verplichting, de goedgekeurde beheersdoelstelling, eigenaren, architectuur, relevante release- en beleidsversies, afdwingpunten, het bewijsschema, de testmethode, perioderesultaten, uitzonderingen, herstelmaatregelen en bekende beperkingen. Steekproeven linken via correlatie-id's naar beschermde onderliggende records waar dat is toegestaan.
Het moet ook vermelden wat het bewijsmateriaal niet kan vaststellen. Bijvoorbeeld: gateway-logs dekken wel het gerouteerde verkeer af, maar geen directe vendor-calls; runtime-events leggen een reactie van een tool vast, maar het commerce-grootboek bewijst de daadwerkelijke uitvoering; het onderdrukken van bodies beperkt de reconstructie van inhoud; eerlijkheidsanalyses worden uitgevoerd in een afzonderlijke dataset met resultaten; de juridische toepasbaarheid is vastgesteld door de organisatie en niet door het platform.
Deze openheid verbetert de assurance. Een claim met een scherp afgebakende onderbouwing is beter verdedigbaar dan een brede dashboard-status die ontbrekende dekking verbergt.
Agentic systemen veranderen te vaak, overschrijden te veel grenzen en nemen te veel keuzes tijdens de runtime om de volledige governance-last op periodieke documentatie te laten rusten. De oplossing is echter geen universele surveillance of geautomatiseerde juridische oordeelsvorming.
Het betere ontwerp is een onderhouden keten: toepasselijke verplichting, goedgekeurde beheersdoelstelling, aangewezen afdwingpunt, privacybewust bewijsmateriaal, expliciete test, verantwoordbare uitzondering en een gezaghebbend eindresultaat. TrueFoundry en TrueForge kunnen belangrijke beheersings- en telemetrie-oppervlakken bieden voor modellen, tools, identiteiten, goedkeuringen en runtime-status. Organisaties blijven zelf verantwoordelijk voor de dekking, het zakelijke beleid, de evaluatie, de juridische interpretatie en de uiteindelijke assurance-conclusie.
Die verdeling van verantwoordelijkheden is geen beperking die verborgen moet worden. Het is precies wat het systeem controleerbaar maakt. Infrastructuur moet betrouwbaar en afgebakend bewijsmateriaal opleveren; assurance moet precies aangeven wat dat bewijsmateriaal aantoont.
Redactionele vermelding. Dit artikel weerspiegelt de engineering-interpretatie van TrueFoundry van de geciteerde openbare materialen per 13 september 2026. Productmogelijkheden zijn beperkt tot de gelinkte documentatie. Voorbeelden zijn ter illustratie en vormen geen juridisch advies, auditadvies, onafhankelijke benchmark of garantie van compliance of beveiliging.
TrueFoundry AI Gateway levert een latentie van ~3–4 ms, verwerkt 350+ RPS op 1 vCPU, schaalt moeiteloos horizontaal en is klaar voor productie, terwijl LiteLLM last heeft van hoge latentie, moeite heeft boven een gemiddeld aantal RPS, geen ingebouwde schaling heeft en het meest geschikt is voor lichte workloads of prototypes.





Het laatste nieuws, artikelen en bronnen in je inbox

















