



November 10, 2026
|
5 min leestijd


Krijg direct toegang tot een live TrueFoundry-omgeving. Implementeer modellen, stuur LLM-verkeer aan en verken het volledige platform — je sandbox is binnen enkele seconden klaar, creditcard niet vereist.



De razendsnelle manier om je modellen te bouwen, volgen en implementeren!
BYOK, of 'bring your own key', betekent dat je je eigen accounts behoudt bij model providers zoals OpenAI, Anthropic en AWS Bedrock, en die provider-sleutels eenmalig in de gateway invoert. Je applicaties komen nooit meer rechtstreeks in aanraking met de ruwe provider-sleutels. Ze communiceren met één TrueFoundry AI Gateway-endpoint via een enkele gateway-sleutel, en de gateway stuurt elke call door naar de juiste provider met jouw credentials.
Dit is het tegenovergestelde van een reseller-model waarbij je tokens koopt van een tussenpersoon. Met BYOK behoud je je eigen provider-contracten, prijzen en rate limits, en voeg je daar gecentraliseerd beheer aan toe.
Het uitdelen van ruwe provider-sleutels aan elke applicatie en elk notebook is hoe key sprawl ontstaat. Sleutels lekken naar de code, worden gekopieerd naar omgevingen en zijn onmogelijk te roteren zonder iets te breken.
In TrueFoundry bevindt een provider-sleutel zich binnen een model account. De quick start docs omschrijven een model account als één account van een model provider, bijvoorbeeld OpenAI, Anthropic of AWS Bedrock. Je kunt meerdere accounts per provider toevoegen, elk met hun eigen API keys, en elk account kan meerdere modellen bevatten.
Om er een toe te voegen, selecteer je de gewenste provider en voeg je vervolgens modellen toe nadat je de API key hebt opgegeven. Je kunt meerdere sleutels van dezelfde provider toevoegen door afzonderlijke model accounts aan te maken. Dit is handig wanneer je uitgaven of rate limits wilt scheiden per omgeving of team.
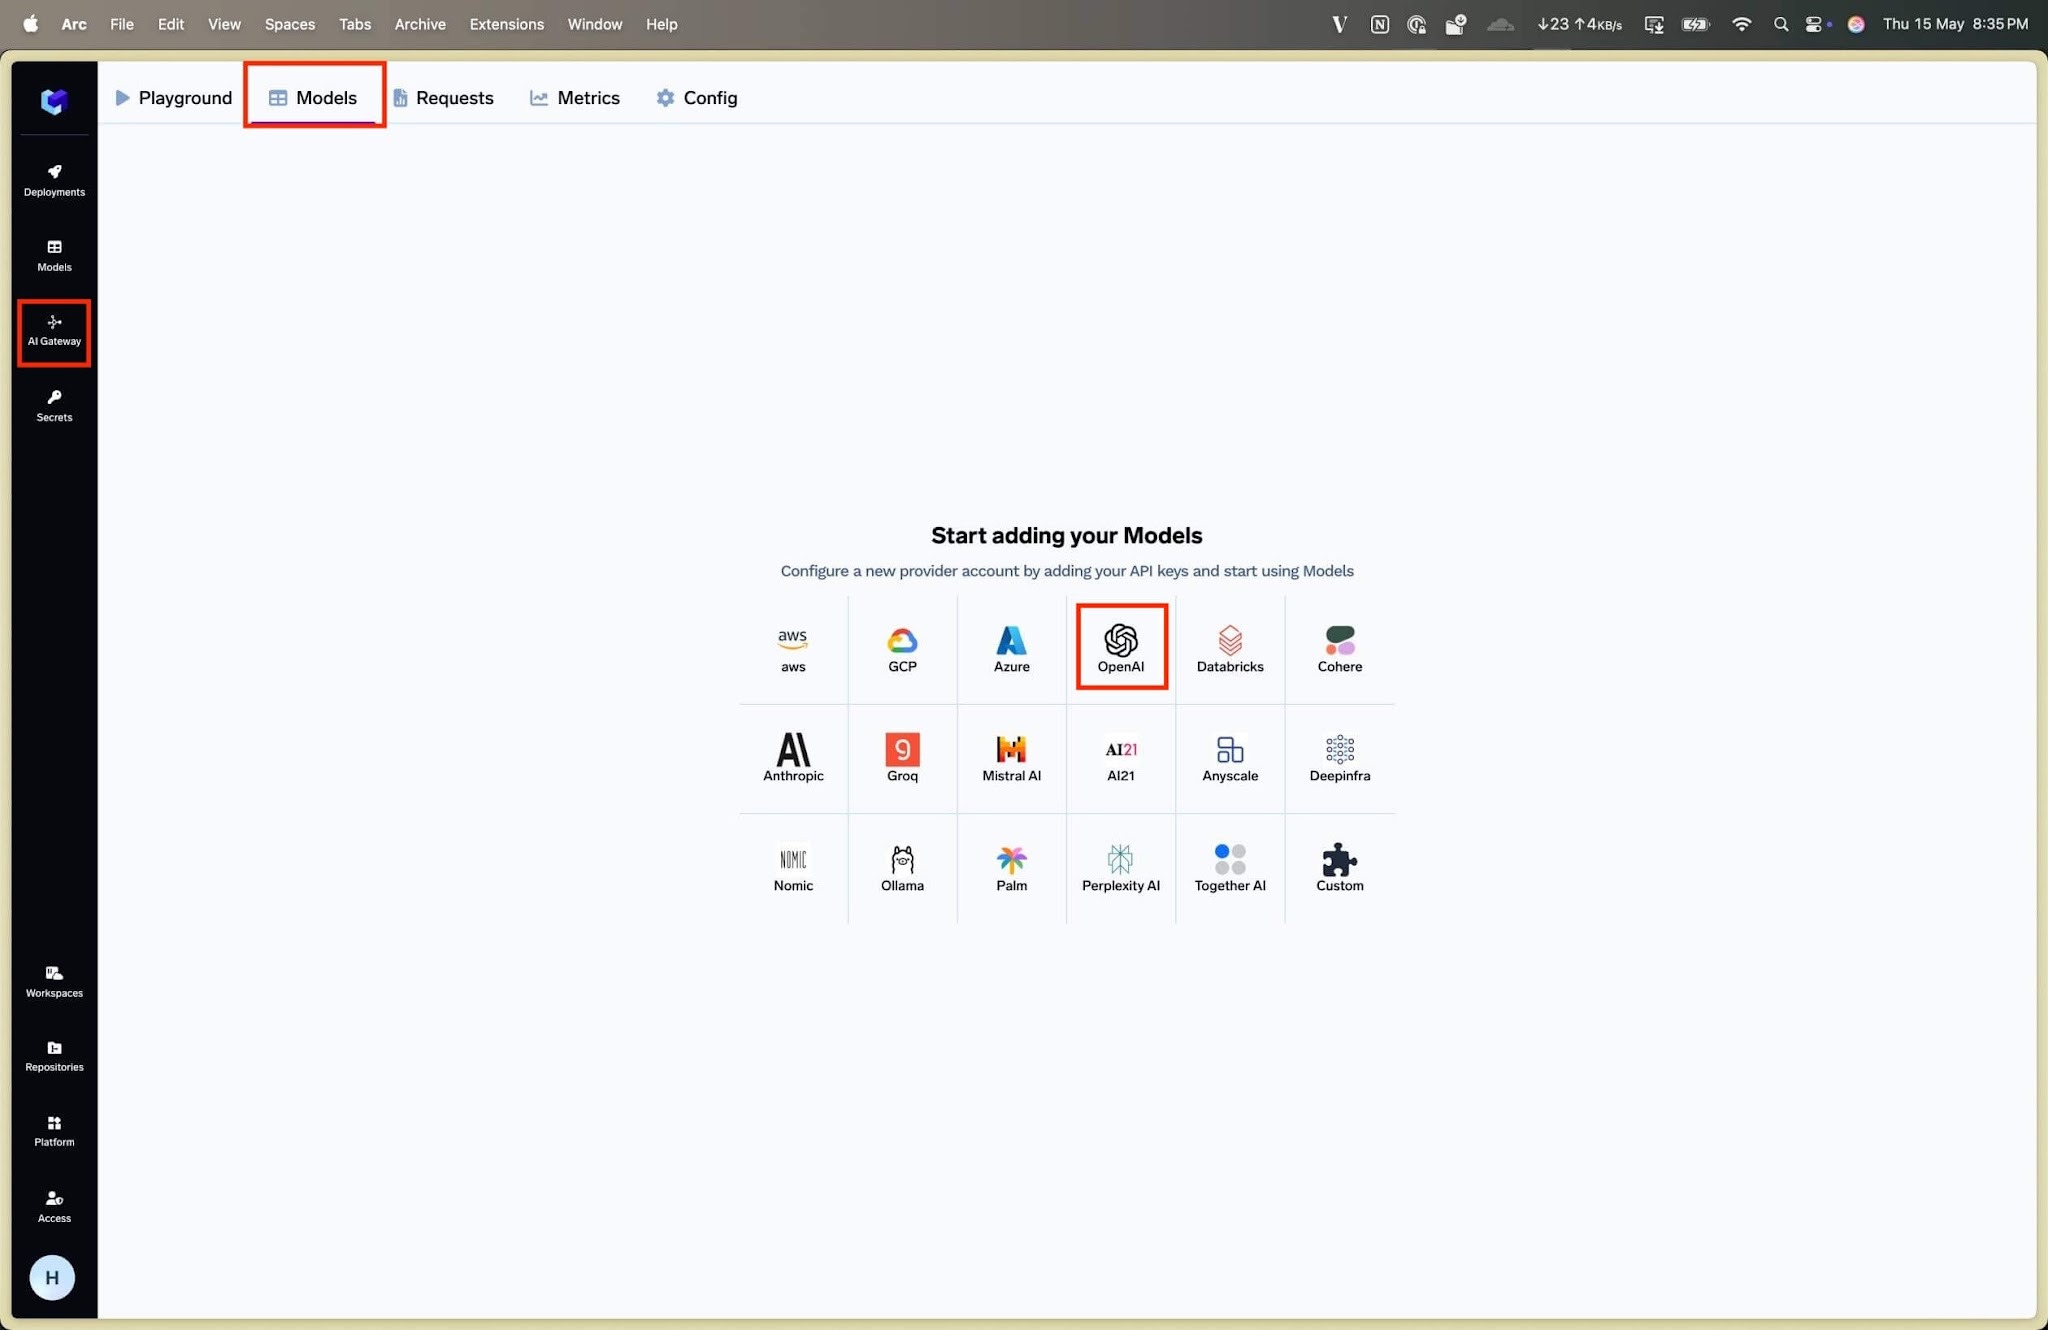
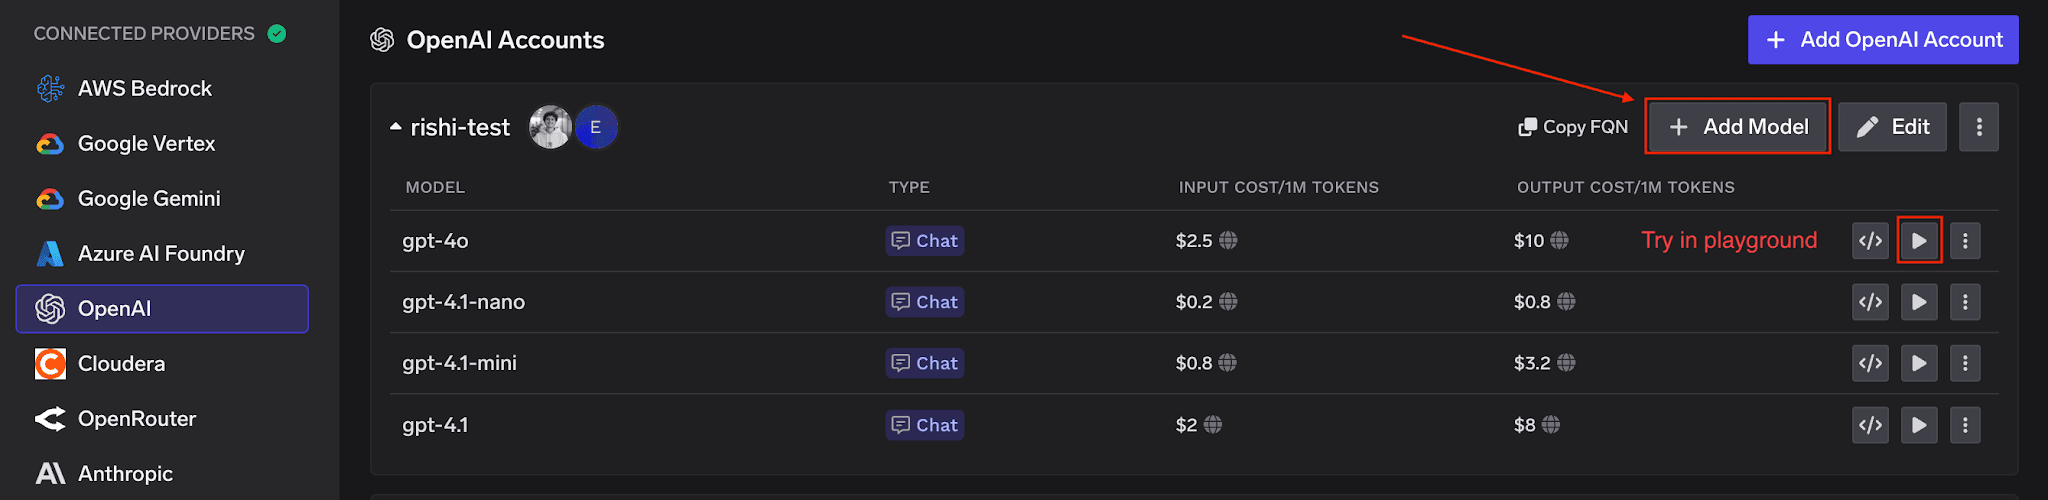
Zodra ze zijn opgeslagen, verschijnen je model accounts en modellen onder het tabblad Models. Om later meer toe te voegen, ga je naar AI Gateway, vervolgens naar Models, selecteer je een model account aan de linkerkant en klik je rechtsboven op Add Model.
Zodra je provider-sleutels zijn opgeslagen, krijgen applicaties ze nooit meer te zien. De gateway access control docs beschrijven twee token-typen die clients in plaats daarvan gebruiken.
Toegang wordt geconfigureerd op het niveau van het model account met twee rollen. Een Model Account Manager kan instellingen wijzigen, modellen toevoegen of verwijderen en toegangsmachtigingen beheren. Een Model Account User kan alle modellen binnen het account gebruiken, maar kan geen instellingen of machtigingen wijzigen. Tenant-admins hebben automatisch toegang tot alle modellen op het gehele platform.
Om de gateway aan te roepen, heb je drie dingen nodig uit het tabblad Code Snippet van de Playground: de gateway base URL, een API key en een model id. SaaS-gebruikers verwijzen naar de gateway base URL, authenticeren met een PAT of VAT, en gebruiken de standaard OpenAI-client.
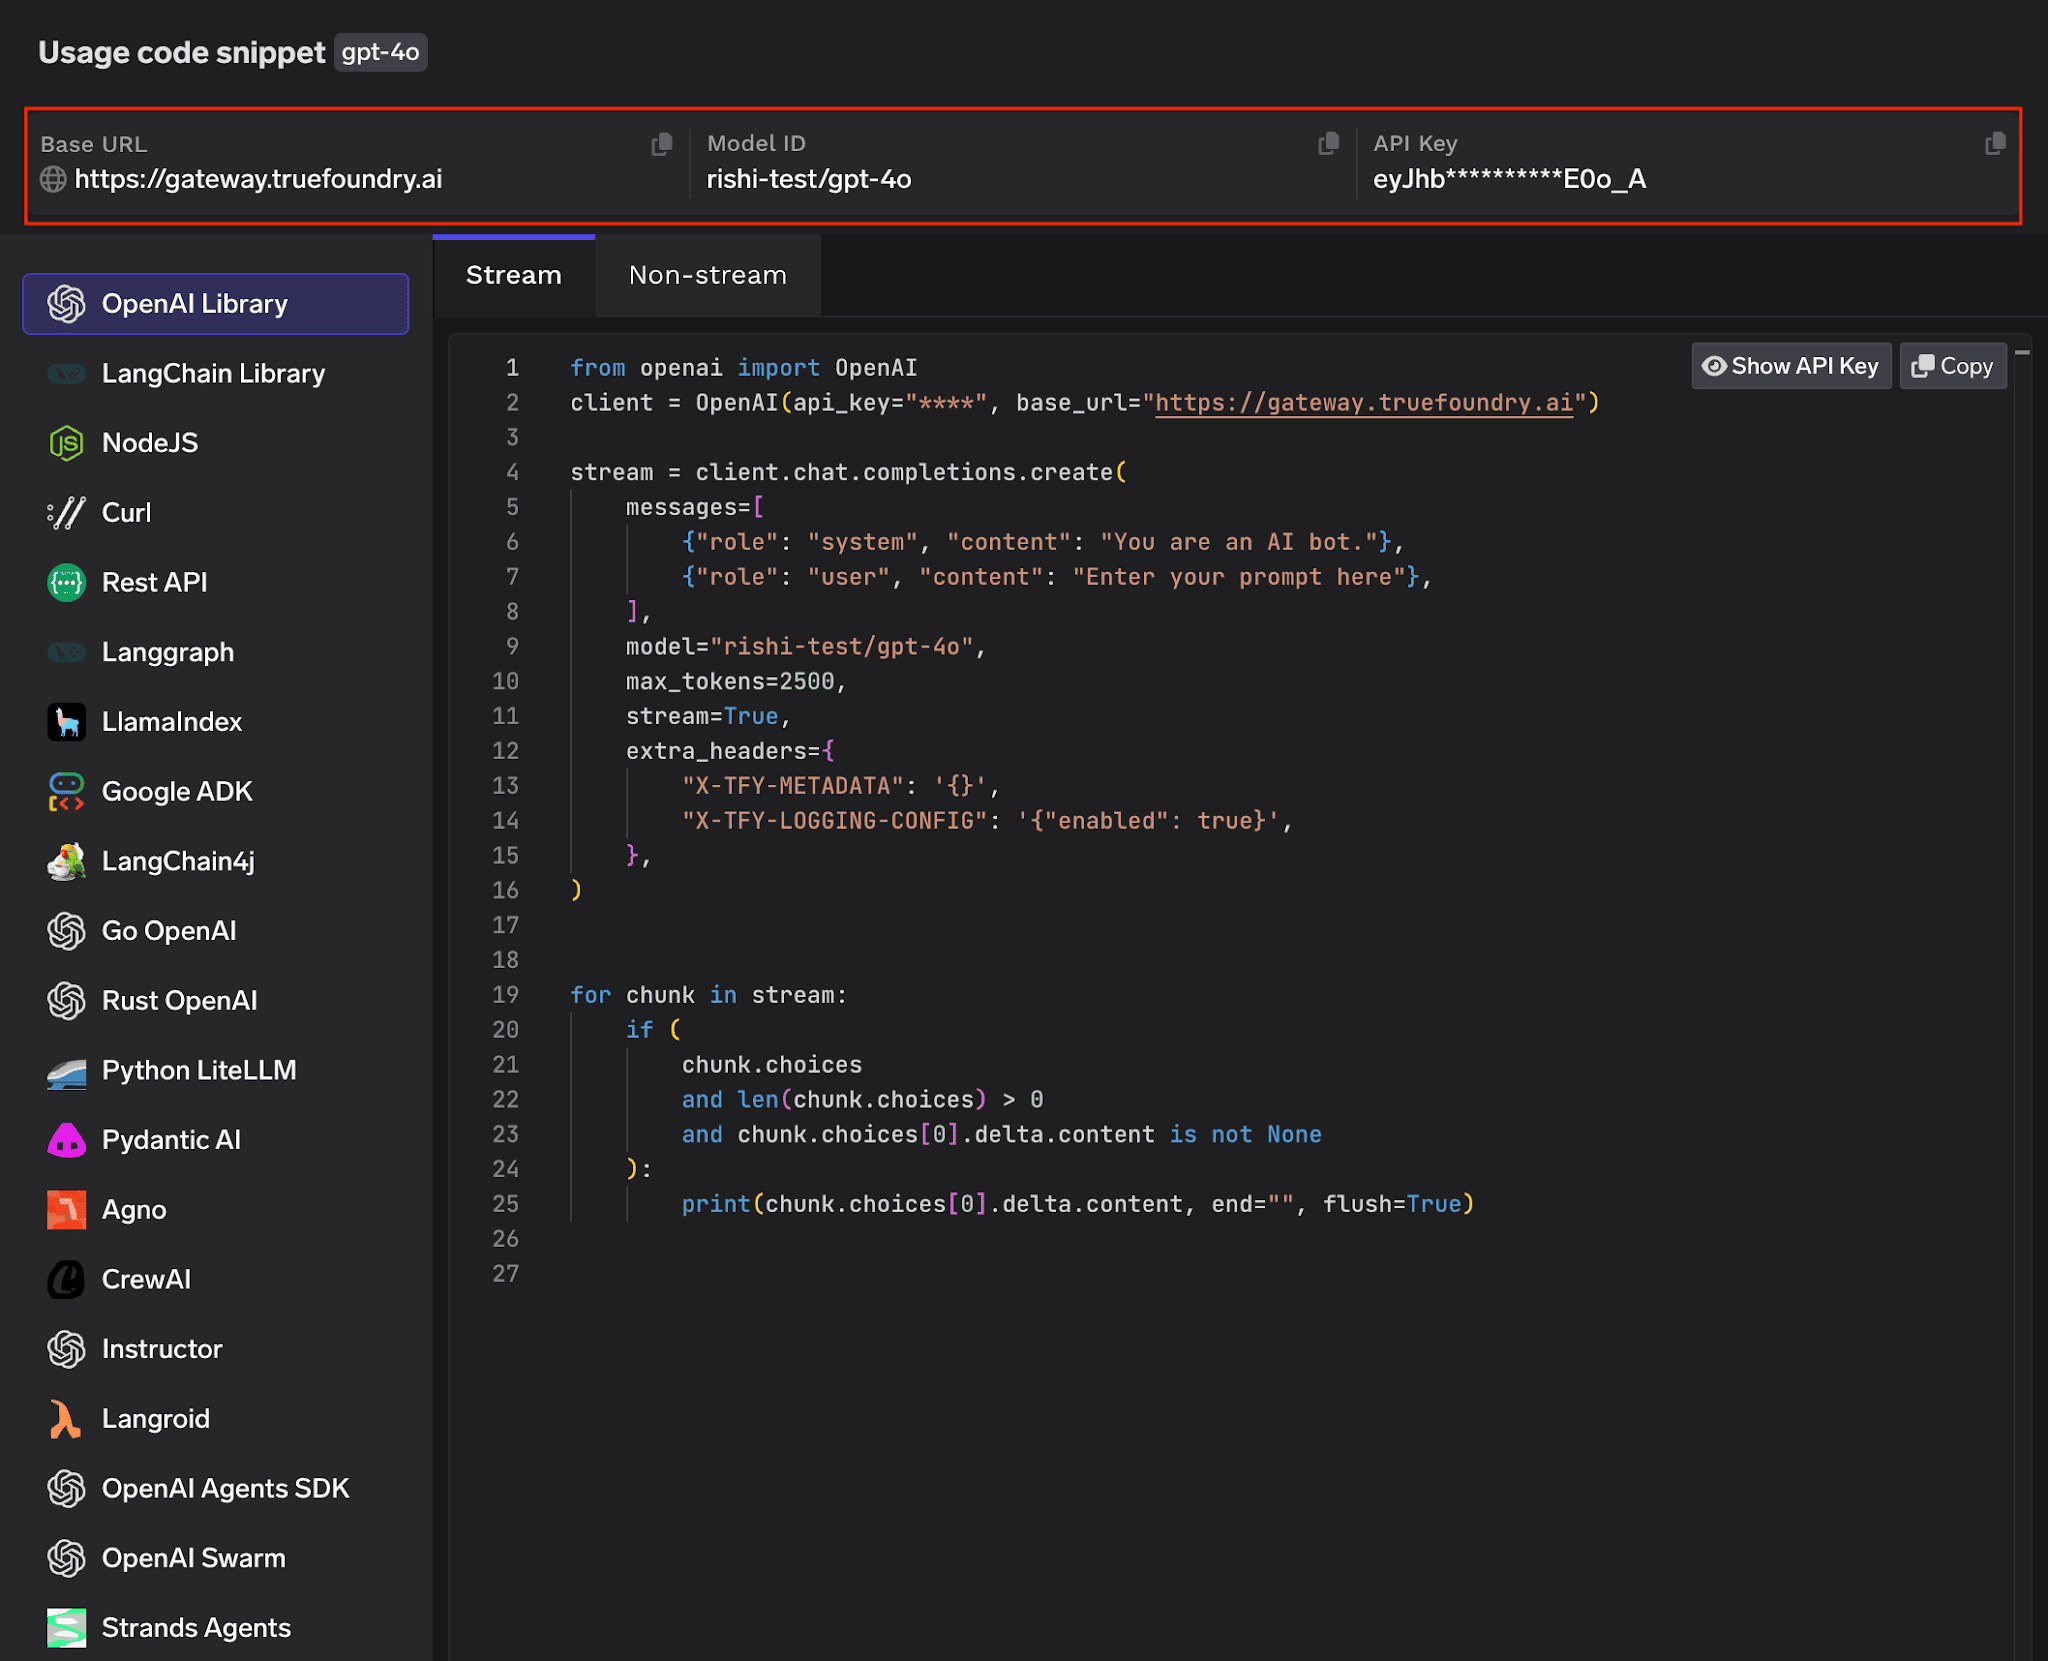
from openai import OpenAI
Zoals een klant het verwoordde: de gateway nam de overhead van het beheren van sleutels, routinglogica en versnipperde observability weg, en het introduceren van nieuwe modellen werd een kwestie van louter configuratie.
TrueFoundry AI Gateway levert een latentie van ~3–4 ms, verwerkt 350+ RPS op 1 vCPU, schaalt moeiteloos horizontaal en is klaar voor productie, terwijl LiteLLM last heeft van hoge latentie, moeite heeft boven een gemiddeld aantal RPS, geen ingebouwde schaling heeft en het meest geschikt is voor lichte workloads of prototypes.



BYOK means you keep your own provider accounts and keys and plug them into the gateway once. Applications then call the gateway with a single gateway key, and the gateway uses your stored provider keys to reach OpenAI, Anthropic, Bedrock, and others.
Nee. Aanroepers authenticeren met TrueFoundry-sleutels, niet met de originele providersleutels. U slaat de providersleutel op in een model-account, en applicaties gebruiken in plaats daarvan een Personal Access Token of een Virtual Account Token.
Yes. You can add multiple accounts per provider, each with their own API keys. This lets you separate spend, rate limits, or environments while keeping a single gateway endpoint.
A Virtual Account Token is tied to a virtual identity rather than a person, which makes it the right choice for production applications. It lets a service authenticate to the gateway without embedding a user credential or a raw provider key.



Het laatste nieuws, artikelen en bronnen in je inbox



















