



November 10, 2026
|
5 min leestijd


Krijg direct toegang tot een live TrueFoundry-omgeving. Implementeer modellen, stuur LLM-verkeer aan en verken het volledige platform — je sandbox is binnen enkele seconden klaar, creditcard niet vereist.




De razendsnelle manier om je modellen te bouwen, volgen en implementeren!
Claude Code wordt aanzienlijk krachtiger wanneer het is verbonden met MCP-servers. Ontwikkelaars hebben rechtstreeks vanuit hun coderingsworkflow toegang tot GitHub-repositories, Jira-tickets, Slack-workspaces, interne API's, databases en aangepaste enterprise-tools.
Die flexibiliteit brengt echter ook nieuwe uitdagingen op het gebied van governance met zich mee. Zonder gecentraliseerde controle kunnen ontwikkelaars willekeurige MCP-servers aansluiten, inloggegevens lokaal opslaan en toegang krijgen tot enterprise-systemen buiten het beveiligingsbeleid van uw organisatie. Zodra meer dan een handvol engineers Claude Code begint te gebruiken, is MCP-tooltoegang geen ontwikkelaarsgemak meer, maar een beveiligingsvraagstuk. Elke engineer kan zijn eigen verbinding met GitHub, interne databases, Slack of een productie-API instellen, elk met eigen inloggegevens, en niemand buiten de laptop van die engineer weet wat er daadwerkelijk bereikbaar is. Dat is het gat dat een MCP-gateway moet dichten: één centraal controlepunt tussen Claude Code en elke toolserver waarmee het communiceert, in plaats van governance overlaten aan wat elke ontwikkelaar zelf heeft geconfigureerd.
In deze gids vergelijken we de beste MCP-gateways voor Claude Code op basis van governance-mogelijkheden, flexibiliteit bij implementatie, beveiliging en geschiktheid voor enterprise-omgevingen.
Een eenvoudige reverse proxy voor MCP-servers lost vrijwel niets op van het probleem dat enterprise-teams proberen op te lossen. De criteria die er echt toe doen:
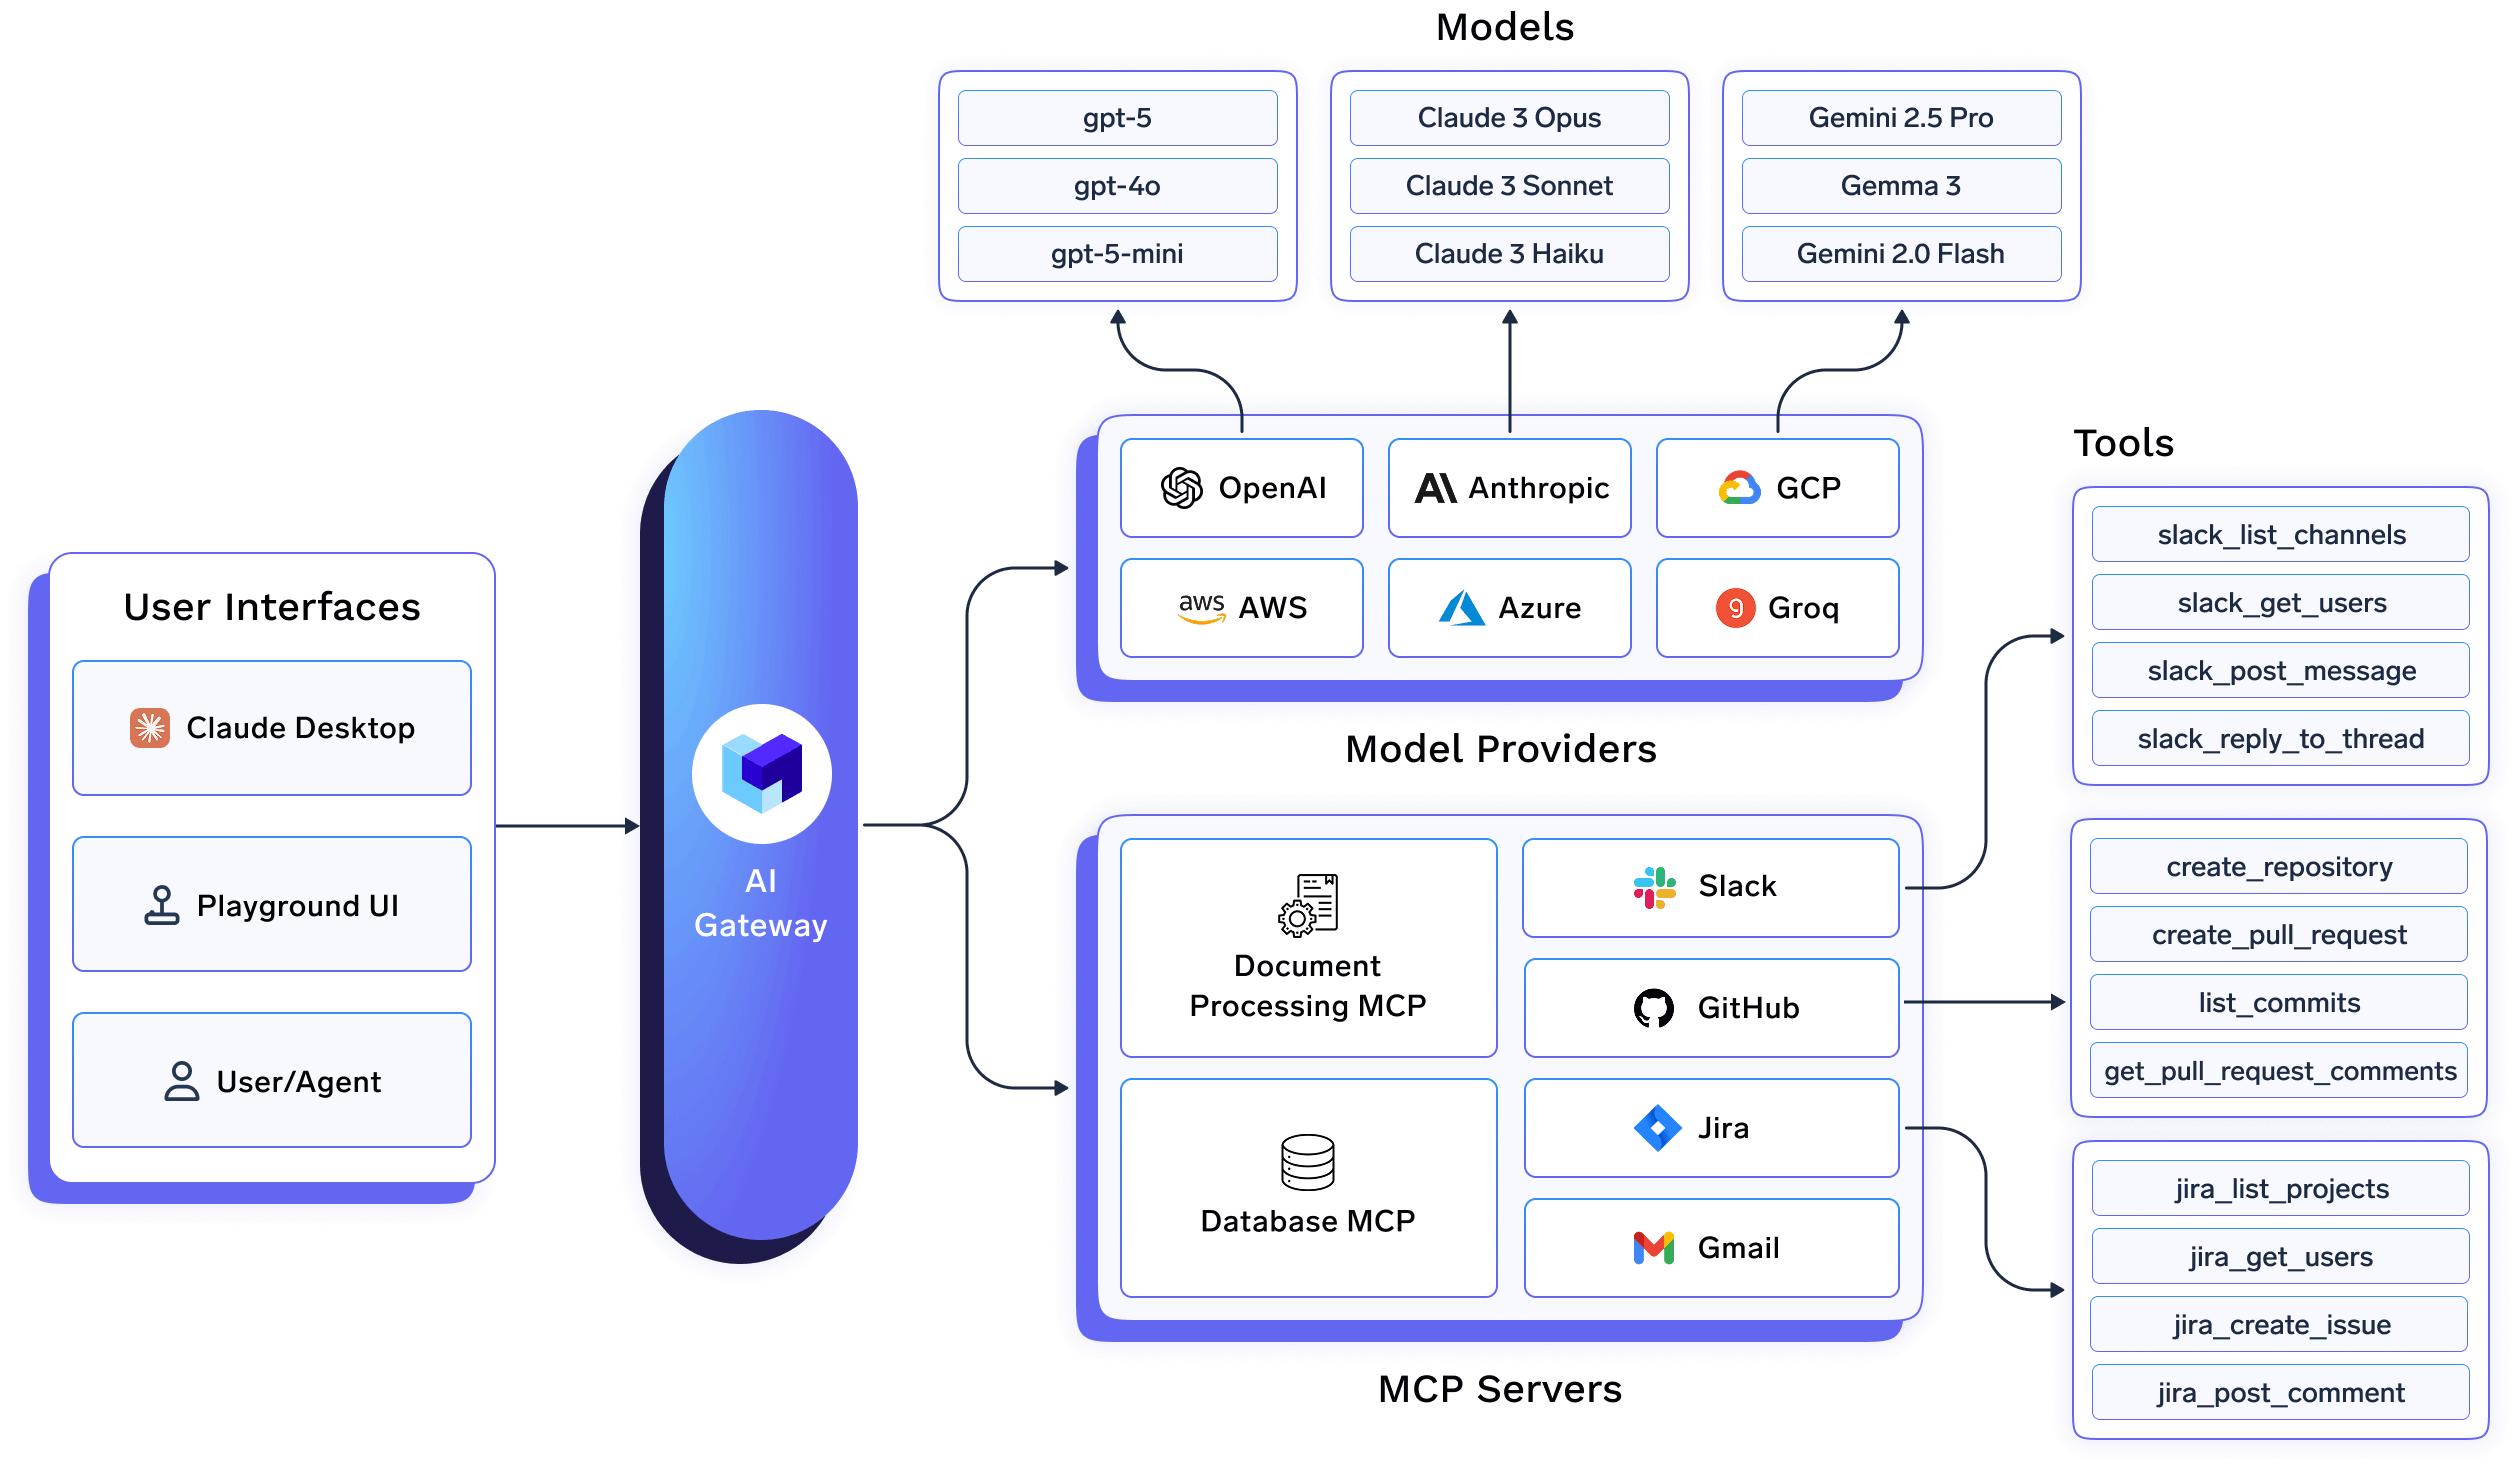
TrueFoundry is speciaal gebouwd voor organisaties die Claude Code op schaal implementeren. Het biedt dedicated integraties voor Claude Code, Claude Code Max en Claude Desktop, waardoor platformteams eenvoudig zowel LLM-toegang als MCP-servergovernance vanuit één centraal controlepaneel veilig kunnen beheren.
Beheerders registreren goedgekeurde MCP-servers, zoals GitHub, Jira, Slack of interne tools, één keer in het controlepaneel van TrueFoundry en configureren uitgaande authenticatie en toegangscriteria centraal. Ontwikkelaars ontvangen kant-en-klare verbindings-URL's in plaats van inloggegevens of MCP-servers individueel te hoeven configureren, wat garandeert dat elke verbinding voldoet aan het beveiligingsbeleid van de organisatie.
Waar TrueFoundry in blinkt, is de beleidsafdwinging. In plaats van te vertrouwen op bewerkbare lokale configuratiebestanden, kunnen organisaties een beheerd managed-mcp.json-configuratiebestand distribueren via hun MDM-oplossing, waardoor alleen goedgekeurde MCP-servers met Claude Code gebruikt kunnen worden. Omdat de afdwinging plaatsvindt via de gateway en het beleid voor beheerde apparaten, kunnen ontwikkelaars niet zomaar ongeautoriseerde MCP-servers toevoegen of organisatorische controles omzeilen.
Het identiteitsbeheer is eveneens gestroomlijnd. TrueFoundry integreert met enterprise identity providers zoals Okta en Microsoft Entra ID, waardoor ontwikkelaars zich via SSO kunnen authenticeren zodra ze Claude Code voor het eerst gebruiken. Gebruikersprovisioning en toegangsbeheer kunnen worden geautomatiseerd via SCIM, wat het distribueren of roteren van statische API-sleutels overbodig maakt.
Naast MCP-governance fungeert TrueFoundry ook als een volledige AI Gateway, wat gecentraliseerde modelrouting, observabiliteit, audit logging en beleidsafdwinging mogelijk maakt over 1.000+ LLM's. Organisaties kunnen het implementeren als een beheerde SaaS-oplossing of binnen hun eigen VPC, on-premises, air-gapped of hybride omgevingen om te voldoen aan enterprise-eisen op het gebied van beveiliging en compliance.
Voordelen
Nadelen
Het beste voor: Ondernemingen die Claude Code uitrollen over meerdere engineeringteams en behoefte hebben aan gecentraliseerde authenticatie, afdwingbare MCP-governance, uitgebreide controleerbaarheid en gecombineerd beheer van zowel AI-modellen als enterprise-tools.
Probeer de MCP Gateway van TrueFoundry →
De MCP Gateway van Docker voert MCP-servers uit in geïsoleerde containers, wat de kernwaarde ervan is: elke server krijgt zijn eigen impactradius (blast radius), waardoor een gecompromitteerde of slecht functionerende tool geen toegang heeft tot andere servers. Het verwerkt OAuth-stromen voor MCP-servers die dit nodig hebben, slaat inloggegevens op via Docker Desktop in plaats van ze te verspreiden over configuratiebestanden, en organiseert servers in profielen die kunnen worden geëxporteerd en gedeeld via OCI-registries.
Waar het tegen zijn grenzen aanloopt, is organisatiebrede governance. Het product is gebouwd voor werkstations van ontwikkelaars en implementaties in kleine teams. Functies zoals gedetailleerde budgetten per gebruiker, hiërarchische RBAC en langdurige bewaartermijnen voor audit logs vereisen het toevoegen van aanvullende tools zodra een implementatie op enterprise-schaal in productie wordt genomen.
Voordelen: Sterke isolatie op containerniveau tussen MCP-servers, eenvoudige verwerking van inloggegevens via Docker Desktop, lage drempel voor de installatie voor teams die Docker al gebruiken.
Nadelen: Geen organisatiebrede RBAC, gecentraliseerde audit logging of governance van compliance-niveau direct uit de doos.
Het beste voor: individuele ontwikkelaars en kleine teams die een veiligere lokale isolatie van MCP-servers willen zonder dat er al behoefte is aan organisatiebrede toegangscontrole.
ContextForge is de open-source registry en proxy van IBM voor het federeren van MCP-servers, A2A-agents en REST- of gRPC-API's achter één eindpunt. Het is een zeer brede infrastructuuroplossing: het vertaalt tussen protocollen (HTTP, JSON-RPC, WebSocket, SSE, stdio, streamable-HTTP), converteert REST-eindpunten naar MCP-tools en levert een beheerders-UI voor realtime configuratie en logbewaking, inclusief ondersteuning voor air-gapped implementatie. Productie-implementaties draaien via een Helm-chart met horizontale pod-autoscaling over een Kubernetes-cluster, ondersteund door Redis voor federatie en caching, plus een plug-insysteem met meer dan 40 extensies voor aanvullende protocollen en integraties.
Dit is de meest functierijke open-source optie in dit overzicht, maar ook degene die het meeste vraagt van uw team. Er is geen door de leverancier beheerd controlepaneel, geen specifieke handleiding voor het instellen van Claude Code en geen out-of-the-box SSO-onboardingstroom; u zet zelf een Kubernetes-native gateway op en beheert deze, wat een redelijke afweging is voor een platformteam dat volledige controle wil en al een dergelijke infrastructuur beheert.
Voordelen: Brede protocolondersteuning (MCP, A2A, REST/gRPC), Kubernetes-native schaalbaarheid, actief plug-inecosysteem, volledig open source.
Nadelen: Geen specifieke documentatie voor Claude Code, geen ingebouwde SSO/SCIM, van begin tot eind zelf gehost en zelf beheerd.
Het beste voor: platform engineering-teams die een protocol-agnostische, open-source MCP-gateway willen en er de voorkeur aan geven deze op hun eigen Kubernetes-infrastructuur uit te voeren.
Lasso heeft zijn MCP Gateway specifiek ontworpen rond beveiliging in plaats van algemene governance of routing, wat duidelijk te zien is in de architectuur: een driedelig poortpatroon dat het verkeer inspecteert op het AI-niveau (prompt-filtering, PII-detectie), het MCP-niveau (toolautorisatie, parametervalidatie) en het API-niveau (rate limiting, authenticatie). Dankzij het op plug-ins gebaseerde ontwerp kunnen teams stapsgewijs controles toevoegen — realtime scanning, token-maskering, guardrails, dreigingsdetectie — in plaats van in één keer een rigide beveiligingsstack te moeten adopteren.
Het is echter geen volledig governance- of identiteitsplatform. Er is geen specifieke integratiegids voor Claude Code en de prijzen voor alles buiten de open-source kern worden niet openbaar gemaakt.
Voordelen: Speciaal gebouwde beveiligingsscanning over drie afzonderlijke lagen, reputatiecontroles voor de toeleveringsketen van MCP-servers, op plug-ins gebaseerd zodat teams stapsgewijs controles kunnen toevoegen.
Nadelen: Op zichzelf geen volledig governance- of SSO-platform, geen specifieke installatiedocumentatie voor Claude Code, enterprise-prijzen zijn niet openbaar.
Het beste voor: beveiligingsteams die een toegewijd product willen voor beveiliging en guardrails op MCP-niveau naast de oplossing die het verkeer routeert, in plaats van één alles-in-één gateway.
Zapier MCP is het vermelden waard omdat het vaak ter sprake komt in discussies over Claude Code, maar het lost een ander probleem op dan de andere vier opties. Het is een gehoste server die Claude toegang geeft tot de bibliotheek van Zapier met meer dan 9.000 app-integraties. Hierdoor kan een Claude Code-sessie acties activeren in tools zoals Slack, HubSpot of Google Sheets via de bestaande connectors van Zapier, in plaats van via op maat gebouwde MCP-servers.
Het beschikt over ingebouwde governance voor wat het doet: beheerders installeren het één keer en verlenen alleen toegang tot de apps en acties die zij toestaan. Het is echter geen algemene MCP-gateway voor willekeurige zelfgehoste toolservers, er is geen afdwinging op apparaatniveau vergelijkbaar met de MDM-vergrendeling van TrueFoundry, en op het Enterprise-abonnement is het standaard uitgeschakeld totdat een beheerder het inschakelt — een belangrijk detail om te weten voordat u er van uitgaat dat het direct beschikbaar is.
Voordelen: Directe toegang tot meer dan 9.000 bestaande Zapier-app-integraties, door beheerders gecontroleerde toegestane actielijsten (allowlisting), vermeld in de Claude Code-marketplace van Anthropic.
Nadelen: Standaard uitgeschakeld op Enterprise-abonnementen totdat een beheerder het inschakelt, niet ontworpen voor het beheer van willekeurige zelfgehoste MCP-servers, geen afdwinging op apparaatniveau.
Het beste voor: teams die Claude Code acties willen laten activeren in bestaande SaaS-tools via de connectorbibliotheek van Zapier, in plaats van teams die aangepaste interne MCP-servers willen beheren.
V: Wat is de beste MCP-gateway voor Claude Code-ondernemingsteams?
A: Voor organisaties die de MCP-toegang van Claude Code op apparaatniveau moeten vergrendelen met SSO-onboarding en audit trails, is TrueFoundry specifiek rond die behoeften gebouwd. Docker is geschikt voor kleine teams die alleen containerisolatie willen, ContextForge past bij platformteams die hun eigen op Kubernetes gebaseerde gateway beheren, Lasso is ideaal voor teams die prioriteit geven aan beveiligingsscanning van MCP, en Zapier MCP is geschikt voor teams die SaaS-automatiseringsacties willen in plaats van aangepaste MCP-governance.
V: Is Docker MCP Gateway geschikt voor enterprise-implementaties?
A: Het is uitstekend voor werkstations van ontwikkelaars en kleine teams, maar de eigen documentatie van Docker vermeldt dat organisatiebrede RBAC, gecentraliseerde audit logging en governance op compliance-niveau aanvullende tooling vereisen.
V: Is IBM's ContextForge gratis?A: Ja, mcp-context-forge is open source en gratis, gedistribueerd via PyPI of Docker met ondersteuning voor Kubernetes-implementatie via een Helm-chart.
V: Kan MCP-toegang in Claude Code daadwerkelijk worden vergrendeld, of is het slechts een conventie via een configuratiebestand?
A: Met TrueFoundry wel: een managed-mcp.json-bestand dat via MDM wordt geïmplementeerd, neemt de exclusieve controle over welke MCP-servers de Claude Code-instantie van een apparaat kan bereiken. Dit overschrijft alles wat een ontwikkelaar lokaal heeft geconfigureerd.
V: Kan ik een MCP-gateway voor Claude Code implementeren in mijn eigen VPC of on-prem?
A: Met TrueFoundry wel. Het draait in uw VPC, on-prem, air-gapped, hybride of over meerdere clouds, en er verlaat geen data uw domein. Dit is van groot belang voor de inloggegevens die MCP-servers gebruiken om verbinding te maken met interne systemen.
TrueFoundry AI Gateway levert een latentie van ~3–4 ms, verwerkt 350+ RPS op 1 vCPU, schaalt moeiteloos horizontaal en is klaar voor productie, terwijl LiteLLM last heeft van hoge latentie, moeite heeft boven een gemiddeld aantal RPS, geen ingebouwde schaling heeft en het meest geschikt is voor lichte workloads of prototypes.





Het laatste nieuws, artikelen en bronnen in je inbox



















