



November 10, 2026
|
5 min leestijd


Krijg direct toegang tot een live TrueFoundry-omgeving. Implementeer modellen, stuur LLM-verkeer aan en verken het volledige platform — je sandbox is binnen enkele seconden klaar, creditcard niet vereist.



De razendsnelle manier om je modellen te bouwen, volgen en implementeren!
De beste tools voor AI-agentidentiteit geven elke autonome agent een eigen verifieerbare identiteit, authenticeren deze bij elk verzoek en autoriseren wat de agent mag doen volgens een least-privilege beleid — met delegatie, lifecycle-beheer en audit. Ze vallen in twee complementaire groepen: identiteits- en handhavingsplatforms die agentidentiteiten uitgeven en afdwingen in het verzoekpad, en non-human identity (NHI) beveiligingstools die de status en risico's van agentidentiteiten ontdekken en beheren.
Kort gezegd: dit zijn de platforms die gedeelde API-sleutels vervangen door beheerde identiteiten per agent voor agentic IAM.
Hoe u deze lijst moet lezen: als u identiteit in het verzoekpad moet afdwingen (de agent authenticeren en elke actie autoriseren voordat deze een tool of model bereikt), heeft u een identiteits- en handhavingsplatform nodig. Als u de wildgroei aan niet-menselijke identiteiten die u al heeft wilt ontdekken en beveiligen, heeft u een NHI-beveiligingstool nodig. Veel ondernemingen gebruiken van beide categorieën één oplossing.
TrueFoundry is een enterprise AI-gateway en controle-element dat elke agent behandelt als een eersteklas identiteit en dit afdwingt in het verzoekpad. Elke agent wordt geregistreerd met een eigen identiteit, geauthenticeerd bij elke aanroep en geautoriseerd volgens een least-privilege beleid — met delegatie namens gebruikers, een MCP-register, SSO/SCIM en een volledige audit-trail — te implementeren als SaaS, in uw VPC, on-premise of volledig air-gapped.
Wat het onderscheidt in deze lijst is de reikwijdte: het beheert de agentidentiteit samen met de modellen die agenten aanroepen en de MCP-servers en tools die ze bereiken, vanuit één enkel platform. Voor teams die identiteit, autorisatie en model/MCP-governance in één afdwingbaar controlepunt willen, is dit de meest complete optie.
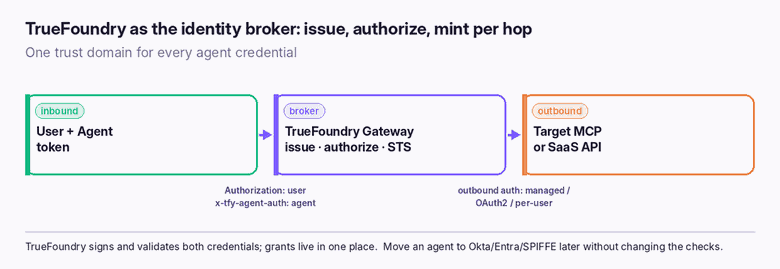
Mechanisch gezien draagt elk verzoek de token van de gebruiker én de door TrueFoundry ondertekende token van de agent (Authorization + x-tfy-agent-authorization); de gateway ontrafelt het paar (gebruiker, agent), dwingt RBAC plus optioneel Cedar-beleid af en voert RFC 8693-delegatie namens de gebruiker uit, wat de toegang verderop in de keten alleen maar kan beperken. Agenten worden geprovisioneerd, gecertificeerd, gemonitord op drift en stopgezet vanuit het register — en uitgaande inloggegevens naar elke tool blijven in de gateway, nooit in de agent
Belangrijkste kenmerken:
Meest geschikt voor: ondernemingen die één controle-element willen voor het beheer van agentidentiteit, autorisatie, modellen en MCP. Bekijk de kernconcepten van agent governance en het identity-broker patroon.
Okta, een leider op het gebied van werknemers- en klantidentiteit, heeft zijn Identity Security Fabric uitgebreid naar niet-menselijke en agentidentiteiten. Het geeft identiteiten uit aan agenten, beheert hun toegang en brengt agentauthenticatie onder in dezelfde IdP die ondernemingen al voor mensen gebruiken. Voor organisaties die gestandaardiseerd zijn op Okta, is het uitbreiden van die governance naar agenten een logische stap.
Meest geschikt voor: Okta-centrische ondernemingen die hun bestaande identity provider willen uitbreiden naar agenten. (TrueFoundry integreert met Okta voor agentidentiteit — zie TrueFoundry met Okta.)
Microsoft Entra Agent ID brengt AI-agenten in de Entra-directory als eersteklas identiteiten. Hierdoor kunnen agenten worden beheerd met dezelfde directory-, conditional access- en lifecycle-tools die Microsoft-gebruikers inzetten voor menselijke gebruikers en workloads. Het is de voor de hand liggende keuze voor omgevingen die op Microsoft zijn gebouwd — met name voor agenten uit Copilot Studio en Microsoft Foundry.
Meest geschikt voor: Microsoft/Entra-centrische organisaties. (TrueFoundry beheert door Entra uitgegeven agenten die MCP-servers bereiken — relevant wanneer agenten zich buiten de Microsoft-omgeving uitstrekken.)
Astrix Security is een beveiligingsplatform voor niet-menselijke identiteiten. In plaats van zich in het verzoekpad te bevinden, ontdekt het de NHI's en AI-agenten die zich al in uw omgeving bevinden, signaleert het overmatige rechten en anomalieën, en helpt het bij het beheren van hun lifecycle — de status- en risicozijde van agentidentiteit.
Meest geschikt voor: beveiligingsteams die zichtbaarheid in en controle over NHI/agent-risico's in bestaande systemen nodig hebben. Werkt goed samen met een handhavingsplatform.
Oasis Security is een beheerplatform voor niet-menselijke identiteiten, gebouwd voor de schaal van serviceaccounts, workloads en nu ook agentic access. Het centraliseert de detectie, governance en lifecycle voor niet-menselijke identiteiten, met een toenemende focus op toegangsbeheer voor agenten.
Meest geschikt voor: ondernemingen die een toegewijd platform willen om de gehele populatie van niet-menselijke identiteiten, inclusief agenten, te beheren.
Het eerlijke antwoord voor de meeste ondernemingen: combineer een controle-element voor handhaving (zodat agenten per actie geauthenticeerd en geautoriseerd worden) met een NHI-beveiligingstool (zodat u kunt zien en opruimen wat u al heeft). Ze lossen elk een andere helft van agentic IAM op.
TrueFoundry AI Gateway levert een latentie van ~3–4 ms, verwerkt 350+ RPS op 1 vCPU, schaalt moeiteloos horizontaal en is klaar voor productie, terwijl LiteLLM last heeft van hoge latentie, moeite heeft boven een gemiddeld aantal RPS, geen ingebouwde schaling heeft en het meest geschikt is voor lichte workloads of prototypes.



AI agent identity tools give autonomous agents their own verifiable identities and govern their access — authenticating each agent, authorizing its actions under least privilege, and auditing what it does. They replace shared API keys and borrowed human credentials with per-agent, governable identity.
It depends on whether you need enforcement or posture. For enforcing agent identity and least-privilege access in the request path — alongside model and MCP governance — TrueFoundry is the most complete. For extending an existing identity provider, Okta or Microsoft Entra Agent ID; for securing existing NHI sprawl, Astrix or Oasis.
Yes. Agents are autonomous, ephemeral and act on others’ behalf, so human-shaped IAM leaves gaps around attribution, least privilege, delegation and lifecycle. Agent identity tools address those specifically, treating each agent as a first-class non-human identity.
An identity-and-enforcement platform issues and enforces agent identity in the request path (authentication and authorization before an action runs). An NHI-security tool discovers and secures the non-human identities you already have, focusing on posture, over-privilege and lifecycle. Many enterprises use both.



Het laatste nieuws, artikelen en bronnen in je inbox



















