



November 10, 2026
|
5 min leestijd


Krijg direct toegang tot een live TrueFoundry-omgeving. Implementeer modellen, stuur LLM-verkeer aan en verken het volledige platform — je sandbox is binnen enkele seconden klaar, creditcard niet vereist.



De razendsnelle manier om je modellen te bouwen, volgen en implementeren!
AI agents kunnen meer dan alleen antwoorden genereren. Ze kunnen databases raadplegen, tickets aanmaken, API's aanroepen, records bijwerken en coördineren met andere agents om een taak te voltooien. Maar naarmate deze systemen toegang krijgen tot enterprise-bronnen, wordt één beveiligingsvraag moeilijker te negeren: hoe weet u welke agent een actie heeft uitgevoerd, op wiens verzoek deze handelde en of deze daarvoor de juiste machtiging had?
De meeste authenticatiesystemen zijn ontworpen voor menselijke gebruikers en toepassingen. AI agents passen in geen van beide categorieën. Een agent kan autonoom handelen, tijdens runtime tools kiezen en meerdere bewerkingen uitvoeren namens verschillende gebruikers. Als u een agent de inloggegevens van een menselijke gebruiker of een gedeeld serviceaccount geeft, wordt het moeilijk om die acties te traceren en te controleren.
Dit is waar AI agent identiteit om de hoek komt kijken. Het geeft elke geregistreerde agent een verifieerbare identiteit, waardoor beveiligingsteams de agent kunnen authenticeren, de machtigingen ervan kunnen definiëren en de acties ervan kunnen traceren zonder de persoon of service achter een verzoek uit het oog te verliezen.
Deze gids legt uit wat AI agent identiteit is, hoe het verschilt van traditionele niet-menselijke identiteiten en hoe u het kunt implementeren in enterprise AI-systemen.
AI agent identiteit is de verifieerbare credential die een geregistreerde agent presenteert bij elke aanroep die hij doet. Het beantwoordt een vraag die tokens alleen niet kunnen beantwoorden: niet "is er een geldige credential gepresenteerd", maar "welke agent belt er, en voor wie handelt deze op dit moment."
TrueFoundry herkent al twee soorten principals, en een agent-identiteit is een derde.
De cruciale grens is delegatie. Een virtueel account kan alleen als zichzelf handelen, dus als u er een richt op een MCP server, ziet elke aanroep er hetzelfde uit, ongeacht wie de prompt gaf. Een agent-identiteit kan namens iemand anders handelen, dus een enkele geregistreerde agent die honderden mensen bedient, doet nog steeds aanroepen die toewijsbaar blijven aan de persoon voor wie het verzoek is, terwijl deze herkenbaar blijft als de agent. Dat is de eigenschap die agent-verkeer auditeerbaar maakt.
Menselijke identiteit, service-identiteit en agent-identiteit dienen verschillende doelen, zelfs wanneer ze binnen dezelfde workflow interactie hebben.
Denk aan een werknemer die een AI agent vraagt om een productieprobleem te onderzoeken. De agent raadpleegt een interne database, haalt een Jira-ticket op en bereidt een voorgestelde oplossing voor. De identiteit van de werknemer stelt vast wie de taak heeft geïnitieerd. De identiteit van de agent stelt vast welke agent de tool-calls heeft uitgevoerd. De delegatiecontext verbindt die acties met het verzoek van de werknemer.
Zonder deze scheiding kunnen logs alleen de werknemer of een gedeeld serviceaccount identificeren, waardoor beveiligingsteams geen betrouwbare manier hebben om de agent te onderscheiden die verantwoordelijk is voor een actie.
Een AI agent identiteit heeft meer nodig dan alleen een naam of ID. Het moet voldoende informatie bieden om de identiteit van de agent vast te stellen, te bepalen of deze toegang heeft tot een bron en verantwoording te behouden over gedelegeerde verzoeken.
Afhankelijk van de identiteitsimplementatie kan dit het volgende omvatten:
Niet elke implementatie bevat al deze velden in hetzelfde token. Sommige informatie kan zich in het agent registry bevinden of worden verstrekt via een afzonderlijk autorisatiemechanisme.
De belangrijke vereiste is dat authenticatie en autorisatie samenwerken. Een geldige credential stelt de identiteit vast; het verleent niet automatisch toegang tot elke bron. Het systeem moet ook de machtigingen van de agent controleren en, wanneer delegatie in het spel is, de autoriteit die gekoppeld is aan het oorspronkelijke verzoek.
Het geven van een unieke identiteit aan elke agent is de beslissing die het gehele governance-model ontgrendelt.
Dat laatste punt is de stille winst. Zodra identiteit vereist is om te handelen, is het register geen documentatie meer, maar het controlepunt dat elke andere controle mogelijk maakt.
AI agent identiteit werkt via een reeks stappen die vaststellen welke agent een verzoek doet, de identiteit ervan verifiëren, bepalen waartoe deze toegang heeft en de acties traceren die deze uitvoert. Deze stappen verbinden identiteit met toegangscontrole gedurende de gehele workflow van een agent.
Identificatie wijst aan elke geregistreerde agent een unieke identiteit toe. Deze identiteit verbindt de agent met zijn registratiedetails, eigenaar en beoogde doel. Wanneer een verzoek een beschermde bron bereikt, kan het systeem deze identifier gebruiken om te bepalen welke agent de aanroep doet.
Authenticatie verifieert dat de agent is wie hij beweert te zijn. Afhankelijk van de implementatie kan de agent een ondertekend token of een andere ondersteunde credential presenteren. Het ontvangende systeem valideert de credential en controleert relevante claims, zoals uitgever en doelgroep, voordat het verzoek wordt geaccepteerd.
Autorisatie bepaalt wat de geauthenticeerde agent mag doen. Beleid kan de toegang beperken tot specifieke modellen, API's, MCP-servers, tools of gegevens. Een geldige identiteit verleent niet automatisch toestemming; het systeem moet de gevraagde actie toetsen aan de toepasselijke toegangsregels.
Delegatie stelt een agent in staat om te handelen namens een gebruiker of een andere service zonder zijn eigen identiteit te verliezen. Het systeem beoordeelt de autoriteit van de agent samen met de gedelegeerde context om te bepalen of de gevraagde actie is toegestaan. Dit helpt de verantwoording te behouden wanneer één agent meerdere gebruikers bedient.
Audit en handhaving zorgen ervoor dat identiteits- en toegangsbeleid gedurende de gehele workflow van toepassing zijn. Gateways kunnen verzoeken valideren, machtigingen afdwingen en relevante activiteiten vastleggen. Auditlogs moeten acties koppelen aan de agent en, indien beschikbaar, de initiërende gebruiker. Beveiligingsteams kunnen deze gegevens gebruiken om incidenten te onderzoeken, toegang te beoordelen en gecompromitteerde identiteiten in te trekken.
AI agents gebruiken enterprise-inloggegevens om toegang te krijgen tot tools, API's en gevoelige gegevens. Zonder de juiste identiteitscontroles kunnen ze machtigingen misbruiken, kwaadaardige instructies opvolgen of werken zonder toezicht.
Agents kunnen bredere machtigingen of langlopende API-sleutels ontvangen dan hun taken vereisen. Bij een inbreuk kunnen deze inloggegevens gevoelige systemen blootstellen.
Hoe deze risico's te verminderen: Pas least-privilege toegang toe, beperk inloggegevens tot specifieke bronnen, gebruik kortstondige tokens waar dit wordt ondersteund en beoordeel machtigingen regelmatig.
Agents die gebruikmaken van gedeelde serviceaccounts of menselijke inloggegevens kunnen overmatige toegang erven. Dit maakt het ook moeilijker om te identificeren welke agent een actie heeft uitgevoerd.
Hoe deze risico's te verminderen: Wijs aan elke agent een unieke identiteit toe. Evalueer de machtigingen van de agent afzonderlijk van de machtigingen van de gebruiker en beperk gedelegeerde toegang tot wat de taak vereist.
Kwaadaardige instructies die verborgen zijn in e-mails, documenten of webpagina's kunnen geauthenticeerde agents misleiden om hun legitieme machtigingen te misbruiken voor het uitvoeren van onbevoegde acties.
Hoe deze risico's te verminderen: Behandel externe inhoud als niet-vertrouwd, valideer tool-calls, dwing autorisatie af buiten het model en vereis menselijke goedkeuring voor gevoelige bewerkingen.
Vergeten of niet-goedgekeurde agents kunnen actieve inloggegevens behouden nadat hun oorspronkelijke doel is beëindigd, waardoor enterprise-bronnen blootgesteld blijven zonder duidelijk eigenaarschap of toezicht.
Hoe deze risico's te verminderen: Onderhoud een centraal agent registry, wijs duidelijk eigenaarschap toe, beoordeel inactieve agents regelmatig en trek inloggegevens in wanneer agents buiten gebruik worden gesteld.
Zwakke authenticatie tussen agents kan ervoor zorgen dat onbevoegde agents zich voordoen als vertrouwde workloads of interfereren met gedelegeerde taken, wat mogelijk gegevens blootlegt eller onbevoegde bewerkingen activeert.
Hoe deze risico's te verminderen: Authenticeer elke agent met verifieerbare inloggegevens, valideer token-claims en autoriseer verzoeken van agent tot agent voordat toegang tot tools of bronnen wordt verleend.
Het gedrag van een agent kan veranderen naarmate zijn instructies, tools of omgeving evolueren. Zonder runtime-monitoring kan hij acties uitvoeren buiten zijn beoogde rol terwijl hij geldige inloggegevens gebruikt.
Hoe deze risico's te verminderen: Monitor tool-calls en toegangspatronen, geef waarschuwingen bij ongebruikelijke activiteit, beoordeel machtigingswijzigingen en dwing een vast autorisatiebeleid af, ongeacht de beslissingen van de agent.
AI agents vertrouwen op tools en andere agents om taken te voltooien, wat identiteitsverificatie bij elke verbinding belangrijk maakt. Het Model Context Protocol (MCP) standaardiseert hoe agents verbinding maken met externe tools en databronnen, terwijl agent-tot-agent communicatie agents in staat stelt werk aan elkaar te delegeren.
In beide gevallen helpt identiteit vast te stellen wie een verzoek doet en of die aanroeper gemachtigd is om de gevraagde actie uit te voeren.
Met MCP maakt een agent verbinding met een MCP-server om toegang te krijgen tot tools, bronnen of prompts. Authenticatie identificeert de aanroeper, terwijl autorisatie bepaalt welke bewerkingen deze mag uitvoeren. Een MCP gateway kan dit beleid centraal afdwingen, wat helpt voorkomen dat ongeregistreerde agents toegang krijgen tot beschermde tools.
Agent-tot-agent communicatie introduceert een extra delegatielaag. Wanneer de ene agent de andere vraagt om een taak uit te voeren, moet de ontvangende agent de identiteit van de aanroepende agent verifiëren en de machtigingen controleren die aan het verzoek zijn gekoppeld. Wanneer bij de taak een gebruiker betrokken is, moet het systeem die delegatiecontext behouden in plaats van de toegang van de eerste agent te behandelen als onbeperkte autoriteit.
Een veilige implementatie moet elke deelnemer authenticeren, inloggegevens en machtigingen bij elke vertrouwensgrens valideren en auditrecords bijhouden voor gedelegeerde acties. Hiermee kunnen teams activiteiten traceren via MCP tool-calls en workflows met meerdere agents, zonder te vertrouwen op gedeelde inloggegevens of een agent blindelings te vertrouwen omdat een andere agent deze heeft aangeroepen.
Zero trust security volgt een eenvoudig principe: vertrouw een verzoek nooit uitsluitend omdat het afkomstig is van een intern systeem of een geauthenticeerde gebruiker. Elk verzoek moet worden geverifieerd en geautoriseerd. AI agent identiteit past dit principe toe op autonome agents die toegang zoeken tot enterprise-tools, API's en gegevens.
Een unieke identiteit voor elke agent helpt zero trust op verschillende manieren af te dwingen:
Een AI agent kan bijvoorbeeld geautoriseerd zijn om Jira-tickets te lezen, maar niet om ze te verwijderen. Zelfs als de agent een geldige identiteit heeft, moet een verzoek om een ticket te verwijderen worden geweigerd, tenzij de machtigingen die actie expliciet toestaan.
Met agent-identiteit en handhaving op gateway-niveau kunnen organisaties zero-trust-beleid consistent toepassen op AI agents, MCP-servers en verbonden enterprise-services.
Er is momenteel geen enkele standaard die elk aspect van agent-identiteit, delegatie, autorisatie en auditing dekt.
De belangrijkste standaarden en frameworks zijn onder meer:
Op TrueFoundry is een agent-identiteit geen los object dat u aanmaakt en achteraf toevoegt. Het is een stap bij het registreren van de agent, dus de identiteit en de agent zijn één-op-één gekoppeld. Registreer de agent en zijn identiteit ontstaat. Verwijder de agent en de identiteit verdwijnt mee.
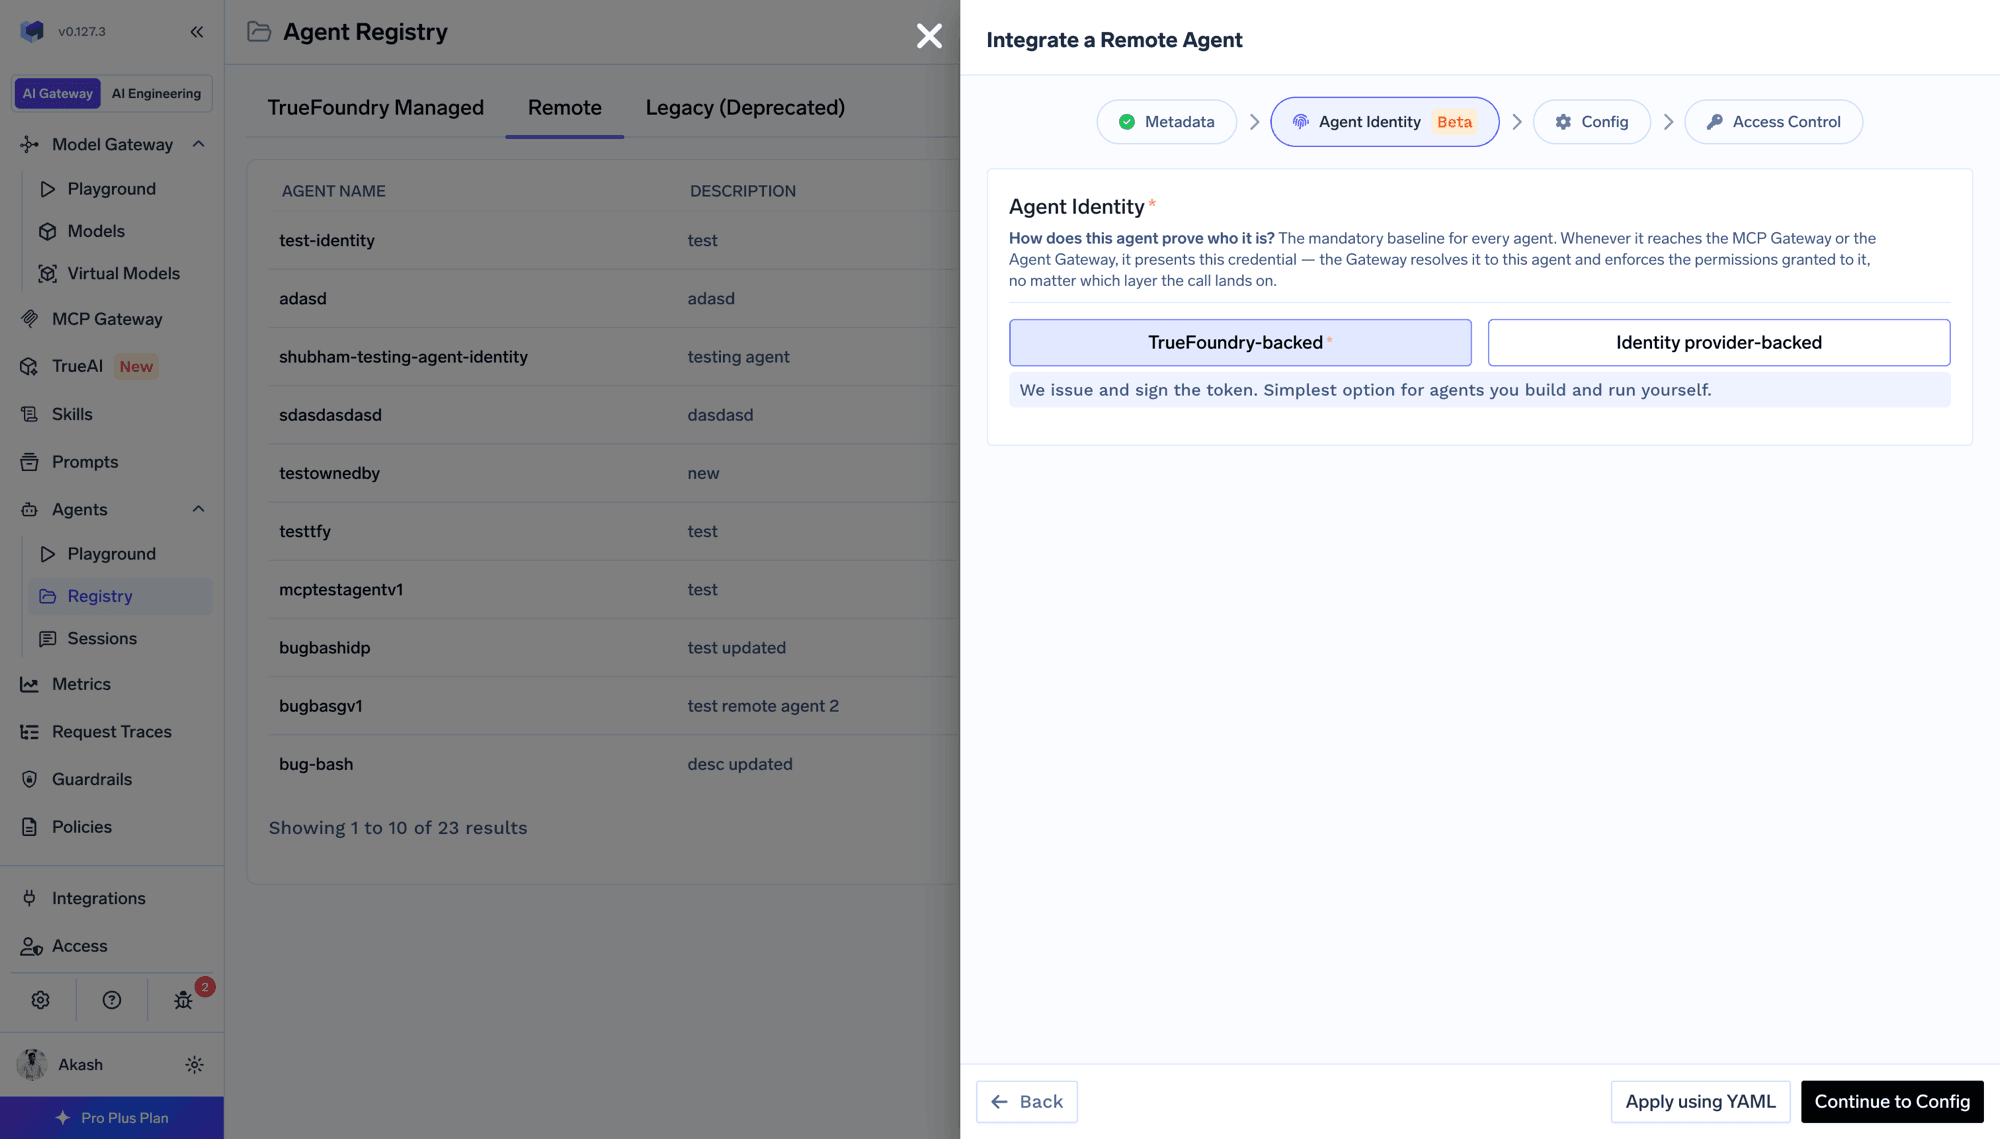
Tijdens de registratie kiest u hoe de agent bewijst wie hij is:
De identiteit betekent in beide gevallen hetzelfde. Alleen de uitgever verschilt, en u kunt uitgevers per agent mixen binnen één tenant.
Wanneer uw identity provider nog geen agent-identiteitsfunctionaliteit heeft, kan TrueFoundry alle drie de rollen van het control plane op zich nemen. Het geeft de identiteit van elke agent uit, autoriseert elke aanroep bij de Agent Gateway en MCP Gateway, en genereert met token-exchange een scoped credential voor elke hop. Uw enterprise SSO blijft doen wat het al deed: het authenticeren van menselijke gebruikers. Bij een aanroep presenteert de agent zijn eigen identiteit naast die van de gebruiker, zodat beide tegelijkertijd zichtbaar zijn:
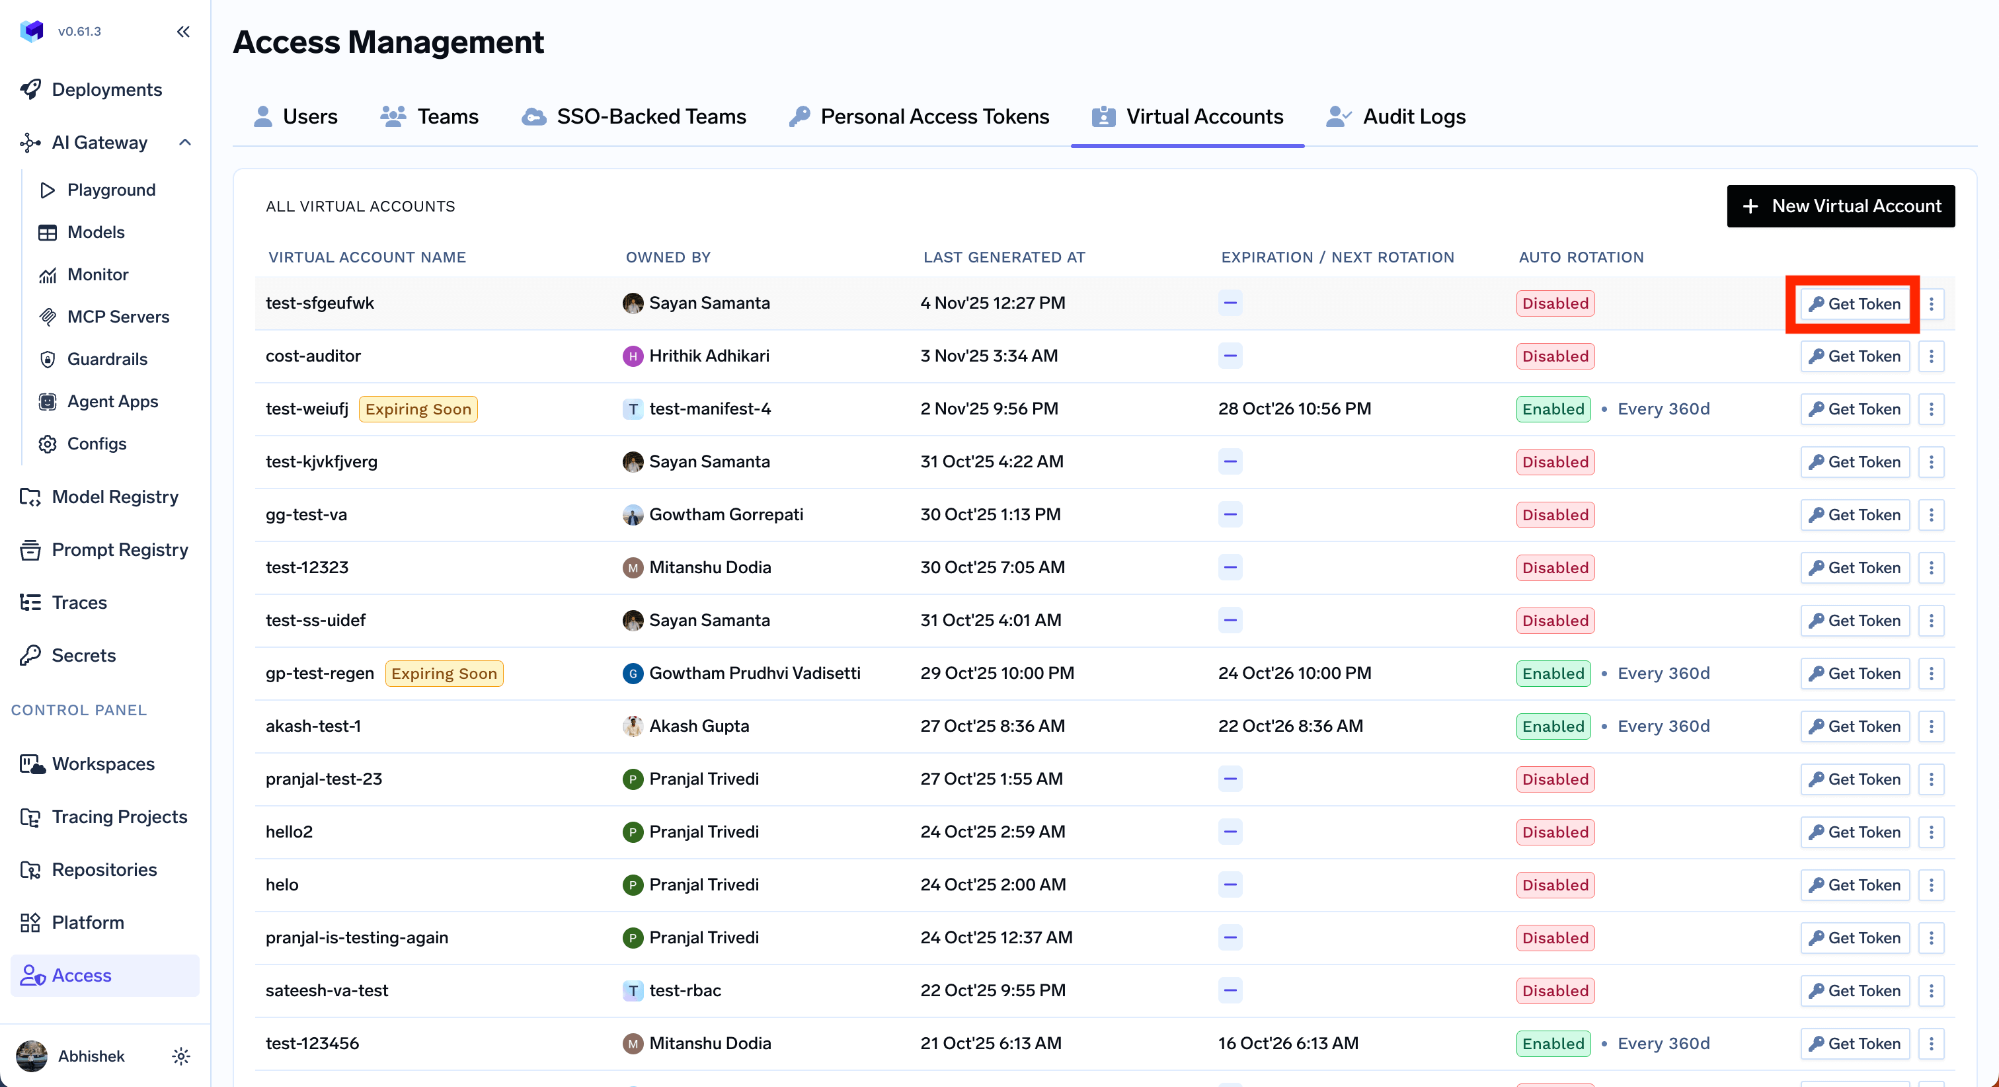
De agent haalt zijn eigen token op uit het register (de actie Get Token op de agent), op dezelfde manier als een virtueel account dat doet.
Delegatie is niet onbegrensd. De scope wordt bepaald door de medewerkers (collaborators) van de agent, ingesteld bij de stap Access Control van de registratie. Dezelfde lijst die bepaalt wie de agent mag aanroepen, bepaalt ook voor wie de agent mag handelen.
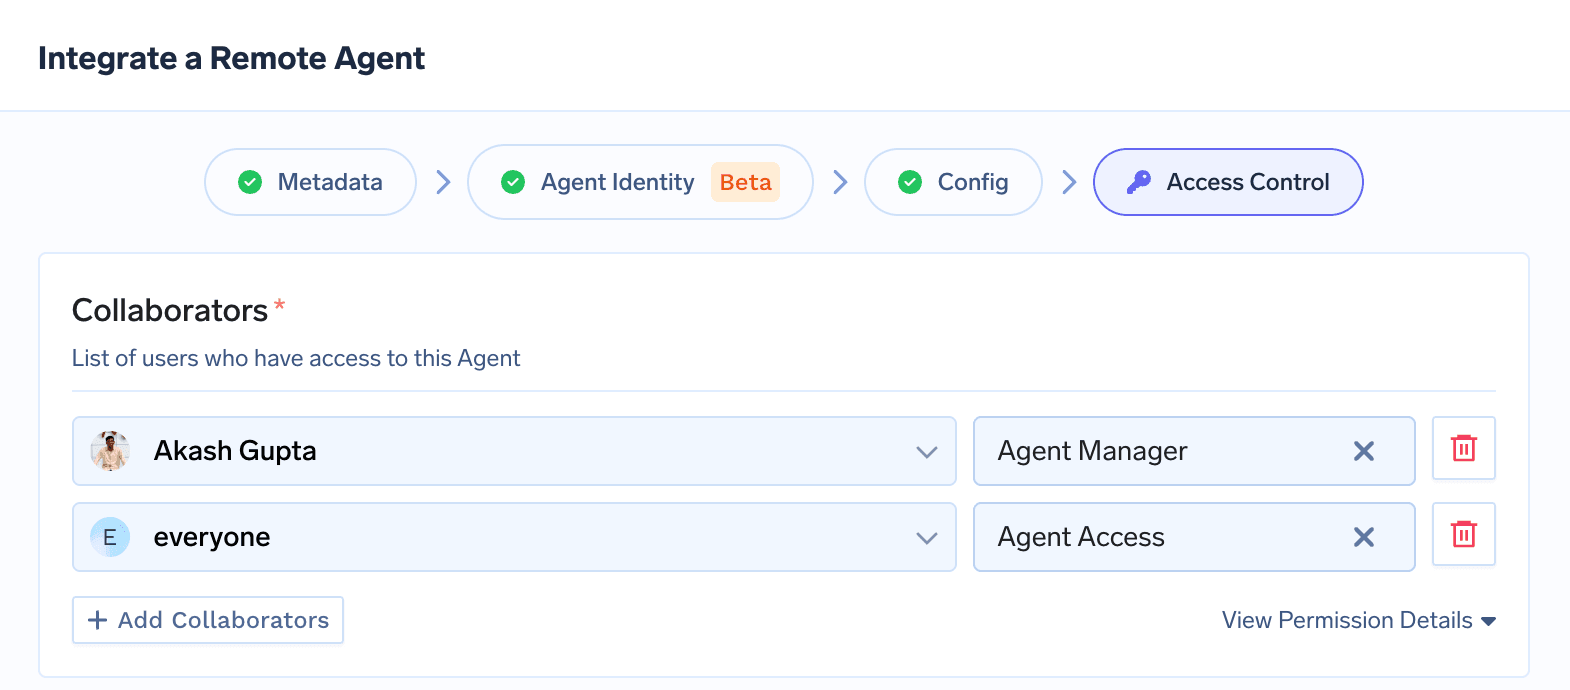
Een Agent Manager kan de agent bewerken. Agent Access kan de agent aanroepen en er kan namens diegene gehandeld worden. Een Owner team, afzonderlijk ingesteld, blijft verantwoordelijk voor de agent van aanmaak tot uitfasering. Die toewijzingen vormen de gedefinieerde autoriteit van de agent: voor welke mensen deze mag handelen en welke MCP-servers en modellen deze kan bereiken.
De reden om agents op één plek te registreren is niet overzichtelijkheid. Het is dat de gateways elke aanroeper weigeren die geen geregistreerde identiteit presenteert, waardoor het Agent Registry tevens dient als handhavingspunt. Niets handelt anoniem en de inventaris is per definitie compleet.
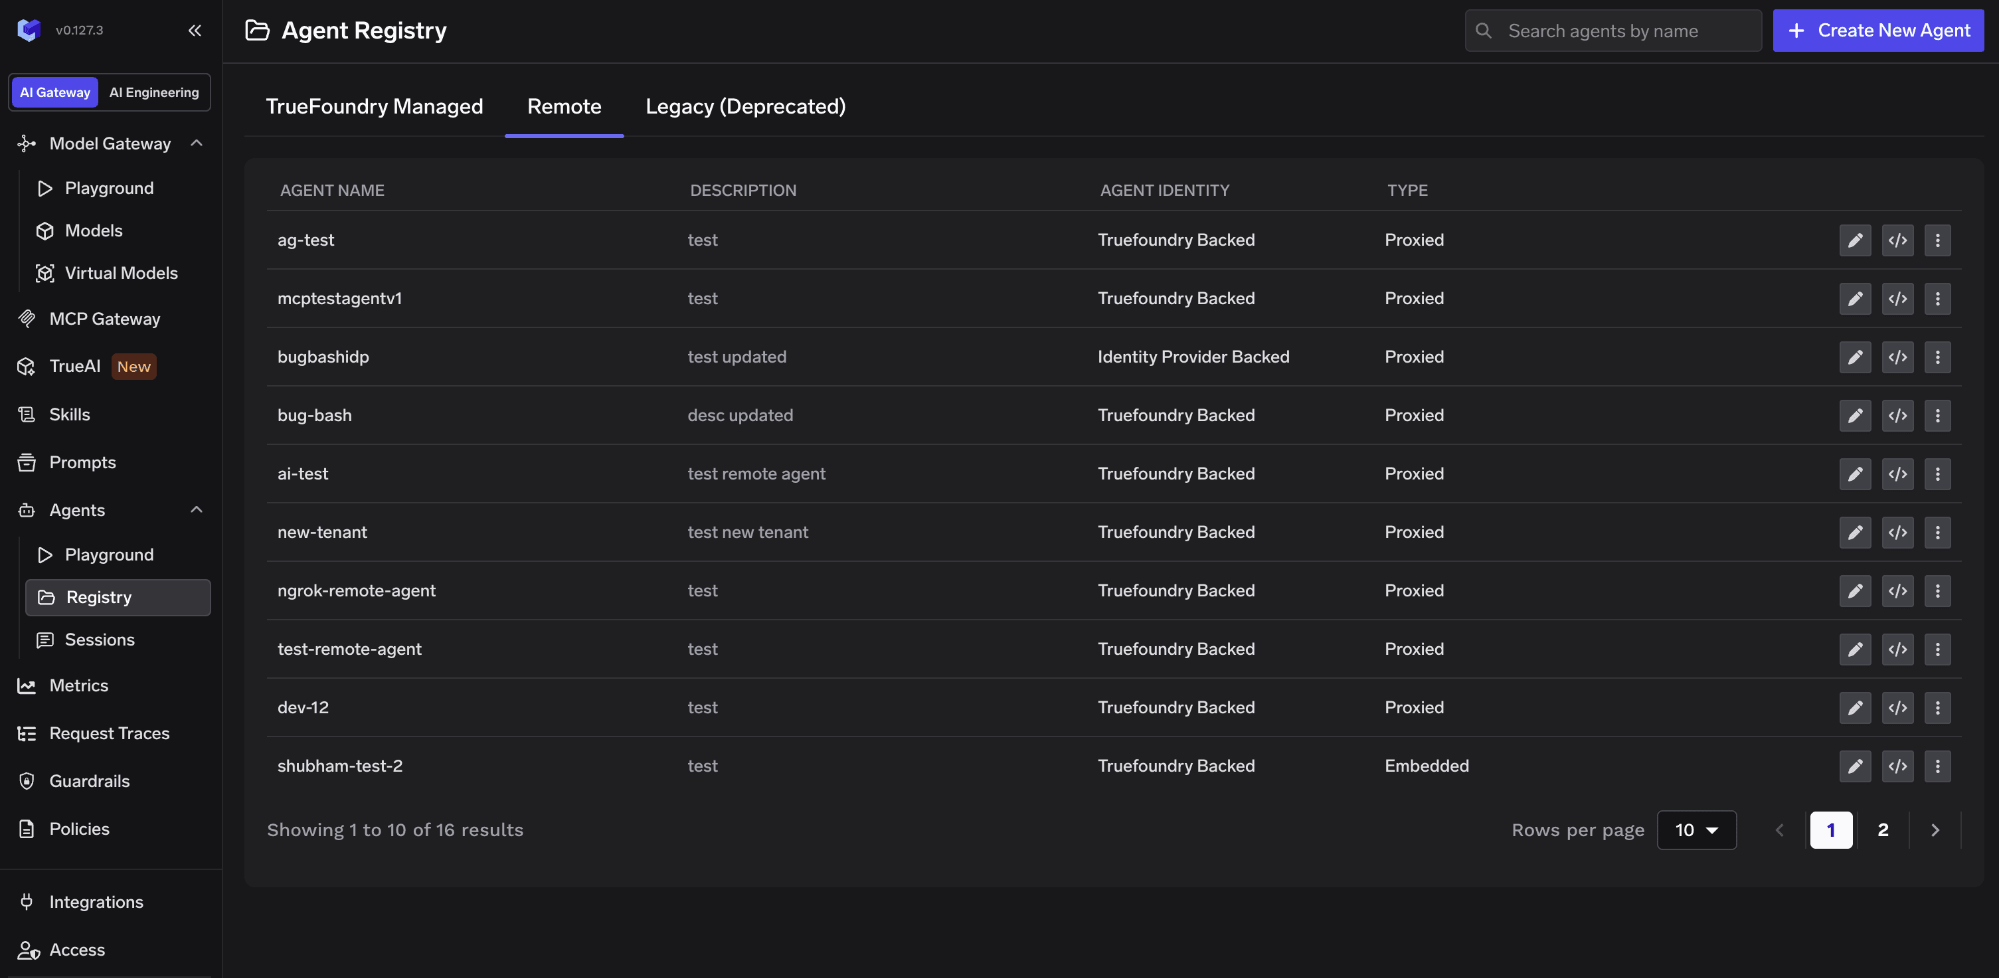
Elke vermelding in het register bevat vier zaken: een verifieerbare identiteit, een verantwoordelijke eigenaar, een gedefinieerde autoriteit (de tools, modellen en mensen die het mag bereiken of voor wie het mag handelen) en een lifecycle die credential-rotatie en een deprovisioning-pad omvat. Waar de agent ook op gebouwd is — Bedrock, Vertex AI, LangGraph, een aangepaste HTTP-service of een copilot die is ingebouwd in een SaaS-product — hij valt onder governance door geregistreerd te worden, zonder dat er iets verplaatst of herschreven hoeft te worden.
Omdat identiteit vereist is om te handelen, is intrekking zeer gericht. Trek de identiteit van één agent in en hij stopt direct met het bereiken van elk model en elke MCP-server, terwijl elke andere agent blijft draaien. Dat is de noodknop die een gedeeld serviceaccount u nooit kan bieden.
Agents handelen zelden alleen. De toepassingen en services eromheen hebben nog steeds machine-identiteiten nodig, en dat is waar virtuele accounts voor zijn. Een virtueel account is een niet-menselijke identiteit die een toepassing of service aanneemt om bronnen te bereiken, met een token dat u automatisch kunt roteren, waarvoor u rotatiewaarschuwingen kunt instellen en dat u kunt synchroniseren met uw secret manager. Het advies is om één virtueel account per toepassing aan te maken en dit te beperken tot de minimale machtigingen die het nodig heeft.
Samen levert dit een schone scheiding van principals op: mensen authenticeren via uw SSO, services en apps dragen virtuele accounts die zijn afgestemd op least privilege, en agents dragen hun eigen agent-identiteiten die voor die mensen en services kunnen handelen zonder ooit de toewijsbaarheid te verliezen. Toegangsbeslissingen worden in alle drie de gevallen afgedwongen bij de gateway, en elke aanroep wordt door AI agent guardrails gecontroleerd op wat deze daadwerkelijk bevat.
Opmerking: Agent Identiteit op TrueFoundry bevindt zich momenteel in bèta, en via de gateway uitgegeven token-exchange per hop wordt uitgerold. Het gedrag kan veranderen naarmate de functie volwassen wordt.
Een agent is geen persoon en het is geen statische service, dus hij zou niet de credentials van een van beide moeten lenen. Geef elke agent zijn eigen AI agent identity en drie moeilijke problemen worden direct eenvoudiger: u kunt elke actie attribueren, elke agent onafhankelijk van de menselijke gebruiker scopen, en één enkele rogue agent intrekken zonder downtime voor de rest. Op TrueFoundry wordt die identiteit aangemaakt bij registratie en afgedwongen bij de gateway, waardoor non-human identity verandert van een spreadsheet met gedeelde sleutels in echte infrastructuur.
Bekijk hoe TrueFoundry agent identity uitgeeft en beheert over al uw models, tools en agents vanuit één control plane. Boek vandaag nog een demo.
TrueFoundry AI Gateway levert een latentie van ~3–4 ms, verwerkt 350+ RPS op 1 vCPU, schaalt moeiteloos horizontaal en is klaar voor productie, terwijl LiteLLM last heeft van hoge latentie, moeite heeft boven een gemiddeld aantal RPS, geen ingebouwde schaling heeft en het meest geschikt is voor lichte workloads of prototypes.



AI agent identity is a verifiable credential that a registered agent presents on every call, so the receiver knows which agent is calling and who it is acting for. It is a third kind of principal alongside human users and service accounts, and its defining trait is delegation: an agent identity can act on behalf of a user or service while staying identifiable as the agent.
Non-human identity is the category for anything that authenticates without a person behind it, including service accounts, workload identities, API clients, and agents. Agents are the demanding case because they act autonomously, so they need delegation rules, an owner, per-hop attribution, and a kill switch on top of the rotation and inventory a service account needs.
A service account or virtual account can only ever act as itself, so calls from many callers look identical. An agent identity can act on behalf of a specific user or service, so a single agent serving many people still produces calls that stay attributable to each one. TrueFoundry keeps all three principal types distinct and enforces them at the gateway.
You register the agent. Identity is created as part of registration, either TrueFoundry-backed or issued by your own provider such as Okta, Entra, or SPIFFE. The agent then fetches its token from the registry and presents it on every call, and the gateways deny any caller without a registered identity.
Ja. Het omvat een MCP Gateway, een Agent Gateway, en een MCP en Agents Register met toegangscontrole op toolniveau, zodat agents van LangGraph, CrewAI, AutoGen, of een aangepast framework centraal kunnen worden gereguleerd.



Het laatste nieuws, artikelen en bronnen in je inbox



















