November 10, 2026
|
5 min leestijd


Krijg direct toegang tot een live TrueFoundry-omgeving. Implementeer modellen, stuur LLM-verkeer aan en verken het volledige platform — je sandbox is binnen enkele seconden klaar, creditcard niet vereist.



De razendsnelle manier om je modellen te bouwen, volgen en implementeren!
Toegangsbeheer voor AI-agents is de verzameling policies die bepaalt of een bepaalde caller een bepaalde resource mag bereiken. Het beantwoordt de vraag "is dit toegestaan", terwijl guardrails antwoorden op "wat zit erin".
Dat onderscheid is belangrijk om vast te houden, omdat de twee mechanismen op verschillende manieren falen en u ze allebei nodig heeft.
Een agent kan volledig geautoriseerd zijn om uw database-MCP-server aan te roepen en alsnog verleid worden om een destructieve query te sturen. Toegangsbeheer zei ja tegen de server, en alleen een guardrail op de argumenten merkt op wat de query werkelijk doet. Als u de toegang echter te ruim afbakent, vertrouwt u volledig op de metaaldetector. Least privilege is wat het aantal toegestane calls in de eerste plaats klein houdt.
TrueFoundry dwingt toegang af op twee niveaus, en het begrijpen van deze verdeling is het meeste werk.
U voegt een gebruiker, team of virtual account toe als collaborator rechtstreeks op een resource, en kiest een rol die hun toegang beperkt tot alleen die resource. De rollen zijn specifiek voor het resourcetype:
Dit is waar least privilege zich bevindt. Verleen een agent alleen Agent Access voor de MCP-servers die zijn taak nodig heeft, maak één team een User op het model-account dat het mag aanroepen, en voeg een MCP Server Approver toe wanneer een tool goedkeuring moet vereisen voordat deze wordt uitgevoerd. Er is voor niets van dit alles een aangepaste rolcreatie nodig.
Rollen op tenantniveau gelden voor de gehele tenant en worden geconfigureerd onder Access, en vervolgens Roles. Ze beheren tenant-brede acties zoals het aanmaken van resources, het beheren van gebruikers en het weergeven van elke resource van een bepaald type. TrueFoundry wordt geleverd met twee rollen: Admin, wat volledige controle geeft en beperkt moet blijven tot een klein aantal mensen, en Member, die standaard nergens toegang toe heeft en expliciet resourcetoegang moet krijgen toegewezen. Wanneer die twee te ruim of te beperkt zijn, maakt u een custom role aan.
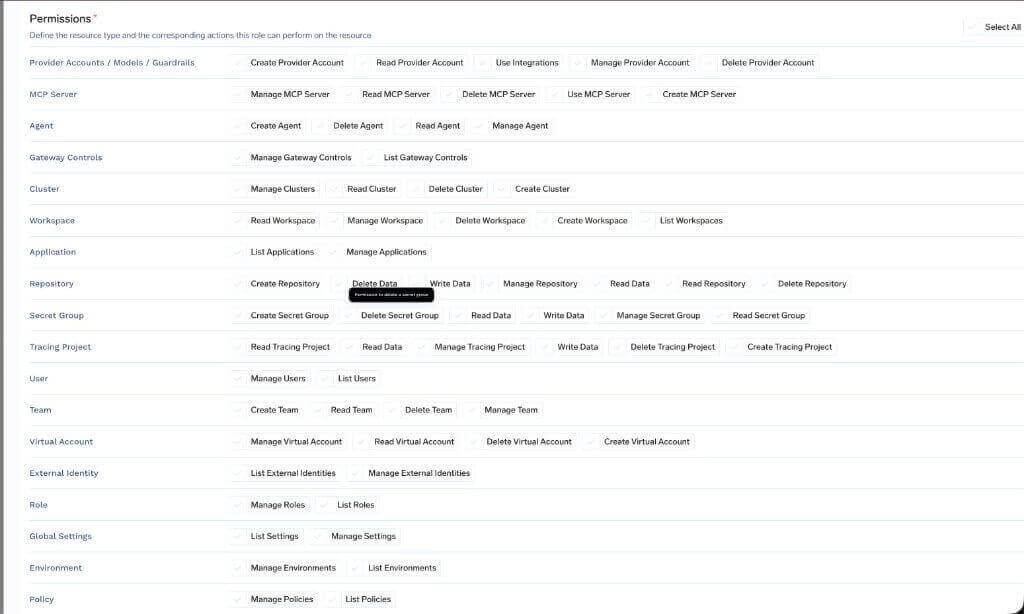
Rollen kunnen zowel aan teams als aan individuele gebruikers worden gekoppeld, en de effectieve rechten van een gebruiker zijn de combinatie van hun eigen rol en elke rol die is geërfd van hun teams. Voor organisaties die identiteitsgroepen synchroniseren via SCIM, komen die groepen binnen als TrueFoundry-teams en kunnen ze rechtstreeks rollen toegewezen krijgen, zodat toegang dezelfde single source of truth volgt die uw IdP al beheert.
De MCP Gateway scheidt drie zaken die teams meestal door elkaar halen, en het gescheiden houden ervan is wat least privilege op toolniveau praktisch maakt.
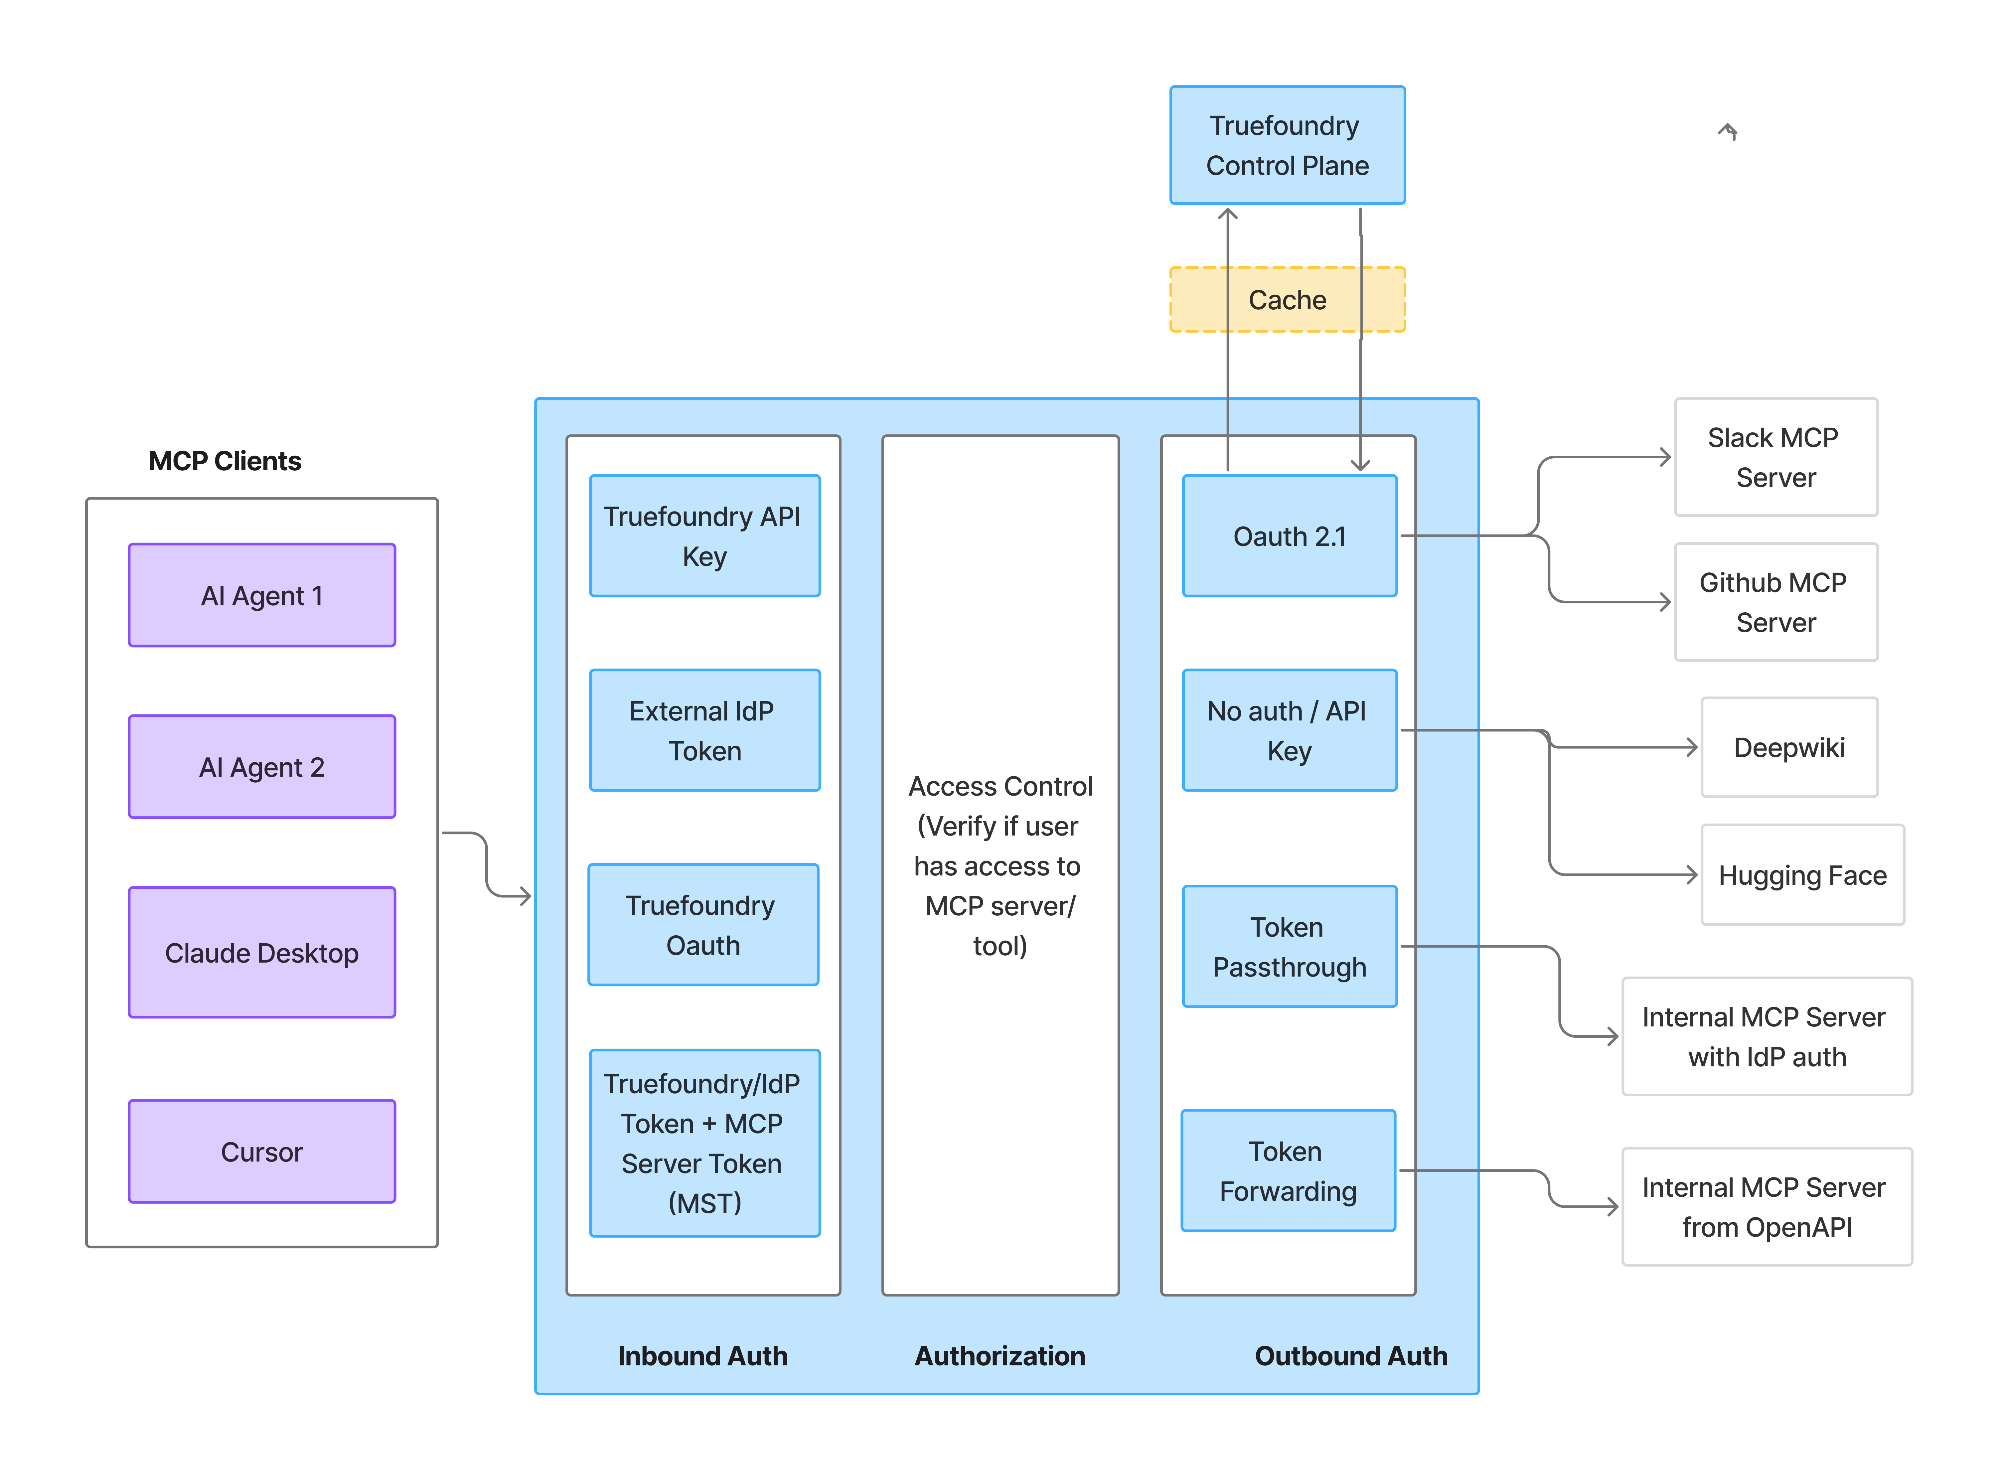
Het belangrijke onderdeel voor agents is de middelste laag. Toegangsregels kunnen worden verfijnd tot op individuele tools binnen een server, zodat u een agent de read-only tool ask_question van een database-server kunt verlenen, terwijl u de tool inhoudt die erin schrijft. Omdat de gateway voor elke call staat, geldt dezelfde regel voor elke caller van die tool, inclusief agents, zonder dat er iets per agent opnieuw hoeft te worden geïmplementeerd.
Least privilege is minder een feature en meer een gewoonte die de gateway eenvoudig maakt om vol te houden. Een paar patronen leveren de meeste waarde op.
Voor autorisatie die afhankelijk is van request-context in plaats van een statische rol, ondersteunt de gateway policy-as-code guardrails met Cedar en OPA bij de pre-tool hook. Hiermee kunt u fijnmazige regels uitdrukken, bijvoorbeeld door een tool-call alleen toe te staan wanneer request-metadata deze markeert als een niet-productieomgeving. In productie authenticeren applicaties met een afgebakend Virtual Account-token in plaats van een persoonlijk token, en kunnen ze elke call taggen met metadata die de policies lezen:
U zou kunnen proberen deze controles in elke agent in te bouwen, maar de reden om dat niet te doen is dekking. Wanneer toegang wordt afgedwongen bij de gateway, erft een nieuwe agent die een reeds beheerd model of MCP-server aanroept automatisch de toegangsregels, zonder dat er iets aan de code van de agent hoeft te worden toegevoegd. Agents gebouwd op LangGraph, CrewAI, AutoGen of een custom loop routeren allemaal via dezelfde control plane en krijgen dezelfde policies.
Het houdt ook toegangsbeslissingen op een plek waar ze geauditeerd kunnen worden. Elke call draagt de identiteit van de caller en de bereikte resource bij zich, zodat u vanaf één plek de vraag kunt beantwoorden "welke agents kunnen aan deze tool komen" in plaats van tientallen repositories te moeten doorzoeken. Toegangsbeheer, agent identiteit en guardrails vormen vervolgens samen één beheerd pad voor calls: identiteit zegt wie er aanroept, toegangsbeheer zegt of de call is toegestaan, en guardrails inspecteren wat deze bevat. De gateway voegt hierbij slechts enkele milliseconden overhead toe, dus het plaatsen van alle drie in het kritieke pad vertraagt agents niet.
Het resultaat is toegangsbeheer dat zich gedraagt als infrastructuur. Het wordt uniform toegepast, is in beheer bij het platformteam en wordt afgedwongen binnen uw eigen AWS-, GCP- of Azure-account, wat SOC 2-, HIPAA- en GDPR-reviews haalbaar maakt.
TrueFoundry AI Gateway levert een latentie van ~3–4 ms, verwerkt 350+ RPS op 1 vCPU, schaalt moeiteloos horizontaal en is klaar voor productie, terwijl LiteLLM last heeft van hoge latentie, moeite heeft boven een gemiddeld aantal RPS, geen ingebouwde schaling heeft en het meest geschikt is voor lichte workloads of prototypes.



AI agent access control is the set of policies that decide whether an agent, user, or team is allowed to reach a given model, MCP server, or individual tool. It governs whether a call is permitted, which is a separate job from guardrails that inspect what a call contains. On TrueFoundry it is enforced at the gateway through resource-level collaborators and tenant-level roles.
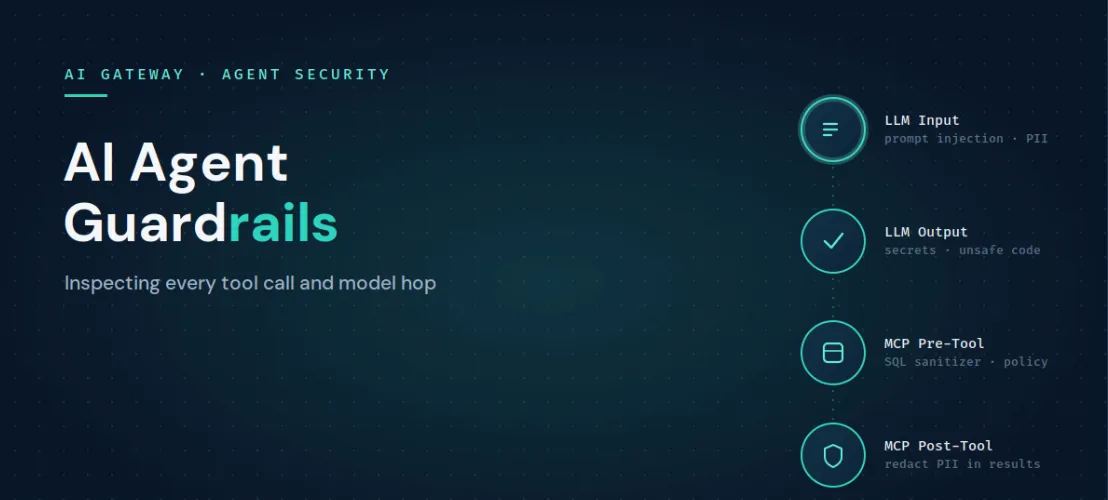
Access control decides whether a call is allowed to happen. Guardrails inspect the content of a call that is already allowed, catching injections, PII, secrets, and unsafe operations. You need both: access control keeps the set of permitted calls small, and guardrails police what flows through the ones that are permitted.
Give each agent its own identity, then grant it access only to the specific model accounts and MCP tools its function requires, using resource-level collaborator roles. Scope the agent to its job rather than to the permissions of the person driving it, use approver roles for sensitive tools, and prefer team-based grants so access stays manageable.
Yes. Access rules on the MCP Gateway can narrow to specific tools within a server, so an agent can be granted a read-only tool while the write tool on the same server stays off limits. Because the gateway fronts every call, the rule covers every caller of that tool automatically.
Yes. TrueFoundry runs in your VPC, on-prem, air-gapped, hybrid, or across multiple clouds, and no data leaves your domain. This is the main reason regulated enterprises choose it over SaaS-only gateways.
Ja. Het omvat een MCP Gateway, Agent Gateway, en een MCP en Agents Register met toegangscontrole op toolniveau, waarmee agents van LangGraph, CrewAI, AutoGen, en aangepaste frameworks vanaf één plek worden gereguleerd.



Het laatste nieuws, artikelen en bronnen in je inbox