November 10, 2026
|
5 min de lecture


Accédez instantanément à un environnement TrueFoundry en direct. Déployez des modèles, acheminez le trafic LLM et explorez la plateforme complète : votre sandbox est prête en quelques secondes, aucune carte de crédit n'est requise.


Une méthode incroyablement rapide pour créer, suivre et déployer vos modèles !
L'ère de la « guerre des fenêtres de contexte » — cette course à l'offre de limites de tokens toujours plus vastes avec la promesse d'un raisonnement parfait — est terminée. À mesure que l'IA d'entreprise mûrit, une vérité stratégique claire a émergé des déploiements et de la recherche : un contexte maximal n'équivaut pas à une intelligence maximale.
S'appuyer sur les Large Language Models (LLM) comme des bases de données omniscientes en les « gavant » d'immenses quantités de données brutes s'est avéré inefficace, entraînant une fragilité du raisonnement, des hallucinations imprévisibles et des coûts d'inférence exorbitants.
Le standard architectural gagnant pour 2026 réside dans le passage du contexte passif à l'utilisation active d'outils. Nous faisons évoluer les systèmes : de simples outils de lecture, ils deviennent des agents autonomes qui agissent. Ce changement fondamental nécessite toutefois une infrastructure dédiée pour gérer le cauchemar d'intégration N×M qui en résulte en connectant les agents aux systèmes internes critiques. La MCP Gateway de TrueFoundry est conçue pour être ce plan de contrôle centralisé, apportant un ROI mesurable, de la sécurité et de la scalabilité à l'entreprise agentique.
Un court instant l'année dernière, il a semblé que les bases de données vectorielles étaient obsolètes. Pourquoi indexer les données quand on peut simplement déverser tout l'historique Jira dans le prompt de Gemini 1.5 ou Claude 3.5 ?
Intuitivement, cela semble raisonnable, mais des recherches récentes et rigoureuses démontrent le contraire. Le papier Context Length Alone Hurts LLM Performance Despite Perfect Retrieval (https://aclanthology.org/2025.findings-emnlp.1264.pdf) accepté à EMNLP 2025 (une conférence majeure en IA) a révélé une réalité bien plus nuancée : bien que les modèles puissent extraire une aiguille spécifique dans une botte de foin d'un million de tokens, leur capacité à raisonner sur ces données s'effondre. Lorsqu'un agent est forcé de traiter 500 pages de logs pour trouver une erreur, le bruit submerge le signal. Le modèle hallucine des relations inexistantes ou manque le lien de causalité enfoui à la page 203.
Pour construire des agents fiables, nous avons dû pivoter. Au lieu de fournir la donnée au modèle, nous lui fournissons des outils pour interroger la donnée lui-même.
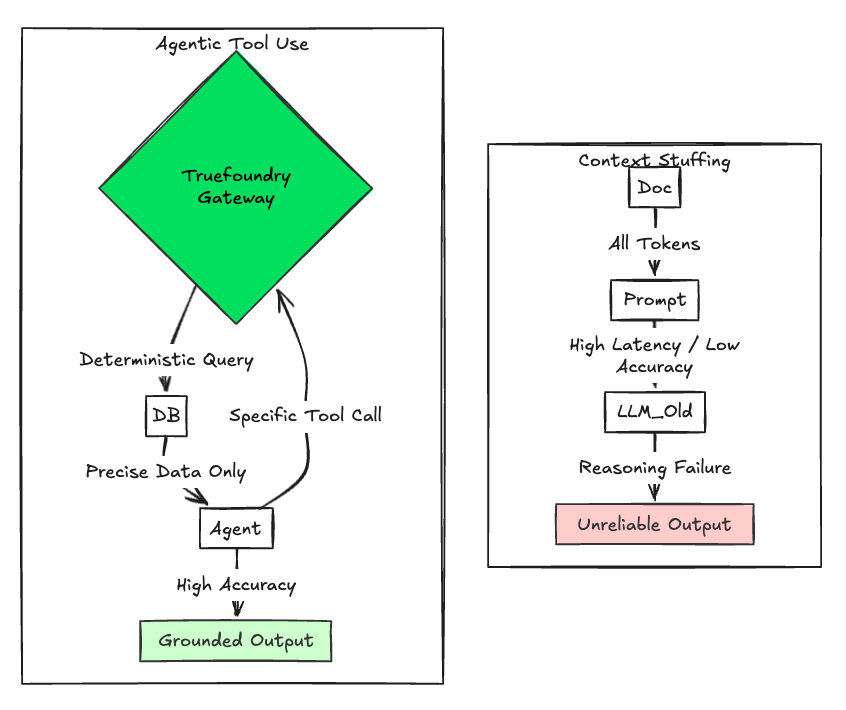
Fig 1 : Nouvelle approche vs Ancienne approche
Ce changement garde la fenêtre de contexte propre, le raisonnement précis et les coûts prévisibles. Cependant, il oblige les équipes IT à gérer des milliers de connexions d'outils sécurisées. Nous détaillons ci-dessous comment TrueFoundry peut vous y aider.
Dans une entreprise typique aujourd'hui, vous avez probablement 50 agents d'IA différents (bot DevOps, assistant RH, analyste SQL) ayant besoin d'accéder à 50 systèmes internes différents (GitHub, BigQuery, Slack, Salesforce).
Sans protocole standardisé ni gateway centrale, chaque équipe d'agents développe son propre connecteur pour chaque outil. Vous vous retrouvez avec des integrations N×M fragiles. Si l'API GitHub change, dix agents différents tombent en panne simultanément.
TrueFoundry résout ce problème grâce à l'abstraction du serveur MCP virtuel. Au lieu de connecter les agents directement aux API physiques, vous regroupez les outils dans des points d'accès (endpoints) logiques et gérés.
Vous pouvez créer un « serveur virtuel d'agent financier » qui expose :
L'agent ne voit qu'un seul endpoint. La Gateway gère le routage. Cela permet aux ingénieurs de plateforme de remplacer les implémentations back-end (par exemple, migrer de Stripe à Adyen) sans modifier une seule ligne de code de l'agent.
Pourquoi acheter une gateway au lieu de développer des connexions directes ? Le calcul est simple et sans appel. Examinons la réalité opérationnelle d'une entreprise de taille moyenne exécutant 10 agents actifs.
Scénario : 10 agents × 5 outils chacun = 50 intégrations.
En résumé : Pour une entreprise effectuant 100k invocations d'agents par mois, le passage du Context Stuffing à l'utilisation d'outils gérée par TrueFoundry MCP Gateway peut faire économiser plus de 50 000 $/mois en purs coûts de tokens, sans compter les économies massives en heures d'ingénierie.
Le plus grand risque de l'Agentic AI est peut-être d'accorder à un agent un statut « Superuser » (ou Root)—un compte de service doté de privilèges d'administration étendus. Si un agent de codage autonome est compromis, vous ne voulez pas qu'il dispose d'un accès DROP TABLE à l'ensemble de votre base de données de production.
TrueFoundry résout ce problème grâce à l'injection d'identité OAuth 2.0.
Le résultat : L'agent agit On-Behalf-Of (OBO) (au nom d') Alice. Il ne peut accéder qu'à ce à quoi Alice peut accéder. Pas de clés partagées. Pas de failles de sécurité.
Bien que les fournisseurs de modèles publics soient puissants, vos données les plus précieuses—code propriétaire, PII des clients, enregistrements financiers—résident souvent on-premise ou dans des VPC privés. Vous ne pouvez pas simplement acheminer ces données vers un agent du cloud public.
TrueFoundry propose une architecture MCP hybride unique. Vous pouvez déployer la Gateway MCP à l'intérieur de votre VPC privé ou de votre datacenter on-premise.
Cette architecture vous permet d'utiliser de puissants modèles de raisonnement cloud (comme Claude Opus 4.5 ou Google Gemini 2.5 Pro) pour orchestrer les tâches, tandis que l'exécution réelle s'effectue en toute sécurité sur vos propres serveurs.
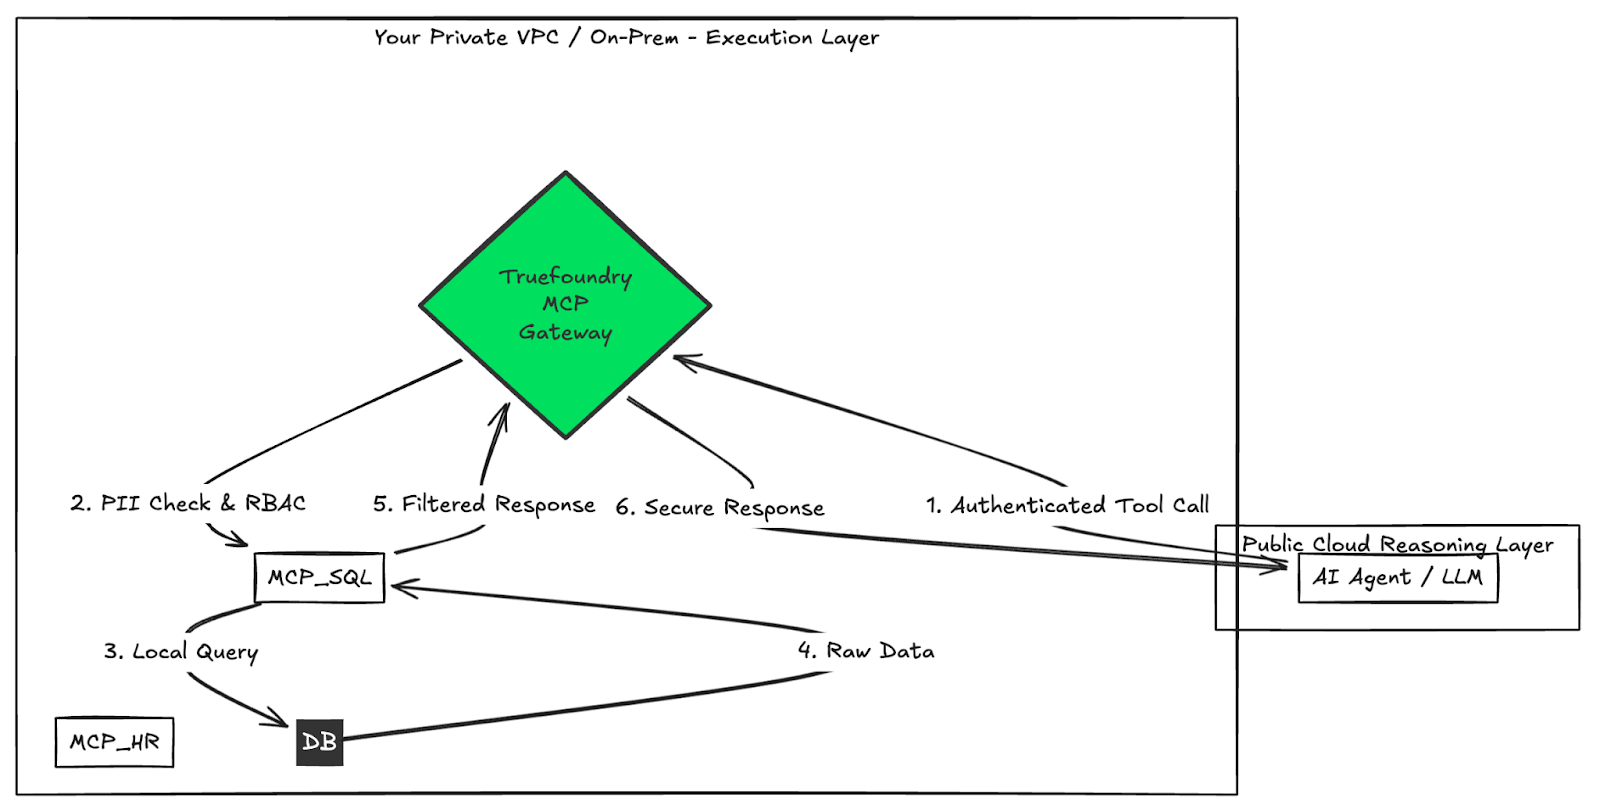
Fig 2 : un exemple de workflow
En 2026, la « magie » des agents IA nécessite le « béton » d'une infrastructure solide. Vous ne pouvez pas faire tourner un agent autonome critique pour l'entreprise sur un ordinateur portable avec un tunnel local. Vous avez besoin de gouvernance, d'observabilité et de stabilité.
Le Gateway MCP TrueFoundry constitue le système nerveux de l'entreprise agenthique. Il vous permet d'avancer rapidement avec les derniers modèles, tout en conservant vos données ancrées et en garantissant la satisfaction de votre équipe de sécurité.
TrueFoundry AI Gateway offre une latence d'environ 3 à 4 ms, gère plus de 350 RPS sur 1 processeur virtuel, évolue horizontalement facilement et est prête pour la production, tandis que LiteLM souffre d'une latence élevée, peine à dépasser un RPS modéré, ne dispose pas d'une mise à l'échelle intégrée et convient parfaitement aux charges de travail légères ou aux prototypes.





Les dernières nouvelles, articles et ressources envoyés dans votre boîte de réception