October 12, 2026
|
5 min read


احصل على وصول فوري إلى بيئة TrueFoundry مباشرة. انشر النماذج، ووجّه حركة مرور LLM، واستكشف المنصة بالكامل — بيئة الاختبار الخاصة بك جاهزة في ثوانٍ، ولا يلزم وجود بطاقة ائتمان.



Published: October 12, 2026
Blazingly fast way to build, track and deploy your models!
تظل Solo.io مورداً قوياً للبنية التحتية السحابية الأصلية لفرق الشبكات في المؤسسات. تشمل محفظتها الحالية kgateway وIstio وagentgateway وkagent وagentregistry. ساهمت Solo.io بـ agentgateway لمؤسسة Linux Foundation في أغسطس 2025، وكانت قد تبرعت سابقاً بمشروع Gloo Gateway إلى CNCF تحت اسم kgateway في يناير 2025.
هذه التغييرات تجعل من الصعب تفسير المقارنات الحالية. فالمحتوى القديم غالباً ما يشير إلى Gloo Gateway وGloo Mesh وGloo AI Gateway كأسماء منتجات حالية. تصف Solo الآن منتجاتها التجارية باسم Solo Enterprise لـ kgateway وSolo Enterprise لـ Istio، بينما تتمحور محفظتها الخاصة بالوكلاء حول agentgateway وkagent وagentregistry.
لذا، ينبغي على المؤسسات التي تبحث عن منافسين لـ Solo.io مقارنة المنتجات الحالية بدلاً من مسميات المحفظة القديمة. يعتمد القرار أيضاً على طبيعة عبء العمل المراد إدارته؛ فبوابة واجهة برمجة التطبيقات (API gateway) التقليدية تتعامل مع متطلبات تختلف عن تلك الخاصة بالبنية التحتية المصممة للنماذج، وأدوات MCP، والوكلاء المستقلين. دليل TrueFoundry حول بوابة الذكاء الاصطناعي مقابل بوابة واجهة برمجة التطبيقات يشرح هذا التمييز بمزيد من التفصيل.
يقارن هذا الدليل خمسة منافسين لـ Solo.io اعتباراً من أغسطس 2026، مع التركيز على نطاق البوابة، وخيارات النشر، وحوكمة الذكاء الاصطناعي، ووضوح التسعير، والملاءمة التشغيلية.
نادراً ما تقوم الفرق بتقييم بدائل Solo بسبب نقص في القدرات التقنية لدى Solo.io؛ فمنتجها agentgateway يوفر اتصالاً بـ LLM وMCP وHTTP والوكلاء مع سياسات حركة المرور، والأمان، والمراقبة. كما يعالج Solo Enterprise لـ Istio متطلبات شبكات الخدمات عبر بيئات Kubernetes الحديثة.
يعتمد القرار عادةً على نموذج التشغيل والتركيز المعماري. تظل Solo.io تعتمد على Kubernetes كأولوية في محفظة بواباتها للمؤسسات. كما يتطلب التسعير تقديراً مخصصاً بدلاً من توفر خطط أسعار عامة، لذا قد تبحث الفرق التي تسعى للحصول على بنية تحتية مدارة للذكاء الاصطناعي أو أسعار دخول يمكن التنبؤ بها عن نهج آخر.
تندرج متطلبات المؤسسات عموماً ضمن أربعة مجالات:
تركز معمارية شبكات الخدمات التقليدية بشكل كبير على الاتصال بين أعباء العمل. بينما تضيف بنية الذكاء الاصطناعي تكاليف النماذج، وأمان المطالبات (prompts)، وأذونات الأدوات، والتنفيذ المستقل. يجب على الفرق فهم هذا التمييز قبل استبدال أي منصة شبكة خدمات أو بوابة حالية.
ينطبق الأمر نفسه على التقنيات القديمة مثل AWS App Mesh، ومنتجات شبكات Google Cloud، واتصال خدمات Red Hat OpenShift. قد تظل التطبيقات القديمة تعتمد على أنماط توجيه تقليدية، بينما تفرض أعباء العمل الوكيلية الجديدة متطلبات مختلفة للسياسات والهوية.
ابدأ بتحديد ما يجب أن تديره المنصة في بيئة الإنتاج. قد تبدو وحدة التحكم في الدخول (ingress controller)، والبوابة العامة، ومستوى التحكم في الذكاء الاصطناعي متشابهة في جداول الميزات، لكن مسؤولياتها أثناء التشغيل تظل مختلفة.
استخدم هذه المعايير عند مقارنة منافسي Solo.io:
تستحق متطلبات التوجيه اهتماماً إضافياً. تستخدم بعض المنصات وكيل Envoy أو مستوى بيانات آخر لإدارة حركة المرور. بينما توفر منصات أخرى تحكماً في حركة المرور يراعي النماذج وتوجيهاً حساساً للرموز المميزة. دليل TrueFoundry الخاص بـ موازنة أحمال النماذج اللغوية الكبيرة (LLM) يوضح كيف تؤثر صحة النموذج وزمن الاستجابة على قرارات توجيه الذكاء الاصطناعي.
يجب على الفرق أيضاً فحص دعم المعايير. يمكن أن يؤدي اعتماد واجهة برمجة تطبيقات البوابة (Gateway API) الخاصة بـ Kubernetes إلى تبسيط نقل موارد البوابة عبر بيئات Kubernetes. قد تتضمن المتطلبات دعم Gateway API، وتوجيه TCP، وسياسات HTTP، وبروتوكول mTLS بين أحمال العمل.
يمكن لفرق المشتريات استخدام Sumble لإجراء أبحاث تكميلية عن البائعين والحصول على معلومات دقيقة حول أسواق المنتجات المتغيرة. يجب أن تظل الوثائق الرسمية هي المصدر الأساسي للإمكانيات الحالية. ينبغي للشخص المناسب من فريق المنصة أو الأمن أو المشتريات تأكيد المتطلبات قبل اتخاذ القرار النهائي.

تحل أقوى شركات منافسة لـ Solo.io مشكلات مختلفة في البنية التحتية. فبينما يوسع البعض أصول واجهات برمجة التطبيقات الحالية لتشمل الذكاء الاصطناعي، يركز البعض الآخر على الاتصال الأصلي لـ Kubernetes. وتضع المنصات التي تركز على الذكاء الاصطناعي حوكمة النماذج والوكلاء في جوهر عملها.
تأخذ المقارنة أدناه في الاعتبار نطاق المنتج الحالي، ومرونة النشر، وعمق الحوكمة، ونموذج التشغيل. كما أنها تفصل بين توفر المصادر المفتوحة وعناصر التحكم الخاصة بالمؤسسات التي تتطلب منتجات مدفوعة.
تعد TrueFoundry بديلاً قوياً لـ Solo عندما يتمحور قرار البوابة حول الذكاء الاصطناعي في بيئة الإنتاج بدلاً من الشبكات الداخلية (east-west). إن بوابة الذكاء الاصطناعي تمنح المؤسسات مساراً واحداً خاضعاً للحوكمة عبر النماذج ومزودي الخدمة وضوابط الأمان واستخدام الموارد.
توسع المنصة نطاق الحوكمة ليشمل أدوات بروتوكول سياق الآلة (MCP) وسير عمل الوكلاء. يمكن للمؤسسات البدء باستخدام نموذج البرمجيات كخدمة (SaaS)، ثم الانتقال إلى بيئات السحابة الخاصة الافتراضية (VPC) أو البيئات المحلية أو البيئات المعزولة تماماً عند تزايد المتطلبات الأمنية.
القدرات الرئيسية:
ما الذي يميز TrueFoundry؟
تركز TrueFoundry على بنية تحتية مصممة خصيصاً لحركة بيانات النماذج والوكلاء. تغطي ضوابطها عمليات التنفيذ قبل وصول الطلبات إلى مزودي الخدمة أو أدوات المؤسسة المتصلة. هذا النطاق يغير طريقة إدارة الفرق للتكاليف، والهوية، والموثوقية، وسلوك الوكلاء.
ملاحظة حول القيود: تركز TrueFoundry على البنية التحتية للذكاء الاصطناعي بدلاً من برامج واجهة برمجة التطبيقات (API) العامة أو إدارة شبكات الخدمات التقليدية لأعباء العمل غير المتعلقة بالذكاء الاصطناعي.
الأنسب لـ: فرق الذكاء الاصطناعي في المؤسسات التي تحتاج إلى حوكمة مركزية للنماذج، وبروتوكول MCP، والوكلاء، مع مرونة في النشر وضوابط قوية عبر بيئات الإنتاج.

يُعد Kong منافساً قوياً لـ Solo للفرق التي تعتمد بالفعل على Kong Gateway لتوحيد واجهات برمجة التطبيقات (APIs). تعمل ميزات الذكاء الاصطناعي الخاصة به من خلال مستوى بيانات Kong الحالي باستخدام إضافات متخصصة. يتيح ذلك للمؤسسات توسيع نطاق عمليات البوابة المألوفة لتشمل توجيه النماذج، والأمان، وحركة مرور MCP، وضوابط التكلفة دون الحاجة إلى اعتماد منصة حركة مرور منفصلة تماماً.
نقاط القوة الرئيسية:
ملاحظة حول القيود: تعتمد أقوى قدرات حوكمة الذكاء الاصطناعي في Kong على الإضافات المدفوعة وتراخيص المؤسسات. تحد الأسعار العامة حالياً استخدام وكيل الذكاء الاصطناعي القياسي بخمسة نماذج فريدة قبل تطبيق رسوم إضافية. تبلغ تكلفة كل نموذج إضافي 100 دولار شهرياً ضمن الخطة المعمول بها. أما أسعار المؤسسات ذاتية الاستضافة بالكامل فتظل مخصصة حسب الطلب.
الأنسب لـ: عملاء Kong الحاليين الذين يرغبون في أن تستخدم حركة مرور الذكاء الاصطناعي نفس النموذج التشغيلي المتبع في واجهات برمجة التطبيقات (APIs) والبنية التحتية للبوابة الخاصة بالمؤسسة.
أصبح Tyk AI Studio مفتوح المصدر في مارس 2026 ويوفر إصدارات للمجتمع (Community) وللمؤسسات (Enterprise). تفصل بنيته الهندسية بين مستوى التحكم في الإدارة وبوابات الحافة (Edge Gateways) في بيئة الإنتاج. يدعم هذا النموذج تكوين النماذج، وتكامل الأدوات، وتتبع التكاليف، وضوابط الأدوار، واتصال MCP للمؤسسات التي تفضل البيئات المدارة ذاتياً أو الهجينة.
نقاط القوة الرئيسية:
ملاحظة حول القيود: توفر نسخة المجتمع (Community Edition) رؤية مفيدة، على الرغم من أن العديد من قدرات الإنفاذ تظل حصرية لنسخة المؤسسات (Enterprise). تتطلب ميزات إنفاذ الميزانية، والتنبيهات، ونظام الدخول الموحد المتقدم (SSO)، والتحكم في الوصول المستند إلى الأدوار المتقدم (RBAC)، وسجلات التدقيق ترخيصاً للمؤسسات. يدعم AI Studio حالياً نماذج التشغيل ذاتية الإدارة والهجينة بدلاً من تجربة بوابة الذكاء الاصطناعي كخدمة (SaaS) التي يديرها المورد.
مثالي لـ: الفرق التي ترغب في بنية تحتية للذكاء الاصطناعي قابلة للفحص مع نشر ذاتي الإدارة، وتمتلك قدرات هندسية كافية لتشغيل مستوى التحكم في الإنتاج الخاص بها.
توفر بوابة Envoy (Envoy Gateway) بوابة أصلية لـ Kubernetes مبنية حول Envoy وGateway API. وتضيف بوابة Envoy للذكاء الاصطناعي (Envoy AI Gateway) طبقة منفصلة خاصة بالذكاء الاصطناعي لحركة مرور النماذج. أصبح الإصدار 1.0 متاحاً بشكل عام في 23 يونيو 2026، مع دعم ستة عشر مزوداً لنماذج اللغات الكبيرة (LLM)، ودعم بروتوكول MCP، ونقاط نهاية متعددة الوسائط، وتوجيه متعدد المستأجرين.
نقاط القوة الرئيسية:
ملاحظة حول القيود: يجب على الفرق تشغيل بوابة Envoy وبوابة Envoy للذكاء الاصطناعي كمشاريع متصلة. وهذا يزيد من مسؤولية التثبيت والترقيات والتكوين على مهندسي المنصات الداخلية. لا توفر هذه المشاريع نفس مستوى التحكم (SaaS) الذي يديره المورد والمتاح في منصات بوابات الذكاء الاصطناعي التجارية. تظل الملكية التشغيلية القوية أمراً ضرورياً.
مثالي لـ: فرق منصات Kubernetes التي تعطي الأولوية للبنية التحتية للبوابات القائمة على المعايير، وقابلية التوسع، وعدم وجود تكاليف ترخيص، والتحكم التشغيلي المباشر في مستوى البيانات الخاص بهم.
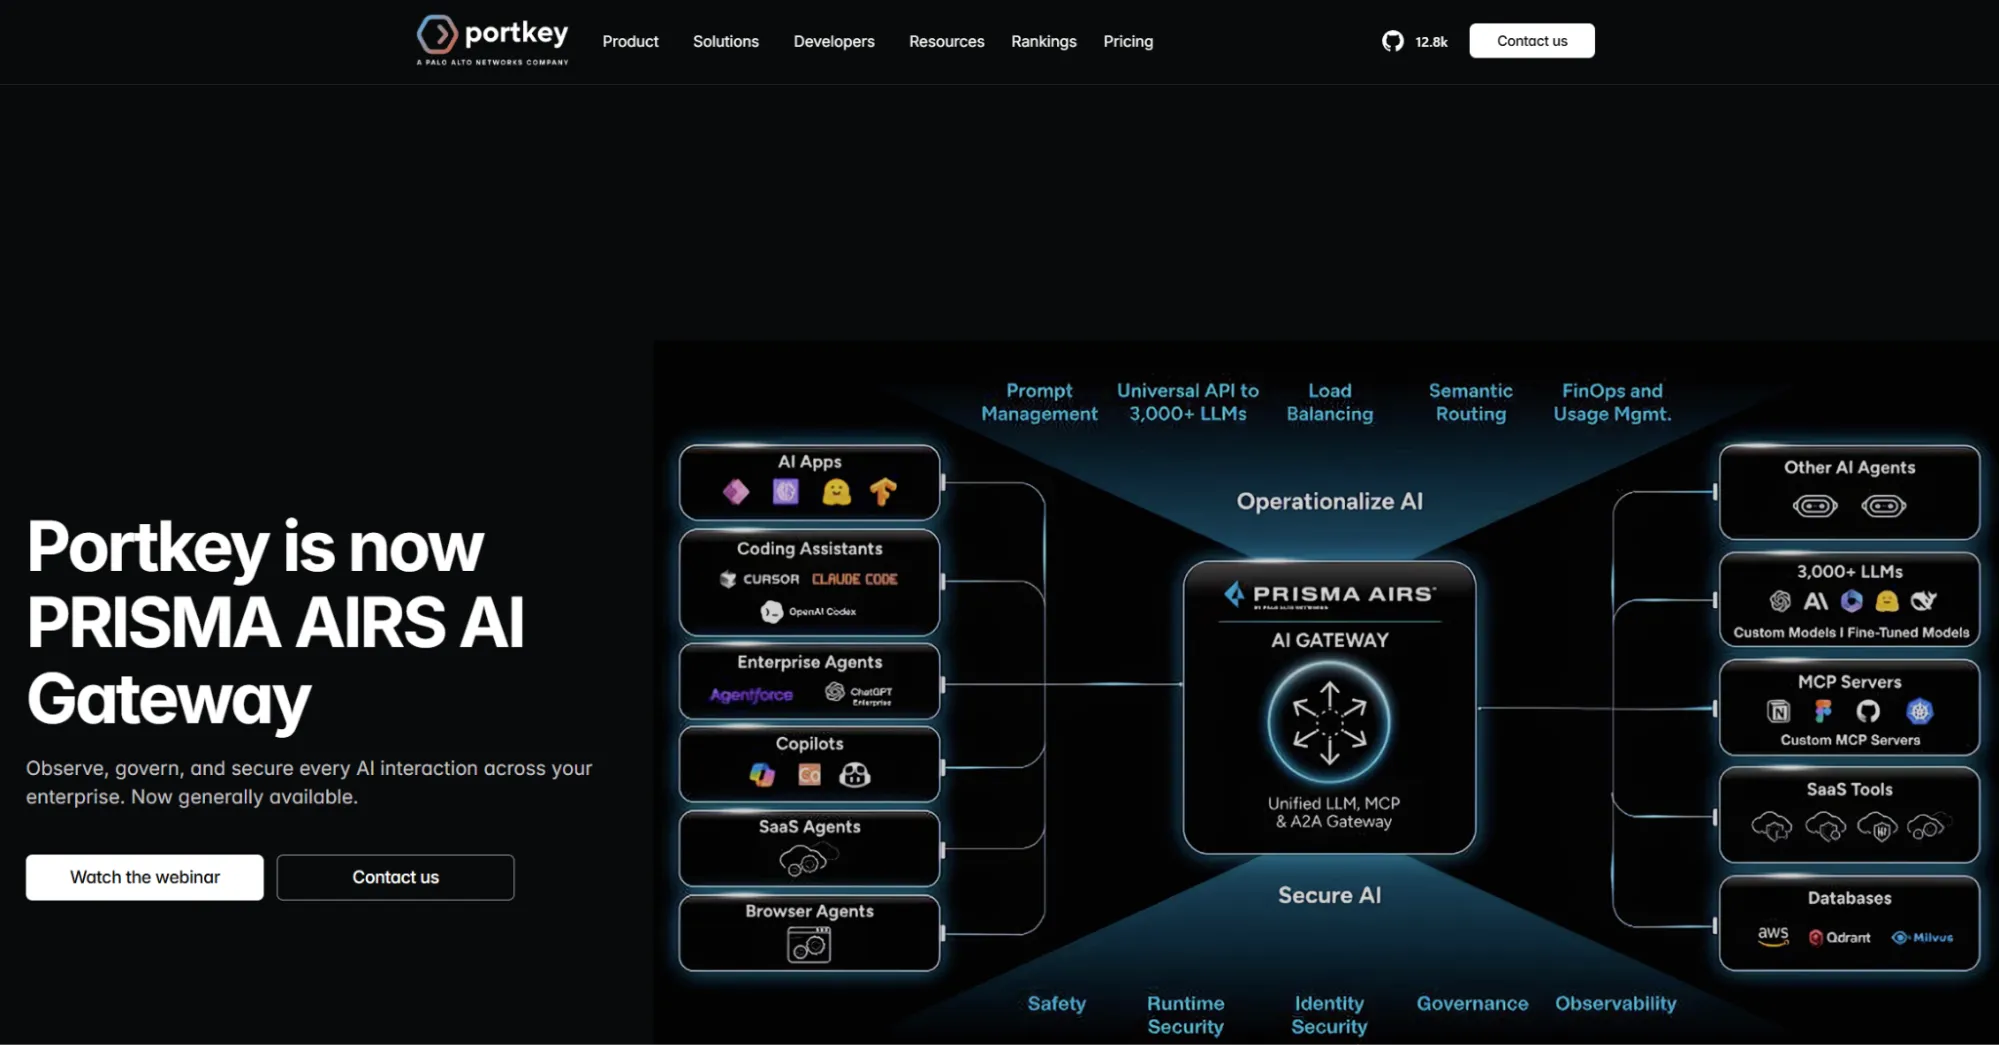
لا تزال Portkey بوابة ذكاء اصطناعي قادرة على التوجيه، ووضع حواجز الحماية، وضبط التكاليف، وحوكمة بروتوكول MCP. في مارس 2026، نقلت Portkey قدرات البوابة الإنتاجية الرئيسية إلى قاعدة الكود مفتوحة المصدر الخاصة بها. ثم أكملت شركة Palo Alto Networks استحواذها على Portkey في 29 مايو 2026، وبدأت في دمجها ضمن Prisma AIRS.
نقاط القوة الرئيسية:
ملاحظة هامة: تعمل Portkey الآن ضمن Palo Alto Networks بدلاً من كونها مورداً مستقلاً. سيؤثر تكامل Prisma AIRS على توجه المنتج المستقبلي وعمليات الشراء الخاصة بالمؤسسات. يجب على الفرق التي تبحث عن بوابة مستقلة تقييم مدى توافق هذا النظام البيئي مع احتياجاتها، إلى جانب الملاءمة التقنية، وترتيبات الدعم، واستراتيجية المنصة على المدى الطويل.
الأنسب لـ: الفرق التي ترغب في الحصول على بوابة للذكاء الاصطناعي وMCP مع خيارات نشر مفتوحة المصدر وتوافق مع النظام البيئي الأمني لشركة Palo Alto Networks.
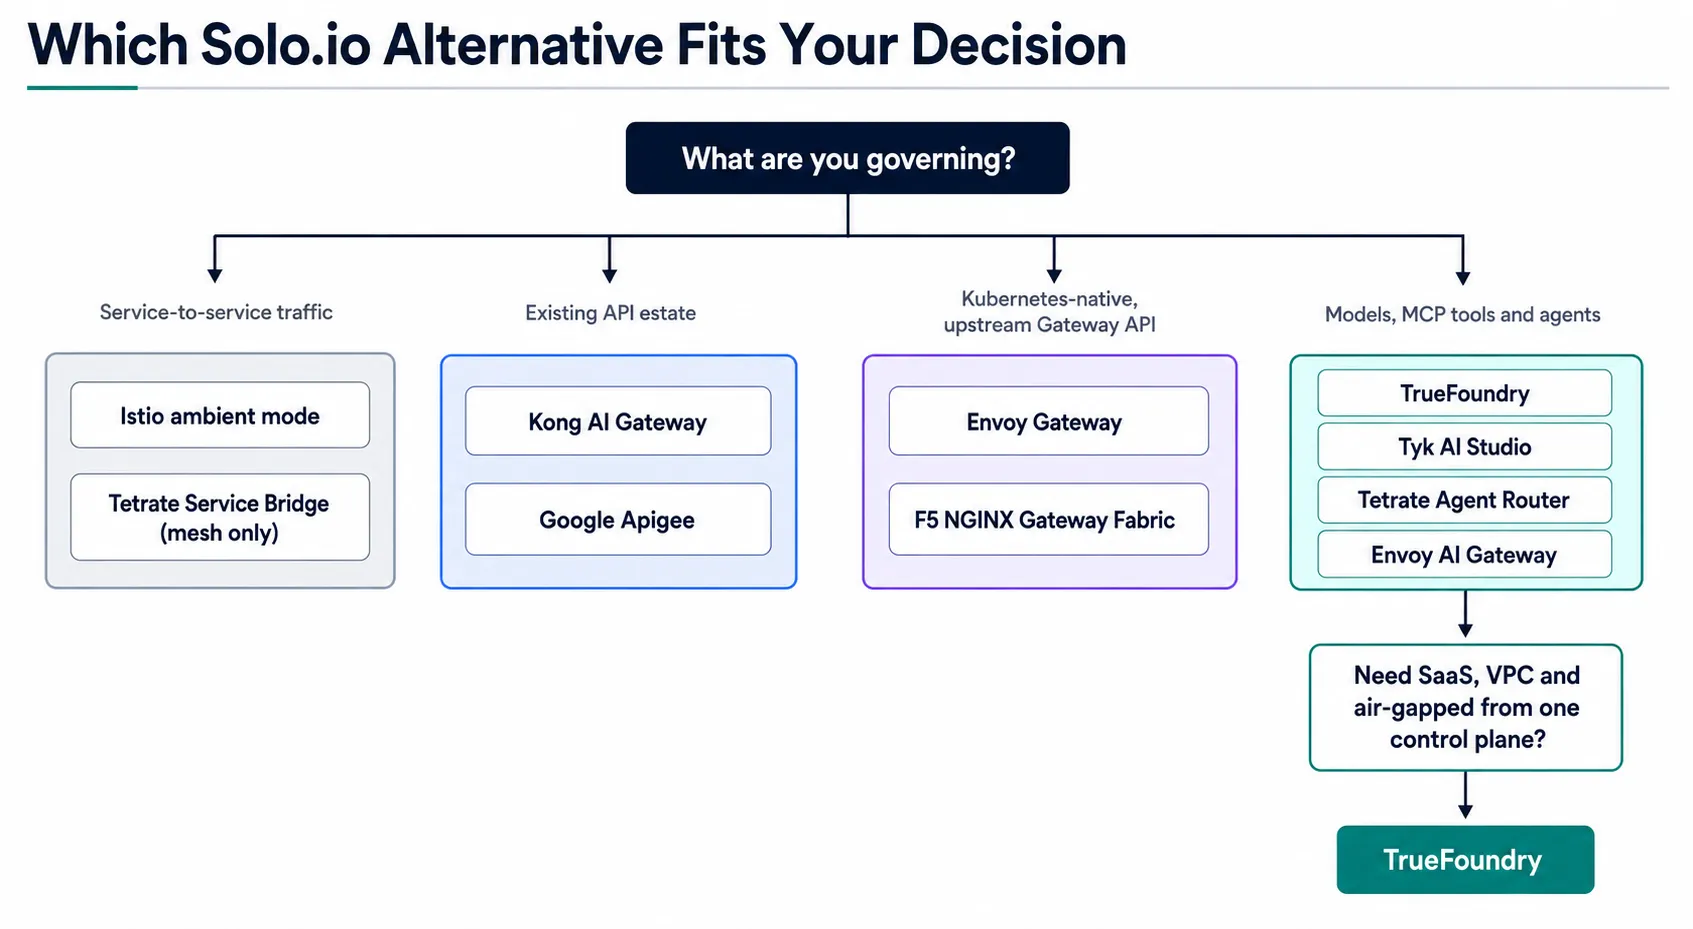
يختلف أقوى منافسي Solo.io في بنيتهم الهندسية أكثر من اختلافهم في عدد الميزات. تظل Solo.io قوية بشكل خاص في الحالات التي يكون فيها Istio واكتشاف الخدمات وشبكات Kubernetes هي المحرك الأساسي لقرار المنصة. أما المنتجات التي تركز على الذكاء الاصطناعي أولاً، فتصبح أكثر أهمية عندما تكون النماذج وصلاحيات الوكلاء هي الشاغل الرئيسي.
تظل Solo.io أيضاً أكثر ملاءمة عندما تهيمن متطلبات الشبكات التقليدية على المشروع. قد يشمل ذلك الأجهزة الافتراضية (VMs)، وتوجيه المجموعات (cluster routing)، وأعمال ترحيل Gloo، أو اعتماد kgateway على نطاق أوسع. ينفذ مشروع kgateway التابع لـ CNCF معايير حول حركة مرور البوابة بدلاً من خدمة أحمال عمل الذكاء الاصطناعي فقط.
قد تعطي الفرق التي تنتقل من شبكة خدمات (service mesh) قديمة الأولوية لـ Istio، وسياسات الشبكة، والتحكم في الخدمات الداخلية (east-west). قد تظل منصات مثل Apigee وخدمات Amazon API وغيرها ذات صلة عندما يكون الهدف هو إدارة دورة حياة واجهة برمجة التطبيقات التقليدية.
تصبح TrueFoundry خياراً أقوى عندما تكون أحمال عمل الذكاء الاصطناعي هي المحرك لقرار البنية التحتية. تمتلك Solo.io قدرات عميقة في شبكات السحابة الأصلية وبروتوكولات الوكلاء، بينما تركز TrueFoundry مستوى التحكم الخاص بها على الوصول إلى النماذج، وأدوات MCP، وضوابط الحماية، والتكاليف، والوكلاء المستقلين.
يصبح الفرق أكثر وضوحاً على مستوى طبقة الطلبات. حيث تقوم بوابة TrueFoundry LLM Gateway بمركزية الوصول عبر مختلف الموفرين والنماذج المستضافة ذاتياً. يمكن للفرق تطبيق التوجيه، والتخزين المؤقت، والميزانيات، وضوابط الحماية دون الحاجة إلى إعادة بناء هذه الضوابط داخل كل تطبيق. وهذا يعزز المرونة عند تباطؤ الموفرين أو تعذر الوصول إليهم.
يخلق الوصول إلى الأدوات حداً مهماً آخر للأنظمة الوكيلة. تعمل بوابة MCP على مركزية اكتشاف الأدوات، والمصادقة، والأذونات، ومسارات التدقيق. تساعد هذه الضوابط في منع الوكلاء من الحصول على صلاحيات وصول أوسع مما تتطلبه مهامهم المعتمدة.
تحتاج سير العمل المستقلة إلى حوكمة تتجاوز طلبات النماذج الفردية. تقوم Agent Gateway بتطبيق السياسات عبر إجراءات الوكيل، واستدعاءات الأدوات، وسير العمل متعدد الخطوات. يمكن للفرق تتبع التنفيذ مع الحفاظ على اتساق الهوية والأذونات طوال سير العمل.
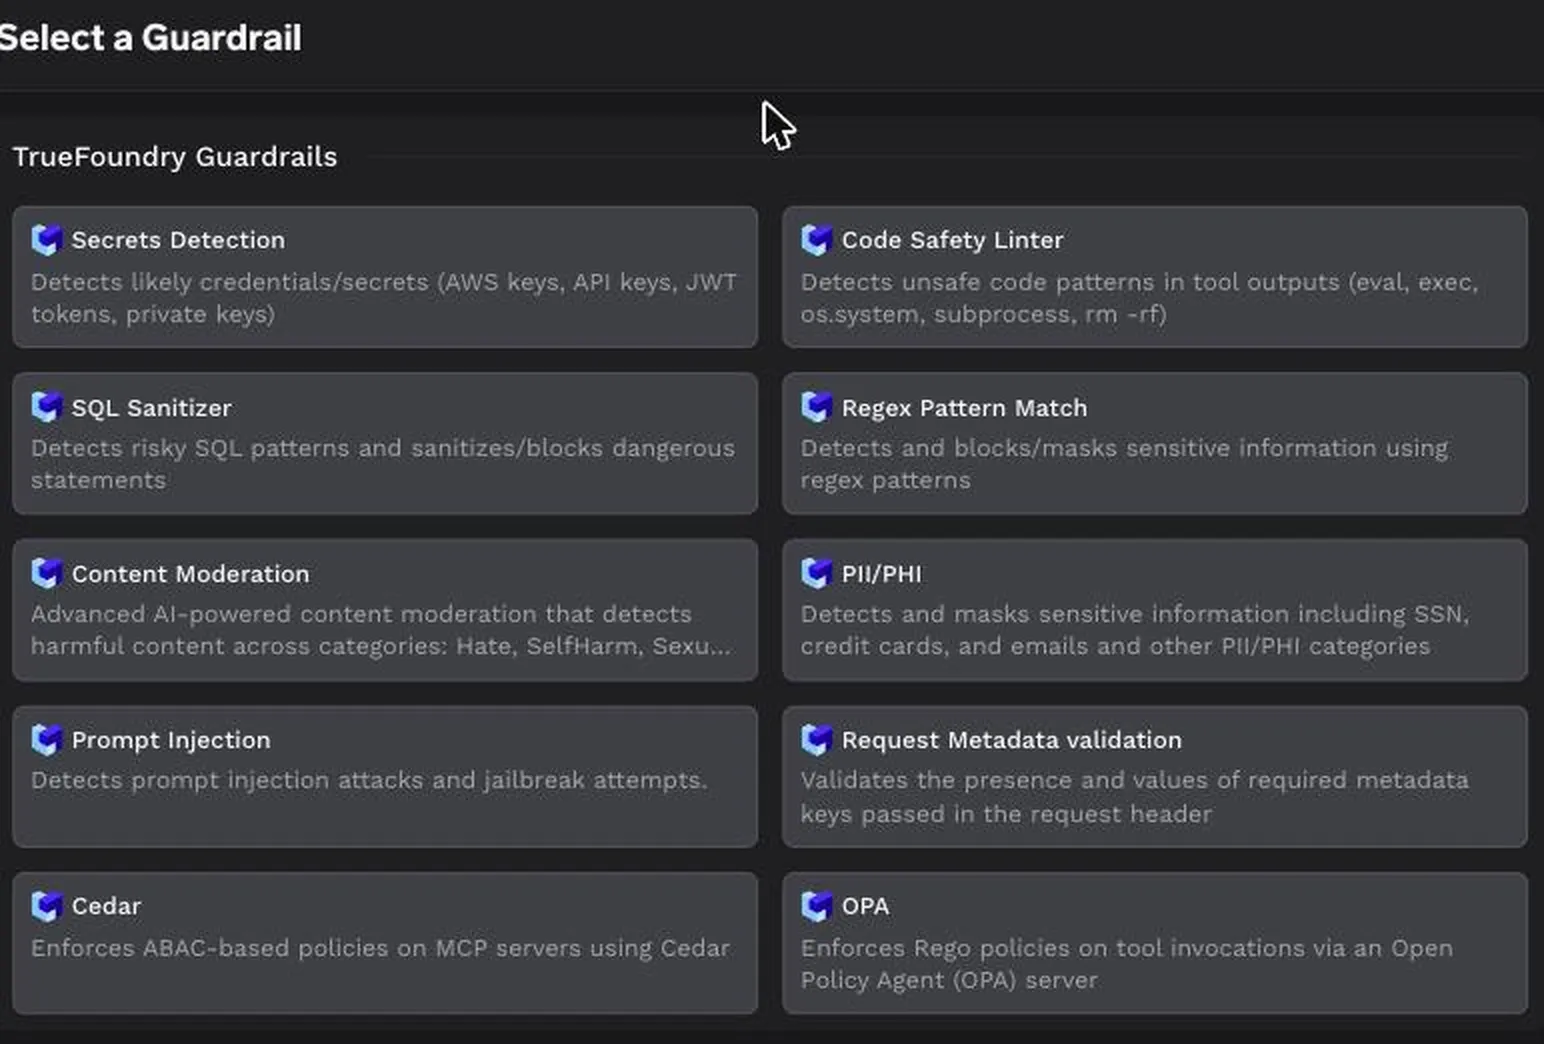
تجمع TrueFoundry أيضاً بين ضوابط حماية المحتوى ومحركات سياسات المؤسسات. يمكن للفرق اكتشاف المعلومات الشخصية (PII)، وحقن الأوامر (prompt injection)، والأسرار، والرموز غير الآمنة، وأنماط SQL الخطرة. وتعمل تكاملات Cedar وOPA على توسيع سياسات التفويض الحالية لتشمل حركة مرور النماذج وMCP.
بما أن البوابة تدعم واجهة متوافقة مع OpenAI، فإن اعتمادها لا يتطلب إعادة بناء التطبيقات الحالية. يمكن للفرق تغيير نقطة النهاية وتطبيق التوجيه المشترك، والميزانيات، وضوابط الحماية، وسياسات التدقيق عبر مسار واحد خاضع للحوكمة.
بما أن البوابة تدعم واجهة برمجة تطبيقات OpenAI، فإن توجيه تطبيق حالي إليها يتطلب فقط تغيير عنوان URL الأساسي بدلاً من إجراء عملية ترحيل كاملة:
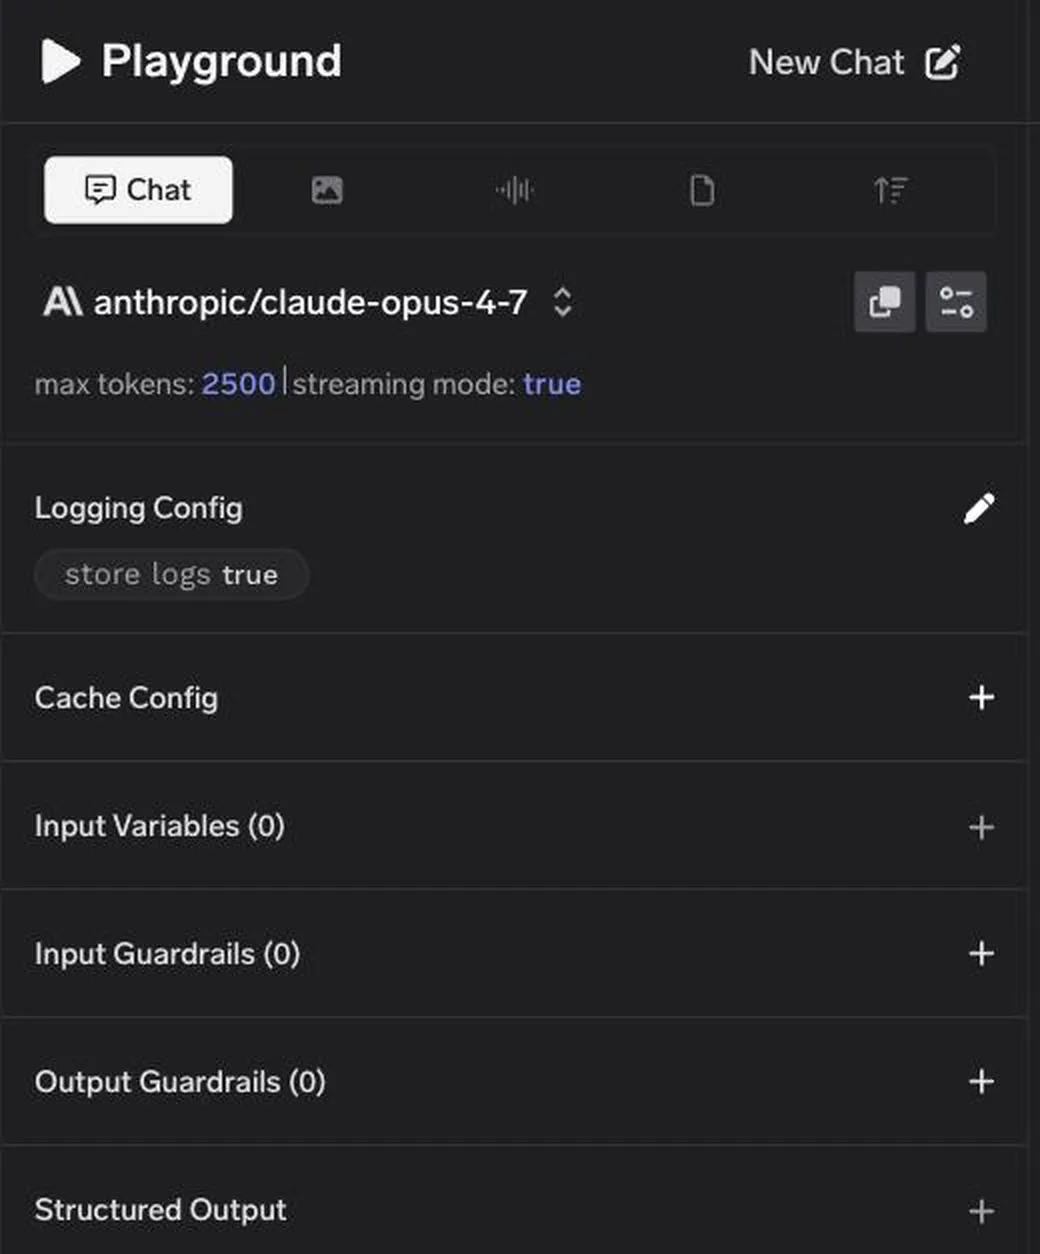
import osfrom openai import OpenAI client = OpenAI( api_key=os.environ["TFY_API_KEY"], base_url="https://gateway.truefoundry.ai",) response = client.chat.completions.create( model="openai-main/gpt-4o-mini", messages=[{"role": "user", "content": "Summarise this ticket."}],)print(response.choices[0].message.content)استبدل openai-main باسم حساب النموذج الخاص بك، حيث تتبع معرفات النماذج صيغة provider_account/model_name. تستخدم عمليات النشر ذاتية الاستضافة عنوان URL أساسي خاص بلوحة التحكم، يمكنك نسخه من علامة تبويب "مقتطف الكود" (Code Snippet) في بيئة الاختبار (Playground). ومن تلك اللحظة فصاعداً، ستطبق الميزانيات وضوابط الحماية وسجلات التدقيق على الطلب سواء كان صادراً من تطبيق، أو وكيل ذكي، أو استدعاء لأداة MCP.
تكتسب TrueFoundry أهمية خاصة عندما تحتاج المؤسسات إلى:
تتجاوز هذه المتطلبات مجرد التوجيه التقليدي للبوابات وإدارة واجهات برمجة التطبيقات العامة. فهي تضع الوصول إلى النماذج، وأذونات الأدوات، والتكاليف، ونشاط الوكلاء تحت نموذج حوكمة موحد.

عند مقارنة منافسي Solo.io، يجب على الفرق البدء بتحديد عبء العمل الذي يحتاجون إلى إخضاعه للحوكمة. تظل Solo.io قوية في مجال الشبكات السحابية الأصلية وإدارة حركة المرور، بينما تعد TrueFoundry أكثر ملاءمة عندما تكون حوكمة النماذج وأدوات MCP والوكلاء هي المحرك الأساسي لقرار البنية التحتية.
احجز عرضاً توضيحياً مع TrueFoundry لتقييم متطلباتك المتعلقة بحوكمة الذكاء الاصطناعي، والنشر، والهوية، والتحكم في بيئة الإنتاج.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.





أحدث الأخبار والمقالات والموارد تصلك مباشرة إلى بريدك الوارد