



October 31, 2026
|
5 min read


احصل على وصول فوري إلى بيئة TrueFoundry مباشرة. انشر النماذج، ووجّه حركة مرور LLM، واستكشف المنصة بالكامل — بيئة الاختبار الخاصة بك جاهزة في ثوانٍ، ولا يلزم وجود بطاقة ائتمان.



Blazingly fast way to build, track and deploy your models!
إن خادم Salesforce MCP يحول نظام CRM الخاص بك إلى أدوات قابلة للاستدعاء. بروتوكول سياق النموذج (Model Context Protocol) هو المعيار المفتوح الذي يتيح لوكيل الذكاء الاصطناعي اكتشاف الأدوات واستدعائها في نظام خارجي؛ حيث يكشف تطبيق Salesforce من خلاله عن كائنات sObjects القياسية والمخصصة.
ما يميزه عن معظم خوادم MCP البعيدة هو مكان تشغيله: حيث توفر Salesforce خوادم MCP الخاصة بها من داخل مؤسستك (org)، ويتم تفعيلها من خلال حزمة TrueFoundry المدارة في Salesforce — دون الحاجة إلى مضيف طرف ثالث أو إعداد تطبيق OAuth.
ما تقوم بتفعيله يحدد ما يمكن للوكلاء الوصول إليه:
يرتبط هذان الخياران بالقرار الوحيد المهم: هل يحتاج هذا الوكيل إلى تعديل السجلات أم قراءتها فقط. علامة التبويب خوادم Salesforce في الإعدادات تسرد ما يمكن لإصدارك تفعيله. [تحقق] لم يتم توثيق ما إذا كانت هناك متغيرات أخرى تظهر هناك بخلاف هذين الخيارين.
داخل أي من الخادمين، تعتمد الواجهة على نموذج بياناتك. تصف الوثائق الأدوات حسب القدرة ونوع الكائن بدلاً من نشر أسماء وظائف ثابتة، لذا فإن علامة التبويب الأدوات في صفحة تفاصيل الخادم هي الجرد الفعلي لمؤسستك.
تقوم سلاسل سير العمل المفيدة بالقراءة، وأحياناً بالكتابة:
ثلاث من تلك المهام الأربع هي عمليات قراءة بحتة، وهذا هو النمط السائد. فمعظم ما تحتاجه الفرق من خادم CRM MCP هو القراءة. لذا، فإن المقارنة بين القراءة والكتابة ليست مبدأً نظرياً هنا، بل هي مسألة عملية يتم حسمها عند التفعيل، ومعظم الوكلاء يجب أن يقتصر دورهم على القراءة فقط.
لا بأس أن يقوم محلل عمليات إيرادات واحد بربط Salesforce بـ Claude Desktop، لكن لا يمكن تطبيق نفس التكامل عبر ثلاثين شخصاً في أقسام المبيعات والدعم والمالية.
يمكن للوكيل الذي يمتلك صلاحية الكتابة تعديل الأرقام التي يراها مجلس الإدارة. تتجمع مبالغ الفرص وتواريخ الإغلاق والمراحل لتشكل التوقعات؛ وتغذي حقول الحسابات تقارير المناطق والإيرادات السنوية المتكررة (ARR). إن الوكيل الذي "ينظف" مرحلة ما أو يحذف تكراراً مشتبهاً به لا يسرب معلومات، بل يفسد نظام السجلات الذي تغلق المالية الربع السنوي بناءً عليه، ولا يمكن التراجع عن التاريخ الذي تمت الكتابة فوقه. وتتفاقم المشكلة مع حقن الأوامر (Prompt injection): إذ يمكن لتعليمات مزروعة في وصف حالة أن تصل إلى وكيل فرز يمتلك نفس أدوات الكتابة التي يمتلكها وكيل تنقية البيانات.
يمكن للوكيل الذي يمتلك صلاحية القراءة سحب خط الأنابيب بالكامل إلى سياق النموذج. استعلام واحد واسع النطاق على "الفرص" يعيد كل صفقة مفتوحة، ومبلغها، ومالكها — وفي حالة استخدام حساب خدمة مشترك، لا يكون هذا الاستعلام مقيداً بقواعد المشاركة الخاصة بأي مستخدم. وبذلك تصبح توقعاتك مجرد مطالبة (Prompt).
تؤدي بيانات الاعتماد المشتركة إلى محو نموذج الأذونات الخاص بـ Salesforce. الملفات التعريفية، ومجموعات الأذونات، وأمن مستوى الحقول، وقواعد المشاركة؛ تقضي الفرق سنوات في ضبطها. ثم تأتي عملية تكامل لتصادق باستخدام بيانات اعتماد بمستوى مدير النظام، فيرث كل طلب صلاحيات المدير، ويضيع ذلك الجهد سدى.
غياب التوثيق عند إجراء أي تغييرات. يخبرك سجل الحقول بأن سجلاً ما قد تغير ومن هو المستخدم الذي قام بتغييره، لكنه لا يخبرك بأن الوكيل هو من قام بذلك بناءً على توجيه من محادثة على Slack.
لا شيء مما سبق يدعو إلى عدم ربط Salesforce، بل يدعو إلى وجود طبقة تحكم أمامه، وهو ما صُمم من أجله بوابة MCP .
بما أن الخادم يعمل داخل مؤسستك (org)، فإن هذا التكامل له متطلبات مسبقة حقيقية، على عكس معظم خوادم MCP المُدارة.
خصص حوالي عشر دقائق، سيقضي معظمها في انتظار التثبيت والتنشيط.
توفر TrueFoundry خدمة Salesforce كـ خادم MCP مُدار من TrueFoundry: حيث تتولى المنصة إدارة رابط الخادم، والمصادقة الصادرة، والنطاقات، وبيانات الاعتماد، وتُبقيها محدثة مع أي تغييرات تجريها Salesforce:
بما أن الخادم خاص بك، تضيف Salesforce ثلاث خطوات على مستوى المؤسسة (org-side) قبل ذلك.
الخطوة 1 — تثبيت حزمة TrueFoundry Salesforce MCP. سجّل الدخول إلى مؤسستك بصفتك مسؤولاً، ثم افتح رابط التثبيت في نفس جلسة المتصفح:
https://login.salesforce.com/packaging/installPackage.apexp?p0=04ta7000001FUejAAG
في شاشة التثبيت، اختر التثبيت لجميع المستخدمين، ثم انقر على تثبيت، وانتظر حتى يظهر تأكيد النجاح.
الخطوة 2 — تفعيل خدمة MCP. في الإعدادات، ابحث عن واجهة المستخدم في مربع البحث السريع، واعثر على تفعيل خدمة MCP، وقم بتشغيلها، ثم حفظ.
الخطوة 3 — تنشيط خادم MCP. لا تزال في الإعداد، ابحث عن خوادم MCP وافتح علامة التبويب خوادم Salesforce . ابحث عن الخادم الذي تريده — sobject-all للقراءة والكتابة الكاملة، أو sobject-reads للقراءة فقط — ثم انقر على تنشيط؛ قد يستغرق الأمر دقيقتين. اقرأ القسم التالي قبل الاختيار.
الخطوة 4 — الاتصال في TrueFoundry. انتقل إلى خوادم MCP، وابحث عن Salesforce MCP، وانقر على اتصال. ستتم إعادة توجيهك إلى شاشة تسجيل الدخول والموافقة الخاصة بـ Salesforce: قم بتسجيل الدخول، وراجع الأذونات المطلوبة، ثم انقر على سماح.
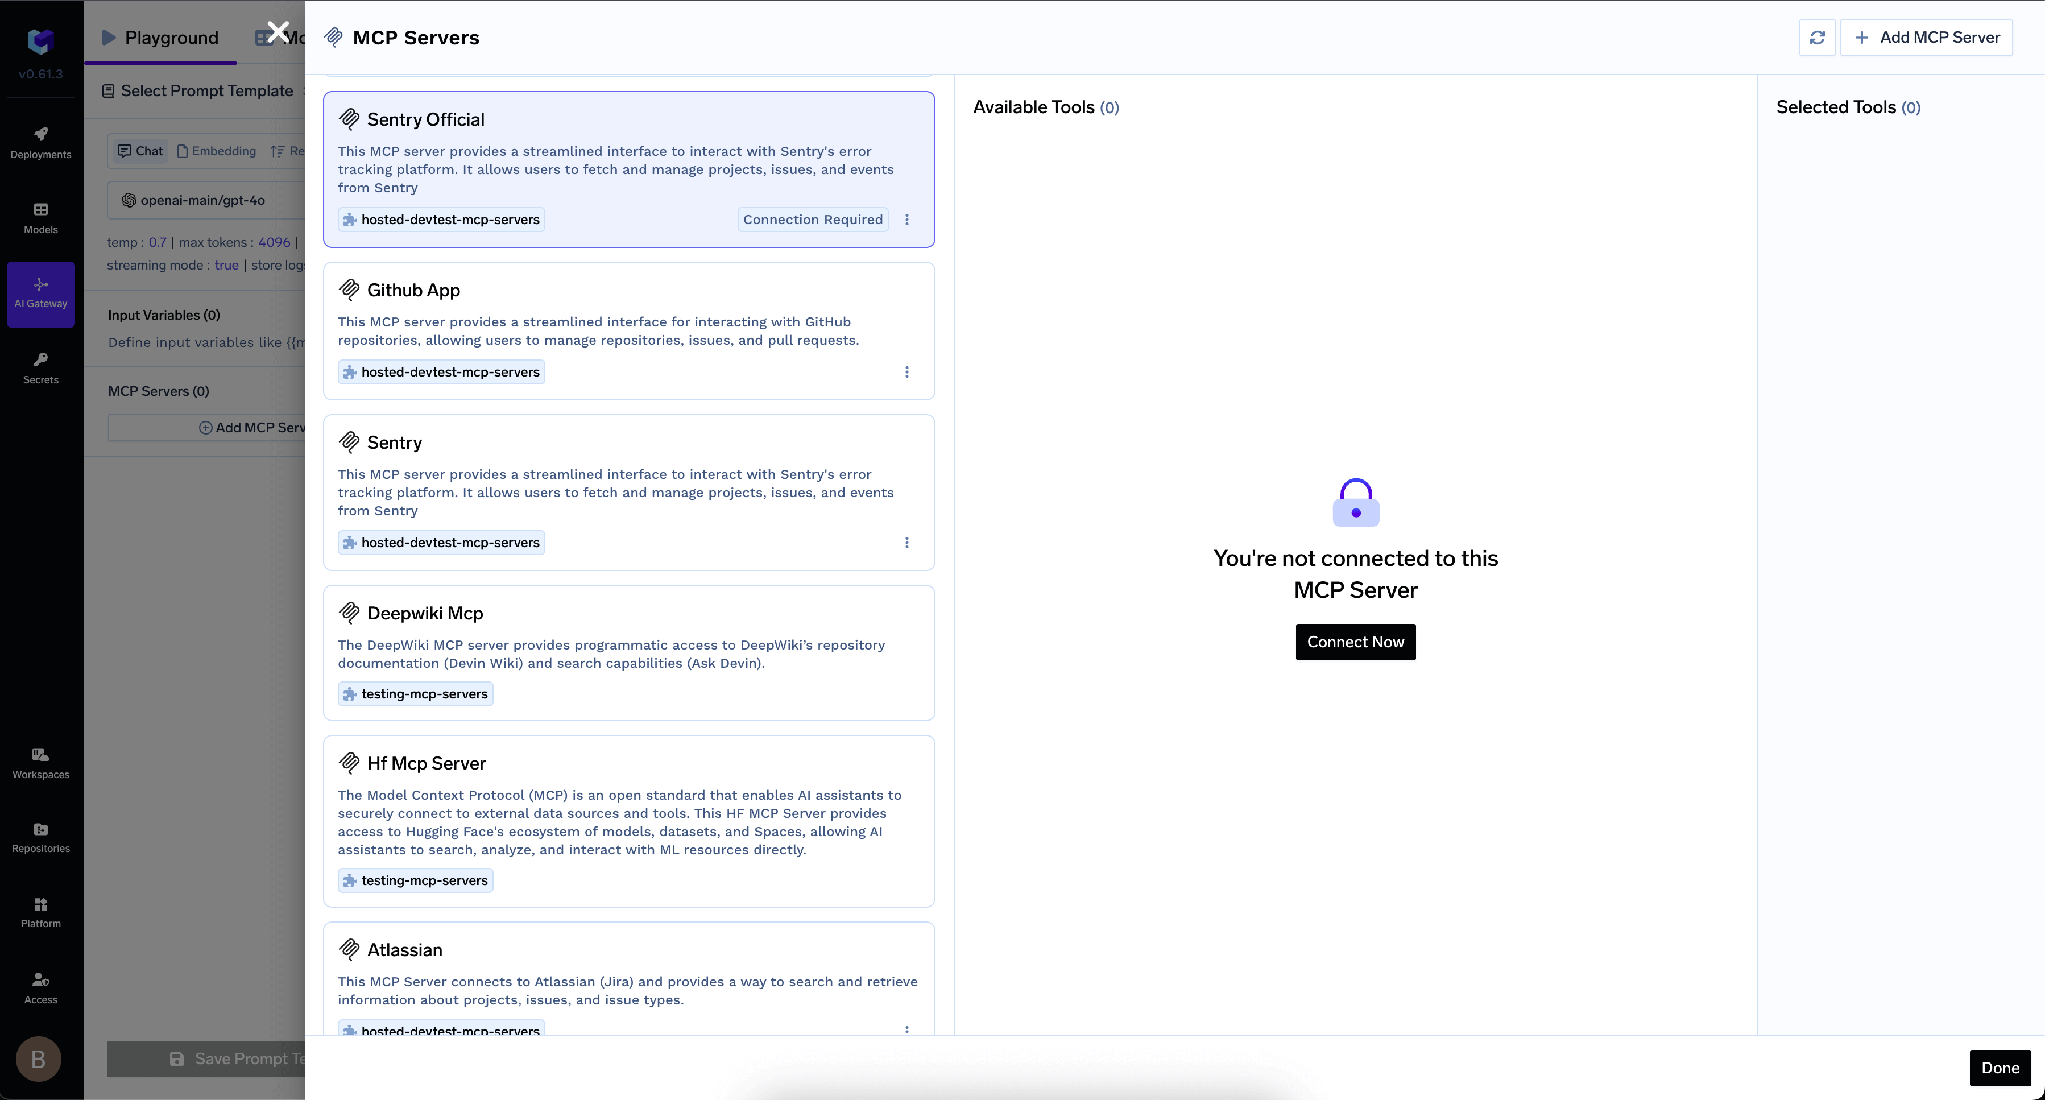
الخطوة 5 — التحقق. يجب أن يظهر الخادم متصل ويجب أن تعرض علامة التبويب الأدوات أدواتها. انقر على تجربة في أي أداة، أو قم بتشغيل أمر مثل "list all accounts"، لتأكيد نجاح عملية الاتصال.
لاحظ ما قمت به وليس ما لم تقم به: لا يوجد تطبيق عميل خارجي، ولا تطبيق متصل، ولا معرف عميل أو سر، ولا نطاقات OAuth، ولا عنوان URL للرد.
تفصل TrueFoundry بين المصادقة الواردة — وهي كيفية إثبات العميل لهويته أمام البوابة — وبين المصادقة الصادرة، وهي كيفية إثبات البوابة لهويتها أمام Salesforce.
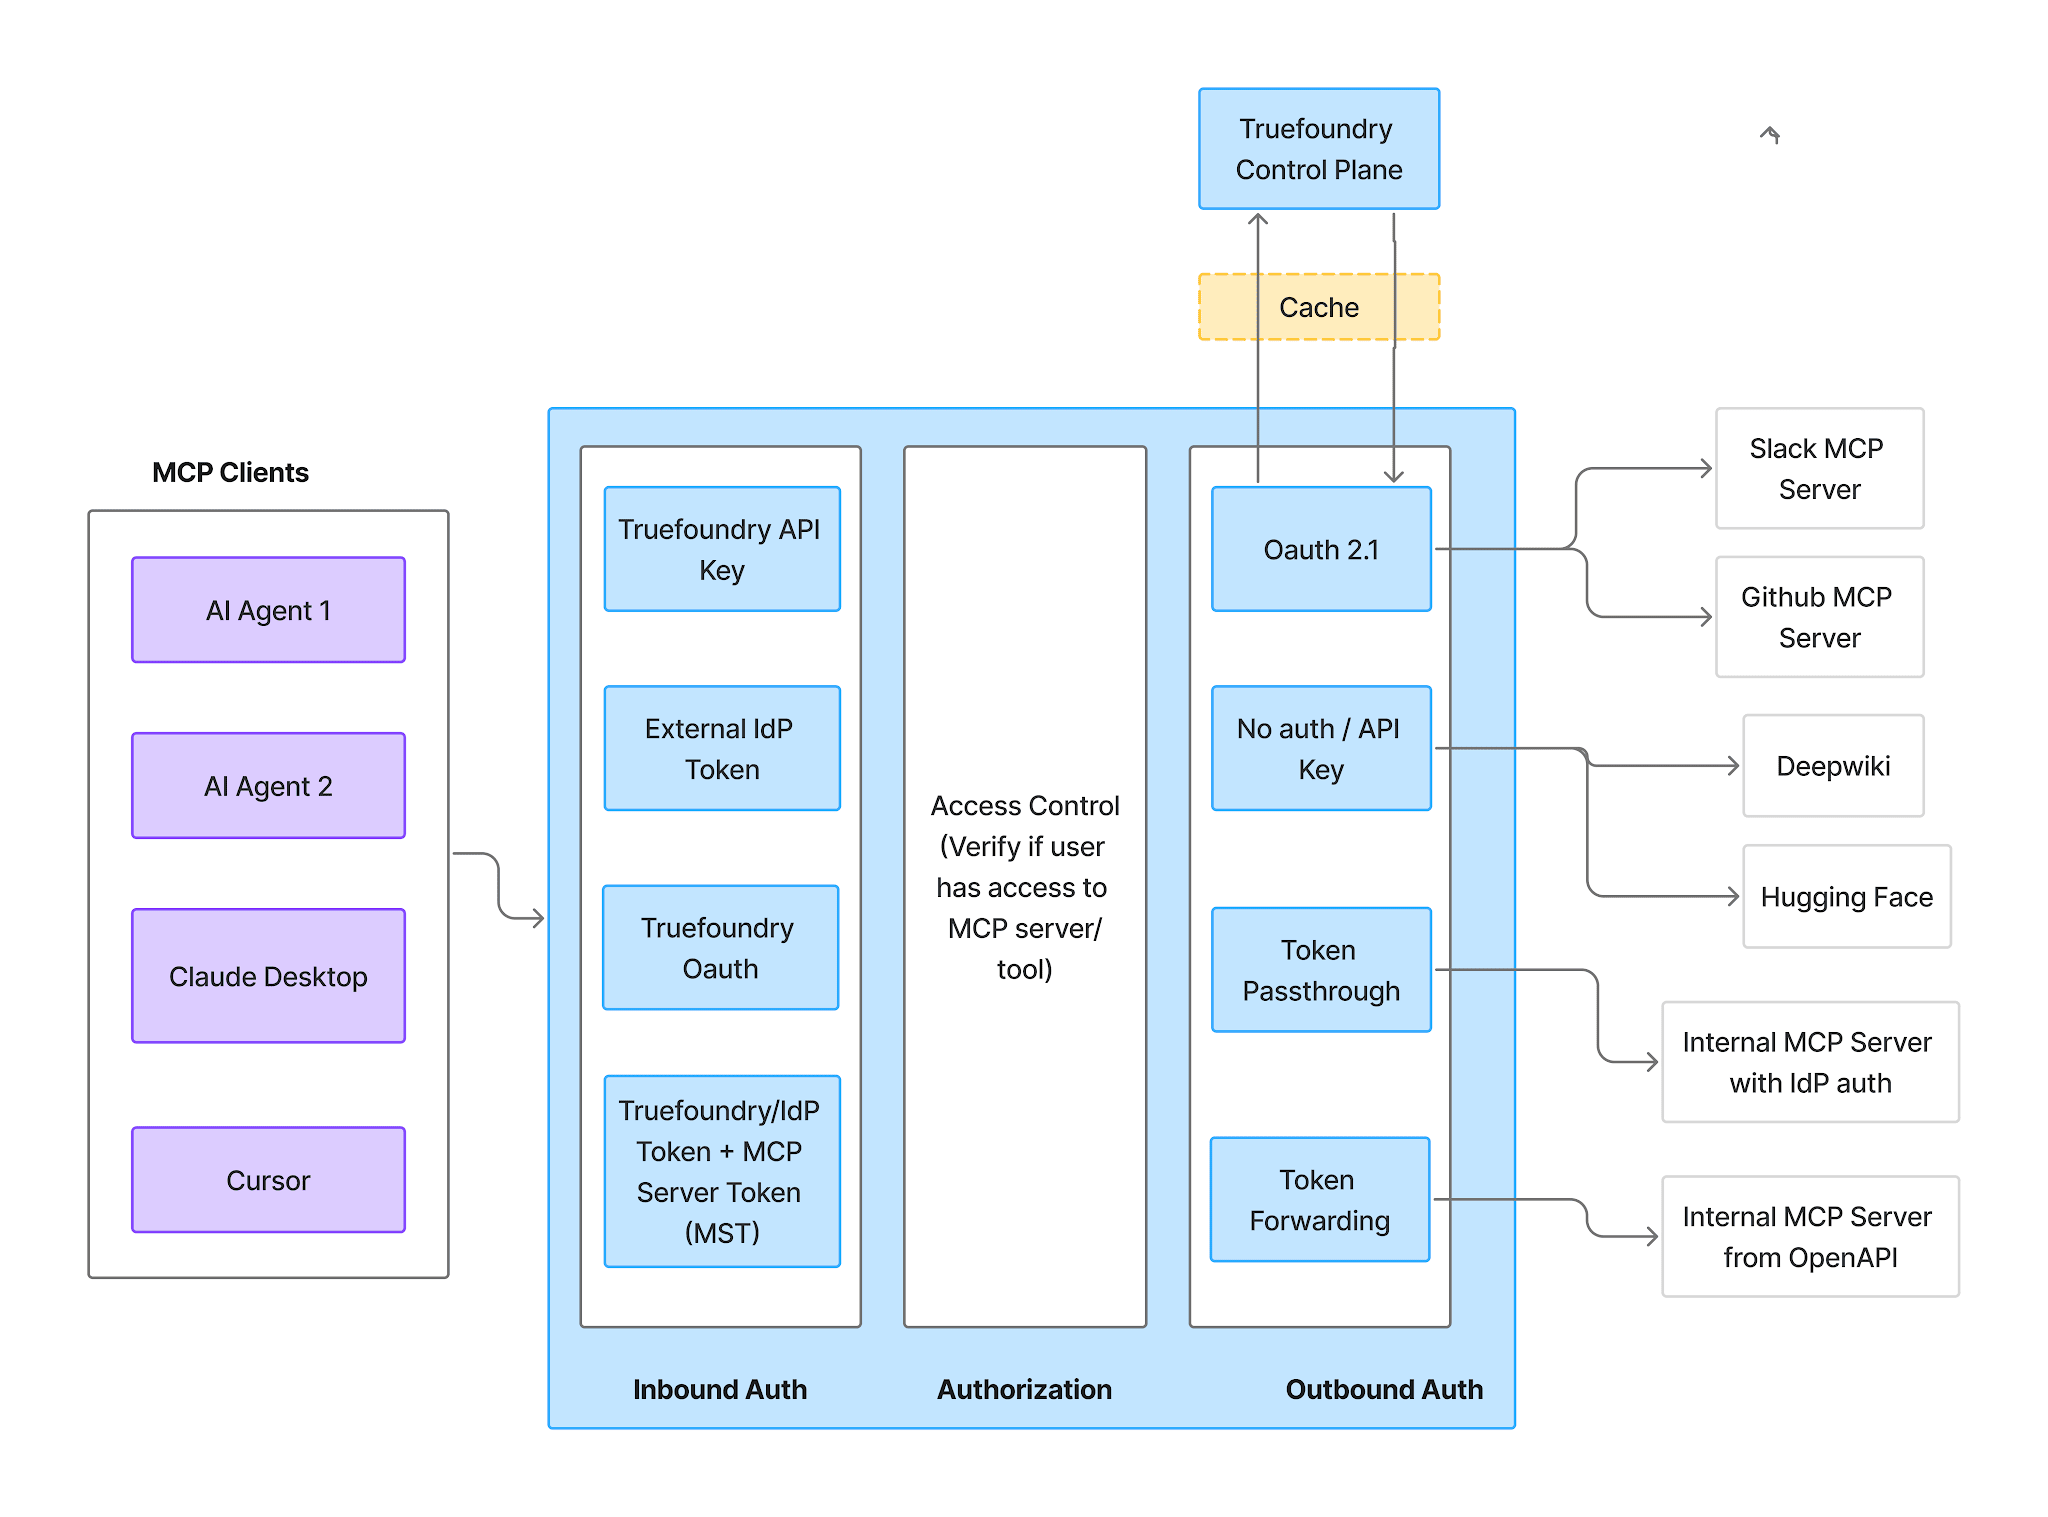
الوارد — يقوم العملاء بالمصادقة على بوابة الذكاء الاصطناعي (AI Gateway) باستخدام إحدى الطرق التالية:
هناك تحذير واحد هنا أكثر أهمية مما هو عليه في معظم الخوادم: يمنح رمز الحساب الافتراضي (Virtual Account token) كل طلب وصولاً متطابقاً، لذا فهو لا يدعم رؤية إدارة علاقات العملاء (CRM) لكل مستخدم على حدة. استخدم رمز الوصول الشخصي (PAT) أو تدفق OAuth الخاص ببيئة التطوير (IDE) للاتصالات الواردة.
الصادر — الـ رمز تفويض OAuth2 التدفق. يقوم كل مستخدم بتفويض حساب Salesforce الخاص به؛ وتتولى TrueFoundry إدارة الموافقة وتخزين الرموز وتحديثها. بصفتها MCP مُدارة، يكون عنوان URI لإعادة التوجيه دائماً هو عنوان رد الاتصال المُدار مركزياً من TrueFoundry:
https://auth.truefoundry.com/mcp/oauth2/callback
هذا ما يجعل تجربة Salesforce قوية. ولأن الهوية الصادرة هي هوية المستخدم الفردي، فإن كل إجراء يتم تنفيذه بصفتك ذلك المستخدم المُصادق عليه، ويحترم أذونات CRUD في مؤسستك، والأمان على مستوى الحقل، وقواعد المشاركة. المندوب الذي لا يمكن لملفه الشخصي رؤية الحقول الخاصة بالمالية؟ وكيله لا يستطيع ذلك أيضاً. ومندوب الدعم المقتصر على منطقة واحدة؟ وكيله يرى منطقة واحدة فقط.
نموذج الأذونات الخاص بك لا يتم تجاوزه أو تكراره أو تقريبه عند البوابة، بل هو طبقة التنفيذ الفعلية، لأن Salesforce تقيّم كل طلب كمستخدم حقيقي. يقوم المستخدمون بالمصادقة مرتين، مرة للبوابة ومرة لـ Salesforce، وهذا ما يجعل إسناد الإجراءات لكل مستخدم أمراً ممكناً.
تمنحك معظم خوادم MCP مكاناً واحداً لتقييد القدرات: البوابة. أما Salesforce فتمنحك مكانين، والمصدر الأساسي هو الأقوى.
تفعيل sobject-reads بدلاً من sobject-all يعني أن أدوات الكتابة والحذف غير موجودة على الخادم الذي تتصل به بوابتك. ليست معطلة، وليست مقيدة، بل غائبة تماماً. لا يوجد مفتاح تبديل يمكن ضبطه بشكل خاطئ لاحقاً، ولا يوجد متعاون يمكنه إعادة تفعيله، ولا إصدار مستقبلي يضيف أداة كتابة بهدوء.
إذا كنت قد قمت بالفعل بتفعيل sobject-all، فإن تعطيل أدوات الكتابة والحذف في علامة التبويب الأدوات يمنحك نفس السلوك؛ فهو مجرد عنصر تحكم يجب عليك إبقاؤه كما هو.
بمجرد الاتصال، تعرض علامة التبويب الأدوات كل ما يكشفه الخادم النشط.
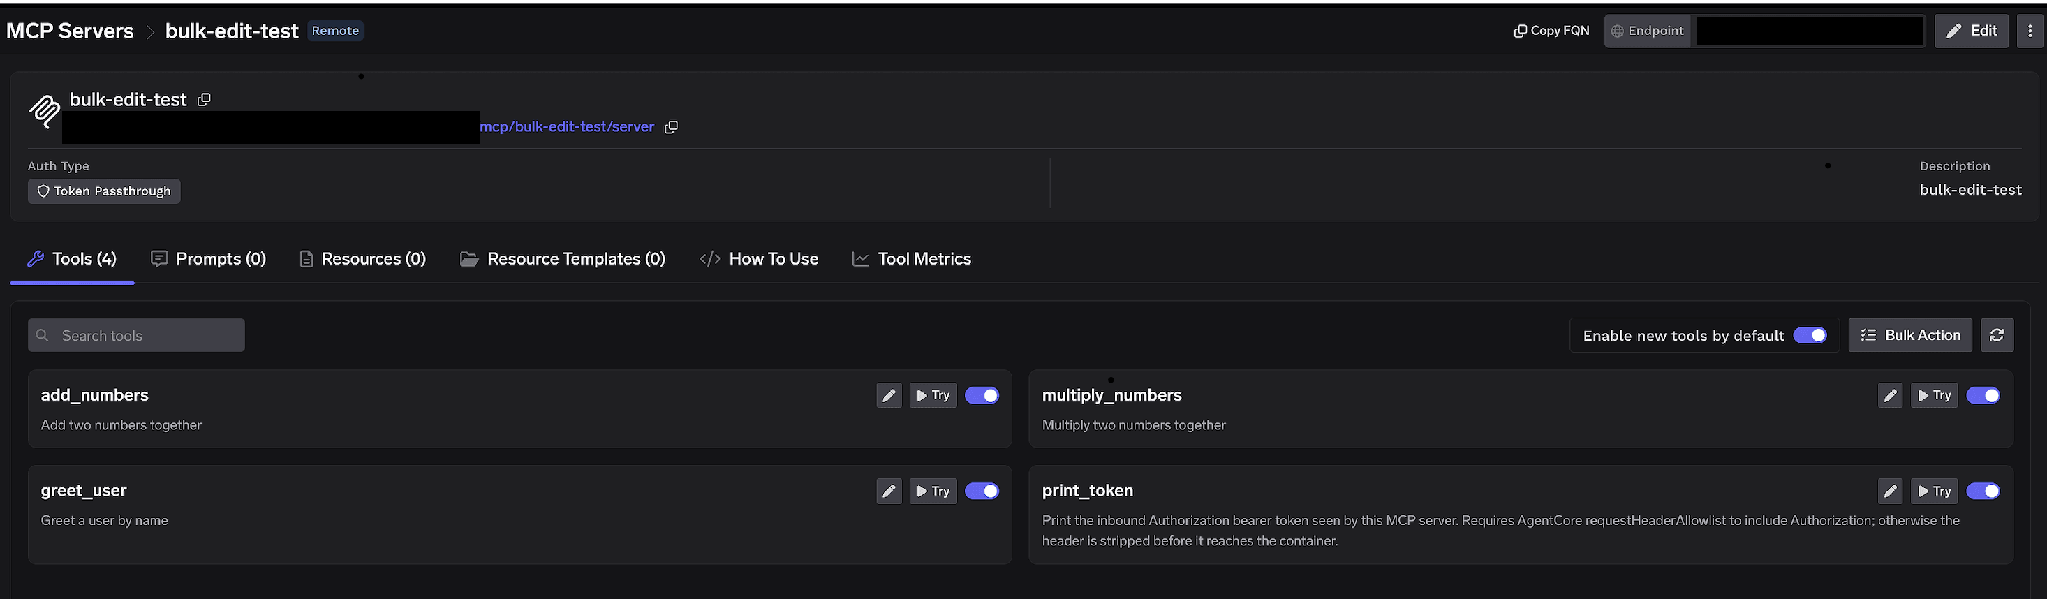
مفاتيح تبديل لكل أداة. قم بإيقاف تشغيل أي أداة وسيتم استبعادها تمامًا من قائمة الأدوات؛ فلن تراها العملاء ولن يمكن استدعاؤها. هذا ليس مجرد تصفية على مستوى المطالبة: فالوكيل الذي لا يمكنه رؤية أداة الحذف لا يمكن إقناعه باستدعائها، بغض النظر عما قد يحتويه وصف الحالة المضلل.
تفعيل الأدوات الجديدة افتراضيًا. عند ضبطه على تشغيل، تظهر الأدوات الجديدة الواردة من المصدر تلقائيًا. وعند ضبطه على إيقاف، لن تتوفر سوى الأدوات التي قمت بتفعيلها صراحةً، وستظل أي أدوات جديدة مخفية حتى توافق عليها. بالنسبة لأنظمة السجلات، يُعد خيار الإيقاف هو الإعداد الافتراضي الأنسب.
الإجراء الجماعي. يحول كل صف إلى مربعات اختيار مع خيار تحديد الكلحتى تتمكن من تبديل مجموعة كبيرة دفعة واحدة و حفظ.
انقر على أيقونة القلم بجانب أي أداة لتغيير كيفية عرضها للنموذج:
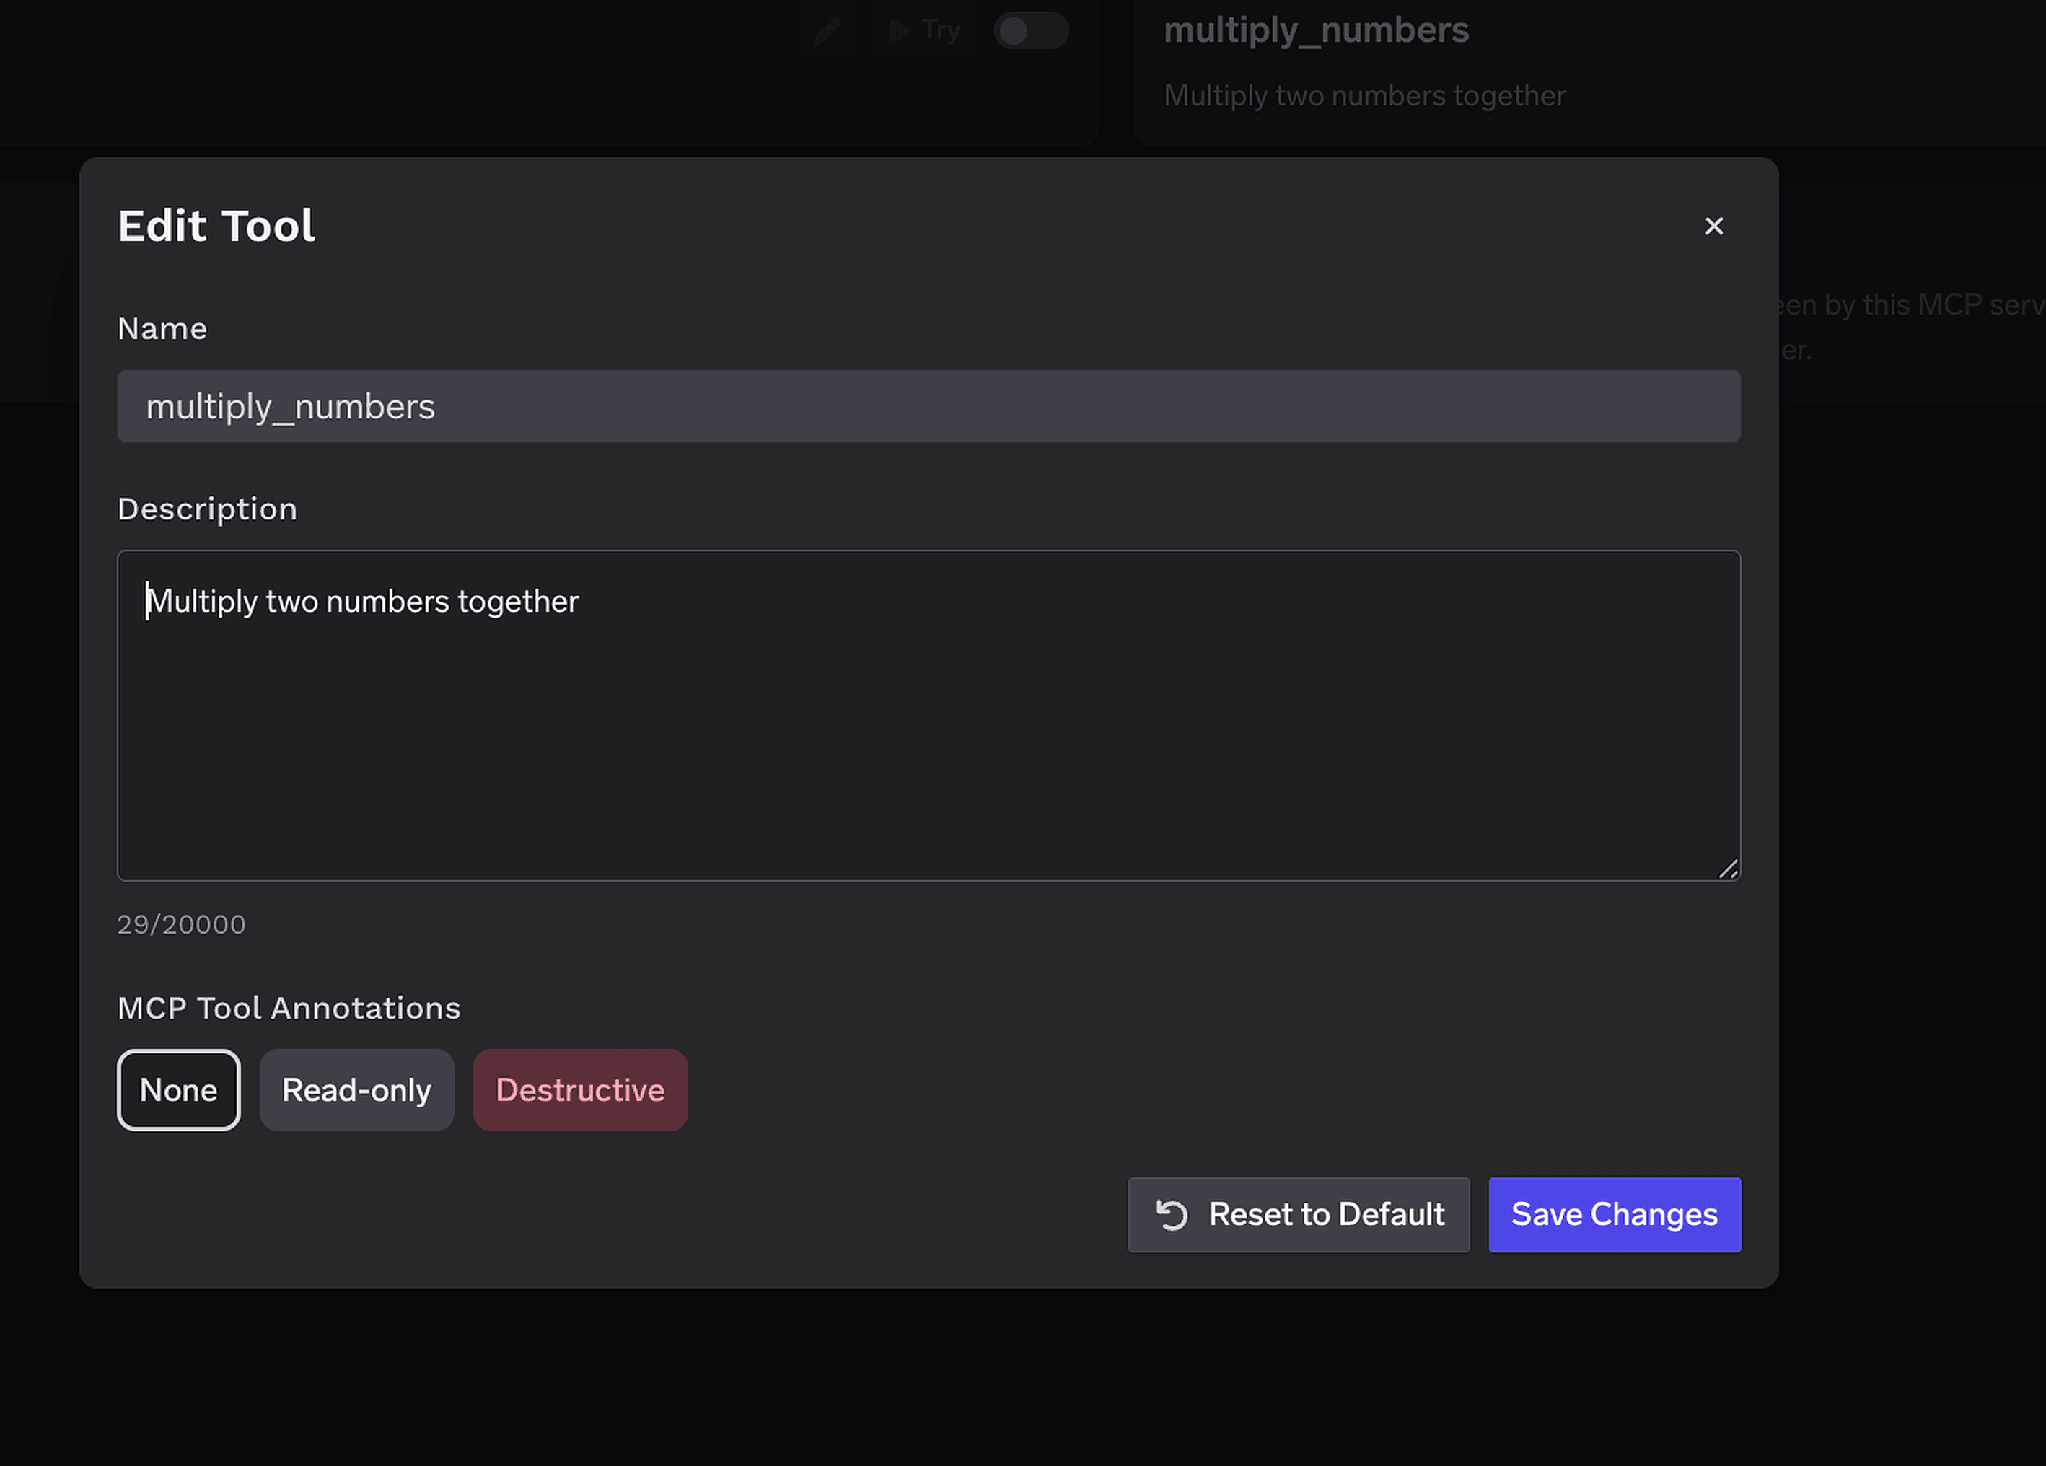
يُستخدم الوصف البديل (حتى 20,000 حرف) لتوجيه عملية اختيار الأداة عندما تكون الصياغة الأصلية غامضة. تعليقات أداة MCP لتمييز أداة كـ للقراءة فقط أو تدميرية، مما يضبط readOnlyHint أو destructiveHint — كما أن تمييز أدوات الكتابة كـ "تدميرية" هو ما يسمح لسياسات الموافقة أدناه بالتحكم في فئة كاملة من العمليات دفعة واحدة.
يتم ربط التحكم في الوصول بالمستخدمين أو الفرق أو الحسابات الافتراضية عبر بُعدين: الخوادم التي يمكن للهوية الوصول إليها، والأدوات التي يمكنها استدعاؤها.
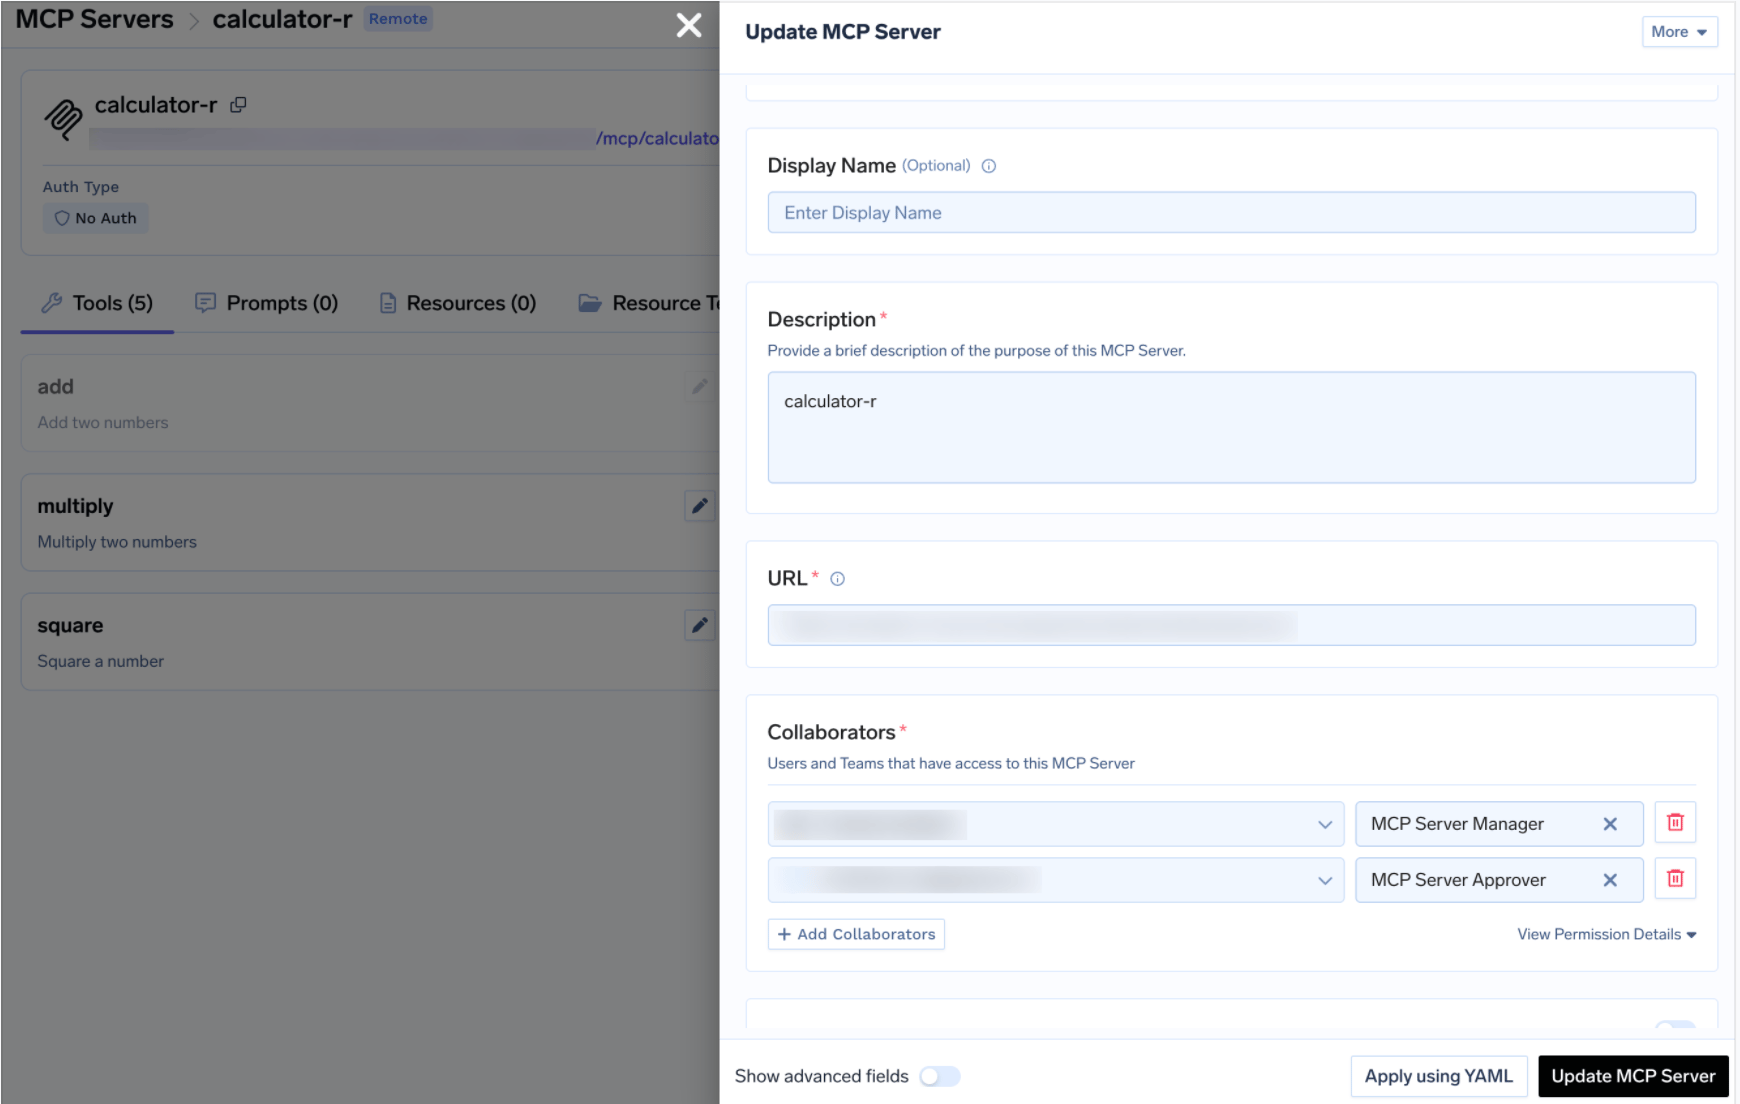
بالنسبة لنظام إدارة علاقات العملاء (CRM)، فإن التقسيم الطبيعي هو تعيين عمليات الإيرادات (RevOps) كمدير، والمبيعات والدعم كمستخدم، وقائد عمليات المبيعات كموافق على مسار الكتابة — وهو نفس نموذج التحكم في الوصول لـ MCP المتبع مع كل خادم آخر في السجل.
يُعد تعطيل عمليات الكتابة إجراءً صارماً، وهو الخيار الأنسب لمعظم وكلاء Salesforce. لكن بعض سير العمل تتطلب الكتابة فعلياً — مثل تسجيل الأنشطة، أو الانتقال إلى مرحلة تالية، أو إنشاء مهمة — وهنا ستحتاج إلى إتمام هذه العمليات تحت إشراف بشري.
عند استدعاء أداة مقيدة، يتم تعليق الطلب بدلاً من تنفيذه، ويتم إنشاء طلب موافقة وإخطار المعتمدين. بعد موافقة العنصر البشري، تنجح الاستدعاءات لفترة زمنية قابلة للضبط، وبعدها يلزم الحصول على موافقة جديدة. يمكنك إنشاء سياسة من خلال AI Gateway → Policies → MCP Tool Approval (المصنفة كإصدار تجريبي في وحدة التحكم):
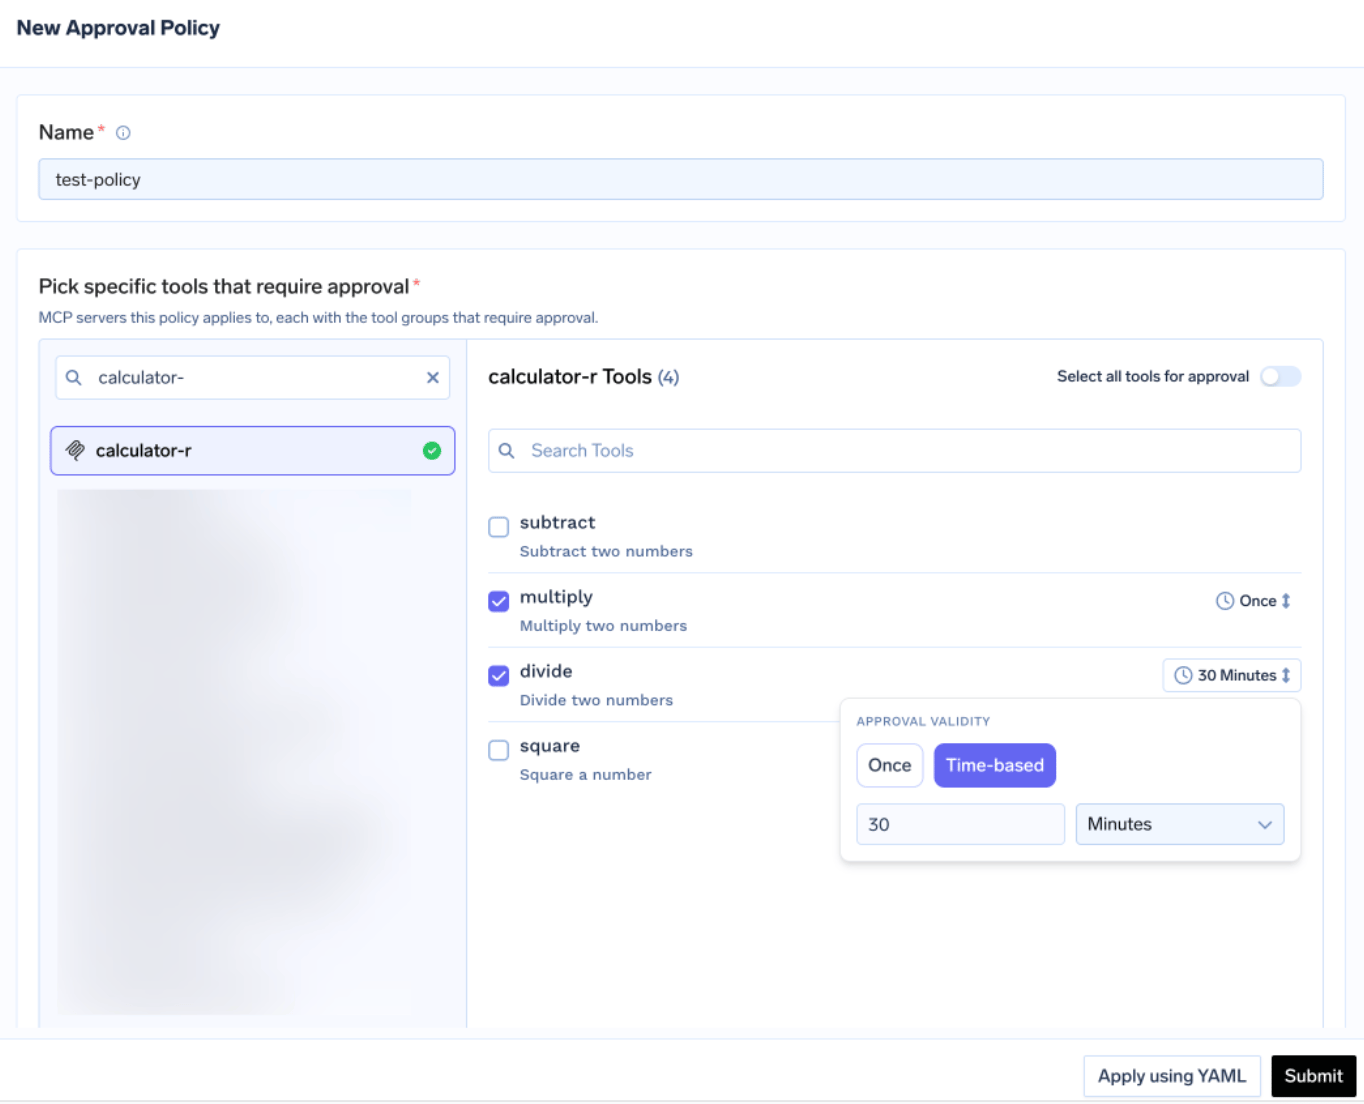
تحدد كل سياسة الخوادم التي تخضع للقيود وتختار نطاق الموافقة:
هنا تظهر فائدة التعليقات التوضيحية: قم بتمييز عمليات الكتابة كـ Destructive (تدميرية) لمرة واحدة، وقم بتقييد الفئة باستخدام approval_scope: destructive. عند تداخل النطاقات، يتم تطبيق النطاق الأكثر تحديداً — حيث تكون الأولوية للأسماء المحددة > ثم النطاق التدميري > ثم الكل.
الصلاحية تكون إما لمرة واحدة (تنفيذ واحد فقط) أو بناءً على الوقت، وهي مدة زمنية بالدقائق. عند تعارض السياسات، يتم تطبيق الخيار الأكثر تقييداً: "لمرة واحدة" تتفوق على 10 دقائق، و10 دقائق تتفوق على 30 دقيقة. بالنسبة لأي شيء يتعلق بسجلات الفرص أو الحسابات، اختر لمرة واحدة — فمنح صلاحية لمدة 30 دقيقة لأداة كتابة يعني أن الوكيل لديه 30 دقيقة يمكنه خلالها التكرار.
يتم إخطار المعتمدين عبر البريد الإلكتروني، أو Slack، أو PagerDuty، أو MS Teams، ويقومون بالمراجعة من خلال وحدة التحكم:
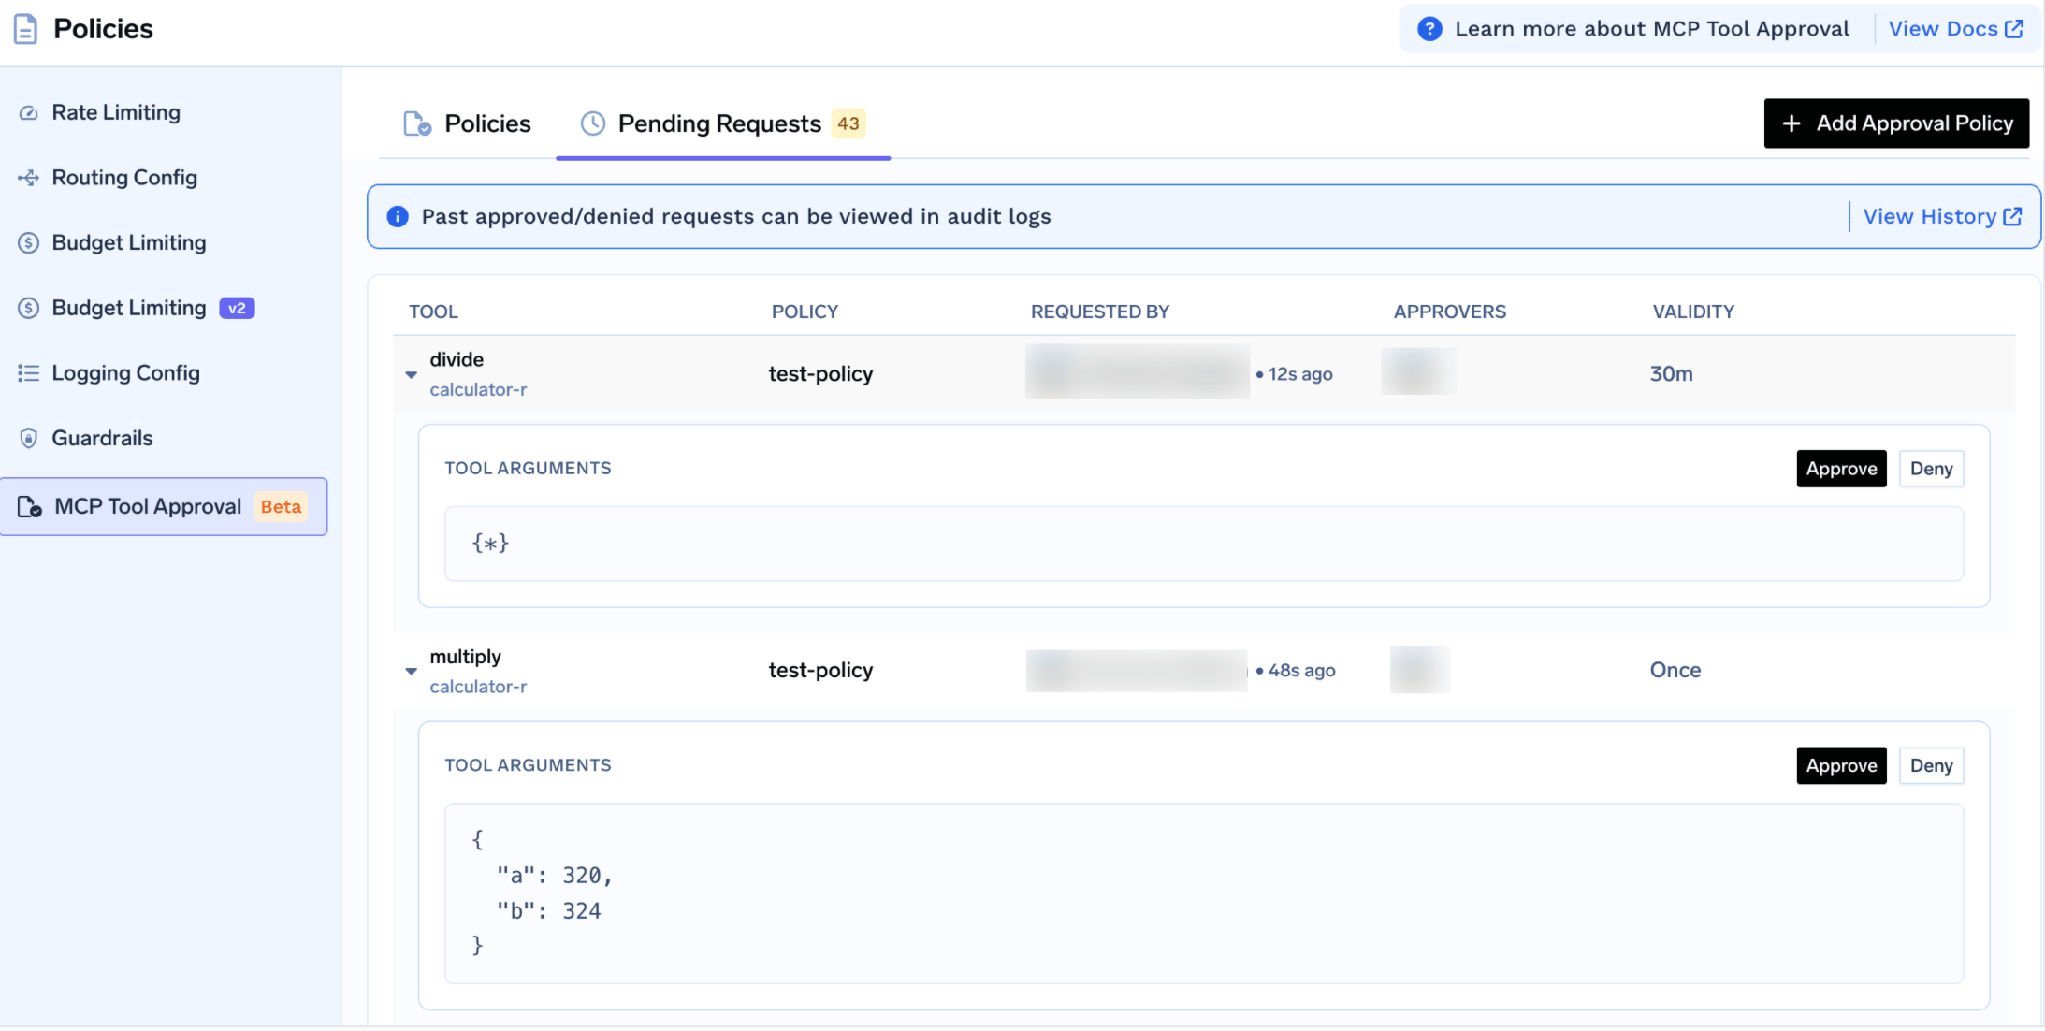
يعرض كل طلب الأداة، والسياسة، ومقدم الطلب، ونافذة الصلاحية، و وسيطات الأداة الفعلية — حتى يتمكن المعتمد من رؤية أن الوكيل يرغب في تغيير حالة فرصة بقيمة 400 ألف دولار إلى "مغلقة وخاسرة" قبل الموافقة عليها. هذه الرؤية هي القيمة الكاملة لهذه الميزة في أنظمة إدارة علاقات العملاء (CRM).
أثناء حالة التعليق، يتلقى المستدعي نتيجة JSON-RPC ناجحة تحمل _meta.approval_status: "pending" بدلاً من خطأ، لذا ينتظر الوكيل الذي يعمل بشكل صحيح ويعيد المحاولة. يتم تحديد نطاق المنح لكل مقدم طلب، ولا يؤدي الرفض إلى حظر أي شخص بشكل دائم — حيث يؤدي الاستدعاء التالي إلى إنشاء طلب جديد.
جرب الأدوات يدوياً أولاً. في صفحة تفاصيل الخادم، انقر على تجربة بجوار أي أداة، وقم بتوفير المدخلات — مثل نوع الكائن كـ "حساب" (Account) أو "فرصة" (Opportunity)، بالإضافة إلى أي عوامل تصفية للاستعلام — ثم انقر على تنفيذ الأداة، واقرأ ملف JSON. تجربة يتم تعطيله للأدوات التي قمت بإيقاف تشغيلها. هذا يساعد في اكتشاف الإخفاقات البسيطة مبكراً: حقل لا يمكن لملفك الشخصي قراءته، أو كائن لم تكشف عنه الحزمة، أو تنسيق عامل تصفية خمنت أنه خاطئ.
افتح علامة التبويب كيفية الاستخدام للحصول على رابط البوابة (Gateway URL) الخاص بمستأجرك ومقتطفات جاهزة للنسخ.
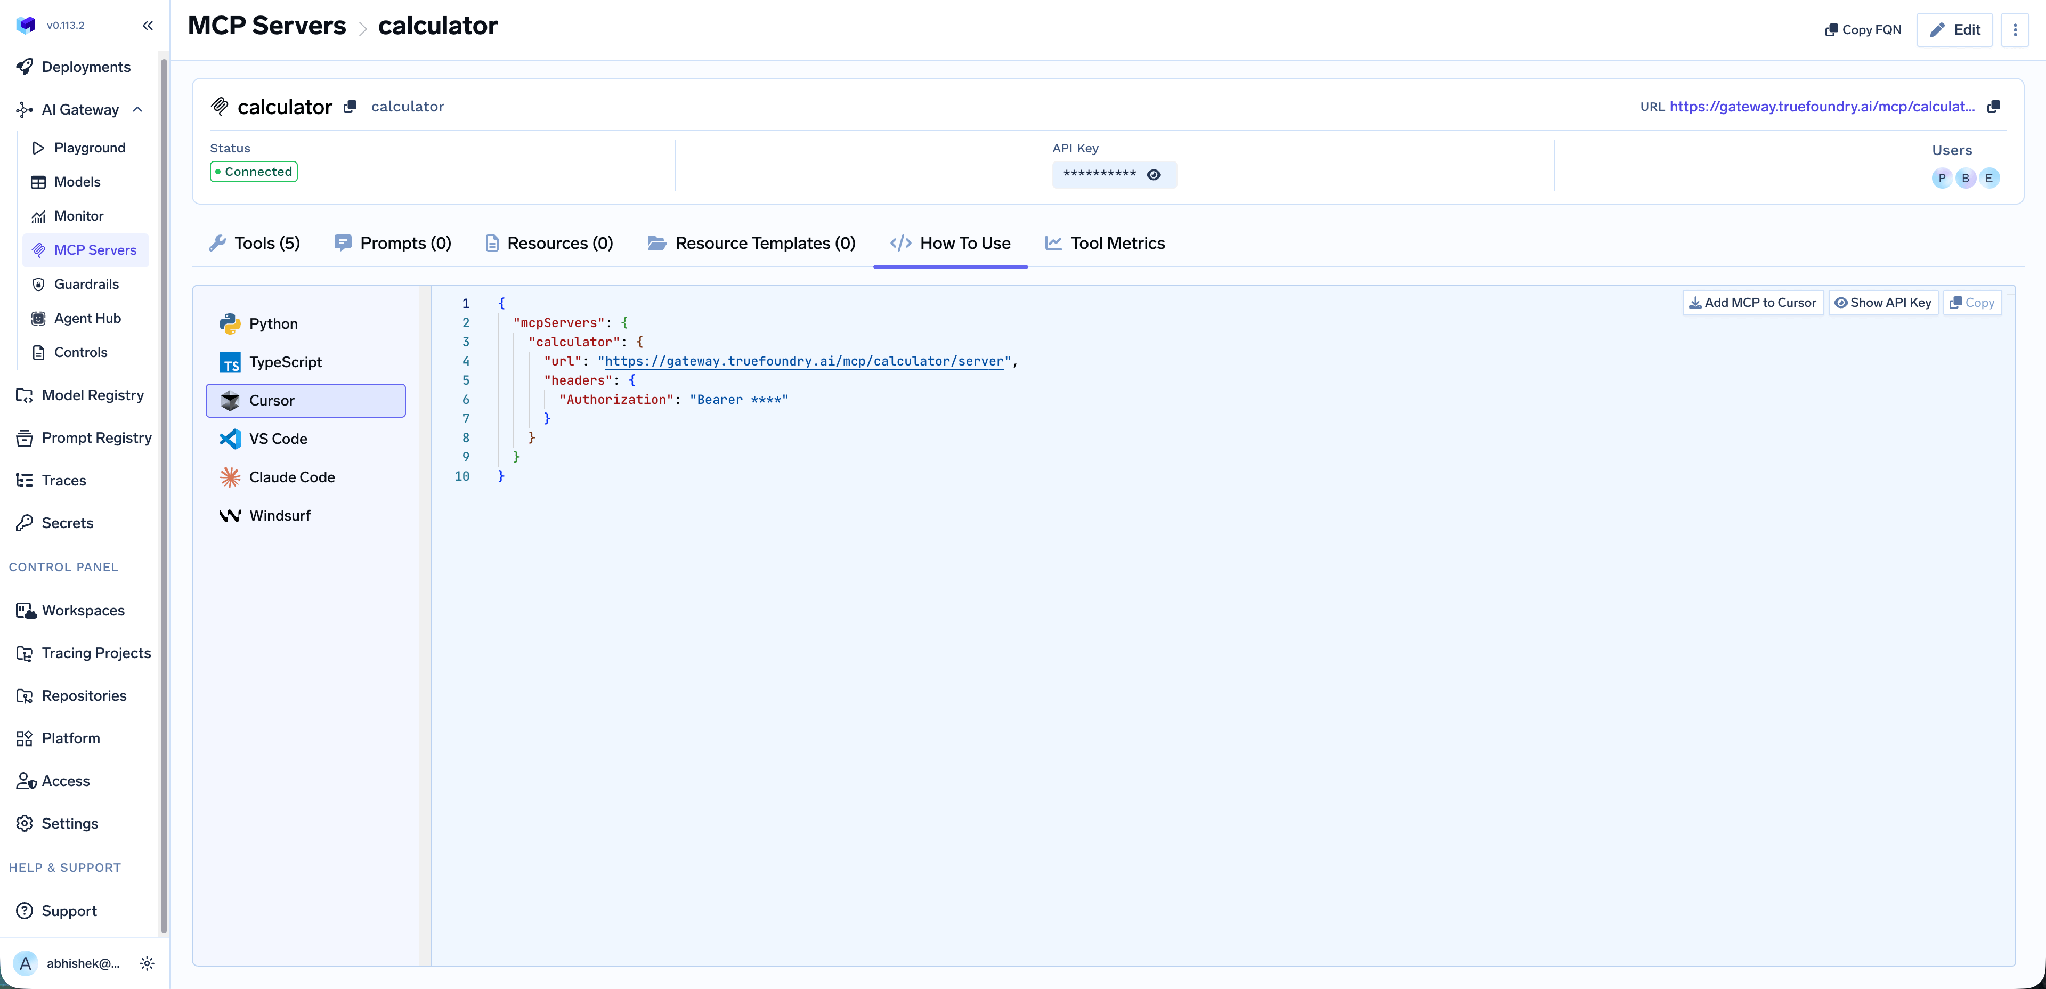
وهي تغطي Claude Code، وVS Code، وClaude Web، وClaude Desktop، وCursor، وWindsurf، وCodex، ومجموعات تطوير برمجيات MCP لـ Python وTypeScript؛ إظهار مفتاح واجهة برمجة التطبيقات يكشف عن الرمز المميز (token) إذا كان عميلك يحتاجه في الترويسة. استخدم الرابط من هذه النافذة بدلاً من تجميعه بنفسك؛ فهو مخصص للمستأجر، وغالباً ما يكون بناء نقطة النهاية يدوياً هو السبب الأكثر شيوعاً لاتصال العميل دون إدراج أي أدوات.
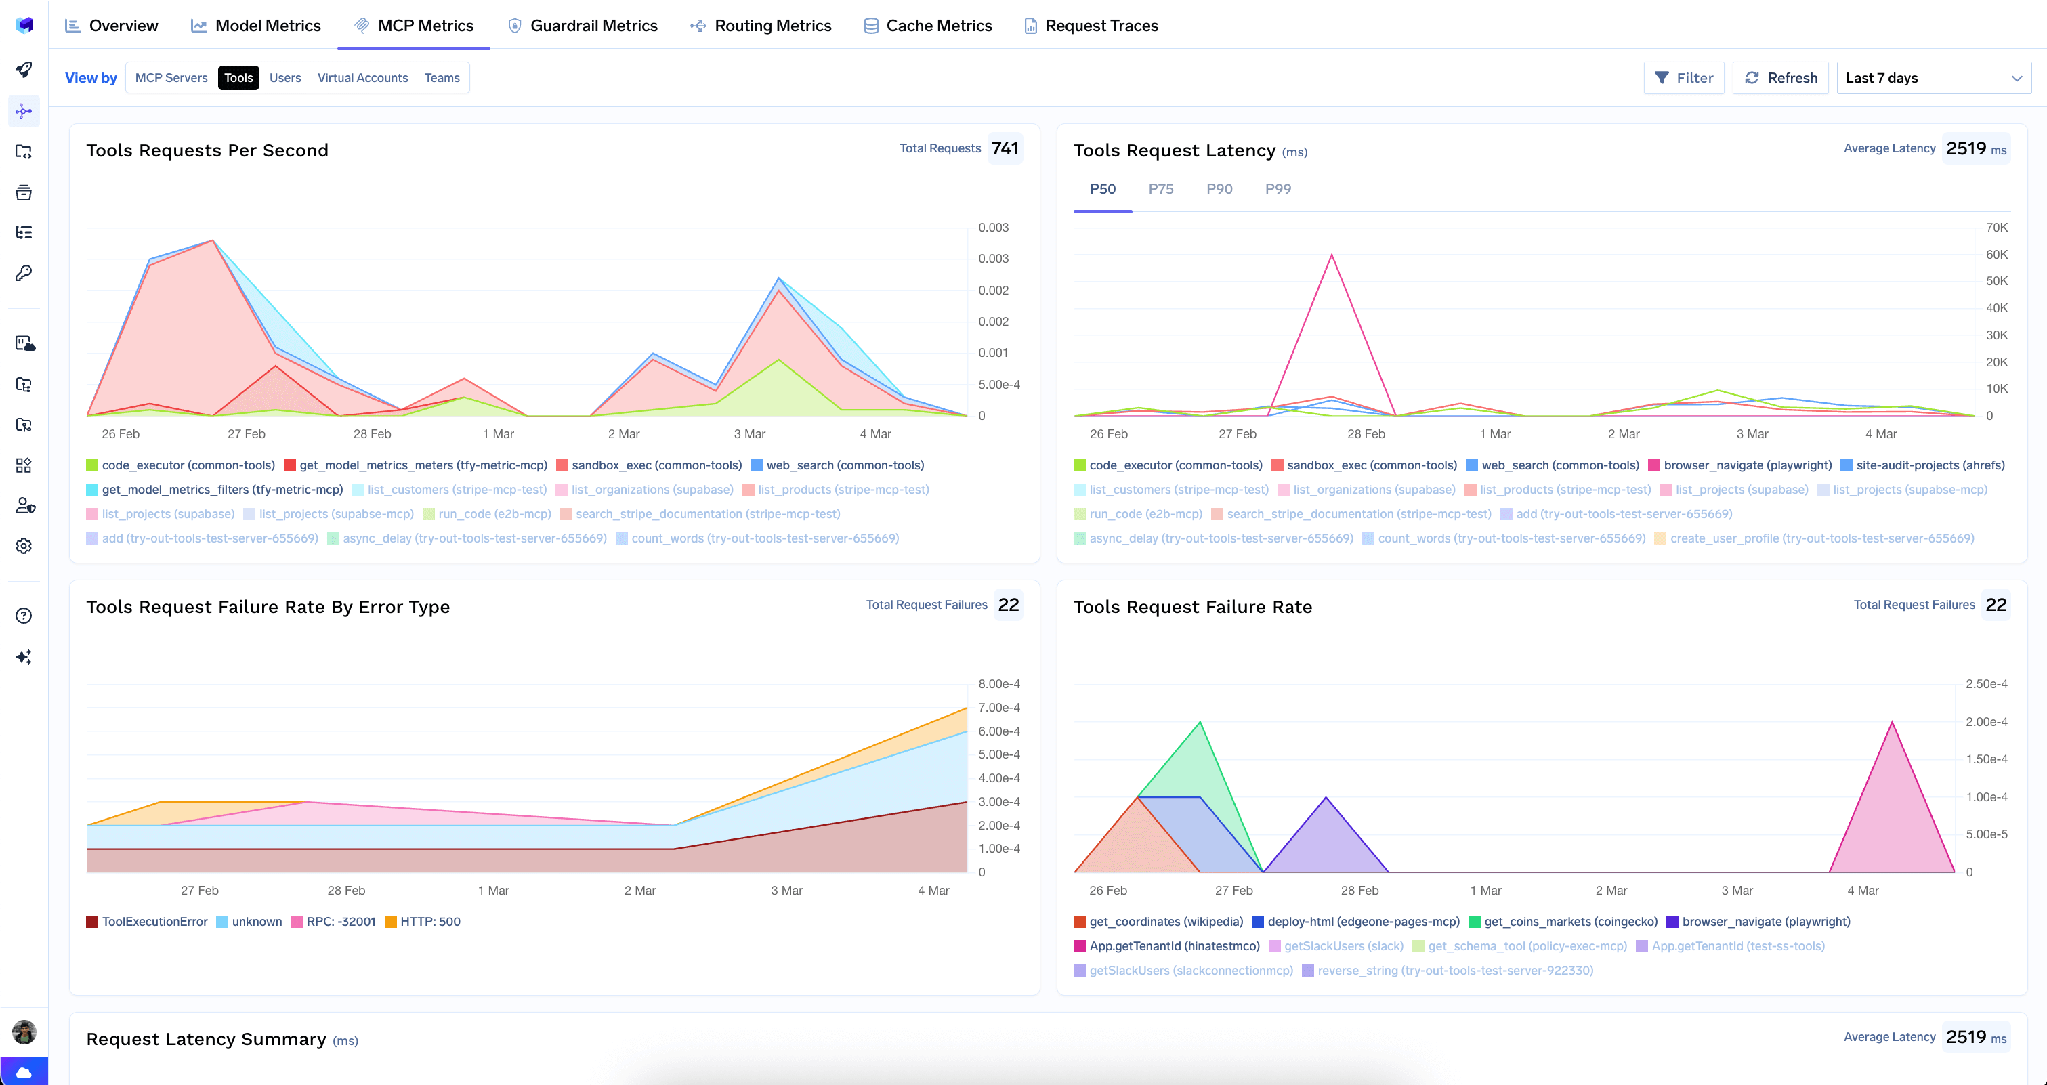
مقاييس على مستوى الأداة. علامة التبويب مقاييس الأداة تتبع عدد مرات الاستدعاء، وزمن الاستجابة لكل أداة، ومعدلات الخطأ. وعبر البوابة، تضيف مقاييس MCP الطلبات في الثانية، وزمن الاستجابة عند P50/P75/P90/P99، ومعدل الفشل حسب نوع الخطأ.
مراقبة كاملة للطلبات. يتم تتبع كل استدعاء للأداة مع هوية المتصل، واسم الأداة، والمدخلات، وزمن الاستجابة، مع التصدير عبر OpenTelemetry إلى Grafana أو Datadog أو Prometheus — وهو أمر لا يمكن لسجل حقول طبقة الإسناد توفيره بمفرده.
ضوابط الأمان. تُطبق الخطافات (Hooks) عند mcp_pre_tool، قبل استدعاء الأداة، حيث يمكن للفحص حظر الاستدعاء تماماً، وعند mcp_post_tool، على الاستجابة قبل عودتها إلى الوكيل. خطاف ما بعد الأداة هو الأهم لبيانات نظام إدارة علاقات العملاء (CRM)؛ فهو المكان الذي تكتشف فيه النتائج التي تحمل سجلات أكثر أو حقولاً حساسة أكثر مما ينبغي أن يصل إلى النموذج.
عبء تشغيلي منخفض. تضيف البوابة حوالي 3–4 مللي ثانية من زمن الاستجابة وتتعامل مع أكثر من 350 طلباً في الثانية على وحدة معالجة مركزية افتراضية واحدة.
سجل واحد. بمجرد تسجيل عدة خوادم، يمكنك عرض مجموعة فرعية من أدواتها خلف نقطة نهاية واحدة باستخدام خادم MCP افتراضي — لذا يحصل وكيل مكتب الصفقات على أدوات القراءة من Salesforce، وأداة Slack لنشر الملخص، ولا شيء غير ذلك.
يمكن لمسؤولي المستأجر مسح كل بيانات الاعتماد المخزنة على الخادم من القائمة ذات النقاط الثلاث بجوار تعديل:
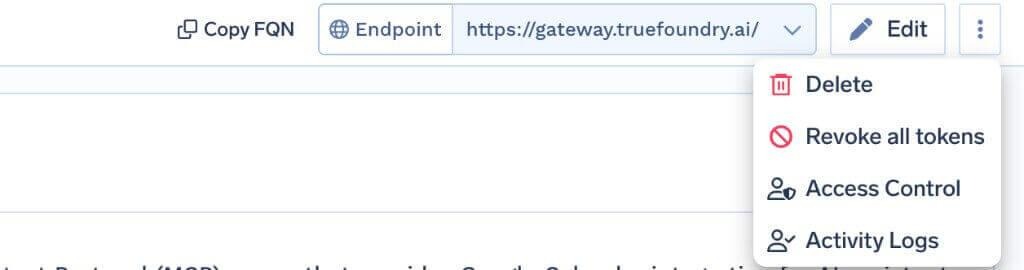
إلغاء جميع الرموز المميزة يحذف كل تجاوز للمصادقة ورمز OAuth مخزن لجميع المستخدمين والحسابات الافتراضية على ذلك الخادم، ويسري مفعوله في الطلب التالي، ويتم تسجيله في سجلات النشاط. هذا الإجراء لا رجعة فيه، ولا يراه سوى مسؤولي المستأجر.
قيد مهم واحد: هو يمسح الرموز المميزة على مستوى البوابة فقط ولا يلغي صلاحية الوصول داخل Salesforce. في حالة وقوع حادث، قم بإلغاء تنشيط الخادم في علامة التبويب خوادم Salesforce أيضاً — فهذا هو المفتاح الذي يزيل الإمكانية بدلاً من بيانات الاعتماد.
القراءة فقط هي خيار تفعيل، وليست مجرد مفتاح تبديل. أقوى وكيل Salesforce للقراءة فقط هو تفعيل sobject-reads في مؤسستك، حيث لا توجد أدوات للكتابة مطلقاً. تعد مفاتيح تبديل البوابة على sobject-all خط دفاع ثانٍ جيد، لكن التكوينات قد تتغير بمرور الوقت.
أمن مستوى الحقل يقوم بعمل أكثر مما تعتقد. نظراً لأن كل استدعاء يتم تشغيله بصفتك المستخدم المصادق عليه، فإن الأداة التي "لا تعمل" لشخص ما وتعمل لشخص آخر لا تكون عادةً معطلة — بل هو أمن مستوى الحقل (FLS) أو قاعدة مشاركة تعمل بشكل صحيح.
حدود واجهة برمجة التطبيقات (API) مشتركة. تستخدم استدعاءات أدوات الوكيل نفس مخصصات واجهة برمجة التطبيقات (API) الخاصة بمؤسستك والمستخدمة في مهامك الليلية.
يتميز خادم Salesforce MCP بكونه مناسباً بشكل استثنائي للإدارة المنظمة، ولكنه مكلف للغاية في حال حدوث أخطاء. هو مناسب لأن تشغيله يتم داخل مؤسستك ويتم منح التفويض لكل مستخدم، مما يجعل نموذج الأذونات الذي يديره مسؤولو النظام لديك هو نفسه المطبق على الوكيل. وهو مكلف لأن الكائنات الموجودة في الطرف الآخر هي التي تُبنى عليها توقعاتك وإغلاقاتك المالية في نهاية الربع.
تأتي عناصر التحكم مرتبة، وأولها هو الأقل تكلفة: قم بتفعيل قراءة كائنات Salesforce (sobject-reads) ما لم تكن هناك حاجة فعلية لسير العمل للكتابة. بعد ذلك، قم بتعطيل الأدوات التي لا تستخدمها، واجعل مسار الكتابة يتطلب موافقة بشرية مع التحقق من الصلاحية، واحتفظ بسجل المكالمات المتعقبة.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.



هو خادم Model Context Protocol يتيح بيانات CRM في Salesforce، أي الحسابات وجهات الاتصال والفرص والحالات والكائنات المخصصة، كأدوات يستطيع وكيل الذكاء الاصطناعي استدعاءها. وتقدّمه Salesforce من داخل org الخاصة بك: ثبّت الحزمة المُدارة TrueFoundry Salesforce، وفعّل MCP Service في Setup، ثم فعّل sobject-reads للوصول للقراءة فقط أو sobject-all للقراءة والكتابة الكاملتين.
يعتمد ذلك على الخادم الذي تفعّله. sobject-reads يتيح أدوات قراءة على كائنات sObjects لديك، وsobject-all يضيف الإنشاء والتحديث والحذف. والأدوات تُحدَّد بمعاملات نوع الكائن وفلاتر الاستعلام بدلاً من نشرها كقائمة ثابتة، ولذلك فتبويب Tools هو الجرد المرجعي لـ org لديك، ويمكن تفعيل كل أداة فيه أو تعطيلها أو إعادة وصفها أو إضافة توصيف لها.
هو من أسهل التكاملات حوكمةً: OAuth لكل مستخدم يعني أن كل إجراء يُنفَّذ باسم المستخدم المصادَق عليه، وفق أذونات CRUD والأمان على مستوى الحقول وقواعد المشاركة الخاصة به. والخطر المتبقي هو مسار الكتابة: فعّل sobject-reads حيث لا حاجة إلى الكتابة، وعطّل أدوات الكتابة حيث تلزم، واجعل الباقي خلف موافقة بشرية بصلاحية Once.
نعم. تعمل TrueFoundry في VPC الخاصة بك أو محلياً أو في بيئة معزولة عن الشبكة أو هجينة، فلا تغادر التعليمات والردود نطاقك أبداً حتى وأنت توجّه الطلبات عبر مزوّدين كثيرين.
نعم. تتضمن MCP Gateway وAgent Gateway وMCP & Agents Registry مع تحكم في الوصول على مستوى الأدوات. ويمكن حوكمة الوكلاء المبنيين على LangGraph أو CrewAI أو AutoGen أو إطار عمل مخصص مركزياً.
نعم. البوابة متوافقة مع OpenTelemetry وتتكامل مع Grafana أو Datadog أو Prometheus أو حزمتك المفضلة. فهي تتتبع كل طلب من المطالبة إلى تنفيذ الأداة والنموذج، لتحصل على تسجيل موحد دون الحاجة إلى تغيير ما تستخدمه حاليًا.



أحدث الأخبار والمقالات والموارد تصلك مباشرة إلى بريدك الوارد
















