



October 28, 2026
|
5 min read


احصل على وصول فوري إلى بيئة TrueFoundry مباشرة. انشر النماذج، ووجّه حركة مرور LLM، واستكشف المنصة بالكامل — بيئة الاختبار الخاصة بك جاهزة في ثوانٍ، ولا يلزم وجود بطاقة ائتمان.



Blazingly fast way to build, track and deploy your models!
MintMCP هي بوابة مستضافة لحوكمة كيفية اتصال وكلاء الذكاء الاصطناعي بالأدوات عبر بروتوكول سياق النموذج (MCP) — حيث يتم وضع المصادقة، والتحكم في الوصول على مستوى الأداة، وقواعد السياسة، وسجل النشاط أمام كل موصل. قضينا عدة أسابيع في اختبارها عملياً: إعداد الموصلات، والتجميع، وتدفقات OAuth، وسياسات الحوكمة، وإجراء اختبار تحميل كامل يغطي زمن الاستجابة والإنتاجية وسلوك الفشل — ثم قمنا بمطابقة كل شيء مع وثائق MintMCP العامة وأجرينا نفس التقييم على بوابة MCP الخاصة بـ TrueFoundry باستخدام مجموعة متسقة من المعايير. كُتبت هذه المراجعة بناءً على ذلك العمل، الذي اكتمل في الفترة ما بين سبتمبر وأكتوبر 2026، لذا تعامل مع أي شيء أصدرته MintMCP بعد ذلك التاريخ على أنه خارج نطاق هذه المراجعة.
لقد قمنا بتصنيف الادعاءات أدناه بناءً على الطريقة التي اختبرناها بها: تم التحقق منه (قمنا بإعادة إنتاجه بأنفسنا، عملياً)، موثق (مذكور في الوثائق العامة الخاصة بالمورد ولكن لم يتم إعادة إنتاجه بشكل مستقل)، أو تم وضع علامة عليه كـ سؤال مفتوح حيث كانت الأدلة غير حاسمة حقاً. عندما يأتي رقم مع تحفظ منهجي في اختباراتنا الخاصة، فقد احتفظنا بهذا التحفظ بدلاً من طرحه كمعيار قياسي دقيق.
يجدر القول بوضوح قبل أي شيء آخر: هذه المراجعة — والاختبارات العملية التي تقف وراءها — تغطي بوابة MCP (الأدوات): الطبقة التي تحكم كيفية استدعاء الوكيل لأداة متصلة مثل Tavily أو AWS أو GitHub أو Slack. وهي لا تغطي توجيه LLM/النماذج، لأنه لم يتم اختبار أي منها ولأن MintMCP لا يبدو أنها تضع المنتج في هذا الإطار. تفصل محتويات MintMCP نفسها صراحةً عن "بوابات توجيه النماذج [التي] تتعامل بشكل أساسي مع حركة مرور LLM"، وتضع بوابة MCP وبوابة الوكيل الخاصة بها حول الوصول المحكوم للأدوات بدلاً من ذلك. العديد من عناصر التحكم التي تبدو كعناصر تحكم عامة في الإنفاق أو الأمان — ميزانيات الرموز، وحدود معدل الطلب، والحد الشهري على مستوى المؤسسة — موثقة على أنها موجودة في منتج منفصل لحركة مرور نماذج الذكاء الاصطناعي، وليس في بوابة اتصال أدوات MCP التي اختبرتها هذه المراجعة. إذا كان تحديد معدل الاستخدام أو الميزانية الخاصة باستدعاء الأداة مطلباً بالنسبة لك، فلا MintMCP ولا بوابة MCP الخاصة بـ TrueFoundry (وفقاً لنفس مراجعة الوثائق) تمتلكان حالياً تحكماً مخصصاً ومؤكداً لذلك — هذه فجوة تكافؤ تستحق المعرفة من كلا الجانبين، وليست خاصة بـ MintMCP فقط.
تعمل MintMCP كطبقة مستضافة واحدة — ولا يقوم العميل بتشغيل البنية التحتية بنفسه أبداً. يمكن استخدام كل موصل تضيفه بشكل مستقل أو تجميعه فيما تسميه MintMCP بـ Virtual MCP، وهو حزمة من عدة أدوات يتم عرضها كنقطة نهاية واحدة. يتم التحكم في الوصول على مستوى المؤسسة: لا يوجد كائن أصلي للمشروع أو مساحة العمل أو البيئة، لذا فإن فصل "بيئة الاختبار" عن "بيئة الإنتاج" أو فريق عن آخر يعني إنشاء عدة Virtual MCPs وتسميتها حسب الاصطلاح.
ما برز كقوة حقيقية في الاختبارات العملية:
الأنسب لـ: الفرق التي تبحث عن طريقة مستضافة وبسيطة نسبياً لإدارة الوصول إلى أدوات MCP دون الحاجة إلى إعداد بنية تحتية، والتي يمكنها التعايش مع نموذج مستأجر موحد على مستوى المؤسسة وأدوات سياسات مقيدة بخطة Enterprise.
تعد بوابة MCP من TrueFoundry جزءاً من مستوى تحكم أوسع يتعامل أيضاً مع توجيه نماذج اللغة الكبيرة (LLM) وتقديم النماذج، وتصف وثائقها ثلاث طبقات منفصلة داخلياً — مستوى تحكم، ومستوى حوسبة، ومستوى بوابة — مع تقسيم شبكي مخصص بينها، وهو ادعاء معماري أكثر وضوحاً مما تذكره MintMCP في أي من موادها. (موثق من وثائق TrueFoundry الخاصة؛ هذا اختلاف في مدى وضوح وصف كل مورد لبنيته الداخلية، وليس مقارنة أمنية تم التحقق منها بشكل مستقل.)
بعض المجالات التي وجد اختبارنا فيها ميزة حقيقية ومؤكدة لـ TrueFoundry:
الأنسب لـ: الفرق التي ترغب في إدارة MCP في نفس مستوى التحكم الخاص بتوجيه LLM ونشر النماذج، والتي تحتاج إلى تعدد مستأجرين أكثر دقة أو تطبيق سياسات خاص باستدعاء الأداة مما يوفره النموذج الموحد على مستوى المؤسسة.
تشترك كلتا المنصتين في قيد هيكلي يستحق المعرفة بغض النظر عن المورد: لا توفر أي منهما موازنة أحمال تقليدية عبر نسخ متعددة من خادم الأداة نفسه، وذلك لأن بروتوكول النقل الحديث لـ MCP يعتمد على الحالة (stateful)؛ لذا فإن توزيع محادثة واحدة عبر مثيلات خادم متعددة سيؤدي إلى كسر استمرارية الجلسة. هذه نتيجة لطبيعة البروتوكول، وليست ميزة مفقودة في أي من الجانبين.
معظم محتوى الأداء الذي يقارن بين "بوابة X وبوابة Y" عبارة عن أرقام يدعيها الموردون ويتم تكرارها دون منهجية واضحة. بدلاً من ذلك، أجرينا مجموعة اختبارات قياسية عملية ومضبوطة مقابل بوابة MCP الخاصة بـ MintMCP، شملت اختبار زمن استجابة مزدوج، واختبار تصاعدي للتحميل حتى الفشل، وقياسات التشغيل البارد، وفحص مهلة التحميل الثقيل. ونحن ننشر المنهجية جنباً إلى جنب مع الأرقام حتى يمكن التحقق منها بدلاً من قبولها كمسلمات.
ملاحظة حول النطاق: تعكس كل الأرقام أدناه قياسات من جانب العميل مقابل بوابة SaaS المستضافة لـ MintMCP، من جهاز مصدر واحد، وخلال نافذة اختبار واحدة؛ وهي لا تمثل ضماناً لمعدل النقل في بيئة الإنتاج عند اختلاف النطاق أو الموقع أو الموصل. هذه الأرقام خاصة أيضاً بالموصلات التي تم اختبارها (Tavily وAWS Knowledge)؛ فقد تتصرف أداة أخرى في المصب ذات أحجام استجابة أو خصائص زمن استجابة مختلفة بشكل مغاير عبر البوابة نفسها. لقد اختبرنا بطريقتين: مقارنة مزدوجة ومتداخلة (حيث يتم تشغيل كل استعلام عبر البوابة ومباشرة مقابل واجهة برمجة تطبيقات المصدر، بشكل متتالٍ، مع تبديل ترتيب الاستدعاء لإلغاء التحيز الناتج عن الترتيب) لقياس زمن الاستجابة، و تصاعد في التحميل (concurrency ramp) (من c=50 إلى c=400، بإجمالي أكثر من 90,000 طلب عبر أداة اختبار التحميل hey) لقياس معدل النقل وسلوك الفشل.
1. هل تضيف MintMCP زمن استجابة مقارنة باستدعاء الأداة مباشرة؟ لا يوجد فرق ملموس في الطلبات الجديدة.
في مسار التشغيل البارد — وهو المسار الذي يعزل فعلياً حمل البوابة عن التخزين المؤقت — كان متوسط الفرق +94 مللي ثانية مع فاصل ثقة بنسبة 95% قدره [−357, +545]. يغطي الفاصل القيمة صفر: لا يوجد حمل إضافي في زمن الاستجابة يمكن رصده إحصائياً في استعلام لم تره البوابة من قبل. ميزة السرعة في المسار الدافئ هي تأثير ناتج عن التخزين المؤقت، وليست ميزة في أداء البوابة. (مستوى الثقة: تم التحقق منه عملياً، n=20 لكل خلية، أكتوبر 2026.)
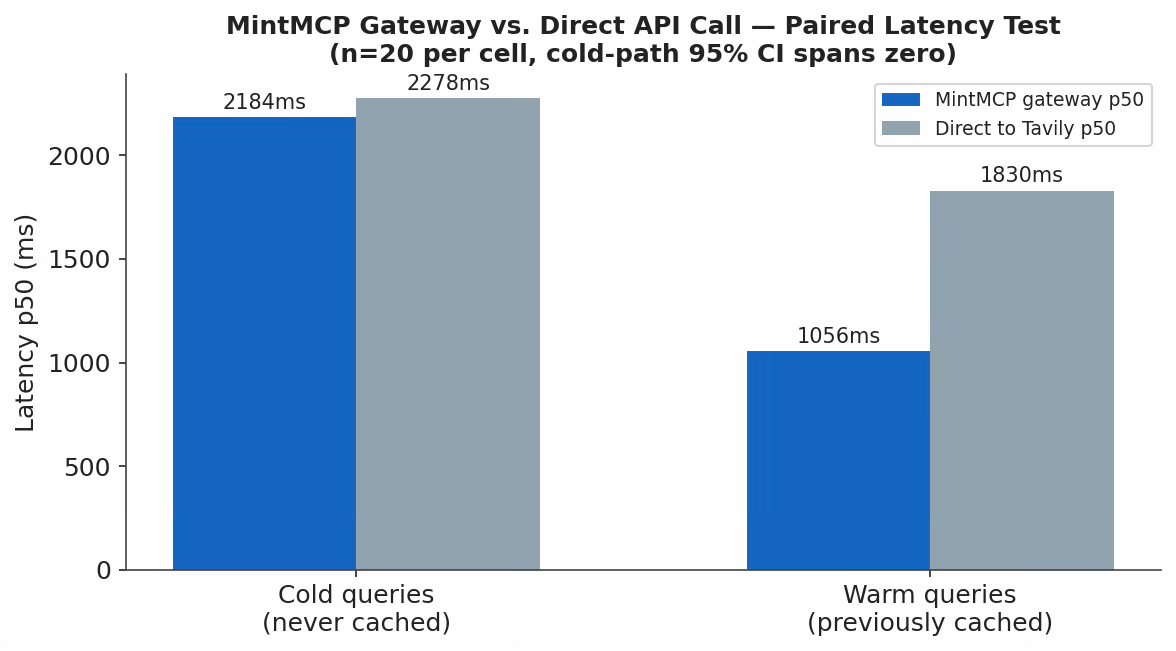
2. عقوبة حقيقية وقابلة للتكرار عند خمول الاتصال. أظهرت استدعاءات البوابة التي تمت بعد فترة قصيرة (~0.25 ثانية) من استدعاء سابق متوسطاً قدره 2116 مللي ثانية، بينما أظهرت الاستدعاءات التي تمت بعد فجوة أطول (~4.5 ثانية) متوسطاً قدره 3279 مللي ثانية — أي أبطأ بنحو 1.1 ثانية بعد فترة خمول قصيرة. لم تظهر الاستدعاءات المباشرة للمصدر نمطاً مماثلاً. السبب المحتمل: تجمع اتصالات MintMCP أو عمليات العامل (worker processes) تصبح باردة بعد بضع ثوانٍ من عدم النشاط. هذا الأمر يهم بشكل أكبر حركة مرور الوكلاء المتقطعة أو منخفضة الحجم. (مستوى الثقة: تم التحقق منه عملياً، أكتوبر 2026.)
3. معدل النقل والسلوك عند التشبع.
3. معدل النقل والسلوك عند التشبع.
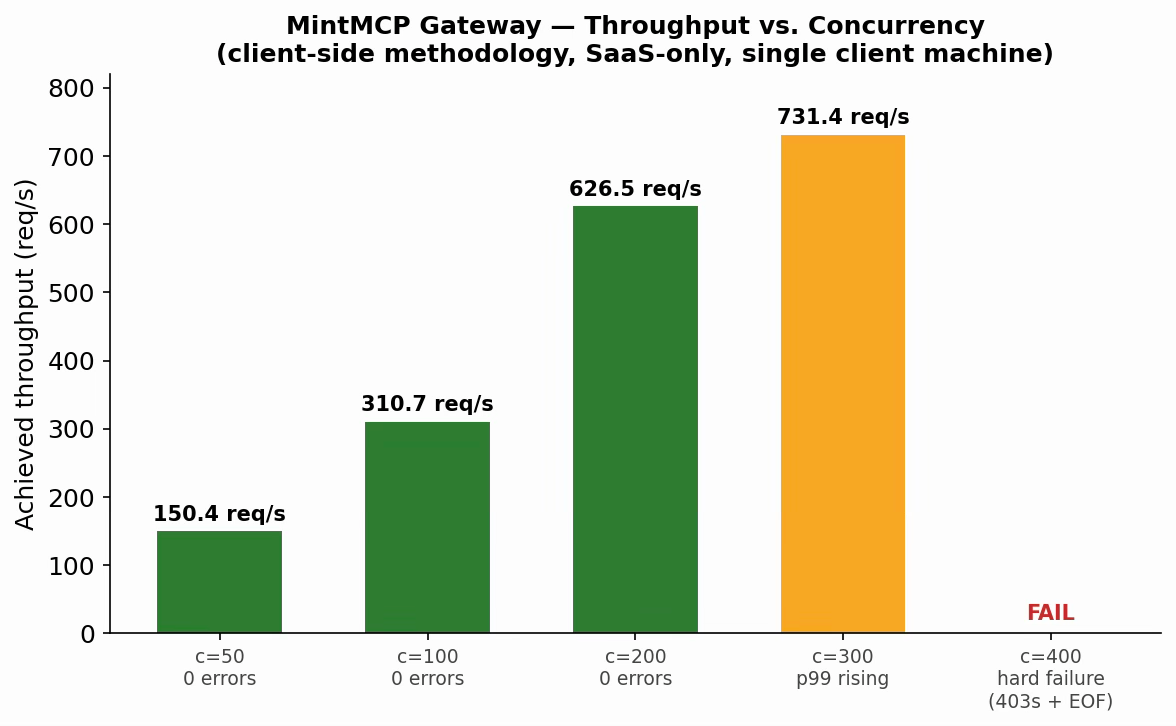
معدل نقل بيانات بوابة MintMCP مقابل التزامن، من c=50 إلى c=400
السقف الملحوظ: ~200 اتصال متزامن قبل حدوث تدهور ملموس، من جهاز عميل واحد مقابل مستأجر SaaS المشترك لـ MintMCP. هذا ما لاحظه عميل واحد ضمن نطاق مسؤول، وليس حد سعة على مستوى المنصة بالكامل. (مستوى الثقة: تم التحقق منه، تجربة عملية، أكثر من 90,000 طلب إجمالي، سبتمبر 2026.)
4. تكلفة الطلب الأول مقابل حالة الاستقرار. استغرق الطلب الأول 0.653 ثانية مقابل متوسط 0.408 ثانية في حالة الاستقرار — وهي تكلفة بسيطة وواقعية للتشغيل البارد، منفصلة عن نتيجة عقوبة الخمول المذكورة أعلاه. (مستوى الثقة: تم التحقق منه، تجربة عملية، سبتمبر 2026.)
5. السلوك تحت الحمل الثقيل — وغياب مهلة زمنية قابلة للتهيئة. اكتمل طلب تحت حمل ثقيل (584 كيلوبايت من المحتوى الخام) دون خطأ ودون انتهاء مهلة. وبشكل منفصل، لم يتم العثور على مهلة زمنية قابلة للتهيئة للطلب على أي مستوى تم فحصه — لوحة تحكم الموصل، أو لوحة تحكم الحزمة، أو قسم السياسات على مستوى المؤسسة. أي مهلة زمنية مطبقة هي إما غير موجودة أو محددة بواسطة MintMCP نفسها، وليست شيئاً يمكن للعميل تعديله. (مستوى الثقة: تم التحقق منه لاختبار الحمل وفحوصات لوحة التحكم؛ وموثق، وليس شاملاً، لفحص الوثائق.)
ما يعنيه هذا عملياً: لا توجد تكلفة إضافية ملموسة في الاستعلامات الجديدة؛ فائدة تخزين مؤقت حقيقية تبلغ ~770 مللي ثانية في الاستعلامات المتكررة (خطط بناءً على معدل التكرار الفعلي لديك، وليس الرقم الرئيسي)؛ عقوبة اتصال خامل تبلغ ~1.1 ثانية تستحق المعرفة لحركة المرور المتقطعة؛ معدل نقل بيانات نظيف يصل إلى ~200 اتصال متزامن مع بدء التدهور (وليس الفشل) عند حوالي 300؛ ولا توجد مهلة زمنية قابلة للضبط حالياً، لذا فإن أي أداة بطيئة في المصب لا تملك حماية على مستوى البوابة.
المنهجية الكاملة — الأدوات المستخدمة، وعناصر التحكم المطبقة، وحواجز الحماية التي أبقيناها في مكانها أثناء اختبار حمل مستأجر SaaS تابع لجهة خارجية — موثقة بشكل منفصل: معايير MintMCP — منهجية الاختبار (مستند Google).
نقاط القوة الحقيقية في MintMCP
تعد سياسة التحكم في القدرات الجديدة هي الميزة الأبرز: تسمح معظم بوابات الحوكمة بتشغيل الأداة أو إيقافها، ولكن اشتراط مراجعة صريحة قبل تفعيل إجراء مضاف حديثاً — مع فرض تجاوز على مستوى المؤسسة وسجل تغييرات بنمط diff — هي ميزة حقيقية ومصممة جيداً لم نجد لها مثيلاً في أي مكان آخر، بما في ذلك وثائق TrueFoundry الخاصة في وقت هذه المراجعة. أما من حيث الأداء، فلا تضيف البوابة أي تأخير ملموس في الطلبات الجديدة وتتحمل بثبات بضع مئات من الاتصالات المتزامنة.
الفجوات المفتوحة في MintMCP
بديل TrueFoundry
إذا كانت متطلباتك تتجاوز نطاق نشر MCP لفريق واحد — مثل تعدد البيئات، أو سير عمل الموافقة على مستوى القسم، أو ضوابط أمان خاصة باستدعاء الأدوات تختلف عن ضوابط حركة مرور نماذج اللغة الكبيرة (LLM) — فإن بوابة MCP من TrueFoundry مصممة للتعامل مع هذا التعدد في المستأجرين وتفصيل السياسات بشكل أصلي، ضمن نفس لوحة التحكم التي تدير أيضاً توجيه نماذج اللغة وخدمة النماذج. تكتسب هذه الميزة أهمية قصوى عندما يبدأ فريق المنصة أو الأمن في التساؤل حول من يمكنه رؤية ماذا، وما إذا كان ذلك قابلاً للإثبات لاحقاً — وهو بالضبط المحور الذي يُعد فيه نموذج MintMCP المسطح على مستوى المؤسسة هو الأضعف.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.



MintMCP is a hosted gateway for governing how AI agents connect to tools through the Model Context Protocol. It handles authentication, tool-level access control, policy rules, and activity logging for connectors like Slack, GitHub, or internal APIs, run entirely as MintMCP’s own infrastructure rather than something you self-host.
It’s an MCP (tool) gateway, not a model-routing/LLM gateway. MintMCP’s own materials describe it as focused on governed tool and agent access, distinct from “model-routing gateways” that handle LLM traffic — so don’t expect LLM cost controls, model fallback, or token-level routing from the core product this review tested.
In a paired, hands-on test against fresh (non-cached) queries, no statistically detectable overhead was found — the 95% confidence interval for the delta spans zero. Repeat queries appeared faster through MintMCP, but that reflects response caching rather than gateway speed.
In our concurrency ramp, MintMCP handled up to roughly 200 concurrent connections cleanly (0 errors), began degrading around 300, and failed outright around 400 — tested from a single client machine against MintMCP’s shared SaaS infrastructure, not a guaranteed platform ceiling.
Yes, at the level of turning individual tool actions on or off, and requiring review before newly added actions go live. What it doesn’t support natively is tenancy below the organization level — there’s no built-in project or environment concept, so team-level isolation has to be recreated manually with separate bundles.
نعم. يتضمن ذلك بوابة MCP، وبوابة وكيل، وسجل MCP والوكلاء مع التحكم في الوصول على مستوى الأداة، بحيث يمكن إدارة الوكلاء من LangGraph أو CrewAI أو AutoGen أو أي إطار عمل مخصص بشكل مركزي.
TrueFoundry supports SOC 2, HIPAA, and GDPR standards, with RBAC, SSO, and immutable audit logging built in. See the Trust Center for current attestations.



أحدث الأخبار والمقالات والموارد تصلك مباشرة إلى بريدك الوارد
















