October 12, 2026
|
5 min read


احصل على وصول فوري إلى بيئة TrueFoundry مباشرة. انشر النماذج، ووجّه حركة مرور LLM، واستكشف المنصة بالكامل — بيئة الاختبار الخاصة بك جاهزة في ثوانٍ، ولا يلزم وجود بطاقة ائتمان.


Published: October 12, 2026
Blazingly fast way to build, track and deploy your models!
يساعد كل من Lasso Security و TrueFoundry المؤسسات على حوكمة تطبيقات الذكاء الاصطناعي، لكنهما مصممان لمعالجة مشكلات مختلفة. Lasso Security عبارة عن منصة لأمن الذكاء الاصطناعي تركز على الحماية أثناء التشغيل، واكتشاف حقن الأوامر (Prompt Injection)، وتطبيق السياسات. أما TrueFoundry فهي منصة ذكاء اصطناعي موحدة تجمع بين بوابة الذكاء الاصطناعي (AI Gateway)، وبوابة MCP، والمصادقة، وتوجيه النماذج، والمراقبة، وضوابط الحماية المدمجة في لوحة تحكم واحدة.
إذا كنت في حيرة من أمرك بين الخيارين، فالسؤال الجوهري هو ما إذا كنت بحاجة إلى طبقة أمنية مخصصة للذكاء الاصطناعي فوق بنيتك التحتية الحالية، أم إلى منصة تجمع بين توجيه الذكاء الاصطناعي والحوكمة والأمن في آن واحد. في هذه المقارنة، سنستعرض الاختلافات بينهما من حيث البنية التحتية، والأمن، والنشر، والتسعير، وحالات الاستخدام المؤسسي.
Lasso Security هي منصة أمنية للذكاء الاصطناعي على مستوى المؤسسات، صُممت لمساعدة المنظمات على اكتشاف تطبيقات الذكاء الاصطناعي وتأمينها وحوكمتها أثناء التشغيل. تغطي المنصة خمسة مجالات رئيسية: اكتشاف الذكاء الاصطناعي وقائمة مواد الذكاء الاصطناعي (AI-BOM) لجرد تطبيقات الذكاء الاصطناعي والوكلاء وخوادم MCP؛ إدارة وضع أمن الذكاء الاصطناعي (AI-SPM) لتحديد التكوينات الخاطئة وفقاً لأطر عمل مثل NIST و OWASP؛ الاختبار الأمني الآلي للذكاء الاصطناعي (Red Teaming) مع مكتبة تضم أكثر من 3000 تقنية هجوم؛ التنفيذ أثناء التشغيل الذي يطبق السياسات الأمنية على مستوى الوكيل (Proxy) أو واجهة برمجة التطبيقات (API) أو البوابة؛ و اكتشاف الذكاء الاصطناعي والاستجابة له لمراقبة التهديدات الخاصة بالذكاء الاصطناعي والتحقيق فيها.
بدلاً من استبدال بوابة الذكاء الاصطناعي، صُممت Lasso لتكون مكملة لها. فهي تتكامل مع البنية التحتية الحالية للذكاء الاصطناعي في المؤسسة لفحص المطالبات والاستجابات، واكتشاف حقن المطالبات وتسريب البيانات، وفرض سياسات الأمان، وتوفير رؤية فورية لتطبيقات الذكاء الاصطناعي. وتفيد الشركة بوجود زمن استجابة لاتخاذ القرار بشأن السياسات أقل من 50 مللي ثانية و دقة اكتشاف تبلغ 98.6%، على الرغم من أن الأسعار متاحة فقط من خلال عروض أسعار مخصصة للمؤسسات.
الأفضل لـ: المؤسسات التي تمتلك بالفعل بوابة ذكاء اصطناعي وترغب في الحصول على أمان مخصص للذكاء الاصطناعي، واختبار اختراق آلي، واكتشاف التهديدات في وقت التشغيل.
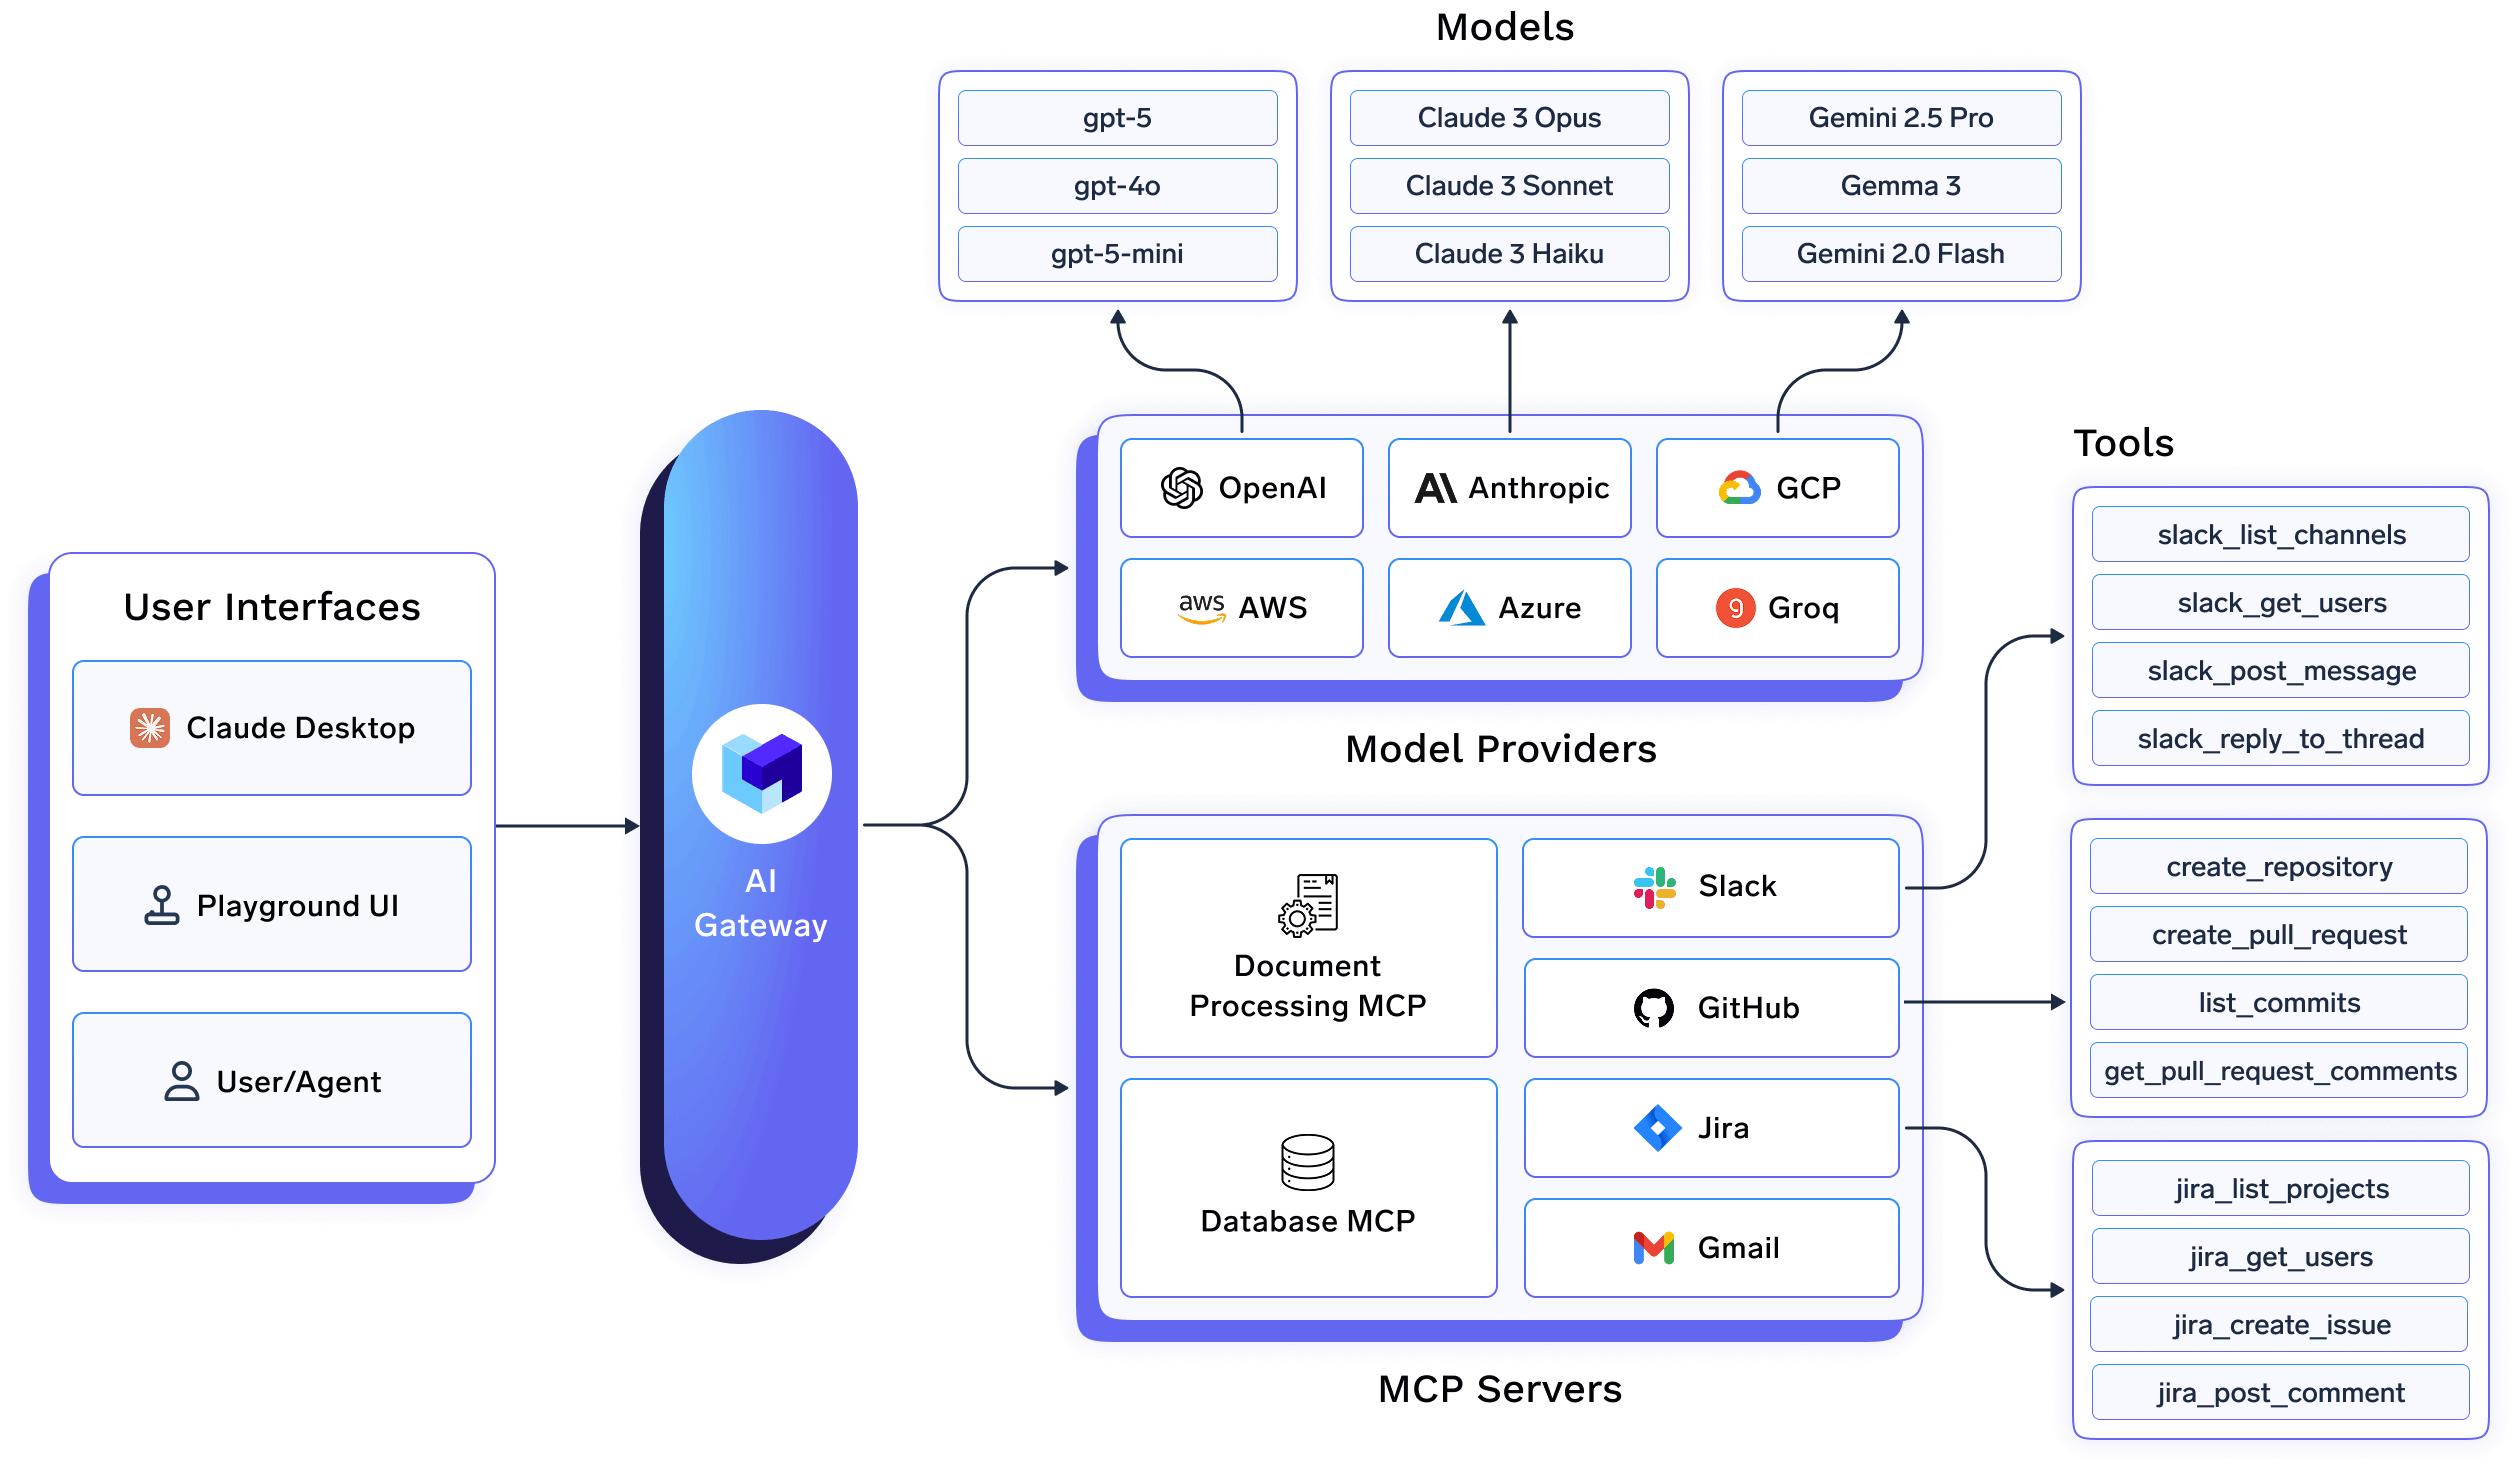
تُعد TrueFoundry منصة موحدة لـ بوابة الذكاء الاصطناعي و بوابة MCP مصممة للمؤسسات التي تنشر تطبيقات الذكاء الاصطناعي على مستوى المؤسسات. ومن خلال نقطة نهاية واحدة متوافقة مع OpenAI، يمكن للفرق توجيه الطلبات عبر أكثر من 1000 نموذج لغوي كبير (LLM)، وتطبيق سياسات المصادقة والحوكمة، وإدارة حركة مرور النماذج والوصول إلى خادم MCP مركزياً. تضيف البوابة ما يقرب من 3-4 مللي ثانية من زمن الاستجابة مع دعم أكثر من 350 طلباً في الثانية لكل وحدة معالجة مركزية افتراضية (vCPU)، مما يجعلها مناسبة لأحمال العمل الإنتاجية.
على عكس المنصات التي تتعامل مع الأمان كطبقة منفصلة، تدمج TrueFoundry إمكانات الحوكمة وضوابط الحماية الشائعة مباشرة في البوابة. يمكن للمؤسسات تطبيق ضوابط حماية مدمجة للمدخلات والمخرجات للكشف عن معلومات التعريف الشخصية (PII) وتصفية المحتوى الضار، والتكامل مع مزودين مثل OpenAI Moderation، AWS Guardrails، و Azure AI Content Safety، أو تنفيذ منطق مخصص لضوابط الحماية باستخدام خطافات Python أو التكوين التعريفي. تتضمن المنصة أيضاً بوابة MCP مع تسجيل مركزي للخوادم، والتحكم في الوصول المستند إلى الأدوار (RBAC)، والمصادقة، وتدقيق استدعاء الأدوات، مما يتيح للمسؤولين التحكم في الأدوات المؤسسية التي يمكن لتطبيقات الذكاء الاصطناعي الوصول إليها.
نظراً لأن بوابة الذكاء الاصطناعي (AI Gateway) وبوابة MCP وضوابط الحماية تشترك في نفس لوحة التحكم، يتم تسجيل كل طلب—بما في ذلك قرارات توجيه النماذج، وتقييمات ضوابط الحماية، واستدعاءات أدوات MCP—في سجل تدقيق موحد. يمكن لفرق الأمان والمنصات التحقيق في الحوادث، ومراجعة قرارات السياسات، ومراقبة استخدام الذكاء الاصطناعي من واجهة واحدة بدلاً من ربط السجلات عبر منتجات متعددة.
مثالية لـ: المؤسسات التي تبحث عن منصة موحدة تجمع بين بوابة الذكاء الاصطناعي، وبوابة MCP، والمصادقة المؤسسية، وضوابط الحماية، وقابلية المراقبة، وبنية التحتية للنشر دون الحاجة إلى إضافة طبقة أمان منفصلة للذكاء الاصطناعي لتلبية احتياجات الحوكمة الشائعة.
اختر Lasso إذا كان فريق الأمان لديك يحتاج إلى اختبار اختراق عدائي مستمر ومخصص واكتشاف التهديدات السلوكية المصممة خصيصاً للذكاء الاصطناعي الوكيل، وكنت تستخدم بالفعل بوابة يمكن لـ Lasso العمل من خلالها. يتجاوز عمق الكشف ومكتبة الهجمات الخاصة بها ضوابط الحماية الأصلية للبوابة، والتي صُممت لفرض الأمان الأساسي بدلاً من إجراء اختبارات هجومية مستمرة.
اختر TrueFoundry إذا كنت ترغب في دمج بوابة الذكاء الاصطناعي، وبوابة MCP، وضوابط الأمان في منصة واحدة بأسعار معلنة، بدلاً من تشغيل مورد أمان منفصل فوق طبقة التوجيه الخاصة بك. كما أنها الخيار الأفضل إذا لم تستقر بعد على بوابة معينة، حيث تفترض Lasso وجود بوابة تعمل بالفعل تحتها.
بالنسبة لبعض المشترين، هما متكاملتان وليستا حصريتين. يمكن للفريق تشغيل TrueFoundry كبوابة، باستخدام ضوابط الحماية الأصلية الخاصة بها للكشف الأساسي عن معلومات التعريف الشخصية وتصفية المحتوى الضار، مع إضافة Lasso فوقها لإجراء اختبارات اختراق أعمق واكتشاف التهديدات السلوكية في سير عمل الوكلاء. أما بالنسبة للفرق التي لا تحتاج إلى هذا المستوى من عمق الأمان المخصص، فإن ضوابط الحماية المدمجة في TrueFoundry تغطي المتطلبات الأساسية دون إضافة مورد ثانٍ أو مشروع تكامل إضافي.
Lasso Security مقابل TrueFoundry، كيف تختار؟
تُعد TrueFoundry الخيار الأنسب للمؤسسات التي تبحث عن منصة موحدة لبوابة الذكاء الاصطناعي (AI Gateway)، وبوابة بروتوكول التحكم في النماذج (MCP Gateway)، وأنظمة الحماية، مع توفر أسعار معلنة. بينما تُعد Lasso الخيار الأنسب لفرق الأمن التي تحتاج تحديداً إلى أدوات مخصصة لاختبار الاختراق (Red-teaming) والكشف عن التهديدات فوق بوابة موجودة بالفعل.
هل تغني Lasso Security عن الحاجة إلى بوابة ذكاء اصطناعي (AI Gateway)؟
لا. تعمل Lasso على فرض السياسات في طبقة الوكيل (Proxy) أو واجهة برمجة التطبيقات (API) أو بوابة الذكاء الاصطناعي، مما يعني أنها مصممة لتعمل جنباً إلى جنب مع البوابة، وليس كبديل لها.
هل Lasso Security أو TrueFoundry مجانيتان؟
لا توفر أي منهما نسخة مجانية على مستوى المؤسسات، لكن TrueFoundry توفر خطة مجانية للمطورين (50 ألف طلب شهرياً) وخططاً مدفوعة بأسعار معلنة تبدأ من 499 دولاراً شهرياً. أما Lasso، فتتطلب التواصل مع فريق المبيعات لمعرفة أي تفاصيل حول الأسعار.
هل يمكن لأنظمة الحماية (Guardrails) في TrueFoundry أن تحل محل اختبارات الاختراق (Red-teaming) في Lasso؟
ليس بشكل كامل. تتعامل أنظمة الحماية في TrueFoundry مع تصفية معلومات التعريف الشخصية (PII)، واكتشاف المحتوى الضار، وفرض السياسات وقت تقديم الطلب، بينما تُعد اختبارات الاختراق المستمرة والكشف السلوكي التي تقدمها Lasso وظيفة أمنية أكثر تخصصاً واستمرارية.
هل يمكنني نشر TrueFoundry في سحابة خاصة افتراضية (VPC) أو داخل خوادمي الخاصة (On-prem)؟
نعم. تعمل TrueFoundry داخل سحابتك الخاصة (VPC)، أو على خوادمك المحلية، أو في بيئات معزولة (Air-gapped)، أو هجينة، أو عبر سحابات متعددة، ولا تغادر أي بيانات نطاقك الخاص.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.





أحدث الأخبار والمقالات والموارد تصلك مباشرة إلى بريدك الوارد