



October 14, 2026
|
5 min read


احصل على وصول فوري إلى بيئة TrueFoundry مباشرة. انشر النماذج، ووجّه حركة مرور LLM، واستكشف المنصة بالكامل — بيئة الاختبار الخاصة بك جاهزة في ثوانٍ، ولا يلزم وجود بطاقة ائتمان.


Published: October 6, 2026
Blazingly fast way to build, track and deploy your models!
تواجه كل الفرق التي تطور حلول الذكاء الاصطناعي حالياً التناقض نفسه؛ فالمطورون يرغبون في ربط النماذج الجديدة فور ظهورها، بينما تحتاج فرق الأمن إلى ضمان أن تكون كل مطالبة وكل استجابة آمنة ومتوافقة وخالية من أي تسريب للبيانات. كلاهما على حق، ولا يمكن لأي منهما انتظار الآخر. لذا، السؤال الحقيقي ليس أي نموذج يجب تأمينه، بل كيف يمكنك فرض سياسة أمنية موحدة ومتسقة عبر عشرات أو مئات النماذج التي تستخدمها فرقك بالفعل، دون الحاجة إلى إعادة بناء التكامل في كل مرة.
هذه الفجوة بين الوصول إلى النماذج والتحكم الفعلي فيما يتدفق عبرها هي المكان الذي تنهار فيه معظم جهود أمن الذكاء الاصطناعي بصمت. اليوم، نحن نغلق هذه الفجوة. نعلن عن تكامل HiddenLayer Runtime Security مع TrueFoundry AI Gateway، بحيث يمكنك تطبيق أمن الذكاء الاصطناعي في وقت التشغيل على أي نموذج خلف البوابة من مكان واحد، دون الحاجة إلى هندسة خاصة لكل نموذج.
تعد بوابة TrueFoundry للذكاء الاصطناعي نقطة التحكم للذكاء الاصطناعي في المؤسسات. فهي تمنح المطورين وصولاً موحداً إلى مئات النماذج اللغوية الكبيرة (LLMs) من خلال واجهة برمجة تطبيقات واحدة، مع ميزات مدمجة للتوجيه الذكي، والمراقبة، والتحكم في التكاليف. مع توسع الاعتماد على هذه التقنيات، لم يعد الجزء الصعب هو الوصول إلى النموذج، بل إدارة كل ما يليه: تعدد الموردين، وتغير واجهات برمجة التطبيقات، ومتطلبات الامتثال التي تنطبق على كل طلب.
تحول البوابة هذا التشتت إلى واجهة واحدة متسقة. يمر كل طلب وكل استجابة عبر المسار نفسه، مما يعني أن الأمن لم يعد بحاجة إلى إضافته لكل تطبيق على حدة، بل يمكن فرضه مرة واحدة مركزياً للجميع.
HiddenLayer Runtime Security هي منصة أمنية وقت التشغيل مصممة خصيصاً لتطبيقات النماذج اللغوية الكبيرة. فبدلاً من الافتراض بأن المطالبة أو الاستجابة آمنة، تقوم المنصة بفحص كل تفاعل لحظة حدوثه وتقديم قرار واضح بشأنه.
تكتشف المنصة محاولات حقن المطالبات (Prompt Injection) وكسر الحماية قبل وصولها إلى النموذج، مما يمنع المهاجمين من خداع النظام للكشف عن تعليماته أو تجاوز قيوده. كما تقوم باكتشاف البيانات الحساسة، مثل عناوين البريد الإلكتروني وأرقام الهواتف، وتنقيتها لضمان عدم تسرب المعلومات السرية بصمت إلى المطالبات أو الاستجابات. ولأن السياسات تُدار عبر وحدة تحكم منصة AISec بدلاً من تضمينها في الكود البرمجي، يمكن لفريق الأمن لديك تعديل ما يتم حظره، أو تنقيته، أو مجرد الإبلاغ عنه، دون الحاجة إلى إصدار تحديثات برمجية جديدة.
بمفردها، تعد كل أداة قوية، ولكن معاً، تزيلان العبء الذي يجعل أمن الذكاء الاصطناعي أمراً مرهقاً. بدلاً من تضمين حزمة تطوير برمجية (SDK) في كل تطبيق أو صيانة كود أمني منفصل لكل مزود، يمكنك ربط HiddenLayer بالبوابة مرة واحدة. ومن تلك اللحظة فصاعداً، يرث أي نموذج يتم توجيهه عبر TrueFoundry الحماية نفسها تلقائياً.
تستمع البوابة إلى قرار HiddenLayer بشأن كل طلب وتنفذه على الفور. يتم حظر المطالبات الضارة، وتُنقى المحتويات الحساسة في مكانها، ثم يمر النص النظيف. أما الطلبات الآمنة فتمر مباشرة. يستمر مطورك في العمل بأقصى سرعة دون أن يشعر بوجود هذه الطبقة، بينما يحصل فريق الأمن لديك على تحكم مركزي في السياسات وسجل تدقيق كامل يغطي كل نموذج وبيئة عمل.
تعمل HiddenLayer كغلاف خفيف تستدعيه البوابة عند دخول الطلب وخروجه. يقوم كل طلب برحلة سريعة ومتوقعة قبل أن يصل إلى أي نموذج.
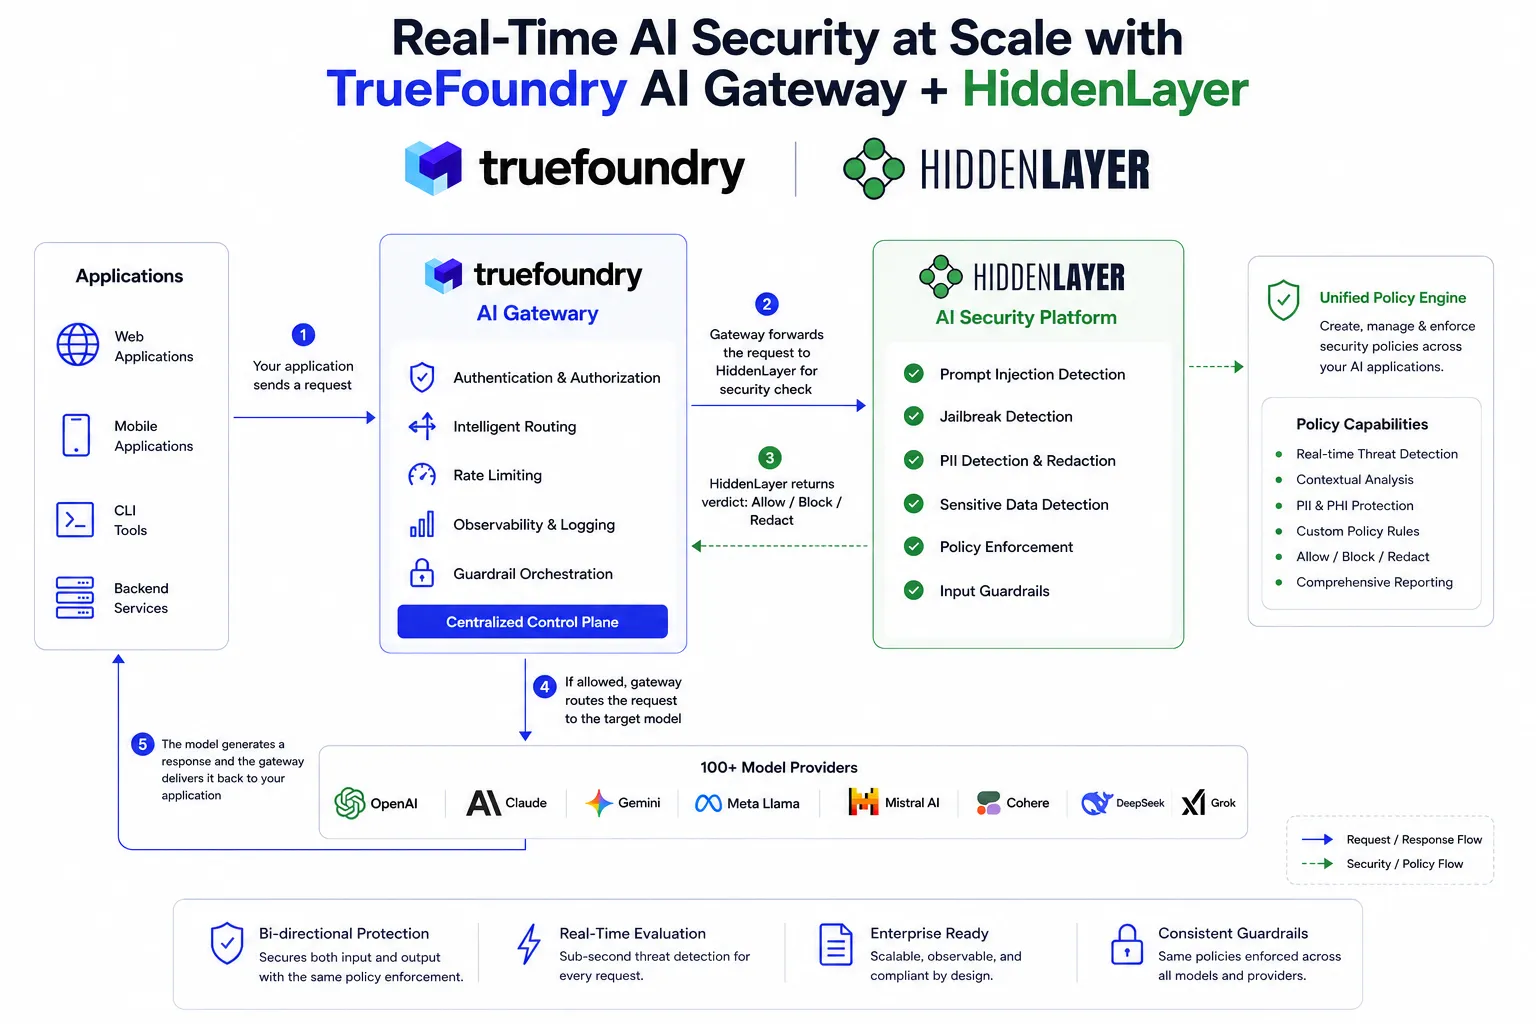
تتيح هذه البنية للمؤسسات فرض سياسات أمنية متسقة للذكاء الاصطناعي قبل تنفيذ النموذج، مما يساعد في منع هجمات حقن الأوامر، ومحاولات كسر حماية النماذج، وتسريب البيانات الحساسة، مع الحفاظ على طبقة وصول موحدة لجميع نماذج الذكاء الاصطناعي.
لا ينبغي لأمن الذكاء الاصطناعي أن يعيق تقدمك. مع حل HiddenLayer Runtime Security على بوابة TrueFoundry للذكاء الاصطناعي، ستحصل على حماية وقت التشغيل التي تشبه تفعيل مفتاح كهربائي أكثر من كونها مشروعاً هندسياً معقداً. حدد سياستك مرة واحدة، ووجه البوابة نحو HiddenLayer، وسيتم تأمين كل نموذج خلفها تلقائياً.
لمعرفة كيفية عمل ذلك من البداية إلى النهاية، اقرأ دليل تكامل HiddenLayer في وثائق TrueFoundry، أو تواصل مع فريقنا للحصول على شرح تفصيلي.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.





أحدث الأخبار والمقالات والموارد تصلك مباشرة إلى بريدك الوارد


















