



October 9, 2026
|
5 min read


احصل على وصول فوري إلى بيئة TrueFoundry مباشرة. انشر النماذج، ووجّه حركة مرور LLM، واستكشف المنصة بالكامل — بيئة الاختبار الخاصة بك جاهزة في ثوانٍ، ولا يلزم وجود بطاقة ائتمان.



Published: October 6, 2026
Blazingly fast way to build, track and deploy your models!
هوية وكيل الذكاء الاصطناعي هي اعتماد قابل للتحقق يقدمه الوكيل المسجل في كل مكالمة يجريها. إنها تجيب على سؤال لا يمكن للرموز (tokens) وحدها الإجابة عليه: ليس "هل تم تقديم اعتماد صالح"، بل "أي وكيل يتصل، ولمن يعمل في هذه اللحظة".
تتعرف TrueFoundry بالفعل على نوعين من الموكلين، وتعتبر هوية الوكيل النوع الثالث.
الخط الفاصل المهم هنا هو التفويض. لا يمكن للحساب الافتراضي إلا أن يعمل بصفته الشخصية، لذا إذا وجهت طلباً إلى خادم MCP، فستبدو كل المكالمات متطابقة بغض النظر عمن قام بتوجيهها. أما هوية الوكيل فيمكنها العمل نيابة عن شخص آخر، مما يعني أن وكيلاً مسجلاً واحداً يخدم مئات الأشخاص لا يزال يجري مكالمات تظل منسوبة إلى صاحب الطلب الأصلي، مع بقائه هو نفسه معروفاً كوكيل. هذه هي الخاصية التي تجعل حركة مرور الوكيل قابلة للتدقيق.
"الهوية غير البشرية" (NHI) هي المصطلح الشامل الذي تستخدمه فرق الأمن لأي شيء يقوم بالمصادقة دون وجود شخص خلفه: حسابات الخدمة، هويات أعباء العمل، عملاء واجهة برمجة التطبيقات (API)، والآن الوكلاء. يمثل الوكلاء أصعب أفراد هذه العائلة، لأنهم على عكس حساب الخدمة الثابت، يتصرفون باستقلالية. إنهم يفسرون السياق، ويختارون الأدوات، ويربطون المكالمات ببعضها، لذا تتطلب إدارتهم كل ما يحتاجه حساب الخدمة (تغيير الاعتمادات، الجرد) بالإضافة إلى أمور أخرى لم تكن موجودة من قبل: قواعد التفويض، ومالك مسؤول، ونسب المكالمات لكل مرحلة، ومفتاح إيقاف للطوارئ.
إن التعامل مع الوكيل على أنه "مجرد حساب خدمة آخر" هو الخطأ الذي يؤدي إلى وكلاء يتمتعون بصلاحيات مفرطة لا يمكن لأحد تتبعها. تبدأ إدارة الهوية غير البشرية للوكلاء بمنح كل واحد منهم هوية مستقلة من الدرجة الأولى.
إن منح كل وكيل هوية مميزة هو قرار واحد يفتح الباب أمام نموذج الحوكمة بالكامل.
هذه النقطة الأخيرة هي المكسب الحقيقي. بمجرد أن تصبح الهوية مطلوبة للعمل، يتوقف السجل عن كونه مجرد وثائق ويصبح نقطة التحكم التي تجعل كل إجراء آخر ممكناً.
في TrueFoundry، هوية الوكيل ليست كائناً منفصلاً تقوم بإنشائه وإضافته. إنها خطوة في تسجيل الوكيل، لذا فإن الهوية والوكيل مرتبطان ببعضهما ارتباطاً وثيقاً. سجل الوكيل وستظهر هويته إلى الوجود. احذف الوكيل وستختفي هويته معه.
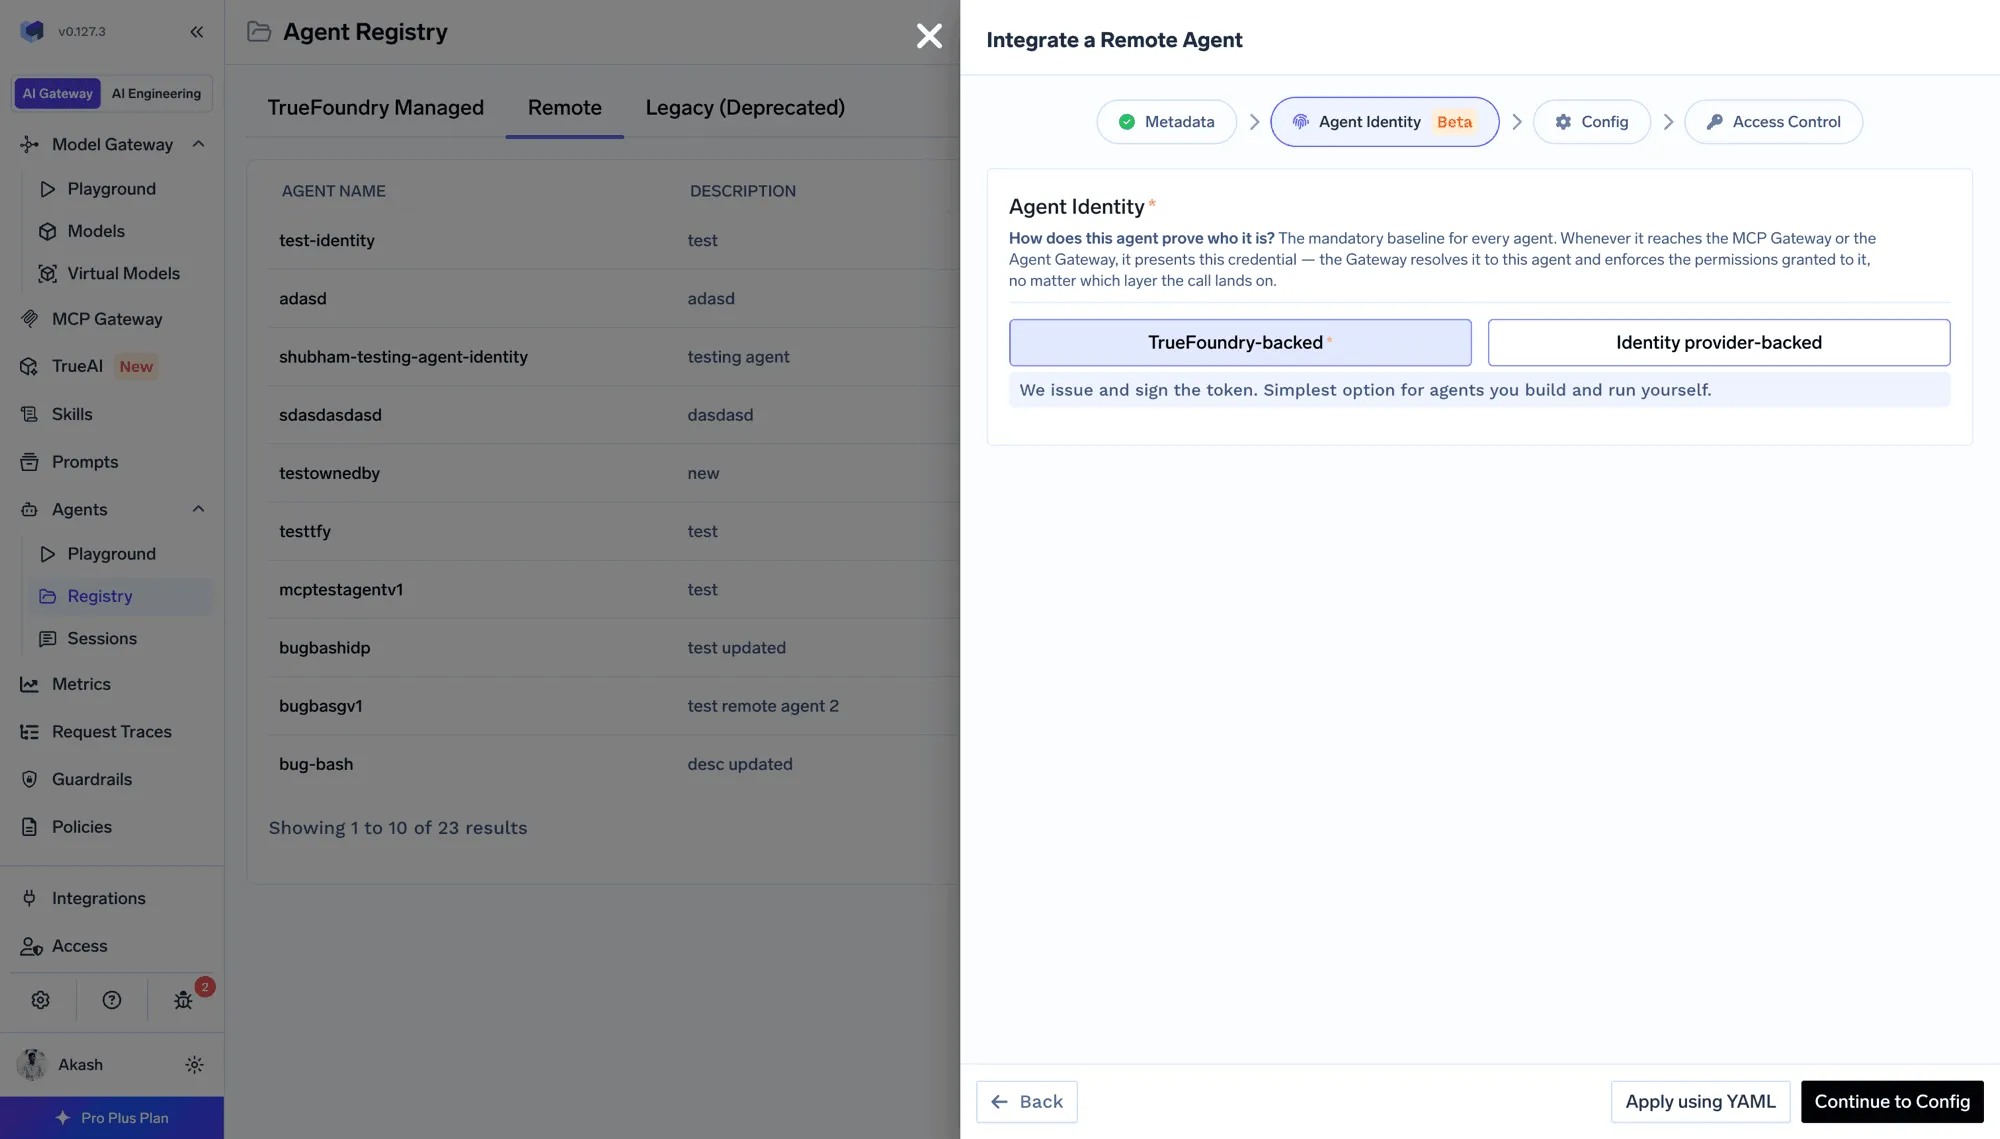
لقطة شاشة للمنتج من وثائق TrueFoundry: خطوة "هوية الوكيل" (Agent Identity) أثناء تسجيل الوكيل.
أثناء التسجيل، يمكنك اختيار الطريقة التي يثبت بها الوكيل هويته:
الهوية تعني الشيء نفسه في كلتا الحالتين. الاختلاف يكمن فقط في جهة الإصدار، ويمكنك الجمع بين جهات إصدار مختلفة لكل وكيل داخل مستأجر واحد.
عندما لا يمتلك مزود الهوية الخاص بك إمكانية تحديد هوية الوكيل بعد، يمكن لـ TrueFoundry القيام بأدوار مستوى التحكم الثلاثة. فهي تصدر هوية كل وكيل، وتصرح بكل استدعاء عند بوابة الوكيل (Agent Gateway) وبوابة MCP، وتقوم، من خلال تبادل الرموز المميزة، بإنشاء بيانات اعتماد محددة النطاق لكل خطوة. يستمر نظام تسجيل الدخول الموحد (SSO) الخاص بمؤسستك في أداء وظيفته المعتادة، وهي مصادقة المستخدمين البشريين. عند إجراء استدعاء، يقدم الوكيل هويته الخاصة إلى جانب هوية المستخدم، بحيث تظهر كلتا الهويتين في نفس الوقت:
curl https://gateway.truefoundry.ai/api/llm/chat/completions \
-H "Authorization: Bearer $USER_TOKEN" \
-H "x-tfy-agent-authorization: $AGENT_TOKEN" \
-H "Content-Type: application/json" \
-d '{
"model": "openai-main/gpt-4o",
"messages": [{"role": "user", "content": "لخّص مشكلاتي المفتوحة"}]
}'
يجلب الوكيل رمزه المميز (Token) الخاص به من السجل (عبر إجراء "الحصول على الرمز" في الوكيل)، تماماً كما يفعل الحساب الافتراضي.
التفويض ليس مطلقاً، بل مقيد بمتعاوني الوكيل الذين يتم تحديدهم في خطوة "التحكم في الوصول" عند التسجيل. القائمة نفسها التي تحدد من يمكنه استدعاء الوكيل هي التي تحدد أيضاً من يمكن للوكيل التصرف نيابةً عنهم.
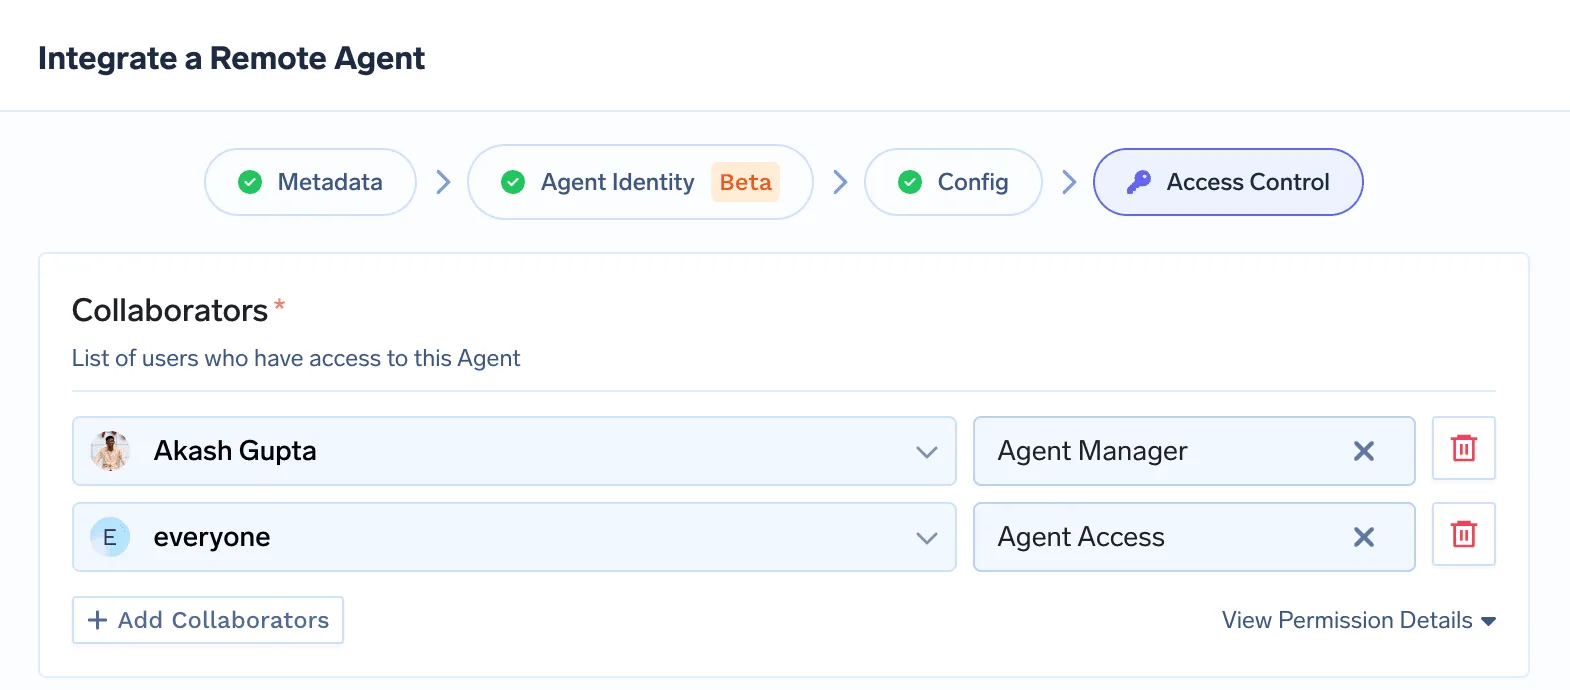
لقطة شاشة للمنتج، وثائق TrueFoundry: متعاونو الوكيل وأدوارهم.
يمكن لـ مدير الوكيل تعديل الوكيل. يمكن لـ صلاحية الوصول للوكيل استدعاؤه وأن يتصرف الوكيل نيابةً عنهم. أما فريق المالك، الذي يتم تعيينه بشكل منفصل، فيظل مسؤولاً عن الوكيل منذ إنشائه وحتى إيقافه. هذه الصلاحيات الممنوحة هي السلطة المحددة للوكيل: الأشخاص الذين يمكنه التصرف نيابةً عنهم، وخوادم MCP والنماذج التي يمكنه الوصول إليها.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.


Non-human identity is the category for anything that authenticates without a person behind it, including service accounts, workload identities, API clients, and agents. Agents are the demanding case because they act autonomously, so they need delegation rules, an owner, per-hop attribution, and a kill switch on top of the rotation and inventory a service account needs.
A service account or virtual account can only ever act as itself, so calls from many callers look identical. An agent identity can act on behalf of a specific user or service, so a single agent serving many people still produces calls that stay attributable to each one. TrueFoundry keeps all three principal types distinct and enforces them at the gateway.
You register the agent. Identity is created as part of registration, either TrueFoundry-backed or issued by your own provider such as Okta, Entra, or SPIFFE. The agent then fetches its token from the registry and presents it on every call, and the gateways deny any caller without a registered identity.
نعم. يتضمن ذلك بوابة MCP، وبوابة وكيل، وسجل MCP والوكلاء مع التحكم في الوصول على مستوى الأداة، بحيث يمكن إدارة الوكلاء من LangGraph أو CrewAI أو AutoGen أو أي إطار عمل مخصص بشكل مركزي.



أحدث الأخبار والمقالات والموارد تصلك مباشرة إلى بريدك الوارد
















