October 7, 2026
|
5 min read


Obtenha acesso instantâneo a um ambiente TrueFoundry ao vivo. Implante modelos, direcione o tráfego de LLM e explore a plataforma completa — seu sandbox estará pronto em segundos, sem necessidade de cartão de crédito.



Published: October 7, 2026
Blazingly fast way to build, track and deploy your models!
Toda decisão de acesso corporativo depende da gestão de identidade e acesso. Seja um usuário abrindo um documento, uma API recebendo uma solicitação ou um agente de IA invocando uma ferramenta, as organizações precisam identificar quem está solicitando o acesso e se essa solicitação deve ser aprovada.
Por anos, os sistemas de IAM governaram principalmente funcionários, parceiros, prestadores de serviço, aplicativos e contas de serviço. Esse perímetro se expandiu. As empresas agora precisam governar identidades de usuários, identidades de máquinas, microsserviços, APIs, agentes de IA e fluxos de trabalho autônomos que operam em ambientes de nuvem distribuídos.
Este guia explica o que é IAM, como a gestão de identidade e acesso funciona, os quatro pilares do IAM e por que o IAM tradicional não atende às cargas de trabalho de IA. Ele também explica como a TrueFoundry estende os conceitos de IAM para governar agentes de IA, chamadas de modelos, ferramentas MCP e trilhas de auditoria.
Gestão de identidade e acesso (IAM) refere-se às políticas, processos e tecnologias que garantem que identidades autorizadas acessem recursos aprovados. O significado de IAM vai além do login. Ele inclui autenticação, autorização, governança de identidade, aplicação de políticas, auditoria de acesso, relatórios e administração do ciclo de vida.
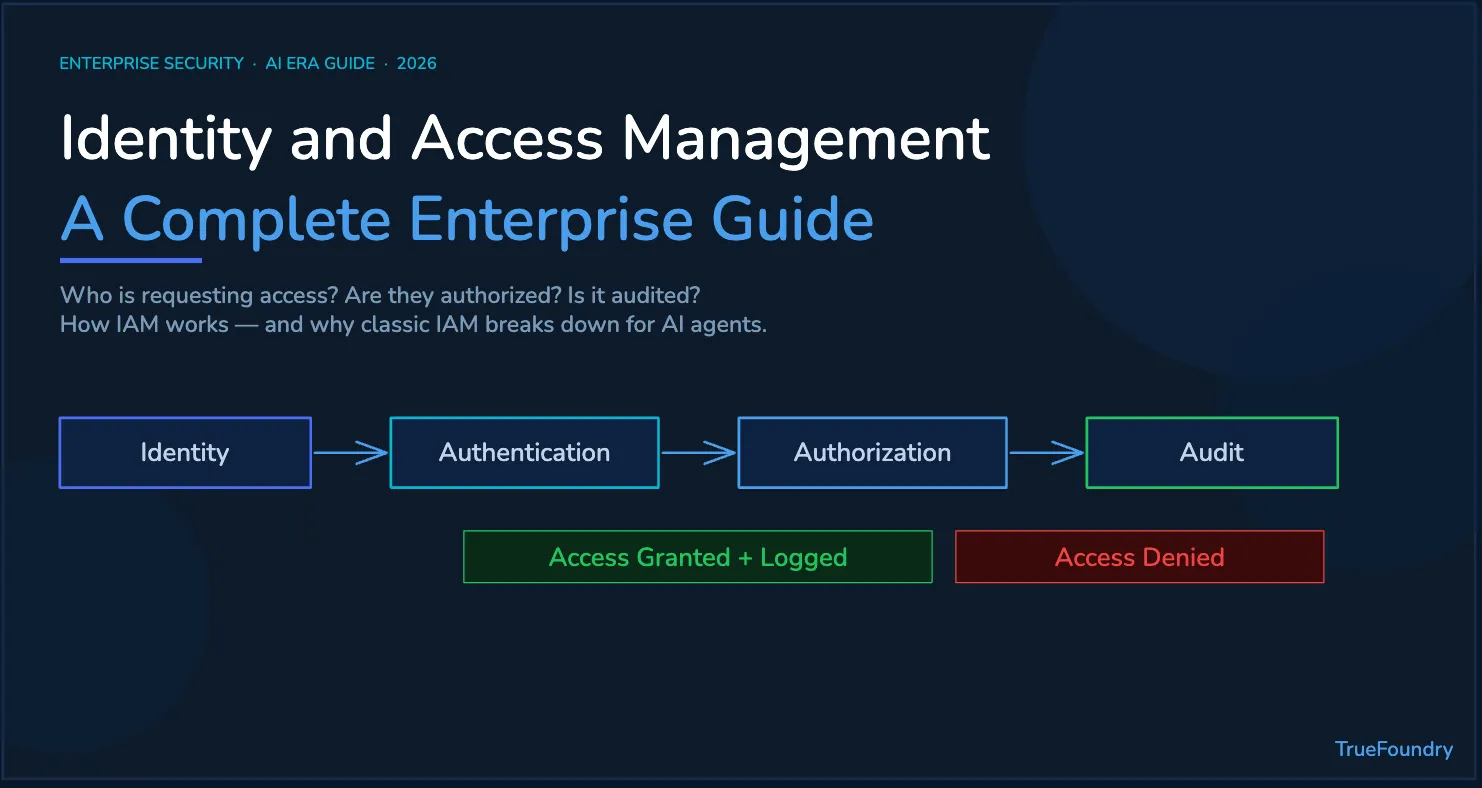
Em sua essência, um sistema de IAM responde a três perguntas sempre que o acesso é solicitado. Quem ou o que está fazendo a solicitação? Essa identidade está autorizada a realizar a ação? Existe evidência dessa solicitação para revisão futura, investigação ou conformidade regulatória?
O IAM ajuda as pessoas certas a obter acesso seguro aos recursos certos no momento certo. Ele também reduz o risco de acesso não autorizado ao aplicar políticas de acesso a funcionários, prestadores de serviço, aplicativos, serviços, dispositivos móveis, APIs e cargas de trabalho de IA.
A gestão de identidade e acesso moderna também melhora a eficiência operacional. Ela reduz o trabalho manual de aprovação, simplifica o provisionamento de usuários e ajuda os administradores de sistemas a gerenciar contas de usuário, funções, privilégios e níveis de acesso em todos os sistemas corporativos.
O IAM é a base da cibersegurança porque a maioria das medidas de segurança depende da identidade. A criptografia protege dados sensíveis. Os controles de rede gerenciam conexões. O IAM decide se uma identidade verificada deve, em primeiro lugar, acessar informações sensíveis.
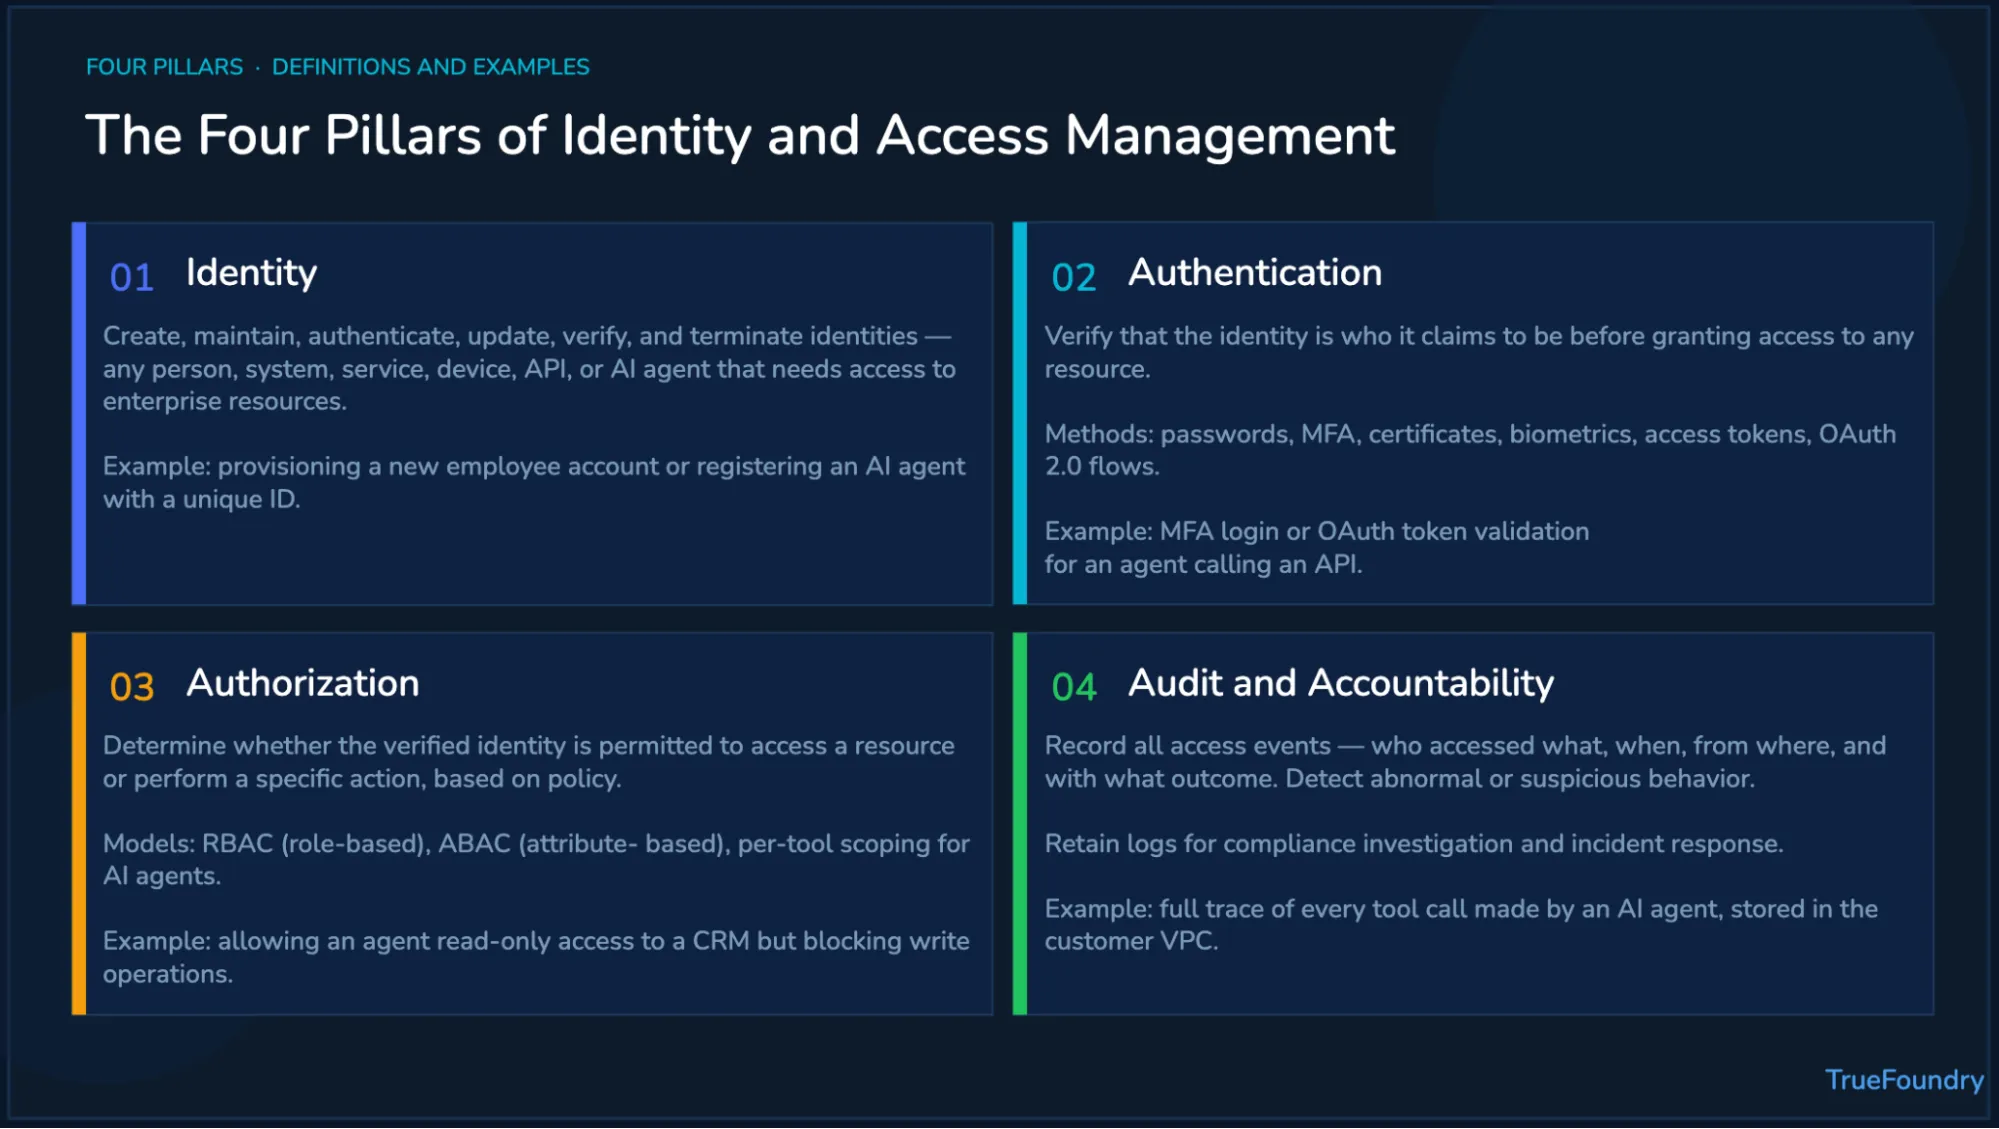
Os quatro pilares da gestão de identidade e acesso são identidade, autenticação, autorização e responsabilidade de auditoria. Cada pilar cobre uma parte diferente do ciclo de vida de acesso. Juntos, eles ajudam as empresas a controlar o acesso, melhorar a experiência do usuário e reduzir riscos de segurança.
Identidade é o registro que representa uma pessoa, serviço, aplicativo, dispositivo ou agente de IA. Um sistema de gestão de identidade cria, mantém, verifica, atualiza e encerra esses registros quando usuários ou sistemas mudam.
Este pilar cobre informações de identidade, como nomes, funções, departamentos, propriedade de dispositivos, contas de serviço e permissões atribuídas. Também inclui credenciais que ajudam a provar que uma entidade é legítima durante verificações de acesso posteriores.
A autenticação verifica se uma identidade é genuína antes que o acesso comece. Senhas, chaves de segurança, certificados, biometria, tokens de acesso e MFA podem servir como fatores de autenticação para sistemas corporativos.
Protocolos como o Security Assertion Markup Language ajudam sistemas de identidade confiáveis a compartilhar uma declaração de segurança com provedores de serviço. Esses padrões suportam SSO e acesso remoto, reduzindo o atrito de logins repetidos para equipes distribuídas.
A autorização determina o que uma identidade verificada pode fazer após o sucesso da autenticação. Ela mapeia usuários, funções, grupos, dispositivos, aplicativos ou agentes para recursos e ações aprovados.
As empresas utilizam controle de acesso baseado em funções, controles baseados em atributos e políticas de controle de acesso para diferentes requisitos. Um representante de vendas pode acessar oportunidades de clientes, enquanto ferramentas financeiras permanecem restritas sob políticas de gerenciamento de acesso separadas.
A auditoria e a responsabilidade garantem que as decisões de acesso sejam registradas, revisadas e investigadas quando necessário. As equipes monitoram tentativas de acesso, resultados de políticas, comportamento incomum do usuário e alterações de permissão em todos os sistemas corporativos.
Este pilar apoia a governança interna e os requisitos regulatórios externos. Também ajuda as equipes de segurança a detectar uso indevido, investigar incidentes e fortalecer programas de proteção de dados após o surgimento de padrões de acesso suspeitos.
Um fluxo de trabalho típico de gerenciamento de identidade e acesso segue quatro etapas: verificação de identidade, autenticação, autorização e registro de auditoria. O fluxo parece simples, embora ambientes corporativos reais o tornem complexo em aplicativos, usuários, dispositivos, APIs e serviços em nuvem.
Primeiro, um sistema de IAM recebe uma solicitação para acessar um recurso corporativo. O solicitante pode ser um usuário humano, aplicativo, conta de serviço, agente de IA ou identidade de máquina. O sistema de IAM então verifica a identidade por meio do processo de autenticação necessário.
Se a autenticação for bem-sucedida, o sistema de IAM avalia as políticas de acesso. Ele verifica se a identidade possui os direitos de acesso, funções de usuário, postura do dispositivo, contexto de localização e atributos de segurança necessários. Se a solicitação falhar nessas verificações, o acesso é negado.
Se a solicitação for permitida, o acesso é concedido e registrado. O registro de auditoria deve capturar a identidade, o recurso, a ação, o carimbo de data/hora, o resultado da política e o contexto. Essas evidências ajudam as equipes de segurança a cumprir requisitos de conformidade e investigar possíveis violações de dados.
Grandes empresas frequentemente integram o IAM com provedores como o Microsoft Entra ID, anteriormente Azure Active Directory, ou Okta. Essas soluções de IAM centralizam os requisitos de autenticação, políticas de acesso e governança de identidade em toda a infraestrutura de TI.
A autenticação adaptativa também pode usar contexto, sinais de risco e aprendizado de máquina para ajustar as decisões de acesso. Por exemplo, o trabalho remoto a partir de um dispositivo não gerenciado pode exigir uma verificação mais rigorosa do que um login a partir de uma rede corporativa confiável.
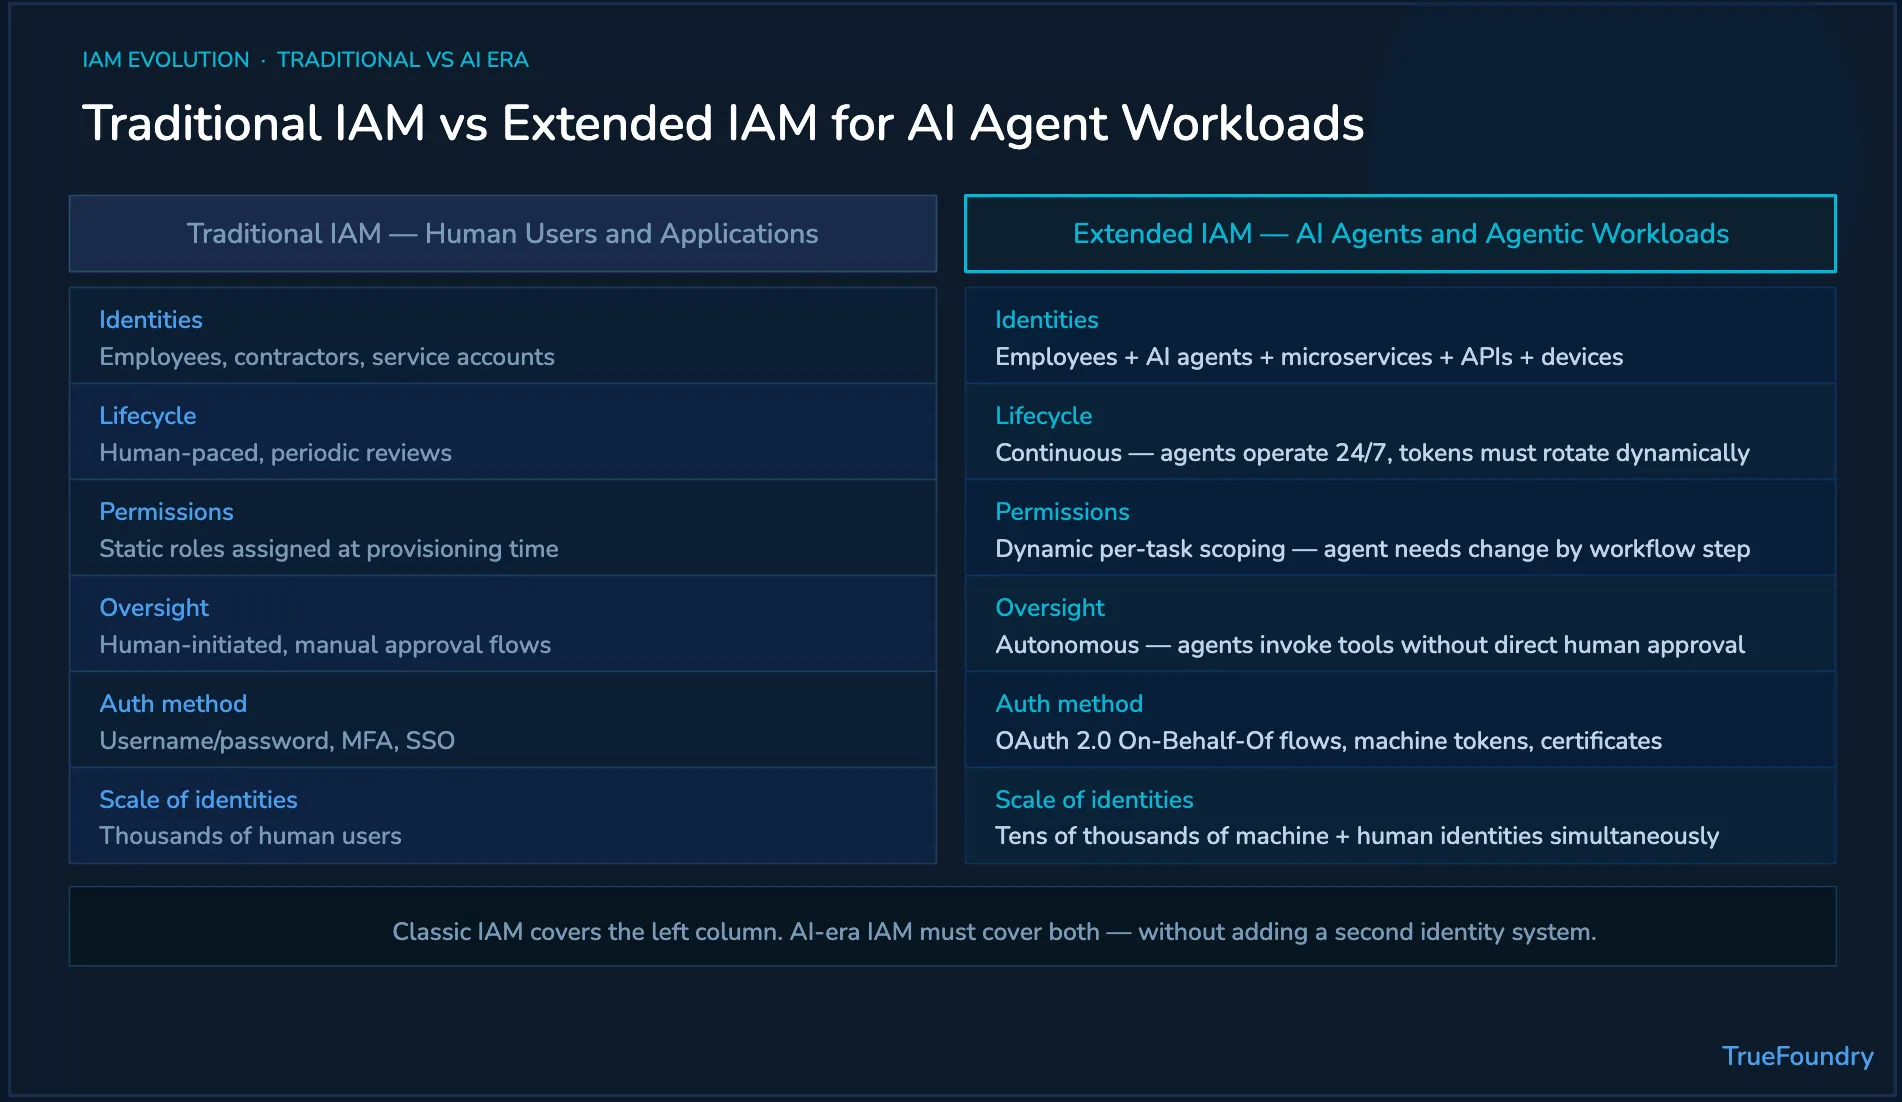
O gerenciamento tradicional de identidade e acesso foi criado para usuários humanos e identidades de aplicativos conhecidas. Os sistemas modernos de inteligência artificial apresentam um desafio diferente. Agentes de IA podem chamar modelos, abrir ferramentas, recuperar dados e executar fluxos de trabalho sem ação humana direta.
Isso é importante porque o IAM clássico pressupõe eventos de ciclo de vida previsíveis. Um usuário entra, recebe acesso, muda de função e, eventualmente, sai. Os agentes de IA funcionam de forma diferente. Eles podem executar continuamente, herdar permissões dinamicamente e tomar decisões entre sistemas em tempo real.
Os princípios de confiança zero (Zero Trust) ajudam a estruturar o problema. As empresas não devem confiar em uma solicitação apenas porque ela vem de uma rede interna, conta de serviço confiável ou aplicativo aprovado. Cada chamada de modelo, invocação de ferramenta e ação de fluxo de trabalho ainda precisa de autorização consciente da identidade.
Agentes de IA podem invocar ferramentas, chamar APIs, consultar bancos de dados, atualizar tickets e executar fluxos de trabalho de forma autônoma. Isso cria um novo desafio de identidade. As organizações precisam saber qual agente agiu, sob qual autoridade ele operou e se a ação era permitida.
Muitas equipes usam contas de serviço compartilhadas para resolver isso rapidamente. Esse padrão cria uma responsabilidade fraca, pois vários agentes podem operar sob a mesma identidade. Também torna as trilhas de auditoria mais difíceis quando as equipes precisam determinar quem iniciou uma ação.
O melhor padrão é uma identidade de agente distinta vinculada à identidade do usuário e ao contexto da tarefa. Isso reduz o excesso de permissões e cria evidências mais claras para as equipes de segurança. Também diminui o risco de acesso não autorizado durante fluxos de trabalho autônomos.
Ambientes corporativos modernos incluem milhares de identidades de máquina. Elas representam aplicações, microsserviços, APIs, agentes de IA, contêineres, scripts de automação, fluxos de trabalho e integrações entre serviços em ambientes de nuvem.
As identidades de máquina podem superar o volume de usuários humanos. Isso torna o gerenciamento de credenciais, a emissão de tokens, a rotação de segredos, a criação de políticas de acesso e a governança do ciclo de vida mais difíceis de gerenciar manualmente. As revisões manuais também se tornam pouco confiáveis à medida que os sistemas crescem.
Portanto, um sistema de IAM deve oferecer suporte à autenticação máquina a máquina em escala corporativa. Ele deve autenticar serviços, governar chamadas de API, aplicar políticas de segurança e preservar evidências de auditoria sem adicionar atrito excessivo às equipes de desenvolvimento.
Agentes de IA geralmente precisam de permissões diferentes para tarefas diferentes. Um agente pode ler notas de CRM durante a triagem de suporte, chamar ferramentas de faturamento durante reembolsos e consultar documentos internos durante a solução de problemas. Cada fluxo de trabalho precisa de um escopo de permissão separado.
O IAM tradicional geralmente depende de funções de usuário estáticas. Funções estáticas podem conceder permissões excessivas aos agentes ou forçar os administradores a criar muitas variantes de identidade. Ambos os resultados aumentam a complexidade e enfraquecem o princípio do privilégio mínimo.
O escalonamento dinâmico de permissões concede aos agentes apenas o acesso necessário para a tarefa atual. Ele também permite que as equipes restrinjam o acesso por fluxo de trabalho, modelo, ferramenta, ambiente e contexto do usuário. É aqui que a aplicação no nível de gateway se torna importante.
As melhores práticas convencionais de IAM ainda se aplicam, embora os agentes de IA precisem de controles de tempo de execução mais fortes. As empresas devem governar usuários humanos, identidades de máquina e fluxos de trabalho de agentes em conjunto. O objetivo é fornecer acesso seguro sem desacelerar o trabalho legítimo com IA.
Essas práticas tornam-se ainda mais importantes durante a transformação digital. À medida que a IA avança para o suporte, engenharia, finanças, RH e operações, as organizações precisam de soluções de gerenciamento de acesso que se apliquem tanto à atividade humana quanto à autônoma.
TrueFoundry estende os conceitos de IAM para cargas de trabalho de IA em produção. Ela ajuda as empresas a governar chamadas de modelos, comandos de ferramentas MCP e ações de agentes por meio de um(a) Gateway de IA implantado(a) na nuvem, VPC, ambiente local ou isolado (air-gapped) do cliente.
A principal diferença é o local de aplicação. O IAM tradicional governa o acesso a aplicativos e recursos. A TrueFoundry aplica controles conscientes de identidade na camada de gateway, antes que os agentes de IA acessem modelos, ferramentas, dados ou sistemas corporativos.
Isso ajuda as empresas a integrar controles de IAM aos fluxos de trabalho de IA sem criar um segundo sistema de identidade desconectado. Também permite que as equipes de segurança definam quem pode usar qual modelo, qual ferramenta e qual fluxo de trabalho sob políticas aprovadas.
Para equipes de IA que desenvolvem sistemas conectados a ferramentas, gateway MCP seguro são padrões importantes, pois as ferramentas podem acessar sistemas corporativos reais. A TrueFoundry oferece às equipes um ponto de controle antes que os agentes executem essas chamadas de ferramentas.
Agende uma demonstração para ver como a TrueFoundry estende o IAM para modelos, agentes, ferramentas, orçamentos e logs de auditoria.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.





As últimas notícias, artigos e recursos enviados para sua caixa de entrada