


October 19, 2026
|
5 min read


Obtenha acesso instantâneo a um ambiente TrueFoundry ao vivo. Implante modelos, direcione o tráfego de LLM e explore a plataforma completa — seu sandbox estará pronto em segundos, sem necessidade de cartão de crédito.



Published: October 8, 2026
Blazingly fast way to build, track and deploy your models!
As equipes de IA corporativa estão migrando de experimentos para cargas de trabalho em produção. O acesso e o roteamento de modelos resolvem o problema inicial. A produção adiciona governança, orçamentos, observabilidade, controle de MCP e evidências de auditoria em nível de agente. Esses requisitos tornam a escolha entre TrueFoundry e Solo AI uma decisão de modelo operacional, em vez de uma simples comparação de recursos.
A pesquisa da TrueFoundry entrevistou mais de 200 líderes de IA corporativa em 18 setores. Entre os entrevistados, 76% não possuíam logs unificados entre modelos e agentes. Outros 56% relataram não ter uma camada de controle centralizada completa. Essas lacunas explicam por que as equipes de produção precisam cada vez mais de governança além do simples roteamento de tráfego de LLM.
Ambas as plataformas abordam essa necessidade de maneiras diferentes. O Solo Enterprise para agentgateway fornece um plano de dados nativo de IA para tráfego de LLM, MCP, HTTP e agentes. O TrueFoundry AI Gateway combina governança de modelos, ferramentas e agentes em um único plano de controle. Portanto, o TrueFoundry e o Solo AI diferem principalmente na forma como as empresas configuram, operam e governam essa infraestrutura.
A TrueFoundry é liderada pelo cofundador Nikunj Bajaj e possui um escritório em São Francisco. Sua plataforma foca em infraestrutura de IA corporativa em diversos provedores e ambientes de implantação.
A principal diferença entre o TrueFoundry e o Solo AI está no empacotamento e na propriedade. O Solo combina seu proxy de agentgateway de código aberto com o Solo Enterprise para fornecer recursos de produção. As implantações em Kubernetes incluem um controlador e um plano de dados. O controlador traduz os recursos da Gateway API em configuração e envia atualizações via xDS.
O Solo também oferece implantação independente fora do Kubernetes. O proxy pode usar configuração local em YAML ou JSON sem a necessidade de um plano de controle separado. A maioria das alterações é recarregada automaticamente durante a operação. Isso dá às equipes de infraestrutura controle detalhado sobre a superfície de configuração e políticas de tráfego avançadas.
O TrueFoundry empacota o mesmo problema de forma diferente. O Gateway de IA combina acesso a modelos, roteamento, observabilidade, controle de custos, governança de MCP e governança de agentes em um único plano de controle, e o comprador não precisa executar um gateway Kubernetes para adotá-lo.
O Solo AI dá às equipes de engenharia propriedade direta da infraestrutura de gateway. Gateways, HTTPRoutes, AgentgatewayBackends e políticas tornam-se recursos do Kubernetes. Uma camada de coleta reativa processa as alterações antes que um servidor xDS envie atualizações para cada proxy. A arquitetura é adequada para equipes acostumadas com infraestrutura declarativa e configuração baseada em Git.
Seu plano de dados lida com HTTP, gRPC, MCP, A2A e provedores de LLM. Ele também suporta balanceamento de carga, timeouts, novas tentativas, autorização e limites de taxa. Portanto, o Solo pode operar além de um gateway de API convencional, mantendo um controle profundo sobre a rede.
O Solo também oferece integração profunda com o Istio por meio de sua arquitetura de malha agentica (agentic mesh). O agentgateway pode operar como um gateway de entrada, waypoint ou saída dentro do Solo Enterprise para Istio. Isso estende a política consciente de IA para ambientes que já utilizam um plano de controle de service mesh. Alguns recursos de malha agentica ainda estão em fase alfa.
O TrueFoundry adota uma abordagem focada na plataforma. O Gateway de LLM lida com acesso a provedores, roteamento, fallback, limites de taxa, observabilidade e visibilidade de custos, e a mesma plataforma se estende à governança de MCP e agentes. As equipes configuram políticas na plataforma, em vez de em um cluster.
O TrueFoundry relata uma latência de aproximadamente 3–4 ms para seu AI Gateway sob condições de desempenho documentadas. A decisão arquitetônica mais ampla ainda deve considerar o comportamento da carga de trabalho, em vez de confiar apenas em alegações sobre alta ou baixa latência.
A diferença prática aparece durante as operações contínuas. O Solo oferece às equipes um controle mais profundo sobre proxies, recursos do Kubernetes, telemetria e configuração de políticas. O TrueFoundry reduz o trabalho de infraestrutura necessário para gerenciar provedores de modelos, orçamentos, identidades e governança entre várias equipes de IA.
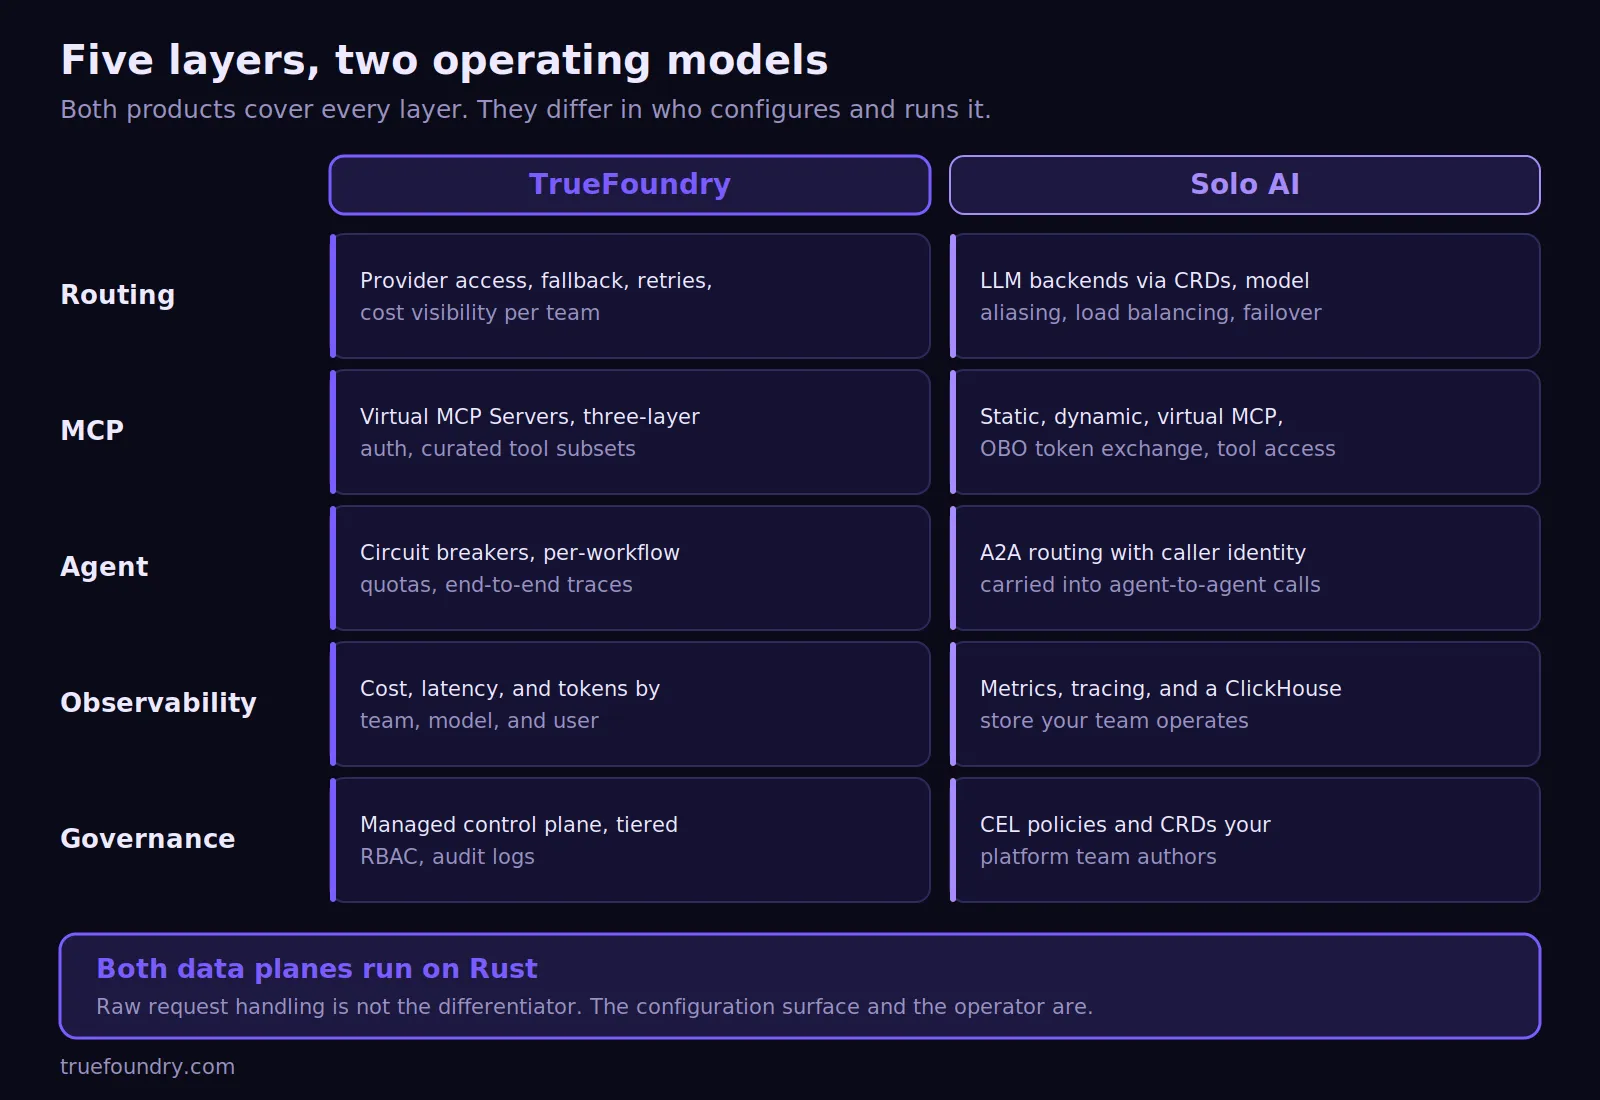
Os agentes estão se conectando cada vez mais a ferramentas, recuperando informações corporativas e acionando ações reais. Essa mudança coloca os servidores MCP e a governança de agentes no centro de qualquer avaliação entre TrueFoundry e Solo AI. Ambos os produtos possuem capacidades significativas nesse aspecto, embora suas superfícies de política sejam diferentes.
O Solo oferece suporte a alvos MCP estáticos, dinâmicos e virtuais, além de políticas de autenticação e autorização. A documentação atual também cobre troca de tokens e limitação de taxa por ferramenta. Expressões CEL podem inspecionar nomes de ferramentas e aplicar limites diferentes antes de cada chamada de ferramenta.
OMCP Gateway centraliza o acesso às ferramentas e divide a autenticação de entrada, o controle de acesso e a autenticação de saída em três camadas independentes. Um desenvolvedor autentica-se uma vez com um Token de Acesso Pessoal, enquanto o gateway armazena todas as credenciais downstream.
Servidores MCP Virtuais expõem um subconjunto curado de ferramentas. É assim que uma equipe obtém acesso de leitura a um repositório sem também receber direitos de exclusão.
Para orientações de implementação mais aprofundadas, o guia de controle de acesso MCP explica por que as permissões de ferramentas exigem um ponto de aplicação compartilhado. Isso se torna especialmente relevante quando as ferramentas MCP podem atualizar bancos de dados, acionar fluxos de trabalho ou acessar sistemas confidenciais.
OGateway de Agentes governa fluxos de trabalho de várias etapas com disjuntores; cotas de token ou custo por agente, por fluxo de trabalho ou por ambiente; novas tentativas; tempos limite; caminhos de fallback; e rastreamentos de ponta a ponta que abrangem etapas do agente, chamadas de modelo e interações com ferramentas. Ele funciona com LangChain, CrewAI e implementações personalizadas, em vez de exigir um framework específico.
Os orçamentos de fluxo de trabalho ilustram a diferença de empacotamento. A TrueFoundry os expressa como padrões de gateway que fluxos de trabalho individuais podem substituir:
# Gateway default applies to every workflow unless overridden
defaults:
  token_budget_per_request: 50000
  loop_detection: on

workflows:
  research-crew:
    token_budget_per_request: 120000   # overrides the 50k default
  support-router:
    # no override, inherits the gateway default
Nada impede que uma equipe da Solo AI alcance o mesmo resultado. O trabalho recai sobre expressões CEL e recursos personalizados de política que a equipe de plataforma escreve, revisa e mantém.
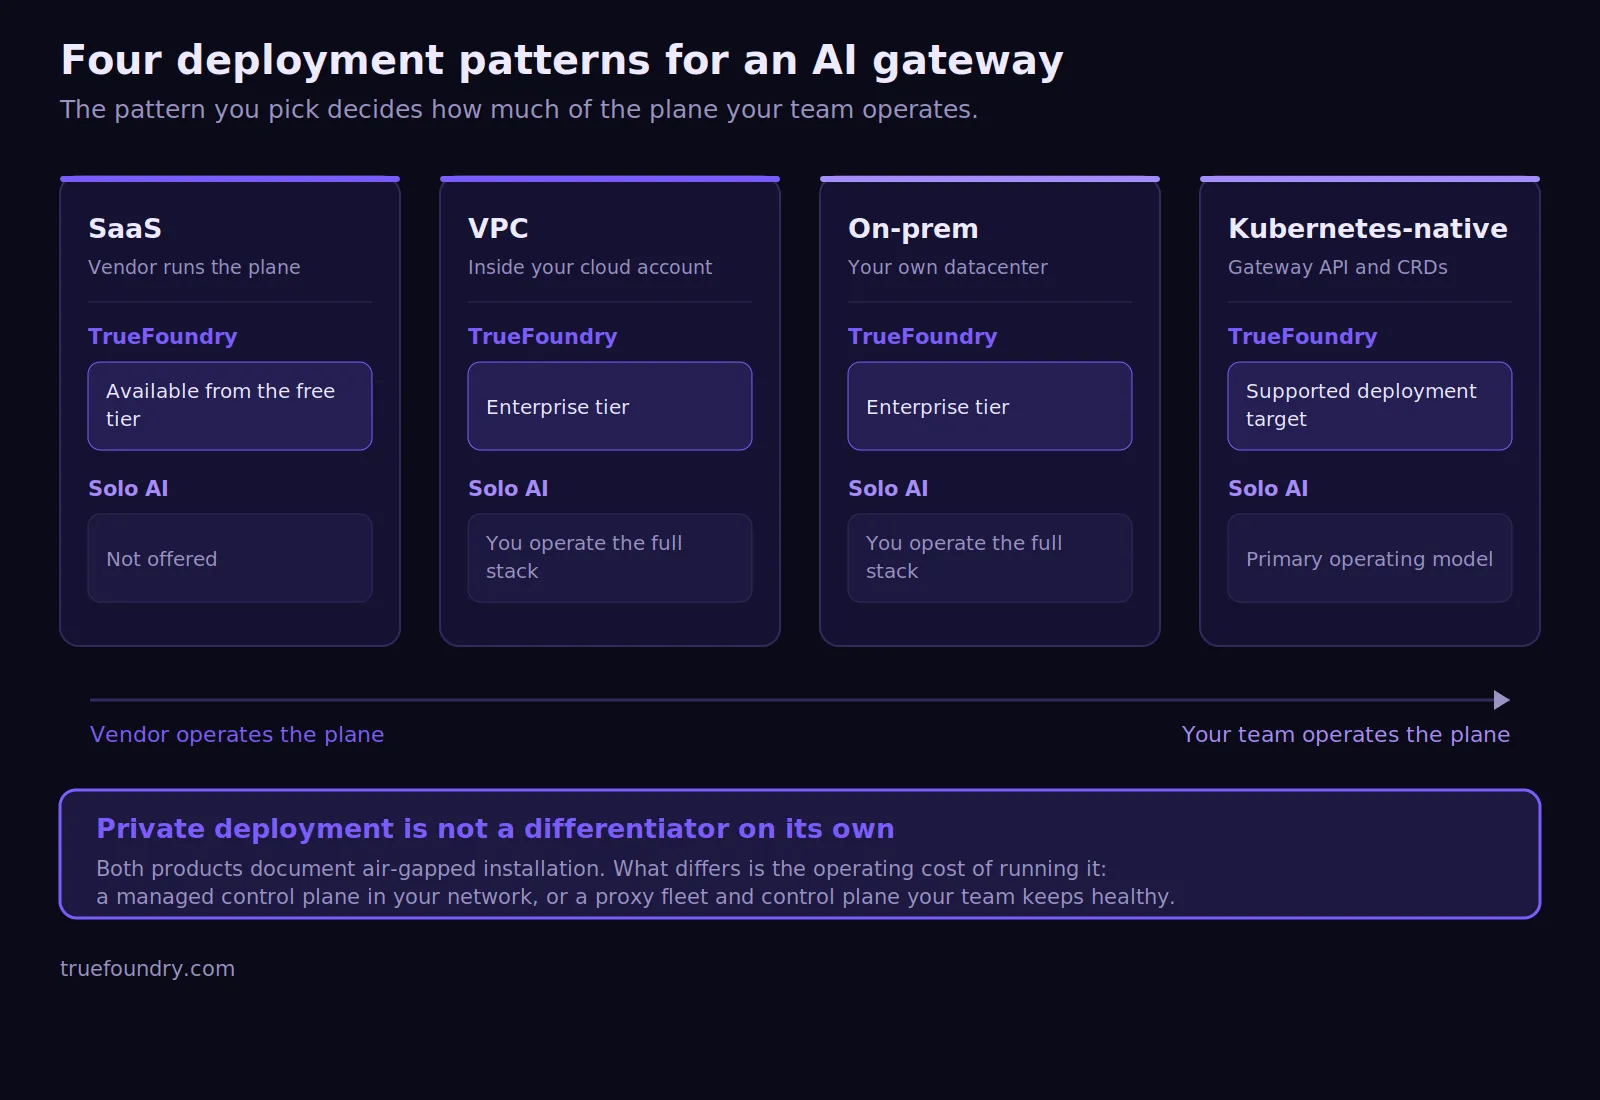
A implantação desempenha um papel importante na decisão entre Solo AI e TrueFoundry. A implantação privada está disponível em ambos os fornecedores. O Solo documenta caminhos de instalação em Kubernetes, autônomos e em ambientes isolados (air-gapped). As instalações corporativas exigem licenças Solo apropriadas e propriedade operacional por parte da equipe do cliente.
A TrueFoundry oferece suporte a padrões de SaaS gerenciado e de gateway e plano de controle hospedados pelo cliente. Clientes corporativos podem executar o gateway dentro de sua própria infraestrutura. Isso permite que o tráfego de LLM permaneça dentro das instalações aprovadas, preservando o gerenciamento centralizado de políticas.
A diferença operacional importa mais do que a implantação privada em si. O Solo dá aos clientes responsabilidade direta pela infraestrutura de proxy, configuração, atualizações e serviços de suporte. A TrueFoundry oferece o plano de controle como um produto, ao mesmo tempo em que suporta limites de execução privados.
Os requisitos de privacidade de dados podem, portanto, moldar a escolha. Organizações que processam prompts regulamentados podem preferir tráfego de modelo privado e armazenamento controlado pelo cliente. Outras podem valorizar mais as operações gerenciadas do que a propriedade direta da infraestrutura.
Os caminhos de aquisição também diferem. O TrueFoundry AI Gateway está disponível no AWS Marketplace. A Solo.io também publica o agentgateway e produtos relacionados de Kubernetes no AWS Marketplace. Organizações com processos de aquisição em nuvem existentes podem, portanto, avaliar ambos por meio de canais estabelecidos.
Os custos corporativos exatos da Solo AI dependem de contratos e requisitos de infraestrutura. O Solo usa licenças corporativas para capacidades comerciais, enquanto o agentgateway de código aberto pode ser implantado separadamente. Os compradores devem, portanto, comparar os custos totais de propriedade em vez de tratar o licenciamento como a única despesa.
A TrueFoundry publica os preços do AI Gateway para seus planos padrão. A página de preços atual lista as opções Developer, Pro e opções corporativas superiores. O nível gratuito suporta experimentação, enquanto a implantação de gateway privado e plano de controle exige o plano Enterprise.
O Solo agora inclui capacidades integradas de gerenciamento de custos para cargas de trabalho de LLM. Seu gateway pode calcular custos de modelo, rastrear o uso de tokens e apresentar gastos por meio de um painel administrativo. Os orçamentos também podem limitar o consumo em dólares ou tokens por chave de API.
A TrueFoundry atribui custos de forma semelhante por modelo, equipe e fluxo de trabalho. Seu guia de custos de gateway de IA explica como a precificação por nível de solicitação e os metadados suportam a governança centralizada de custos. Painéis personalizados podem então expor o uso entre equipes ou cargas de trabalho.
Para equipes financeiras multinacionais, o mesmo requisito pode aparecer como rateio de custos ou contabilidade de custos. Sistemas de compras também podem descrever a neutralidade de fornecedor como independente de fornecedor. Em todos os casos, a necessidade subjacente é a atribuição confiável entre modelos, equipes e cargas de trabalho de negócios.
A maior despesa costuma ser a responsabilidade operacional. O Solo exige que as equipes executem e mantenham a infraestrutura que selecionam. O gateway da TrueFoundry pode reduzir essa carga de trabalho por meio de implantação gerenciada, criando uma economia potencial de custos onde operações de gateway dedicadas exigiriam pessoal adicional.
O cálculo muda para empresas com equipes de Kubernetes maduras. Operadores existentes podem absorver a infraestrutura do Solo em práticas recomendadas já estabelecidas. Organizações que estão construindo uma função de controle de IA do zero podem valorizar mais o modelo gerenciado.
A comparação entre TrueFoundry e Solo AI deve, portanto, considerar software, infraestrutura, pessoal, resposta a incidentes e carga de trabalho de conformidade. Uma licença mais barata pode se tornar cara quando os requisitos operacionais são subestimados.
O Solo AI faz sentido quando as organizações já possuem forte experiência em redes Kubernetes. Ele também se adapta a equipes que desejam propriedade granular do gateway e personalização profunda da infraestrutura. Usuários existentes do Solo Enterprise para Istio podem se beneficiar de uma integração mais próxima entre redes e cargas de trabalho de IA.
Escolha o Solo AI quando:
O Solo também pode atender cargas de trabalho HTTP regulares, além de tráfego de LLM e agentes. Isso é importante quando as equipes desejam uma base de gateway única que abranja serviços tradicionais e IA baseada em agentes. Sua base de código aberto oferece aos engenheiros de infraestrutura um controle significativo sobre o plano de dados.
A melhor adequação ocorre onde operações detalhadas de gateway já são a norma. Tanto o Solo AI quanto o TrueFoundry podem governar cargas de trabalho de IA, mas o Solo coloca mais controle nas mãos das equipes de infraestrutura.
O TrueFoundry se torna mais forte quando a governança precisa funcionar de forma consistente entre várias equipes de IA. A comparação entre TrueFoundry e Solo AI torna-se, então, menos sobre a profundidade da rede e mais sobre a simplicidade operacional. As equipes podem gerenciar modelos, agentes, ferramentas, orçamentos e políticas sem precisar montar camadas de governança separadas.
Escolha a TrueFoundry quando:
A aplicação antes da chamada é declarativa e reside no controle de versão. As regras são avaliadas em ordem, e a primeira correspondência vence:
name: ratelimiting-config
type: gateway-rate-limiting-config
rules:
  # Cap one contractor account on a specific model
  - id: "contractor-gpt4-daily"
    when:
      subjects: ["user:contractor@example.com"]
      models: ["openai-main/gpt4"]
    limit_to: 1000
    unit: requests_per_day

  # Give every user an independent daily token budget
  - id: "user-daily-limit"
    when: {}
    limit_to: 1000000
    unit: tokens_per_day
    rate_limit_applies_per: ['user']
O campo `rate_limit_applies_per` cria um contador separado por entidade, de modo que uma única regra cubra todos os usuários sem gerar uma regra por identidade. Uma solicitação que exceda seu limite retorna HTTP 429, nomeando a regra que foi acionada, juntamente com um cabeçalho `x-tfy-applied-rules`:
{
  "status": "failure",
  "message": "Rate limit exceeded for model: openai-main/gpt4 with rule: contractor-gpt4-daily",
  "error": {
    "type": "RateLimitError",
    "code": "429"
  },
  "error_origin_level": "rate_limit_budget"
}
Nada disso torna a Solo AI fraca. A Solo AI é centrada em infraestrutura, e a TrueFoundry é centrada em governança corporativa. As equipes que comparam ambas devem decidir se desejam ter um controle profundo do gateway ou governar as cargas de trabalho de IA mais rapidamente.
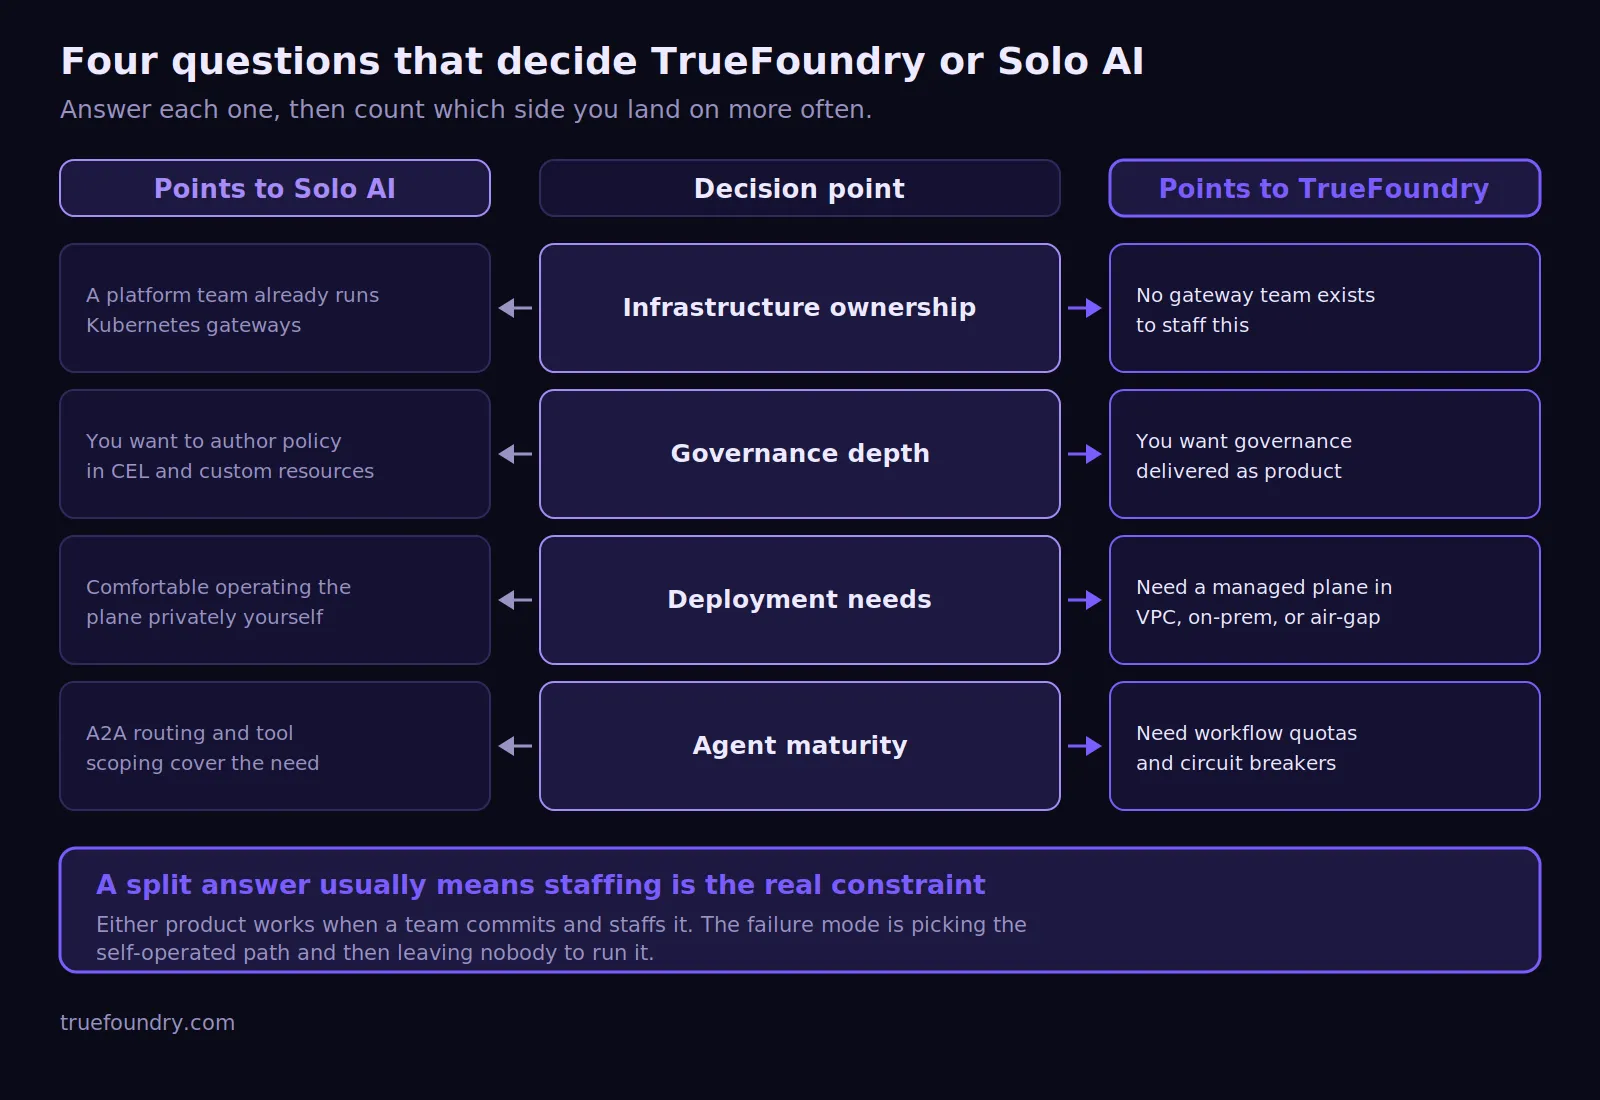
A decisão final entre TrueFoundry e Solo AI depende de quem deve ser responsável pelo gateway. A Solo AI atende organizações que desejam controle detalhado sobre a infraestrutura e que já operam redes Kubernetes em escala. Sua plataforma oferece recursos robustos de gateway, LLM, MCP e agentes por meio de um modelo operacional orientado a configuração.
TrueFoundry A TrueFoundry atende empresas que desejam esses controles empacotados em uma plataforma de governança unificada. Ela enfatiza políticas centralizadas, flexibilidade de implantação, observabilidade, atribuição de custos e governança de agentes. As equipes podem adotar a plataforma sem precisar criar primeiro uma nova função de operações de gateway.
Escolha a TrueFoundry ou a Solo AI de acordo com o modelo operacional que sua organização consegue sustentar. A Solo recompensa a propriedade profunda da infraestrutura. A TrueFoundry reduz a quantidade de montagem de gateway e o trabalho contínuo de políticas exigido das equipes internas.
A escolha entre Solo AI e TrueFoundry também deve refletir a complexidade futura da carga de trabalho. Modelos, integrações MCP, agentes autônomos e requisitos de conformidade tendem a crescer juntos. A plataforma deve permanecer gerenciável à medida que essa superfície se expande.
Para equipes que comparam ambas as opções, a questão prática é simples. Decida se a propriedade da infraestrutura cria valor estratégico por si só. Se criar, a Solo AI merece uma consideração séria. Se governança centralizada e menor complexidade operacional forem mais importantes, a TrueFoundry é a escolha mais adequada.
Agende uma demonstração com a TrueFoundry para comparar sua pilha de IA atual com uma arquitetura de referência de AI Gateway corporativo.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.





As últimas notícias, artigos e recursos enviados para sua caixa de entrada

















