November 5, 2026
|
5 min read


Obtenha acesso instantâneo a um ambiente TrueFoundry ao vivo. Implante modelos, direcione o tráfego de LLM e explore a plataforma completa — seu sandbox estará pronto em segundos, sem necessidade de cartão de crédito.


Blazingly fast way to build, track and deploy your models!
Skills empacotam instruções, referências, scripts e ativos em procedimentos reutilizáveis. Um registro torna esses pacotes identificáveis e versionados — mas não automaticamente confiáveis.
Uma skill de agente descreve como executar uma tarefa recorrente. Seu SKILL.md raiz contém um nome, uma descrição orientada a ações e o procedimento. Um pacote mais completo pode incluir material de referência, scripts e ativos. Essa estrutura separa o conhecimento procedural de um prompt de sistema monolítico e permite que o runtime carregue detalhes apenas quando a skill for relevante.
A distinção entre conhecimento e autoridade é fundamental. Uma skill pode ensinar a um agente como consultar um data warehouse, triar um incidente ou rascunhar notas de lançamento. Ela não concede, por si só, acesso ao banco de dados, não autoriza a resposta a um incidente nem garante que a nota de lançamento gerada esteja correta. Ferramentas, credenciais, políticas de gateway e sistemas downstream permanecem sendo o caminho de autoridade.
O Skills Registry da TrueFoundry concede ao pacote uma identidade compartilhada. As skills residem em Repositories, herdam o acesso e o histórico de versões do repositório e são endereçadas por nomes totalmente qualificados (FQNs) numerados. As equipes podem publicar uma vez e reutilizar o pacote em TrueFoundry Agents, Claude Code ou Cursor.
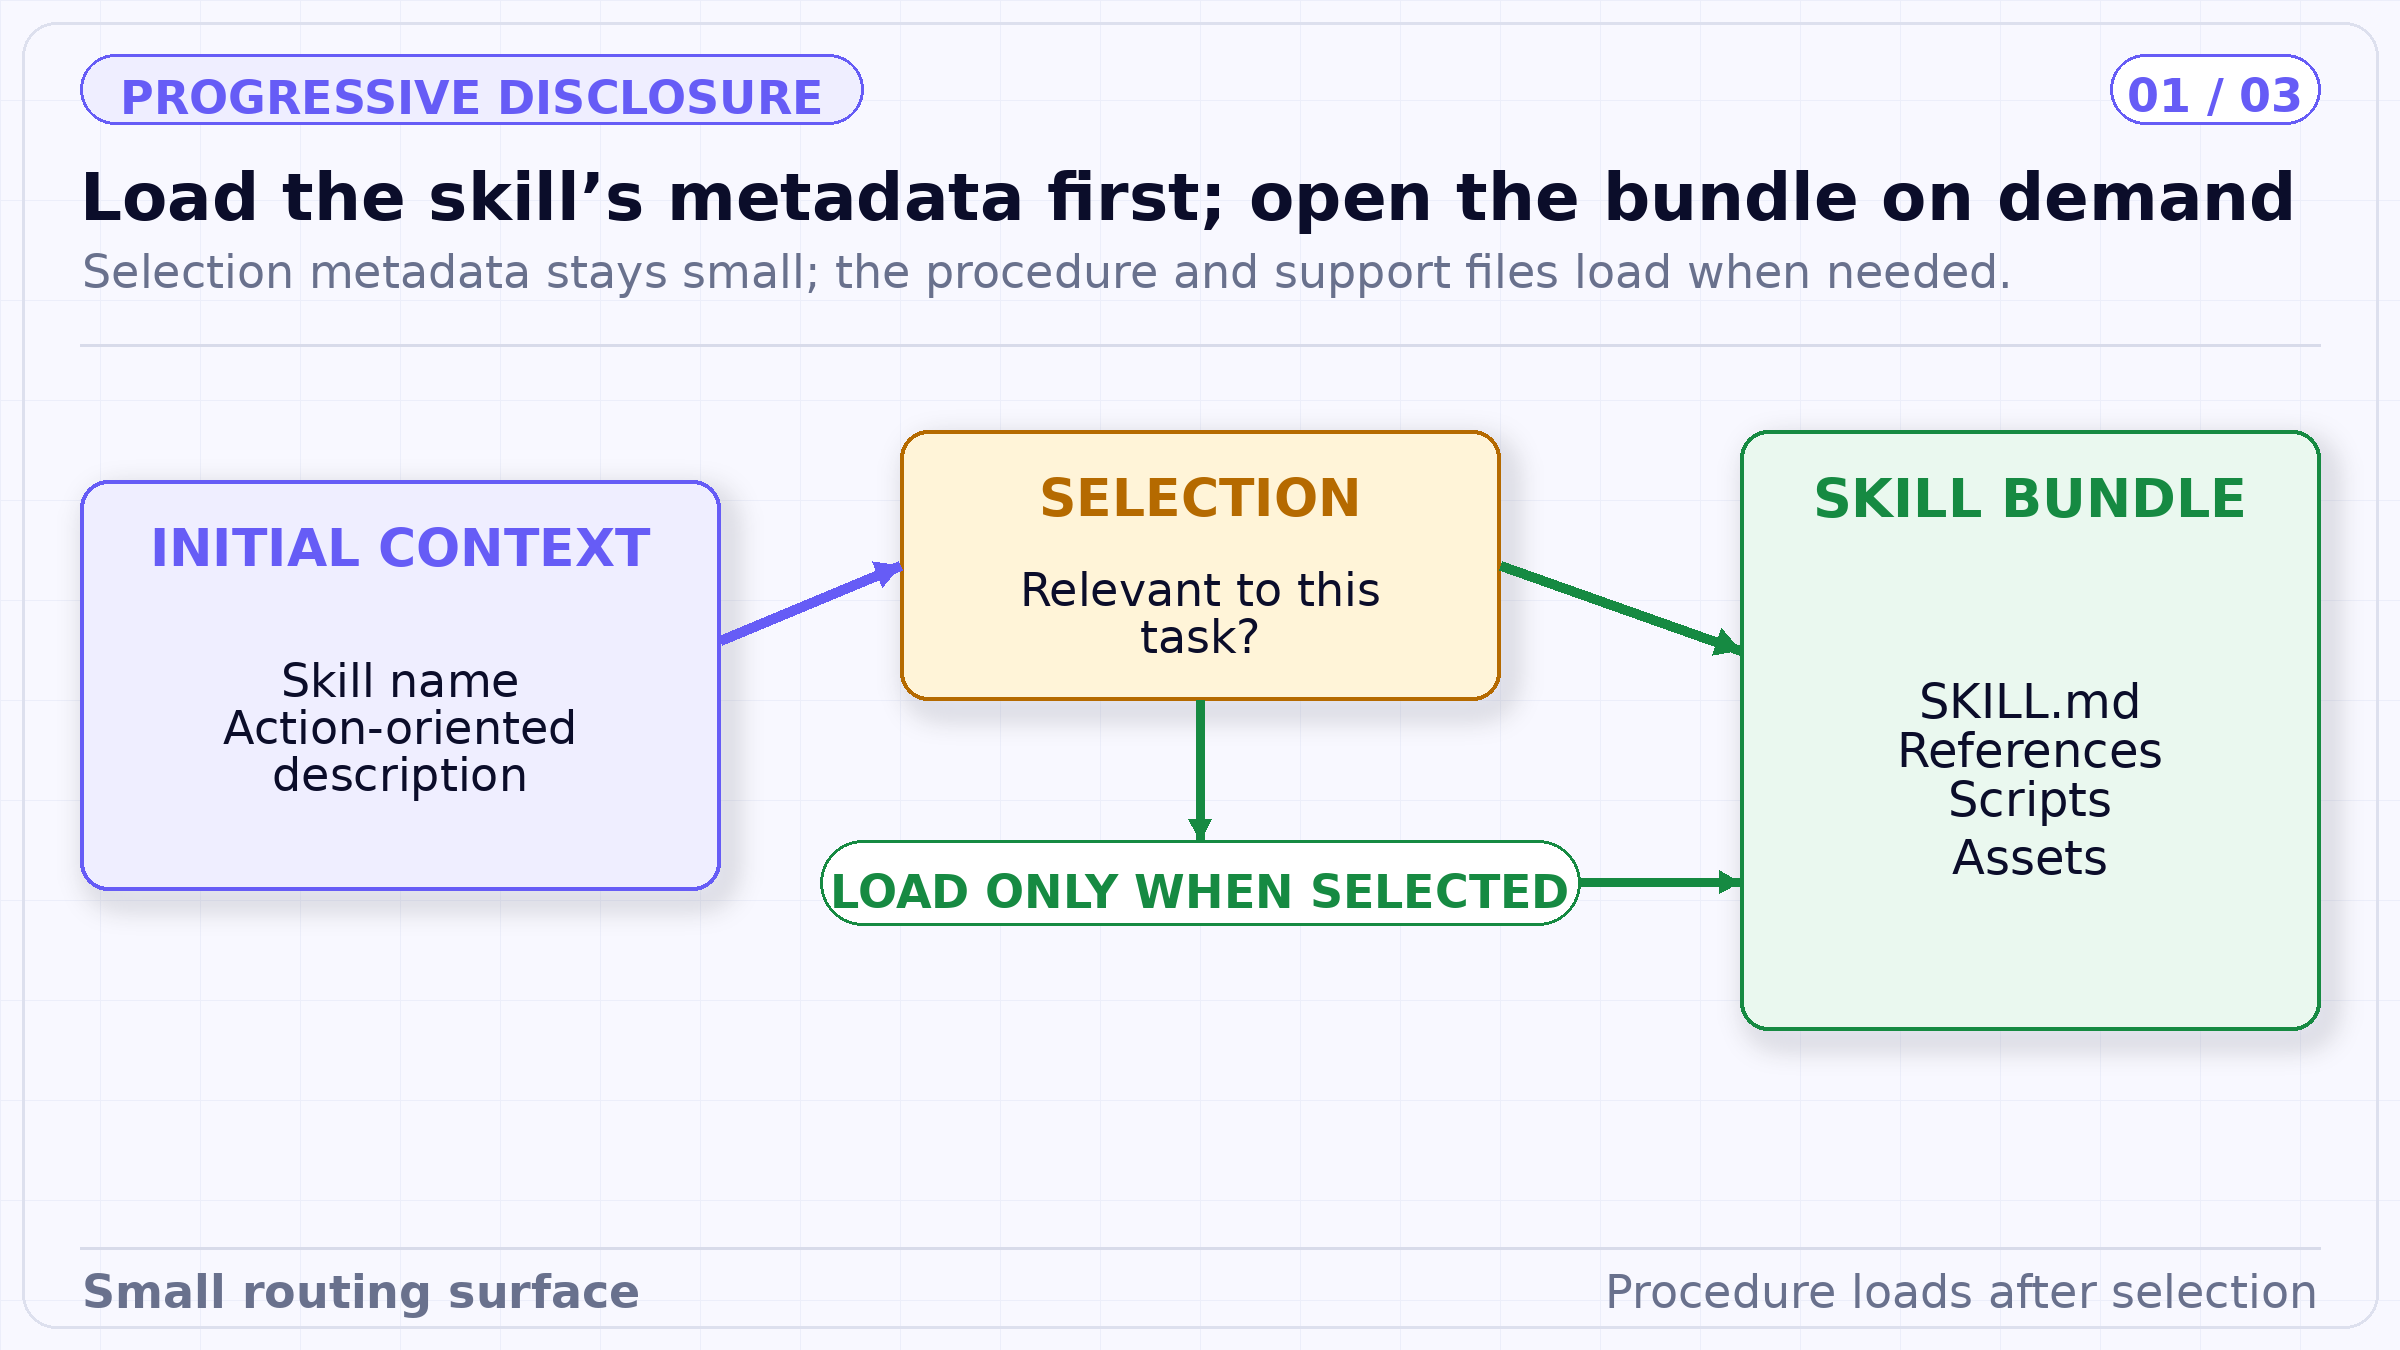
A divulgação progressiva reduz o contexto inicial ao expor apenas os metadados de seleção. Isso não torna o procedimento selecionado seguro, portanto, o pacote completo continua sendo um artefato governado.
O TrueForge documenta que uma skill vinculada contribui apenas com seu nome e descrição para o contexto inicial do modelo. O corpo completo do SKILL.md é lido sob demanda a partir da sandbox quando o agente decide que a skill é relevante. Isso reduz o contexto inicial enquanto mantém o procedimento disponível.
Portanto, a descrição atua como uma superfície de roteamento. Se for vaga, o agente pode falhar em selecionar a skill ou selecioná-la para a tarefa errada. Mantenha-a orientada a ações, especifique quando a skill deve ser usada e evite descrições sobrepostas que tornem a seleção ambígua. O comportamento de seleção deve ser avaliado com solicitações reais de usuários, incluindo cenários limítrofes.
O carregamento progressivo controla o tamanho do contexto; ele não isola conteúdo não confiável. Uma vez selecionado, o corpo da skill e os arquivos de suporte influenciam o agente. Scripts podem ser executados dentro da sandbox configurada e referências podem moldar o uso das ferramentas. Trate uma skill de múltiplos arquivos como um artefato de software com sua própria cadeia de suprimentos.
A TrueFoundry documenta três caminhos de publicação. A UI cria uma skill de arquivo único cujo corpo é o conteúdo do SKILL.md elaborado no editor. Pacotes de múltiplos arquivos utilizam o comando de upload via CLI ou um manifesto declarativo aplicado via GitOps. Todos os caminhos criam uma Skill versionada sob um Repository e geram um FQN, como uma skill qualificada pelo repositório na versão 1.
Atualmente, a UI suporta apenas um único arquivo SKILL.md. Referências, scripts e ativos exigem o caminho via CLI ou GitOps; o suporte a múltiplos arquivos na UI está documentado no roadmap. A CLI valida o frontmatter e faz o upload do pacote. O GitOps aponta um manifesto para um diretório local da skill e o publica por meio do mesmo fluxo de trabalho de aplicação usado para outros recursos da TrueFoundry.
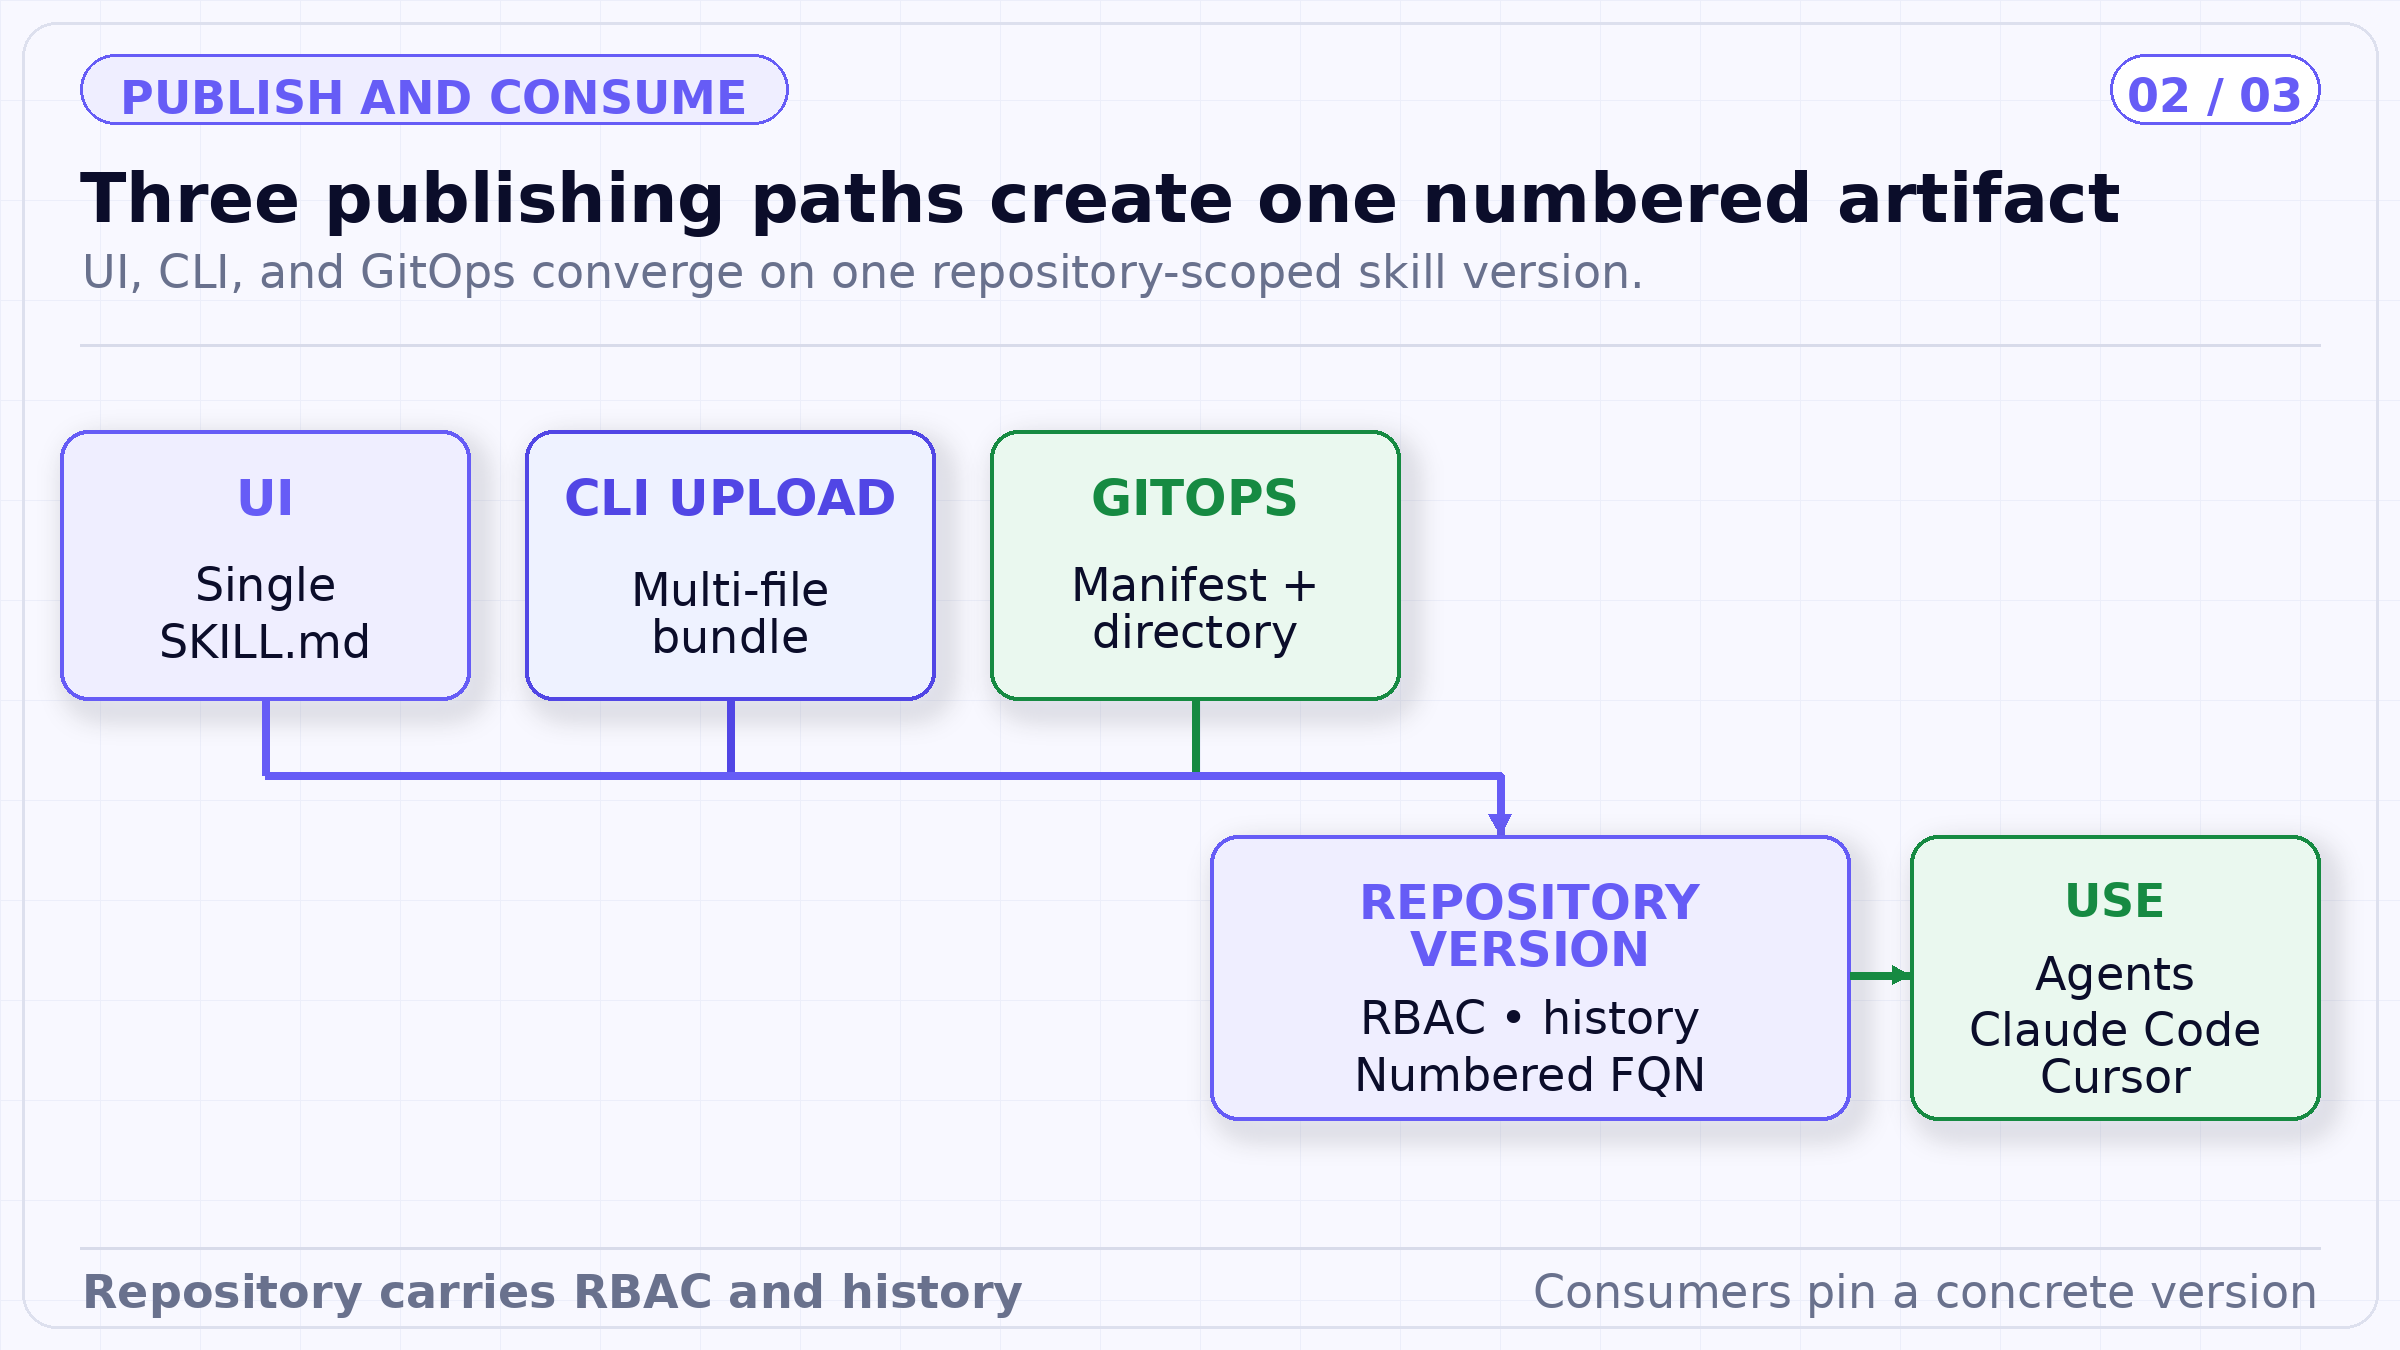
Os caminhos de publicação diferem operacionalmente, mas convergem para a mesma identidade de repositório e versão. Essa identidade permite que agentes e ambientes locais de código consumam um pacote concreto em vez de uma cópia informal.
As skills não possuem permissões individuais por skill no modelo documentado. Os direitos de descoberta, edição e uso são herdados do Repository pai. Isso torna as fronteiras do repositório a unidade prática de governança. Agrupe skills por propriedade e sensibilidade compatíveis, em vez de colocar todos os procedimentos em um único catálogo com amplo acesso.
O acesso ao repositório determina quem pode recuperar ou usar o pacote. Ele não restringe cada ação recomendada pela skill. Um usuário que pode utilizar uma skill de banco de dados ainda precisa de autorização na camada da ferramenta de banco de dados e dos recursos de negócio. Por outro lado, revogar uma skill não revoga necessariamente o acesso à ferramenta subjacente.
A documentação da Skills CLI exige uma versão em número inteiro positivo ao fazer o download e informa que o alias latest não é suportado. Essa é uma propriedade operacional útil: os consumidores especificam um pacote concreto. Fixe essa mesma versão concreta na configuração do agente e nos ambientes de desenvolvimento local quando precisar de um comportamento comparável.
Ainda assim, uma versão precisa de proveniência. Registre o commit do repositório de origem, o publicador, o processo de build ou empacotamento, os digests dos arquivos, as dependências e o resultado da revisão. Para scripts, fixe os pacotes externos e registre o ambiente de execução. Um FQN numerado identifica o que o registro armazenou; a proveniência explica como esse pacote foi produzido.
Arquivos de referência podem estar desatualizados, incompletos ou ter sido alterados de forma maliciosa. Scripts podem ler e transformar dados, executar comandos locais ou chamar serviços por meio das interfaces disponíveis. Ativos podem conter conteúdo ativo ou malformado. Revise cada classe com o controle adequado, em vez de tratar o diretório como simples Markdown indiferenciado.
Verificações estáticas podem validar frontmatter, path traversal, estrutura de arquivos compactados, tamanho de arquivo, binários proibidos, declarações de dependência e padrões perigosos conhecidos. Testes em sandbox podem executar scripts com entradas sintéticas e acesso à rede bloqueado. Avaliações de tarefas podem medir se o agente seleciona a skill e respeita suas restrições. A revisão humana deve focar em procedimentos privilegiados e ações irreversíveis.
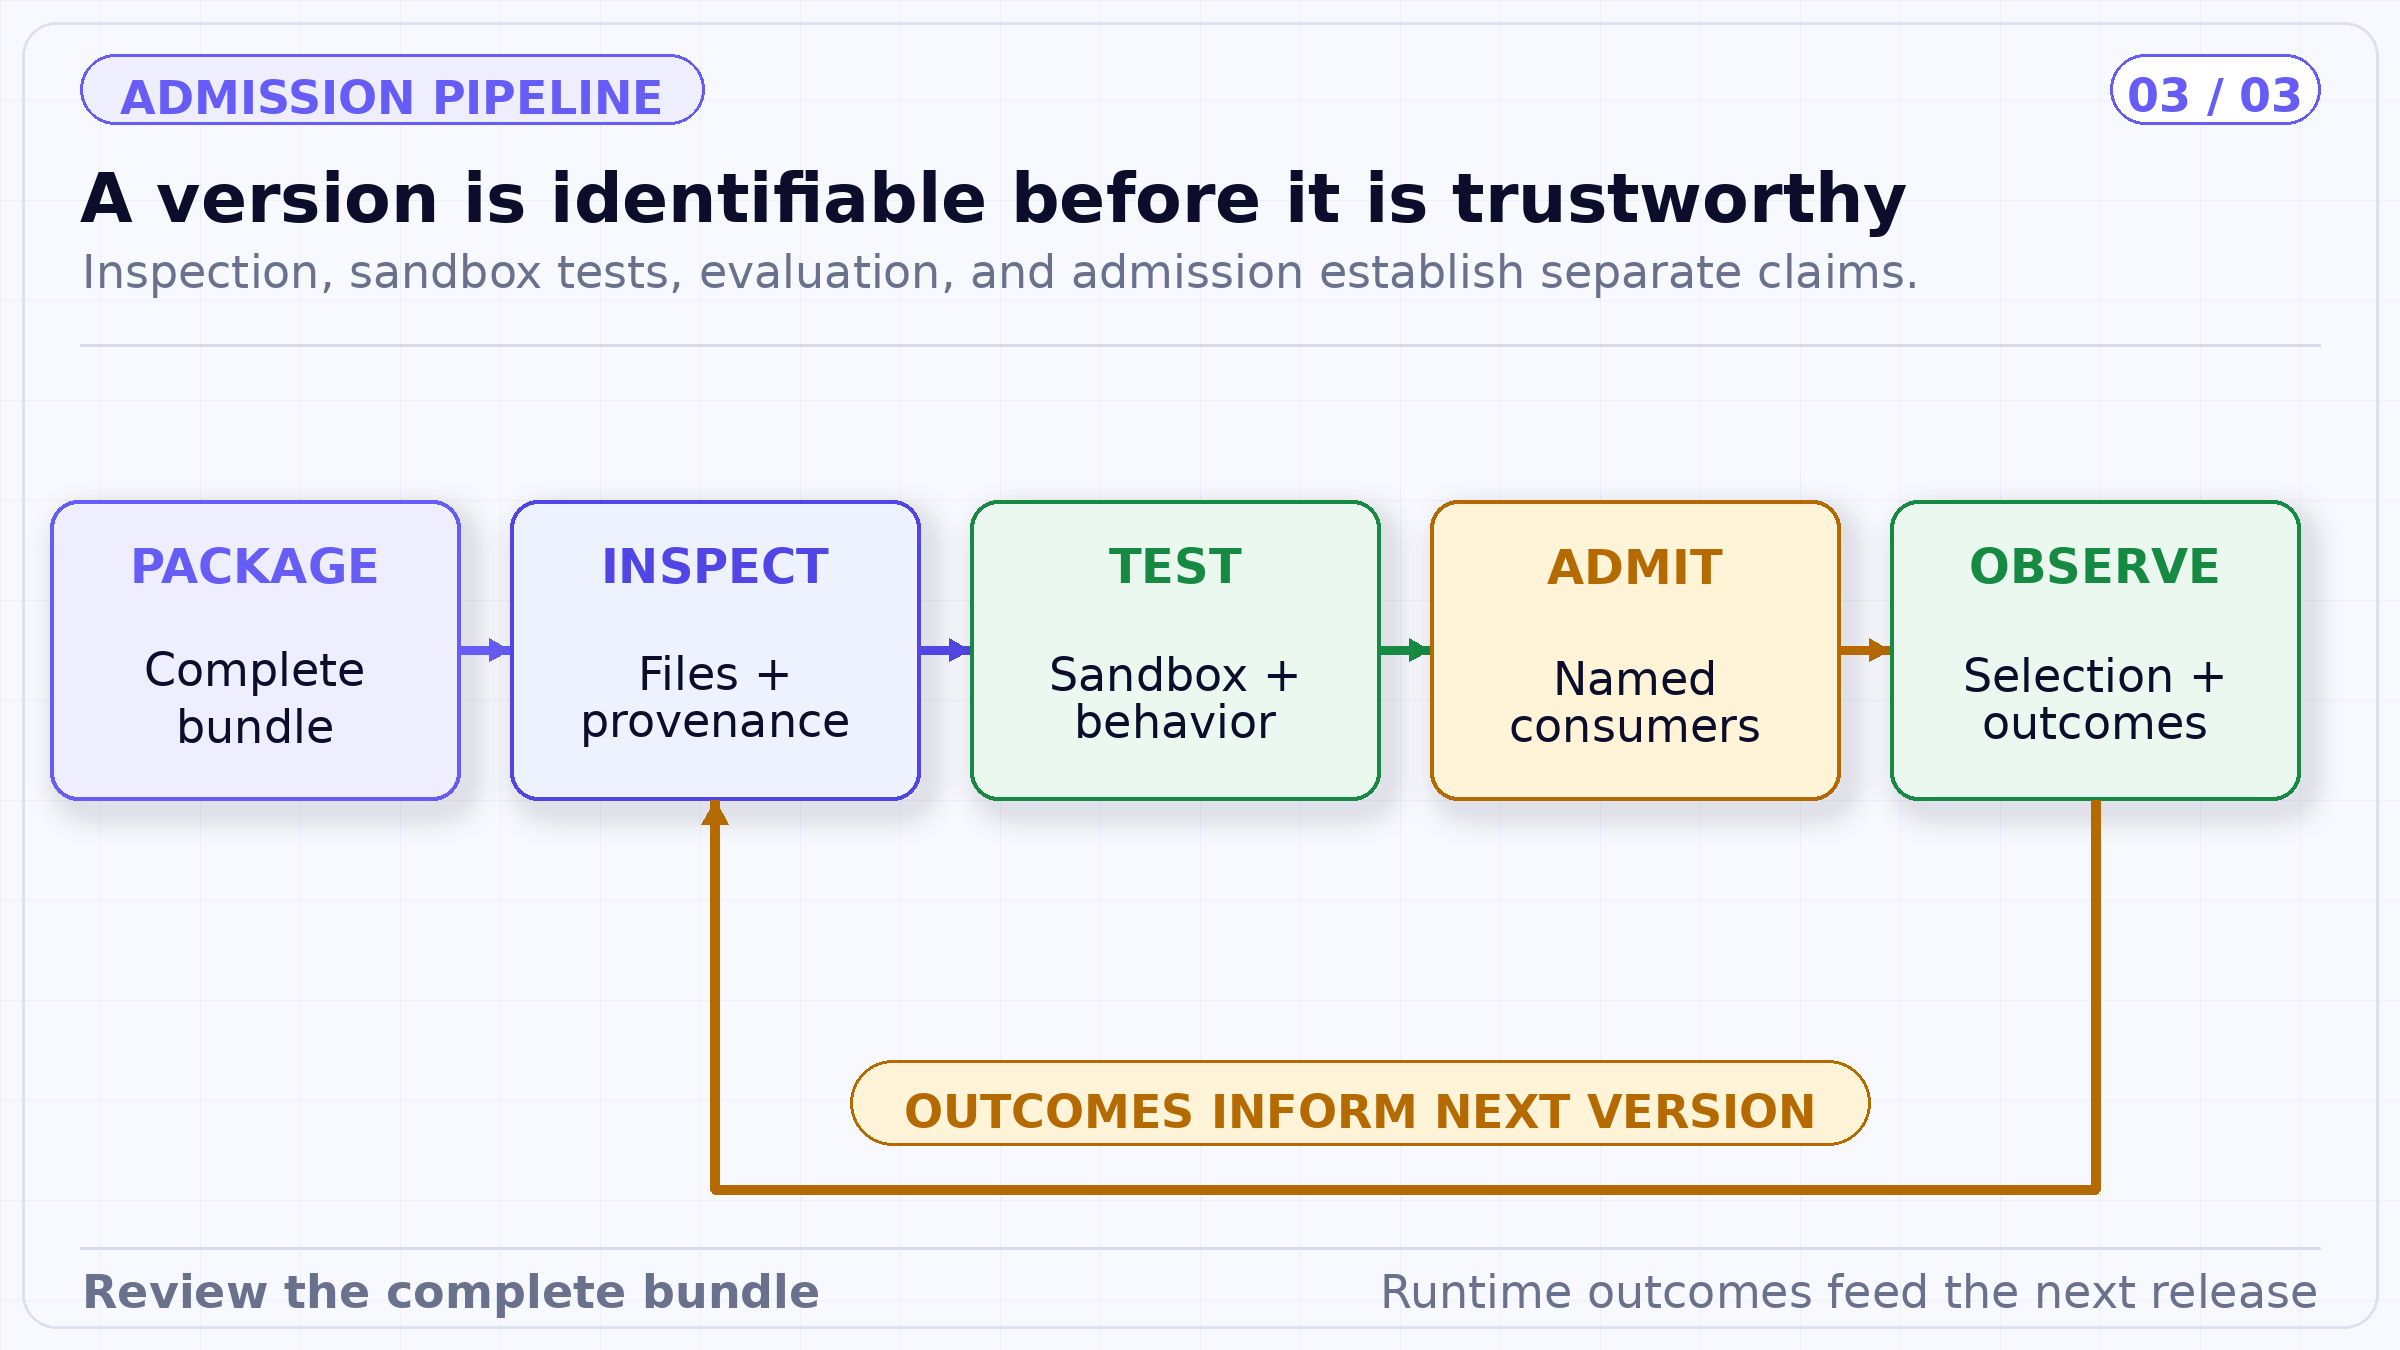
O pipeline de admissão separa armazenamento, inspeção, desempenho na tarefa e autorização em tempo de execução. Nenhuma verificação isolada certifica todas as propriedades de uma skill.
A mesma skill pode ser usada por um TrueFoundry Agent, Claude Code e Cursor, mas essas superfícies não compartilham necessariamente os mesmos modelos, ferramentas, isolamento em sandbox ou identidade de usuário. Portabilidade de formato não é equivalência de comportamento em tempo de execução. Teste a skill em cada superfície suportada e registre o ambiente no resultado.
Uma skill segura quando combinada com ferramentas MCP de leitura pode ser insegura quando um ambiente de desenvolvimento local expõe acesso de escrita e comandos de terminal. Os metadados de lançamento devem especificar as dependências de ferramentas esperadas, permissões necessárias, versões de runtime compatíveis e ambientes proibidos.
Comece com uma tarefa bem delimitada e uma descrição que torne a seleção testável. Escreva o procedimento com pré-condições explícitas, ferramentas permitidas, requisitos de evidência, tratamento de erros e regras de parada. Publique uma versão candidata. Execute testes estáticos, em sandbox e de comportamento. Aprove a admissão para consumidores específicos. Observe a seleção, o uso de ferramentas, falhas e resultados. Descontinue a versão removendo os consumidores e o acesso, retendo as evidências exigidas por política.
Não altere uma skill amplamente utilizada diretamente no local por meio da distribuição informal de arquivos. Publique uma nova versão, compare as diferenças (diff) do pacote completo e migre os consumidores de forma planejada. Quando uma vulnerabilidade for encontrada em um script ou referência, identifique todos os agentes e ambientes de desenvolvimento que a consomem utilizando o inventário de versões.
Um número de versão informa aos consumidores qual pacote eles receberam. Ele não comunica, por si só, se uma atualização é compatível com versões anteriores. A alteração no nome de uma ferramenta, caminho de arquivo, schema de saída ou permissão necessária pode quebrar um agente, mesmo que o texto do procedimento pareça semelhante.
Publique metadados de compatibilidade junto ao pacote: runtime esperado, ferramentas necessárias, contratos de entrada e saída suportados, versões de dependências, classificações de dados e migrações conhecidas. Para alterações incompatíveis (breaking changes), mantenha a versão anterior disponível por tempo suficiente para que os consumidores realizem a transição de forma planejada. Evite orientar os agentes a baixar um pacote "latest" dinâmico em tempo de execução; defina o número aprovado durante a fase de lançamento.
Quando uma referência se torna incorreta ou uma dependência de script é comprometida, a equipe de resposta precisa responder a duas perguntas rapidamente: quais versões contêm o problema e onde essas versões estão em uso? A identidade no registro fornece a primeira âncora, mas o inventário de consumidores deve incluir TrueFoundry Agents e quaisquer instalações locais de Claude Code ou Cursor sincronizadas a partir do registro.
Cópias locais podem permanecer ativas mesmo após alterações nas permissões do repositório. Revogar a permissão de uso impede downloads futuros, mas não apaga um pacote já baixado para a máquina de um desenvolvedor. Os planos de incidente devem diferenciar a contenção no registro, o desvinculamento no runtime, a remediação local, a revogação de credenciais de ferramentas e a reconciliação downstream. A descontinuação só estará completa quando os acessos de risco e as cópias afetadas forem devidamente tratados.
A avaliação de uma skill exige mais do que testes de seleção. Verifique se o agente respeita as pré-condições, utiliza as ferramentas corretas, obedece aos limites de linhas ou custos, lida com dados ausentes, cita as referências adequadas e interrompe a execução antes de gerar efeitos não autorizados. Em seguida, valide o resultado final da tarefa no sistema de destino. Uma trajetória de ferramentas sintaticamente correta ainda pode produzir um resultado de negócio inadequado.
Armazene o FQN da skill com cada avaliação e rastro de execução (trace). Isso permite que as equipes comparem versões, detectem regressões e determinem se uma falha pertence à skill, ao modelo, à ferramenta, aos dados ou às políticas do entorno. Sem o vínculo da versão, torna-se impossível governar um procedimento compartilhado em escala.
O Skills Registry é a camada de distribuição e governança para pacotes procedurais versionados. O TrueForge é o runtime que expõe os metadados das skills vinculadas, carrega o procedimento completo sob demanda e executa tarefas de suporte por meio de sua sandbox e ferramentas. O AI Gateway e o MCP Gateway governam o tráfego de modelos e ferramentas ao redor desse runtime.
Nenhuma dessas camadas certifica um procedimento isoladamente. O valor da plataforma está na composição: a identidade no registro, o acesso ao repositório, o gerenciamento de contexto no runtime, a autorização de ferramentas e as evidências de execução se alinham em torno da mesma versão fixada da skill.
Trate skills como artefatos de software sujeitos a controle de versão. Mantenha as descrições precisas, fixe versões numeradas, revise o pacote completo, teste a seleção e a execução, e limite o escopo dos repositórios às fronteiras reais de responsabilidade das equipes.
O registro da TrueFoundry torna o conhecimento procedural reutilizável entre agentes e ambientes de desenvolvimento. O TrueForge torna esse conhecimento eficiente para ser carregado em tempo de execução. O sistema só se torna confiável quando o versionamento está aliado à admissão rigorosa, ao menor privilégio, ao uso de sandbox e à coleta de evidências de resultado.
Nota editorial. Este artigo reflete a interpretação técnica da TrueFoundry sobre os materiais públicos citados até 19 de setembro de 2026. As capacidades do produto estão restritas à documentação vinculada. Exemplos e configurações padrão são ilustrativos; não constituem consultoria jurídica, parecer de auditoria, benchmark independente ou garantia de segurança, integridade ou conformidade.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.





As últimas notícias, artigos e recursos enviados para sua caixa de entrada