October 7, 2026
|
5 min read


Obtenha acesso instantâneo a um ambiente TrueFoundry ao vivo. Implante modelos, direcione o tráfego de LLM e explore a plataforma completa — seu sandbox estará pronto em segundos, sem necessidade de cartão de crédito.



Published: October 7, 2026
Blazingly fast way to build, track and deploy your models!
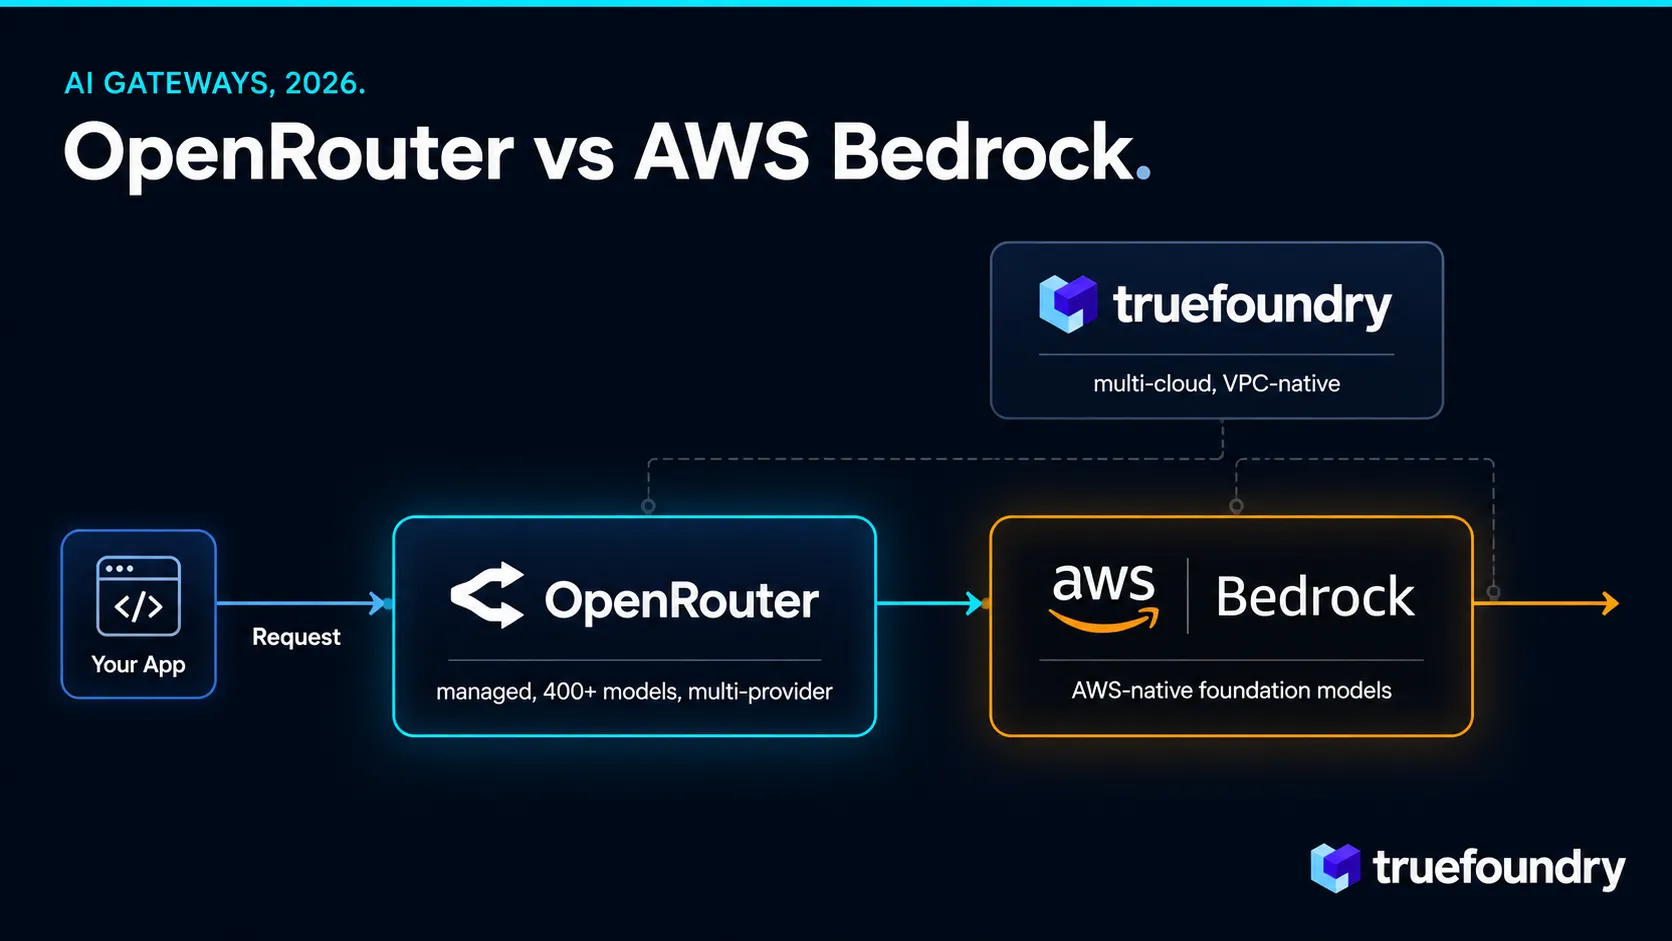
A comparação entre OpenRouter e AWS Bedrock não é uma comparação direta entre plataformas equivalentes. O OpenRouter é uma camada de roteamento gerenciada que oferece amplo acesso a modelos por meio de uma única API. O Amazon Bedrock é uma plataforma de modelos de base nativa da AWS que inclui agentes, guardrails e bases de conhecimento dentro do ecossistema AWS.
A decisão prática depende do que sua equipe deseja otimizar primeiro. O OpenRouter oferece seleção rápida de modelos de terceiros com configuração mínima. O AWS Bedrock oferece controle mais profundo dentro dos serviços da AWS, com IAM, implantação regional e governança nativa para aplicações de IA generativa. Ambos ajudam as equipes a desenvolver com LLMs, mas atendem a casos de uso diferentes.
Este guia compara preços, governança, implantação, privacidade de dados e adequação corporativa. Ele também explica quando um(a) AI Gateway se torna útil entre nuvens, modelos, agentes e ferramentas internas.
A comparação entre OpenRouter e AWS Bedrock começa pelo escopo. O OpenRouter foca na amplitude e velocidade, com mais de 400 modelos ativos em mais de 60 provedores. O AWS Bedrock foca na profundidade dentro da AWS, com mais de 100 modelos de base e controles corporativos nativos da AWS.
Esta comparação não é sobre escolher a ferramenta de IA mais completa. É sobre escolher o modelo operacional correto. O OpenRouter funciona bem quando velocidade, variedade de modelos e flexibilidade de roteamento são importantes. O AWS Bedrock funciona bem quando as cargas de trabalho de IA corporativa já estão dentro da AWS.
A comparação entre OpenRouter e AWS Bedrock fica mais clara quando você para de tratá-los como substitutos. O OpenRouter é um agregador gerenciado. Uma chave de API do OpenRouter dá acesso a centenas de modelos por meio de um único endpoint, com fallbacks automáticos e roteamento de provedor integrados à plataforma.
O OpenRouter é útil para prototipagem, avaliação de modelos e alternância entre OpenAI, Anthropic, Google, Mistral AI e outros provedores. Seu valor padrão é o acesso rápido com menos etapas de integração. As equipes podem testar GPT, Claude, Gemini e outros modelos sem criar fluxos de trabalho separados e específicos para cada provedor.
O AWS Bedrock foi criado para equipes que já operam na AWS. É um serviço totalmente gerenciado para modelos de base da Amazon, Anthropic, Meta, Mistral AI, OpenAI e outros provedores. O Bedrock também oferece suporte a Bedrock Agents, Bedrock Knowledge Bases, Guardrails e governança em nível de conta AWS.
Essa distinção é importante para a arquitetura de produção. O OpenRouter otimiza a abrangência com o mínimo de gerenciamento de infraestrutura. O AWS Bedrock otimiza a profundidade nativa da AWS, a implantação regional e os controles corporativos. Sua arquitetura de nuvem atual geralmente define se o OpenRouter ou o AWS Bedrock é a melhor opção.
A diferença de arquitetura é direta. O OpenRouter roteia as solicitações dos usuários por meio de seu serviço de nuvem gerenciado. O AWS Bedrock executa cargas de trabalho por meio de regiões, rede e controles de identidade da AWS. Isso faz com que a escolha entre AWS Bedrock e OpenRouter seja uma questão de limite operacional, e não apenas de acesso a modelos.
O OpenRouter vence em variedade de provedores e tempo para a primeira chamada. O AWS Bedrock vence em governança nativa da AWS e serviços de IA generativa mais profundos. Ambas as plataformas permanecem mais fortes dentro de seus próprios ecossistemas. O OpenRouter é mais forte entre provedores, enquanto o Bedrock é mais forte dentro da AWS.
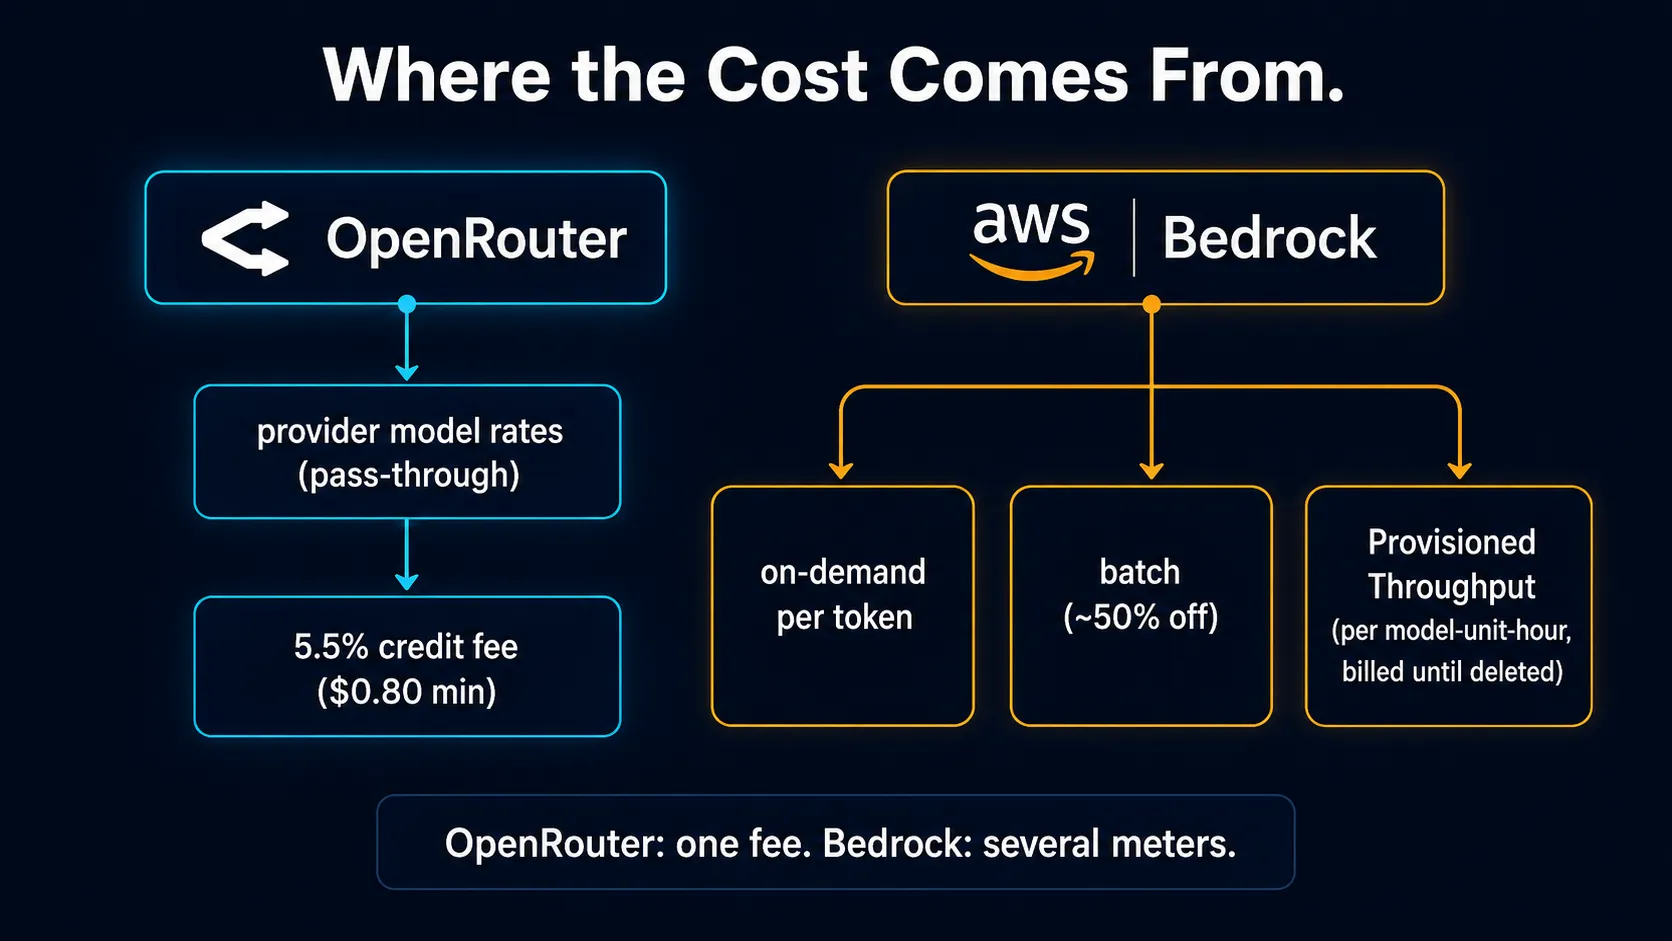
É nos preços que o OpenRouter e o AWS Bedrock mais divergem. O OpenRouter cobra uma taxa de 5,5% com um mínimo de US$ 0,80 quando os usuários compram créditos. Ele também afirma que os preços dos provedores subjacentes são repassados sem margem sobre os modelos. O uso de BYOK inclui um nível gratuito mensal antes da aplicação de uma taxa de 5%.
O preço do AWS Bedrock depende do modelo, região, modalidade e modo de inferência escolhidos. O preço sob demanda cobra por tokens de entrada e saída. A AWS também oferece inferência em lote com preços 50% menores para modelos compatíveis. O preço de Provisioned Throughput usa capacidade dedicada de unidade de modelo faturada por tempo.
A leitura honesta sobre os custos é simples. O OpenRouter é mais fácil de prever em usos de pequeno a médio porte, pois não há capacidade reservada. Os custos do AWS Bedrock podem funcionar melhor em escala constante, embora o modelo de precificação do AWS Bedrock tenha mais variáveis para monitorar.
Para um planejamento mais aprofundado específico da AWS, consulte este guia da TrueFoundry sobre preços do AWS Bedrock. Ele explica os mecanismos de precificação do Bedrock, o Provisioned Throughput e os riscos de custo com mais detalhes.
A escolha de implantação entre OpenRouter e AWS Bedrock começa com os limites de confiança. O OpenRouter mantém a adoção leve ao rotear por meio de um serviço externo gerenciado. Isso ajuda as equipes a entregar rapidamente, mas pode gerar preocupações quanto a prompts regulamentados, solicitações de usuários e dados confidenciais que saem da rede corporativa.
O AWS Bedrock situa-se no extremo oposto desse design. O Bedrock é executado por meio da infraestrutura, regiões e controles de conta da AWS. Isso ajuda as equipes a alinhar a implantação com IAM, estratégia de VPC, CloudTrail e revisões internas de segurança da AWS. A compensação é uma dependência maior da AWS.
O OpenRouter é útil quando as equipes precisam de um endpoint que comece a funcionar rapidamente. Ele reduz a configuração de provedores e melhora o acesso a diferentes modelos. Esse padrão funciona bem para protótipos, experimentação, assistentes virtuais, descrições de produtos, postagens em redes sociais e outros casos de uso com risco moderado.
O AWS Bedrock funciona melhor quando as cargas de trabalho de produção precisam permanecer próximas aos serviços da AWS. O Bedrock Knowledge Bases gerencia a infraestrutura de ingestão, indexação, armazenamento e recuperação para aplicações de RAG. Isso reduz o gerenciamento de infraestrutura para equipes que criam aplicações de IA generativa fundamentadas.
O OpenRouter adicionou Guardrails em 2026, incluindo limites de orçamento, listas de permissão de provedores, imposição de retenção zero de dados, filtros de conteúdo e controles de injeção de prompt. Esses controles fortalecem a governança do OpenRouter, especialmente para políticas de espaço de trabalho e restrições de roteamento de modelos.
O AWS Bedrock Guardrails oferece salvaguardas para filtragem de conteúdo, negação de tópicos, filtragem de informações confidenciais, fundamentação contextual e detecção de ataques de prompt. Esses recursos avançados funcionam bem para aplicações nativas da AWS, especialmente quando combinados com controles de IAM e registro de logs.
O teste prático resume-se a uma pergunta: a plataforma consegue governar cada chamada de modelo, ação de agente e conexão de ferramenta MCP em toda a pilha tecnológica? Para equipes que utilizam múltiplas nuvens, a resposta com o OpenRouter e o AWS Bedrock geralmente é incompleta.
Isso é diferente de cookies de desempenho ou trabalho de consentimento no front-end. O risco reside nas chamadas de modelo, ações de ferramentas, conteúdo de prompts e tamanho das respostas. Para pilhas corporativas, um(a) Gateway de LLM frequentemente se torna a camada de governança acima de ambos os sistemas.
A decisão entre OpenRouter e AWS Bedrock deve acompanhar a maturidade da carga de trabalho. Equipes em estágio inicial geralmente precisam de amplitude, velocidade e experimentação de modelos. Equipes corporativas frequentemente precisam de identidade, residência de dados, trilhas de auditoria e controles de política. Ambas as escolhas podem ser válidas em diferentes estágios do mesmo programa de IA.
Escolha o OpenRouter quando precisar de acesso rápido a muitos modelos para prototipagem ou avaliação. Ele também atende a equipes que valorizam uma API única, fallback automático, roteamento de provedores e troca rápida de modelos. É útil quando a simplicidade de preços é mais importante do que o controle nativo da AWS.
O OpenRouter também é adequado para equipes que estão explorando um modelo principal antes de se comprometerem com um caminho de produção. Por exemplo, uma equipe pode testar Claude, GPT, Gemini, Nova Pro e outros modelos multimodais durante a avaliação. O modelo escolhido pode, posteriormente, migrar para um padrão de implantação em produção mais rigoroso.
Escolha o AWS Bedrock quando as cargas de trabalho já rodam dentro da AWS. Ele atende a equipes que desejam usar Bedrock Agents, Bedrock Knowledge Bases, Guardrails e acesso a modelos sob o faturamento da AWS. Também funciona para equipes que precisam de RAG, automação e implantação controlada de aplicativos dentro da AWS.
O Bedrock também se encaixa em casos de uso específicos que envolvem modelos da Amazon. As equipes podem usar o Nova Pro para tarefas multimodais que exigem raciocínio intenso ou o Titan Image Generator para fluxos de trabalho de geração de imagens. A melhor adequação ocorre quando a governança da AWS e o acesso aos modelos pertencem ao mesmo ambiente.
Considere um gateway dedicado quando a governança precisar abranger múltiplas nuvens. Isso é importante quando as equipes usam AWS, Azure, Google, modelos auto-hospedados e APIs de terceiros em conjunto. Também é relevante quando as equipes de conformidade precisam de uma trilha de auditoria única para cada modelo, provedor e aplicativo.
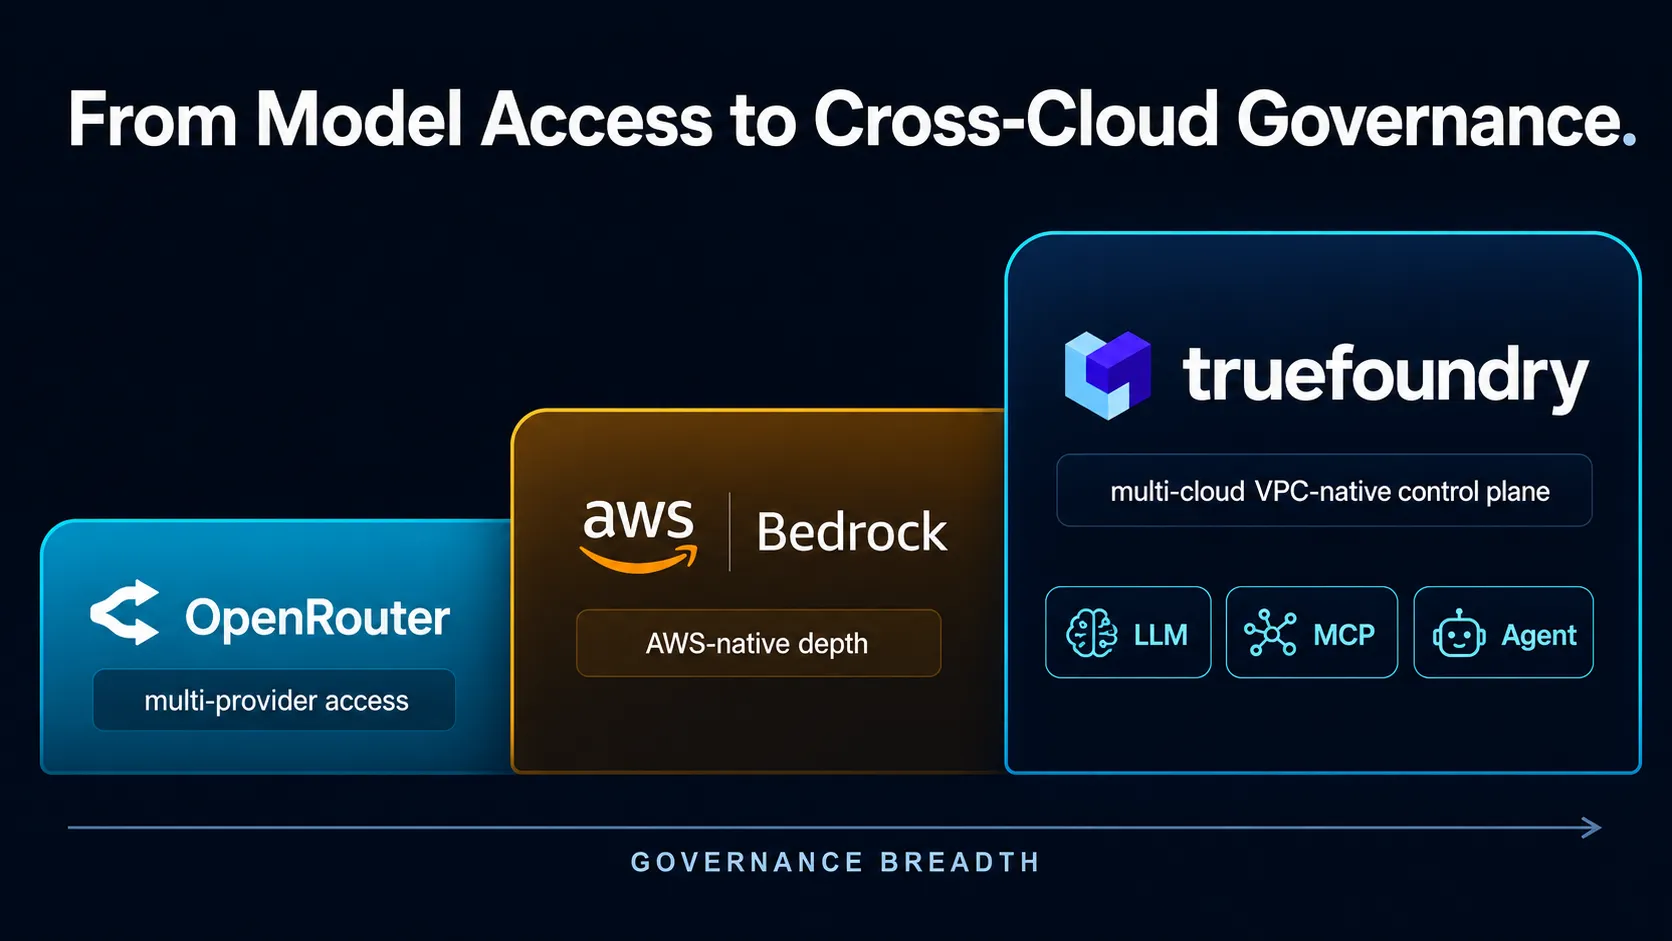
Escolher entre OpenRouter e AWS Bedrock resolve o acesso ao modelo e a governança parcial. Isso nem sempre resolve o controle corporativo em todos os provedores, aplicativos, fluxos de chat e ações de agentes. É aqui que os programas de IA multinuvem frequentemente superam a capacidade de uma pilha de provedor único.
O limite estrutural do OpenRouter é a postura de implantação. Ele permanece como uma camada de roteamento SaaS gerenciada, em vez de um plano de controle nativo de VPC dentro da conta corporativa. Os Guardrails ajudam com orçamentos, políticas de provedores e controles de privacidade de dados, mas o tráfego ainda depende do roteamento do OpenRouter e das políticas dos provedores.
As políticas de dados do OpenRouter são úteis para controlar a seleção de provedores. Ele documenta as políticas de retenção de dados dos provedores e oferece às equipes formas de rotear com base nessas políticas. Isso ajuda, mas equipes em setores regulamentados ainda precisam auditar se o comportamento de roteamento está em conformidade com os requisitos internos.
A governança do Bedrock é profunda, mas também moldada pela AWS. Se sua IA nunca sai da AWS, isso pode funcionar bem. Se sua pilha inclui provedores externos, Azure, Google ou modelos auto-hospedados, a governança começa a se fragmentar em vários sistemas.
Isso pode criar modelos de política paralelos para as equipes de segurança. As políticas da AWS regem o Bedrock. Chaves de provedores regem modelos externos. O código da aplicação pode lidar com a lógica de fallback. As equipes financeiras podem acabar recebendo dados de custos de vários sistemas, sem uma visão compartilhada padrão.
Nenhuma das plataformas oferece acesso uniforme com reconhecimento de identidade em todas as nuvens e provedores. As equipes precisam de fluxos OAuth 2.0 on-behalf-of, identidade em nível de requisição, política de MCP por ferramenta e disjuntores (circuit breakers) de agentes aplicados de forma consistente. Essa camada torna-se mais importante à medida que os fluxos de trabalho de raciocínio se tornam críticos para a produção.
É aqui que as equipes corporativas geralmente precisam de um plano de controle neutro em relação à nuvem. Ele deve governar a chamada de modelo, a chamada de ferramenta MCP e o fluxo de trabalho do agente em conjunto. Também deve centralizar registros de uso, latência, precificação e auditoria entre os sistemas.
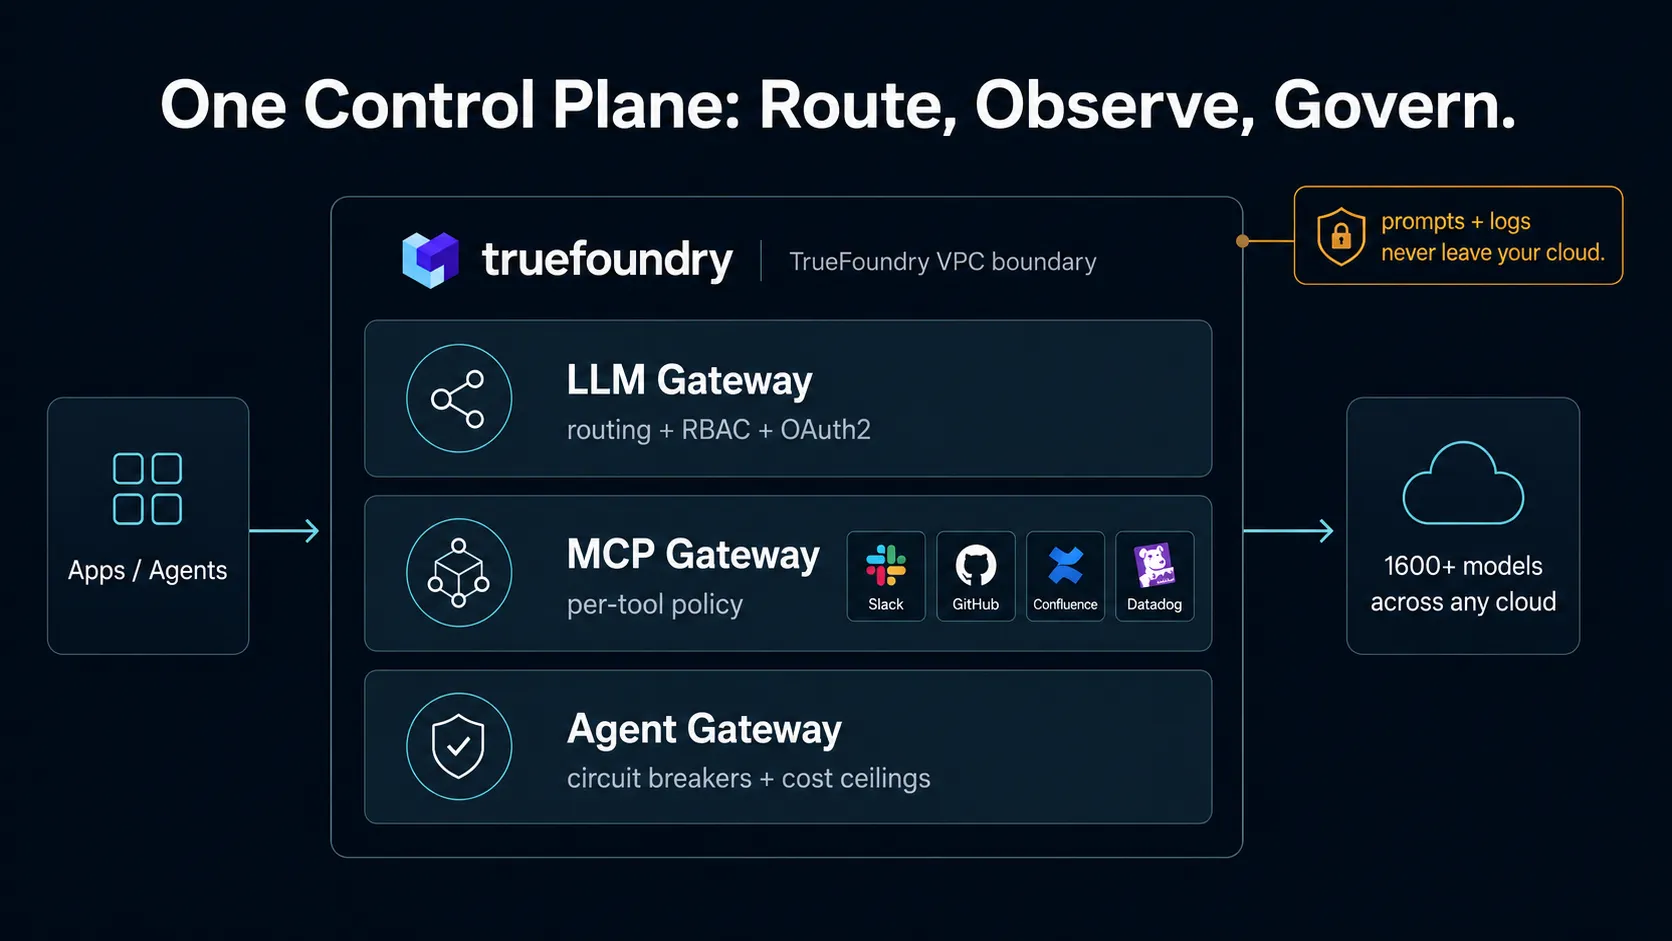
É aqui que a TrueFoundry se encaixa. Ela não faz com que as equipes troquem a flexibilidade dos modelos pela governança corporativa. Ela fornece um gateway de IA único que conecta, observa e governa cargas de trabalho a partir de um plano de controle dentro da AWS, GCP, Azure, ambientes on-premise ou isolados (air-gapped).
O AI Gateway roteia entre mais de 1.600 modelos com seleção inteligente de provedores, tratamento de fallback, controle de custos e observabilidade. A TrueFoundry afirma que a plataforma processa mais de 10 bilhões de requisições por mês e suporta implementações corporativas em ambientes de nuvem privada.
A TrueFoundry também estende a governança além das chamadas de modelo. O MCP Gateway suporta conexões de ferramentas corporativas como Slack, GitHub, Confluence, Datadog e serviços internos. Ele aplica políticas de OAuth 2.0, RBAC e metadados às chamadas de ferramentas, o que ajuda a governar fluxos de trabalho baseados em agentes.
O Agent Gateway adiciona identidade por agente, disjuntores e controles de custo em nível de fluxo de trabalho. Isso é importante quando agentes realizam tarefas de várias etapas entre ferramentas e modelos. A TrueFoundry também suporta padrões de otimização de custos, como roteamento, cache, orçamentos e limitação de taxa (rate limiting) através da camada de gateway.
Para contexto, a TrueFoundry afirma que o Gartner reconheceu seu AI Gateway como um Fornecedor Representativo no Guia de Mercado de 2025 para Gateways de IA. A plataforma é posicionada como uma camada de controle unificada para segurança, observabilidade, governança e controle de custos em cargas de trabalho de IA corporativa.
Se você deseja comparar a governança com tráfego real, Agende uma demonstração. Traga as cargas de trabalho que você está avaliando para o AWS Bedrock ou OpenRouter, incluindo modelos, agentes, ferramentas MCP e restrições de nuvem existentes.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.





As últimas notícias, artigos e recursos enviados para sua caixa de entrada