October 7, 2026
|
5 min read


Obtenha acesso instantâneo a um ambiente TrueFoundry ao vivo. Implante modelos, direcione o tráfego de LLM e explore a plataforma completa — seu sandbox estará pronto em segundos, sem necessidade de cartão de crédito.



Published: October 7, 2026
Blazingly fast way to build, track and deploy your models!
Após décadas trabalhando na área da saúde, a falta de preparo para a IA foi surpreendente. Ainda hoje, a governança continua sendo uma das maiores questões sem resposta na adoção de IA na saúde.
O que mais me surpreendeu na entrada da IA na saúde não foram os modelos em si, mas as consequências de conformidade que os cercam.
No papel, usar LLMs em fluxos de trabalho clínicos parece simples. Na realidade, é muito mais complicado. Sim, parte do desafio vem da natureza profundamente isolada dos dados de saúde. Mas mesmo que as organizações resolvessem esse problema amanhã, a maioria das estruturas de segurança e conformidade existentes nunca foi projetada para sistemas de IA probabilísticos.
Cada inferência de modelo que processa o contexto do paciente, cada chamada de API que toca em Informações de Saúde Protegidas (PHI), cada vetor de embedding e cada entrada de log que captura uma consulta clínica cria uma potencial exposição de conformidade. É exatamente por isso que a conformidade com a HIPAA em IA Generativa se tornou uma das prioridades mais importantes para organizações de saúde que adotam sistemas de IA generativa.
As organizações de saúde entendem muito bem o cenário regulatório. Mas a IA generativa ainda é um território novo para muitas equipes. A preocupação não é mais apenas se a IA funciona, mas se os sistemas de IA podem ser operados com segurança, auditados adequadamente e governados de forma consistente em escala.
E os riscos são extremamente altos. Violações da HIPAA geram penalidades financeiras, exposição jurídica, danos à reputação e perda da confiança do paciente. As organizações são efetivamente forçadas a uma posição difícil: ou desaceleram totalmente a adoção da IA ou avançam enquanto gerenciam riscos de infraestrutura e governança que os sistemas de saúde tradicionais nunca foram projetados para lidar.
As organizações que estão implementando com sucesso sistemas de IA generativa em conformidade não estão resolvendo isso apenas por meio de documentos de política. Elas estão construindo uma infraestrutura dedicada, projetada especificamente para uma conformidade com a HIPAA em IA generativa que seja segura, escalável e operacionalmente madura.
A HIPAA sempre exigiu que as organizações que lidam com PHI mantivessem controles rigorosos em torno de privacidade, segurança, gerenciamento de acesso e auditabilidade. Mas a IA generativa muda a forma como esses princípios devem ser implementados tecnicamente.
As Informações de Saúde Protegidas agora fluem por camadas de infraestrutura totalmente novas. PHI pode aparecer dentro de prompts, solicitações de inferência, embeddings, saídas de modelos, respostas em cache, bancos de dados vetoriais, pipelines de observabilidade e sistemas de depuração. Até mesmo fluxos de trabalho de engenharia de rotina podem expor dados de pacientes involuntariamente se as organizações não tiverem as salvaguardas adequadas.
É aqui que muitos projetos de IA na saúde encontram problemas. Um fornecedor assinar um Acordo de Associado Comercial (BAA) ou anunciar elegibilidade para a HIPAA não torna automaticamente um sistema de IA compatível. As organizações ainda precisam de salvaguardas técnicas, controles operacionais, fluxos de trabalho de governança e padrões arquiteturais seguros para alcançar a verdadeira conformidade com a HIPAA em IA generativa.
A maioria das equipes só descobre essa lacuna depois que o desenvolvimento já começou, geralmente quando percebem que sua infraestrutura carece dos controles que a HIPAA realmente exige.
“Um fornecedor elegível para a HIPAA não torna automaticamente seu sistema de IA compatível com a HIPAA.”
Essa distinção continua sendo um dos aspectos mais incompreendidos da adoção de IA na saúde.
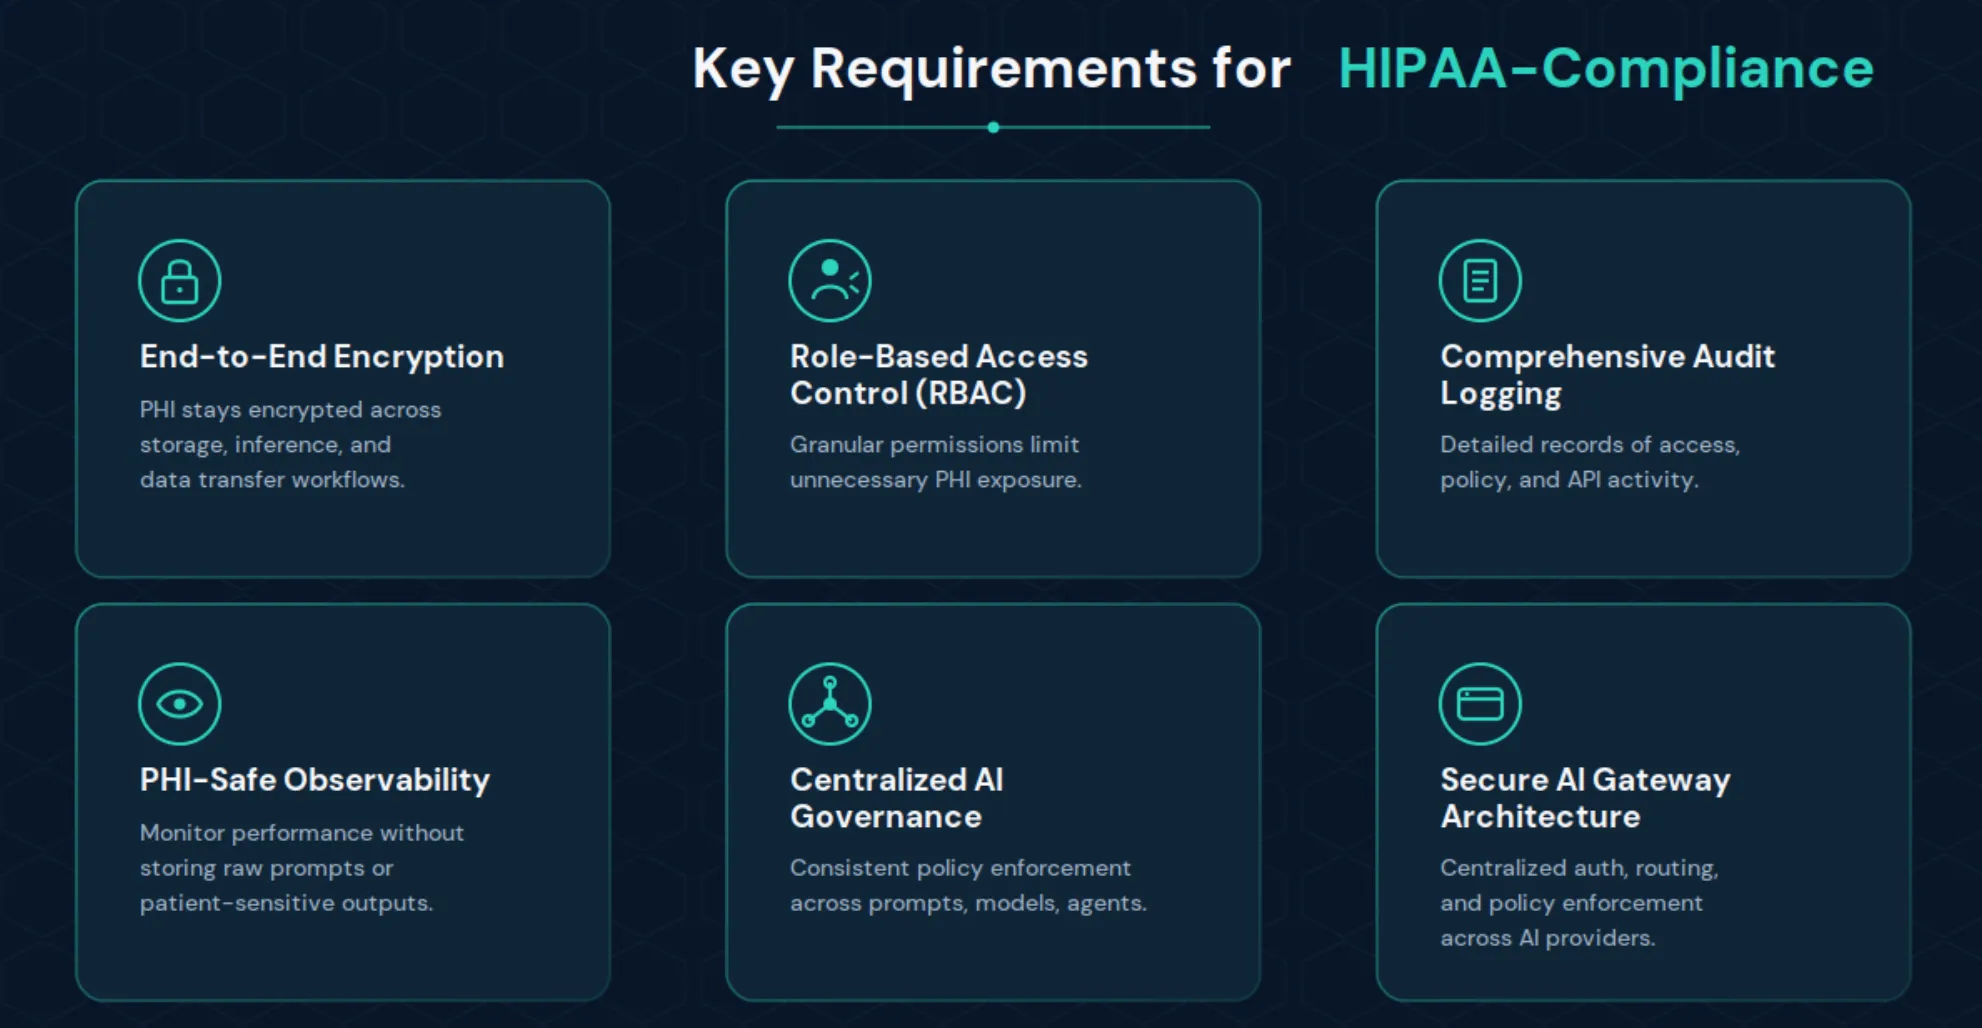
Construir sistemas de IA generativa em conformidade com a HIPAA exige muito mais do que proteger bancos de dados ou criptografar o armazenamento. As organizações que buscam a conformidade com a HIPAA em IA generativa precisam de controles em nível de infraestrutura projetados especificamente para cargas de trabalho de IA.
Um dos maiores riscos de segurança em sistemas de IA na saúde é o registro de logs.
Considere um assistente de documentação clínica que ajuda médicos a redigir notas de pacientes. Os prompts contêm PHI. As respostas provavelmente contêm PHI. O histórico da conversa certamente contém PHI.
Agora, adicione sistemas de observabilidade, ferramentas de depuração, pipelines de telemetria e fluxos de trabalho de suporte à mistura. Sem controles adequados, as organizações podem expor inadvertidamente dados de pacientes por meio de camadas de infraestrutura, em vez da própria aplicação.
A maioria dos sistemas de monitoramento de desempenho de aplicações nunca foi projetada para cargas de trabalho de IA na saúde. Ferramentas de observabilidade padrão pressupõem que os desenvolvedores podem inspecionar livremente solicitações brutas, rastreamentos completos e payloads de depuração. Essa suposição falha imediatamente em ambientes de saúde regulamentados.
A Geração Aumentada por Recuperação (RAG) cria desafios adicionais de conformidade. Organizações de saúde armazenam cada vez mais documentos clínicos em bancos de dados vetoriais para oferecer suporte à recuperação semântica durante a inferência. Isso levanta questões difíceis sobre se os próprios embeddings devem ser tratados como PHI.
Em muitos casos, a resposta é sim.
Mesmo representações vetoriais numéricas podem criar exposição de conformidade se puderem ser reconstruídas ou vinculadas a informações do paciente. A maioria dos bancos de dados vetoriais foi otimizada para desempenho de recuperação, não para governança de nível hospitalar. Portanto, as organizações precisam de criptografia, políticas de retenção, controles de acesso rigorosos e fluxos de trabalho de exclusão projetados especificamente para sistemas de IA regulamentados e conformidade HIPAA de longo prazo em IA generativa.
A complexidade da governança também cresce rapidamente à medida que as organizações escalam a adoção de IA internamente. Os controles de acesso de software tradicionais operam de forma relativamente simples: os usuários têm acesso ou não. Sistemas de IA são muito mais sutis. Um modelo específico de cardiologia pode precisar permanecer inacessível para equipes de dermatologia, apesar de ambos os grupos operarem dentro do mesmo sistema de saúde.
Aplicar essas políticas por meio de APIs e fluxos de trabalho de IA exige um modelo de governança completamente diferente.
Truefoundry aborda a conformidade de IA na área da saúde conformidade de IA como um problema de infraestrutura, e não como uma lista de verificação pós-implantação. Em vez de adicionar governança posteriormente, a plataforma incorpora controles de conformidade diretamente na camada operacional que sustenta os sistemas de IA.
A infraestrutura da plataforma, em conformidade com HIPAA e SOC 2, oferece às organizações de saúde uma base para implantar e escalar cargas de trabalho de IA com segurança, mantendo os rigorosos controles de governança exigidos para a conformidade com HIPAA em IA generativa de nível empresarial.
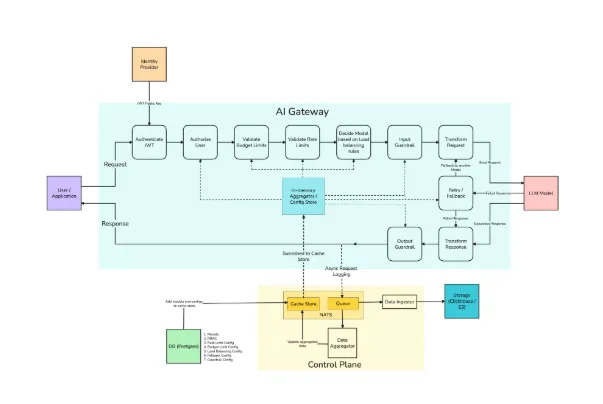
Algumas das principais capacidades arquitetônicas incluem:
Muitos projetos de IA na área da saúde tornam-se não conformes não por causa dos modelos em si, mas devido a atalhos operacionais e suposições sobre a infraestrutura.
Organizações que implantam com sucesso sistemas de IA em saúde em conformidade geralmente seguem vários padrões arquiteturais consistentes que fortalecem a conformidade com a HIPAA em IA generativa ao longo do tempo.
Alcançar a conformidade inicial é difícil. Mantê-la ao longo do tempo é ainda mais desafiador.
Os sistemas de IA evoluem continuamente. Modelos mudam, prompts evoluem, fluxos de trabalho se expandem, regulamentações se alteram e equipes crescem. Portanto, as organizações de saúde precisam de governança e monitoramento contínuos, em vez de exercícios de conformidade pontuais.
Os recursos de observabilidade da Truefoundry ajudam as organizações a monitorar padrões de acesso anormais, tentativas de autenticação falhas, picos incomuns de tráfego, violações de políticas e anomalias operacionais antes que se tornem incidentes de conformidade maiores.
Revisões regulares de conformidade continuam sendo essenciais para manter a conformidade com a HIPAA em IA generativa a longo prazo. As organizações devem verificar continuamente as permissões de usuário, políticas de retenção, integridade de auditoria, controles de governança e configurações de observabilidade à medida que os sistemas evoluem.
A documentação deve evoluir junto com a própria arquitetura. À medida que novos fluxos de trabalho, modelos ou regras de governança são introduzidos, as organizações precisam de registros atualizados que demonstrem como essas mudanças impactam os requisitos regulatórios e a exposição de PHI.
As organizações de saúde não precisam mais decidir se a IA generativa influenciará as operações clínicas.
Esse futuro já chegou.
A verdadeira questão é se os sistemas de IA serão implementados usando uma infraestrutura capaz de proteger os dados dos pacientes com segurança e em escala.
O futuro da IA na saúde não pertencerá às organizações que usam mais modelos. Pertencerá àquelas capazes de operar IA com segurança, sob requisitos de conformidade de nível hospitalar e estruturas escaláveis de conformidade HIPAA para IA generativa.
A conformidade HIPAA para IA generativa não é mais apenas uma exigência legal.
Está se tornando rapidamente a base operacional necessária para sistemas de IA confiáveis na área da saúde.
Veja como o TrueFoundry AI Gateway ajuda as equipes a escalar a IA com segurança em modelos, aplicativos e fluxos de trabalho clínicos. Agende uma demonstração.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.





As últimas notícias, artigos e recursos enviados para sua caixa de entrada