



October 19, 2026
|
5 min read


Obtenha acesso instantâneo a um ambiente TrueFoundry ao vivo. Implante modelos, direcione o tráfego de LLM e explore a plataforma completa — seu sandbox estará pronto em segundos, sem necessidade de cartão de crédito.


Published: October 7, 2026
Blazingly fast way to build, track and deploy your models!
Um servidor MCP rodando no laptop de um desenvolvedor durante uma demonstração e um servidor MCP no caminho de requisição de um agente de produção lidando com tráfego real de clientes são dois problemas de engenharia diferentes. O segundo precisa sobreviver a uma falha no plano de controle, escalar horizontalmente conforme o volume de solicitações cresce, manter seu próprio overhead baixo e transparente — em vez de ser uma variável desconhecida — e fornecer uma trilha de auditoria quando algo dá errado às 2 da manhã. A maioria das comparações de gateways MCP foca em recursos de governança e ignora completamente essa parte.
Este artigo classifica os cinco gateways abaixo exatamente por isso: como a arquitetura se comporta sob carga, o que acontece quando uma dependência falha e se o fornecedor publica números reais de benchmark em vez de pedir que você confie na confiabilidade deles.
O gateway de MCP centraliza o acesso aos servidores MCP atrás de uma única interface, em vez de deixar que cada desenvolvedor configure suas próprias conexões no VS Code, Cursor e Claude Code separadamente, com autenticação baseada em OAuth, armazenamento seguro de credenciais e uma trilha de auditoria completa integrada, e não apenas adicionada posteriormente.
O que o diferencia especificamente para cargas de trabalho de produção é o seu subjacente arquitetura de gateway. Não há chamadas externas no caminho da requisição, a menos que o cache esteja envolvido; o limite de taxa, o balanceamento de carga e as verificações de autorização são executados na memória, e os logs e métricas são gravados em uma fila de forma assíncrona, para que o gateway nunca falhe em uma requisição apenas porque o pipeline de log está fora do ar. O plano de gateway é stateless e escalável horizontalmente, e se o plano de controle cair completamente, o gateway continua atendendo às requisições usando sua última configuração sincronizada, em vez de falhar fechado.
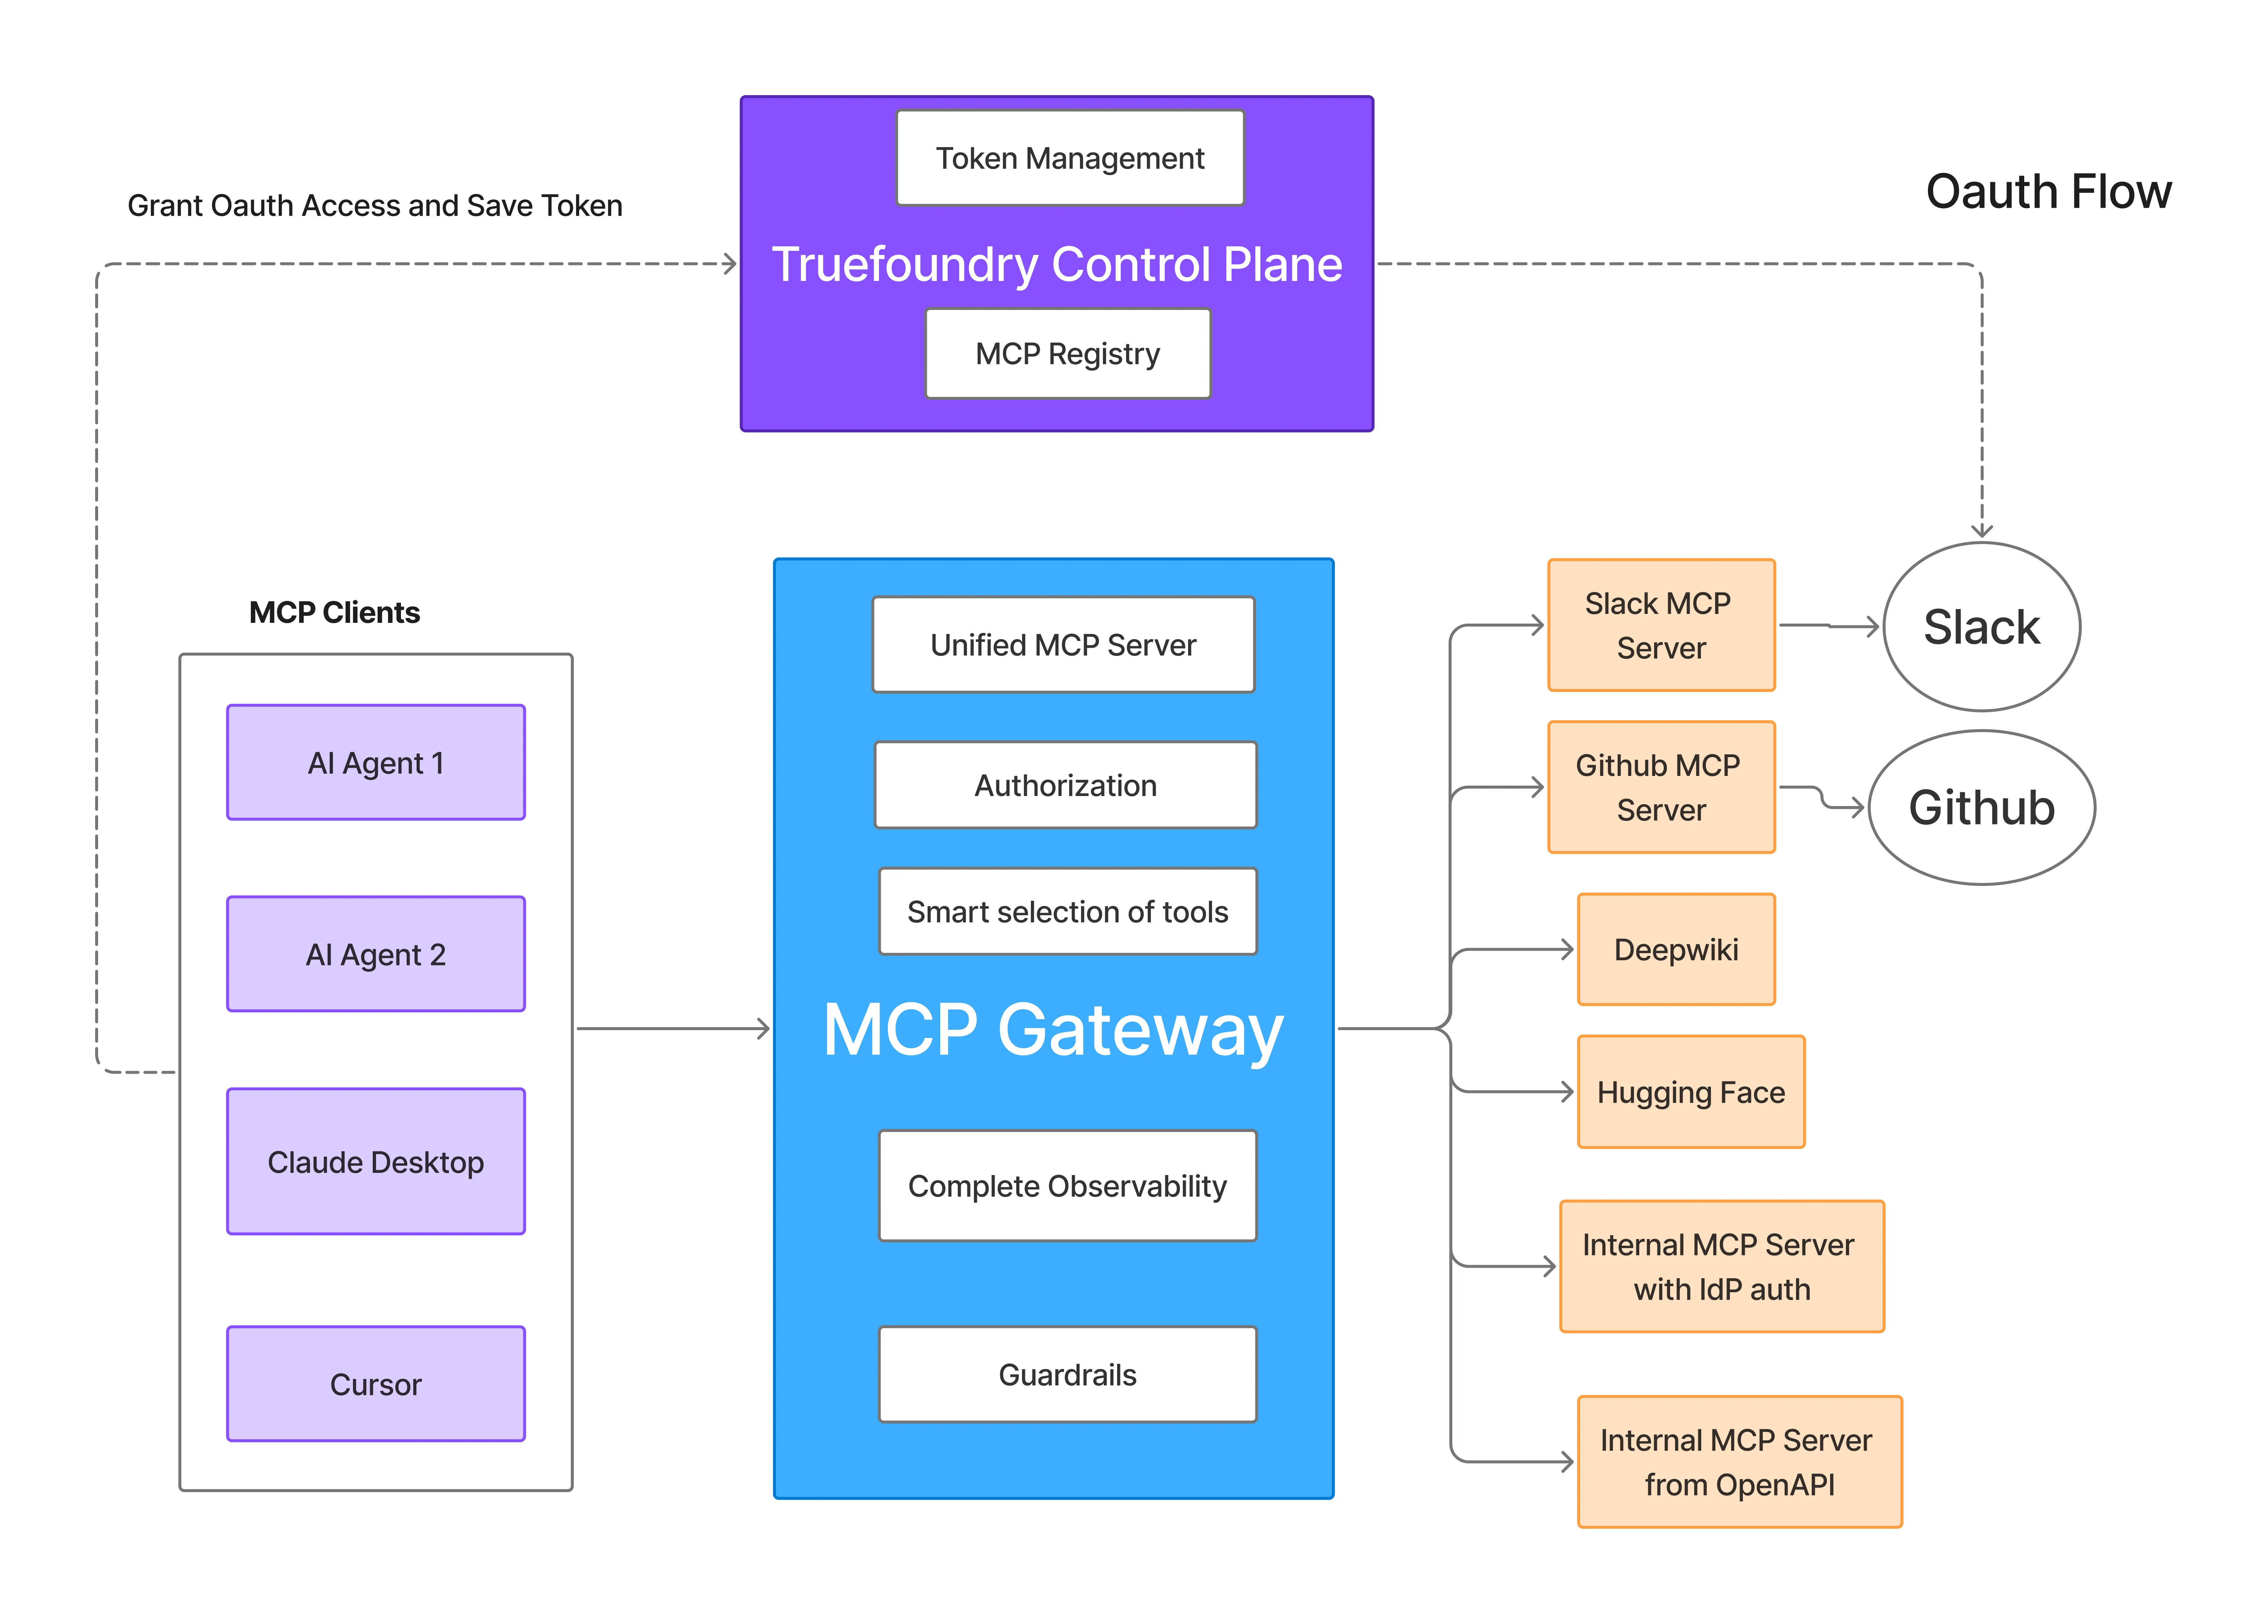
Os benchmarks são publicados a 200 a 220 RPS em um único pod com 1 vCPU e 1 GB de RAM; o gateway adiciona 7 ms de overhead com o rastreamento desativado e 8 ms com o rastreamento completo ativado; a 350 a 370 RPS, isso representa 7 ms e 12 ms, respectivamente, antes que o uso da CPU atinja 100% e a latência comece a degradar. Além desse ponto, adicionar CPU ou réplicas escala o gateway para dezenas de milhares de requisições por segundo.
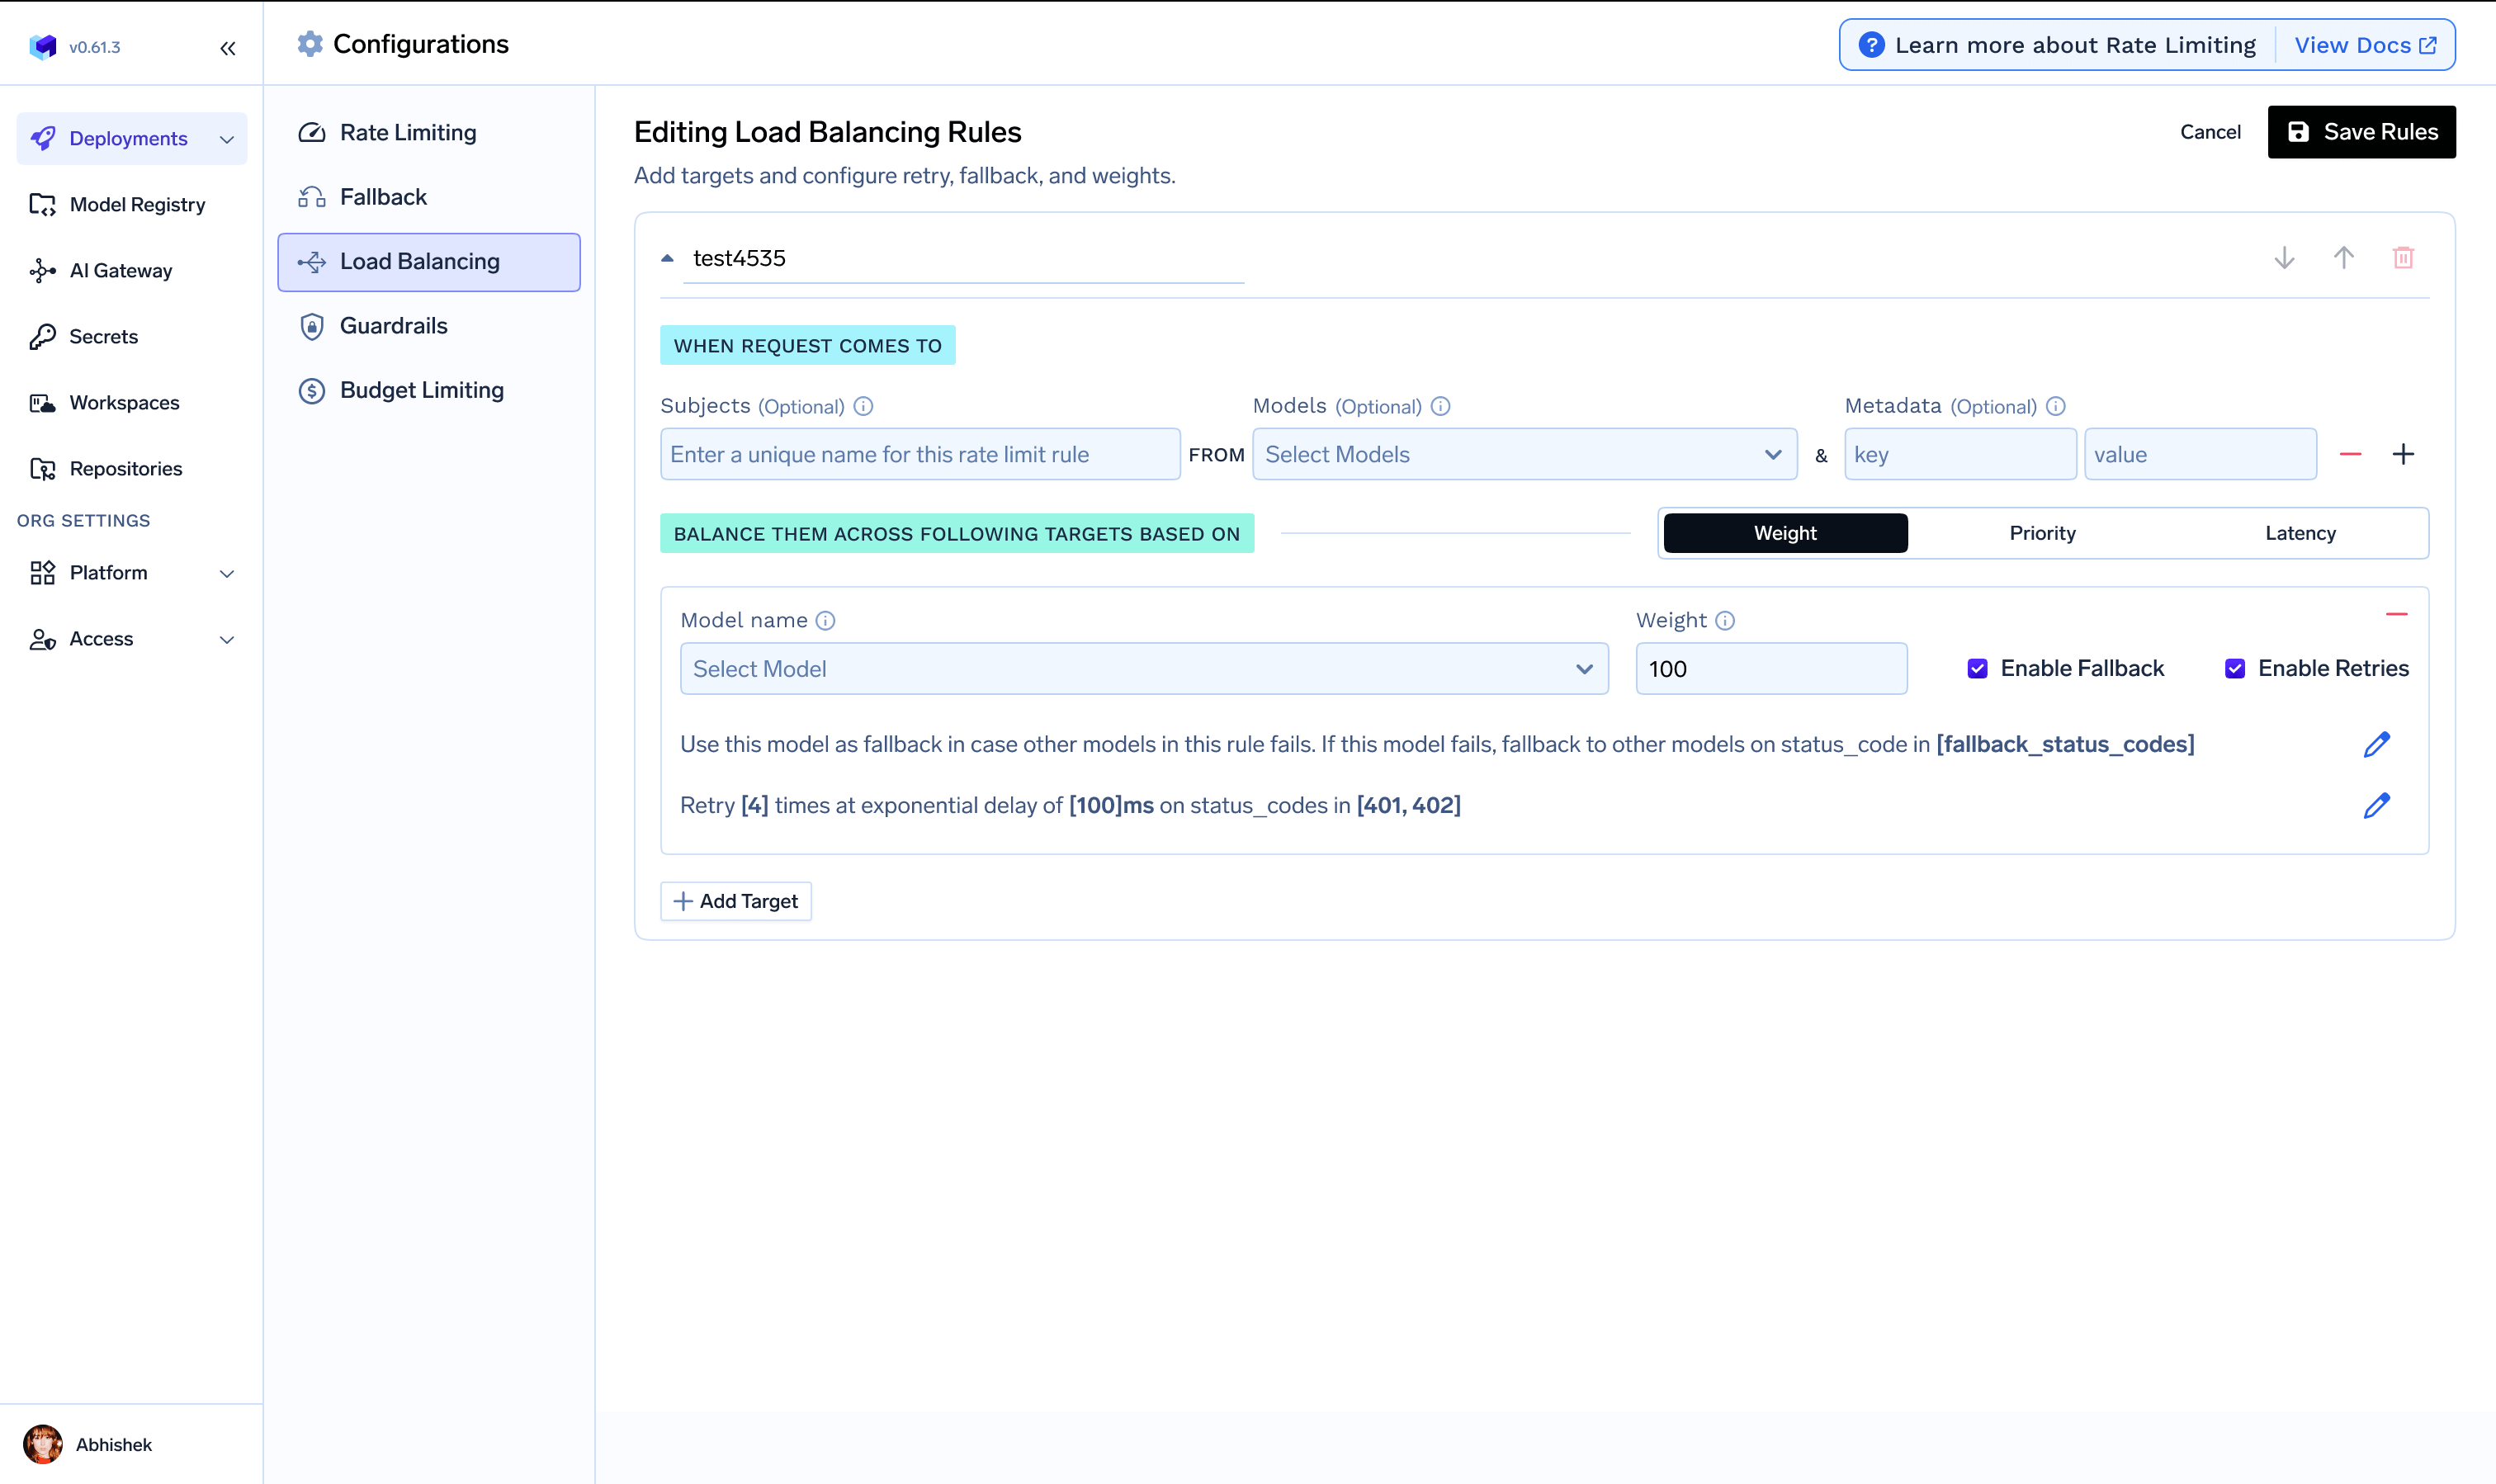
Balanceamento de carga inclui failover automático para o próximo destino em falhas não HTTP, como credenciais incorretas, DNS ou erros de TLS, e todo o sistema é implantado em sua VPC, on-premise, air-gapped ou híbrido, com conformidade SOC2, ISO 27001, GDPR e HIPAA na infraestrutura gerenciada.
Prós:
Contras: Uma plataforma corporativa mais ampla do que as equipes precisam se estiverem procurando apenas um proxy MCP open-source leve.
Ideal para: equipes que executam agentes conectados ao MCP em produção e desejam números de benchmark divulgados, degradação graciosa sob falha de dependência e governança de MCP no mesmo plano de controle que o roteamento de modelo.
Experimente o MCP Gateway da TrueFoundry →
O Traefik Hub estende seu proxy reverso cloud-native estabelecido para o MCP com o que chama de Triple Gate Security, protegendo em camadas o agente de IA, o canal MCP e a API subjacente. Ele implementa OAuth 2.0/2.1 como um servidor de recursos para proteção de MCP, suporta controle de acesso baseado em tarefas (Task-Based Access Control) em tarefas, ferramentas e transações, e adiciona roteamento inteligente de sessão para manter estáveis os fluxos de trabalho de agentes de longa duração. As atualizações recentes de 2026 adicionaram roteamento de failover multi-provedor e observabilidade profunda baseada em OpenTelemetry, marcada por método MCP e nome da ferramenta.
Para equipes que já executam o Traefik como seu proxy reverso ou controlador de entrada (ingress controller), esta é uma extensão natural, e não uma nova peça de infraestrutura. A compensação é que os recursos de MCP são aplicados como middleware na infraestrutura existente do Traefik, portanto, a profundidade da governança está vinculada a como o próprio Traefik é implantado e operado em seu ambiente.
Prós: Controle de acesso detalhado baseado em tarefas (Task-Based Access Control) em tarefas, ferramentas e transações; roteamento inteligente de sessão para fluxos de trabalho de agentes de longa duração; roteamento de failover multi-provedor.
Contras: Os recursos de MCP são middleware sobre a infraestrutura existente do Traefik, em vez de um produto independente; a profundidade da governança depende da sua implantação atual do Traefik.
Ideal para: equipes que já executam o Traefik para funções de entrada ou proxy reverso e desejam estender essa mesma infraestrutura para a governança de MCP.
O Apache APISIX traz suporte a MCP para um gateway de API cloud-native já comprovado em produção. As alterações de configuração se propagam através do etcd em milissegundos, sem a necessidade de reiniciar o gateway, o que é importante para cargas de trabalho de IA onde os endpoints de modelo e as regras de roteamento mudam com frequência. Especificamente para MCP, o APISIX faz o proxy do tráfego entre clientes MCP usando HTTP transmissível (Streamable HTTP) e servidores MCP de backend, aplicando as mesmas políticas de autenticação, limite de taxa e observabilidade que seu tráfego de API tradicional, com suporte a limite de taxa tanto em nó único quanto em nível de cluster.
Como um projeto da Apache Software Foundation, ele se beneficia de uma governança aberta e de uma base de contribuidores ativa, em vez do roteiro de um único fornecedor, sendo totalmente de código aberto. A compensação é a mesma que a infraestrutura de código aberto sempre traz: sua equipe é responsável pela operação, e certificações de conformidade de nível empresarial não são algo que um projeto de código aberto mantém em seu nome, como faria uma plataforma gerenciada.
Prós: Configuração dinâmica baseada em etcd com propagação em milissegundos; limitação de taxa em nível de cluster; totalmente de código aberto sob a Apache Software Foundation; unifica o tráfego de API tradicional e de IA/MCP em um único gateway.
Contras: Auto-hospedado e auto-operado; sem certificações de conformidade fornecidas por fornecedores; o suporte a MCP é uma adição mais recente a um gateway de API mais amplo, em vez do foco original do produto.
Ideal para: equipes de plataforma que desejam um gateway de código aberto, comprovado em produção, com propagação rápida de configuração e que se sintam confortáveis em operá-lo por conta própria.
O Kong estende seu gateway de API de longa data e de nível de produção com plugins de IA que governam o tráfego de LLM, MCP e agente-para-agente por meio do mesmo mecanismo de política usado para o tráfego de API convencional. Cada chamada MCP carrega o que o Kong descreve como uma cadeia de delegação completa, vinculando a atividade a um agente, usuário, ferramenta e escopo específicos, e os plugins de IA funcionam em todos os modos de implantação do Kong, incluindo Kubernetes.
Os recursos mais avançados, como cache semântico, análise detalhada e relatórios de conformidade, exigem o Kong Enterprise, com contratos que geralmente começam entre US$ 30.000 e US$ 50.000 anuais para implantações menores. Para uma organização que já executa o Kong em escala de produção para gerenciamento geral de API, essa é uma extensão razoável. Para uma equipe sem presença existente do Kong que esteja avaliando gateways puramente para tráfego MCP, é um ponto de partida mais pesado.
Prós: Histórico comprovado em produção como um gateway de API geral; mecanismo de política unificado para tráfego de API, LLM e MCP; trilha de auditoria de cadeia de delegação por solicitação.
Contras: Recursos avançados restritos ao Kong Enterprise; uma adoção mais pesada se você ainda não utiliza o Kong; contratos empresariais que começam na casa das dezenas de milhares anualmente.
Ideal para: organizações que já executam o Kong em produção para gerenciamento de API e desejam estender o mesmo mecanismo de política ao tráfego MCP.
O Envoy AI Gateway atingiu sua versão estável 1.0 como uma camada aditiva sobre o Envoy Gateway, o projeto da CNCF que já roda em produção em larga escala como parte de muitas implantações de Kubernetes e Istio. Como ele implementa a API de Gateway do Kubernetes, a criação de um recurso de Gateway provisiona automaticamente os Deployments, Services e HorizontalPodAutoscalers necessários para executar e escalar uma frota de proxies Envoy. A versão 1.0 inclui um gateway MCP completo, além de roteamento de modelos, com uma TokenRateLimitPolicy criada especificamente para tráfego de IA e aproximadamente 1 a 3 ms de sobrecarga relatada.
Por ser um projeto da CNCF, não há custo de licença e a estrutura de governança é neutra em relação a fornecedores, mas também não há um único fornecedor fornecendo suporte empresarial ou atestados de conformidade. As equipes que o adotam são responsáveis por operá-lo por conta própria, a mesma compensação de qualquer infraestrutura de código aberto que sua equipe de plataforma gerencia diretamente.
Prós: Com suporte da CNCF e ampla comunidade; provisiona automaticamente recursos do Kubernetes por meio da Gateway API; gateway MCP e limitação de taxa específica para IA incluídos na versão 1.0; baixa sobrecarga relatada.
Contras: Sem certificações de conformidade ou suporte empresarial fornecidos por fornecedores; auto-operado; mais recente em cargas de trabalho MCP de produção do que sua base subjacente, o Envoy Gateway.
Ideal para: equipes de plataforma que já executam Istio ou Envoy Gateway no Kubernetes e desejam uma extensão de gateway MCP gratuita e nativa de protocolo.
À medida que os agentes de IA se tornam mais capazes, os gateways MCP estão rapidamente se tornando uma parte central da infraestrutura de IA de produção. Eles não apenas fazem proxy de solicitações — eles fornecem a autenticação, governança, observabilidade e confiabilidade necessárias para conectar com segurança aplicativos de IA a ferramentas empresariais e fontes de dados em escala.
O gateway certo depende do seu modelo de implantação e necessidades operacionais. Opções de código aberto como Apache APISIX e Envoy AI Gateway são escolhas sólidas para equipes que já investiram em seus ecossistemas, enquanto plataformas como Traefik Hub e Kong estendem os recursos de gerenciamento de API existentes para o tráfego MCP.
Se você está procurando um gateway MCP pronto para empresas com roteamento de modelos integrado, governança refinada, benchmarks de desempenho publicados e opções de implantação flexíveis em nuvem, VPC, ambientes locais ou isolados (air-gapped), a TrueFoundry oferece uma plataforma abrangente para executar cargas de trabalho MCP de produção. Ao combinar recursos de gateway de IA e gateway MCP em um único plano de controle, ela ajuda as organizações a construir sistemas de IA seguros, confiáveis e escaláveis sem precisar unir várias ferramentas.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.





As últimas notícias, artigos e recursos enviados para sua caixa de entrada
















