



november 20, 2026
|
5 min leestijd


Krijg direct toegang tot een live TrueFoundry-omgeving. Implementeer modellen, stuur LLM-verkeer aan en verken het volledige platform — je sandbox is binnen enkele seconden klaar, creditcard niet vereist.




De razendsnelle manier om je modellen te bouwen, volgen en implementeren!
Agent autorisatie is het proces waarin wordt bepaald wat een geauthenticeerde AI-agent mag doen — tot welke tools, data en acties hij toegang heeft — door de identiteit van de agent en het verzoek te toetsen aan een least-privilege beleid, inclusief eventuele on-behalf-of-delegatie, voordat de actie wordt toegestaan. Het is de beheermaatregel die een autonome agent binnen zijn beoogde grenzen houdt.
Kort gezegd: agent autorisatie beantwoordt de vraag "mag deze agent dit doen?" — afgedwongen per actie, onder least privilege, na authenticatie.
Het autoriseren van autonome agenten is om drie redenen ingewikkelder dan het autoriseren van traditionele applicaties:
Het goed regelen hiervan is essentieel voor AI agent governance: autorisatie is de plek waar beleid de acties van agenten daadwerkelijk beperkt.
Twee principes vormen de basis. Least privilege houdt in dat elke agent alleen de rechten krijgt die strikt noodzakelijk zijn voor zijn taak, zodat een gecompromitteerde of verkeerd presterende agent beperkte schade kan aanrichten. On-behalf-of (OBO) delegatie betekent dat een agent die namens een gebruiker handelt, wordt geautoriseerd op basis van de rechten van die gebruiker — nooit meer — en dat deze delegatie expliciet en controleerbaar is in plaats van een overgeërfde token. TrueFoundry ondersteunt collaborator-gebaseerde scoping en OBO, zodat een agent alleen kan handelen namens identiteiten die daar expliciet toestemming voor hebben gekregen.
Autorisatie van een enkel verzoek is niet voldoende zodra agenten andere agenten aanroepen. Als elke stap alleen de directe aanroeper controleert, kan een tussenliggende agent met veel rechten een 'confused deputy' worden — en acties uitvoeren waarvoor de oorspronkelijke gebruiker nooit toestemming had. Autorisatie moet de oorspronkelijke identiteit en de bijbehorende beperkingen door de hele keten heen doorgeven. In het model van TrueFoundry blijft de gebruiker van begin tot eind gelijk in sub, terwijl de uitvoerende agent in de act claim bij elke stap verandert — en de gateway controleert telkens opnieuw: "mag deze agent handelen namens deze gebruiker?"
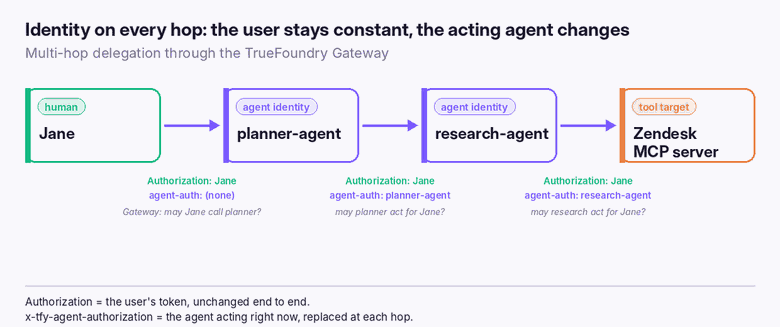
We behandelen dit probleem en de oplossing gedetailleerd in Autorisatiepropagatie uitgelegd.
TrueFoundry autoriseert elke actie van een agent bij de gateway, in een strikte en controleerbare volgorde zodra het paar (gebruiker, agent) is vastgesteld:
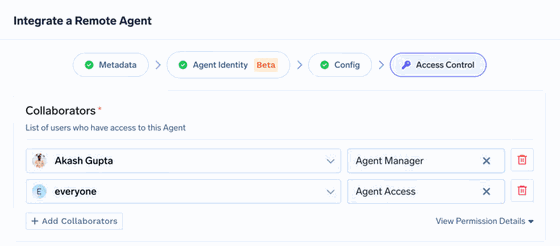
agent:<name> subject met een rol).403.Delegatie wordt beheerd via twee claims: may_act wordt gecontroleerd voordat een gedelegeerd token wordt gegenereerd (de poortwachter vooraf), en act wordt vastgelegd op het uitgegeven token (het dossier achteraf). Omdat elk uitgewisseld token alleen de doorsnede van gebruikers-, agent- en doelrechten bevat, kan autorisatie in de keten rechten alleen maar beperken — nooit vergroten. Wie een agent mag aanroepen en namens wie deze mag handelen, wordt ingesteld via collaborator-toewijzingen.
Elk besluit wordt gelogd met de gebruiker, agent, identiteitsmodus, delegatieketen, MCP server, tool, de RBAC- en Cedar-besluiten, het overeenkomstige beleid, de gebruikte scopes en de status — te implementeren als SaaS, VPC, on-premise of air-gapped.
TrueFoundry AI Gateway levert een latentie van ~3–4 ms, verwerkt 350+ RPS op 1 vCPU, schaalt moeiteloos horizontaal en is klaar voor productie, terwijl LiteLLM last heeft van hoge latentie, moeite heeft boven een gemiddeld aantal RPS, geen ingebouwde schaling heeft en het meest geschikt is voor lichte workloads of prototypes.


Agentautorisatie is beslissen wat een geauthenticeerde AI-agent mag doen. Het evalueert de identiteit en het verzoek van de agent tegen beleid met minimale rechten - inclusief elke namens-wie-delegatie - en staat toe, weigert, of vereist goedkeuring voor elke specifieke actie voordat deze wordt uitgevoerd.
Authenticatie verifieert de identiteit van de agent (wie het is); autorisatie bepaalt wat die geverifieerde agent mag doen. Authenticatie gebeurt eerst; autorisatie evalueert vervolgens de identiteit tegen beleid voor elke actie.
On-behalf-of-delegatie laat een agent handelen voor een gebruiker, terwijl deze wordt geautoriseerd tegen de rechten van die gebruiker - nooit meer. De delegatie is expliciet en auditeerbaar, en de oorspronkelijke identiteit wordt meegedragen over elke keten van agents en tools heen, zodat autorisatie weerspiegelt wie er werkelijk vraagt.
Geef elke agent alleen de scopes die diens taak vereist, autoriseer per actie op een centraal controlepunt (een gateway), los delegatie op naar de oorspronkelijke principal, en vereis step-up-goedkeuring voor acties met grote impact - en audit vervolgens elke beslissing tegen de identiteit van de agent.
In multi-agent-systemen laat het alleen controleren van de directe beller een bevoorrechte tussenliggende agent als confused deputy handelen. Autorisatie moet de oorspronkelijke identiteit en beperkingen propageren over de hele agent-naar-agent-keten, niet alleen de huidige hop.



Het laatste nieuws, artikelen en bronnen in je inbox

















