Blank white background with no objects or features visible.

EMEA, hallo! TrueFoundry breidt zijn aanwezigheid uit in Europa, het Midden-Oosten en Afrika. Lees meer. →

Wat is agent-authenticatie?

DoorAshish Dubey

Bijgewerkt: November 10, 2026

Gepubliceerd: November 9, 2026

Agent-authenticatie is het proces van het verifiëren van de identiteit van een AI-agent voordat deze mag handelen. De agent presenteert een credential — meestal een kortstondig, ondertekend token — en een verificateur valideert de uitgever, de doelgroep (audience) en de handtekening van dat credential om te bevestigen dat de agent is wie hij beweert te zijn, en geen gespoofde of onbevoegde aanroeper is.

Kort gezegd: agent-authenticatie beantwoordt de vraag "is dit echt die agent?" — de identiteitscontrole die moet slagen voordat er een autorisatiebesluit wordt genomen.

Waarom is agent-authenticatie belangrijk?

Autonome agenten roepen tools, databronnen en andere agenten aan zonder tussenkomst van een mens. Als u niet kunt verifiëren welke agent een verzoek doet, kunt u geen acties toewijzen, geen beleid per agent toepassen en geen bedrieger stoppen. De mogelijke foutsituaties zijn concreet:

  • Spoofing. Zonder sterke authenticatie kan alles wat uw tools kan bereiken beweren een vertrouwde agent te zijn.
  • Gedeelde geheimen. Wanneer veel agenten één API-sleutel delen, vertelt authenticatie u alleen dat "iemand met de sleutel" heeft gebeld — niet welke agent, en u kunt er niet één intrekken zonder ze allemaal te breken.
  • Permanente credentials. Langdurige sleutels die nooit verlopen vormen een permanent aanvalsoppervlak; kortstondige, verifieerbare credentials verkleinen de impactzone.

Sterke agent-authenticatie is het fundament waarop de rest van agentic IAM is gebouwd — u kunt een agent die u niet eerst kunt identificeren niet autoriseren of auditen.

Wilt u zien hoe agent-authenticatie bij elk verzoek wordt afgedwongen?

Hoe werkt agent-authenticatie?

  1. Uitgifte van credentials. De agent wordt geregistreerd als een non-human identity en krijgt een credential toegewezen — vaak een OAuth 2.0-client, een OIDC-token of een geattesteerd workloadcertificaat.
  2. Presentatie. Bij elk verzoek presenteert de agent zijn credential aan de verificateur (meestal een gateway die zich voor modellen, tools en MCP-servers bevindt).
  3. Validatie. De verificateur controleert de handtekening, de uitgever, de doelgroep en de vervaldatum — om te bevestigen dat het token is aangemaakt door een vertrouwde autoriteit, voor deze ontvanger, en nog steeds geldig is.
  4. Korte levensduur & rotatie. Credentials worden kortstondig gehouden en geroteerd, zodat een gelekt token slechts kortstondig bruikbaar is.

Het afdwingen hiervan op één enkel controlepunt — in plaats van in elke agent en server afzonderlijk — is wat het MCP gateway-authenticatiemodel biedt.

Agent-authenticatie vs. agent-autorisatie

De twee worden vaak verward. Authenticatie gaat over identiteit; autorisatie gaat over permissies. Authenticatie komt altijd eerst.

Agent-authenticatieAgent-autorisatie
Vraag die het beantwoordtWie is deze agent?Wat mag deze agent doen?
ControlesCredential-handtekening, uitgever, doelgroep, vervaldatumBeleid, scopes, minste privileges, delegatie
VolgordeEerstNa authenticatie
ResultaatGeverifieerde identiteit (of geweigerd)Toestaan / weigeren / extra verificatie voor een specifieke actie
Authenticeer uw agenten met kortstondige, verifieerbare credentials — bekijk het live.

Voorbeelden van agent-authenticatie

  • OAuth 2.0 / OIDC: de agent bezit een client credential of token; de verificateur valideert dit bij de uitgever. Wordt bijvoorbeeld gebruikt bij het toevoegen van Okta OAuth aan een MCP-server.
  • Mutual TLS (mTLS): de agent presenteert een clientcertificaat dat zijn identiteit bewijst op de transportlaag.
  • SPIFFE/SPIRE SVID's: geattesteerde, kortstondige workload-identiteiten die aan agenten worden uitgegeven op basis van waar ze draaien — zie AI-agenten beveiligen met SPIFFE en SPIRE.
  • Door de gateway uitgegeven agent-credentials: het control plane registreert elke agent en geeft deze een scoped, kortstondig credential dat bij elke aanroep wordt gecontroleerd.

Hoe TrueFoundry agenten authenticeert

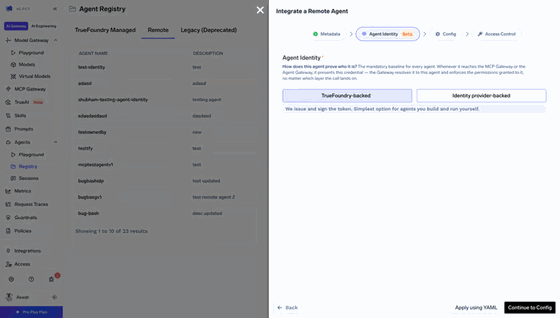
Wanneer u een agent registreert in TrueFoundry, kiest u hoe deze bewijst wie hij is: een door TrueFoundry ondersteund credential (TrueFoundry geeft het token uit en ondertekent het — de eenvoudigste optie) of een door een identity provider ondersteund credential (de agent authenticeert via Okta, Entra of een andere IdP). In beide gevallen presenteert de agent dat credential bij elke aanroep aan de Agent Gateway of MCP Gateway, en de gateway herleidt dit naar de geregistreerde agent en de daaraan verleende permissies.

Het registreren van de identiteit van een agent in TrueFoundry: "hoe bewijst deze agent wie hij is?" — een door TrueFoundry of door een identity provider ondersteund credential, gevalideerd bij elk verzoek.

Elk verzoek bevat twee credentials — het token van de gebruiker en het token van de agent — zodat de gateway beide authenticeert:

Voor agenten die worden ondersteund door een identity provider, valideert de gateway de handtekening van het token tegen de geconfigureerde jwks_uri, controleert de uitgever (iss) en doelgroep (aud), en vergelijkt de agent-identiteit uit de claim van het token (standaard act.sub) met het agentregister — waarbij 403 wordt geretourneerd als er geen overeenkomst is. TrueFoundry ondersteunt drie identiteitsmodi: managed credentials (TrueFoundry voert de RFC 8693 token exchange uit voor de agent), federated token (de agent voert de uitwisseling zelf uit en presenteert het resultaat), en virtual account (de agent presenteert een virtual-account-token plus een X-TFY-User-Token, zonder IdP-uitwisseling).

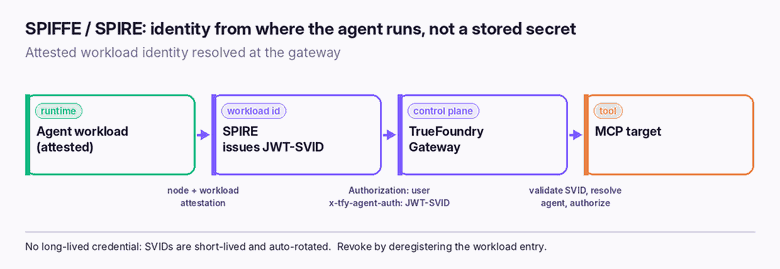
Voor op workloads gebaseerde authenticatie ondersteunt TrueFoundry SPIFFE/SPIRE, waarbij het credential van de agent wordt afgeleid van runtime-attestatie — zodat de agent helemaal geen langdurig geheim bezit.

Geattesteerde workload-identiteit met SPIFFE/SPIRE: het kortstondige credential van de agent is afgeleid van de plek waar deze draait, herleid naar een beheerde agent bij de gateway.
Authenticeer elke agent met kortstondige, verifieerbare credentials via één beheerde gateway.

Probeer het nu.

Eén gateway voor al je modellen, MCP-servers en agents. Geen creditcard nodig.

Start gratis
Inhoudsopgave

Eén gateway voor elk LLM, elke agent en elke MCP-server

Boek een gesprek van 30 minuten met onze AI-expert

Demo aanvragen

De snelste manier om je AI te bouwen, beheren en schalen

Demo boeken
Samenvatten met
ChatGPT logo by OpenAI
Perplexity AI logo
Blurry red snowflake on white background, symmetrical frosty design with soft edges and abstract shape.

Ontdek meer

Geen items gevonden.
TrueFoundry offers scalable alternatives for Vercel AI Gateway limitations
November 10, 2026
|
5 min leestijd

Vercel AI Review 2026: Wij hebben het getest, zodat jij dat niet hoeft te doen

Geen items gevonden.
November 10, 2026
|
5 min leestijd

Vendor lock-in voorkomen met de AI Gateway van TrueFoundry

Geen items gevonden.
November 10, 2026
|
5 min leestijd

TrueFoundry en de MCP-gatewayrevolutie: inzichten uit het Gartner-rapport van 2025

Geen items gevonden.
November 10, 2026
|
5 min leestijd

Gids voor MCP-authenticatie in Claude Code 2026

Geen items gevonden.

Recente blogs

Black left pointing arrow symbol on white background, directional indicator.

Veelgestelde vragen

Wat is agent-naar-agent-authenticatie en hoe wordt het gebruikt?

Agent-naar-agent-authenticatie verifieert de identiteit van de ene AI-agent voordat deze communiceert met, of diensten aanvraagt bij, een andere agent. Het maakt gebruik van mechanismen zoals OAuth 2.0, OIDC-tokens, mutual TLS (mTLS) en SPIFFE/SPIRE-credentials. Dit zorgt ervoor dat alleen vertrouwde agents kunnen interacteren, wat veilige samenwerking, gecontroleerde toegang en verantwoording binnen multi-agentsystemen mogelijk maakt.

Hoe worden AI-agents geauthenticeerd?

AI-agents worden geauthenticeerd met behulp van unieke identiteiten en verifieerbare credentials, zoals OAuth 2.0-tokens, OpenID Connect (OIDC), mutual TLS-certificaten of SPIFFE/SPIRE workload-identiteiten. Een gateway of identity-provider valideert bij elk verzoek de handtekening, uitgever, doelgroep en vervaldatum van de credential. Kortlevende credentials en automatische rotatie verminderen verder het risico op diefstal van credentials en ongeautoriseerde toegang.

Wie biedt de beste AI-agentauthenticatie?

TrueFoundry biedt AI-agentauthenticatie via zijn Agent Gateway en MCP Gateway. Het ondersteunt door TrueFoundry beheerde credentials, authenticatie via identity-providers zoals Okta en Microsoft Entra, en SPIFFE/SPIRE workload-identiteit. Deze mogelijkheden helpen ondernemingen verifieerbare agentidentiteiten op te zetten, credentials bij elk verzoek te valideren en gecentraliseerde toegangsgovernance af te dwingen over AI-agents en tools heen.

Waarom is agentauthenticatie cruciaal in agentic AI-systemen?

Agentauthenticatie is cruciaal omdat autonome AI-agents interacteren met bedrijfstools, data, API's en andere agents zonder continu menselijk toezicht. Zonder geverifieerde identiteiten kunnen kwaadwillende of ongeautoriseerde agents zich voordoen als vertrouwde agents, toegang krijgen tot gevoelige resources, of onbedoelde acties uitvoeren. Sterke authenticatie maakt verantwoording per agent, handhaving van toegang, individuele intrekking van credentials en veilige governance binnen agentic AI-systemen mogelijk.

Waarom wordt agentauthenticatie nu steeds belangrijker?

Agentauthenticatie wordt belangrijker naarmate ondernemingen steeds meer autonome en multi-agentsystemen inzetten die interacteren met gevoelige data, applicaties en externe tools. Gedeelde API-sleutels en langlevende credentials kunnen geen betrouwbare verantwoording per agent of granulaire intrekking bieden. Organisaties hebben unieke agentidentiteiten, kortlevende credentials en gecentraliseerde authenticatie nodig om imitatie te voorkomen en AI-operaties op schaal te beveiligen.

What is agent authentication?

Agent authentication is verifying an AI agent’s identity before it acts. The agent presents a credential — usually a short-lived, signed token — and a verifier validates its signature, issuer, audience and expiry to confirm the agent is genuine rather than spoofed.

What is the difference between agent authentication and authorization?

Authentication verifies who the agent is; authorization decides what the authenticated agent may do. Authentication happens first and produces a verified identity; authorization then evaluates that identity against least-privilege policy for each specific action.

How do you authenticate an AI agent?

Register the agent as its own identity, issue it a short-lived credential (OAuth/OIDC token, mTLS certificate, or a SPIFFE SVID), and validate that credential on every request at a control point such as a gateway — checking signature, issuer, audience and expiry, and rotating credentials regularly.

Why not just give agents an API key?

A shared, long-lived API key cannot distinguish one agent from another, cannot be revoked for a single agent, and never expires. Per-agent, short-lived credentials provide attribution, individual revocation, and a smaller blast radius if leaked.

What credentials are used for agent authentication?

Commonly OAuth 2.0 client credentials or OIDC tokens, mutual TLS certificates, and SPIFFE/SPIRE SVIDs for attested workload identity. These are typically validated at a gateway that fronts models, tools and MCP servers.

Volg een korte producttour
Start producttour
Product Tour