



November 10, 2026
|
5 min leestijd


Krijg direct toegang tot een live TrueFoundry-omgeving. Implementeer modellen, stuur LLM-verkeer aan en verken het volledige platform — je sandbox is binnen enkele seconden klaar, creditcard niet vereist.



De razendsnelle manier om je modellen te bouwen, volgen en implementeren!
Role-based access control werkt goed wanneer toegangsbeslissingen afhangen van de rol van een gebruiker. Er ontstaan uitdagingen wanneer permissies ook afhangen van de opgevraagde data, de omgeving, het tijdstip, de locatie of eerdere acties binnen de huidige sessie.
ABAC evalueert bij elke toegangsaanvraag een rijkere set attributen. Het weegt het subject, de bron, de actie en de context mee voordat toegang wordt verleend of geweigerd. Dit maakt het nuttig wanneer traditionele methoden voor access control niet kunnen omgaan met dynamische enterprise-vereisten.
Deze gids legt uit wat ABAC is, hoe het werkt, hoe het zich verhoudt tot RBAC en waar elk model het beste past. Er wordt ook uitgelegd hoe TrueFoundry attribute-based access control gebruikt om AI-agents, model-calls en MCP-tool-toegang op schaal te beheren.
Attribute-based access control is een access control-model dat attributen evalueert voordat toegang wordt verleend of geweigerd. Deze attributen kunnen betrekking hebben op de gebruiker, bron, actie, omgeving, het apparaat, de sessie, de risicoscore of de zakelijke context van de aanvraag.
De betekenis van ABAC is eenvoudiger te begrijpen door het te vergelijken met het RBAC-model. RBAC vraagt of de gebruiker tot een goedgekeurde rol behoort. ABAC-access control vraagt of een combinatie van attributen aan het beleid voldoet.
Een beleid kan bijvoorbeeld alleen toegang toestaan wanneer de gebruiker tot de afdeling Finance behoort, het juiste veiligheidsniveau heeft, leesbevoegdheid vraagt en tijdens kantooruren verbinding maakt vanaf een goedgekeurd IP-adres. Als één voorwaarde faalt, kan de toegang worden geweigerd.
Dit maakt ABAC geschikt voor complexe zakelijke vereisten. Moderne organisaties hebben vaak slimme toegangsbeperkingen nodig voor gevoelige data, bedrijfsprocessen, enterprise resource planning-systemen, patiëntendossiers en AI-workflows die niet door rollen alleen kunnen worden beheerd.
Attribute-based access control gebruikt vier hoofdcategorieën van attributen voor autorisatie. Deze categorieën zijn subjectattributen, bronattributen, actie-attributen en omgevingsattributen. Samen vormen ze een rijke set attributen voor contextuele toegangsbeslissingen.
TrueFoundry past attribute-based access control toe op de gateway-laag van elke AI-agent-, model- en tool-verbinding die uw teams gebruiken—waarbij subject, bron, actie en omgeving worden geëvalueerd.
Subjectattributen beschrijven de entiteit die toegang vraagt. Dit omvat afdeling, functiecategorie, regio, gebruikersprofiel, bedrijfseenheid, authenticatiestatus, veiligheidsniveau of de attributen van het subject dat de aanvraag doet.
In AI-systemen kunnen subjectattributen ook de identiteit van de agent, de applicatie-identiteit en de geauthenticeerde gebruiker achter de agent omvatten. Dit helpt enterprise-organisaties te voorkomen dat alle AI-agents als generieke service-accounts met brede toegangsrechten worden behandeld.
Bronattributen beschrijven het item dat wordt benaderd. Voorbeelden zijn de eigenaar van de bron, dataclassificatie, modelniveau, toolcategorie, omgeving, gevoeligheidsniveau, databeveiligingslabel en de productie- of stagingstatus.
Deze attributen helpen gevoelige data te beschermen en databescherming te verbeteren. Een zorgbeleid kan bijvoorbeeld toestaan dat supportmedewerkers interne patiëntendossiers lezen, terwijl schrijfbevoegdheid voor facturatiesystemen en updates van medische dossiers wordt geblokkeerd.
Actie-attributen definiëren de opgevraagde bewerking. Veelvoorkomende voorbeelden zijn lezen, schrijven, verwijderen, aanroepen, samenvatten, genereren, uitvoeren, exporteren, goedkeuren of wijzigen. Deze acties kunnen onafhankelijk van gebruikersrollen worden toegestaan of geweigerd.
Dit is van belang voor AI-agents omdat dezelfde tool zowel veilige als risicovolle acties kan ondersteunen. Een agent kan een CRM-record veilig samenvatten, terwijl dezelfde agent een sterkere autorisatie nodig heeft voordat klantgegevens worden bijgewerkt.
Omgevingsattributen beschrijven de omstandigheden rondom de aanvraag. Dit kan zijn het tijdstip, de locatie, het IP-adres, de apparaatstatus, de risicoscore, het sessiegedrag, de authenticatiemethode en omgevingscondities.
Omgevingscondities maken toegangsbeleid adaptiever. Een aanvraag vanaf een vertrouwd kantoorapparaat tijdens kantooruren kan slagen. Dezelfde aanvraag vanaf een onbeheerd apparaat op een ongebruikelijk tijdstip kan een weigering of aanvullende verificatie vereisen.
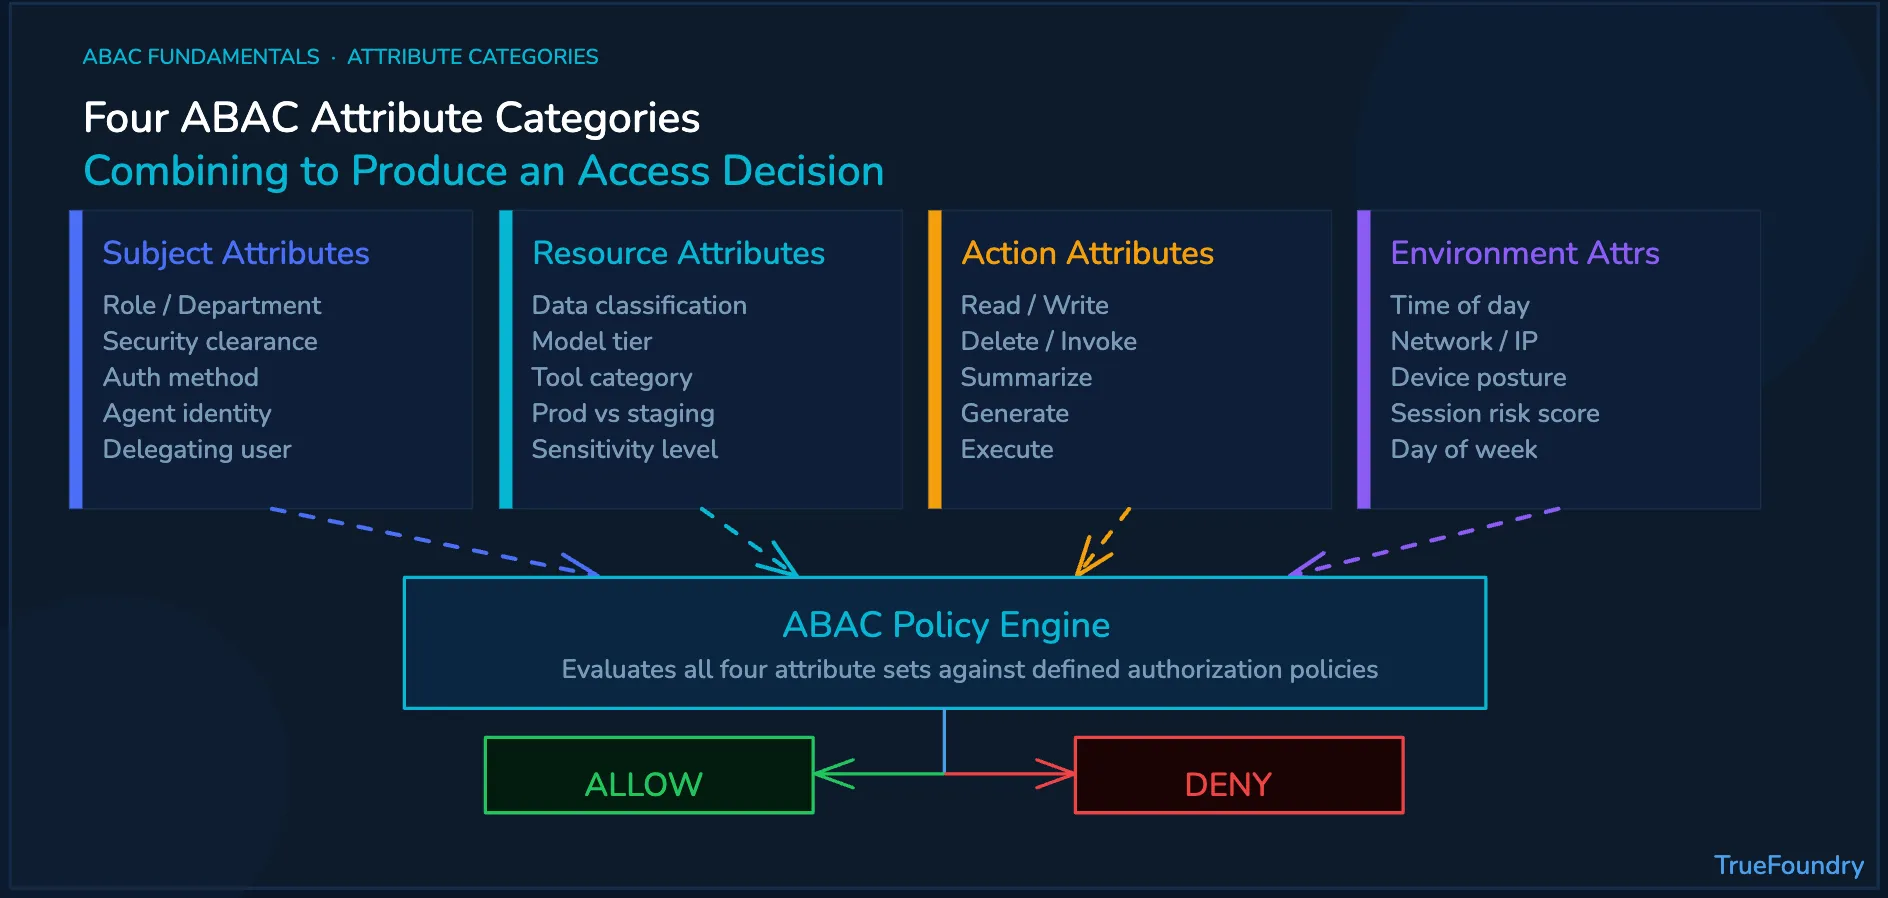
Attribute-based access control is een beleidsgestuurde beveiligingsaanpak. Het verzamelt attributen, evalueert deze ten opzichte van ABAC-beleidsregels en dwingt het uiteindelijke besluit af voordat de gebruiker of het systeem de beschermde bron bereikt.
Het proces begint meestal bij het policy administration point. Systeembeheerders definiëren regels die beschrijven welke attribuutcombinaties zijn toegestaan. Deze regels kunnen worden uitgedrukt via een beleidstaal zoals Extensible Access Control Markup Language.
Een policy engine evalueert de aanvraag in real-time. Deze kan identiteitsinformatie uit een Lightweight Directory Access Protocol-directory, apparaatsignalen, bronmetadata, sessiecontext en beveiligingsbeleid controleren voordat er een besluit wordt genomen.
Het policy enforcement point past het resultaat toe voordat de beschermde bron wordt bereikt. In enterprise AI-systemen is een AI Gateway een nuttige handhavingslaag omdat model-calls en tool-acties voorafgaand aan de uitvoering kunnen worden beheerd.
Enterprise-organisaties moeten ABAC beschouwen als een governance-model en niet alleen als een beleidssyntaxis. Het doel is om regels te maken die begrijpelijk, afdwingbaar, auditeerbaar en beheersbaar zijn naarmate het aantal gebruikers, agents, tools en bedrijfseenheden groeit.
Deze best practices gelden ook buiten AI. Webplatforms kunnen attributen gebruiken voor onderdelen van de site, typen cookies, eindgebruikers, toestemmingsstatussen en apparaatcontext. Enterprise-systemen gebruiken dezelfde logica voor databeveiliging en toegangsbeheer.
RBAC en attribute-based access control helpen beide organisaties om toegang te beheren. Het verschil zit in de manier waarop elk systeem beslist of toegang moet worden toegestaan. RBAC gebruikt rollen, terwijl ABAC een bredere set attributen evalueert op het moment van de aanvraag.
RBAC is eenvoudiger te beheren wanneer permissies helder aansluiten op rollen. Een financieel manager kan bijvoorbeeld toegang nodig hebben tot specifieke financiële applicaties. Attribute-based controls worden sterker wanneer toegang afhangt van datagevoeligheid, locatie, apparaat, actie of sessiecontext.
Sommige enterprise-organisaties gebruiken een hybride ARBAC-aanpak wanneer zowel rolbeheer als attribuutcontroles belangrijk zijn. Hierdoor kunnen teams eenvoudige gebruikersrollen behouden en tegelijkertijd fijnmazige plannen toevoegen voor gevoelige bronnen, tools, modellen en workflows.
Vergeleken met discretionary access control bieden attribute-based modellen centrale beveiligingsteams een sterkere beleidsconsistentie. Vergeleken met statisch toegangsbeleid creëren ze bovendien een adaptievere gebruikerservaring voor dynamisch werk over applicaties, tools en teams heen.
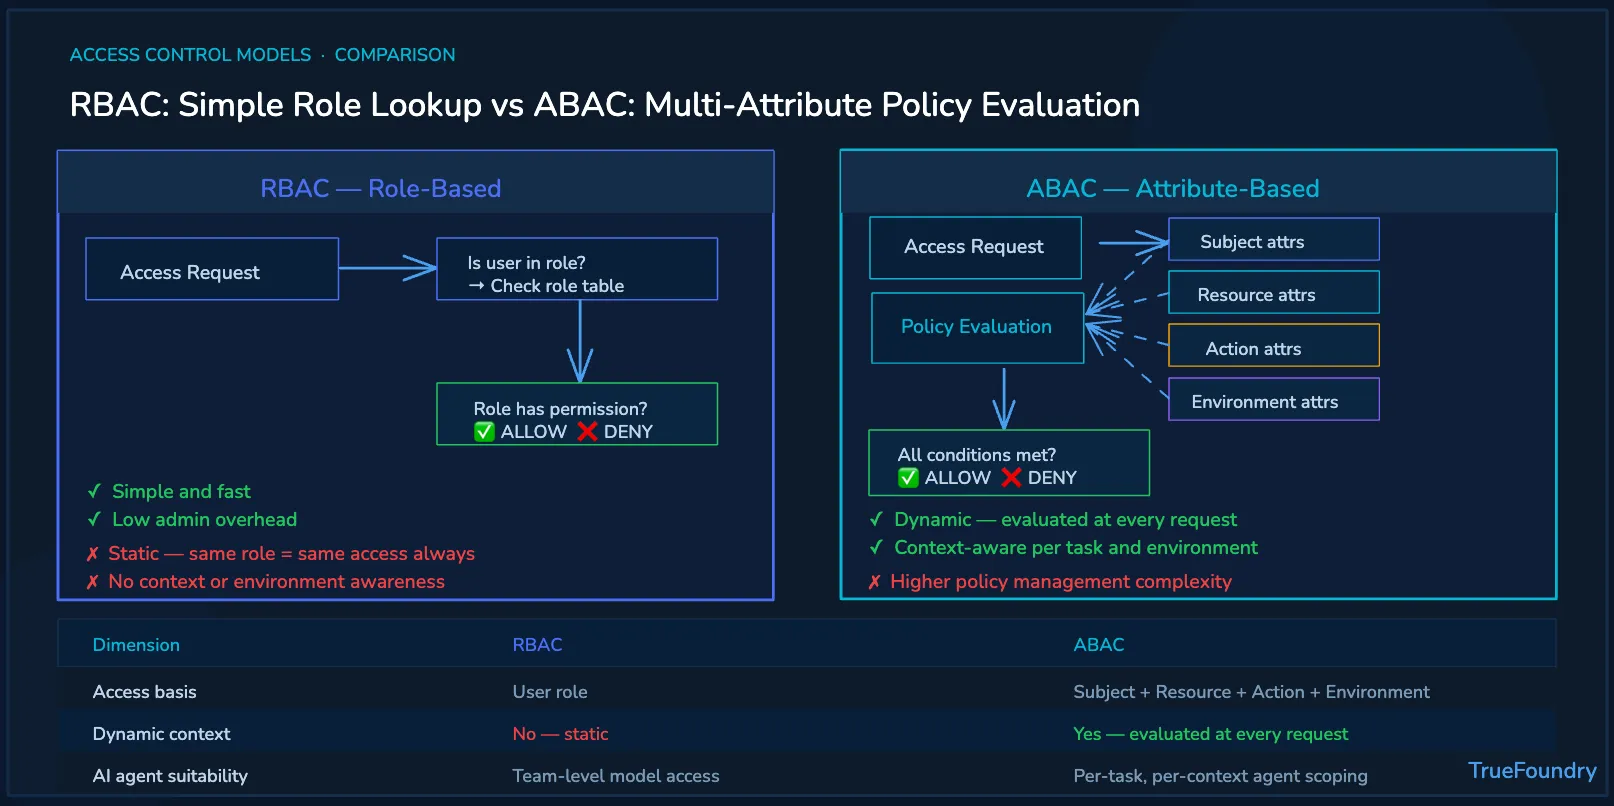
Menselijke werknemers volgen meestal gedefinieerde rollen binnen de organisatie. AI-agents handelen op basis van taken, prompts, tools en context. Dat verschil maakt statische rollen onvoldoende voor veel agentic AI-use-cases.
Een AI-agent voor klantenservice kan bijvoorbeeld CRM-records lezen tijdens een serviceworkflow. Dezelfde agent zou geen gevoelige facturatiegegevens moeten kunnen wijzigen, tenzij de aanvrager, actie, bron en context voldoen aan het goedgekeurde beleid.
Zonder ABAC staan organisaties meestal voor twee slechte opties. Ze geven AI-agents te veel permissies en verhogen zo het beveiligingsrisico, of ze beperken agents zo sterk dat voor veel nuttige workflows handmatige uitzonderingen en operationele vertragingen nodig zijn.
Attribute-based controls stellen teams in staat om toegang af te stemmen op de taak. Een workflow kan in de ene situatie alleen-lezen toegang tot klantgegevens goedkeuren, schrijftoegang in een andere situatie weigeren en strengere controles toepassen wanneer er gevoelige data of risicovolle tools bij betrokken zijn.
Dit wordt belangrijk naarmate AI-agents verbinding maken via het Model Context Protocol. Tools kunnen interne systemen, documenten, databases en ticketingplatforms bereiken. De MCP Gateway-laag wordt relevant wanneer die tool-calls contextuele autorisatie vereisen.
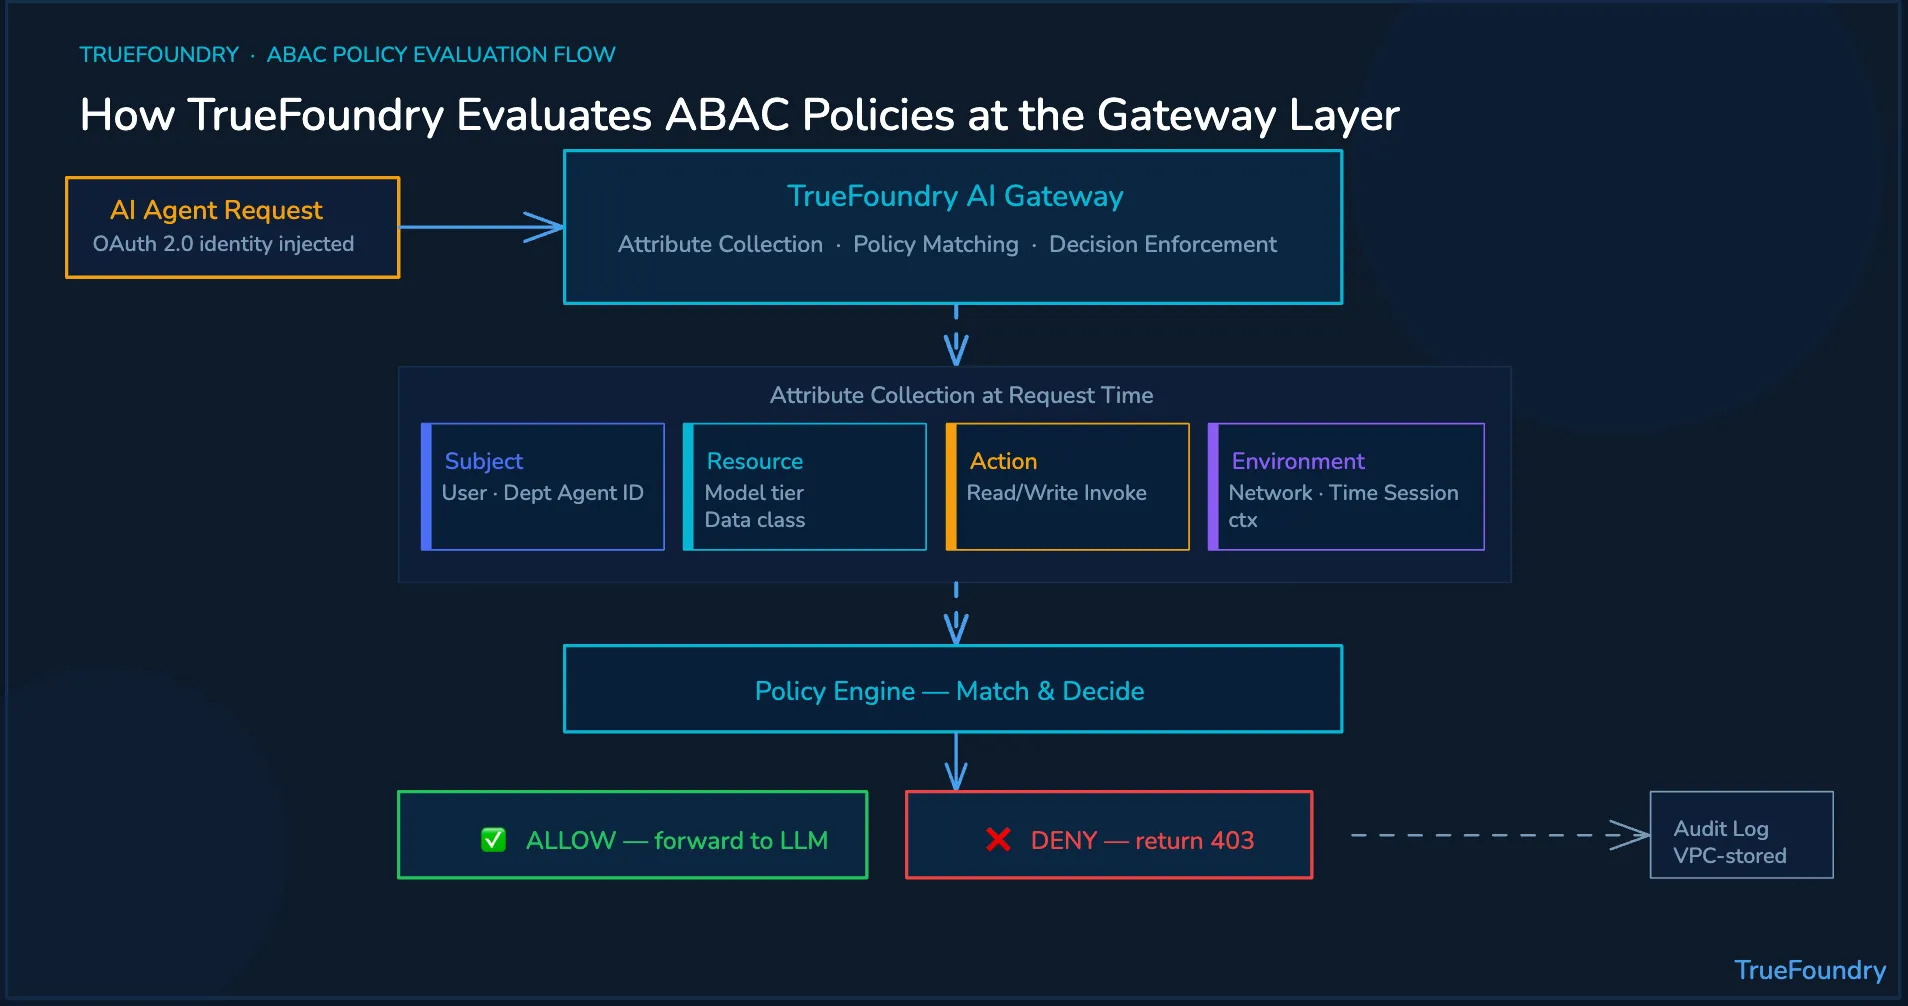
TrueFoundry past concepten van attribute-based access control toe op AI-governance in productie. Het helpt enterprise-organisaties toegang tot modellen, tools en AI-agents te beheren via contextueel beleid dat wordt afgedwongen op de gateway-laag.
Subjectattributen kunnen afkomstig zijn van enterprise identity providers. TrueFoundry kan OAuth 2.0-identiteitsinjectie gebruiken, zodat elke actie van een agent gekoppeld is aan de identiteit en organisatie-attributen van de aanvrager. Zo wordt voorkomen dat er alleen wordt vertrouwd op gedeelde service-accounts.
Bron- en actie-attributen kunnen worden afgedwongen op de model- en toollaag. De MCP Gateway van TrueFoundry kan beleid per model en per tool toepassen, inclusief alleen-lezen of lees- en schrijftoegang tot specifieke enterprise-tools.
Omgevingsattributen kunnen worden geëvalueerd via controles op workflow-niveau. De Agent Gateway helpt teams bij het beheren van sessiecontext, runtimegedrag, kostengrenzen, workflow-status en goedgekeurde uitvoeringsgrenzen voor agentic AI-systemen.
De LLM Gateway beheert modeltoegang, routing, provider-abstractie, rate limits en kosteninzicht. Samen helpen deze controles organisaties om beleid af te dwingen voordat model-calls, MCP-tool-acties of agent-workflows worden uitgevoerd.
Beleidsbesluiten worden gelogd met relevante attributen, overeenkomende beleidsregels en besluitresultaten. Deze audit-logs kunnen binnen de VPC van de klant blijven, wat teams helpt bij het ondersteunen van SOC 2, HIPAA en interne compliance-beoordelingsprocessen.
ABAC helpt enterprise-organisaties om toegangsbeslissingen te nemen op basis van context. TrueFoundry helpt die beslissingen af te dwingen voordat AI-agents modellen aanroepen, MCP-tools benaderen of actie ondernemen in enterprise-systemen.
Boek een demo om te zien hoe TrueFoundry identiteitsbewust ABAC-beleid toepast op modellen, tools, agents, budgetten en audit-logs.
TrueFoundry AI Gateway levert een latentie van ~3–4 ms, verwerkt 350+ RPS op 1 vCPU, schaalt moeiteloos horizontaal en is klaar voor productie, terwijl LiteLLM last heeft van hoge latentie, moeite heeft boven een gemiddeld aantal RPS, geen ingebouwde schaling heeft en het meest geschikt is voor lichte workloads of prototypes.



The purpose of ABAC is to make access decisions more contextual than role-based rules. It evaluates a rich set of attributes, including user profile, resource sensitivity, action type, security clearance, IP address, and time of day. This helps modern organizations enforce granular access control across sensitive data, AI tools, and business processes.
ABAC stands for attribute-based access control. The ABAC meaning is simple: access is granted or denied after evaluating attributes of the subject, resource, action, and environment. Instead of relying only on a role, ABAC access control checks context such as job function, data classification, device posture, and environmental conditions per request.
ABAC is used when access requirements depend on more than user roles. Enterprises use it to protect patient records, enterprise resource planning data, parts of the site, or AI tools with smart access restrictions. It supports data security, separation of duties, regulatory compliance, and real-time policy enforcement across large organizations.
An ABAC model evaluates four attribute groups before approving an access request. Subject attributes describe the requester. Resource attributes describe the protected asset. Action attributes describe the attempted operation. Environment attributes describe context such as IP address, time of day, device state, and risk signals. A policy engine uses these inputs together.
An example of attribute-based access control is a support agent accessing customer records. The policy may allow read access when the requester belongs to Support, the data is internal, the action is read-only, and the request comes from an approved network. If billing data is modified, access can be denied.
An ABAC pattern is the repeatable structure used to evaluate attributes during access management. It collects subject, resource, action, and environment attributes, checks them through access control policies, and applies the final decision through a policy enforcement point. This pattern supports granular access control without creating endless roles for end users.
Yes, organizations can use RBAC and ABAC in the same system. The RBAC model can group users by role, while ABAC adds contextual checks for sensitive data, business units, action type, and environment conditions. This hybrid approach balances simplicity, flexibility, user experience, and policy administration across large organizations and security operations.
The ABAC process starts when a subject submits an access request. The system gathers attributes from a policy information point, compares them with ABAC policies, receives a decision from the policy decision point, and enforces it through the policy enforcement point. The decision is then logged for policy management and audits.
An ABAC policy is a conditional rule that defines when access should be allowed or denied. It may evaluate department, job function, security clearance, resource sensitivity, requested action, IP address, and time of day. Strong policy administration keeps rules understandable, testable, and aligned with business requirements and data protection goals.



Het laatste nieuws, artikelen en bronnen in je inbox



















